İnternet Servis Sağlayıcısı Gezilen Siteleri Görebilir mi?
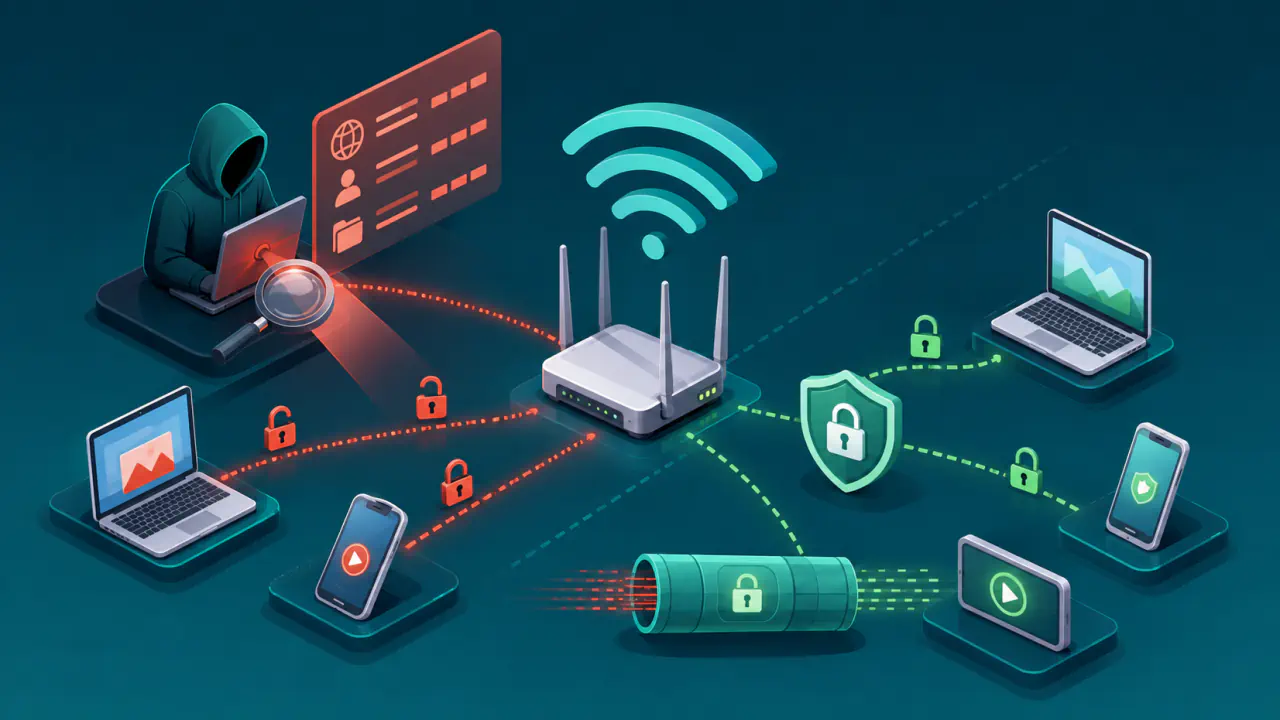
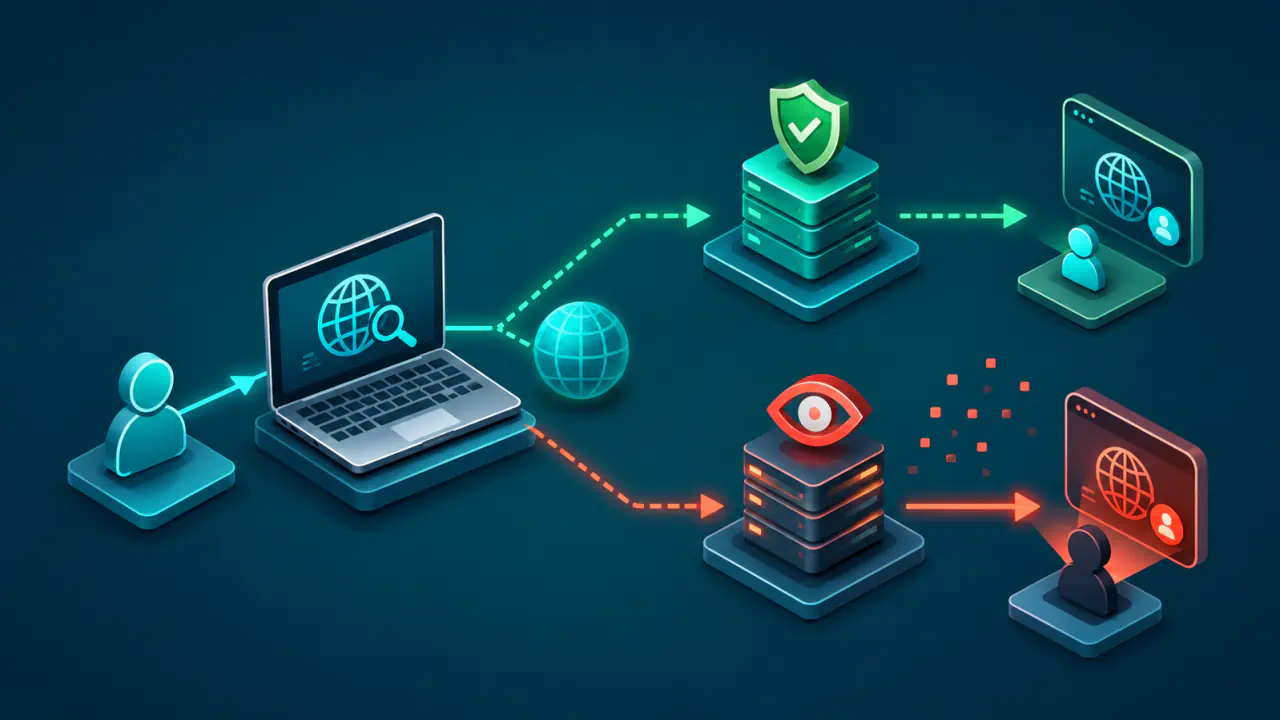
Cihazınızdaki internet trafiği, internet servis sağlayıcısının ağı üzerinden geçer. Bu nedenle sağlayıcının hiçbir şey göremediğini söylemek doğru değildir; ancak görebildiği bilgiler, bağlantının hangi katmanlarının şifrelendiğine göre önemli ölçüde değişir.
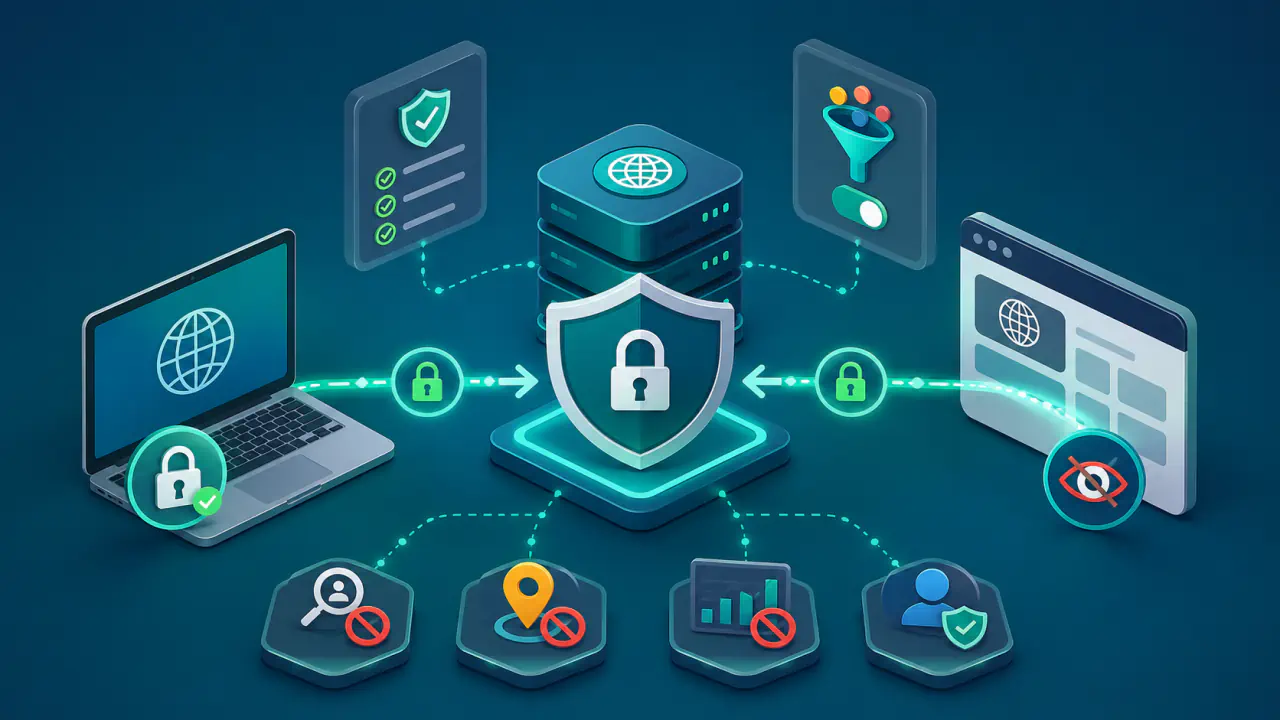
Web verisini şifreli olarak taşıyan HTTPS, ziyaret edilen sayfanın içeriğini ve URL’nin alan adından sonraki yol ile sorgu bölümünü ağ üzerinden trafiği izleyen taraflardan korur. Buna karşılık hedef IP adresi, bağlantının zamanı ve aktarılan veri miktarı gibi trafik üst verileri HTTPS tarafından kendiliğinden gizlenmez.
HTTPS İçeriği Korur, Bağlantının Tamamını Gizlemez
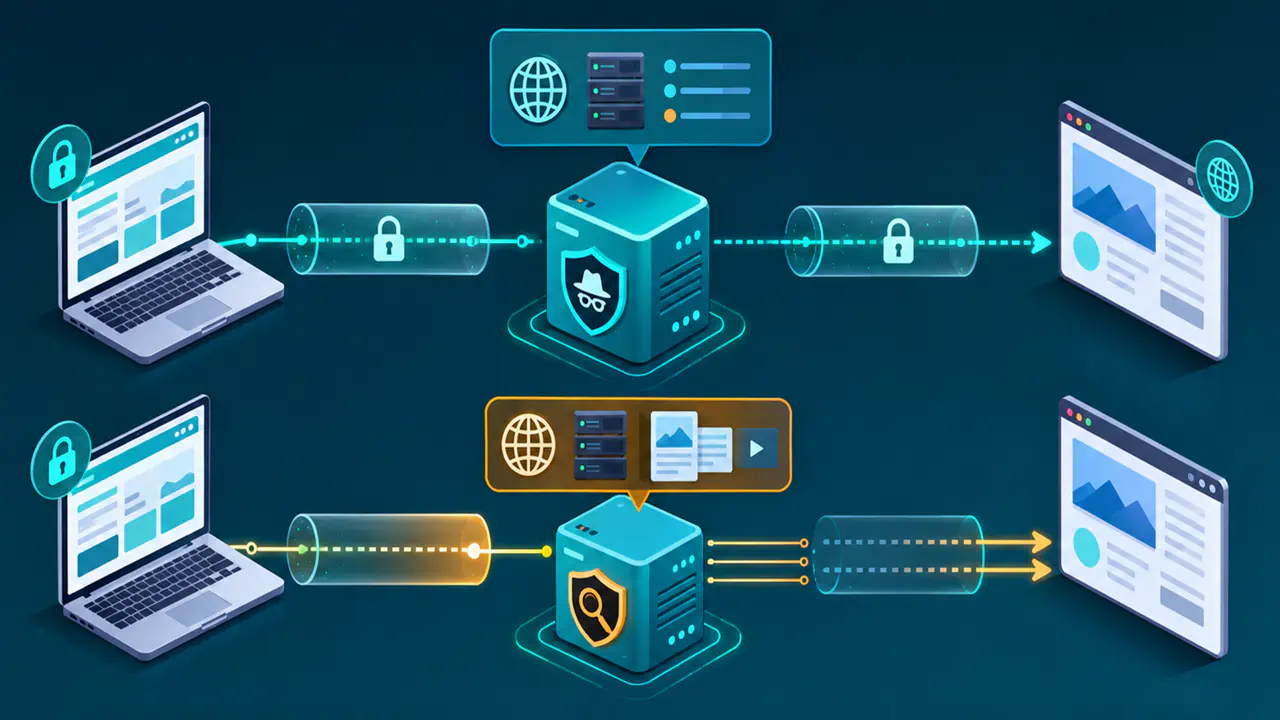
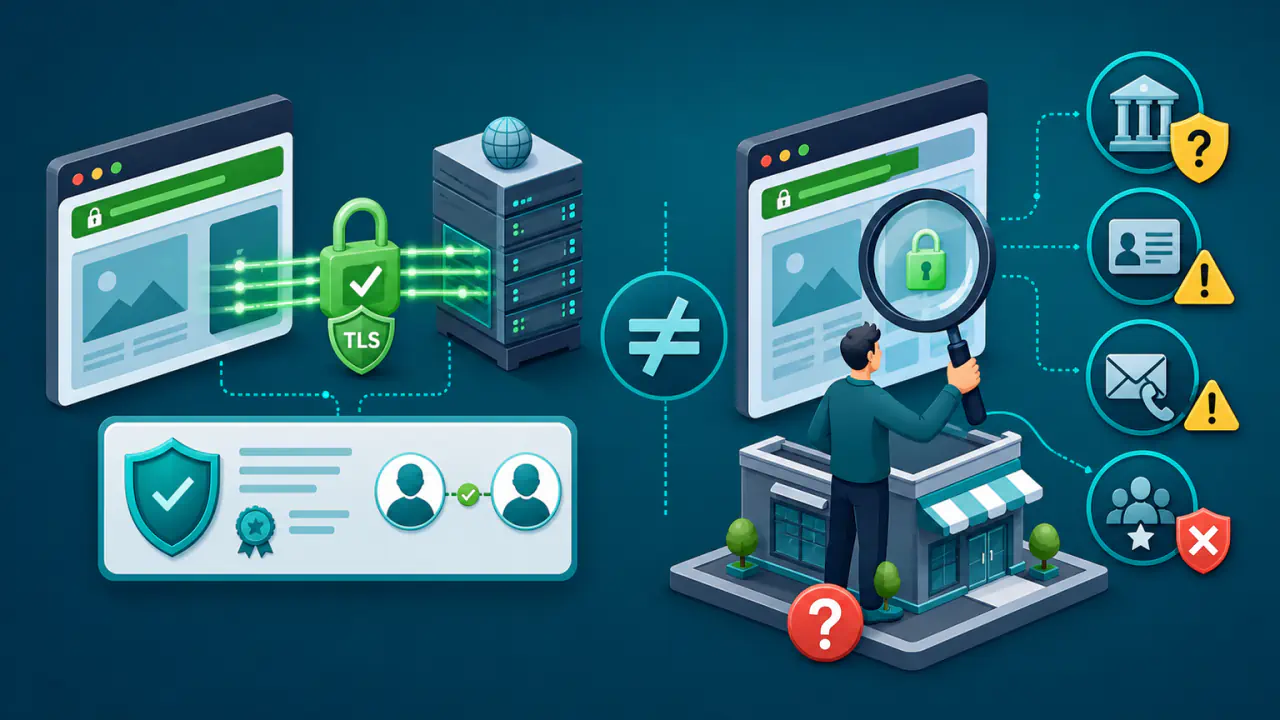
HTTPS kullanan bir web bağlantısında, web verisini taşıyan HTTP protokolünün istek ve yanıtları bağlantıyı şifreleyen TLS ile korunur. Bu nedenle internet servis sağlayıcısı normal koşullarda sayfadaki metni, gönderilen form verilerini, oturum içeriğini veya URL'nin /hesap/ayarlar?sekme=gizlilik gibi alan adından sonraki kısmını okuyamaz. Şifrelenmemiş HTTP bağlantısında ise bu TLS koruması bulunmaz. Bu koruma, sunucu kimliğinin doğrulandığı ve şifrenin aradaki bir TLS denetim sisteminde çözülmediği durumda geçerlidir.
Buna rağmen TLS, ağ paketlerinin hedef IP adresini gizlemez. İnternet servis sağlayıcısı şifreli bağlantının ne zaman başladığını, yaklaşık ne kadar veri taşıdığını ve bağlantının ne kadar sürdüğünü görebilir. Bu bilgiler, sayfanın içeriğiyle aynı şey değildir ve tek başına belirli bir sayfanın ziyaret edildiğini kanıtlamaz.
Alan adının görünürlüğü ayrıca TLS bağlantısının kurulduğu el sıkışmasına bağlıdır. İstemcinin başlangıç mesajı olan ClientHello, bağlanılmak istenen sunucu adını SNI (Server Name Indication) alanında taşıyabilir. ECH (Encrypted ClientHello) kullanılmadığında bu ad ağ üzerinden okunabilir. ECH başarıyla kullanılırsa gerçek hedef adı içteki şifreli ClientHello mesajında korunur; dış mesajda ortak bir sunucu adı görünebilir. Bunun için tarayıcı ile sunucunun ECH desteklemesi ve bağlantıda ECH kullanımının sunucu tarafından kabul edilmesi gerekir.
DNS Kullanımı Alan Adının Görünürlüğünü Değiştirir
DNS, alan adlarına ait IP adresleri gibi bilgilerin bulunmasını sağlayan sistemdir. Bir tarayıcı siteye bağlanmadan önce çoğu durumda alan adını bir IP adresine çözümlemek için DNS kullanır. Geleneksel şifrelenmemiş DNS trafiği internet servis sağlayıcısının ağından geçiyorsa sorgulanan alan adı ağ üzerinde okunabilir. İnternet servis sağlayıcısının kendi DNS hizmeti kullanılıyorsa bu hizmetteki recursive resolver (özyinelemeli DNS çözümleyicisi) sorguyu doğrudan işler.
DoH (DNS over HTTPS), sorguları HTTPS bağlantısı içinde; DoT (DNS over TLS) doğrudan TLS ile; DoQ (DNS over QUIC) ise TLS koruması kullanan QUIC taşıma protokolüyle iletir. Bu yöntemlerde sorgu içeriği istemci ile seçilen recursive resolver arasındaki şifreli bağlantıda taşınır. Bu sunucu internet servis sağlayıcısından farklı bir kuruluşa aitse sağlayıcı bağlantının hangi recursive resolver'a gittiğini görebilir, ancak DNS sorgusunun içeriğini ağ üzerinden doğrudan okuyamaz. Şifreli DNS bağlantısı sağlayıcının kendi recursive resolver'ına gidiyorsa taşıma şifrelidir, fakat sağlayıcı sorguyu DNS hizmeti kapsamında işler.
ODoH (Oblivious DNS over HTTPS), istemcinin IP adresi ile DNS sorgusunu ayrı taraflardan gizleyen deneysel bir protokoldür. Sorguyu ileten proxy, istemcinin IP adresini görür ancak sorgunun şifresini çözemez; hedef sunucu sorguyu çözer ancak istemci yerine proxy bağlantısını görür. Bu koruma, iki tarafın bilgilerini birleştirmemesi koşuluna dayanır. ODoH, sonraki web bağlantısının hedef IP adresini gizlemez ve trafik analiziyle ilişkilendirme riskini bütünüyle ortadan kaldırmaz.
Hedef IP Adresi Alan Adıyla Aynı Şey Değildir
İnternete doğrudan bağlanırken yönlendiricilerin paketi iletebilmesi için hedef IP adresi ağ katmanında bulunur. Bu nedenle trafik başka bir sunucuya giden şifreli bir tünelden geçmiyorsa internet servis sağlayıcısı, HTTPS ve ECH kullanılsa bile cihazınızın hangi hedef IP adresleriyle bağlantı kurduğunu görebilir.
Fakat hedef IP adresinden kesin alan adı çıkarmak her zaman mümkün değildir. İçeriği farklı sunuculardan sunan CDN, web sunucusunun önünde istekleri karşılayan ters proxy ve paylaşımlı barındırma yapılarında aynı IP adresi çok sayıda alan adına hizmet verebilir. Bu durumda IP adresi belirli bir altyapıyı veya barındırma hizmetini gösterebilir, ancak tek başına hangi alan adının açıldığını kesin olarak göstermeyebilir.
Tersine, tek bir alan adı da farklı bölgelerde veya farklı zamanlarda birden fazla IP adresi kullanabilir. Bu nedenle “sağlayıcı hedef IP adresini görüyor” ile “sağlayıcı ziyaret edilen siteyi kesin olarak biliyor” aynı iddia değildir.
VPN ve Proxy İnternet Servis Sağlayıcısının Görebildiği Hedefi Değiştirir
VPN, ağ trafiğini başka bir ağ noktasına tünel üzerinden taşır. Burada cihaz ile VPN sunucusu arasını şifreleyen VPN hizmetleri ele alınır. Tam tünel kullanımında cihazın internet trafiği önce bu şifreli tünele alınır. İnternet servis sağlayıcısı tünelin dışında VPN sunucusunun IP adresini, bağlantının zamanını ve trafik hacmini görebilir; nihai web sitesinin hedef IP adresi ve tünel içindeki DNS trafiği ise doğru yapılandırılmış bir tam tünelde doğrudan görünmez.
Bu sonuç yalnız gerçekten tünelden geçen trafik için geçerlidir. Split tunneling (bölünmüş tünelleme) kullanılıyorsa bazı uygulamalar veya hedefler VPN dışından çıkabilir. DNS sorgusunun tünel dışına şifrelenmeden gönderilmesi ya da internet servis sağlayıcısının DNS hizmetinde işlenmesi de alan adını görünür kılabilir. IPv4 ve IPv6 trafiğinin ikisi de tünelleme ve sızıntı önleme ayarlarının kapsamına girmelidir. VPN kesildiğinde korunan trafiği durduran kill switch özelliğinin davranışı, uygulama ve işletim sistemine göre ayrıca kontrol edilir.
VPN sağlayıcısı tünel çıkışındaki hedef IP adreslerini ve trafik üst verilerini görebilir; HTTPS ile korunan içeriği bu nedenle otomatik olarak okuyamaz. VPN, bu bilgilere erişimi tamamen ortadan kaldırmak yerine erişim sağlayan kurumdan VPN hizmetini işleten kuruma taşır.
Uygulamanın isteğine aracılık eden proxy daha dar kapsamlı olabilir. Bir uygulama proxy üzerinden bağlanıyorsa internet servis sağlayıcısı proxy sunucusuna giden bağlantıyı görür. Nihai hedefin sağlayıcıdan gizlenip gizlenmediği, istemci ile proxy arasındaki bağlantının şifrelenmesine bağlıdır; ayrıca yalnız proxy'ye yönlendirilen trafik bu kapsama girer. Proxy hizmetini işleten tarafın görebildiği bilgiler kullanılan protokole, şifrelemeye ve yapılandırmaya bağlıdır.
Tarayıcının Gizli Modu Ağ Trafiğini İnternet Servis Sağlayıcısından Gizlemez
Gizli veya özel tarama modu esas olarak cihazda tutulan tarama geçmişi, oturum çerezleri ve benzeri yerel verilerin nasıl saklandığını değiştirir. Bu mod tek başına DNS çözümlemesini, hedef IP adresini, TLS kullanımını veya trafiğin internet servis sağlayıcısından geçmesini değiştirmez.
Gizli mod, aynı DNS, HTTPS ve VPN ayarlarına ek olarak internet servis sağlayıcısından gizlenmeyi sağlamaz. Oturum ve çerez farkları hangi isteklerin gönderildiğini değiştirebilir; ancak bu, gönderilen trafiğin ağda ayrıca şifrelendiği anlamına gelmez. İndirilen dosyalar ve kaydedilen yer imleri de gizli pencere kapandıktan sonra cihazda kalabilir.
DNS ve Trafik Bilgileri Site Ziyaretini Kanıtlar mı?
Bir alan adına DNS sorgusu gönderilmesi, o sayfanın kullanıcı tarafından açıldığını tek başına kanıtlamaz. Tarayıcı daha sonra gerekebilecek adresleri önceden çözümleyebilir; açık bir sayfanın reklamları ve arka plandaki uygulamalar da başka alan adlarına sorgu gönderebilir. Buna karşılık önbellekteki yanıt kullanıldığında yeni bir DNS sorgusu gönderilmeden bağlantı kurulabilir.
İnternet servis sağlayıcısının bir bilgiyi teknik olarak görebilmesi, o bilgiyi mutlaka kaydettiği veya eksiksiz bir tarama geçmişi oluşturduğu anlamına gelmez. Şifreli trafiğin boyutu ve zamanlaması bazı durumlarda içerik hakkında tahmin yapılmasına izin verebilir; bu, HTTPS içeriğinin doğrudan okunmasıyla aynı işlem değildir.
Yönetilen Cihazlarda HTTPS İçeriği Neden Görülebilir?
İş veya okul cihazında, cihazın güvendiği bir kök sertifikayı kullanan TLS denetim sistemi bulunabilir. Bu sistem cihazla ve web sunucusuyla ayrı şifreli bağlantılar kurup arada içeriği inceleyebilir. Burada içerik, yalnız internet erişimi sağlandığı için değil, cihazın denetim sistemine güvenecek şekilde yapılandırılması nedeniyle görünür olur. Sertifika uyarısını geçmek veya kaynağı bilinmeyen bir kök sertifika yüklemek çözüm değildir.