Alan Adı Nedir ve Ne İşe Yarar?
Alan adı (domain name), DNS hiyerarşisindeki bir düğümü noktayla ayrılmış etiketlerle tanımlayan addır. Kullanıcıların example.com gibi okunabilir adlarla web, e-posta ve diğer ağ hizmetlerine ulaşmasını sağlar.
Alan adı yalnız bir IP adresinin takma adı değildir. Aynı alan adında IPv4 ve IPv6 adresleri, e-posta sunucuları, yetki devri, hizmet keşfi, doğrulama ve güvenlik politikaları gibi farklı bilgiler yayımlanabilir. Bir adın hiç IP adresi kaydı olmadan başka DNS verileri taşıması da mümkündür.
Alan adı tek başına web sitesi, sunucu, hosting, e-posta kutusu veya güvenlik sertifikası değildir. Bunlar ayrı hizmetlerdir. Alan adının ilgili DNS kayıtları, yetkili DNS sunucuları ve hedef altyapıyla doğru eşleştirilmesi gerekir.
Alan Adı Etiketleri ve DNS Hiyerarşisi Nasıl Çalışır?
Alan adındaki her nokta bir etiketi ayırır. Belgeleme örnekleri için ayrılmış example.com adında com üst düzey alan adı (TLD), example ise onun altındaki etikettir. DNS adları sağdan sola daha özel hale gelir: magaza.example.com, example.com alanının altındadır.
Hiyerarşinin en üstünde kök bulunur. Kök, teknik gösterimde boş etiket ve sondaki noktayla temsil edilebilir; örneğin www.example.com.. Günlük kullanımda sondaki nokta çoğunlukla yazılmaz. Tam nitelikli alan adı (FQDN), yerel arama eki gerektirmeden köke göre tam adı belirtir; tam nitelikli olma özelliği yalnız sondaki noktanın ekranda görünmesine bağlı değildir.
IANA, kök bölgedeki genel üst düzey alanları ve ülke kodlu üst düzey alanları yöneten kuruluşlara yapılan yetki devirlerini Kök Bölge Veritabanı’nda yayımlar. .com genel, .tr ülke kodlu bir üst düzey alan örneğidir. Bu katalog, her üst düzey alan altında hangi adın kaydedilebilir olduğunu tek başına belirlemez; ayrıntılı kurallar üst düzey alanın merkezi kayıt sistemini işleten kayıt operatörünün politikasına bağlıdır.
Kayıtlı Alan Adı ile Alt Alan Adı Nasıl Ayrılır?
Kayıtlı alan adı, alan adını belirli süreyle kullanma hakkını alan kayıt sahibi ile kaydı yürüten kayıt kuruluşu arasındaki sözleşmeyle belirlenen addır. .com altında example.com bu sınırda olabilir; ancak kaydedilebilir bölümün her zaman “son iki etiket” olduğunu varsaymak yanlıştır. Bazı üst düzey alan politikalarında kayıt daha alt bir düzeyde yapılır. Doğru sınır kayıt operatörünün kuralları ve kayıt verileriyle belirlenir.
Alt alan adı, başka bir alan adının hiyerarşik olarak altında bulunan addır. blog.example.com veya magaza.example.com oluşturmak için çoğu durumda yeni bir alan adı satın alınmaz; example.com alanını yöneten kişi DNS kayıtlarını ekler. Bununla birlikte alt alan ayrı bir DNS bölgesine devredilebilir, farklı ekip veya DNS sağlayıcısı tarafından yönetilebilir.
www zorunlu bir internet kuralı değil, yaygın bir etikettir. Site doğrudan example.com üzerinde, www.example.com üzerinde veya ikisinde birden çalışabilir. Birinden diğerine geçiş DNS kaydıyla birlikte web sunucusu yapılandırması ve gerekirse HTTP yönlendirmesi gerektirir.
Alan Adı, Host Adı, URL ve E-posta Adresi Arasındaki Farklar
Hostname, uygulamada bir cihazı veya hizmet uç noktasını adlandırmak için kullanılan alan adıdır. Terimin kullanımı standartlarda ve ürünlerde her zaman aynı kesinlikte değildir; bu yüzden bir kaydın gerçek işlevi DNS veri türü ve hizmet yapılandırmasıyla anlaşılır. Her host adı alan adı biçimindedir, fakat DNS ağacındaki her alan adı mutlaka bir hostu temsil etmez.
URL, bir kaynağın erişim adresidir. https://magaza.example.com/urun?id=42#ozellik örneğinde https şema, magaza.example.com host, /urun yol, id=42 sorgu ve ozellik bölüm tanımlayıcısıdır. Alan adı URL’nin yalnız host bölümünde bulunabilir; URL alan adından daha kapsamlıdır.
E-posta adresinde @ işaretinden sonraki bölüm alan adıdır; öncesindeki bölüm yerel kısımdır. kullanici@example.com bir e-posta adresidir, URL değildir. E-postanın nereye teslim edileceğini yalnız alan adının yazımı değil, DNS içindeki MX kayıtları ve e-posta sunucusu yapılandırması belirler.
| Kavram | Örnek | Ne belirtir? |
|---|---|---|
| Alan adı | example.com | DNS hiyerarşisindeki adı |
| Host adı | www.example.com | Bir cihaz veya hizmet uç noktası için kullanılan alan adını |
| Alt alan adı | blog.example.com | Başka bir alan adının altındaki adı |
| URL | https://www.example.com/urun | Şema, host ve yol gibi bileşenlerle kaynağın erişim adresini |
| E-posta adresi | kullanici@example.com | Yerel kısım ile posta alanını |
Bir Alan Adı DNS Üzerinden Nasıl Çözümlenir?
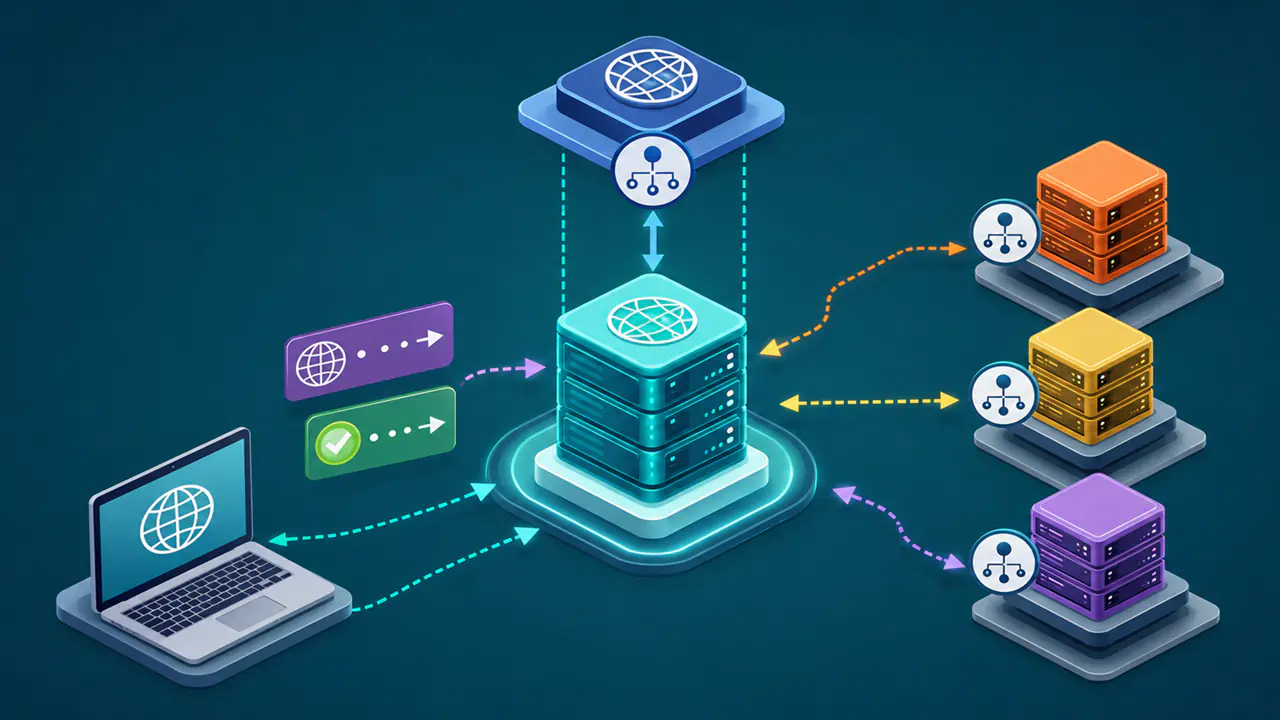
Uygulama bir alan adı için bilgi istediğinde çoğunlukla işletim sistemindeki istemci bileşeni bir recursive resolver (özyinelemeli DNS çözümleyicisi) hizmetine başvurur. Recursive resolver geçerli yanıtı önbelleğinde bulursa doğrudan döndürür. Bulamazsa bildiği yetkili sunuculardan başlayarak gerekli kayıt türünü arar; gerektiğinde kök ve üst düzey alan sunucularının yetkili sunuculara yönlendiren yanıtlarını izler. Bazı ağlarda sorgu, onu başka bir DNS hizmetine ileten DNS forwarder (DNS yönlendirici) üzerinden geçebilir.
Yetkili DNS sunucusu, sorumlu olduğu DNS bölgesinin kayıtlarını kaynak veri olarak yayımlar. Recursive resolver ise istemci adına yanıtı bulur, istemciye döndürür ve belirli süre önbelleğe alabilir. “DNS sunucusu” ifadesi farklı rolleri kapsayabilir. Sorun giderirken sunucunun yetkili kayıtları mı yayımladığı, istemci adına çözümleme mi yaptığı, yoksa sorguyu başka bir DNS hizmetine mi ilettiği ayırt edilmelidir.
DNS yanıtı web sayfasının kendisini taşımaz. Yanıt, uygulamanın hangi hedef veya hizmet bilgisiyle devam edeceğini bildirir. Tarayıcı daha sonra seçilen IP adresine bağlantı kurar ve istenen host adını HTTP isteğinde bildirerek içeriği ister. HTTPS kullanılıyorsa bağlantı önce TLS ile korunur ve sertifikanın ziyaret edilen host adı için geçerli olduğu doğrulanır.
DNS Kayıtları Alan Adını Hangi Hizmetlere Bağlar?
- A ve AAAA: Bir adı sırasıyla IPv4 ve IPv6 adresleriyle ilişkilendirir. Aynı ad için birden fazla adres yayımlanabilir.
- CNAME: Bir adı başka bir alan adının takma adı yapar. Tarayıcı yönlendirmesi değildir; URL’yi değiştirmez ve hedefteki web içeriğini kendiliğinden kopyalamaz.
- MX: Alan adına gelen e-postanın hangi posta sunucularına ve hangi öncelik sırasıyla teslim edileceğini bildirir.
- NS: Bir DNS bölgesi veya devredilmiş alt bölge için yetkili DNS sunucularını belirtir.
- SOA (Start of Authority): Bölgenin temel yönetim bilgilerini, seri numarasını ve bazı zamanlama değerlerini taşır.
- TXT: Doğrulama veya politika gibi metin tabanlı verileri taşıyabilir. Tek başına belirli bir amaca ayrılmış değildir.
- CAA (Certification Authority Authorization): Alan adı için sertifika düzenlemeye yetkili sertifika otoritelerini sınırlandırmaya yardımcı olur; sertifikayı kendiliğinden oluşturmaz.
Kayıt türleri birbirinin yerine geçmez. Web adresi başka bir adın CNAME takma adı olabilir veya DNS sağlayıcısının desteklediği başka bir yöntem kullanılabilir; ancak tarayıcının bağlanacağı hedefin IP adresini edinebilmesi gerekir. Buna karşılık MX kaydı web trafiğini, A kaydı da e-posta teslim politikasını tek başına tanımlamaz.
Alan Adı ile DNS Bölgesi Aynı Şey midir?
Hayır. Alan adı DNS ağacındaki adı belirtir; DNS bölgesi ise bir DNS yöneticisinin yetkili olarak yayımladığı bitişik veri kümesidir. Bir alanın altındaki bütün adlar aynı bölgede tutulabilir veya alt alan için NS kayıtlarıyla yetki devri yapılarak yeni bir bölge oluşturulabilir.
Örneğin example.com bölgesinde www.example.com için A kaydı tutulabilir. sub.example.com ayrı yetkili DNS sunucularına devredilirse o noktadan aşağısı farklı bir bölge olur. Bu nedenle “alt alan oluşturmak” ile “alt bölge devretmek” aynı işlem değildir.
Yetki devri üst taraftaki NS kayıtları ile alt bölgedeki yetkili verilerin uyumuna bağlıdır. Yetkili sunucu adları devredilen alanın içinde bulunuyorsa bu adların IP adreslerini üst bölgede bildiren glue kayıtları gerekir. Bunlar ayrı bir DNS kayıt türü değil, çözümlemenin başlayabilmesi için üst bölgeye eklenen A veya AAAA kayıtlarıdır. Bu ayrıntı yanlış yapılandırılırsa kayıtlar DNS panelinde doğru görünse bile dış çözümleme başarısız olabilir.
Kayıt Sahibi, Kayıt Kuruluşu, Kayıt Operatörü ve Hosting Ne Yapar?
Kayıt sahibi, alan adını sözleşme koşullarıyla kullanma hakkını alan kişi veya kuruluştur. Kayıt kuruluşu, kayıt, yenileme, transfer ve iletişim bilgileri gibi işlemleri kayıt sahibi adına yürütür. Kayıt operatörü ise ilgili üst düzey alanın merkezi kayıt sistemini işletir.
Yetkili DNS sağlayıcısı alan adının kayıtlarını yayımlar. Hosting sağlayıcısı site dosyalarını, uygulamayı ve web sunucusunu çalıştırır. E-posta sağlayıcısı posta kutularını ve teslim altyapısını yönetir. Aynı şirket bu rollerin birkaçını sunabilir; teknik olarak roller yine ayrıdır.
Alan adı kaydının etkin olması DNS’nin doğru olduğu, DNS’nin doğru olması hosting hizmetinin çalıştığı veya sunucunun doğru sertifikayı sunduğu anlamına gelmez. Sorun giderirken her katman ayrı doğrulanmalıdır. RDAP (Registration Data Access Protocol) ve erişime açıksa eski WHOIS sorgu protokolünün verileri kayıt durumu hakkında bilgi verebilir; web, e-posta ve DNS hizmetlerinin çalıştığını tek başına kanıtlamaz.
DNS Değişiklikleri Neden Her Yerde Aynı Anda Görülmez?
DNS kayıtlarındaki TTL, önbelleğe alınan kaydın normalde ne kadar süre yeniden kullanılabileceğini bildirir. Değişiklikten önce eski yanıtı alan recursive resolver, yanıtı aldığında kalan TTL süresi dolana kadar onu döndürebilir. Olumsuz yanıtlar da belirli koşullarda önbelleğe alınabildiği için yeni eklenen kayıt bazı kullanıcılarda gecikmeli görünebilir. Yetkili sunucudan güncel veri alınamıyorsa eski yanıtı geçici olarak sunma özelliği bulunan sistemlerde bu süre aşılabilir.
“DNS yayılımı” denilen süreç tek merkezden bütün internete dosya gönderilmesi değildir. Yetkili kayıt değişir; farklı recursive resolver hizmetlerinin önbellekleri kendi zamanlarında yenilenir. Ad sunucusu değişikliği ayrıca üst bölgedeki yetki devrini etkiler. Bu nedenle herkese uyan kesin bir tamamlanma süresi verilemez.
Değişiklik sırasında önce DNS sağlayıcısının güncellemeyi ilgili bütün yetkili sunuculara uyguladığı, sonra farklı recursive resolver hizmetlerinin beklenen yanıtları döndürdüğü kontrol edilmelidir. Konuma veya yük dağıtımına göre farklı yanıtlar veren bir hizmette bütün sunucuların aynı adresi döndürmesi beklenmez. Yalnız yerel bilgisayarın önbelleğini temizlemek, internet üzerindeki recursive resolver hizmetlerinin önbelleğini değiştirmez.
Alan Adlarında Karakterler ve Büyük-Küçük Harf Nasıl İşlenir?
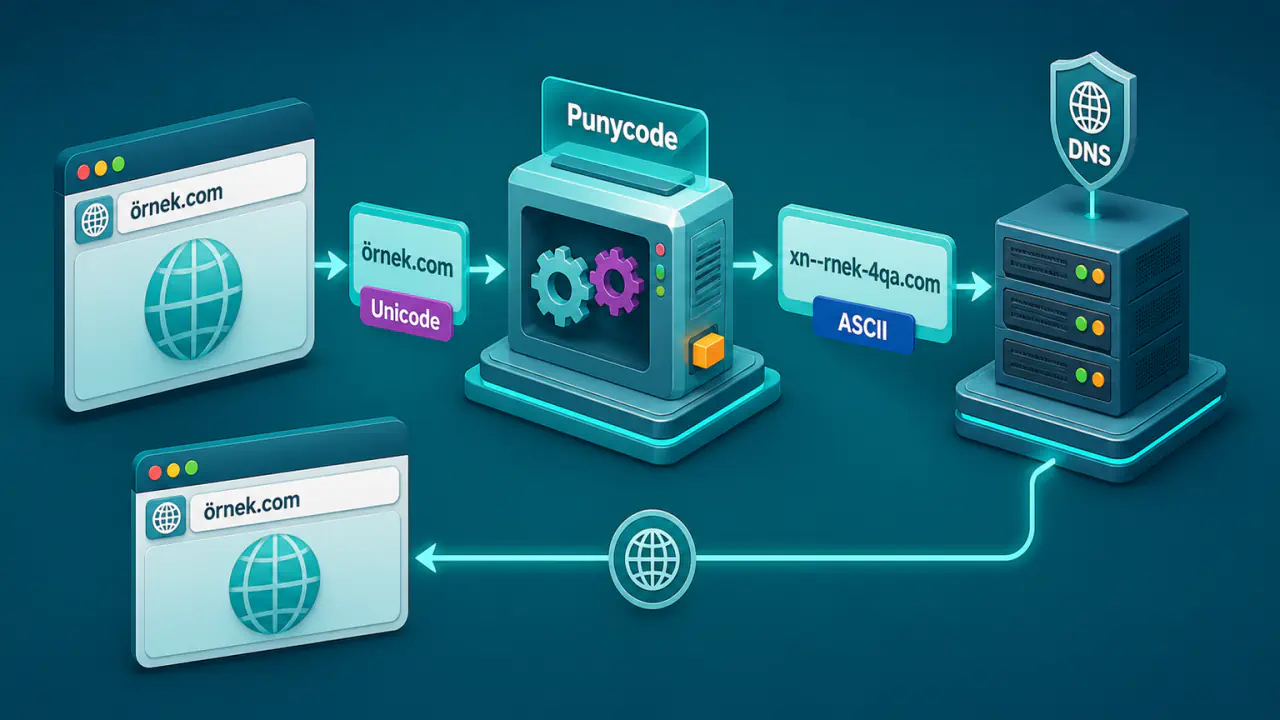
Uluslararasılaştırılmış alan adı (IDN), temel Latin harflerinin dışındaki karakterleri de içerebilir. ASCII, temel Latin harflerini, rakamları ve bazı işaretleri kapsayan karakter kodlama standardıdır. Uygulama, ASCII dışı karakterler içeren geçerli bir IDN etiketini DNS sorgusunda kullanmak için Punycode algoritmasıyla ASCII uyumlu etiket (A-label) biçimine dönüştürür; bu biçim xn-- ile başlar. Kullanıcıya ise adın kendi yazı sistemindeki biçimi gösterilebilir. Her Unicode metin geçerli veya kaydedilebilir alan adı değildir; kayıt operatörleri ek dil ve karakter kuralları uygulayabilir.
Görünüşü benzer alfabe karakterleri farklı kod noktaları olabilir. Bu nedenle parola, ödeme veya yönetim ekranı gibi hassas işlemlerde yalnız görsel benzerliğe güvenilmemeli; tam alan adı, sertifika kapsamı ve güvenilir kaynaktan alınan bağlantı kontrol edilmelidir.
DNS’de temel Latin harflerinin karşılaştırması büyük-küçük harfe duyarlı değildir; EXAMPLE.COM ile example.com aynı DNS adını belirtir. URL’nin yol, sorgu veya bölüm bileşenlerinde harf duyarlılığı ise kullanılan protokol, sunucu ve uygulamaya göre değişebilir. Alan adı kuralı URL’nin geri kalanına genellenmemelidir.
Alan Adı Güvenliği Nasıl Korunur?
- Kayıt kuruluşu hesabını koruyun: Benzersiz parola ve destekleniyorsa çok faktörlü kimlik doğrulama kullanın.
- Yenilemeyi izleyin: Otomatik yenileme seçeneğini, ödeme yöntemini ve son kullanma tarihini kontrol edin; yalnız hatırlatma e-postasına güvenmeyin.
- İletişim bilgilerini güncel tutun: Doğrulama, transfer ve kurtarma bildirimlerinin ulaşabildiğinden emin olun.
- Transfer kilidini kullanın: Kayıt kuruluşunun sunduğu kilitleri etkinleştirin ve transfer yetkilendirme kodunu paylaşmayın.
- DNS değişikliklerini izleyin: NS, MX, A, AAAA ve doğrulama kayıtlarındaki beklenmedik değişiklikleri denetleyin; DNS sağlayıcısı hesabını da ayrı koruyun.
- DNSSEC’i doğru yönetin: Üst bölgedeki DS (Delegation Signer) kaydı ile yetkili bölgedeki anahtarlar uyumsuzsa doğrulama yapan recursive resolver yanıtı reddedebilir.
DNSSEC, DNS verisinin kaynağını ve bütünlüğünü kriptografik imzalarla doğrulamaya yardımcı olur. DNS sorgularını şifrelemez, web sitesinin güvenilir olduğunu kanıtlamaz ve HTTPS sertifikası sağlamaz. Kimliği doğrulanmış bir HTTPS bağlantısı için sertifikanın ziyaret edilen host adını kapsaması, geçerli ve güvenilir olması, sunucunun da TLS için doğru yapılandırılması gerekir.
Kayıt, DNS ve Sunucu Sorunları Nasıl Ayırt Edilir?
- Kayıt durumunu kontrol edin: Alan adının süresi, kilitleri ve kayıt kuruluşu bilgileri RDAP veya ilgili kayıt hizmetinden doğrulanır.
- Üst bölge yetki devrini kontrol edin: Kayıt kuruluşundaki ad sunucuları ile üst bölgenin yayımladığı NS ve gerekiyorsa DS verileri karşılaştırılır.
- Yetkili DNS yanıtını kontrol edin: Yetkili sunucuların yapılandırmaya uygun güncel kayıtları yayımladığı doğrulanır; konuma göre değişen yanıtlar varsa beklenen sonuçla karşılaştırılır.
- Önbellekli yanıtı karşılaştırın: TTL, olumsuz önbellek ve farklı recursive resolver hizmetlerinin sonuçları incelenir.
- Hedef hizmeti sınayın: DNS doğruysa web sunucusu, sanal host, TLS sertifikası, e-posta sunucusu veya ilgili uygulama ayrı kontrol edilir.