Split Tunneling Nedir ve Nasıl Çalışır?
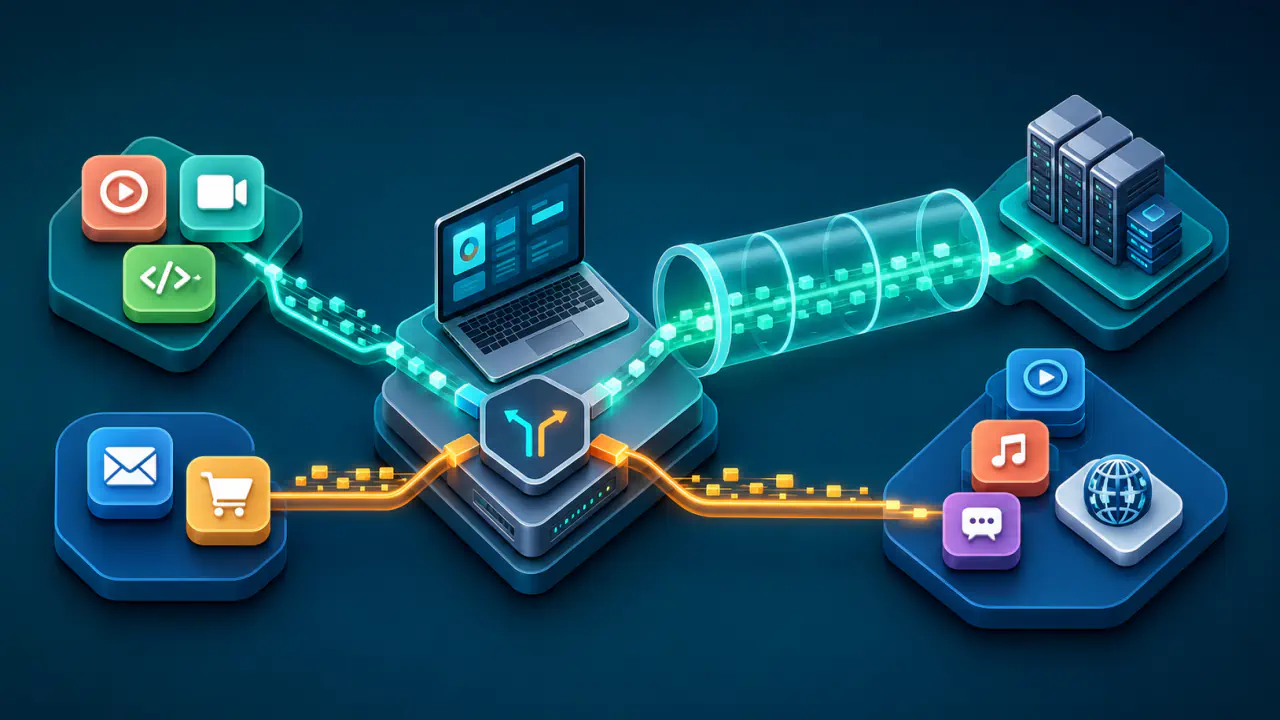
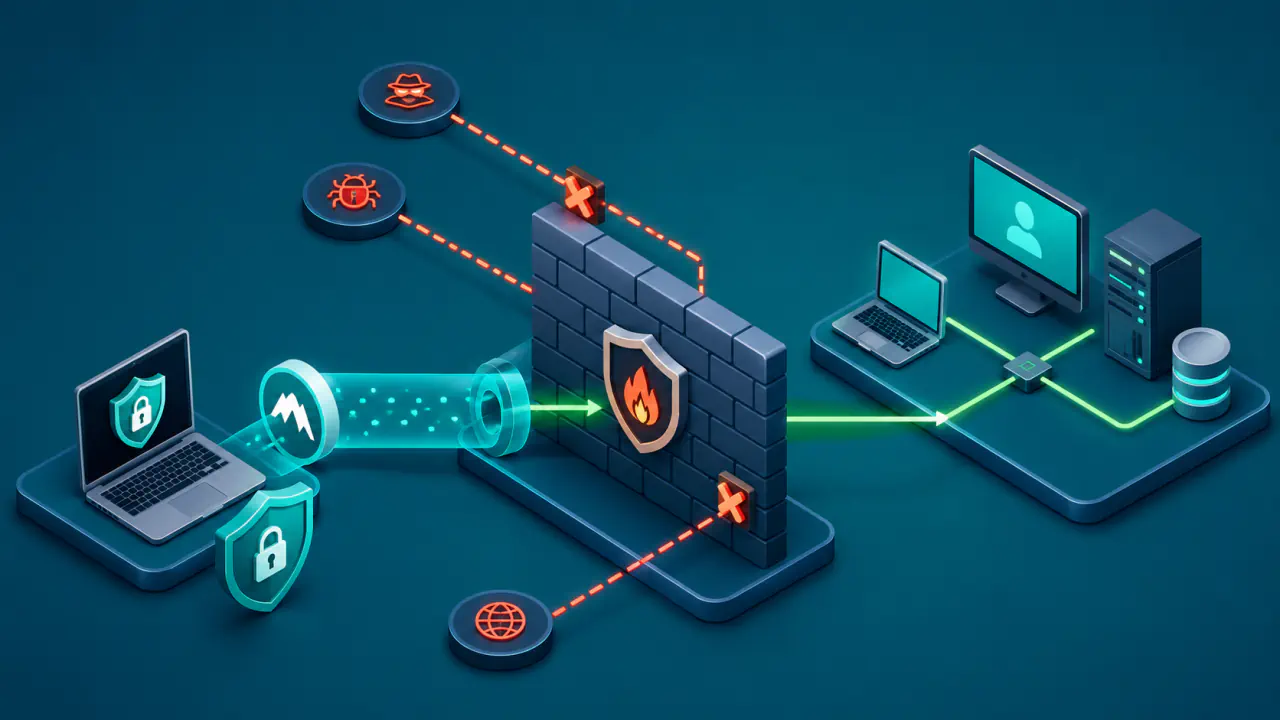
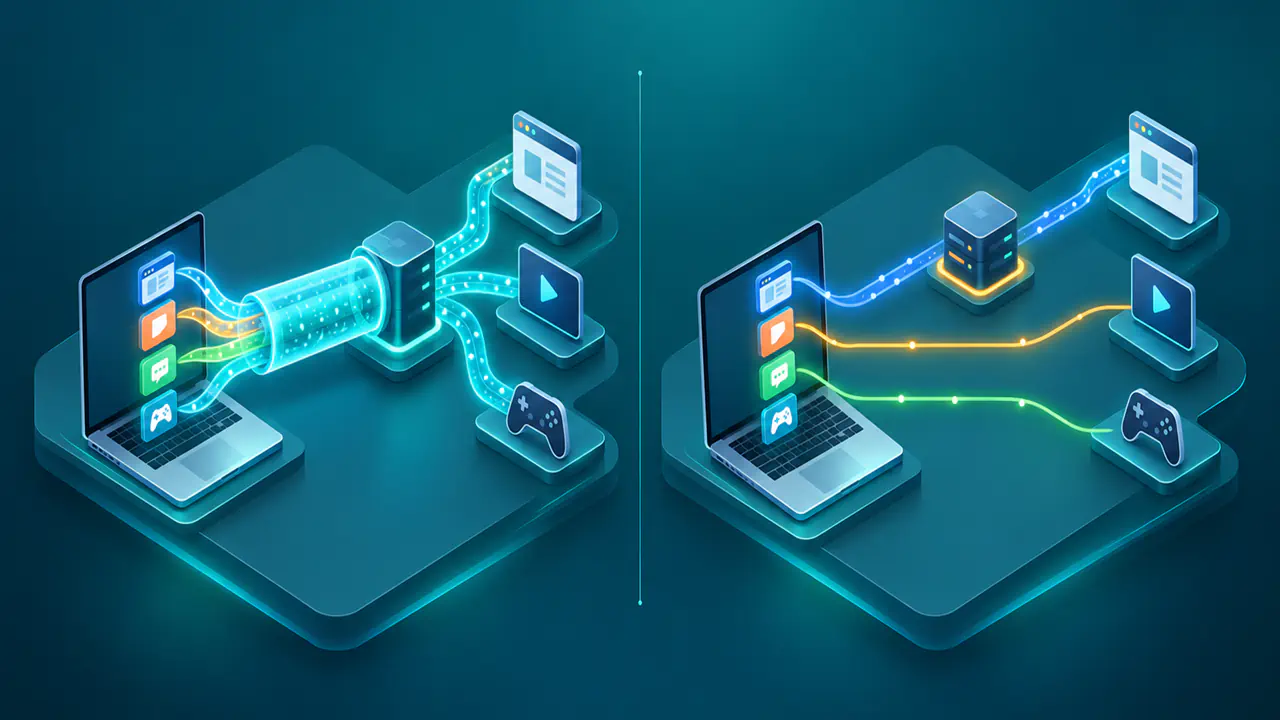
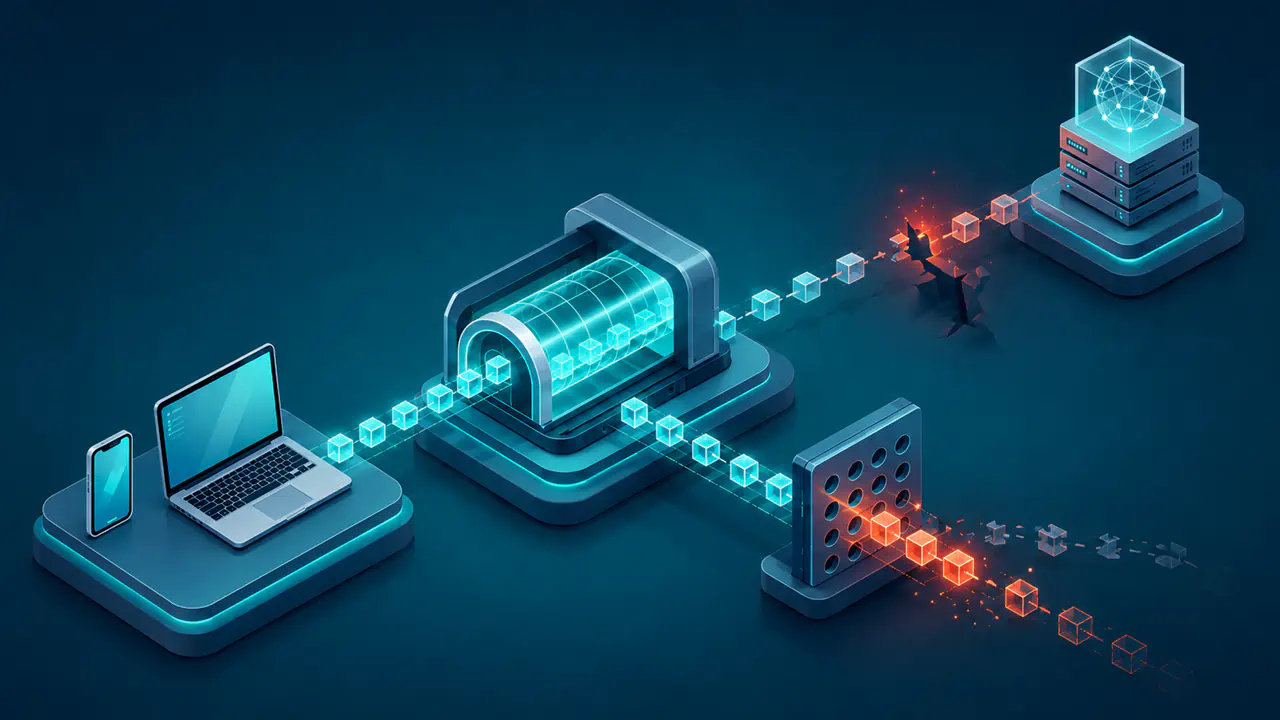
Split tunneling, VPN bağlantısında hangi trafiğin tünelden geçeceğini ve hangi trafiğin doğrudan internet bağlantısını kullanacağını ayıran bir yönlendirme yöntemidir. Böylece belirli uygulamaların bağlantıları, hedef ağlara giden trafik veya tanımlı kurallarla eşleşen paketler farklı yollara yönlendirilebilir.
VPN, kapsadığı trafiği cihaz ile VPN sunucusu arasındaki tünel üzerinden taşır. Split tunneling kullanıldığında iş uygulamaları bu tünelle kurumsal ağa erişirken video akışı veya yerel ağ trafiği tünelin dışında kalabilir.
Split Tunneling Nasıl Çalışır?
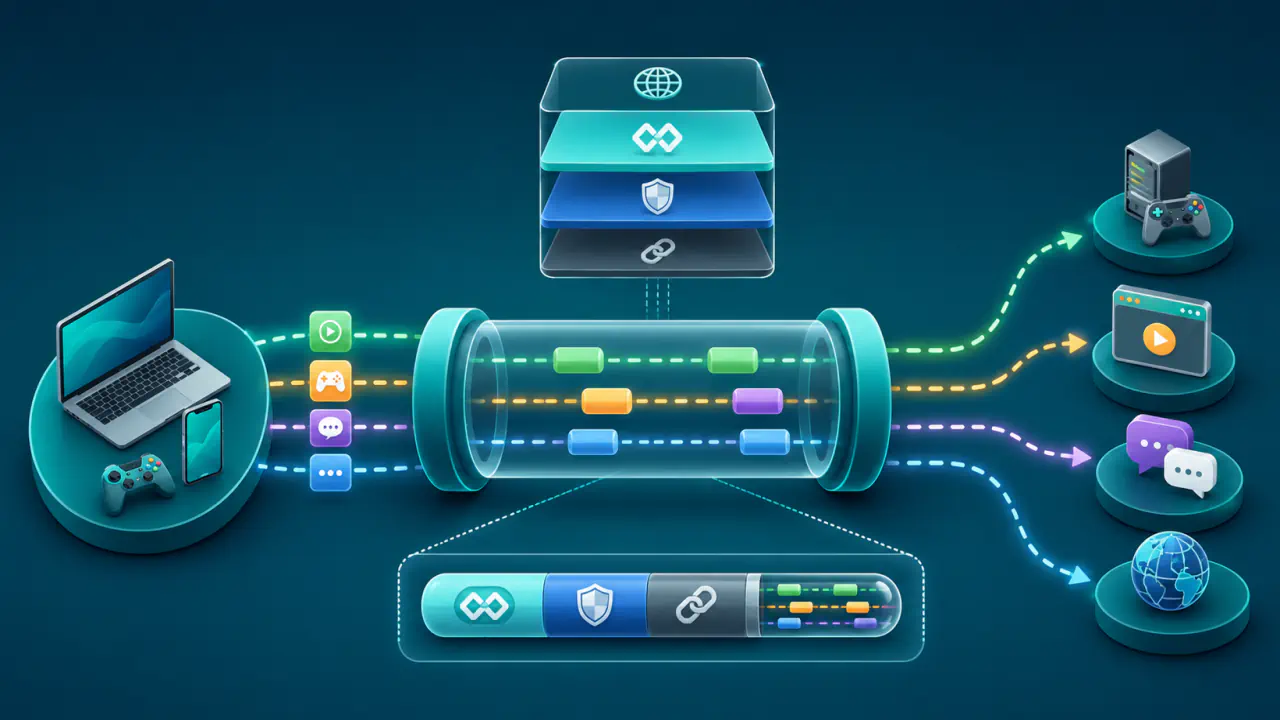
VPN istemcisi çoğu yapılandırmada cihazda sanal bir ağ arayüzü oluşturur ve belirli trafiği bu arayüze yönlendirir. IP paketlerini koruyan IPsec protokol ailesini kullanan VPN'lerde güvenlik politikası, trafiğin korunacağını, doğrudan geçeceğini veya engelleneceğini belirleyebilir. IPsec bağlantısının anahtarlarını ve güvenlik ayarlarını karşı tarafla kararlaştıran IKEv2 protokolü, korunacak trafiği IP adresi aralığı, port aralığı ve IP protokolü bilgileriyle tanımlayabilir. Port numarası, taşıma protokolünde uygulama bağlantılarının ayrılmasında kullanılır.
Uygulama bazlı seçim: Belirli programlar VPN'e dahil edilirken diğerleri doğrudan internete çıkar veya bunun tersi uygulanır. Örneğin bir iş uygulaması tüneli kullanırken tarayıcı doğrudan bağlanabilir. Ana uygulamanın başlattığı yardımcı süreçler, güncelleme bileşenleri ve ayrı ağ servisleri aynı kurala uymayabileceği için bunların bağlantı yolları ayrıca kontrol edilmelidir.
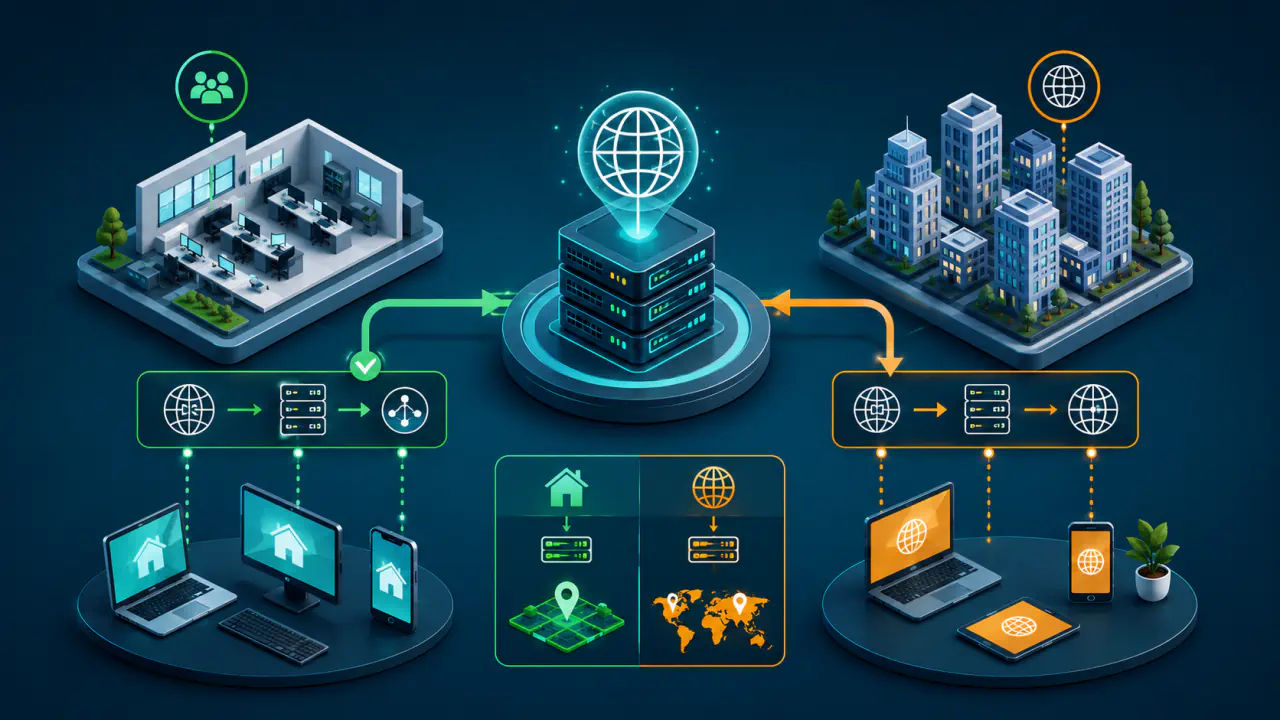
Hedef veya ağ bazlı seçim: Karar uygulamanın adına değil, ulaşılacak hedefe göre verilir. Belirli kurumsal IP adresi aralıkları veya özel ağlar VPN'e gönderilirken internetin geri kalanı doğrudan internet bağlantısını kullanabilir. Uzaktan erişim VPN'leri bu yöntemi yalnız kurumsal kaynaklara giden trafiği tünele almak için kullanabilir.
Varsayılan yolun seçimi: Uygulama veya hedef seçimi, varsayılan yolun ne olacağı kararından ayrıdır. Bazı yapılandırmalarda varsayılan yol VPN olur ve yalnız istisna olarak seçilen trafik tünelin dışında bırakılır. Başka yapılandırmalarda varsayılan internet yolu korunur ve yalnız belirlenen trafik VPN'e alınır. Eksik bir kuralın etkisi bu iki modelde farklı olduğu için testten önce hangi yolun varsayılan olduğunu belirlemek gerekir.
Split Tunneling Ne İşe Yarar?
Bu yöntem, VPN'e ihtiyaç duyan trafik ile doğrudan bağlantıda kalması gereken trafiği birbirinden ayırır. Kurumsal kaynaklara erişim, yerel ağdaki yazıcı veya depolama cihazlarına ulaşma ve VPN üzerinden geçirilmesi gerekmeyen yüksek hacimli trafiği tünelin dışında bırakma gibi durumlarda kullanılabilir.
Uzaktan erişimde split tunneling, internet trafiğinin tamamını kurumsal VPN ağ geçidine taşıma zorunluluğunu azaltabilir. Böylece VPN ağ geçidindeki ve kurumun internet çıkışındaki yük düşebilir. Performans kazanımı garanti değildir; bağlantı kalitesi, VPN sunucusunun konumu, ağ yolu ve uygulamanın kullandığı hizmetler sonucu etkiler.
Split Tunneling Kullanırken Hangi Riskler Oluşur?
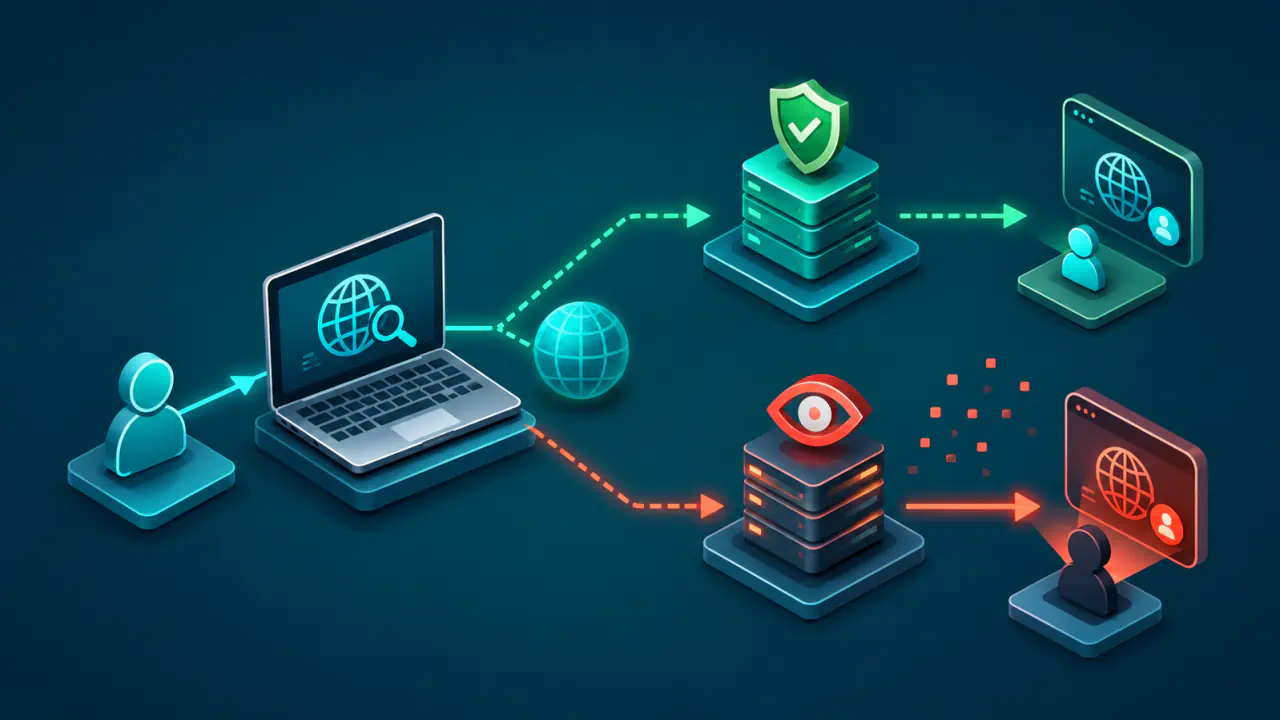
VPN dışında bırakılan trafik, VPN tünelinin korumasından yararlanmaz; ancak bu, bütün içeriğin şifresiz taşındığı anlamına gelmez. Web iletişimini şifreleyen HTTPS gibi uygulamaya ait korumalar kullanılabilir. Trafiğin VPN dışında kalması yapılandırmanın amaçlanan sonucu olabilir. Asıl risk, bir uygulamanın VPN içinde olduğu düşünülürken ilgili bağlantının doğrudan internet yoluna çıkmasıdır.
Kurumsal kullanımda riskin kapsamı genişleyebilir. Bir cihaz aynı anda kurumsal ağa VPN üzerinden ve başka bir ağa doğrudan bağlıysa, ele geçirilmiş cihaz iki ağ arasında istenmeyen bir geçiş noktası oluşturabilir. Bu nedenle bazı kurumlar split tunneling'i kapatır veya yalnız belirli uygulamalar ve hedeflerle sınırlar.
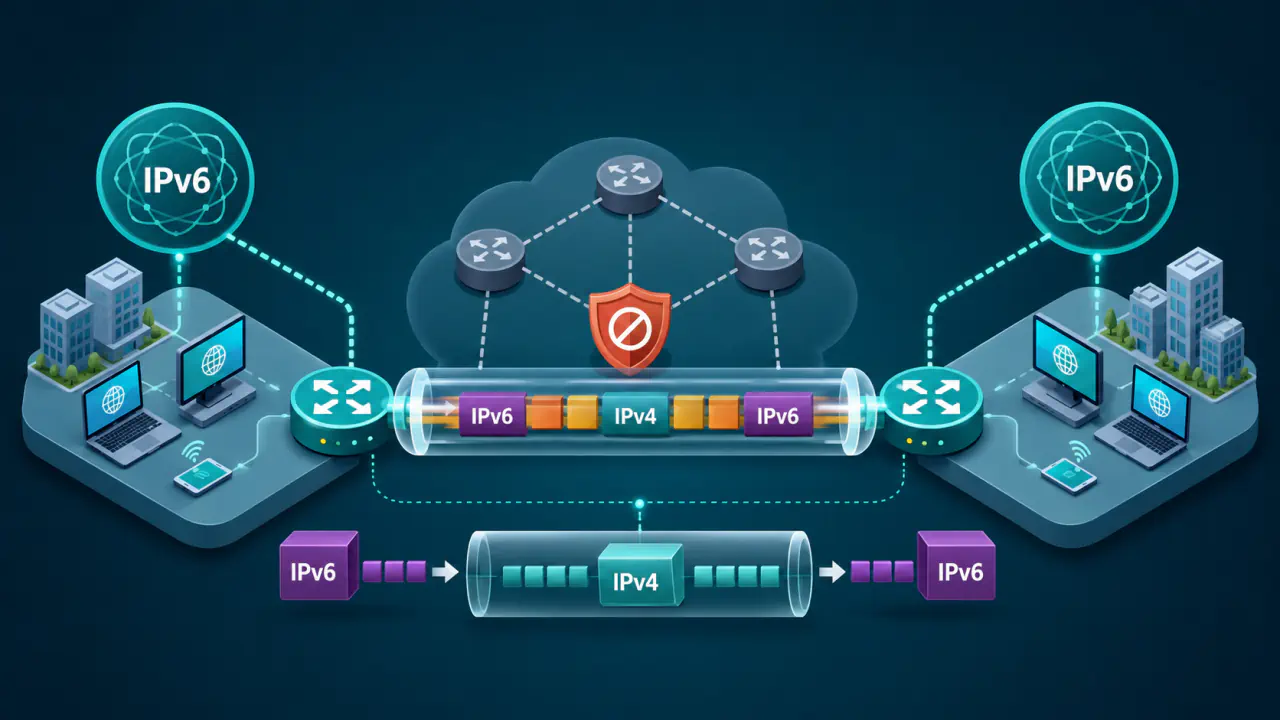
Alan adları için IP adresi ve diğer hizmet bilgilerini sağlayan DNS sistemine gönderilen sorgular, uygulama verilerinden farklı bir yol izleyebilir. Bir uygulamanın verisi VPN'e girerken DNS sorguları başka bir DNS sunucusuna gidebilir; bunun tersi de mümkündür. IP protokolünün iki sürümü olan IPv4 ve IPv6 için farklı yönlendirme kuralları da beklenmeyen bir doğrudan çıkış oluşturabilir.
Split Tunneling Yapılandırması Nasıl Doğrulanır?
VPN simgesinin bağlı görünmesi split tunneling yapılandırmasını doğrulamaz. Önce hangi trafiğin VPN'den, hangisinin doğrudan bağlantıdan geçmesi gerektiğini belirleyin; ardından iki yolu ayrı ayrı test edin.
- Kapsamı belirleyin: Hangi uygulama veya hedeflerin VPN'den, hangilerinin doğrudan bağlantıdan çıkacağını açıkça yazın.
- İki çıkış yolunu ayrı test edin: Seçilen uygulamaların kendi bağlantılarını kontrol edin. Tarayıcıda görünen genel IP adresi başka bir uygulamanın kullandığı yolu kanıtlamaz. Kuralla eşleşen hedeflerin yanında eşleşmeyen hedefleri de deneyin.
- DNS yolunu kontrol edin: DNS sorgularının hem beklenen DNS sunucusuna hem de beklenen VPN veya doğrudan bağlantı üzerinden gittiğini doğrulayın. Bir DNS sorgulama programının sonucu, tarayıcının kendi şifreli DNS ayarını kullandığını veya kullanmadığını göstermez.
- Hedef değişikliklerini kontrol edin: Hedef IP adresleri değiştiğinde kuralların güncel kaldığını doğrulayın. Alan adına göre dinamik seçim yapan istemciler, DNS yanıtlarından öğrendikleri IP adreslerine göre kuralları değiştirebilir; bu özellik DNS sorgularının hangi yoldan gideceğini tek başına belirlemez.
- Yardımcı süreçleri sınayın: Tarayıcı yardımcı süreçleri, başlatıcılar veya arka plan servisleri ayrı bağlantı kuruyorsa bunların yolunu da kontrol edin.
- IPv4 ve IPv6'yı ayrı doğrulayın: İki protokol ailesinde de aynı kapsamın uygulandığını varsaymayın.
- Bağlantı değişikliklerini test edin: Wi-Fi ile mobil veri arasında geçiş, VPN'in yeniden bağlanması veya ağ arayüzünün değişmesi sonrasında kuralların aynı kaldığını kontrol edin.
İşletim sisteminin yönlendirme tablosu hedefe giden rotayı gösterir; ancak uygulamaya özgü VPN kuralları ayrı filtrelerle uygulanabildiği için bu tablo tek başına yeterli olmayabilir. Yetkili olduğunuz cihazda VPN istemcisinin bağlantı kayıtları ve uygun arayüzdeki paket yakalama sonuçlarıyla uygulamanın gerçek bağlantısını karşılaştırabilirsiniz.
VPN kesildiğinde korunan trafiğin doğrudan bağlantıya geçmesini engelleyen kill switch özelliği de ayrıca kontrol edilmelidir. Split tunneling ile birlikte çalışıp çalışmadığı ve hangi bağlantıları engellediği VPN istemcisine ve işletim sistemine bağlıdır. Yalnız tam tüneli seçmek, kesinti sırasında doğrudan çıkışı kendiliğinden engellemez.
Split Tunneling Ne Zaman Tercih Edilmemeli?
Tüm trafiğin kurumsal güvenlik denetimlerinden geçmesi gereken ortamlarda split tunneling uygun olmayabilir. Kuruluş politikası, cihazın güvenlik düzeyi veya erişilen verinin hassasiyeti tam tünel kullanımını gerektirebilir. Tam tünel, kurumsal hedeflerin yanında normal internet trafiğini de VPN ağ geçidine yönlendirir; yerel ağ gibi özel istisnalar ayrıca tanımlanmış olabilir.
Kurumsal cihazlarda yönlendirme ve güvenlik ayarlarını ağ yöneticisinin onayı olmadan değiştirmeyin.