VPN Sağlayıcıları Hangi Verileri Toplayabilir?
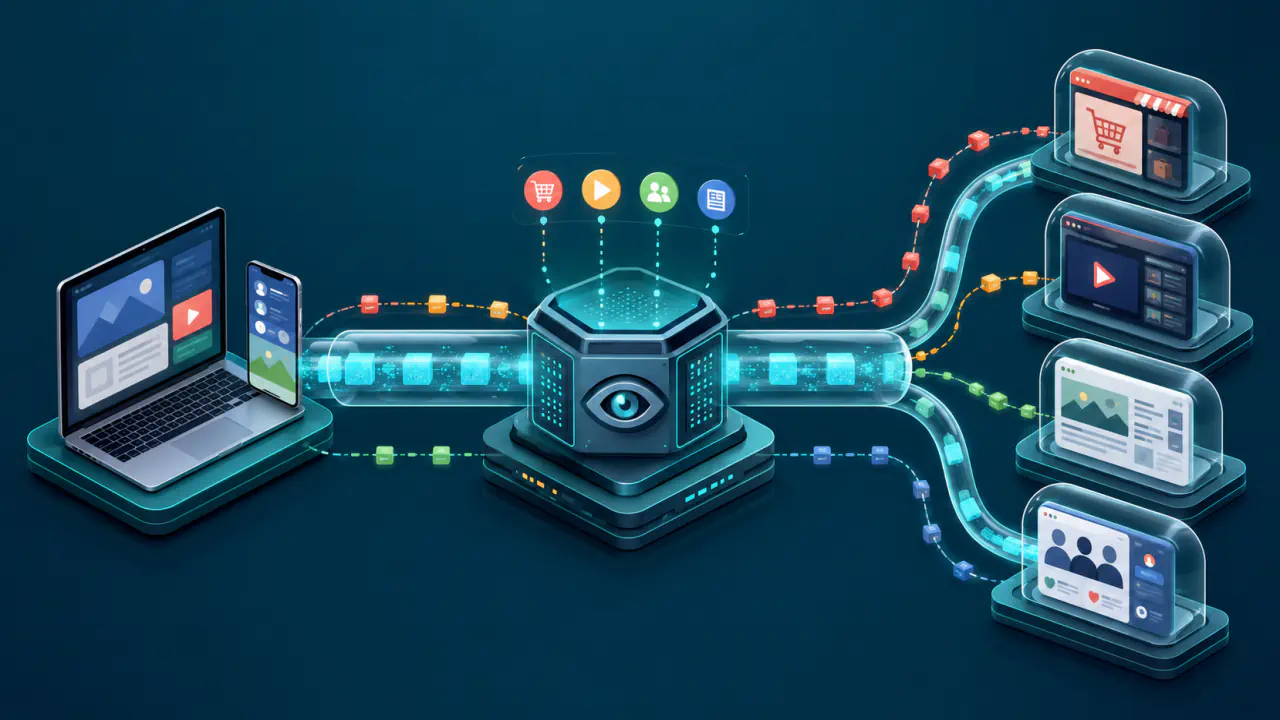
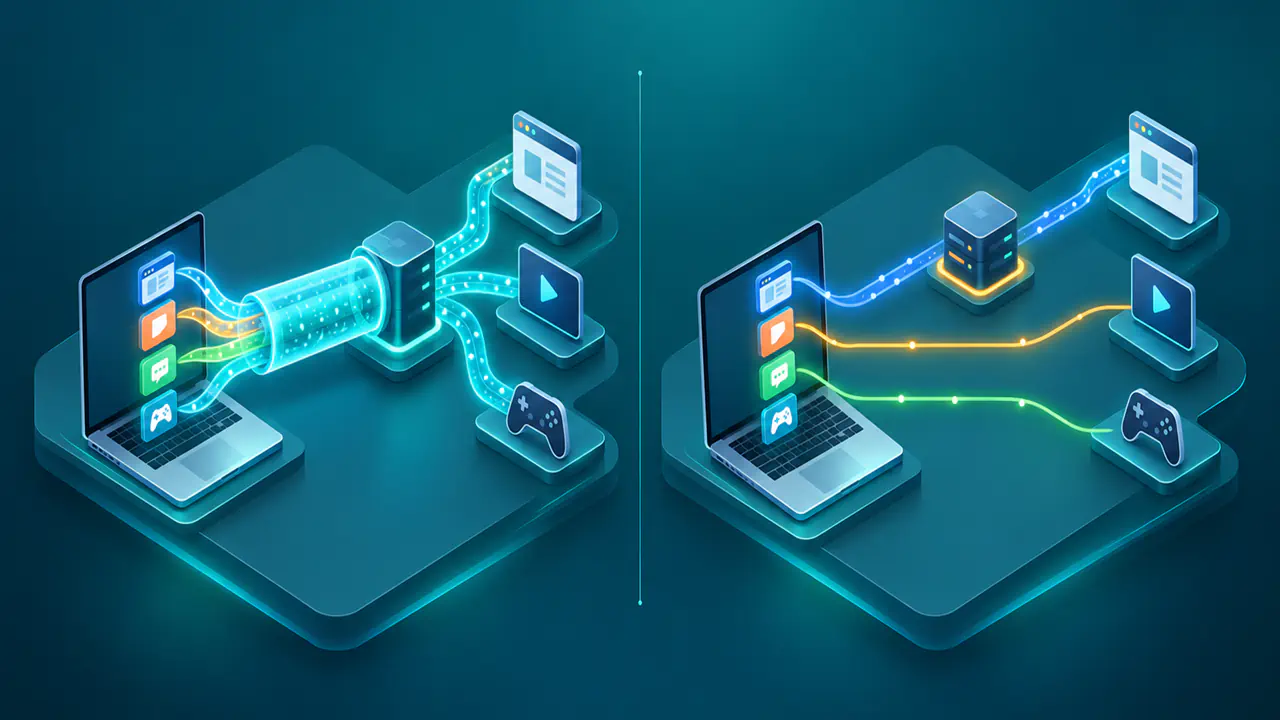
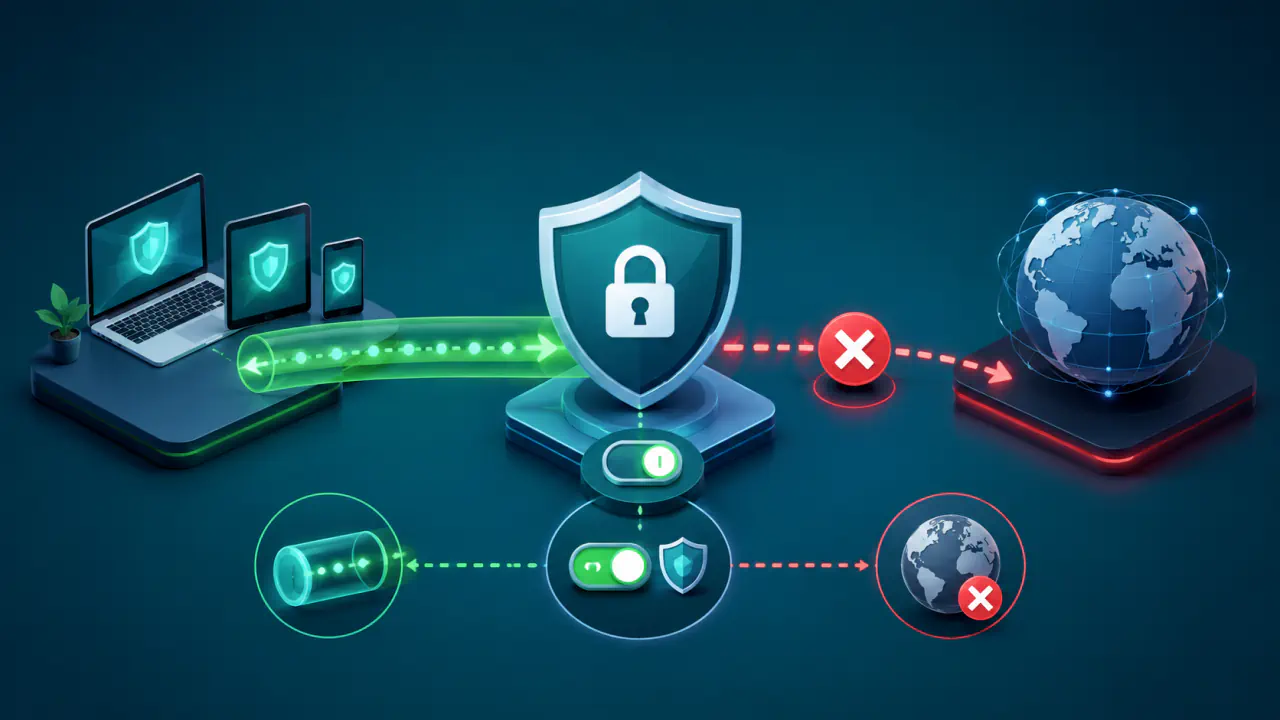
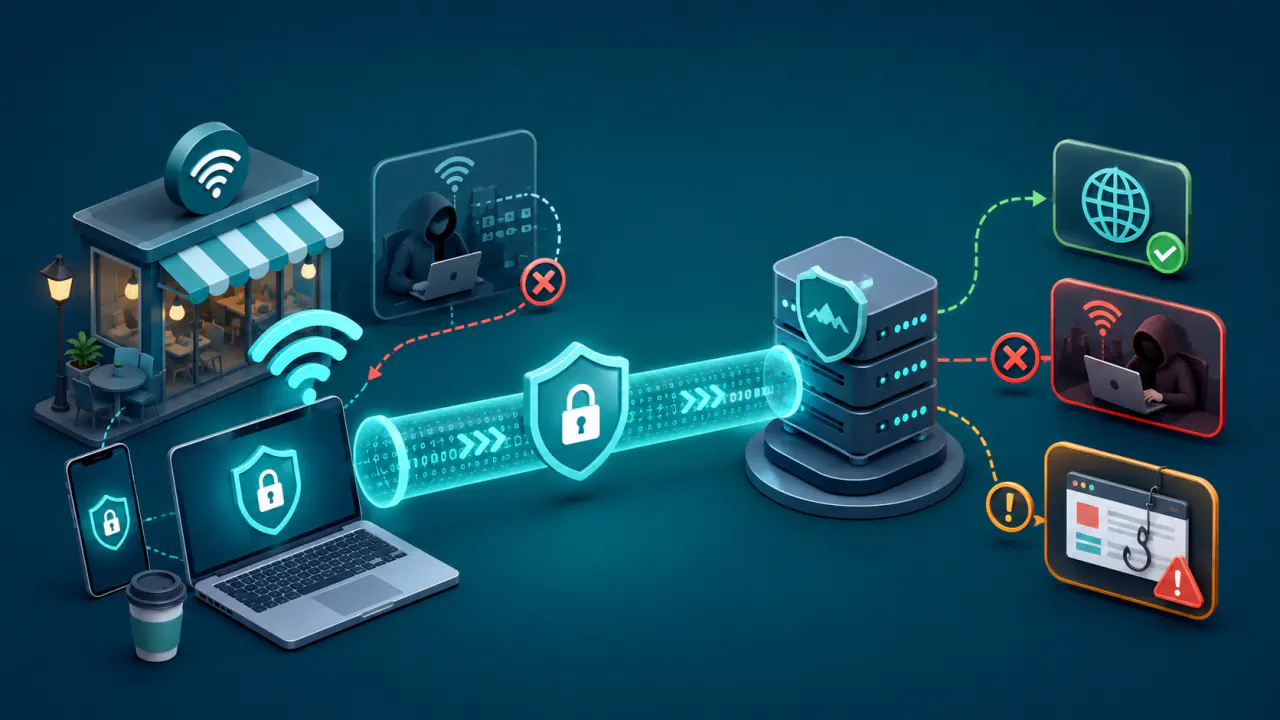
VPN bağlantısı, cihazınız ile VPN sunucusu arasındaki trafiği koruyabilir ve ziyaret ettiğiniz hizmetlere kendi genel IP adresiniz yerine VPN sunucusunun genel IP adresini gösterebilir. Ancak bu işlem, çevrim içi etkinliği görünmez hale getirmez; internet servis sağlayıcısına veya ortak Wi-Fi ağına verilen güvenin bir bölümünü VPN sağlayıcısına taşır.
Bir VPN sağlayıcısının hangi verileri toplayabileceği, hesap oluşturma yöntemine, uygulama izinlerine, bağlantı günlüklerine, tanılama ayarlarına, ödeme sürecine ve gizlilik politikasına bağlıdır. Bu nedenle “VPN log tutar mı?” sorusuna yalnız evet veya hayır yanıtı vermek yeterli değildir. Sağlayıcının hangi veriyi, hangi amaçla, ne kadar süreyle ve kullanıcıyla ilişkilendirerek tuttuğuna da bakmak gerekir.
VPN Sağlayıcısının Erişebileceği Başlıca Veriler
- VPN sağlayıcısı hesap açarken verilen e-posta adresini, kullanıcı adını, abonelik planını ve hesap durumunu kaydedebilir.
- Ödeme işlemi fatura bilgisi, işlem zamanı, tutar ve ödeme kuruluşundan gelen işlem kimliği gibi kayıtlar oluşturabilir.
- Teknik günlükler bağlantının başlangıç ve bitiş zamanını, kaynak IP adresini, seçilen VPN sunucusunu ve aktarılan veri miktarını içerebilir.
- VPN uygulaması sürüm, cihaz modeli, işletim sistemi, hata kaydı ve performans ölçümü gibi tanılama verilerini toplayabilir.
- VPN sağlayıcısı şifreli içeriği çoğu durumda okuyamaz; buna karşılık bağlantı zamanı, hedef IP adresi ve DNS sorgusu gibi meta verileri görebilir.
VPN Kayıtları Arasındaki Farklar
Bir VPN hizmetinin erişebileceği veriler tek bir “log” başlığı altında toplandığında önemli farklar kaybolur. Hesap kaydı ile ziyaret geçmişi aynı riski taşımaz. Anlık bağlantı yönetimi için kullanılan veri ile aylarca saklanan kullanıcı geçmişini de ayrı değerlendirmek gerekir.
Hesap ve Abonelik Verileri
Hesap tabanlı bir hizmet, kayıt sırasında e-posta adresi, kullanıcı adı, parolanın kendisi yerine doğrulamada kullanılan kriptografik özet, abonelik türü, başlangıç ve yenileme tarihleri gibi bilgileri işleyebilir. Destek talebi açıldığında mesaj içerikleri, görüşme zamanı ve hesabı tanımlayan ek bilgiler de müşteri hizmetleri kayıtlarına girebilir.
Buradaki temel soru, hesabın bağlantı kayıtlarıyla ilişkilendirilip ilişkilendirilmediğidir. VPN sağlayıcısı hesap verisi tutsa bile bunu oturumların kaynak IP adresi veya ziyaret bilgileriyle birleştirmediğini belirtebilir; bu iddiayı gizlilik politikasında açıkça tanımlaması gerekir.
Ödeme ve Faturalandırma Verileri
Kartla, banka kanalıyla veya uygulama mağazası üzerinden yapılan ödeme, VPN sağlayıcısında ya da ödeme aracısında işlem kayıtları oluşturur. Sağlayıcı kart numarasının tamamını doğrudan saklamasa bile tutar, para birimi, tarih, fatura ülkesi, ödeme durumu ve işlem kimliği gibi verileri görebilir.
Ödeme verisinin bulunması, internet trafiğinin kaydedildiğini tek başına göstermez. Ödeme kaydı gerçek kimlikle bağlantılıysa aynı müşteri numarasına bağlanan diğer kayıtlar da kullanıcıyı tanımlamayı kolaylaştırabilir.
Bağlantı ve Oturum Meta Verileri
VPN sağlayıcısı bağlantıyı kurmak için oturum sırasında cihazın kaynak IP adresini ve seçilen VPN sunucusunu işler. VPN sağlayıcısının yapılandırmasına göre bağlantı saati, oturum süresi, atanan VPN IP adresi, protokol, bağlantı noktası ve aktarılan veri miktarı da geçici veya kalıcı günlüklerde yer alabilir.
Bu kayıtlar kapasite planlama, kötüye kullanım önleme veya arıza çözümü için kullanılabilir. Gizlilik açısından asıl farkı, verinin yalnız oturum sırasında işlenmesi veya sonradan saklanıp hesapla eşleştirilmesi oluşturur.
Tanılama ve Uygulama Verileri
VPN uygulaması hizmet kalitesini izlemek için çökme raporlarını, bağlantı hatalarını, gecikme ölçümlerini, uygulama sürümünü, işletim sistemini, cihaz modelini ve dil ayarını toplayabilir. Bazı tanılama paketleri cihaz tanımlayıcılarını, ağ türünü veya olayın gerçekleştiği zamanı da içerebilir. Bu nedenle gizlilik politikasında “anonim kullanım verisi” ifadesinin hangi verileri kapsadığına ayrıca bakmak gerekir.
Mobil ve masaüstü uygulamalarının istediği izinler de önemlidir. VPN işleviyle ilgisiz görünen kişi listesine, mesajlara veya diğer hassas verilere erişim izni verildiğinde uygulama cihazdaki daha geniş bir veri kümesine ulaşabilir.
Trafik İçeriği, Hedef Bilgisi ve DNS Sorguları
VPN tüneli, cihaz ile VPN sunucusu arasındaki veriyi korur; bu teknik koruma VPN sağlayıcısının kayıt politikasını belirlemez. VPN tünelinden geçen HTTPS bağlantısında sayfa içeriği, parola ve mesaj gövdesi normal koşullarda tarayıcı ile web sitesi arasında şifreli kalır. Şifrelenmemiş trafik ise VPN sağlayıcısının altyapısında daha görünür olabilir.
Trafik meta verileri, içerik okunamasa bile bağlantı hakkında bilgi verebilir. VPN sağlayıcısı hedef IP adreslerini, bağlantı zamanlarını, veri hacmini ve trafik düzenini görebilir. DNS sorguları sağlayıcının DNS sunucusuna gönderiliyorsa alan adları da günlüklerde yer alabilir. VPN sağlayıcısından bağımsız bir DNS sunucusuna şifreli bağlantıyla gönderilen sorgular, DNS içeriğini VPN sağlayıcısından gizleyebilir. Sorguyu VPN sağlayıcısının kendi DNS sunucusu yanıtlıyorsa şifreleme, alan adını bu sağlayıcıdan gizlemez. Ayrıca tarayıcının HTTPS bağlantısını kurarken açık gönderdiği sunucu adı da alan adını gösterebilir; yalnız DNS trafiğini şifrelemek yeterli değildir. Ortak barındırma, hedef IP adresini tek bir siteye bağlamayı zorlaştırabilir. Bu nedenle ziyaret edilen sitenin belirlenip belirlenemeyeceği, DNS ayarının yanı sıra bağlantıda görünür kalan diğer bilgilere de bağlıdır.
“No-Logs” İfadesi Nasıl Yorumlanmalı?
“No-logs” veya “kayıt tutmuyoruz” ifadesi tek başına yeterli bir açıklama değildir. Bazı hizmetler trafik içeriğini kaydetmediğini söylerken bağlantı zamanını, toplam veri kullanımını veya tanılama olaylarını saklayabilir. Bazıları yalnız toplu istatistik tuttuğunu, bazıları ise oturum verisini bağlantı sona erdiğinde sildiğini belirtebilir.
Gizlilik politikasında şu veri türlerini ayrı ayrı arayın:
- Gerçek veya kaynak IP adresi
- Atanan VPN IP adresi ve seçilen sunucu
- Bağlantı başlangıç ve bitiş zamanı
- Oturum süresi ve veri miktarı
- Hedef IP adresleri, alan adları ve DNS sorguları
- Cihaz tanımlayıcıları, çökme raporları ve kullanım analitiği
Bir veri türü için “toplamıyoruz”, “saklamıyoruz” ve “kullanıcıyla ilişkilendirmiyoruz” ifadeleri aynı anlama gelmez. Veri anlık olarak işlenebilir ama diske yazılmayabilir; kısa süre tutulabilir ama hesapla bağlanmayabilir; toplu istatistiğe dönüştürüldükten sonra tekil kayıt silinebilir.
VPN Gizlilik Politikası Nasıl Okunur?
Politikayı yalnız “topladığımız veriler” bölümünden okumak eksik sonuç verebilir. Kullanım amaçları, saklama süresi, verinin paylaşıldığı üçüncü taraflar, hesap silme ve güvenlik kayıtları ayrı başlıklarda açıklanabilir.
- Toplanan veri türünü bulun: “Teknik veri” gibi geniş ifadeler yerine IP adresi, zaman damgası, cihaz kimliği ve DNS sorgusu gibi somut örnekler arayın.
- Amacı kontrol edin: Güvenlik, hata çözümü, reklam, analiz veya ürün geliştirme amaçları farklı veri kullanımına işaret eder.
- Saklama süresini bulun: “Gerektiği kadar” gibi belirsiz ifadeler yerine gün, ay veya silme koşulu belirtilip belirtilmediğine bakın.
- Kayıtların birbirine bağlanıp bağlanmadığına bakın: Hesap numarası, ödeme işlemi ve bağlantı günlüğünün ortak bir tanımlayıcıyla birleştirilip birleştirilmediğine bakın.
- Verinin paylaşıldığı üçüncü tarafları belirleyin: Ödeme kuruluşu, hata izleme hizmeti, müşteri desteği ve reklam ortağının hangi verilere eriştiğini ayrı ayrı kontrol edin.
- Silme koşullarına bakın: Politikanın hesap kapatıldığında hangi verilerin hemen silineceğini ve hangilerinin belirli bir süre tutulacağını açıklayıp açıklamadığını kontrol edin.
Bağımsız Denetimin Kapsamı ve Güncelliği
Bağımsız denetim, bir VPN sağlayıcısının yalnız raporda belirtilen sistem ve dönemdeki uygulamalarının dışarıdan incelendiğini gösterebilir. Ancak denetim raporu bütün altyapıyı kapsamıyorsa, yalnız seçilmiş sunuculara bakıyorsa veya raporun tarihi eskiyse güncel uygulamaların değişmediğini kalıcı olarak kanıtlamaz.
Denetim raporunu değerlendirirken raporu hazırlayan kuruluşa, incelenen veri türlerine, kapsanan uygulama ve sunuculara, test dönemine, belirtilen sınırlamalara ve yapılan düzeltmelere bakın. Raporun kapsamını görmeden yalnız “denetlendi” rozetini güçlü bir kanıt saymayın.
Teknik Koruma ile Veri Politikası Aynı Şey Değildir
VPN protokolü, iletişimi ağ katmanında koruyabilir ve cihaz ile VPN ağ geçidi arasında güvenli bir tünel oluşturabilir. Bu özellik, VPN sağlayıcısının hesap, ödeme, bağlantı veya tanılama verilerini saklamayacağı anlamına gelmez. Şifreleme kalitesi bağlantının teknik güvenliğini, günlük tutma, saklama ve paylaşım kuralları ise verilerin nasıl yönetildiğini açıklar.
Dışarıdan görünen IP adresinin değişmesi veya bağlantının VPN olarak sınıflandırılması, sağlayıcının hangi günlükleri tuttuğunu ya da gizlilik politikasına uyduğunu kanıtlamaz.