IP Adresi Nasıl Gizlenir? VPN, Proxy ve Tor Yöntemleri
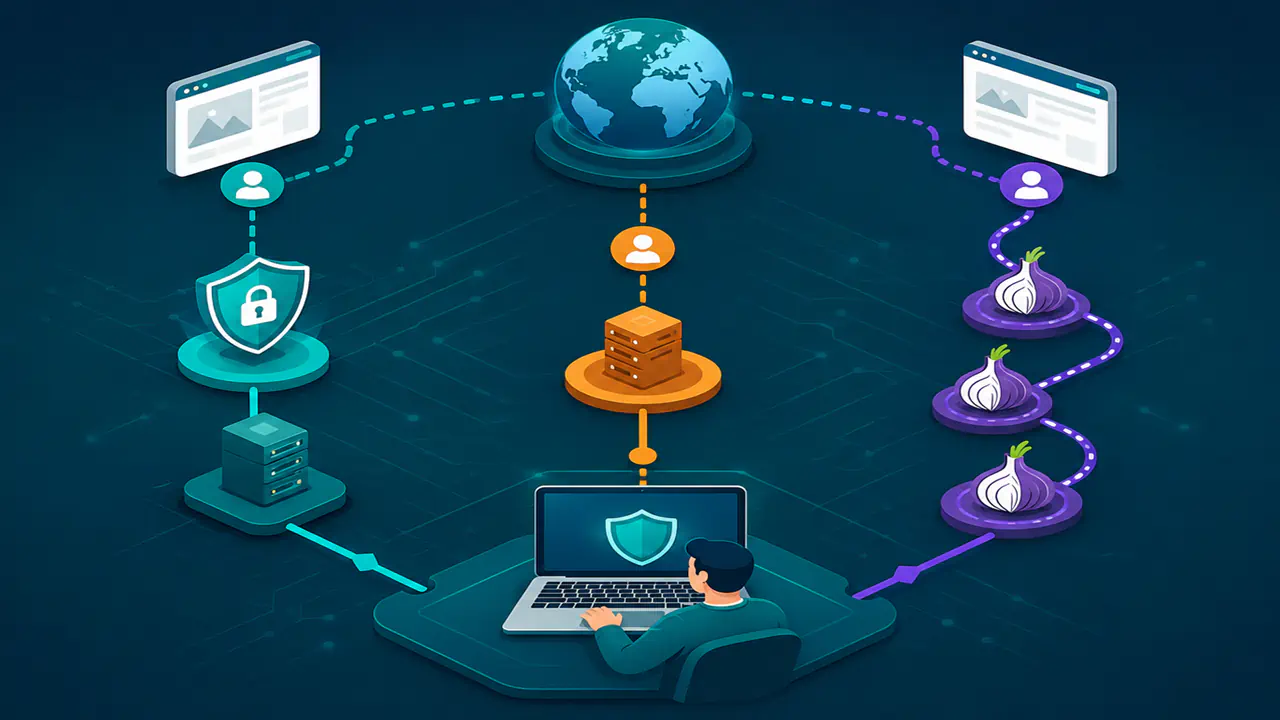
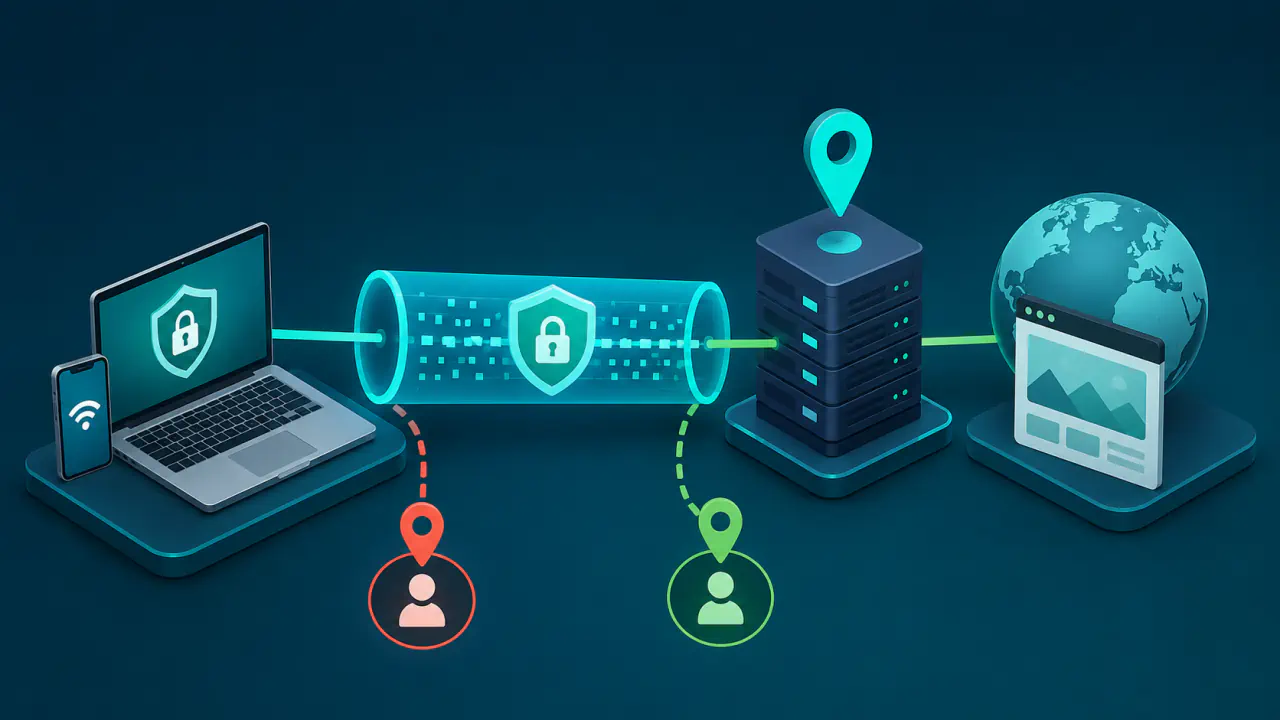
IP adresini hedef sitelerden gizlemenin pratik yolu, internet trafiğini doğrudan hedefe göndermek yerine VPN sunucusu, proxy veya Tor ağı üzerinden iletmektir. Normal bir web sitesine aracı üzerinden bağlandığınızda ağ bağlantısının kaynak IP adresi çıkış noktasına ait olur. Ancak bazı proxy türleri asıl IP adresinizi hedefe ayrıca bildirebildiği için yalnız aracı kullanmak gizleme garantisi değildir.
Bu işlem IP adresini yok etmez. Gerçek IP adresi internet servis sağlayıcısı ile ilk aracı nokta arasındaki bağlantıda kullanılmaya devam eder; değişen şey, yöntem üzerinden geçen trafiğin hedefe hangi kaynak IP adresiyle ulaştığıdır.
VPN, proxy ve Tor görünen IP adresini farklı trafik kapsamları ve bağlantı yapılarıyla değiştirir. Yalnız ağ çıkışını değiştirmek çerezleri, açık hesap oturumlarını veya paylaştığınız kimlik bilgilerini silmez. Tor Browser, buna ek olarak çerez takibini ve tarayıcı özelliklerinden kullanıcıyı ayırt etmeyi azaltan korumalar içerir.
IP Adresini Gizleyince Ne Değişir?
Buradaki değişiklik yalnız ağ katmanındaki görünür kaynakla ilgilidir. Ev veya iş ağındaki özel IP adresi zaten internet üzerindeki hedefe doğrudan yönlendirilmez; hedef sitenin normalde gördüğü değer, internet servis sağlayıcısının veya kullandığınız aracının dışarıya sunduğu genel IPv4 ya da IPv6 adresidir.
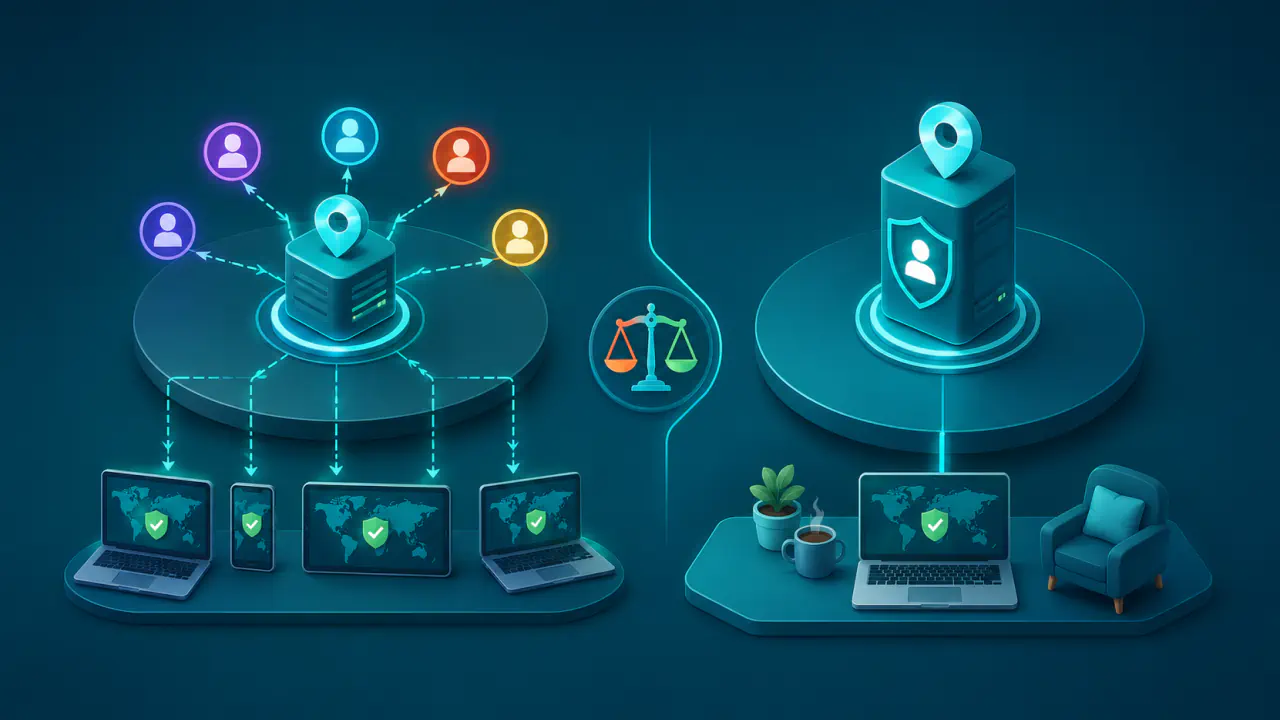
Aracı kullanmak, bağlantı bilgilerini kimin görebildiğini de değiştirir. Doğrudan bağlantıda internet servis sağlayıcısı bağlantının ilk noktasında yer alır. VPN sağlayıcısı veya proxy sağlayıcısı kaynak ve hedef bilgilerini görebilir. Tor ise bilgiyi, trafiği aktaran röle adlı birden fazla sunucuya dağıtarak tek bir aracıya duyulan güveni azaltmayı amaçlar.
VPN, Proxy ve Tor Trafiği Nasıl İletir?
VPN, proxy ve Tor arasındaki temel fark yalnız hedefte görünen IP adresi değildir. Trafiğin hangi bölümünü taşıdıkları, şifrelemenin nerede sona erdiği ve bağlantı bilgisinin hangi aracıda toplandığı da farklıdır.
VPN ile IP Adresini Gizleme
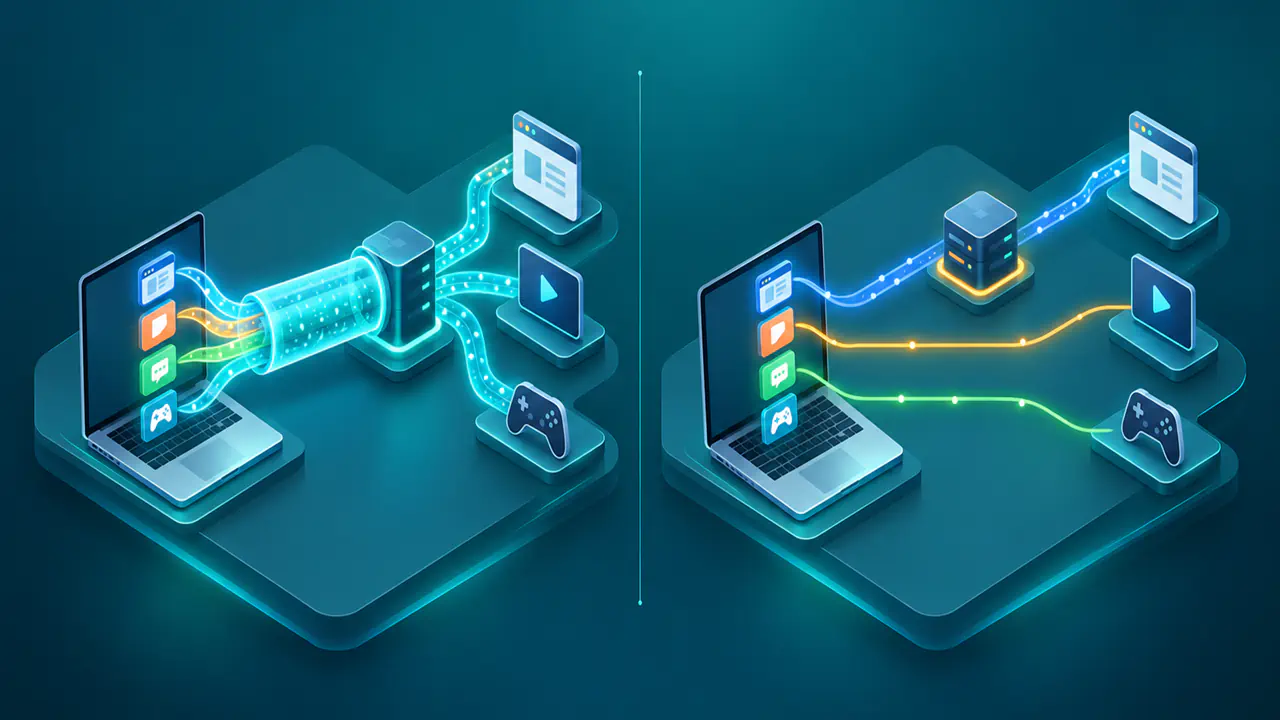
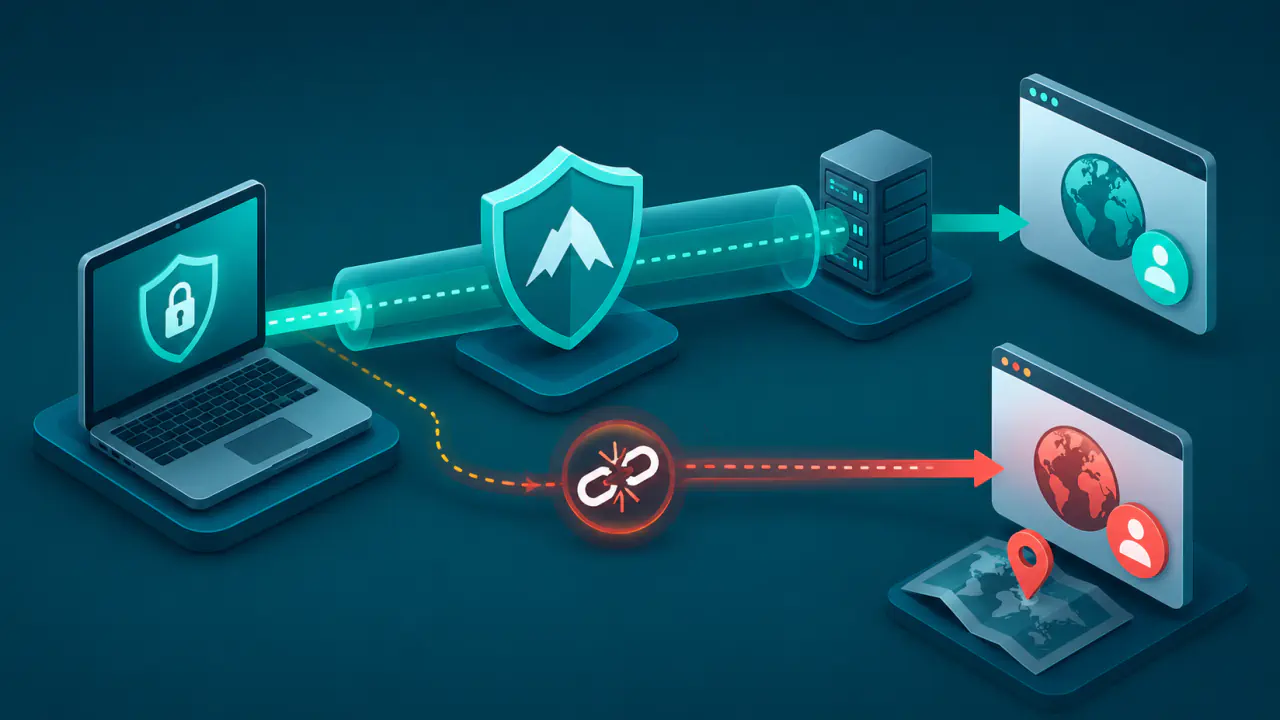
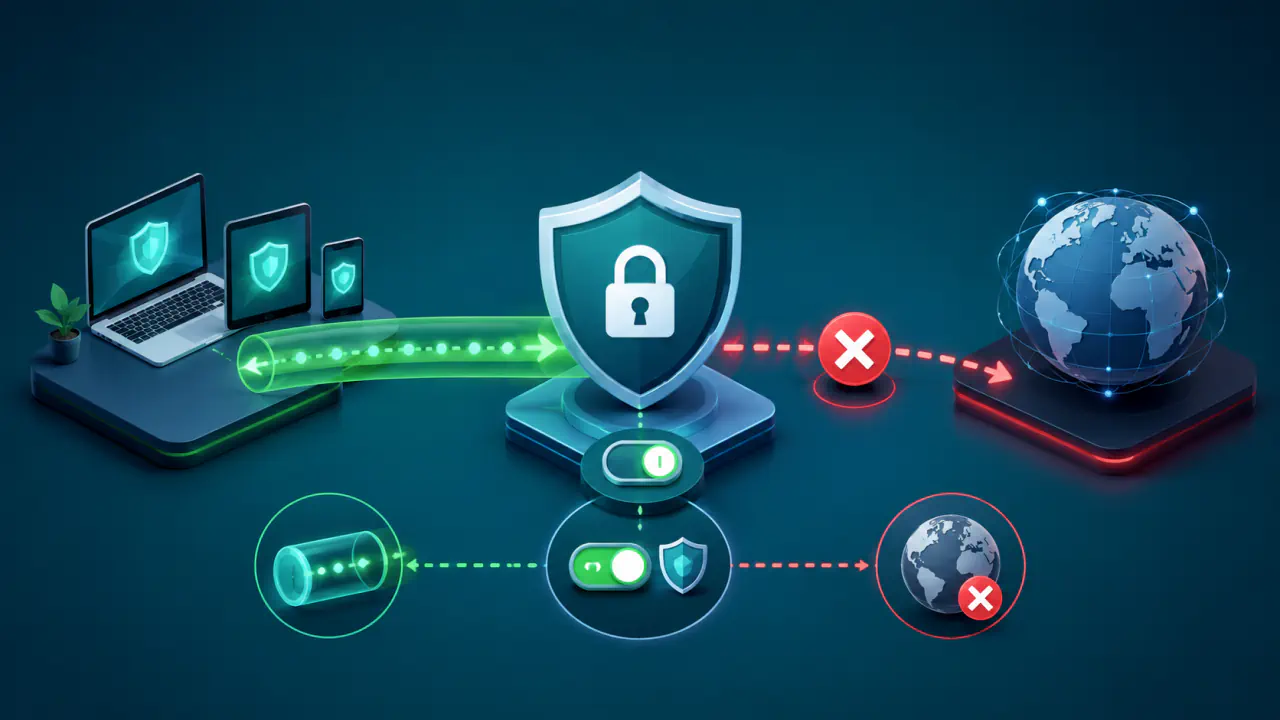
VPN istemcisi, cihaz ile VPN ağ geçidi arasında bir tünel kurar. VPN'i bütün cihaz trafiği, yalnız belirli uygulamalar veya yalnız seçilmiş hedefler tünele girecek şekilde yapılandırabilirsiniz. Trafiğin bir bölümünü tünelin dışında bırakan bölünmüş tünel ayarı varsa bu bağlantılar doğrudan çıkabilir. Bu nedenle VPN'in her zaman tüm trafiği kapsadığını varsaymayın.
VPN ayarları hangi trafiğin tünele gireceğini belirler. Tünelden geçen paketler VPN çıkış noktasından internete ulaştığı için hedef hizmet gerçek genel IP adresi yerine VPN sunucusunun IP adresini görür.
VPN bağlantısı cihaz ile VPN sunucusu arasındaki trafiği koruyabilir, ancak bu koruma VPN sunucusundan hedefe kadar otomatik olarak aynı biçimde sürmez. Hedef web hizmetiyle şifreli bağlantı kuran HTTPS gibi uygulama düzeyi koruma yine gereklidir. VPN sağlayıcısı bağlantının gerçek kaynak IP adresini bildiği için bu bilgi tek bir hizmette toplanır.
Proxy ile IP Adresini Gizleme
Proxy, uygulama ile hedef hizmet arasında aracı olarak çalışır. Tarayıcı, mesajlaşma uygulaması veya başka bir istemci isteği proxy'ye gönderir; proxy de hedefe kendi IP adresiyle bağlanır ve yanıtı geri iletir.
SOCKS5, bağlantılı veri aktarımı sağlayan TCP'nin yanı sıra bağlantısız veri paketleri taşıyan UDP'yi de destekler; ancak UDP aktarımı için hem istemcinin hem de proxy sunucusunun bu özelliği uygulaması gerekir. SOCKS4 aynı UDP desteğini sunmaz. Proxy'nin gerçekte hangi trafiği taşıdığı uygulama ve işletim sistemi ayarlarınıza bağlıdır. Bir tarayıcı proxy kullanırken aynı cihazdaki oyun, güncelleme hizmeti veya başka bir uygulama doğrudan internete çıkabilir.
Bazı HTTP proxy sunucuları, isteğe ekledikleri Forwarded veya X-Forwarded-For başlıklarıyla kaynak IP adresini hedefe iletir. IP adresinizi gizlemek istiyorsanız proxy'nin bu bilgiyi paylaşmadığını doğrulayın.
Proxy kullanımı tek başına tüm bağlantının şifrelendiği anlamına gelmez. Uygulama ile proxy arasındaki protokolü, hedef hizmette HTTPS kullanılıp kullanılmadığını ve proxy'nin çalışma biçimini ayrı ayrı değerlendirin. Proxy sağlayıcısı hem kaynak IP adresini hem de ilettiği hedefleri görebilir; bu nedenle bağlantı bilgilerini tek bir sağlayıcıya emanet edersiniz.
Tor ile IP Adresini Gizleme
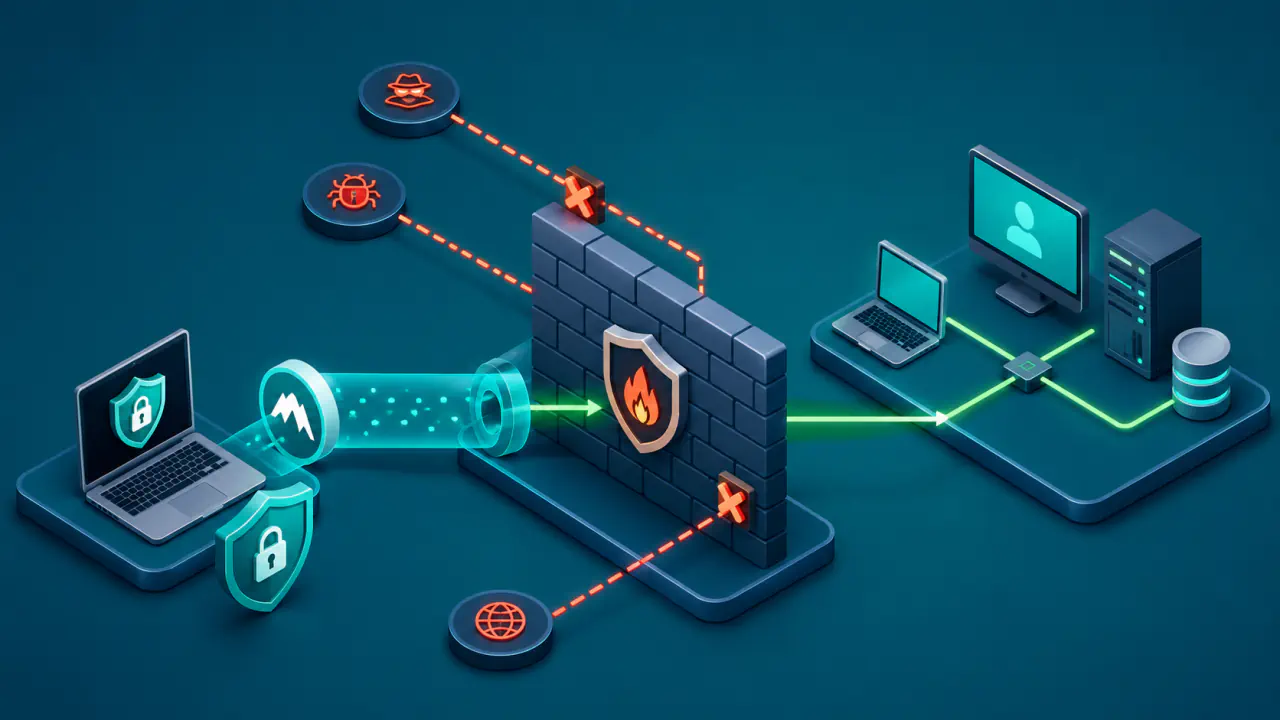
Tor Browser, normal internet sitelerine giderken trafiği tipik olarak giriş, orta ve çıkış rölesi olmak üzere üç röle üzerinden taşır. Tor veriyi katmanlı biçimde şifreler; hedef site ağ bağlantısında kullanıcının gerçek IP adresi yerine çıkış rölesinin IP adresini görür. .onion adresli hizmetlerde ise bağlantı Tor ağında kalır ve çıkış rölesi kullanılmaz.
Bu model, tek bir proxy sunucusunun hem kullanıcıyı hem hedefi görmesine dayanan yapıdan farklıdır. Giriş rölesi kullanıcının kaynak IP adresini, çıkış rölesi ise hedef bağlantıyı ve uçtan uca şifrelenmemiş içeriği görebilir. Tek bir rölenin normal çalışmada hem kaynak hem hedef bilgisine sahip olmaması amaçlanır; bağlantının iki ucunu izleyebilen bir tarafın zaman ve veri miktarı gibi özellikleri eşleştirme riski tümüyle ortadan kalkmaz.
Tor Browser yalnız kendi içinden geçen tarayıcı trafiğini kapsar. Başka uygulamalar ayrıca ayarlanmadıkça doğrudan bağlantı kurabilir; sıradan bir tarayıcıyı yalnız Tor proxy ayarına bağlamak da Tor Browser’ın gizlilik korumalarını sağlamaz. Web kullanımı için bu korumalarla hazırlanmış Tor Browser tercih edilir.
Tor genel amaçlı UDP trafiğini taşımaz; bu nedenle UDP gerektiren oyun ve görüşme uygulamalarında sorun yalnız hız değildir. Desteklenen bağlantılarda da çoklu röleler gecikmeyi artırabilir. Bazı siteler bilinen Tor çıkışlarından gelen bağlantıları engelleyebilir veya ek doğrulama isteyebilir.
VPN, Proxy ve Tor Arasındaki Temel Farklar
Aşağıdaki tablo üç yöntemi trafik kapsamı, şifreleme, bağlantı bilgilerini gören taraf ve performans açısından karşılaştırır. Bilgiler kullanılan protokole, uygulamaya ve yapılandırmaya göre değişebilir; tablo mutlak bir garanti sunmaz.
| Karşılaştırma başlığı | VPN | Proxy | Tor |
|---|---|---|---|
| Normal internet hedefinin gördüğü kaynak IP adresi | VPN çıkış sunucusunun IP adresi | Proxy sunucusunun IP adresi; bazı proxy türleri asıl adresi başlıklarla ayrıca iletebilir | Tor çıkış rölesinin IP adresi |
| Trafik kapsamı | Tüm cihaz trafiğini, seçili uygulamaları veya seçili hedefleri kapsayabilir | Genellikle yapılandırılan uygulama veya protokolle sınırlıdır | Tor Browser trafiği; diğer uygulamalar ayrıca ayar ve gizlilik denetimi gerektirir, genel UDP aktarımı yoktur |
| Şifrelemenin kapsadığı bölüm | Cihaz ile VPN sunucusu arasındaki tünel | Proxy türüne ve uygulama protokolüne bağlıdır | Tor ağı içinde katmanlı koruma; normal web sitesine giden son bağlantının şifrelenmesi için HTTPS gerekir, .onion bağlantısı ağ içinde kalır |
| Bağlantı bilgilerini gören taraf | VPN sağlayıcısı | Proxy sağlayıcısı | Bilgi farklı röleler arasında dağılır |
| Performans | Sunucu, protokol ve ağ yoluna bağlı ek gecikme | Dar kapsamda daha düşük ek yük olabilir | Çoklu röle nedeniyle daha yüksek gecikme görülebilir |
| Uygun kullanım | Birden fazla uygulamanın trafiğini ortak çıkıştan geçirmek | Belirli bir uygulama veya protokol için aracı kullanmak | Tarayıcı trafiğinde tek aracıya bağımlılığı azaltmak |
IP Adresini Gizlemek Neleri Ortadan Kaldırmaz?
Görünen IP adresinin değişmesi anonimlik garantisi değildir. Web siteleri ve uygulamalar kullanıcıyı yalnız IP adresiyle tanımaz. Aynı hesaba giriş yaptığınızda, tarayıcıdaki çerezleri koruduğunuzda veya ayırt edici cihaz özelliklerini paylaştığınızda site yeni IP adresini eski oturumunuzla ilişkilendirebilir.
- Hesap oturumu: E-posta, sosyal ağ veya alışveriş hesabına giriş yaptığınızda hizmet kullanıcı kimliğinizi doğrudan bilir.
- Çerez ve yerel depolama: Tarayıcıda kalan tanımlayıcılar IP adresi değişse bile aynı ziyaretçiyi işaretleyebilir.
- Cihaz parmak izi: Ekran, tarayıcı özellikleri, dil, saat dilimi ve benzeri sinyaller birlikte ayırt edici olabilir.
- Konum izinleri: Konum izni verdiğiniz tarayıcı veya mobil uygulama, GPS ya da yakın ağlardan konum bilgisi alabilir.
- Kullanıcı davranışı: Gerçek ad, telefon numarası veya kişisel e-posta paylaşmak, IP adresinizi gizleseniz bile site ya da uygulamanın sizi tanımasına neden olabilir.
Tor Browser’ın korumaları, aynı hesaba giriş yaptığınızda sitenin sizi tanımasını engellemez. Hesap kullanımını, tarayıcı profilini, çerezleri ve uygulama izinlerini ayrıca kontrol edin.
IPv4, IPv6 ve Sızıntı Riski
Bir cihaz aynı anda IPv4 ve IPv6 kullanabiliyorsa kullandığınız yöntemin her iki adres ailesini aracıdan geçirdiğini veya desteklemediği ailede doğrudan çıkışı engellediğini doğrulayın. Örneğin yalnız IPv4 trafiği tünele girerken IPv6 bağlantısı doğrudan çıkarsa hedef hizmet gerçek IPv6 adresini görebilir. Tersi durum da yapılandırmaya bağlı olarak mümkündür.
Alan adlarını çözmek için gönderilen DNS sorguları veya tarayıcıda gerçek zamanlı iletişim sağlayan WebRTC bağlantıları da beklenmeyen bir ağ yolundan çıkabilir. Bu durum her bağlantıda oluşmaz; işletim sistemi, tarayıcı, kullanılan yöntem ve ağ yapılandırması belirleyicidir. Bu yüzden yalnız web sitesinin gördüğü IP adresine bakmak yerine IPv4, IPv6, DNS ve WebRTC davranışını birlikte kontrol etmek gerekir.
IP Adresim aracıyla normal bağlantıda ve seçtiğiniz yöntemle bağlandığınızda görünen genel IP adresini karşılaştırabilirsiniz. Tor için ikinci kontrolü Tor Browser içinde, proxy için proxy ayarı uygulanmış tarayıcıda yapın. Bu sonuç yalnız o web isteğinin çıkışını gösterir; diğer uygulamaları, DNS yolunu veya WebRTC bağlantılarını tek başına doğrulamaz.
DNS kontrolünde görülen sunucu IP adresinin web çıkış adresinden farklı olması tek başına sızıntı kanıtı değildir. Önemli olan sorgunun amaçlanan DNS hizmetine hangi bağlantıdan ulaştığıdır. WebRTC’de de yerel ağ adresini, bağlantınızın gerçek genel IP adresinden ve aracının çıkış adresinden ayırarak değerlendirin.