DNS Üzerinden Takipten Korunma Yolları
DNS sorguları, bir cihazın ulaşmak istediği alan adlarını IP adreslerine çevirmek için gönderilir. Web erişimi için gönderilen bu sorgular, web adresinin alan adı bölümünü içerir; sayfanın yolunu, sorgu parametrelerini veya içeriğini taşımaz. Yine de kullanılan hizmetler ve çevrim içi alışkanlıklar hakkında anlamlı ipuçları verebilir.
DNS üzerinden takipten korunmak, sorguları bütün taraflardan tamamen saklamak anlamına gelmez. Amaç; yerel ağın ve internet servis sağlayıcısının doğrudan sorgu görünürlüğünü azaltmak, sorguları işleyecek recursive resolver (özyinelemeli DNS çözümleyicisi) hizmetini bilinçli seçmek ve çözümleme zincirinde gereksiz veri paylaşımını sınırlamaktır.
DoH, DoT, VPN ve QNAME minimizasyonu aynı korumayı sağlayan alternatifler değildir. Her yöntem DNS iletişiminin farklı bir bölümünü korur; sorguları işleyen sunucuların veya ağdaki diğer tarafların görebildiği bilgiler aynı değildir.
DNS Sorgularının Görünürlüğünü Azaltan Yöntemler
- DoH ve DoT, cihaz ile seçilen DNS sunucusu arasındaki sorguları şifreli taşır.
- DNS hizmetinin gizlilik politikasının açık olması, kayıt ve veri paylaşımı koşullarını değerlendirmeyi kolaylaştırır.
- DNS sorgularını da tünelden geçiren bir VPN yapılandırması, yerel ağın ve internet servis sağlayıcısının tünel içindeki trafiği doğrudan okumasını engeller.
- QNAME minimizasyonu, yetkili sunuculara yalnız gerekli alan adı bölümünü göndererek paylaşılan veriyi azaltır.
- Tarayıcı, işletim sistemi, yönlendirici ve VPN ayarlarının birlikte doğrulanması, beklenmedik DNS yollarının açık kalıp kalmadığını göstermeye yardımcı olur.
DNS Sorgularını Kimler Görebilir?
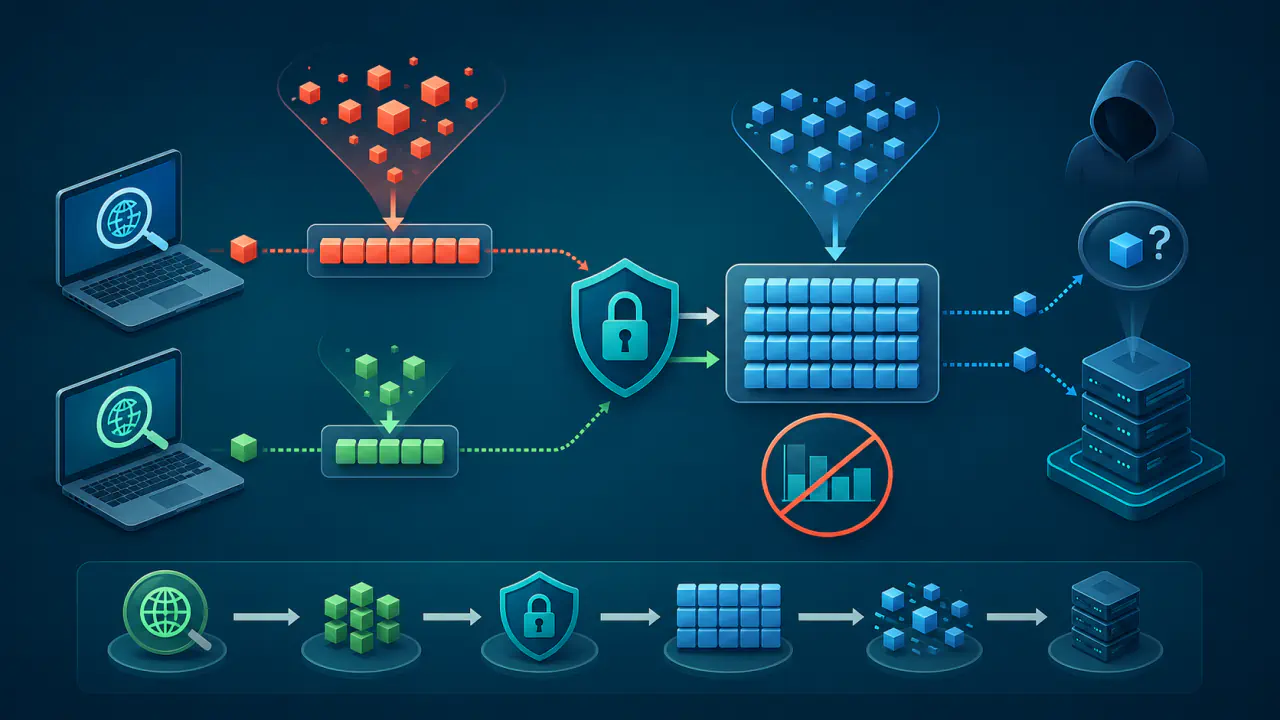
DNS çözümlemesinde istemci, recursive resolver ve yetkili DNS sunucuları farklı bilgiler görebilir. Recursive resolver yanıtı önbelleğinde bulursa yetkili sunuculara yeniden sorgu göndermeyebilir.
Yerel Ağ ve İnternet Servis Sağlayıcısı
Şifrelenmemiş DNS kullanıldığında Wi-Fi ağını yöneten kişi veya kuruluş, kurumsal ağ işletmecisi ve internet servis sağlayıcısı sorgulanan alan adlarını doğrudan okuyabilir. Geleneksel DNS trafiği ayrı ve kolay tanınabilir paketlerle taşındığı için sorgular bağlantı üzerindeki aracı taraflarca gözlemlenebilir.
DoH ve DoT, cihaz ile seçilen DNS sunucusu arasındaki sorgu ve yanıtları şifreler. DoH ve DoT, ağ işletmecisinin DNS sorgusundaki alan adını açık metin olarak görmesini engeller; ancak hedef IP adresi, bağlantı zamanı, trafik miktarı ve açıkta kalan TLS el sıkışma bilgileri erişilen hizmet hakkında ipucu verebilir.
Recursive Resolver
Recursive resolver, alan adı sorgularını kullanıcı adına işleyen hizmettir. DoH veya DoT kullanılsa bile yanıt üretebilmek için sorgulanan adı görür; şifreleme sorguyu bu hizmetten değil, hizmete giden ağ yolundaki taraflardan korur.
Şifreli DNS, sorguları işleyen hizmete güvenme ihtiyacını ortadan kaldırmaz. Ağ yolundaki diğer tarafların doğrudan sorgu görünürlüğü azalır, ancak aynı DNS hizmetini kullanıyorsanız sorguları görebilen kuruluş değişmez.
Yetkili DNS Sunucuları
Recursive resolver, yanıtı bulmak için kök sunuculara, üst düzey alan sunucularına ve alan adının yetkili sunucularına başvurabilir. Bu sunucular genellikle doğrudan son kullanıcının IP adresini değil, sorguyu ileten recursive resolver hizmetinin çıkış IP adresini görür. Recursive resolver, ECS (EDNS Client Subnet) seçeneğini kullanırsa istemcinin bulunduğu ağın IP adresi aralığı hakkında ek bilgi de paylaşabilir.
Recursive resolver hizmetinin her aşamada tam alan adını göndermesi, çözümleme zincirindeki taraflara gereğinden fazla bilgi aktarabilir. QNAME minimizasyonu bu görünürlüğü azaltmayı hedefler.
DoH ve DoT ile DNS Sorgularını Şifreleme
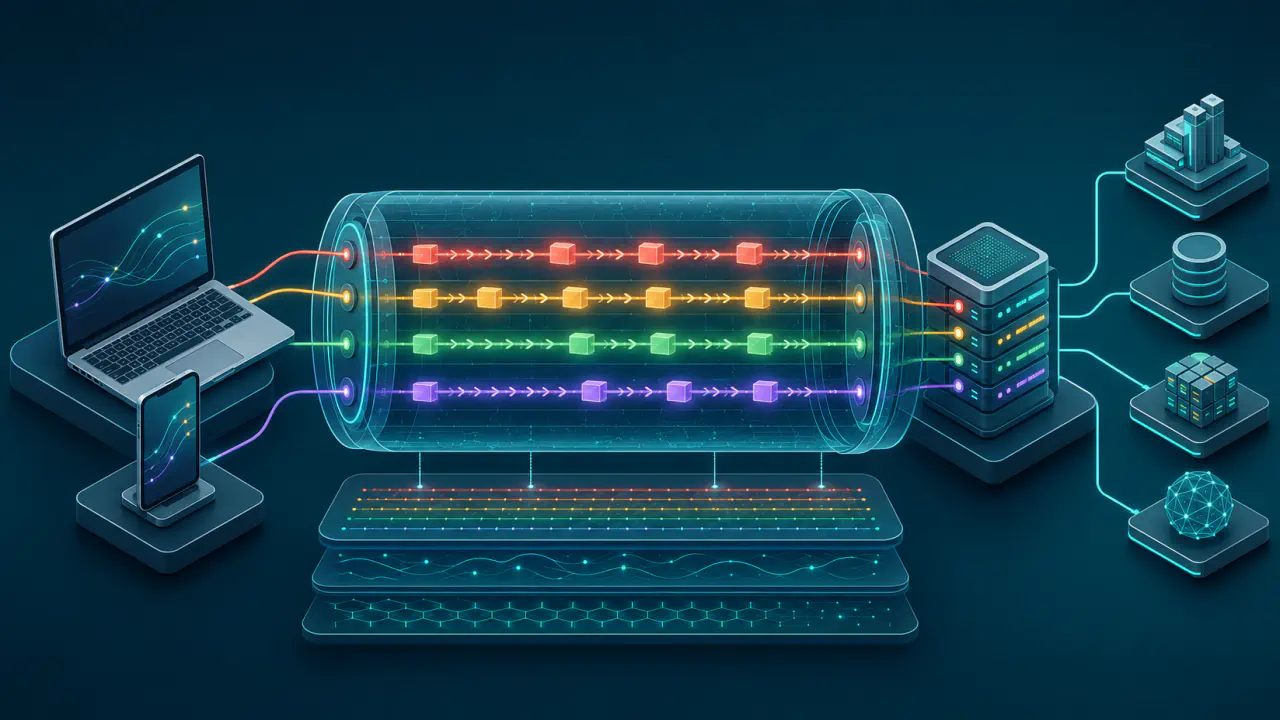
DoH (DNS over HTTPS), DNS iletilerini HTTPS üzerinden taşır. DoT (DNS over TLS) ise DNS için ayrılmış TLS bağlantısını kullanır. İki protokol de sunucu kimliği doğrulandığında, istemci ile seçilen DNS sunucusu arasındaki sorguların ağdaki diğer taraflarca okunmasına veya değiştirilmesine karşı koruma sağlar.
DoH ve DoT arasındaki temel gizlilik sonucu benzerdir: yerel ağ ve internet servis sağlayıcısı DNS sorgusunun içeriğini doğrudan göremez. Kullanılan protokol, uygulama desteği, ağ politikaları ve hata durumundaki davranış bakımından farklılık gösterebilir.
- DoH: DNS trafiğini HTTPS bağlantıları içinde taşır ve normal web trafiğinden ayrılması daha güç olabilir.
- DoT: DNS için belirlenmiş şifreli bir bağlantı kullanır ve ağ yöneticileri tarafından daha kolay tanınabilir.
- Recursive resolver hizmetinin gördüğü bilgi: Her iki yöntemde de sorguları işleyen bu hizmet tam sorguyu görmeye devam eder.
- Şifrelenmemiş DNS'e geri dönüş: Bazı uygulamalar, seçilen çalışma moduna bağlı olarak şifreli bağlantı kurulamadığında şifrelenmemiş DNS kullanımına dönebilir.
Şifreli DNS yalnız DNS trafiğini kapsar. Ziyaret edilen hizmetin IP adresi, bağlantı süresi ve diğer uygulama trafiği DoH veya DoT tarafından tünellenmez.
VPN ile Şifreli DNS Arasındaki Farklar
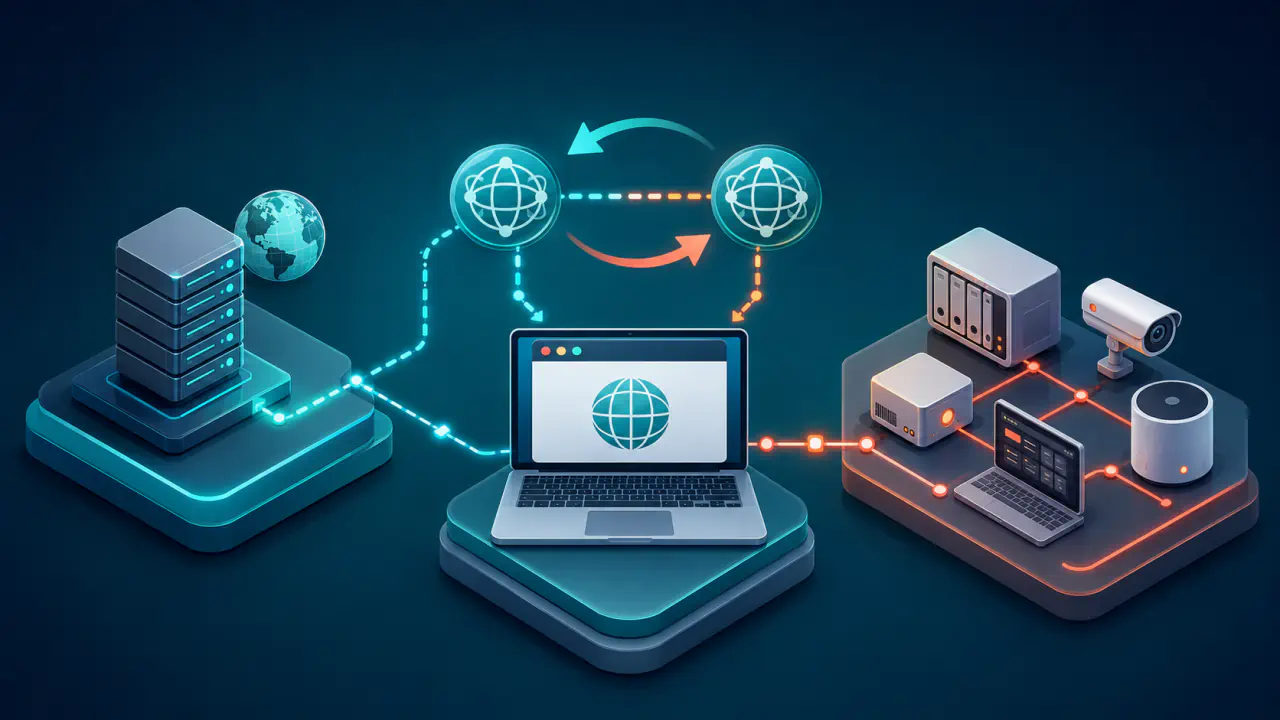
VPN, yapılandırmada tünele yönlendirilen ağ trafiğini cihaz ile VPN sunucusu arasında şifreler. DNS sorguları da bu tünel üzerinden gönderildiğinde yerel ağ ve internet servis sağlayıcısı sorgu adlarını doğrudan göremez.
DNS trafiğinin VPN tünelinden geçmesi kullanılan istemciye ve yapılandırmaya bağlıdır. Bazı VPN hizmetleri kendi DNS sunucusunu kullanır, bazıları işletim sisteminin mevcut ayarını korur. Bazı uygulamalar da kendi DoH hizmetini seçebilir. Uygulamanın farklı bir DoH hizmeti seçmesi, bu bağlantının mutlaka VPN dışında kaldığı anlamına gelmez; bağlantının izlediği yol VPN yönlendirme kurallarına bağlıdır.
VPN sağlayıcısının DNS hizmeti kullanılıyorsa bağlantı ve sorgu verileri aynı kuruluşun altyapısında toplanabilir. Tünel içinden bağımsız bir şifreli DNS hizmetine bağlanıldığında ise VPN sağlayıcısı DNS hizmetine kurulan bağlantıyı görebilir, ancak şifrelenmiş sorgunun içeriğini doğrudan okuyamaz.
VPN ile şifreli DNS aynı koruma kapsamına sahip değildir. DoH veya DoT yalnız DNS taşımasını korurken VPN daha geniş ağ trafiğini tüneller. VPN kullanılması da DNS sorgularının doğru tünelden geçtiğini kendiliğinden garanti etmez.
QNAME Minimizasyonu ile Paylaşılan Bilgiyi Azaltma
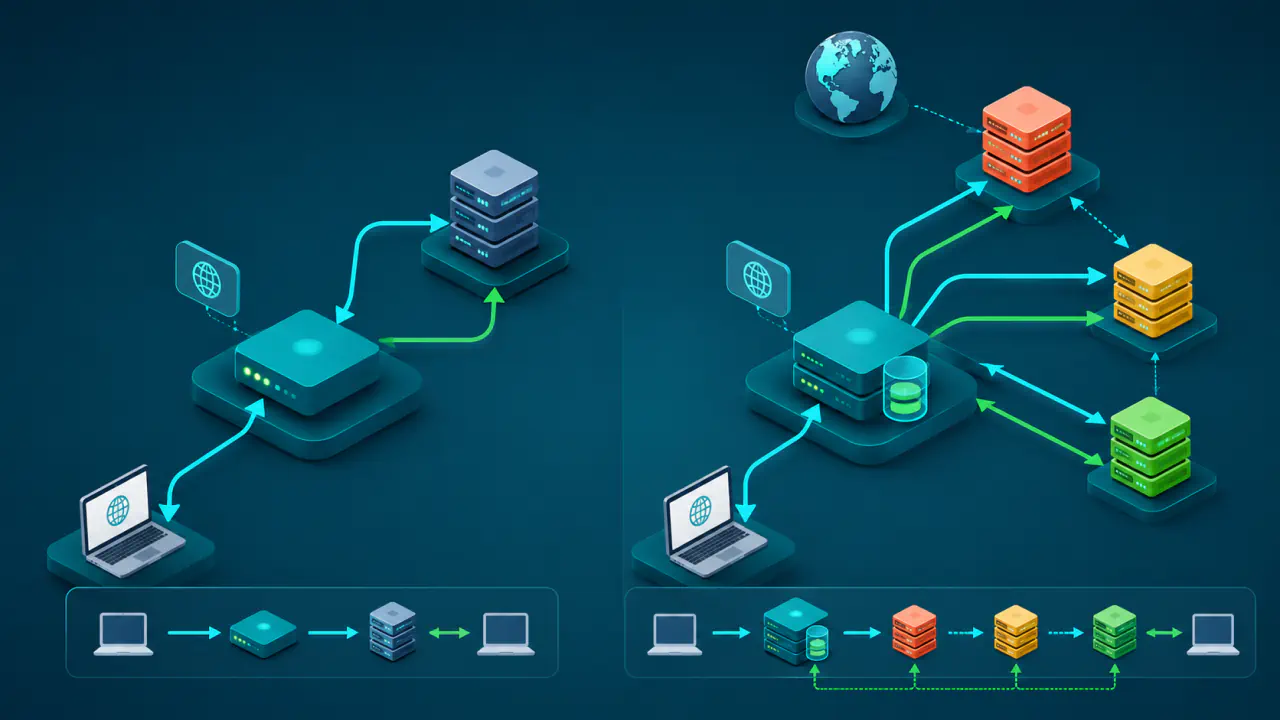
Recursive resolver, önbelleğinde yanıtı bulunmayan bir alan adını çözümlemek için farklı DNS sunucularına aşamalı sorgular gönderebilir. QNAME minimizasyonu, her sunucuya tam alan adını vermek yerine yalnız o aşamada gerekli olan bölümün gönderilmesini amaçlar.
Örnek olarak uzun bir alt alan adı sorgulandığında kök sunucu yalnız üst düzey alanı, üst düzey alan sunucusu kayıtlı alan adını, yetkili sunucu ise yanıt için gereken tam adı görebilir. Böylece her DNS sunucusunun sorgu hakkında ihtiyaç duyduğundan fazla bilgi alması sınırlandırılır.
QNAME minimizasyonu çoğunlukla recursive resolver hizmetinin uyguladığı bir özelliktir. Kullanıcının cihazı ile bu hizmet arasındaki trafiği şifrelemez ve hizmetin tam sorguyu görmesini engellemez; yetkili DNS sunucularına gönderilen bilgiyi azaltır.
DNS Hizmetinin Veri Politikası ve Protokol Desteği
Bir DNS hizmetinin hızlı yanıt vermesi, gizlilik açısından uygun olduğu anlamına gelmez. Kullanıcı, sorguların hangi amaçla işlendiğini, ne kadar süre saklandığını ve başka verilerle ilişkilendirilip ilişkilendirilmediğini de incelemelidir.
- DNS hizmeti, kullanılan cihazlarda etkinleştirilebilen DoH veya DoT desteği sunmalıdır.
- Hizmetin gizlilik politikası, sorgu kayıtlarının saklanma süresini ve kullanım amacını açıkça belirtmelidir.
- Gizlilik politikası verilerin reklam, analiz veya üçüncü taraf paylaşımı için kullanılıp kullanılmadığını açıklamalıdır.
- QNAME minimizasyonu gibi özellikler, çözümleme zincirindeki gereksiz veri aktarımını azaltır.
- Seçilen DNS sunucusu kurumsal alan adları, yerel cihaz adları veya ebeveyn denetimi gibi gerekli işlevleri bozmamalıdır.
Sorgular şifrelenmeden gönderiliyorsa yeni bir DNS sunucusu seçmek ağ işletmecisinin bunları görmesini engellemez. Bu nedenle protokol desteği ile hizmetin veri politikasını ayrı ayrı değerlendirin.
Tarayıcı, İşletim Sistemi ve Yönlendirici Ayarları
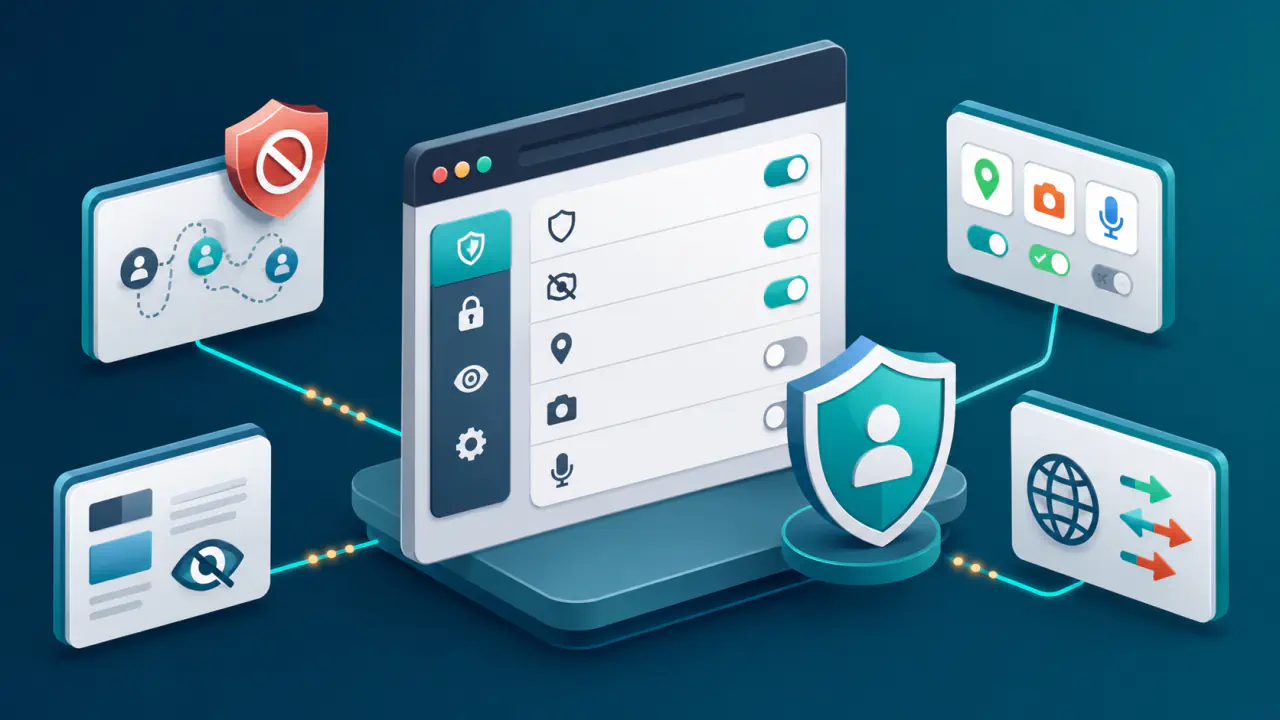
DNS yapılandırması birden fazla katmanda bulunabilir. Tarayıcı, işletim sistemi, yönlendirici, güvenlik yazılımı, VPN istemcisi ve bazı uygulamalar farklı DNS sunucuları seçebilir.
Tarayıcı düzeyindeki DoH ayarı çoğunlukla yalnız tarayıcı sorgularını kapsar. İşletim sistemi düzeyindeki şifreli DNS desteği daha fazla uygulamayı kapsayabilir; yönlendirici düzeyindeki ayar ise ev ağındaki cihazlara ortak bir varsayılan sunar.
Bir cihazın kendi DNS ayarı yönlendiricideki tercihi geçersiz kılabilir. Benzer biçimde tarayıcıda seçilen DoH hizmeti, işletim sisteminin veya VPN istemcisinin yapılandırdığı DNS sunucusundan farklı olabilir.
Tek bir katmandaki ayar, cihazdaki bütün DNS trafiğini kapsamayabilir. Hangi uygulamanın hangi DNS sunucusuna bağlandığını ve şifreli bağlantı başarısız olduğunda şifrelenmemiş DNS'e dönüp dönmediğini birlikte kontrol edin.
DNS Gizliliği Ayarlarını Doğrulama
Yapılandırma tamamlandıktan sonra yalnız şifreli DNS seçeneğinin açık olması yeterli değildir. Uygulamanın bağlantı durumunda DoH veya DoT kullanımının etkin olduğunu kontrol edin. DNS hizmetinin bağlantı denetim sayfası varsa bu sayfa da ilgili tarayıcının veya cihazın hizmete şifreli DNS ile ulaşıp ulaşmadığını doğrulamaya yardımcı olabilir.
DNS sızıntı testleri, test sorgularını hangi DNS sunucularının ilettiğini gösterebilir. Ancak tek başına cihaz ile DNS sunucusu arasındaki bağlantının şifreli olduğunu veya cihazdaki bütün sorguların aynı yolu izlediğini kanıtlamaz.
VPN kullanıyorsanız testte görünen DNS hizmetini, VPN ve uygulama ayarlarınızda seçilen hizmetlerle karşılaştırın. VPN açıkken ve kapalıyken karşılaştırma yapacaksanız önce hassas veri alışverişini durdurun ve yalnız güvendiğiniz bir ağda deneyin. Kurumsal bağlantıda değişiklik yapmadan önce ağ yöneticisine danışın.
Bir testte yalnız beklenen DNS hizmetinin görünmesi, hiçbir takip yapılmadığını kanıtlamaz; hizmetin kayıt ve veri işleme uygulamaları bu testten anlaşılamaz. Bu doğrulamayı farklı tarayıcı, uygulama ve ağ bağlantılarında, özellikle cihaz veya ağ ayarları değiştiğinde tekrarlayın.