VPN Kill Switch Nedir ve Ne Zaman Kullanılır?
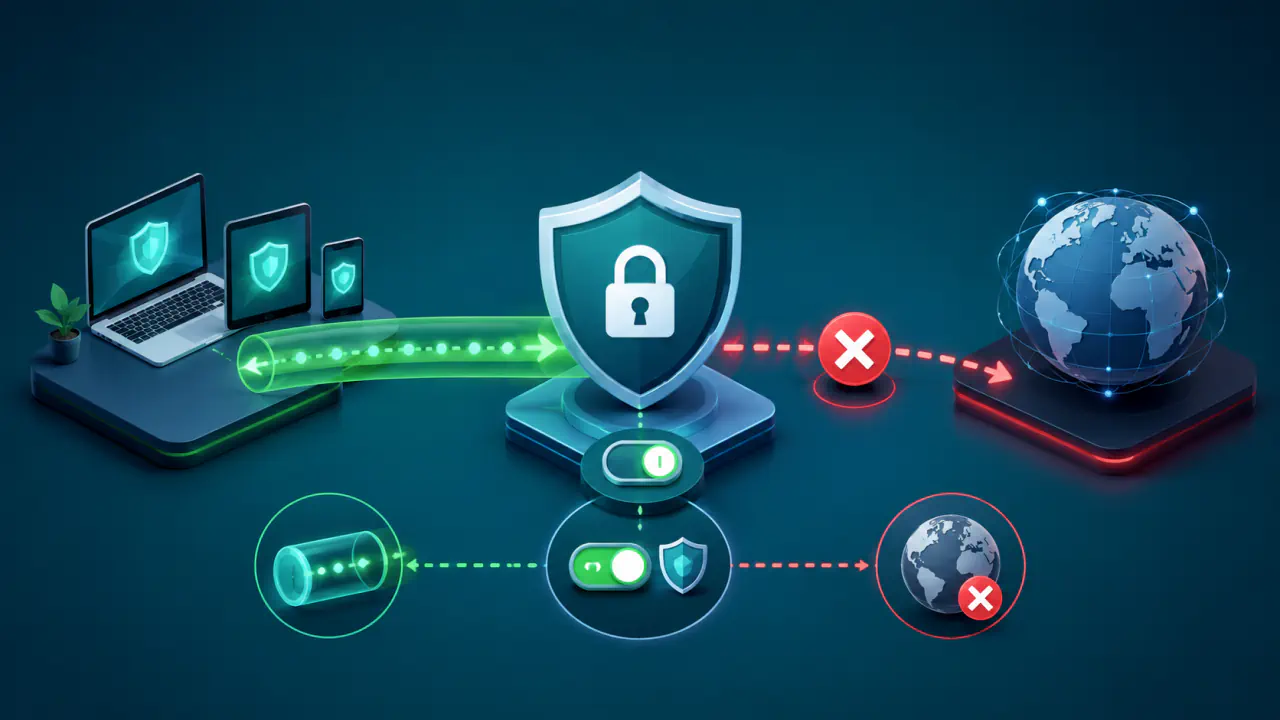
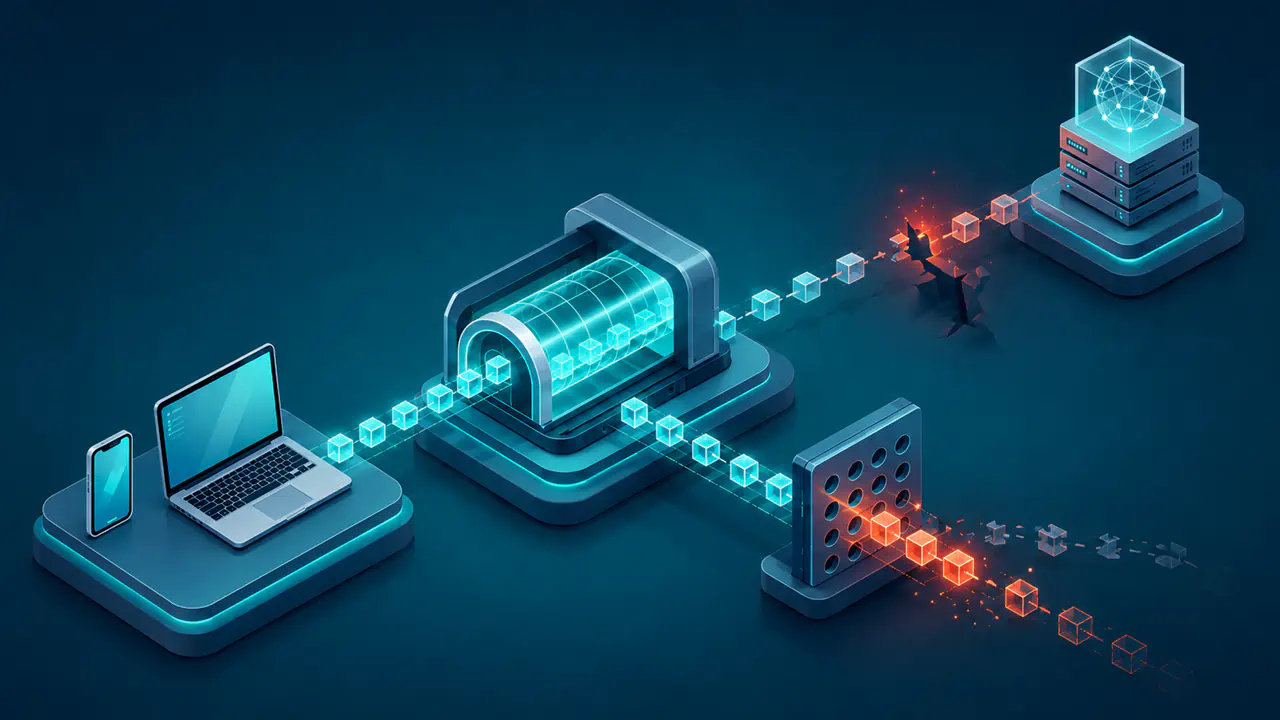
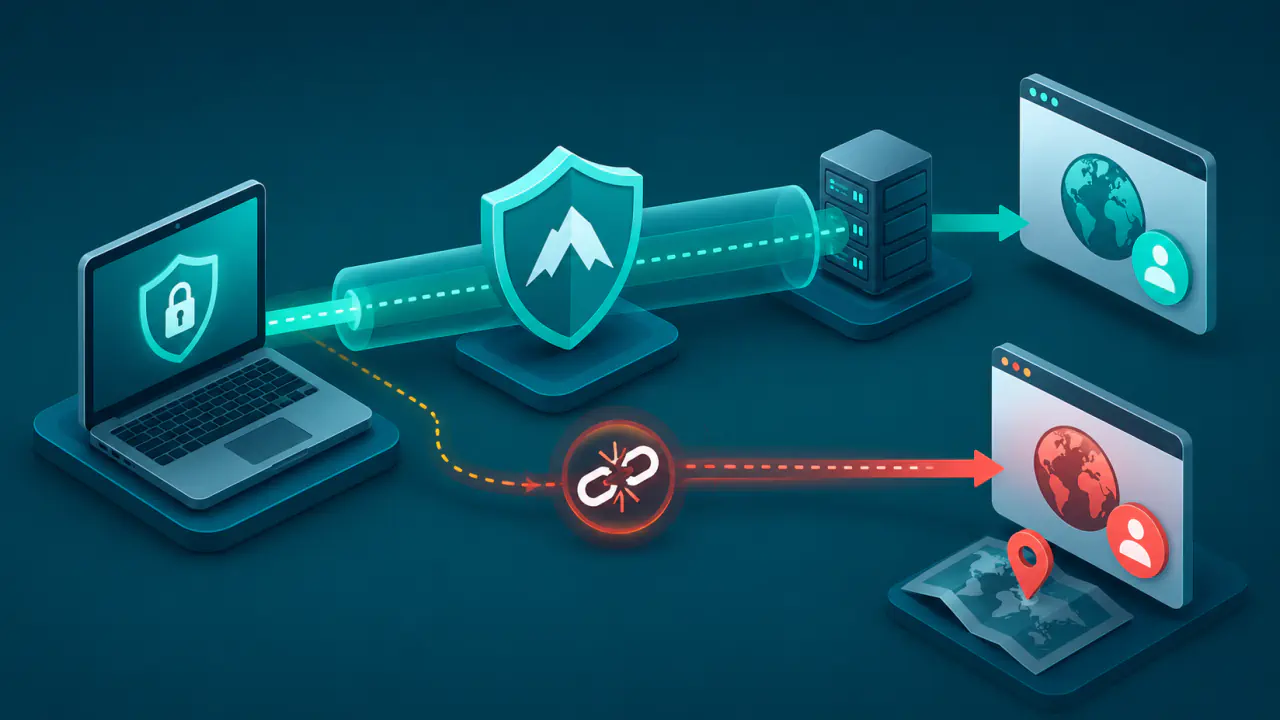
VPN kill switch, VPN tüneli beklenmedik biçimde kullanılamaz olduğunda belirlenen ağ trafiğinin normal internet bağlantısına dönmesini engellemeyi amaçlar. Temel mantık, tünel yoksa koruma kapsamındaki paketlerin gönderilmesine izin vermemektir.
Bu işlev özellikle kısa bağlantı kopmalarında önem kazanır. VPN istemcisi yeniden bağlanmaya çalışırken işletim sistemi varsayılan ağ yolunu kullanırsa hedef hizmetler gerçek genel IP adresini kısa süreliğine görebilir, internet servis sağlayıcısı da VPN dışında kalması istenmeyen trafiğe ilişkin üst verileri izleyebilir.
Kill switch'in etkisi ürün adına değil, hangi trafiği hangi koşulda engellediğine bağlıdır. Cihaz genelinde çalışan ağ kilidi ile yalnız seçili uygulamaları durduran uygulama düzeyi koruma aynı kapsamı sunmaz.
VPN Kill Switch'in Temel İşlevi
- Kill switch, VPN tüneli kesildiğinde koruma kapsamındaki trafiğin normal ağ arayüzüne geçmesini engellemeyi amaçlar.
- Bu işlev bağlantı kopması, sunucu değişimi ve yeniden bağlanma sırasında oluşabilecek kısa korumasız aralıkları sınırlar.
- Ağ kilidi cihaz trafiğini daha geniş ölçekte, uygulama düzeyi kill switch ise yalnız seçili uygulamaları denetler.
- IPv4, IPv6 ve DNS yolları birlikte ele alınmadığında koruma eksik kalabilir.
- Belirli uygulama veya ağların VPN dışında bırakılmasını sağlayan split tunnel kullanılıyorsa bu trafik kill switch kapsamının dışında kalabilir.
Kill Switch Nasıl Çalışır?
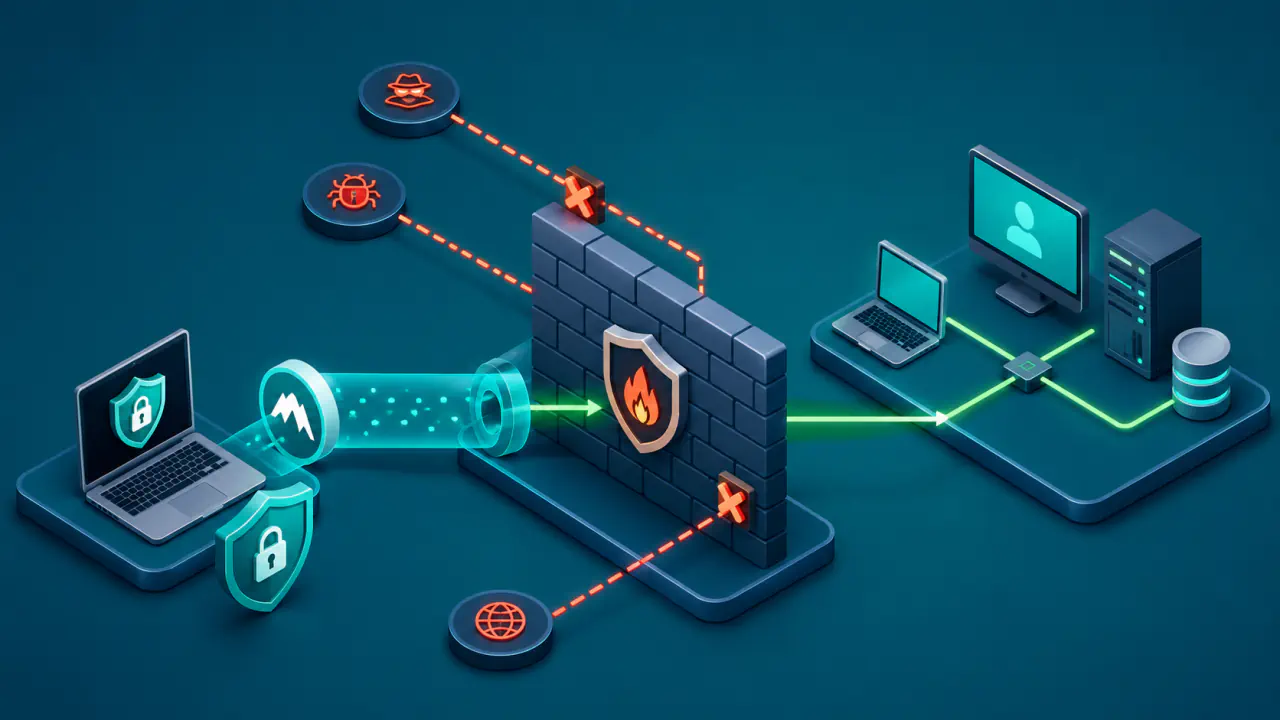
VPN bağlantısı kurulduğunda işletim sistemi, trafiği sanal VPN arayüzüne yönlendiren kurallar uygular. Kill switch bu yönlendirmeyi yalnız bağlantı varken kullanmakla yetinmez; tünel kullanılamadığında ilgili paketleri engelleyen bir politika da uygular. Bu kurallar, hangi trafiğin VPN tünelinden geçeceğini, hangisinin engelleneceğini ve hangi istisnalara izin verileceğini belirler.
Ağ Kilidi Düzeyindeki Koruma
Ağ kilidi, işletim sisteminin güvenlik duvarı veya yönlendirme katmanında çalışarak cihazın tamamından ya da tanımlanmış geniş bir trafik kümesinden çıkan paketleri denetler. VPN sunucusuna tüneli yeniden kurmak için gereken trafik izinli kalırken diğer internet trafiği engellenebilir.
Bu yaklaşım, arka planda çalışan uygulamaları da kapsayabildiği için yalnız görünür tarayıcı oturumunu kapatmaktan daha geniştir. Ancak yerel ağ, belirli adresler veya split tunnel kapsamındaki uygulamalar için geçiş izni tanımlanmışsa bunlar çalışmaya devam edebilir.
Uygulama Düzeyindeki Koruma
Uygulama düzeyi kill switch, VPN kesildiğinde belirli bir programın bağlantısını durdurur veya programı kapatır. Diğer uygulamalar normal internet bağlantısını kullanmaya devam edebileceğinden bu yöntem cihaz genelinde ağ kilidiyle eş değer değildir. Kill switch programı kapatıyorsa VPN tüneli yeniden kurulduktan sonra programı yeniden açmak gerekebilir.
Uygulama düzeyindeki koruma, yalnız tek bir programın tünel dışına çıkmaması isteniyorsa yeterli olabilir. Arka plan servisleri, sistem güncellemeleri, başka tarayıcılar veya DNS çözümleme süreci ayrıca kapsanmıyorsa cihazın geri kalanı için aynı koruma oluşmaz.
Kill Switch Hangi Durumlarda Devreye Girer?
Kill switch yalnız uzun süreli kesintiler için tasarlanmış bir acil durum düğmesi değildir. Asıl risk, işletim sisteminin tünel hazır değilken varsayılan internet yolunu kısa süreliğine kullanabildiği geçiş anlarında ortaya çıkar. Seçilen koruma modu aşağıdaki anların hepsini veya yalnız bir bölümünü kapsayabilir.
- İlk bağlantı kurulurken: Sürekli koruma sunan bir yapılandırma, VPN tüneli hazır olmadan uygulamaların trafik göndermesini engeller.
- Bağlantı beklenmedik biçimde koparken: Kill switch, Wi-Fi sinyali, ağ değişimi veya sunucu sorunu nedeniyle tünel düşerse korunan trafiği durdurmalıdır.
- Sunucu ya da protokol değiştirilirken: Kill switch, eski tünel kapanıp yenisi kurulana kadar normal bağlantıya dönüşü engellemelidir.
- Yeniden bağlanma sırasında: VPN istemcisi trafiği yalnız tünelin kurulduğunu doğruladıktan sonra serbest bırakmalıdır.
Kullanıcı VPN bağlantısını bilerek kapattığında kill switch farklı davranabilir. Bazı tasarımlar yalnız beklenmedik kopmada engelleme yapar. Kalıcı engelleme sunan modlar ise VPN uygulaması kapatılsa veya cihaz yeniden başlatılsa bile tünelsiz internet erişimini durdurabilir; davranış uygulamaya, işletim sistemine ve seçilen moda bağlıdır.
IPv4, IPv6 ve DNS Trafiğinin Kapsamı
Bir VPN'in tüm trafiği taşıması, yalnız varsayılan IPv4 yolunun tünele çevrilmesiyle tamamlanmaz. Kill switch politikası, cihazın IPv6 yolunu, alan adlarını çözen DNS trafiğini ve uygulamaların özel yönlendirme kurallarını da kapsamalıdır.
IPv4 ve IPv6 Yolları
Kill switch yalnız IPv4 trafiğini engellerken cihazın çalışan bir IPv6 bağlantısı varsa bazı bağlantılar IPv6 üzerinden tünel dışına çıkabilir. Tersi de mümkündür. Koruma kapsamı, cihazın kullanabildiği iki IP sürümünü de açık biçimde ele almalıdır.
DNS Sorguları
Tam tünel yapılandırmasında VPN istemcisi DNS sorgularını VPN içinden ulaşılabilen bir DNS sunucusuna yönlendirmelidir. Tünel kesildiğinde sistemin önceki DNS sunucusuna dönmesine izin veriliyorsa web sayfası açılmasa bile hangi alan adlarının sorgulandığı VPN dışındaki ağda görülebilir.
Bu nedenle internet erişiminin durmuş görünmesi, DNS sızıntısının kesildiğini tek başına göstermez. DNS yolu, IP yollarından ayrı davranabildiği için kill switch politikası DNS çözümlemesini de kapsamalıdır.
Tam Tünel ve Split Tunnel Ayrımı
Tam tünel, seçilen kapsam içindeki genel internet trafiğini VPN sunucusu üzerinden taşımayı hedefler. Split tunnel ise belirli uygulamaları, hedef ağları veya trafik türlerini bilerek tünel dışında bırakır. Bazı uygulamalar kill switch ile split tunnel özelliğini birlikte desteklemez. Birlikte kullanım destekleniyorsa tünel dışı olarak tanımlanan trafik çalışmaya devam ederken yalnız VPN'e bağlı olması gereken trafik durur.
Bu durumda internetin tamamen kesilmemesi her zaman arıza anlamına gelmez. Önemli olan, hangi uygulama ve ağ yollarının koruma kapsamına alındığının beklenen davranışla eşleşmesidir.
Kill Switch Ne Zaman Açık Tutulmalı?
Kullanıcı, VPN dışına kısa süreli dönüşün bile kabul edilemeyeceği işlemlerde kill switch özelliğini açık tutmalıdır. Uzun süren dosya aktarımları, arka planda çalışan eşitleme uygulamaları, uzak çalışma oturumları veya cihazın Wi-Fi ile mobil veri arasında sık geçiş yaptığı mobil kullanım buna örnek olabilir.
Her kullanım için geçerli tek bir kill switch ayarı yoktur. Yerel yazıcıya, NAS (ağa bağlı depolama) cihazına veya giriş sayfası kullanan bir Wi-Fi ağına erişim gerekiyorsa geniş kapsamlı ağ kilidi bu trafiği de durdurabilir. Çözüm, korumayı bütünüyle kapatmak yerine hangi yerel veya split tunnel trafiğine izin verileceğini netleştirmektir.
Yanlış Yapılandırma Belirtileri
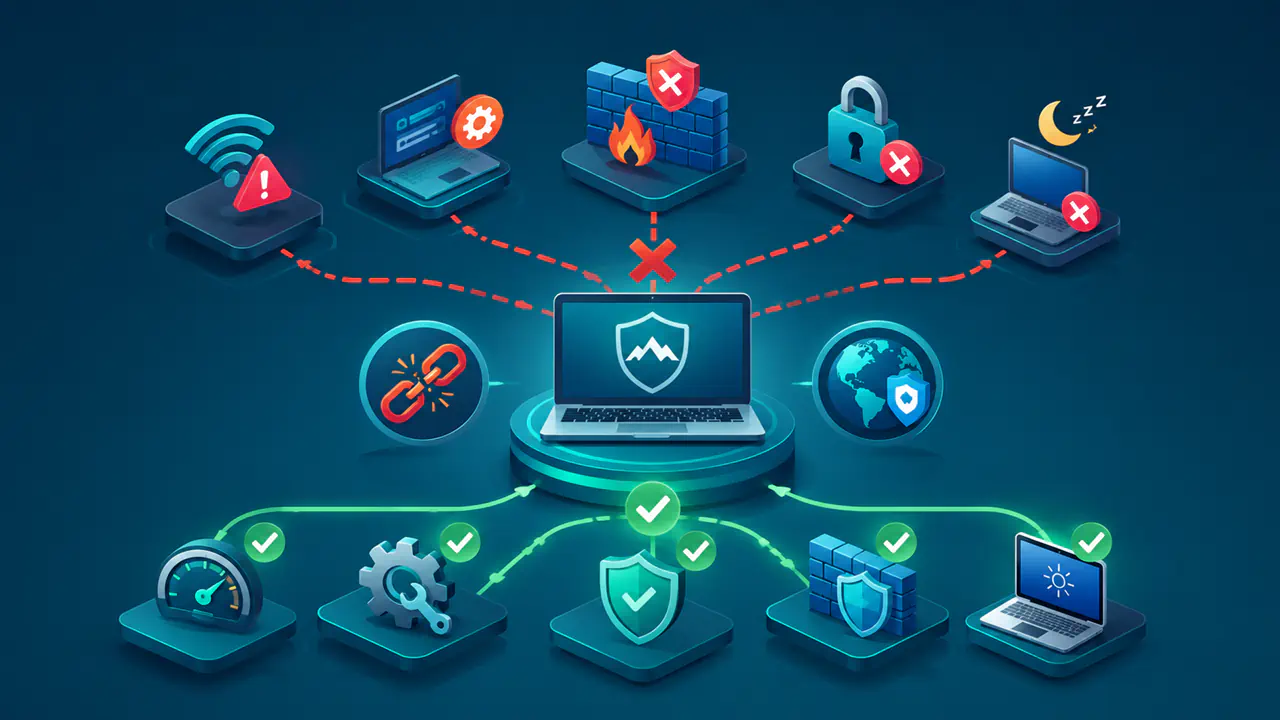
Kill switch ayarı açık görünse bile uygulanan kurallar korumak istediğiniz trafiğin tamamını kapsamıyor olabilir. Aşağıdaki belirtiler, koruma kapsamının veya bağlantı geri geldikten sonraki davranışın kontrol edilmesini gerektirir:
- VPN üzerinden gitmesi gereken bir uygulama, tünel koptuğunda normal internet bağlantısını kullanmaya devam eder.
- IPv4 bağlantıları dururken IPv6 bağlantıları çalışmaya devam eder veya bunun tersi görülür.
- Web erişimi engellenmiş görünmesine rağmen DNS sorguları normal ağdaki DNS sunucusuna gider.
- VPN yeniden bağlandıktan sonra trafik serbest kalmaz ve internet erişimi uygulama kapatılana kadar dönmez.
- Tünel dışında kalması beklenen trafik engellenir ya da VPN'e bağlı olması gereken uygulama tünel dışında çalışır.
Kill Switch Hangi Riskleri Önlemez?
Kill switch, VPN tüneli yokken trafiğin hangi ağ yolunu kullanabileceğini denetler; VPN hizmetinin güvenilirliğini, uygulamaların topladığı tanımlayıcıları veya tarayıcı çerezlerini değerlendirmez. Zararlı yazılımı engellemez ve VPN sunucusu ile hedef arasındaki trafiğe tek başına yeni bir şifreleme katmanı eklemez.
Koruma düzeyi uygulamanın ve işletim sisteminin kuralları ne kadar doğru uyguladığına bağlıdır. İşletim sistemi hataları, izin değişiklikleri, eksik IPv6 veya DNS kapsamı ve beklenmeyen ağ geçişleri korumayı zayıflatabilir. Bu nedenle kill switch kesin koruma garantisi sunmaz; tünel kesildiğinde istenmeyen ağ geçişini sınırlayan bir denetim katmanıdır.
Kill Switch Kapsamının Doğrulanması
Kill switch beklendiği gibi çalıştığında VPN tüneli kullanılamazken koruma kapsamındaki trafik normal bağlantıya düşmez; tünel yeniden kurulduğunda izin verilen trafik kontrollü biçimde devam eder. Doğrulama cihaz genelindeki ağ kilidini, uygulama düzeyi korumayı, split tunnel istisnalarını ve IPv4, IPv6 ile DNS yollarını birlikte kapsamalıdır.
Doğrulama sırasında önce VPN bağlıyken görünen genel IP adresi ve DNS yolu kaydedilir. Ardından VPN uygulamasının desteklediği test yöntemiyle tünel kopması oluşturulur; koruma kapsamındaki bağlantıların normal ağdan devam etmemesi ve tünel yeniden kurulduğunda yeniden çalışması beklenir. Görünen IP adresi ve DNS sonuçları bu karşılaştırmaya yardımcı olur, ancak tek bir kontrol bütün ağ yollarının korunduğunu kanıtlamaz.