Aynı Wi-Fi Ağındaki Biri Trafiğinizi Görebilir mi?
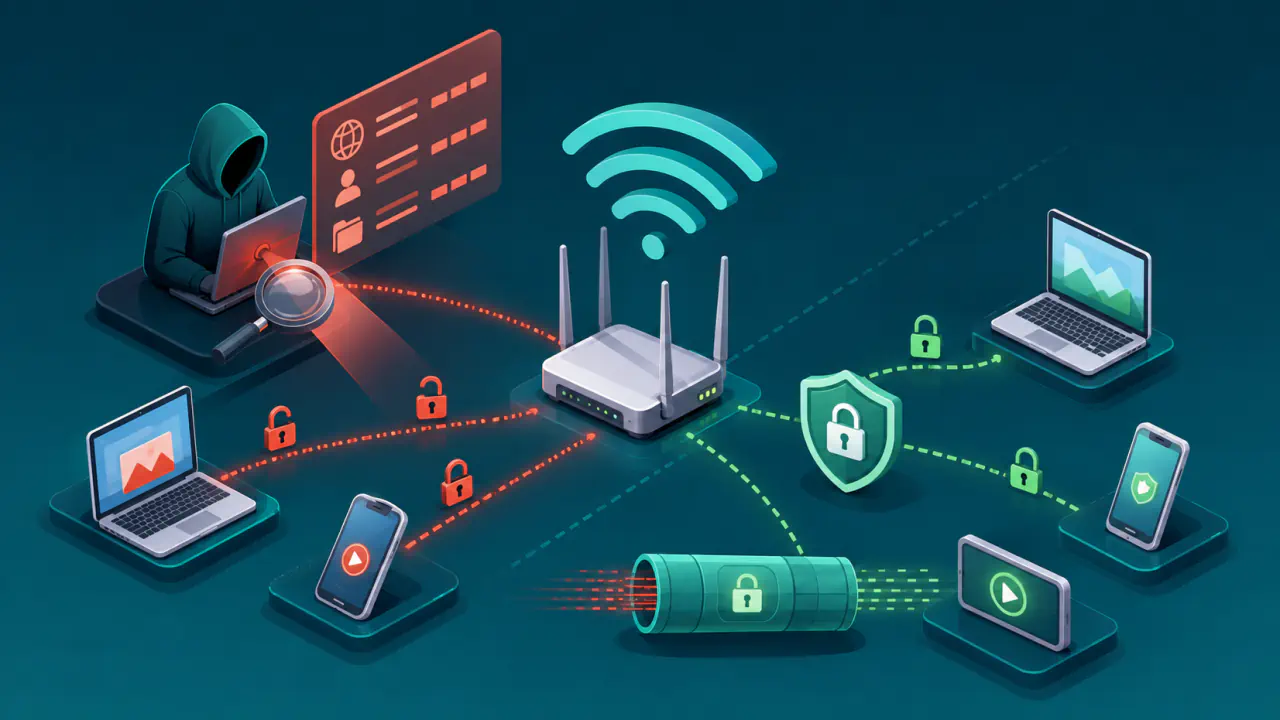
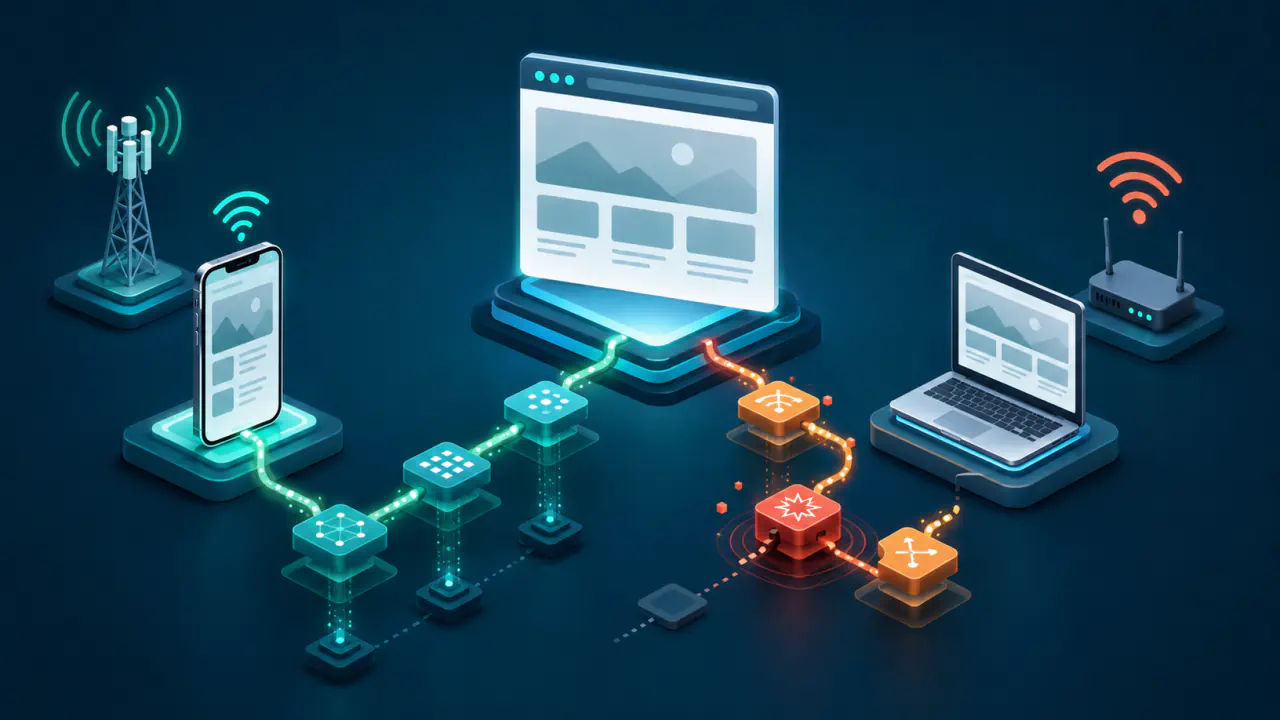
Aynı Wi-Fi ağına bağlı olmak, başka bir kullanıcının bütün internet trafiğinizi otomatik olarak okuyabildiği anlamına gelmez. Hangi verilerin görülebileceği kullanılan protokole, ağın yapılandırmasına ve gözlemcinin sıradan bir istemci mi yoksa erişim noktası ya da yönlendirici üzerinde yetkili mi olduğuna göre değişir.
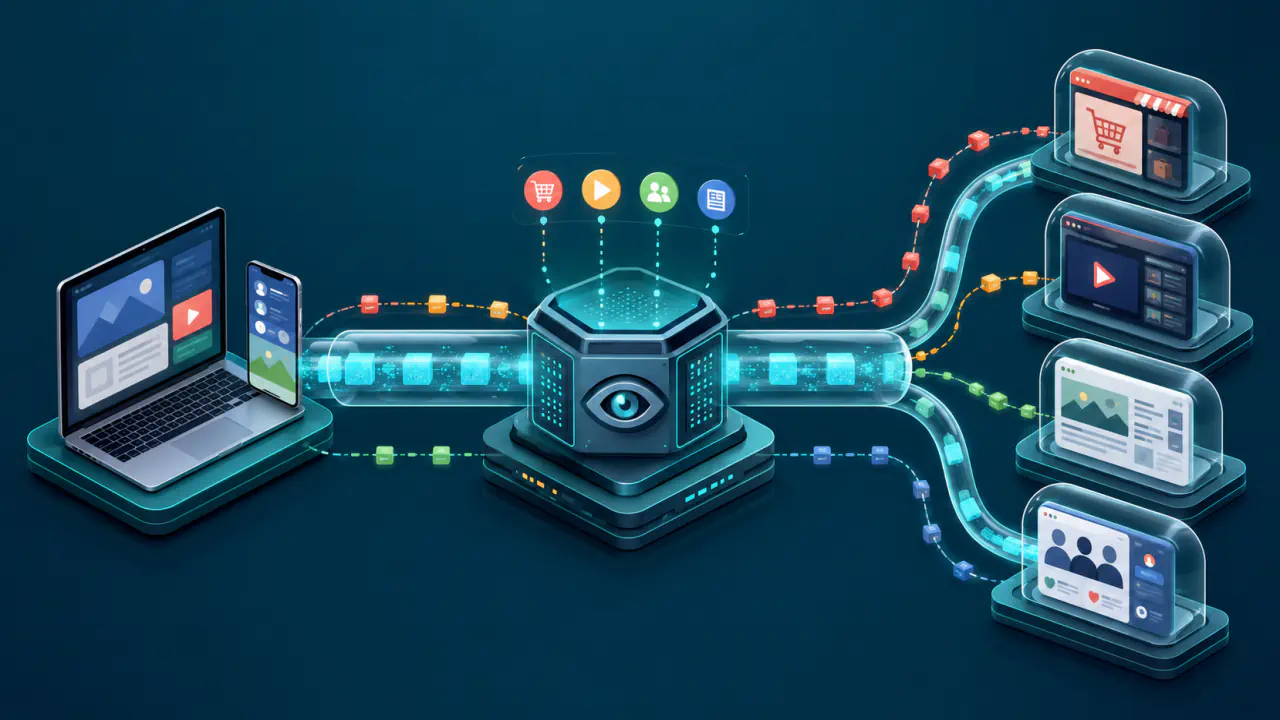
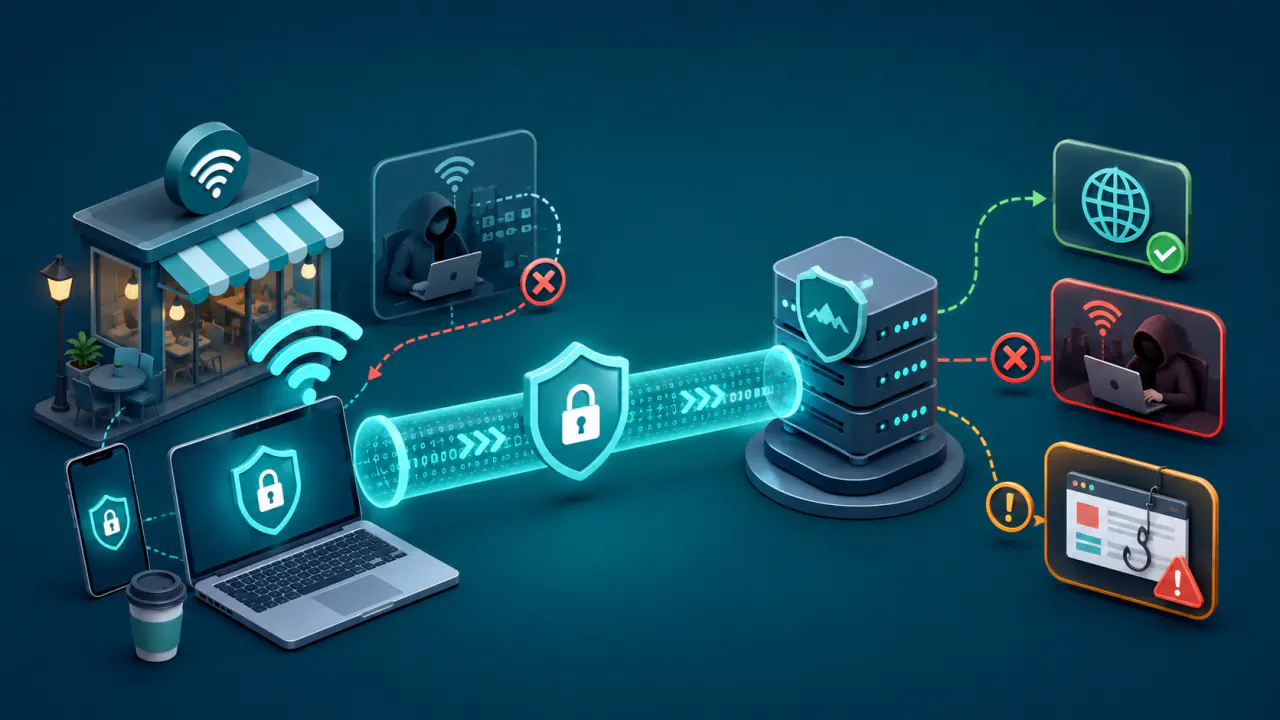
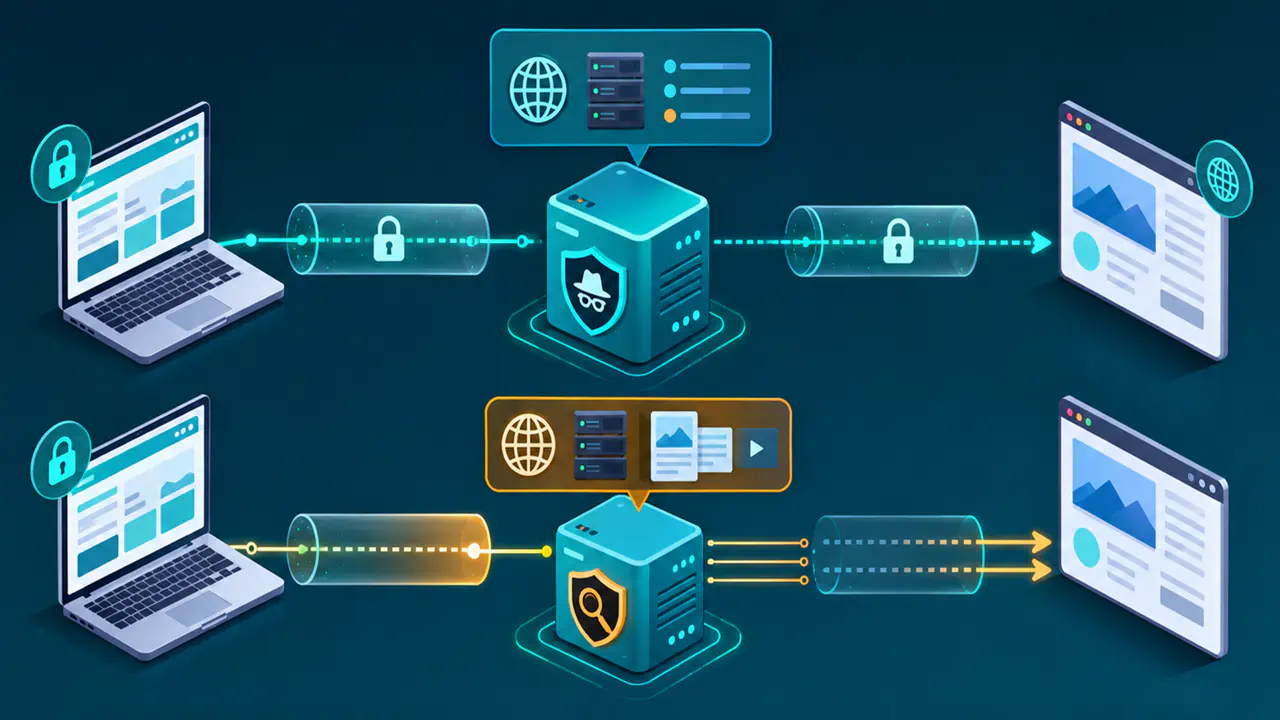
HTTPS, web iletişiminde kullanılan HTTP mesajlarını TLS güvenlik protokolüyle şifreleyerek korur. Bu bağlantılarda sayfa içeriği, form alanları ve parolalar normal koşullarda ağdaki başka bir kullanıcıya açık metin olarak görünmez. VPN ise cihaz ile VPN sunucusu arasında şifreli bir tünel kurar; yerel ağdaki gözlemci bu tünelin içinde taşınan hedefleri ve uygulama içeriğini doğrudan okuyamaz.
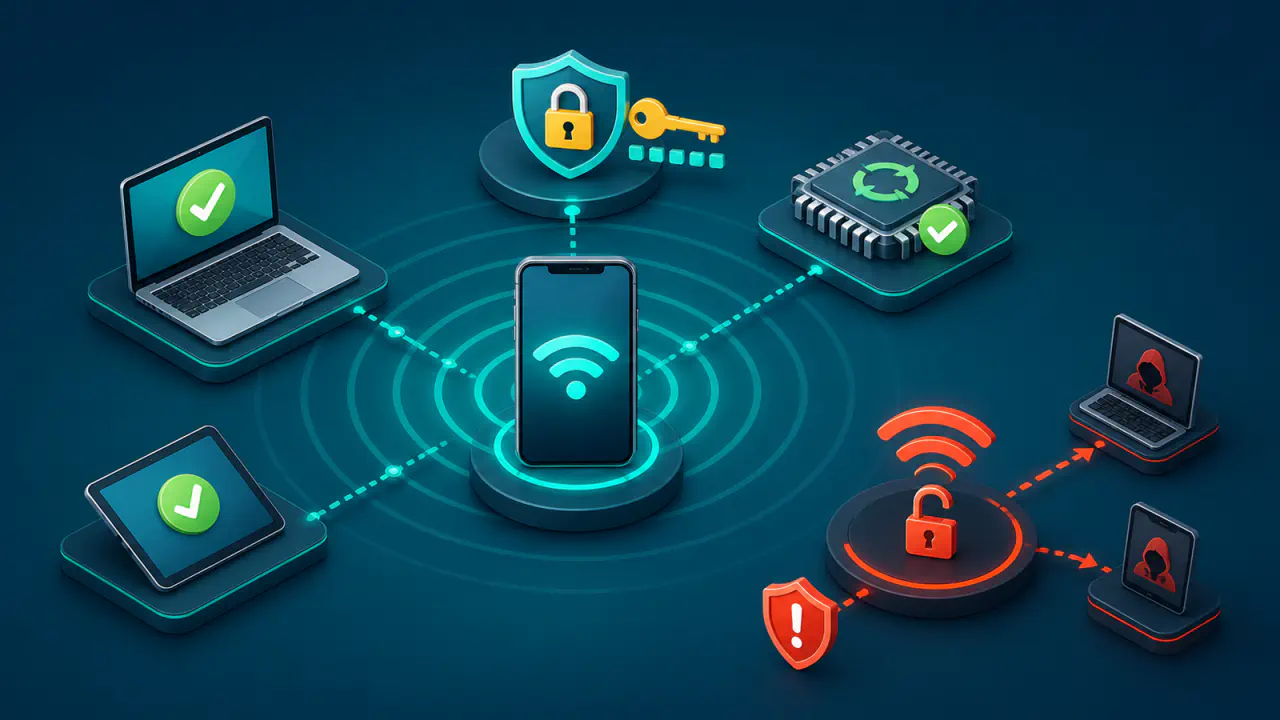
Buna karşılık şifresiz protokoller, sahte erişim noktaları, görmezden gelinen sertifika uyarıları, zararlı yazılımlar ve açık yerel ağ paylaşımları farklı riskler oluşturur. Bu nedenle yalnız “aynı Wi-Fi ağında mıyız?” sorusuna değil, trafiğin hangi katmanda ve hangi noktada korunduğuna bakmak gerekir.
Aynı Wi-Fi Ağında Olmak Trafiği Otomatik Olarak Görünür Yapmaz
Wi-Fi, kablosuz yerel ağları tanımlayan IEEE 802.11 standartları üzerinde çalışır. Kablosuz cihazların ağa bağlandığı erişim noktası, veriyi yerel ağın diğer bölümlerine iletir. Aynı kablosuz ağ adına bağlanan cihazlar ortak bir yerel ağda bulunabilir, ancak bu durum bütün tekil veri akışlarının her istemciye açık metin olarak dağıtıldığı anlamına gelmez.
Wi-Fi güvenlik yöntemleri, diğer kullanıcıların kablosuz trafiği çözmesini farklı biçimlerde zorlaştırır. Ortak parola kullanan WPA2-Personal ağında parolayı bilen ve hedef cihazın bağlantı kurarken gönderip aldığı gerekli mesajları kaydetmiş bir gözlemci, yakaladığı kablosuz verinin şifresini çözebilir. WPA3-Personal bağlantısında ise aynı parolayı bilmek ve bu mesajları kaydetmek, başka cihazın bireysel bağlantısını çözmeye yetmez; bağlantıya özgü anahtarlar kullanılır. WPA2 ve WPA3 birlikte sunuluyorsa her cihazın hangi yöntemle bağlandığı önemlidir.
Wi-Fi şifrelemesinin çözülmesi, içindeki HTTPS veya VPN şifrelemesini de çözmez. Ayrıca parola istenmeyen bir ağ mutlaka şifresiz değildir: Wi-Fi Enhanced Open kapsamındaki OWE yöntemi, parola olmadan cihaz ile erişim noktası arasındaki veriyi şifreleyebilir. Bu yöntem pasif dinlemeyi zorlaştırır fakat erişim noktasının gerçekten beklediğiniz kuruma ait olduğunu tek başına doğrulamaz.
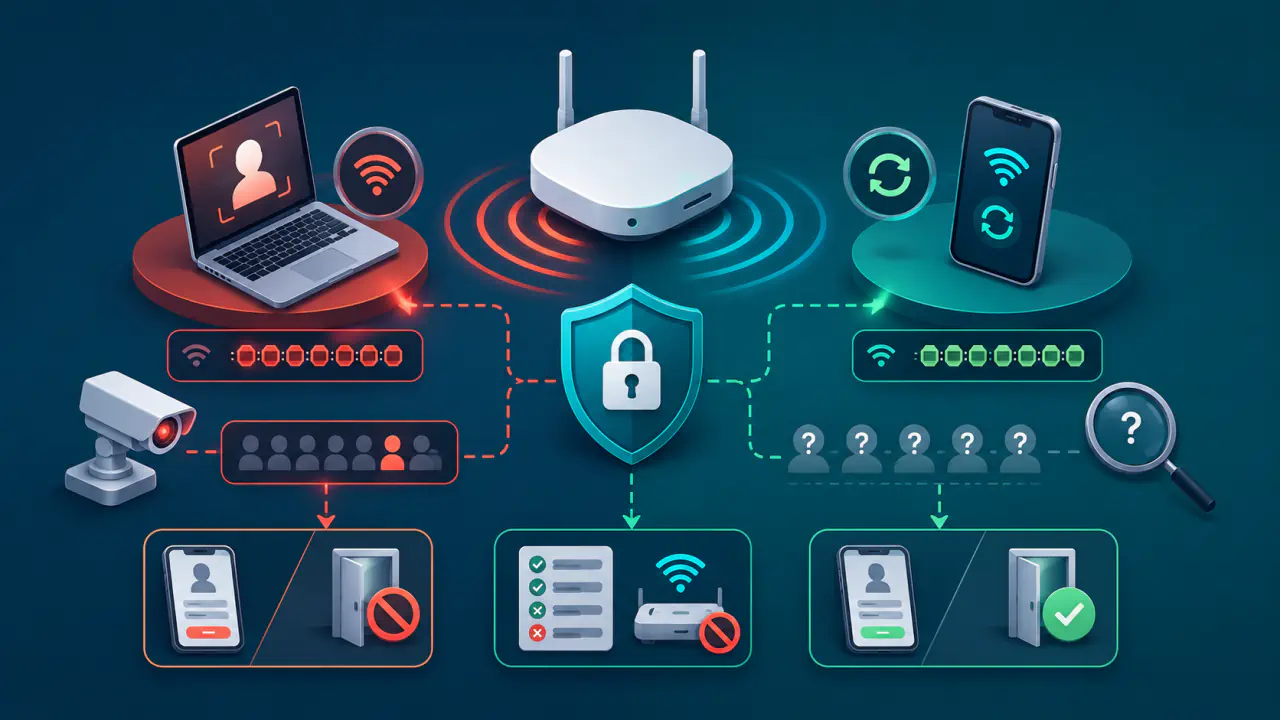
İstemci izolasyonu, erişim noktasının aynı ağdaki cihazların birbirleriyle iletişimini kısıtlamasıdır. Yerel erişimi azaltabilir ancak radyo trafiğini pasif olarak kaydetme riskini veya ağ yöneticisinin görünürlüğünü ortadan kaldırmaz. Erişim noktası ya da yönlendirici üzerinde yetkisi olan biri, sıradan bir istemcinin göremediği bağlantı bilgilerine ve tutuluyorsa günlük kayıtlarına erişebilir.
Aktif bir saldırganın yerel ağdaki trafik yolunu değiştirmeye çalışması da pasif dinlemeden farklıdır. Örneğin trafiği kendi üzerinden geçirebilen bir saldırgan daha fazla paket görebilir, ancak kimliği doğru biçimde doğrulanan bir TLS bağlantısının içeriğini sırf ağ yolunda olduğu için okuyamaz.
HTTPS İçerik Görünürlüğünü Nasıl Sınırlar?
TLS 1.3'ün güncel tanımı olan RFC 9846'ya göre güvenli kanalın temel amaçları kimlik doğrulama, gizlilik ve bütünlüktür. Bağlantı doğru kurulduğunda ağdaki gözlemci uygulama verisini açık metin olarak okuyamaz; TLS, verinin fark edilmeden değiştirilmesini de önler.
Bu koruma “hiçbir şey görünmez” anlamına gelmez. İlgili paketlere erişebilen ağ gözlemcisi, bağlantının hangi IP adresine gittiğini, ne zaman başladığını, ne kadar sürdüğünü ve yaklaşık ne kadar veri taşındığını görebilir. Web adresindeki alan adından sonraki sayfa yolu, ? işaretinden sonraki sorgu parametreleri, form içeriği ve HTTPS üzerinden gönderilen parola ise normal koşullarda şifreli kalır.
Alan adlarına ait IP adresi ve diğer hizmet bilgilerini sağlayan DNS sorguları şifresiz gönderiliyorsa gözlemci sorgulanan adları okuyabilir. TLS bağlantısının başlangıcında hedef sunucu adını belirten SNI bilgisi de alan adını gösterebilir. Bu başlangıç mesajının hassas alanlarını şifreleyen ECH (Encrypted ClientHello) kullanımı, DNS şifrelemesinden ayrı bir özelliktir; yalnız DNS sorgularını şifrelemek alan adının her yoldan gizlendiğini garanti etmez.
Aşağıdaki karşılaştırma, ilgili ağ paketlerine erişebilen fakat uygulama şifrelemesinin anahtarlarını bilmeyen gözlemci için geçerlidir.
| Trafik türü | İçerik görünürlüğü | Görülebilecek diğer bilgiler |
|---|---|---|
| Şifresiz HTTP | İstek ve yanıt içeriği açık olabilir. | Hedef IP adresi veya alan adı, zamanlama ve veri miktarı da görülebilir. |
| HTTPS | Sayfa içeriği, form verisi ve oturum verisi şifrelenir. | Hedef IP adresi, zamanlama ve trafik hacmi gibi meta veriler kalabilir. |
| Şifresiz DNS | Sorgulanan alan adları görülebilir. | Sorgu zamanı ve DNS sunucusu görülebilir. |
| VPN tüneli | Tünelin içindeki uygulama trafiği yerel gözlemciye karşı şifrelenir. | VPN sunucusunun IP adresi, zamanlama ve yaklaşık trafik hacmi görülebilir. |
| Yerel ağ yayını veya paylaşımı | Protokole ve cihaz ayarına bağlıdır. | Cihaz keşfi, yerel adresler veya paylaşılan hizmetler görünür olabilir. |
Parolalar ve Uygulama Verileri Ne Zaman Açığa Çıkabilir?
Bir parola HTTPS ile korunan bir form üzerinden gönderiliyorsa, aynı Wi-Fi ağındaki sıradan bir gözlemci parolayı paketlerden okuyamaz. Risk, uygulama açık metin protokol kullandığında, TLS sertifikası doğrulanmadığında veya cihaz ele geçirildiğinde artar.
Eski ya da yanlış yapılandırılmış uygulamalar ağ üzerinden şifresiz veri taşıyabilir. Aynı şekilde dosya aktarımı, uzaktan oturum veya özel bir uygulama protokolü kendi şifrelemesini kullanmıyorsa içerik ağ yolunda açığa çıkabilir. Burada belirleyici olan uygulamanın adı değil, verinin gerçekten şifreli ve kimliği doğrulanmış bir kanal üzerinden taşınıp taşınmadığıdır.
Cihazda zararlı yazılım bulunması da farklı bir durumdur. Zararlı yazılım veriyi şifrelenmeden önce veya çözüldükten sonra cihaz üzerinde okuyabildiği için, ağ şifrelemesinin sağlam olması tek başına cihazı korumaya yetmez.
Sahte Wi-Fi Ağında HTTPS Koruması
Sahte erişim noktası, güvenilir bir ağın adını taklit ederek veya benzer bir ad kullanarak kullanıcıyı kendisine bağlanmaya yönlendirebilir. Böyle bir erişim noktasını yöneten kişi, şifresiz DNS yanıtlarını değiştirebilir ve yerel ağ dışına çıkışta kullanılan ağ geçidi üzerinden geçen trafiği izleyebilir.
Bununla birlikte sahte erişim noktasına bağlanmak, doğru çalışan HTTPS'in otomatik olarak kırıldığı anlamına gelmez. Tarayıcı veya uygulama sunucu sertifikasını doğru biçimde doğruluyorsa araya giren taraf hedef sunucunun geçerli kimliğini taklit edemez. Sertifika uyarısını geçmek veya bilinmeyen bir kök sertifikaya güvenmek bu kimlik doğrulama korumasını zayıflatabilir.
VPN Yerel Ağdaki Gözlemciye Karşı Neyi Değiştirir?
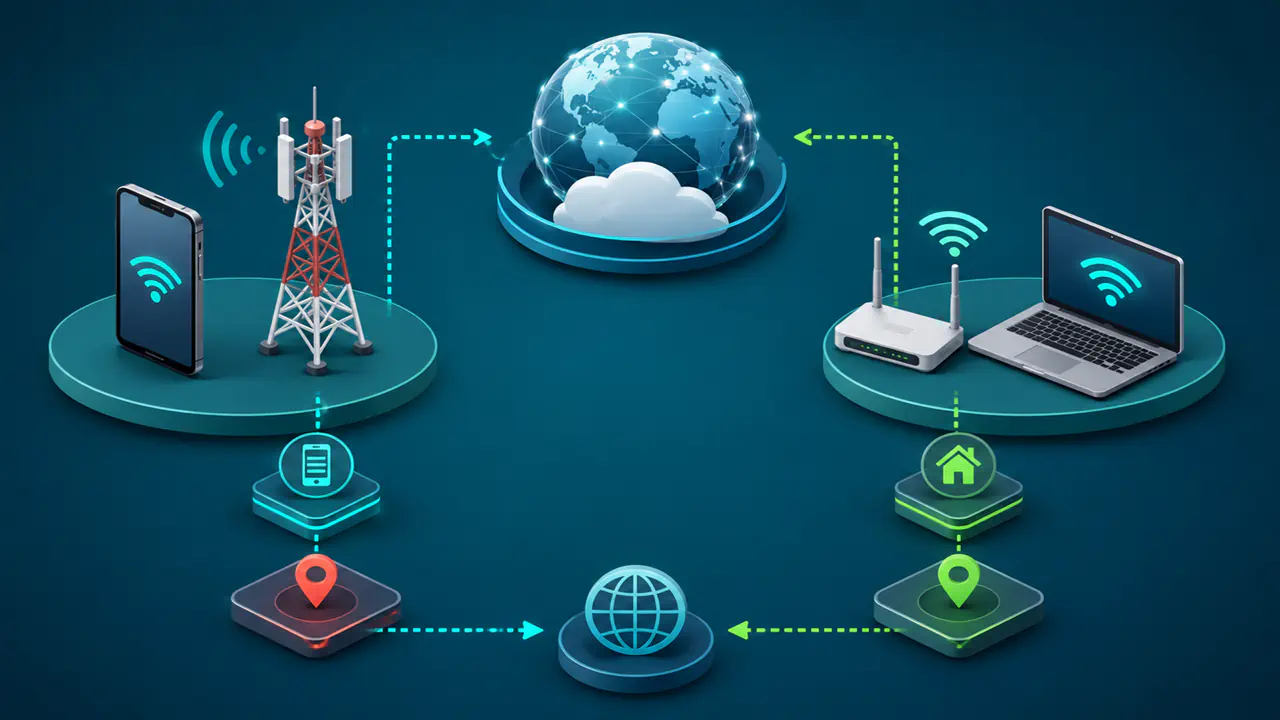
Doğru çalışan bir VPN, cihaz ile VPN sunucusu arasında şifreli bir tünel kurar. Yerel Wi-Fi ağındaki gözlemci bu durumda genellikle VPN sunucusuna giden bağlantıyı, zamanlamayı ve veri hacmini görebilir; tünelin içindeki web hedeflerini ve uygulama verisini doğrudan göremez.
Bu koruma kullanılan yapılandırmaya bağlıdır. Belirli uygulama veya hedefleri tünelin dışında bırakan split tunneling etkinse bu bağlantılar VPN tarafından korunmaz. Tünel dışındaki DNS sorguları şifresiz gönderiliyorsa alan adları yerel ağdan okunabilir; ayrıca şifrelenmiş DNS kullanılıyorsa sorgu içeriği korunur fakat DNS sunucusuna bağlantı görülebilir.
VPN sağlayıcısı, tünelden çıkan trafiğin hedeflerini görebilir; ancak ayrıca HTTPS ile korunan içeriği yalnız VPN hizmetini işlettiği için okuyamaz. VPN tüneli kesildiğinde trafiğin durdurulması veya doğrudan devam etmesi de istemcinin ayarlarına bağlıdır.
VPN uygulamasında hangi uygulama ve hedeflerin tünele dahil edildiğini, internet adreslemesinin IPv4 ve IPv6 sürümlerinin nasıl ele alındığını ve DNS ayarlarını kontrol edin. Bir tarayıcıda görünen çıkış IP adresi yalnız o bağlantıya kanıt sağlar; diğer uygulamaların veya DNS sorgularının da aynı yolu kullandığını göstermez. Kurum tarafından yönetilen cihazdaki ayarları değiştirmeden ağ yöneticisine danışın.
Modem Yöneticisi ile Sıradan Ağ Kullanıcısı Aynı Değildir
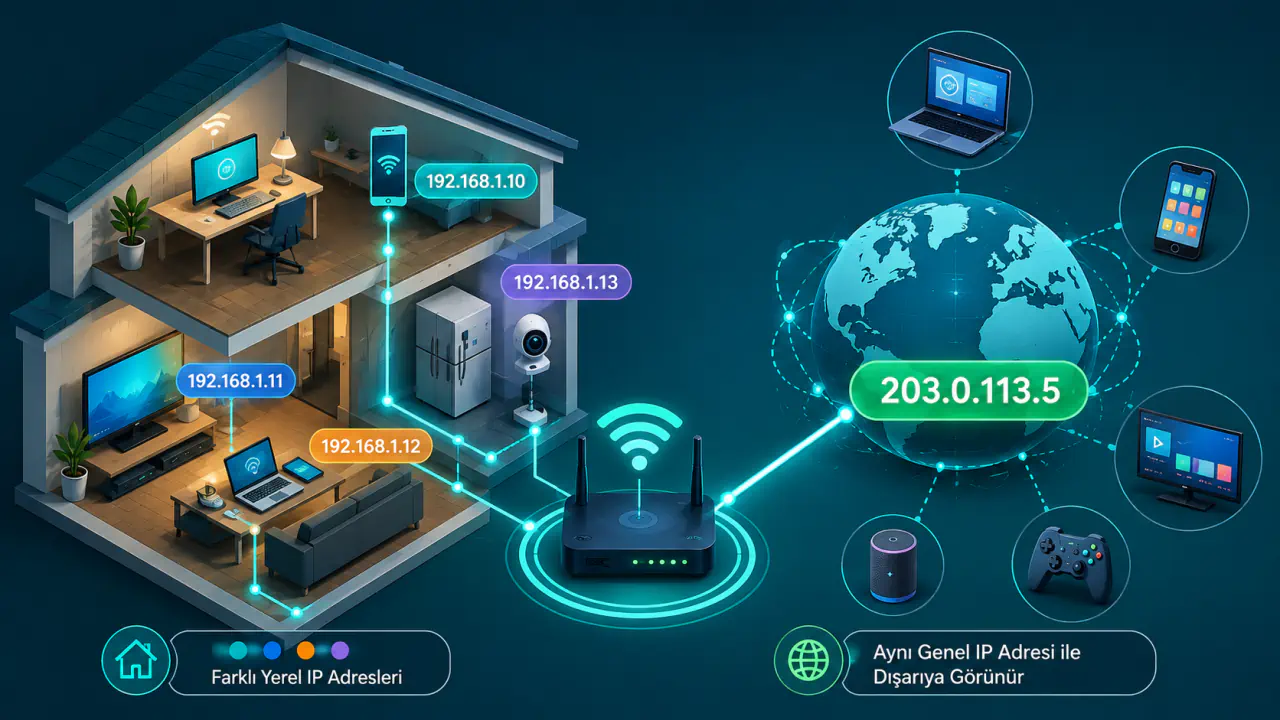
Evde veya ortak bir ağda yönlendiriciyi yöneten kişi, sıradan bir Wi-Fi istemcisinden daha geniş ağ görünürlüğüne sahip olabilir. Bağlı cihazların yerel IP adresleri, bağlantı süreleri, bazı cihaz adları, trafik miktarları ve yönlendiricinin kullandığı DNS hizmetine göre DNS sorguları yönetim kayıtlarında bulunabilir.
Bu yetki, HTTPS içeriğinin otomatik olarak çözülebileceği anlamına gelmez. Normal bir yönlendirici, geçerli TLS bağlantısındaki web sayfasını, parolayı veya mesaj içeriğini yalnızca paketleri yönlendirdiği için okuyamaz. Kurumsal TLS inspection uygulamasında ise aracı sistem, cihazın güvendiği sertifikalarla istemci ve hedef sunucu arasında iki ayrı TLS bağlantısı kurarak içeriği inceleyebilir. Cihazda kök sertifika bulunması tek başına inceleme yapıldığını kanıtlamaz; ilgili bağlantının bu sistem üzerinden geçirilmesi de gerekir.
HTTPS ve VPN Yerel Ağ Paylaşımlarını Kapatmaz
İnternet trafiğinin HTTPS veya VPN ile şifrelenmesi, cihazın yerel ağda sunduğu dosya, yazıcı veya medya paylaşımlarını otomatik olarak kapatmaz. Ağ keşfi ve paylaşım özellikleri açıksa aynı yerel ağdaki cihazlar birbirlerini veya sunulan hizmetleri görebilir.
Kullanmadığınız paylaşım hizmetlerini ve ağ keşfini kapatın; işletim sistemi, tarayıcı ve uygulamaların güvenlik güncellemelerini uygulayın. Windows kullanıyorsanız güvenmediğiniz ortak bir Wi-Fi ağını güvenilen özel ağ olarak işaretlemeyin ve güvenlik duvarını açık tutun. Yönetilen cihazlarda kurumun paylaşım ve ağ profili kurallarını değiştirmeyin.