DNS over HTTPS (DoH) Nedir ve Nasıl Çalışır?
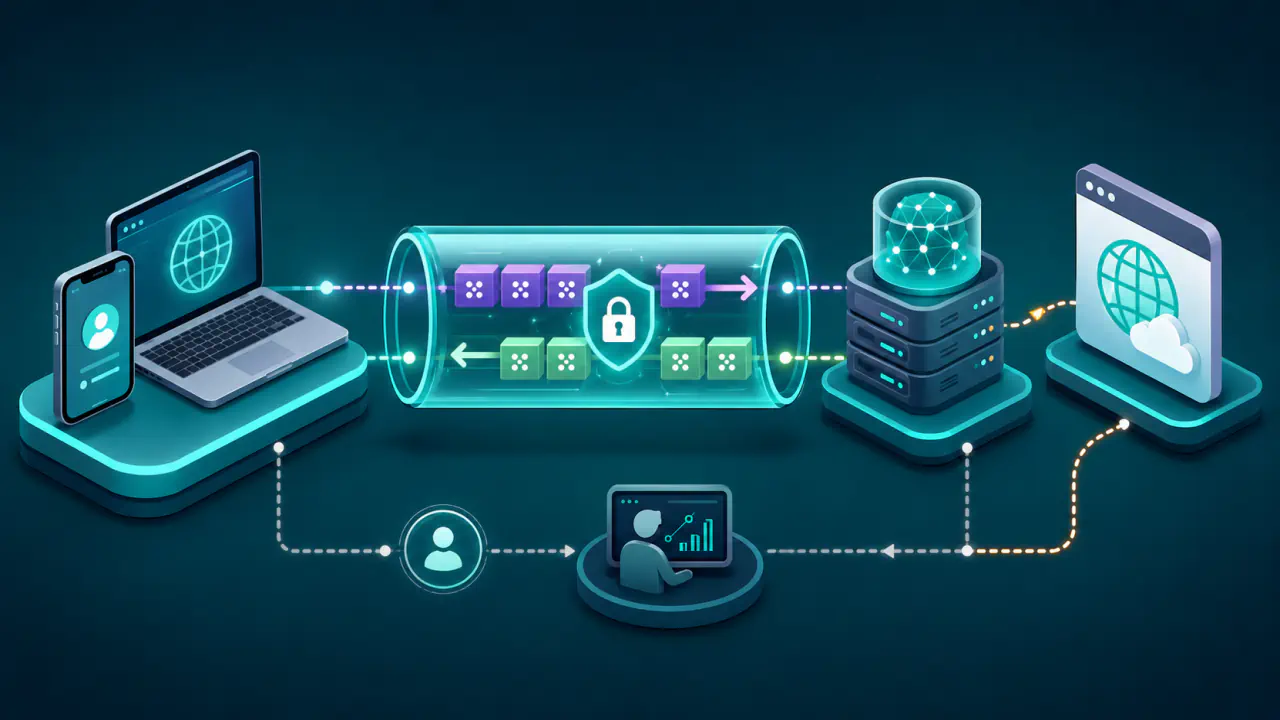
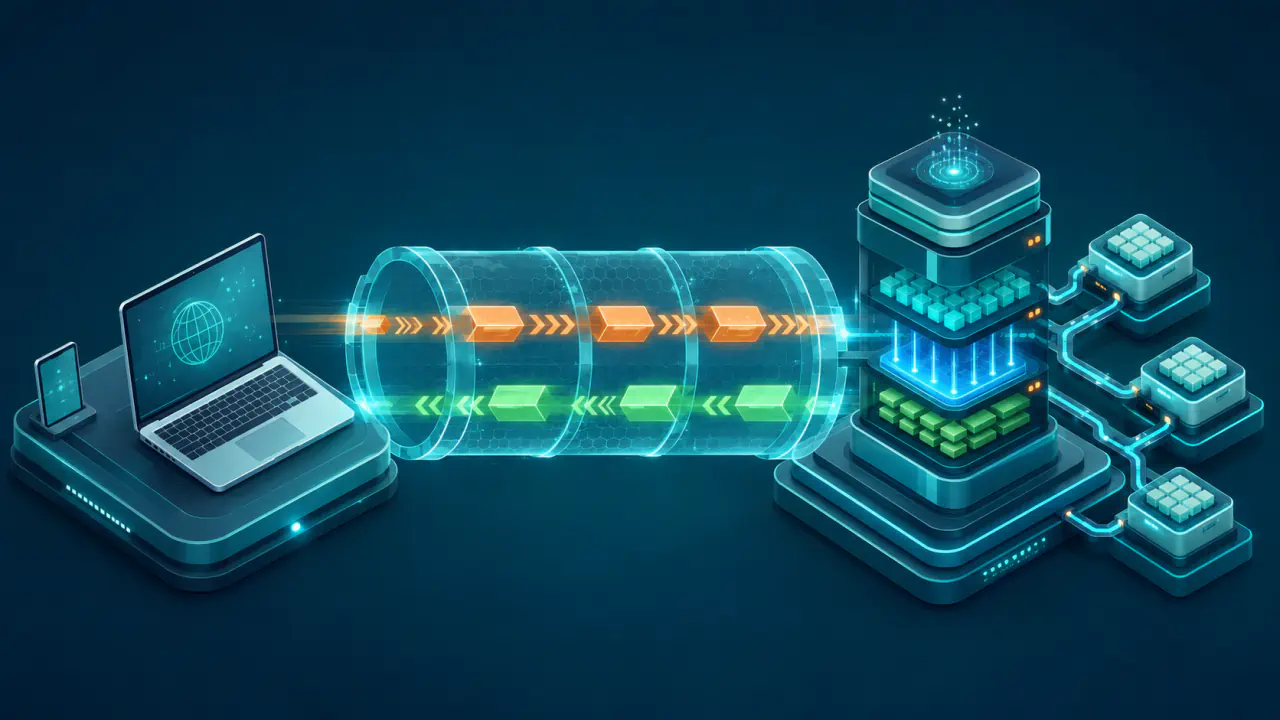
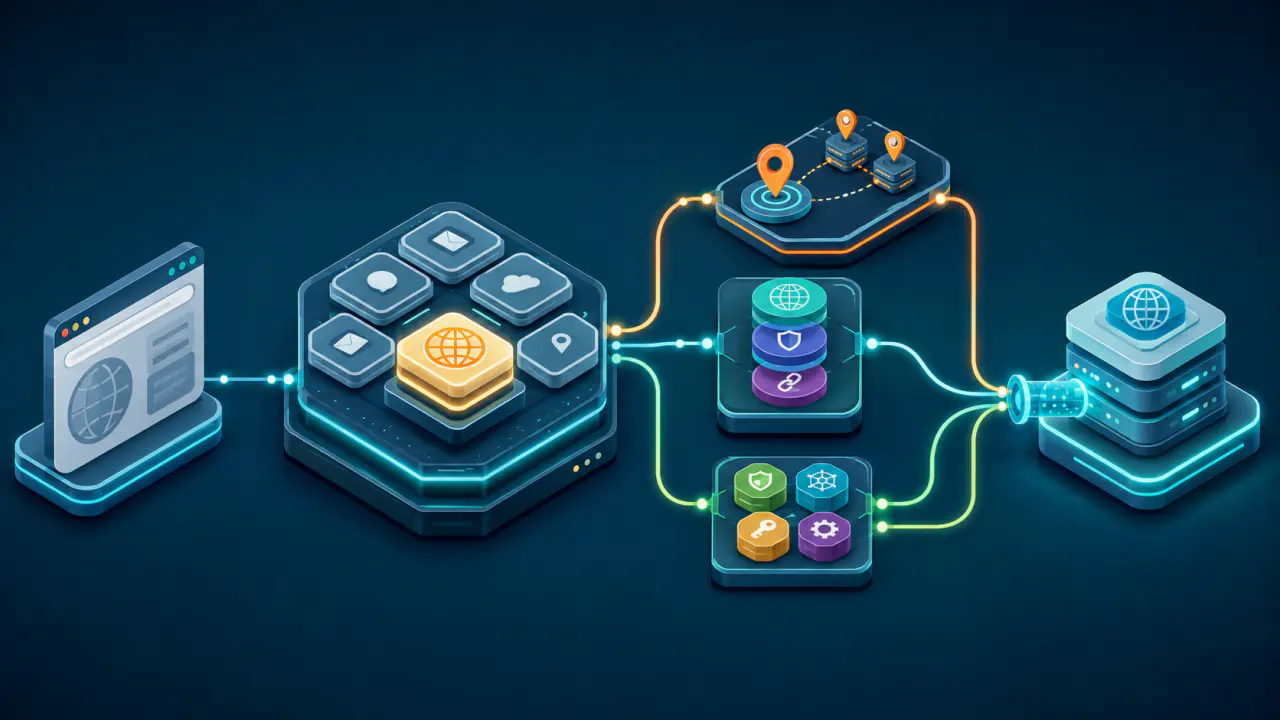
DoH (DNS over HTTPS), DNS sorgu ve yanıtlarını istemci ile seçilen recursive resolver (özyinelemeli DNS çözümleyicisi) arasında şifreli HTTPS bağlantısı içinde taşır. HTTPS, web iletişiminde kullanılan HTTP trafiğini, şifreleme ve sunucu kimliği doğrulaması sağlayan TLS ile korur. DoH böylece DNS mesajlarını da bu şifreli bağlantının içine yerleştirir.
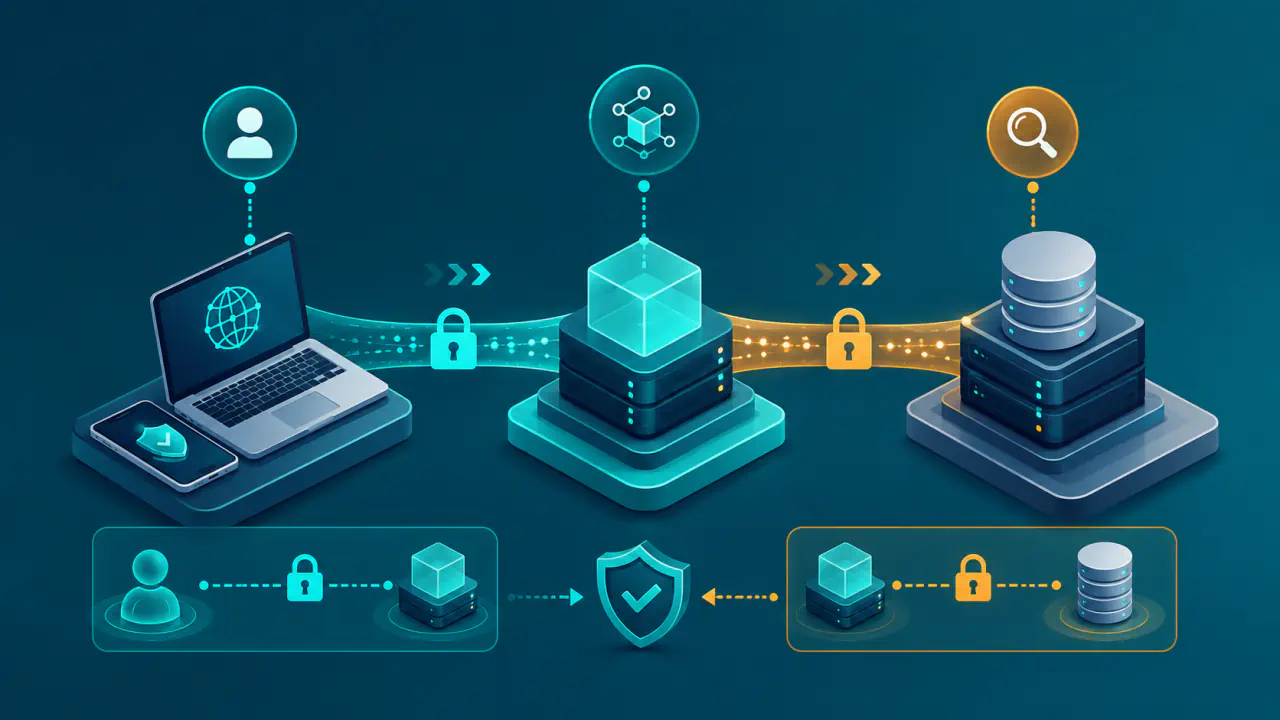
Bu koruma yalnız DNS taşıma bölümünü kapsar. Yerel ağdaki gözlemciler veya internet servis sağlayıcısı, uçtan uca şifrelenmiş DNS sorgusunun içeriğini doğrudan okuyamaz; ancak DoH hizmetini sunan recursive resolver sorguyu görür. Ziyaret edilen hizmete ilişkin IP adresi, bağlantı zamanı ve trafik örüntüsü gibi başka izler ağ üzerinde kalabilir.
DNS Sorgusu HTTPS İçinde Nasıl İlerler?
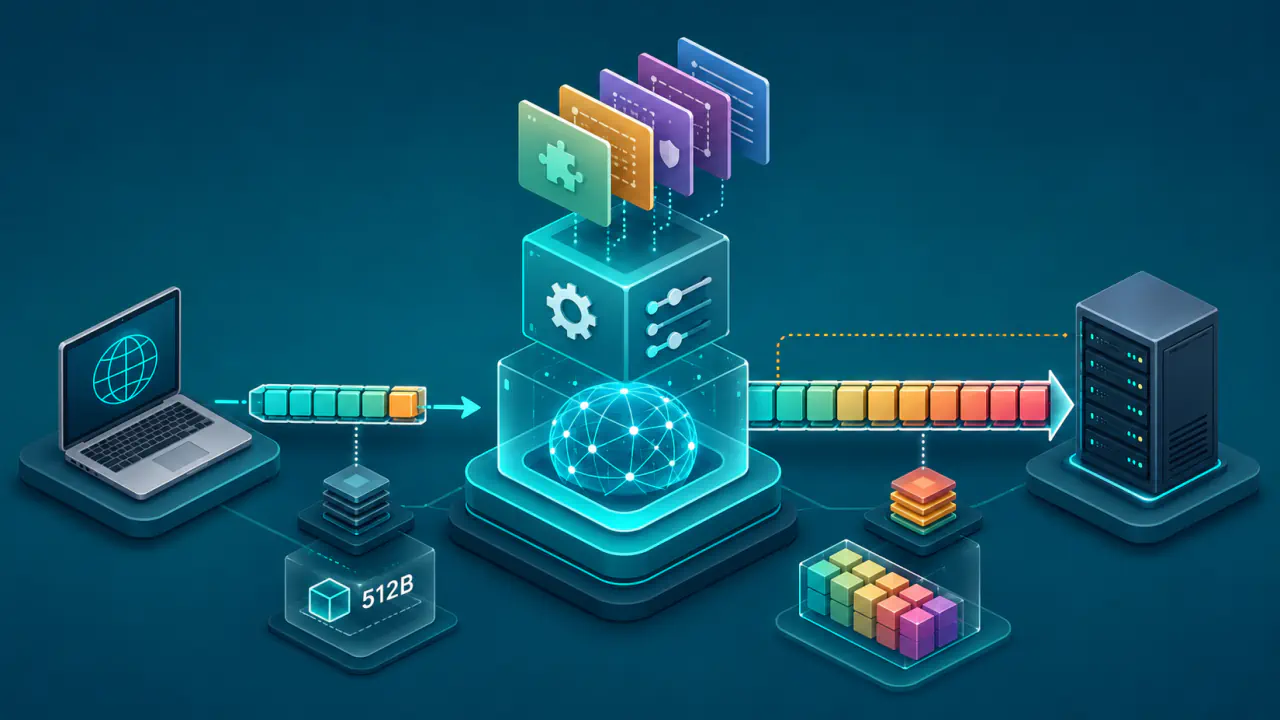
DoH istemcisi, çözmek istediği alan adı için standart bir DNS mesajı oluşturur; ancak bu mesajı klasik DNS taşımasıyla göndermek yerine HTTPS isteğine yerleştirir. RFC 8484, sorgunun HTTP GET veya POST yöntemleriyle taşınabilmesini tanımlar.
- Tarayıcı, işletim sistemi veya başka bir uygulama alan adının IP adresine ihtiyaç duyar ve DNS sorgusunu oluşturur.
- İstemci, yapılandırılmış recursive resolver ile TLS korumalı bir HTTPS bağlantısı kurar.
- DNS sorgusu, GET yönteminde URL'nin içinde kodlanarak veya POST yönteminde istek gövdesinde taşınır.
- Recursive resolver önbelleğini kontrol eder; yanıt yoksa DNS hiyerarşisindeki gerekli sunuculara başvurarak sonucu bulur.
- DNS yanıtı aynı HTTPS oturumu üzerinden istemciye döner; istemci daha sonra hedef hizmete ayrı bir ağ bağlantısı kurar.
DNS mesajının temel yapısı değişmez; değişen, istemci ile recursive resolver arasındaki taşıma biçimidir. HTTPS bağlantısının yeniden kullanılabilmesi, her sorgu için ayrı bir şifreli oturum kurma ihtiyacını azaltabilir; gerçek gecikme ise recursive resolver’a, ağ yoluna, önbelleğe ve istemci uygulamasına bağlıdır.
DoH Kullanıldığında Ağda Hangi Bilgiler Görünür?
DoH, ağ üzerindeki gözlemcilerin sorguyu açıkça okumasını engeller; sorguyu alan DNS hizmetine güvenme ihtiyacını ortadan kaldırmaz.
Yerel Ağ ve İnternet Servis Sağlayıcısının Görebildikleri
Wi-Fi yöneticisi veya internet servis sağlayıcısı, istemci ile DoH hizmeti arasındaki uçtan uca HTTPS bağlantısının içindeki alan adı sorgusunu doğrudan okuyamaz veya DNS yanıtını değiştiremez. Buna karşılık recursive resolver’ın IP adresine kurulan bağlantıyı, bağlantı zamanını, veri miktarını ve hedef IP adreslerine kurulan sonraki bağlantıları görebilir.
Bu kalan veriler bazen hangi hizmetin kullanıldığına ilişkin çıkarım yapmaya olanak tanıyabilir. Ayrıca cihazın güvendiği bir sertifikayla araya giren kurumsal HTTPS denetim sistemi, bağlantıyı sonlandırıp yeniden kurabiliyorsa DNS sorgusunun içeriğini görebilir. DoH bu nedenle ağ gözlemine karşı önemli bir taşıma korumasıdır, ancak tam trafik gizliliği veya anonimlik mekanizması değildir.
DoH Hizmetini Sunan Recursive Resolver’ın Görebildikleri
DoH hizmetini sunan recursive resolver HTTPS oturumunu sonlandırdığı için DNS sorgusunun içeriğini ve bağlantının kaynak IP adresini görebilir. Protokol, recursive resolver’ın kayıt tutma, filtreleme ve veri saklama politikasını belirlemez; bu nedenle seçilen hizmetin politikasını ayrıca incelemek gerekir.
Hedef Hizmetin Görebildiği Bilgiler
DNS yanıtı alındıktan sonra istemci, bulunan IP adresindeki hizmete bağlanır. Hedef sunucu istemcinin veya kullanılan VPN çıkışının genel IP adresini görebilir; çerezler, oturum bilgileri ve tarayıcı özellikleri de DoH’den bağımsız olarak aynı kullanıcıya ait ziyaretlerin eşleştirilmesine yardımcı olabilir.
DoH, VPN ve DNSSEC Hangi Bilgileri Korur?
Bu kavramlar aynı bağlantıda birlikte kullanılabilse de korudukları bölüm ve yanıtladıkları güvenlik sorusu farklıdır. Birinin etkin olması diğerinin doğru çalıştığını otomatik olarak göstermez.
DoH ile VPN Arasındaki Fark Nedir?
VPN, yapılandırmaya bağlı olarak DNS dahil daha geniş bir trafik kümesini şifreli tünelden geçirir ve dış hizmetlerin gördüğü genel IP adresini VPN çıkış adresiyle değiştirebilir. DoH yalnız istemci ile seçilen recursive resolver arasındaki DNS sorgu ve yanıtlarını şifreler; diğer uygulama trafiğini tünellemez.
VPN kullanılırken uygulama düzeyindeki DoH bağlantısı tünelin içinden veya dışından ilerleyebilir. Hangi yolun kullanıldığı işletim sistemi, uygulama ve VPN yönlendirme kurallarına bağlıdır.
DoH Açıkken DNS Sızıntısı Olabilir mi?
DNS sızıntısı, sorguların beklenen recursive resolver’a veya güvenli ağ yoluna gitmek yerine başka bir kanaldan çıkmasıdır. Bir uygulama DoH kullanırken başka bir uygulamanın klasik DNS göndermesi, bağlantının bütün DNS trafiğinin tek biçimde korunmadığı anlamına gelebilir.
Bu nedenle DoH'nin açık olması, tek başına DNS sızıntısı bulunmadığını kanıtlamaz. İstemcinin, VPN’in ve recursive resolver’ın yapılandırmaları birlikte değerlendirilmelidir.
DoH ile DNSSEC Arasındaki Fark Nedir?
DNSSEC, DNS verisinin yetkili kaynaktan geldiğini ve değiştirilmediğini dijital imzalarla denetler; sorguyu gizlemez. DoH ise istemci ile recursive resolver arasındaki aktarımı şifreler, fakat DNS verisinin alan adı sahibi tarafından imzalanmış olduğunu tek başına doğrulamaz.
İki teknoloji birlikte kullanıldığında DoH taşıma gizliliği, DNSSEC ise doğrulanabilir DNS verisi sağlar. DNSSEC doğrulamasını recursive resolver veya istemci yapabilir. Doğrulama yalnız recursive resolver’da yapılıyorsa istemci, onun bildirdiği sonuca güvenir. DoH, recursive resolver ile yetkili DNS sunucuları arasındaki sorguları kendiliğinden şifrelemez.
DoH Kurum Ağındaki DNS Ayarlarını Nasıl Etkiler?
Tarayıcılardaki “Güvenli DNS” ayarı, DNS sorguları için DoH gibi şifreli bir bağlantı seçebilir. Bu ayarın kurumun DNS hizmeti ve erişim politikalarıyla uyumlu olması gerekir; yalnız şifreli bağlantı kurulması yeterli değildir.
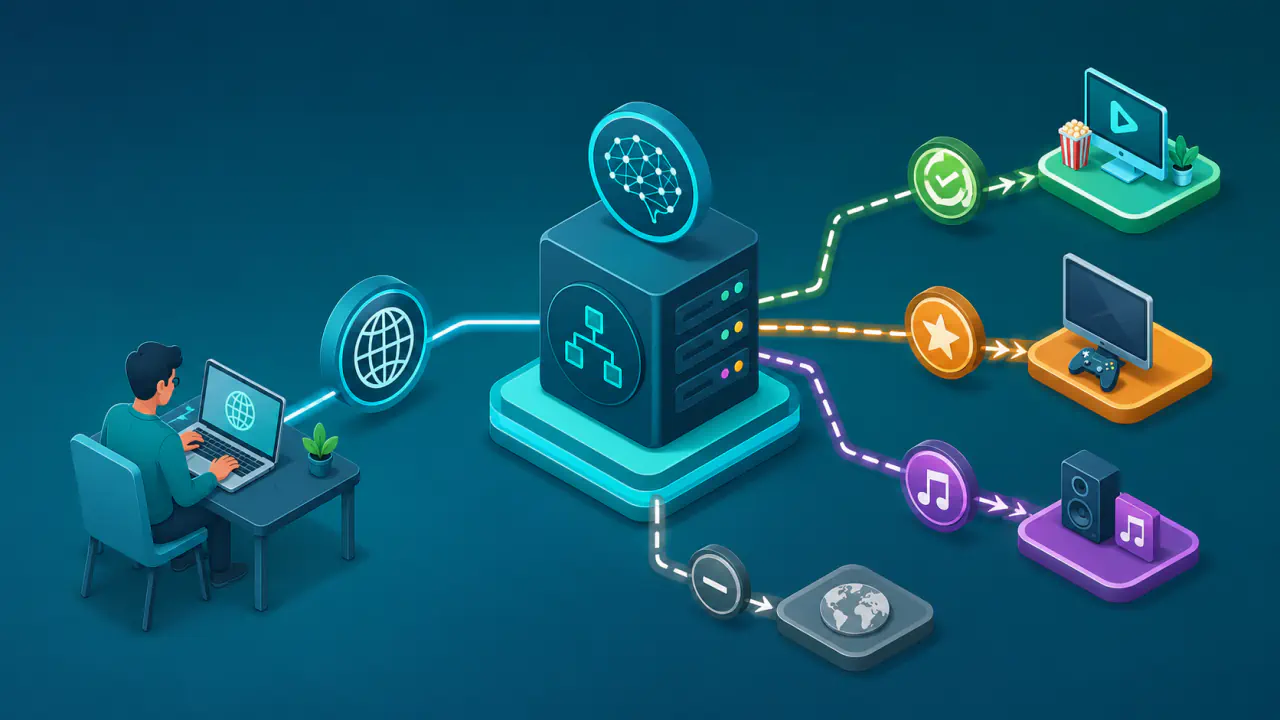
Kurum ağlarında iç alan adları, zararlı alan adı filtreleri veya erişim politikaları yerel recursive resolver’a bağlı olabilir. Bir uygulamanın bağımsız DoH kullanması bu kontrolleri atlayabilir ya da iç adların çözülememesine yol açabilir.