DNS Sızıntısı Nedir ve Gizliliği Nasıl Etkiler?
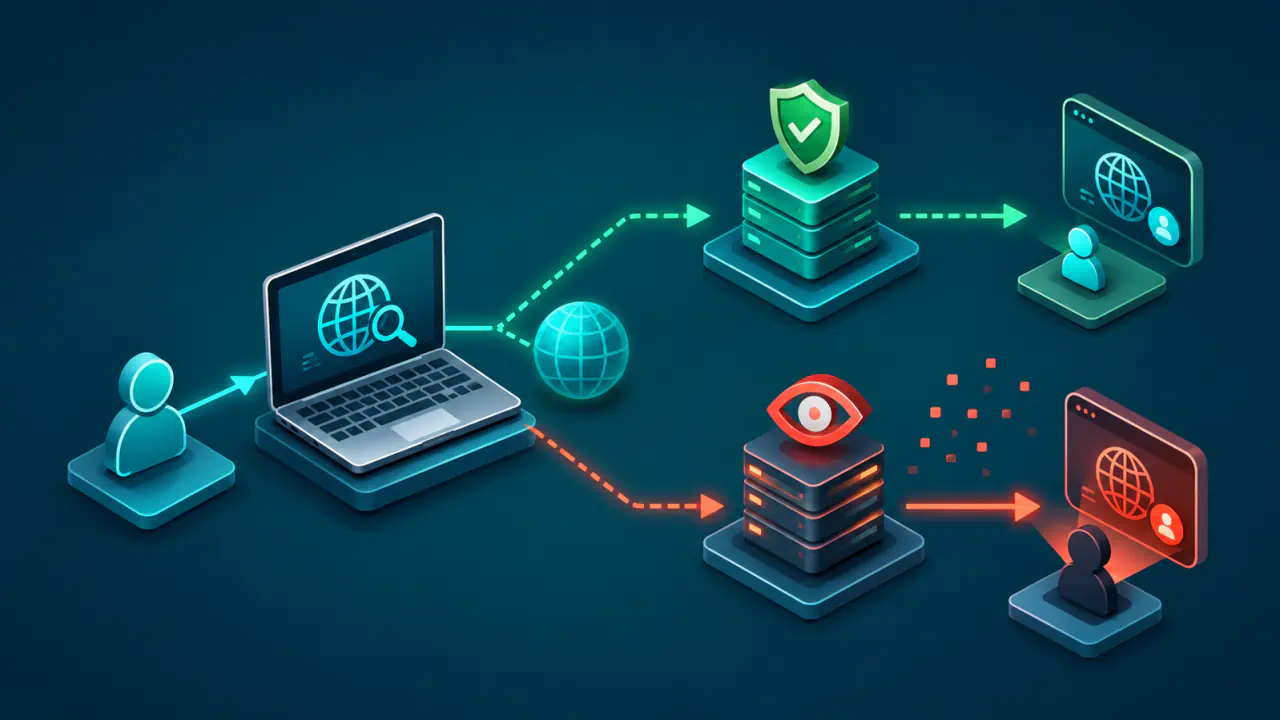
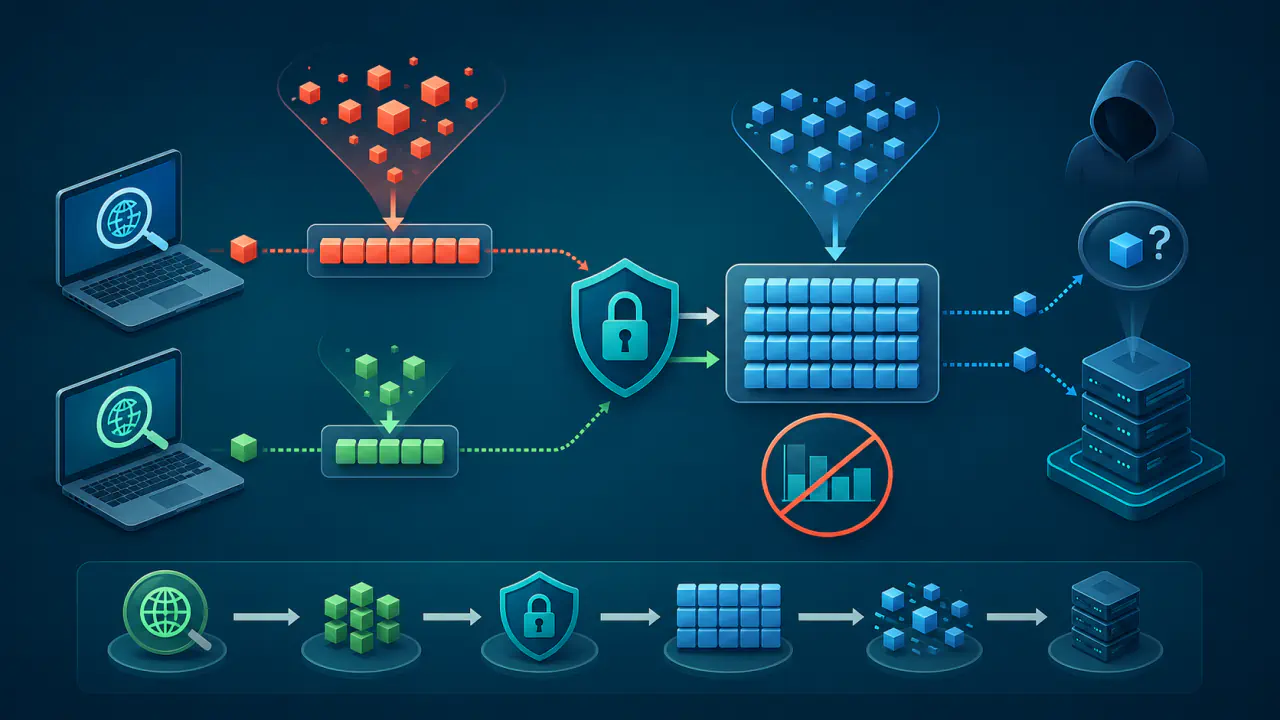
DNS sızıntısı, DNS sorgularının beklenmeyen bir sunucuya veya korunması gereken bağlantının dışından gönderilmesidir. DNS, alan adlarına ait IP adreslerinin ve diğer kayıtların sorgulandığı sistemdir. VPN kullanılırken sorguların hangi DNS sunucusuna ve hangi yoldan gideceğini VPN yapılandırması belirler.
İnternet trafiğini VPN üzerinden yönlendiren full tunnel (tam tünel) yapılandırmasında DNS sorgularının da VPN tünelinden geçmesi beklenir. Sorgu gerçekten tünelin dışından çıkıyorsa bu bir tünel sızıntısıdır. Tarayıcı VPN’in seçtiği DNS sunucusu yerine üçüncü taraf bir şifreli DNS hizmeti kullanıyorsa bağlantı yine VPN tünelinden geçebilir; buna rağmen VPN’in DNS politikası aşılmış olur. Bu ikinci durum, tek başına tünel dışına trafik çıktığını kanıtlamaz.
Şifrelenmemiş DNS sorgusu tünel dışından gönderildiğinde yerel ağ yöneticisi veya internet servis sağlayıcısı sorgulanan alan adını görebilir. Şifreli DNS kullanıldığında yerel ağ yöneticisi sorgunun içeriğini okuyamayabilir; ancak seçilen DNS sunucusu sorguyu işlemeye devam eder. DNS sorgusu ile hedef siteye kurulan web bağlantısı aynı yolu izlemek zorunda değildir.
DNS Sızıntısı Nasıl Oluşur?
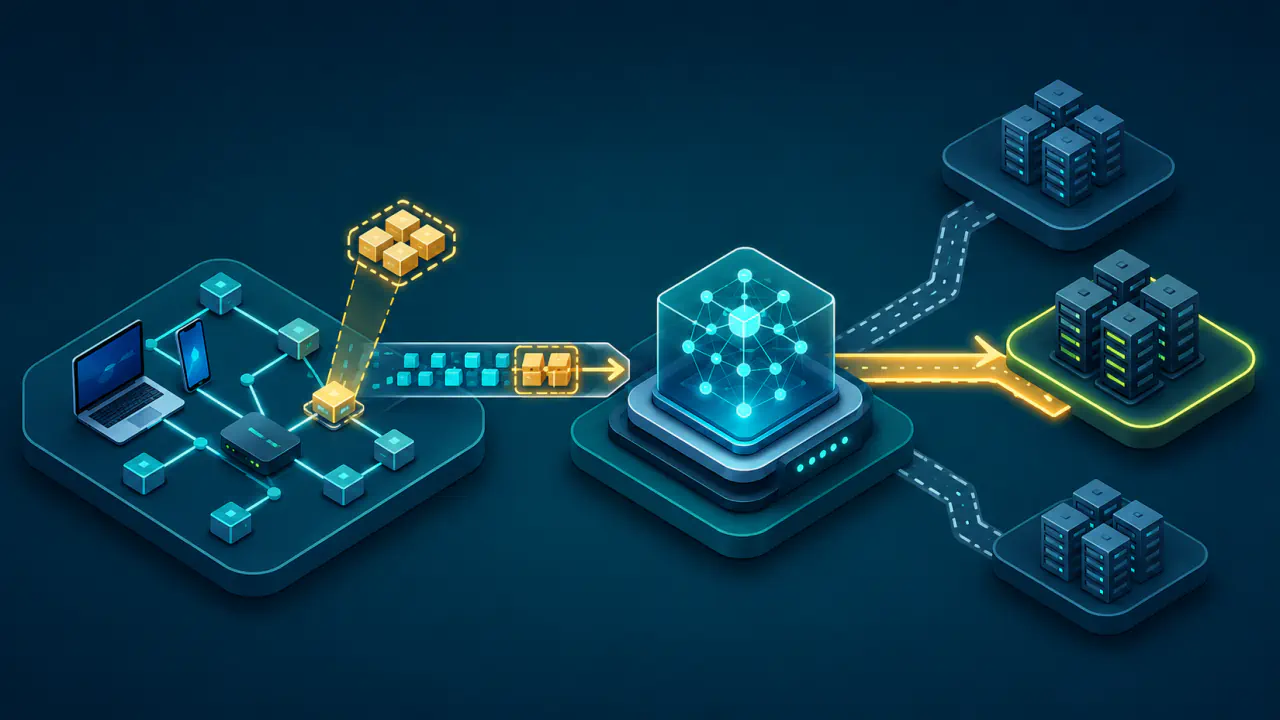
Bir site açılmadan önce cihaz, alan adının hangi IP adresine karşılık geldiğini öğrenmek için DNS sorgusu gönderir. İşletim sistemi, tarayıcı, uygulama veya VPN istemcisi farklı DNS ayarları uygulayabilir. Bu bileşenlerden biri beklenen DNS sunucusu ya da ağ yolu yerine başka bir seçim yaptığında DNS davranışı VPN politikasından sapabilir.
VPN Açıkken Başlıca DNS Sızıntısı Nedenleri
DNS sızıntısı yalnız tek bir teknik arızaya dayanmaz. Ağ bağdaştırıcısı öncelikleri, VPN istemcisinin DNS ayarını uygulayamaması, split tunneling (bölünmüş tünelleme), tarayıcıdaki şifreli DNS seçimi, IPv4 ve IPv6 yollarının farklı yönetilmesi veya bağlantı değişiminden sonra eski ayarın sürmesi benzer sonuçlar doğurabilir.
VPN İstemcisinin DNS Ayarını Uygulayamaması
VPN istemcisi bağlantı kurulurken belirli bir DNS sunucusunu tanımlayabilir. İşletim sistemi bu ayarı kabul etmez, başka bir ağ arayüzüne daha yüksek öncelik verir veya bağlantı yenilenirken eski ayara dönerse sorgular yerel ağın DNS sunucusuna gidebilir. VPN simgesinin bağlı görünmesi, DNS yolunun da doğru olduğu anlamına gelmez.
Bölünmüş Tünelleme ve Split DNS
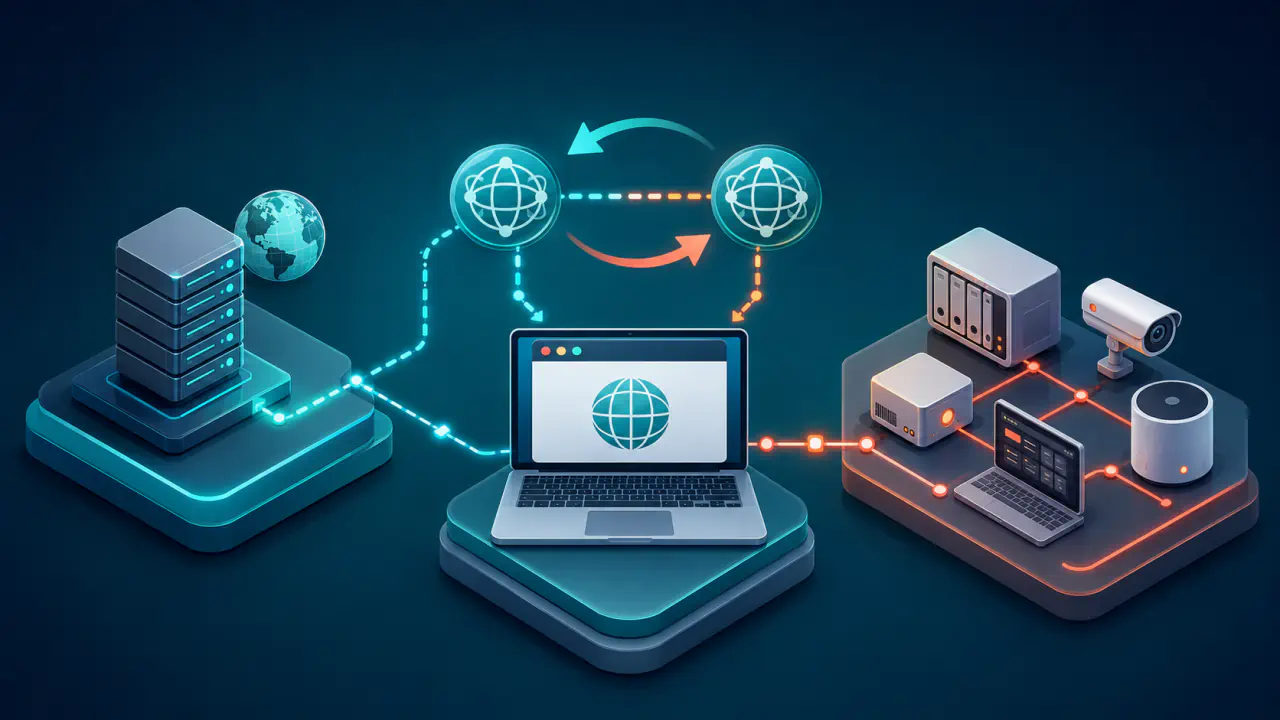
Bölünmüş tünelleme, seçilen uygulamaların veya hedeflerin trafiğini VPN tüneline yönlendirirken diğer bağlantıları tünel dışında bırakabilir. DNS trafiği aynı kurallarla eşleştirilmezse uygulamanın web bağlantısı VPN’den geçerken sorgusu genel bağlantıdan çıkabilir. Buna karşılık split DNS, belirli alan adı gruplarını farklı DNS sunucularına yönlendiren bilinçli bir politikadır. Özellikle kurum içi adların kurumsal sunucuya gönderilmesi için kullanılabilir ve doğru yapılandırıldığında sızıntı değildir.
Tarayıcı veya Uygulamanın Şifreli DNS Seçmesi
DoH (DNS over HTTPS) ve DoT (DNS over TLS), DNS sorgularını ve yanıtlarını cihaz ile DNS sunucusu arasında şifreler. DoH, şifreli web iletişiminde kullanılan HTTPS üzerinden çalışır; DoT ise şifreli bağlantı kuran TLS protokolünü doğrudan kullanır. Bu yöntemler yerel ağın sorgu içeriğini okumasını zorlaştırır; fakat sunucu seçimini VPN politikasıyla otomatik olarak uyumlu hale getirmez. Tarayıcı ayrı bir DoH sunucusu kullanacak şekilde ayarlanmışsa sorgu VPN tünelinde taşınsa bile VPN’in belirlediği DNS sunucusu kullanılmayabilir.
IPv4 ve IPv6 Yollarının Farklı Yönetilmesi
VPN yalnız IPv4 trafiğini tünelliyor, ancak cihaz IPv6 üzerinden bir DNS sunucusuna ulaşabiliyorsa sorgu tünel dışında kalabilir. Bununla birlikte bir testte IPv6 adresini isteyen AAAA kaydı sorgusunun görülmesi, IPv6 sızıntısını tek başına kanıtlamaz. Belirleyici olan sorgunun türü değil, hangi ağ yolundan ve hangi kaynak IP adresiyle çıktığıdır.
Ağ Değişimi ve Bağlantının Kısa Süreli Kesilmesi
Wi-Fi ile mobil bağlantı arasında geçiş, uyku modundan uyanma veya VPN’in yeniden bağlanması sırasında DNS öncelikleri değişebilir. Eski sunucu kısa süreyle kullanılabilir. VPN bağlantısı kesildiğinde internet erişimini durduran kill switch özelliği bu geçişlerde açık trafiği azaltabilir; ancak DNS ayarının doğru geri yüklendiği ayrıca sınanmalıdır.
DNS Sızıntısı Gizliliği Nasıl Etkiler?
DNS sunucusu, sorgulanan alan adını, kayıt türünü ve sorgunun geldiği zamanı görebilir. Ayrıca sorgunun kendisine ulaştığı kaynak IP adresini öğrenir. Sorgu VPN tünelinden çıkıyorsa bu kaynak genellikle VPN altyapısına; tünel dışından gidiyorsa kullanıcının genel IP adresine ait olabilir.
Şifrelenmemiş ve tünel dışındaki DNS trafiğini yerel ağ yöneticisi veya internet servis sağlayıcısı da okuyabilir. Bu bilgi, kullanılan hizmetler ve çevrim içi etkinlik hakkında çıkarım yapılmasına imkan verebilir. Ancak DNS sorgusu tam sayfa yolunu, URL’deki parametreleri, form verilerini veya HTTPS ile şifrelenen sayfa içeriğini doğrudan göstermez.
Bir alan adı sorgusunun görülmesi, kullanıcının o siteyi bilinçli olarak açtığını da kesin olarak göstermez. İşletim sistemi hizmetleri, uygulamalar, reklam bileşenleri ve arka plan güncellemeleri kullanıcı etkileşimi olmadan sorgu üretebilir. DNS sızıntısı bir gizlilik zayıflığıdır; tek başına belirli bir kişinin izlendiğini veya bütün VPN trafiğinin görülebildiğini kanıtlamaz.
DNS Sorguları ile Web Trafiği Farklı Yollardan Gidebilir
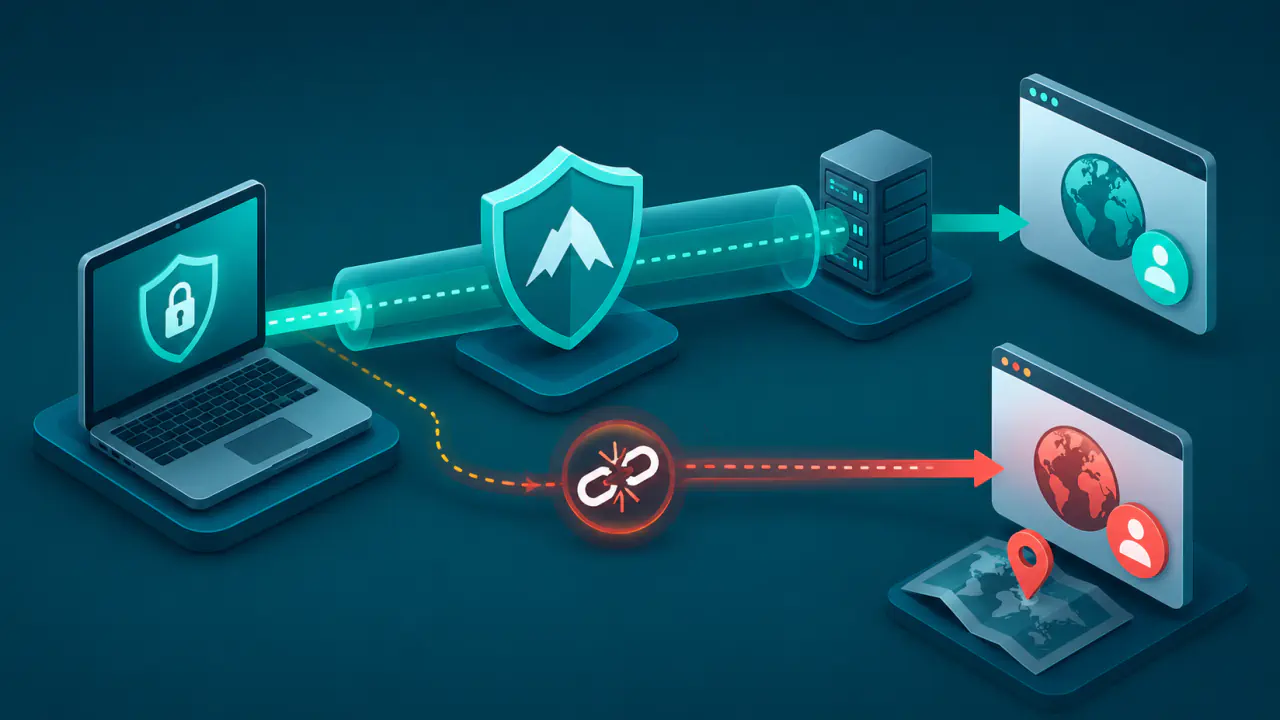
DNS sunucusunun gördüğü kaynak IP adresi ile hedef web sitesinin gördüğü IP adresi farklı bağlantılara aittir. Sorgu tünel dışında kalırken web trafiği VPN üzerinden gidebilir; bu durumda DNS sunucusu kullanıcının genel IP adresini, hedef site ise VPN çıkış IP adresini görebilir. Bu nedenle DNS sızıntısı sonucu, gerçek IP adresinin hedef siteye de sızdığını tek başına kanıtlamaz.
Tersi de mümkündür. DNS sorguları beklenen sunucuya giderken bölünmüş tünelleme kapsamındaki bir uygulama doğrudan internete bağlanabilir. DNS sorgularının gittiği hizmet ile web bağlantısında kullanılan IP adresi ayrı ayrı denetlenmelidir; birindeki temiz sonuç diğerinin de korunduğunu göstermez.
DNS Sızıntısı Testinde Görülen Sunucular Nasıl Yorumlanır?
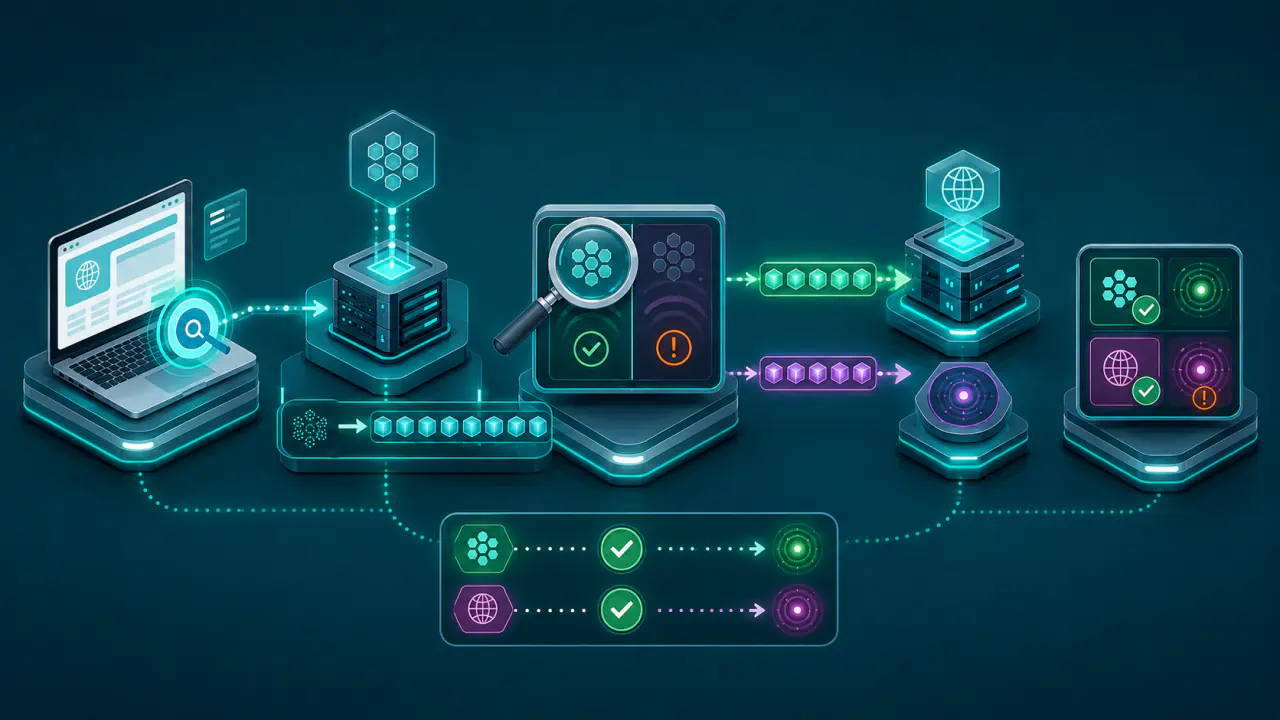
Bu testler, tarayıcıya test için oluşturulmuş alan adlarını sorgulatarak sorguların hangi sunuculardan geldiğini gözlemler. Yetkili DNS sunucularına başvurup yanıtları önbelleğe alarak istemci adına ad çözümleyen hizmete recursive resolver (özyinelemeli DNS çözümleyicisi) denir. Test, alan adlarının kayıtlarını tutan yetkili DNS sunucusunda sorguyu yapan recursive resolver’ın çıkış IP adresini görebilir.
Bu adres, cihaz ayarına yazılan DNS sunucusunun adresiyle aynı olmak zorunda değildir. Yerel sunucu sorguyu başka bir DNS sunucusuna aktaran DNS forwarder (DNS yönlendirici) olarak çalışabilir. Aynı DNS hizmeti yükü birden fazla recursive resolver arasında da dağıtabilir. Bu yüzden testte birkaç adres görünmesi tek başına sızıntı kanıtı değildir.
- Beklenen politikayı belirleyin: VPN sağlayıcısının kendi DNS sunucusunu mu, üçüncü taraf bir sunucuyu mu yoksa split DNS yapısını mı kullandığını öğrenin.
- VPN öncesi ve sonrası sonuçları karşılaştırın: Görünen sunucunun işletmecisini ve sorguların beklenen VPN davranışıyla uyumunu değerlendirin. Yalnız ülke adına bakmayın.
- Önbelleğin etkisini ayırın: DNS önbelleği, önceki sorguların yanıtlarını geçici olarak saklar. Önbellekteki bir ad için yeni sorgu gönderilmeyebilir; testin her çalıştırmada yeni veya rastgele alt alan adları üretmesi bu etkiyi azaltır.
- Farklı yazılımları ayrı sınayın: Tarayıcı testi o tarayıcının yolunu gösterir. İşletim sistemi ve diğer uygulamalar farklı DNS sunucuları kullanabilir.
- Ağ değişimini sınayın: VPN’i yeniden bağladıktan, Wi-Fi ağı değiştirdikten ve cihaz uyku modundan döndükten sonra testi tekrarlayın.
- IP adresi sızıntısını ayrıca kontrol edin: Hedef sitenin gördüğü genel IP adresini doğrulayın. Tarayıcının gerçek zamanlı ses, görüntü ve veri iletişimi sağlayan WebRTC bağlantıları da farklı bir ağ yolunu kullanabileceği için gerektiğinde ayrıca sınanmalıdır.
Testte bir DNS sunucusunun farklı ülkede görünmesi tek başına sızıntı kanıtı değildir. Konum verisi hatalı veya eski olabilir; aynı IP adresini farklı ağ noktalarından sunan anycast altyapısı kullanılabilir; VPN sağlayıcısı üçüncü taraf DNS hizmeti kullanabilir. Asıl ölçüt, sunucu ve ağ yolunun açıklanan VPN politikasıyla uyuşup uyuşmadığıdır.
Kurumsal Split DNS Her Zaman Sızıntı Değildir
Kurumsal VPN’lerde iç alan adları yalnız kurumun DNS sunucusunda bulunabilir. Split DNS politikası bu adları VPN içindeki sunucuya, genel internet adlarını ise yerel veya harici bir sunucuya gönderebilir. Bu ayrım önceden tanımlanmışsa iki farklı sunucunun görülmesi normaldir.
Değerlendirme yapılırken “hangi DNS sunucusu göründü?” sorusunun yanında “bu alan adı hangi sunucuya gitmeliydi?” sorusu da yanıtlanmalıdır. Beklenen yapı bilinmeden yalnız sunucu sayısına, sahibine veya ülkesine göre karar vermek yanlış sonuca yol açabilir.
DNS Sızıntısı Nasıl Giderilir?
- VPN istemcisini güncelleyin ve VPN sağlayıcısının sunduğu DNS sızıntısı korumasını kontrol edin; ayrı bir ayar varsa etkinleştirin.
- Tam tünel veya bölünmüş tünelleme kurallarının DNS trafiğini nasıl yönlendirdiğini kontrol edin.
- Tarayıcıdaki DoH seçimini VPN politikasına uygun hale getirin. Şifreli DNS’yi yalnız sonuç farklı göründüğü için gelişigüzel kapatmayın; önce trafiğin tünel içinde mi dışında mı olduğunu belirleyin.
- VPN’in hem IPv4 hem IPv6 desteğini denetleyin. IPv6’yı kalıcı olarak kapatmak yerine VPN sağlayıcısının desteklediği yapılandırmayı kullanın.
- Ağ değişiminden sonra DNS ayarının geri yüklendiğini ve kill switch davranışını yeniden test edin.
- Elle DNS adresi girmeden önce VPN sağlayıcısının önerisini kontrol edin; yanlış seçim split DNS erişimini bozabilir veya yeni bir politika sapması oluşturabilir.