DNS over TLS (DoT) Nedir?
DNS, alan adlarıyla IP adresleri ve diğer kayıt bilgileri arasındaki eşleştirmeyi sağlar. Klasik DNS taşıması sorguları çoğu durumda şifrelemediği için ağ yolundaki ara sistemler sorgulanan adları görebilir veya trafiğe müdahale edebilir.
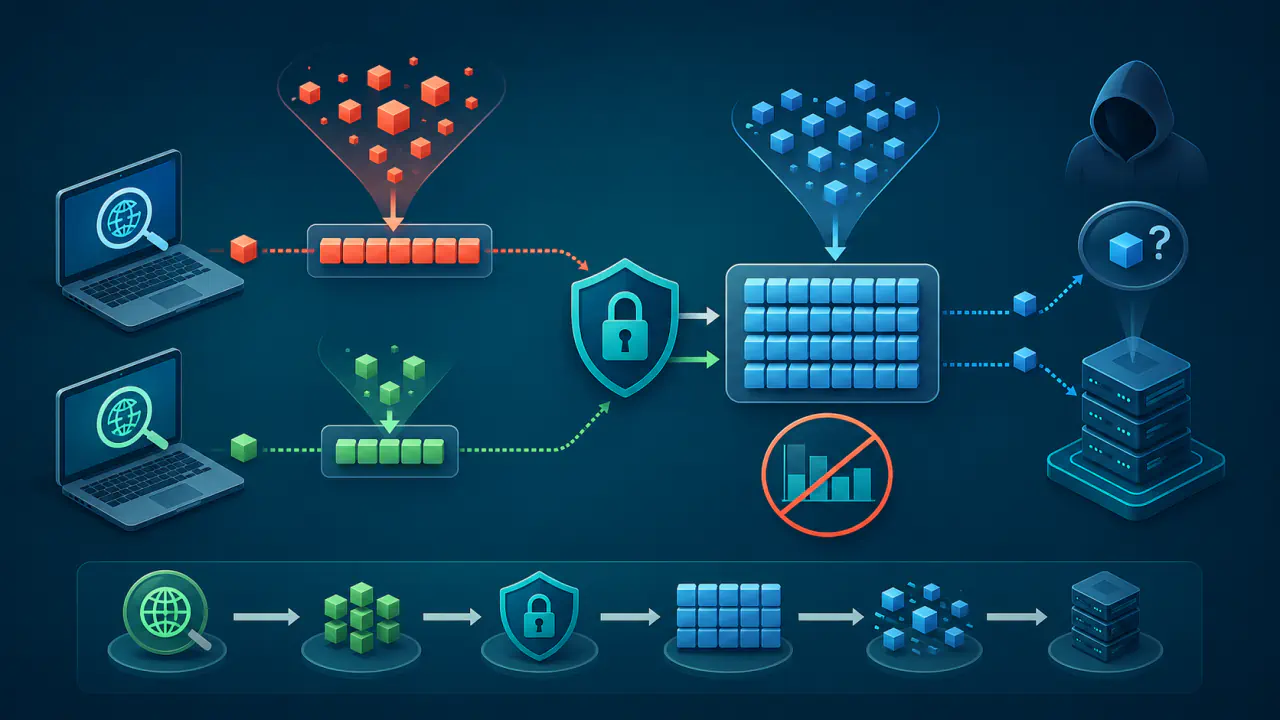
DoT (DNS over TLS), DNS sorgu ve yanıtlarını istemci ile recursive resolver (özyinelemeli DNS çözümleyicisi) arasında TLS bağlantısı üzerinden taşır. Bu yöntem iki uç arasındaki DNS içeriğine gizlilik ve bütünlük koruması sağlar; ancak koruma DNS çözümleme zincirinin tamamına kendiliğinden uzanmaz.
DoT Nasıl Çalışır?
DoT istemcisi, yapılandırılmış recursive resolver’a TCP bağlantısı açar ve ardından TLS el sıkışmasını gerçekleştirir. TLS oturumu başarıyla kurulduğunda istemci ile recursive resolver, DNS sorgularını ve yanıtlarını bu şifreli kanal üzerinden iletir.
DoT, DNS mesajlarının anlamını veya kayıt türlerini değiştirmez. A kaydı IPv4 adresini, AAAA kaydı IPv6 adresini, MX kaydı ise e-posta alışverişinden sorumlu sunucuyu belirtir. Bu kayıtların sorguları klasik DNS ile aynı işlevi görür; yalnızca mesajların istemci ile recursive resolver arasındaki taşıma biçimi değişir. Bu nedenle alan adının bulunamadığını bildiren NXDOMAIN veya sunucunun sorguyu tamamlayamadığını bildiren SERVFAIL yanıtları DoT kullanıldığında da oluşabilir.
TLS Oturumu ve Recursive Resolver’ın Kimliği
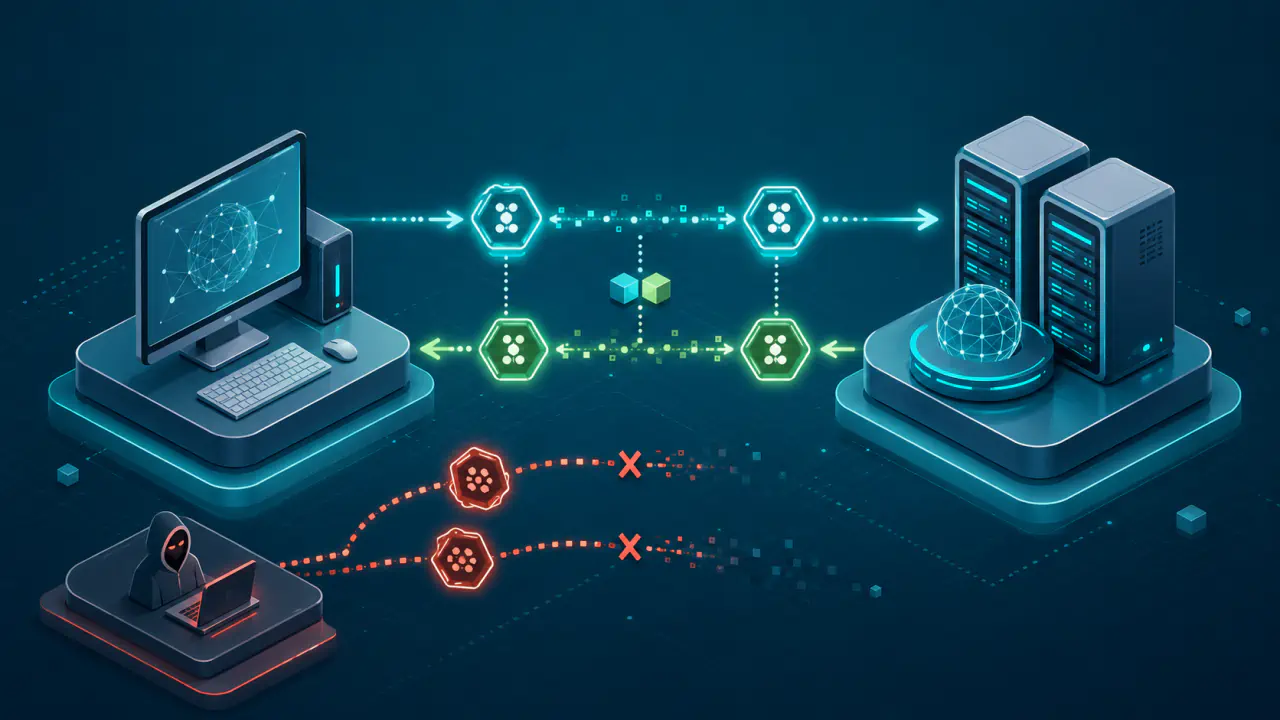
TLS, aktarım sırasındaki veriyi şifreler. İstemci sunucu kimliğini de doğrularsa bağlantı, araya giren etkin saldırgana karşı korunur. Bunun için yapılandırılmış kimlik doğrulama alan adının sunucu sertifikasıyla eşleşmesi veya önceden tanımlanmış güven bilgisinin doğrulanması gerekir. Aksi halde istemci, şifreli bir bağlantı kurmuş olsa bile yanlış uç noktaya güvenebilir.
RFC 8310 standardı iki kullanım profilini ayırır. Strict Privacy profilinde şifreleme ve sunucu kimliği doğrulaması zorunludur; doğrulama başarısızsa DNS sorgusu gönderilmez. Opportunistic Privacy profilinde istemci korumalı bağlantıyı dener, ancak yapılandırmasına göre kimliği doğrulanmamış ya da şifresiz DNS ile devam edebilir.
İstemcinin her sorgu için yeni bağlantı açması gerekmez. Aynı TLS oturumu üzerinden birden fazla DNS sorgusu taşınabilir. Bağlantının yeniden kullanılması, TCP ve TLS kurulum maliyetini azaltır ve art arda yapılan sorguların daha verimli işlenmesini sağlar.
DoT Hangi Port Üzerinden Çalışır?
DoT hizmetlerinin varsayılan TCP portu 853’tür. Bu ayrı port, ağ yöneticilerinin DoT trafiğini klasik DNS veya web iletişimini TLS ile şifreleyen HTTPS trafiğinden daha kolay ayırt etmesine, trafiğe izin vermesine ya da trafiği engellemesine olanak verir. İstemci ve sunucu önceden yapılandırılmışsa 53 dışında başka bir port da kullanılabilir.
Port bilgisi tek başına güvenlik kanıtı değildir. Bir bağlantının 853 numaralı porta gitmesi, recursive resolver’ın kimliğinin doğru doğrulandığını veya istemcinin bağlantı hatasında şifresiz DNS'e dönmeyeceğini göstermez. DoT bağlantısı kurulamadığında ne olacağını seçilen gizlilik profili ve istemci yapılandırması belirler.
DoT'nin Şifreleme Kapsamı
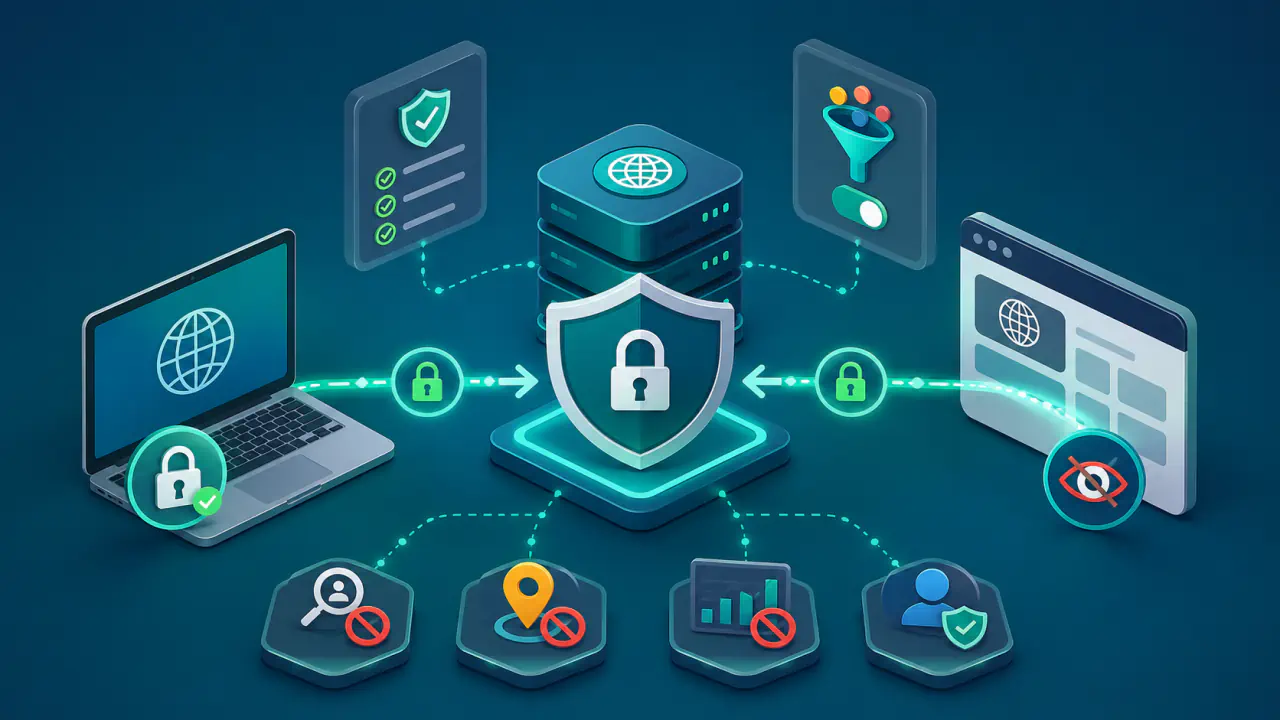
DoT, istemci ile recursive resolver arasındaki DNS taşımasını korur. Sunucu kimliği doğrulanmış, uçtan uca şifreli bir DoT bağlantısında aynı yerel ağdaki diğer kullanıcılar, kablosuz ağ erişim noktası ve internet servis sağlayıcısının ağındaki sistemler DNS sorgu adlarını doğrudan okuyamaz. TLS, aktarım sırasında DNS mesajının fark edilmeden değiştirilmesine karşı da bütünlük koruması sağlar.
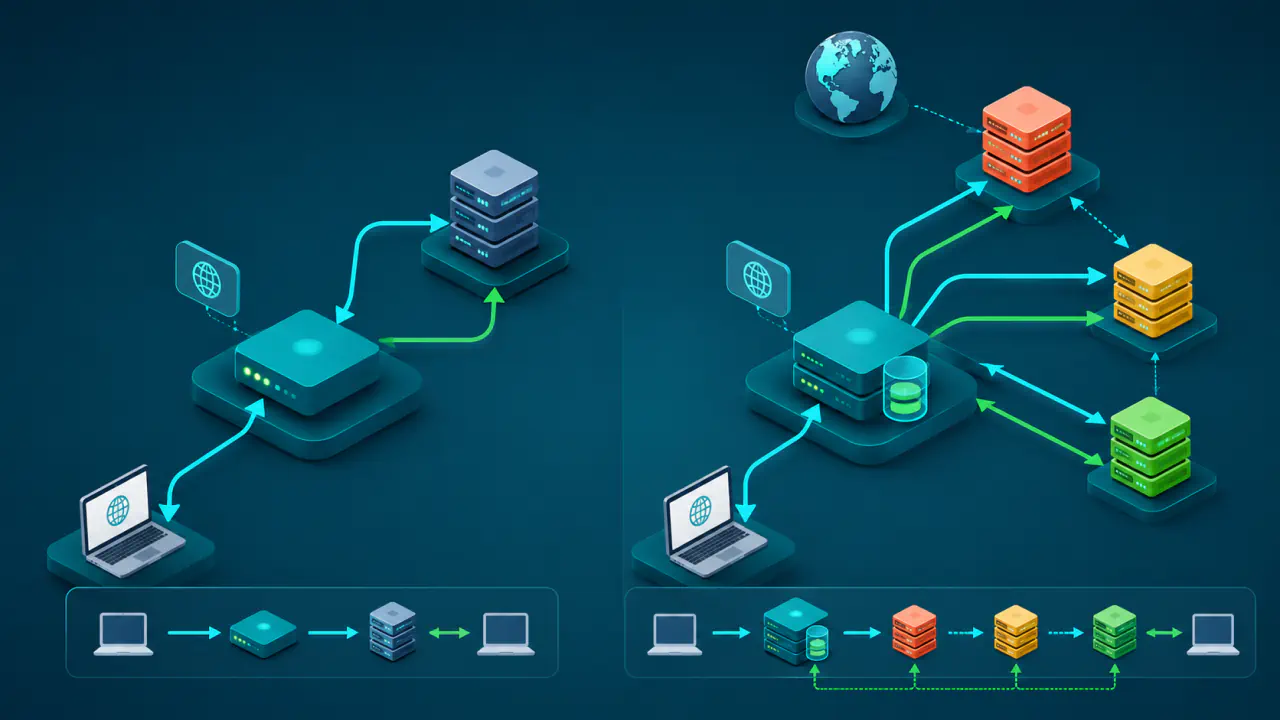
Recursive resolver TLS oturumunu sonlandırdığı için sorguları açık biçimde işler. Hangi alan adlarının sorulduğunu görür, yanıt üretir ve hizmeti işleten kurumun politikasına göre kayıt tutabilir. DoT, recursive resolver’a duyulan güveni ortadan kaldırmaz; güveni yerel ağdan ve ara taşıyıcılardan seçilen recursive resolver’a taşır.
DoT, recursive resolver’ın kök, üst düzey alan adı veya yetkili DNS sunucularıyla yaptığı iletişimi kendiliğinden şifrelemez. Ağ üzerindeki taraflar bağlanılan DoT hizmetinin IP adresini, trafik zamanlamasını ve yaklaşık boyutları görebilir. DoT bir VPN ya da zararlı alan adı engelleme sistemi değildir. Ayrıca DNSSEC yerine geçmez. DNSSEC, DNS verisinin yetkili kaynaktan geldiğini ve değiştirilmediğini dijital imzalarla doğrular; DoT bu doğrulamayı kendiliğinden yapmaz.
Klasik DNS ve Diğer Şifreli DNS Yöntemleri
Klasik DNS, DoT ve DoH (DNS over HTTPS) aynı ad çözümleme ihtiyacını farklı taşıma yöntemleriyle karşılar. Aralarındaki temel ayrım, DNS mesajının hangi protokol ve ağ davranışı içinde taşındığıdır.
| Yöntem | Taşıma | İstemci ile recursive resolver arasındaki şifreleme | Ağda ayırt edilme |
|---|---|---|---|
| Klasik DNS | Genellikle UDP veya TCP; port 53 | Yok | Kolay |
| DoT | TCP üzerinden TLS; varsayılan port 853 | Var | Ayrı port nedeniyle çoğu ağda kolay |
| DoH | HTTPS içinde DNS taşıması; genellikle port 443 | Var | Genel HTTPS trafiğinden yalnız port denetimiyle ayırmak daha zor olabilir |
DoH ile DoT arasındaki seçim; cihaz desteği, merkezi ağ politikası, uygulama davranışı ve recursive resolver seçimi gibi etkenlere bağlıdır. DoT'nin varsayılan portu, şifreli DNS trafiğini ağ politikalarında ayrı bir kuralla yönetmeyi kolaylaştırır.
DoT İçin İstemci, Sunucu ve Ağ Ayarları
- İstemci desteği: İşletim sistemi, yönlendirici veya uygulama DoT bağlantısını gerçekten desteklemelidir.
- Recursive resolver’ın doğrulanması: Sunucu adı, sertifika doğrulaması ve güven ayarları birbiriyle uyumlu olmalıdır.
- Başarısızlık politikası: Strict Privacy kullanılıyorsa doğrulanmış DoT bağlantısı olmadan sorgu gönderilmez; Opportunistic Privacy seçiliyorsa izin verilen geri dönüş açıkça belirlenmelidir.
- Ağ politikası: Güvenlik duvarı ve erişim ağı, varsayılan port kullanılıyorsa 853/TCP trafiğine izin vermelidir; bu izin tek başına doğru çalışmayı kanıtlamaz.
- Veri saklama politikası: Seçilen recursive resolver’ın veri saklama ve kullanım politikası ayrı bir gizlilik unsurudur.