Web Sitesinde Sertifika Uyarısı Neden Görülür?
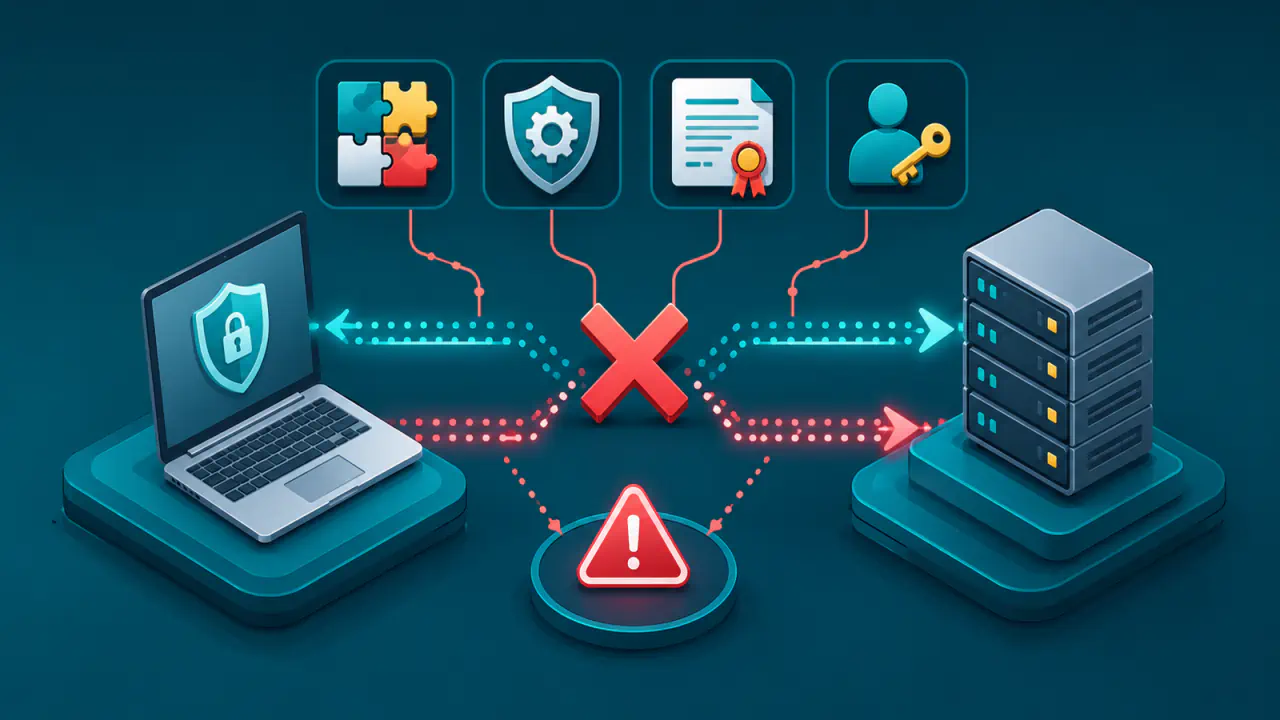
TLS sertifikasıyla ilgili bir uyarı, tarayıcının bağlandığı sunucunun kimliğini beklenen güven kurallarıyla doğrulayamadığını gösterir. Bu sonuç yalnız sertifikanın süresinin dolmasından kaynaklanmaz; alan adı eşleşmesi, sertifika zinciri, cihaz saati, iptal durumu, tarayıcı politikası veya bağlantıya müdahale eden bir ağ bileşeni de aynı uyarıyı oluşturabilir.
Web iletişiminde kullanılan HTTP bağlantısının TLS ile korunan biçimi HTTPS olarak adlandırılır. HTTPS trafiği şifrelese de tarayıcı karşı tarafın kimliğini doğrulayamazsa bağlantıya güvenmemelidir. Sertifika uyarısını geçmeyin; özellikle parola, ödeme bilgisi veya kişisel veri göndermeyin.
Uyarı bazen site yapılandırmasından, bazen yalnız belirli bir cihaz veya ağdan kaynaklanır. Hatanın kaynağını belirlemeden sertifikayı yenilemek, DNS kaydını değiştirmek veya önbelleği temizlemek gerçek sorunu çözmeyebilir. Uyarıyı kapatmak ise başarısız doğrulamayı düzeltmez. Önce başarısız denetimi, sonra hatanın oluştuğu katmanı bulun.
Her Güvenlik Bildirimi Sertifika Uyarısı Değildir
Tarayıcıdaki bütün güvenlik bildirimleri aynı anlama gelmez. Tam sayfa “Bağlantınız gizli değil” iletisi çoğunlukla sertifika veya TLS doğrulamasıyla ilgilidir. Adres çubuğundaki “Güvenli değil” işareti, sitenin HTTPS kullanmaması nedeniyle görülebilir. HTTPS sayfasının şifrelenmemiş HTTP kaynağı yüklemesi ise karışık içerik sorunudur.
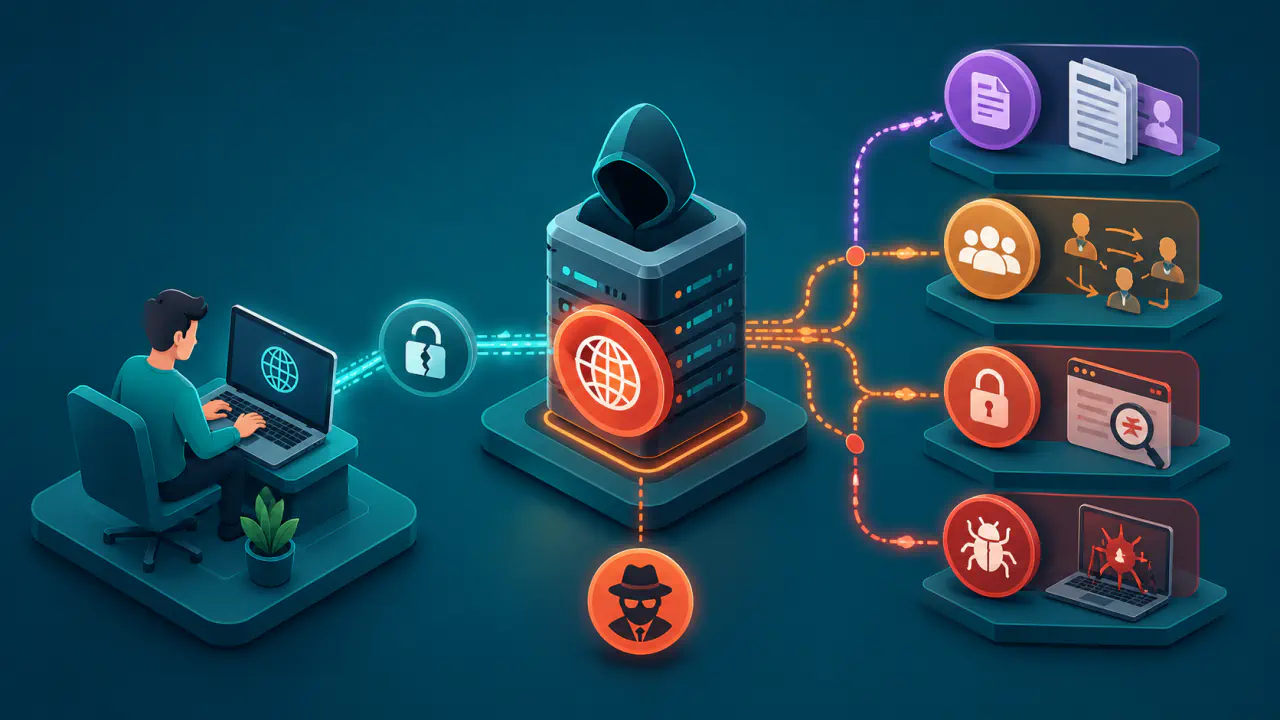
Google Safe Browsing (Güvenli Tarama) tarafından zararlı yazılım veya kimlik avı için gösterilen kırmızı uyarı da sertifika doğrulamasından ayrıdır. Sertifika geçerli olsa bile site içeriği tehlikeli olabilir; güvenli bağlantı, sitenin kendisinin güvenilir veya zararsız olduğunu tek başına kanıtlamaz.
| Tarayıcıdaki Belirti | Öncelikli Anlamı | İlk Kontrol |
|---|---|---|
| Tam sayfa sertifika veya gizlilik hatası | Sunucu kimliği ya da güven yolu doğrulanamadı | Hata kodu, sertifika ayrıntısı ve alan adı |
| Adres çubuğunda “Güvenli değil” | Sayfa HTTPS kullanmıyor veya güvenli bağlantı kurulmadı | Adresin HTTP mi HTTPS mi olduğu |
| Karışık içerik bildirimi | HTTPS sayfası HTTP kaynağı yüklemeye çalışıyor | Sayfadaki alt kaynak adresleri |
| Güvenli Tarama uyarısı | İçerik veya site davranışı riskli olarak işaretlendi | Uyarının ürün ve tehdit açıklaması |
Tarayıcı Sertifikada Neyi Doğrular?
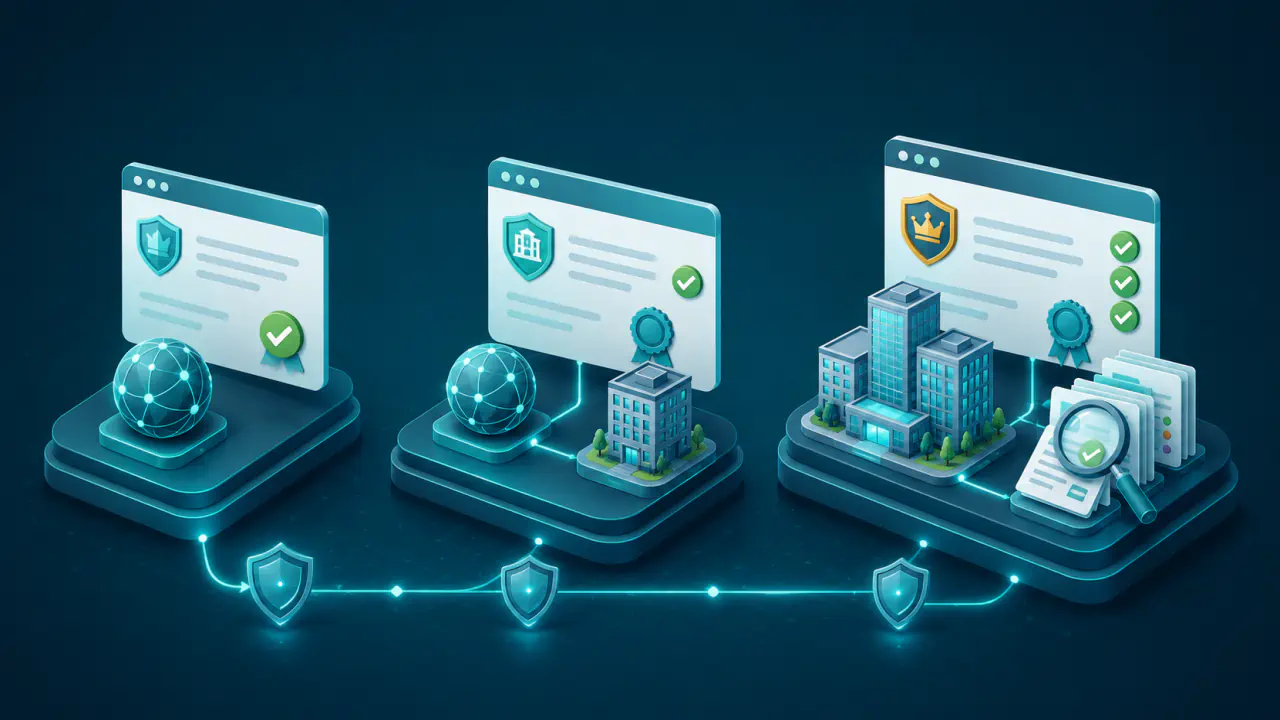
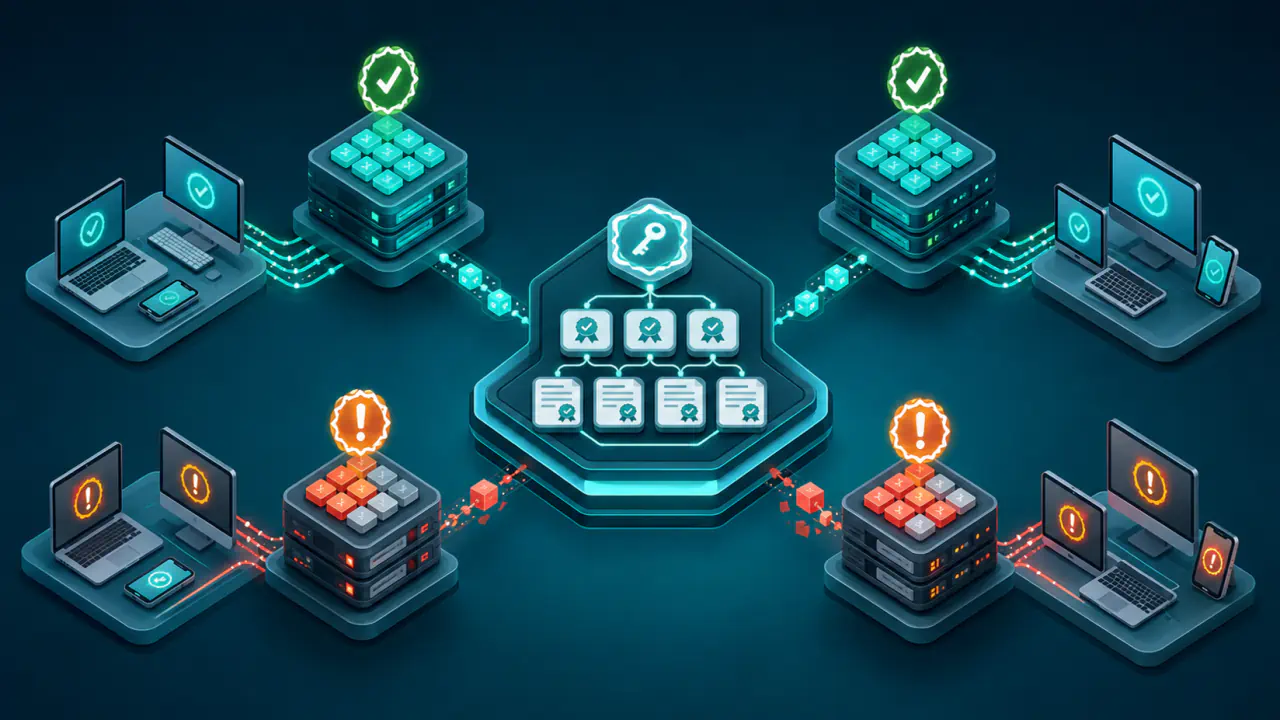
Sertifikayla doğrulanan TLS bağlantısında sunucu, yaprak sertifikayı ve güven yolunu kurmak için gereken ara sertifikaları istemciye sunar. Tarayıcı; sertifika imzasını, geçerlilik zamanını, kullanım amacını, istenen hizmet kimliğini ve önceden güvendiği kök sertifikaya kadar kurulabilen yolu değerlendirir. İstemcinin önceden güvendiği kök sertifika, güven çıpasıdır ve sunucunun zincirde bu kökü göndermesi genellikle gerekmez.
Günlük kullanımda “SSL sertifikası” denilse de SSL, TLS’den önce kullanılan protokoldür; modern web bağlantısında doğrulama TLS oturumu içinde yapılır. “SSL sertifika hatası” ifadesi bu nedenle güncel bir TLS sertifika sorununu da anlatabilir.
Geçerlilik Zamanı ve Cihaz Saati
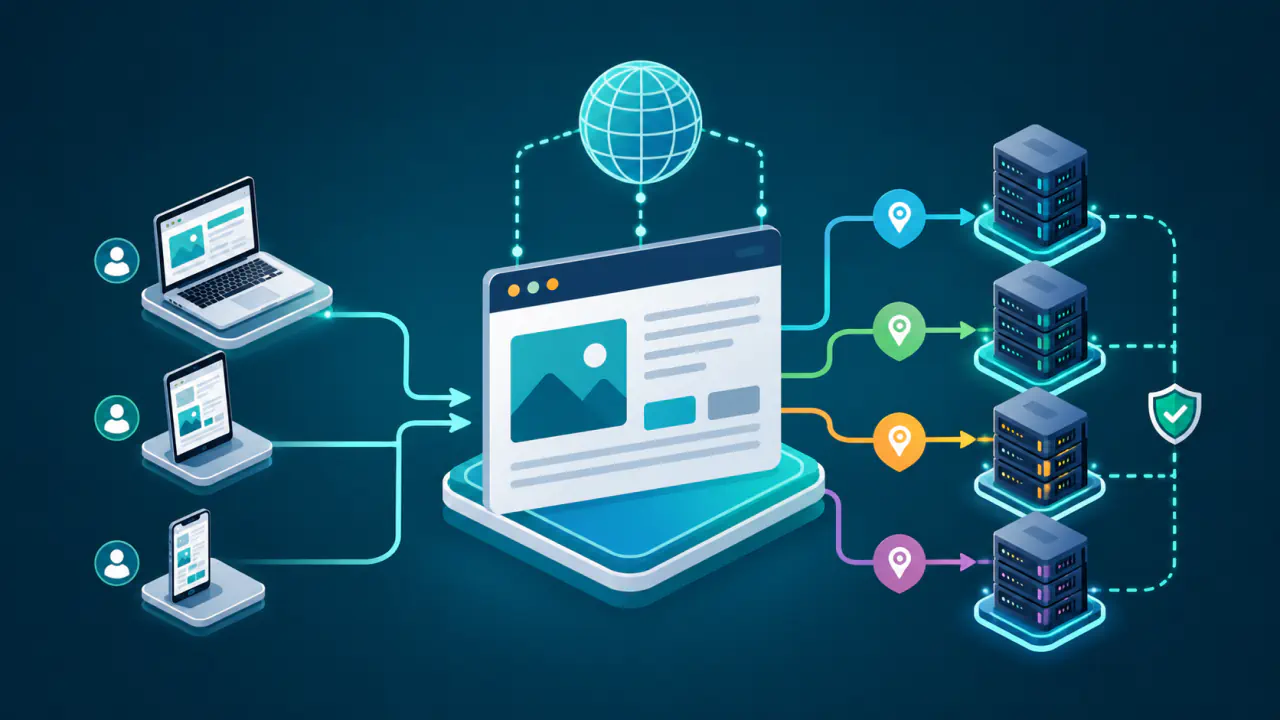
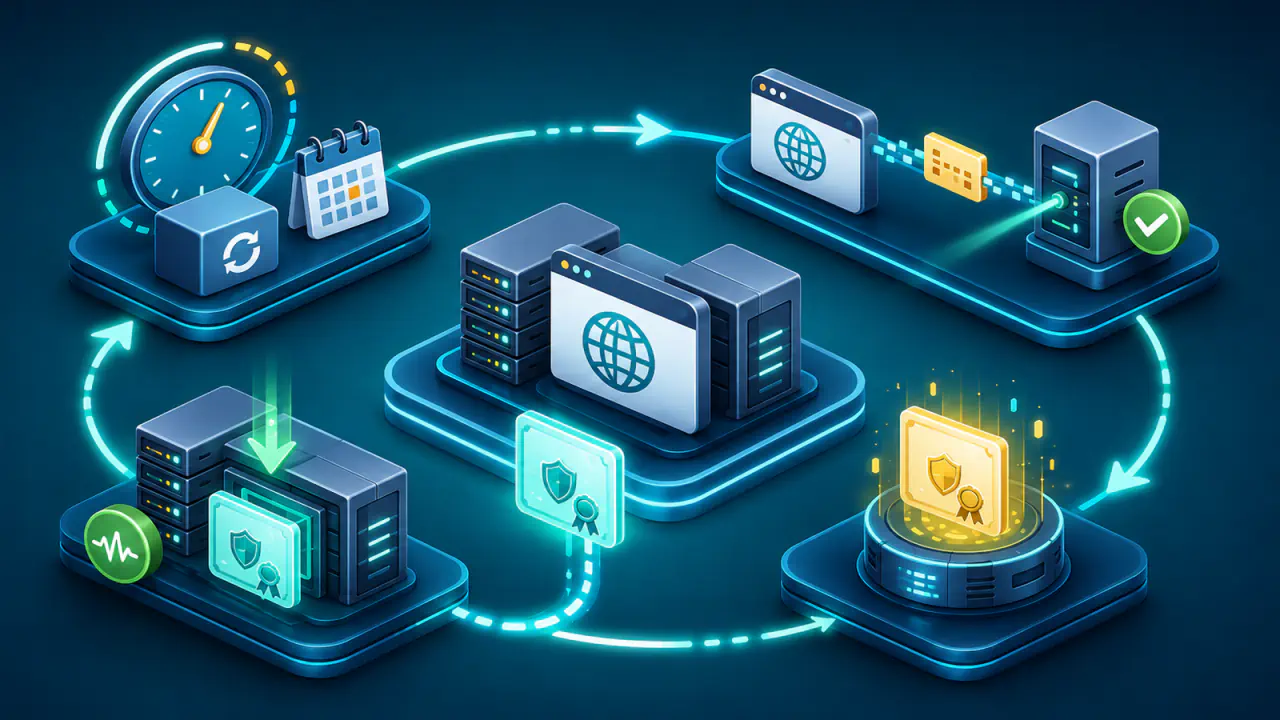
Geçerlilik süresi kontrolünde, cihaz saatinin sertifikanın başlangıç ve bitiş zamanları arasında olması gerekir. Süresi dolmuş ya da henüz geçerli olmayan sertifika kadar yanlış cihaz saati de tarih uyarısı oluşturabilir. Sertifika yenilenmiş olsa bile CDN, reverse proxy (ters proxy), yük dengeleyici veya sunucu düğümlerinden biri eski sertifikayı sunuyorsa hata yalnız bazı bağlantılarda görülebilir.
Sertifikadaki Adlar Ziyaret Edilen Adresle Eşleşiyor mu?
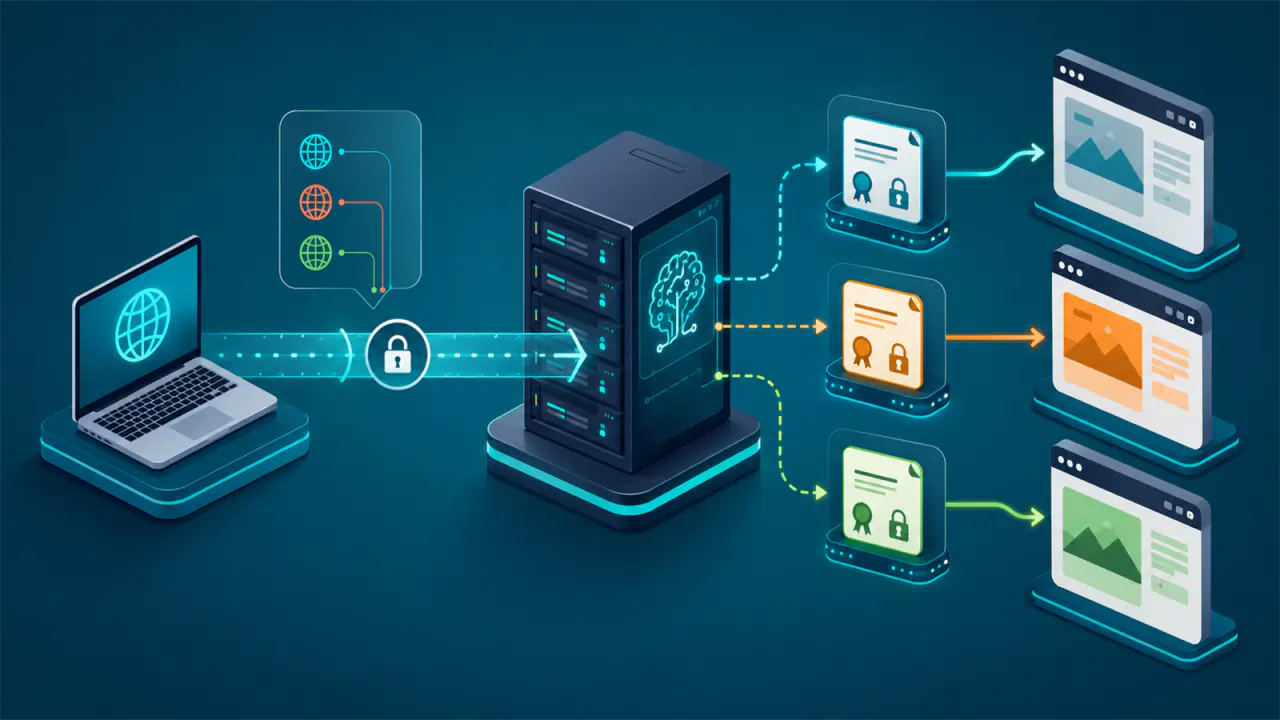
Tarayıcı, adres çubuğundaki DNS adını sertifikanın SAN (Subject Alternative Name) uzantısındaki dNSName değerleriyle karşılaştırır. Doğrudan IP adresiyle bağlantı kuruluyorsa uygun iPAddress kimliği gerekir. DNS alanına metin olarak yazılmış bir IP adresi, IP kimliği yerine geçmez.
Güncel hizmet kimliği kuralları yalnız CN (Common Name) alanına geri dönülmesini kabul etmez. Wildcard sertifikada yıldız, yalnız en soldaki etiketin tamamı olabilir ve tek bir etiketi karşılar: *.example.com, www.example.com adını kapsayabilir; example.com veya a.b.example.com adını kapsamaz.
HTTP yönlendirmesi alan adı hatasını çözmez. Sertifika doğrulaması, sunucunun yönlendirme yanıtı alınmadan önce yapılır; ilk adrese yanlış sertifika sunuluyorsa tarayıcı sonraki adrese güvenli biçimde geçemez.
Sertifika Zinciri, Güven ve İptal Durumu
Yaprak sertifikadan güven çıpasına uzanan yol kurulamazsa tarayıcı sunulan sertifikayı doğrulayamaz. CA (Certification Authority) güvenilir olsa bile sunucunun eksik ara sertifika göndermesi bu sonuca yol açabilir. Eksik veya uygunsuz ara sertifika, istemcide bulunmayan özel kök sertifika, sertifika yetkilisinin güven listesinden çıkarılması ya da sertifikanın kullanım amacıyla uyuşmaması doğrulamayı durdurabilir.
Sertifikanın iptal edilmesi, bitiş tarihinin geçmesinden farklıdır. Tarayıcı ve işletim sistemi politikasına göre OCSP (Online Certificate Status Protocol) veya CRL (Certificate Revocation List) bilgileri değerlendirilebilir. Ağ erişimi ve istemci politikası farklı olduğundan iptal denetimi her üründe aynı biçimde sonuçlanmayabilir. İptal edilmiş bir sertifikanın yerine yeni sertifika gerekir; iptal nedeni özel anahtarın ele geçirilmesiyse yeni ve güvenli bir anahtar çifti de oluşturulmalıdır.
Sertifika Şeffaflığı ve Tarayıcı Politikası
CT (Certificate Transparency), herkese açık sertifika üretiminin denetlenebilir günlüklere kaydedilmesini sağlar. Chrome, genel olarak güvenilen TLS sertifikalarının kendi CT politikasını karşılamasını ister; gerekli CT kanıtıyla sunulmayan sertifika ERR_CERTIFICATE_TRANSPARENCY_REQUIRED benzeri bir uyarıyla reddedilebilir. Yerel olarak güvenilen özel sertifika yetkilileri aynı genel CT kapsamına girmez.
Tarayıcı veya işletim sistemi güncellemesi güvenilen kök listesini, zayıf imza kurallarını ya da CT politikasını değiştirebilir. Daha önce çalışan eski bir zincirin güncellemeden sonra reddedilmesi, yeni tarayıcının bozuk olduğunu tek başına göstermez; sertifika ve zincir güncel politikaya göre yeniden incelenmelidir. CT günlüğünün durumu değiştiğinde eldeki kanıt yetersiz kalabilir; sunucu üzerinden güncel kanıt sunulması veya sertifikanın yenilenmesi gerekebilir.
Sertifika Uyarısının Siteden, Cihazdan veya Ağdan Kaynaklandığını Belirleme
Aynı hata farklı katmanlardan doğabildiği için önce kapsamı belirleyin. Hata bütün cihazlarda mı, yalnız bir cihazda mı, belirli bir ağda mı, aynı sitenin yalnız bir alt alan adında mı ya da yalnız IPv6 bağlantısında mı görülüyor? Bu karşılaştırma, hatayı hangi tarafta araştırmak gerektiğini anlamaya yardımcı olur.
Site ve Sunucu Uçları
Saati doğru farklı cihazlar ve farklı ağlar aynı alan adında aynı uyarıyı gösteriyorsa site tarafı olasılığı güçlenir. Sertifikanın tarihini, SAN kapsamını, sunulan ara sertifikaları ve tüm TLS sonlandırma noktalarını kontrol edin. DNS’nin IPv4 için kullanılan A kaydı ile IPv6 için kullanılan AAAA kaydı farklı sunucu uçlarına gidiyorsa her uç istenen alan adı için geçerli ve istemcinin güvendiği bir sertifika sunmalıdır. Uçların aynı sertifika dosyasını kullanması şart değildir.
Yenileme otomasyonunun “başarılı” kaydı tek başına yeterli değildir. Yeni sertifikanın kullanılacağı CDN, ters proxy, yük dengeleyici veya sunucu düğümlerinde etkinleştiğini gerçek bağlantıyla doğrulayın. CDN’nin ziyaretçiye sunduğu sertifika ile arka uç sunucunun CDN’ye sunduğu sertifika ayrı olabilir; ikisini kendi bağlantısının güven koşullarıyla denetleyin. Yenileme görevinin durumuna ek olarak uçların sunduğu sertifikaları ayrı bir izleme işlemiyle takip edin.
Cihaz, Tarayıcı ve Güven Deposu
Uyarı yalnız bir cihazda görülüyorsa tarih, saat dilimi, otomatik saat eşitlemesi, işletim sistemi güncellemeleri ve güvenilen kök sertifika deposunu inceleyin. Gizli sekme, temel sertifika doğrulamasını değiştirmez; yalnız uzantı veya oturum farkını ayırmaya yardımcı olabilir. Önbellek temizlemek de yanlış sertifika, bozuk zincir veya hatalı saat için kalıcı çözüm değildir.
Bir uygulama bağlanırken tarayıcının uyarı vermesi mümkündür. Uygulama ile tarayıcı farklı güven depoları veya doğrulama kuralları kullanabilir; uygulamanın sertifika doğrulamasını kapatmış olması ise bağlantının güvenli olduğunu değil, kimlik kontrolünün atlandığını gösterir.
Ağ Müdahalesi ve Oturum Açma Portalı
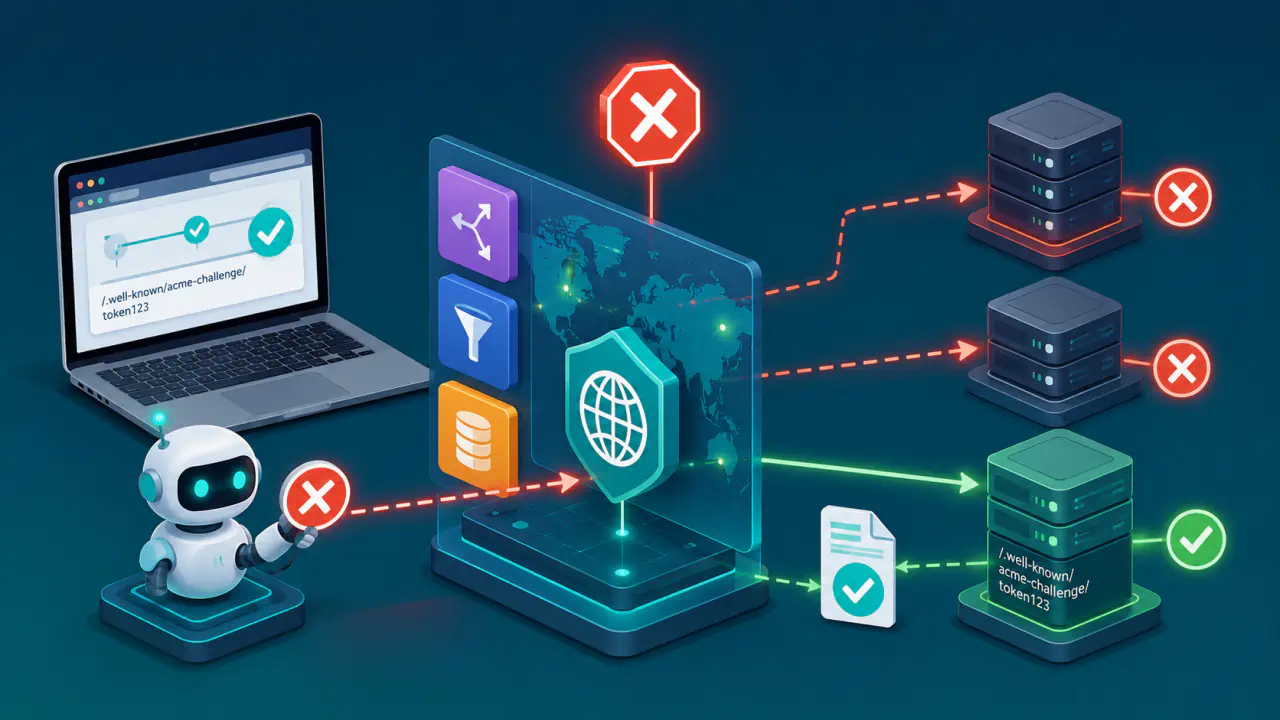
VPN tüneli tek başına web sitesinin TLS bağlantısını sonlandırmaz; bağlantının geçtiği ağı ve ulaşılan sunucuyu değiştirebilir. Kurumsal TLS inceleme ürünü, HTTPS denetimi yapan ebeveyn denetimi yazılımı veya proxy sunucusu ise TLS bağlantısını kendi üzerinde sonlandırıp yeni sertifika sunabilir. Kuruma ait kök sertifika cihazda kontrollü biçimde güvenilir olarak tanımlanmamışsa ya da ara ürün yanlış yapılandırılmışsa birçok sitede aynı uyarı görülür.
Uyarının yalnız iş ağı, belirli bir VPN veya halka açık Wi-Fi üzerinde görülmesi ağ olasılığını güçlendirir. Güvenlik yazılımını rastgele kapatmayın. Kurum yöneticisi sunulan sertifikanın üreticisini, proxy sunucusu politikasını ve cihazdaki kurumsal kökü doğrulamalıdır. Gerekli kök sertifika yetkili yönetici tarafından kontrollü biçimde dağıtılmalı; TLS incelemesinin hangi sitelere uygulandığı belgelenmelidir.
Oturum açma portalı bulunan ağda, giriş tamamlanmadan dış sitelere erişim engellenebilir. Portal HTTPS trafiğini yakalamaya çalışırsa hedef siteye ait olmayan bir sertifika sunabilir. Hedef sitenin sertifika uyarısını aşmak yerine cihazın ağ oturum açma bildirimini veya ağ işletmecisinin verdiği giriş adresini kullanın.
Sertifika Hata Kodları Hangi Denetimi Gösterir?
Tarayıcıların kullandığı uyarı metinleri ve hata kodları farklı olabilir. Kod, hangi doğrulama koşulunun başarısız olduğunu anlamaya yardımcı olur; tek başına hangi sistem yöneticisinin veya bileşenin hatalı olduğunu kanıtlamaz.
NET::ERR_CERT_DATE_INVALID: Sertifikanın tarihleri, cihaz saati veya eski sertifika sunan uç incelenir.ERR_CERT_COMMON_NAME_INVALID: Adına rağmen modern kontrolde SAN kapsamı ve ziyaret edilen DNS ya da IP kimliği incelenir.NET::ERR_CERT_AUTHORITY_INVALID: Ara sertifikalar, güven çıpası, özel sertifika yetkilisi veya TLS inceleme ürünü araştırılır.ERR_CERTIFICATE_TRANSPARENCY_REQUIRED: Chrome CT politikası ve bağlantıda sunulan CT kanıtı kontrol edilir.ERR_SSL_VERSION_OR_CIPHER_MISMATCH: Bu kod doğrudan sertifika alan adı hatası olmayabilir; TLS sürümü ve kriptografik seçenekler ayrıca incelenir.
Alan Adı, Cihaz, Ağ ve Sertifika Bilgilerini Karşılaştırma
Teşhisin amacı uyarıyı susturmak değil, başarısız doğrulama koşulunu bulmaktır. Aşağıdaki sırada ilerleyin.
- Adresi kaydedin: Alan adını, alt alan adını, portu ve tarayıcının tam hata kodunu yazın. Yazım hatasını ve eski yer imini dışlayın.
- Saati doğrulayın: Cihaz tarihi, saati ve saat dilimi doğru mu kontrol edin; otomatik eşitlemenin çalıştığını doğrulayın.
- Sertifika ayrıntısını okuyun: Başlangıç-bitiş tarihlerini, SAN adlarını, sertifika yetkilisini ve sunulan zinciri inceleyin.
- Kapsamı karşılaştırın: Aynı adresi güncel ve saati doğru başka bir cihazda, hassas bilgi girmeden farklı ağ üzerinden gözlemleyin.
- DNS ve uçları ayırın: A ve AAAA sonuçlarını, ulaşılan IP adresini, CDN bölgesini ve yük dengeleyici düğümünü kaydedin.
- Ağ müdahalesini kontrol edin: Uyarı sertifikasının üreticisi beklenen sertifika yetkilisi mi, yoksa kurumsal proxy sunucusu veya güvenlik ürünü mü belirleyin.
- Site sahibiyseniz dışarıdan denetleyin: Güncel bir tarayıcıyla gerçek alan adına bağlanıp sertifika görüntüleyicisinde süreyi, SAN kapsamını ve zinciri inceleyin. Görüntüleyicide sertifikayı okuyabilmek doğrulamanın başarılı olduğu anlamına gelmez; tarayıcının verdiği hatayı da değerlendirin.
- Bağlantı yolunu belgeleyin: Denemenin ev ağı, kurumsal ağ veya VPN üzerinden yapıldığını kaydedin; karşılaştırırken gerçek alan adını ve hedef portu değiştirmeyin.
- Düzeltmeden sonra yeniden doğrulayın: IPv4 ve IPv6 üzerinden erişilen her ziyaretçi ucunun, istenen alan adı için geçerli ve güvenilir sertifika sunduğunu gerçek bağlantıyla kontrol edin; CDN ile arka uç arasındaki bağlantıyı ayrıca doğrulayın.
DNS kaydı düzeltildiğinde ziyaretçi doğru sunucuya yönlenebilir; fakat bu değişiklik sertifikanın süresini, SAN kapsamını, CT uyumunu veya zincirini kendi başına onarmaz. Aynı şekilde sertifikayı yenilemek, yanlış DNS ucunu ya da kurumsal proxy sunucusu sorununu çözmez.
Uyarıyı Geçmek Neden Güvenli Bir Çözüm Değildir?
Uyarıyı geçerek devam etmek, başarısız kimlik doğrulamasına rağmen bağlantıyı kabul etmek anlamına gelir. Trafik şifreleniyor olsa bile bağlantının gerçekten amaçlanan siteyle kurulduğu doğrulanmamış olabilir. Bu nedenle uyarıyı atlamak, özellikle hesap girişi, ödeme veya kişisel veri işlemlerinde kabul edilebilir bir teşhis yöntemi değildir.
HTTPS bağlantısını zorunlu tutan HSTS (HTTP Strict Transport Security) politikasını daha önce öğrenmiş olan veya siteyi önyükleme listesinden tanıyan uyumlu tarayıcı, güvenli bağlantı hatasında normal “devam et” seçeneğini sunmaz. HSTS’nin amacı kullanıcıyı aradaki kişi saldırısında sertifika uyarısını geçmeye ikna etme riskini azaltmaktır; bu davranışı kapatmak sertifikayı düzeltmez.
Kendinden imzalı sertifika, açıkça güven çıpası olarak tanımlandığı yönetilen ortamda kullanılabilir; ancak alan adı, geçerlilik zamanı ve istemcinin diğer doğrulama koşullarını da karşılamalıdır. Halka açık sitede ziyaretçilerin cihazında bu güven önceden bulunmadığı için uyarı oluşur. Çözüm, ziyaretçiye uyarıyı geçmesini söylemek değil; kullanım bağlamına uygun, güvenilir zinciri dağıtmaktır.