Proxy Nedir ve Nasıl Çalışır?
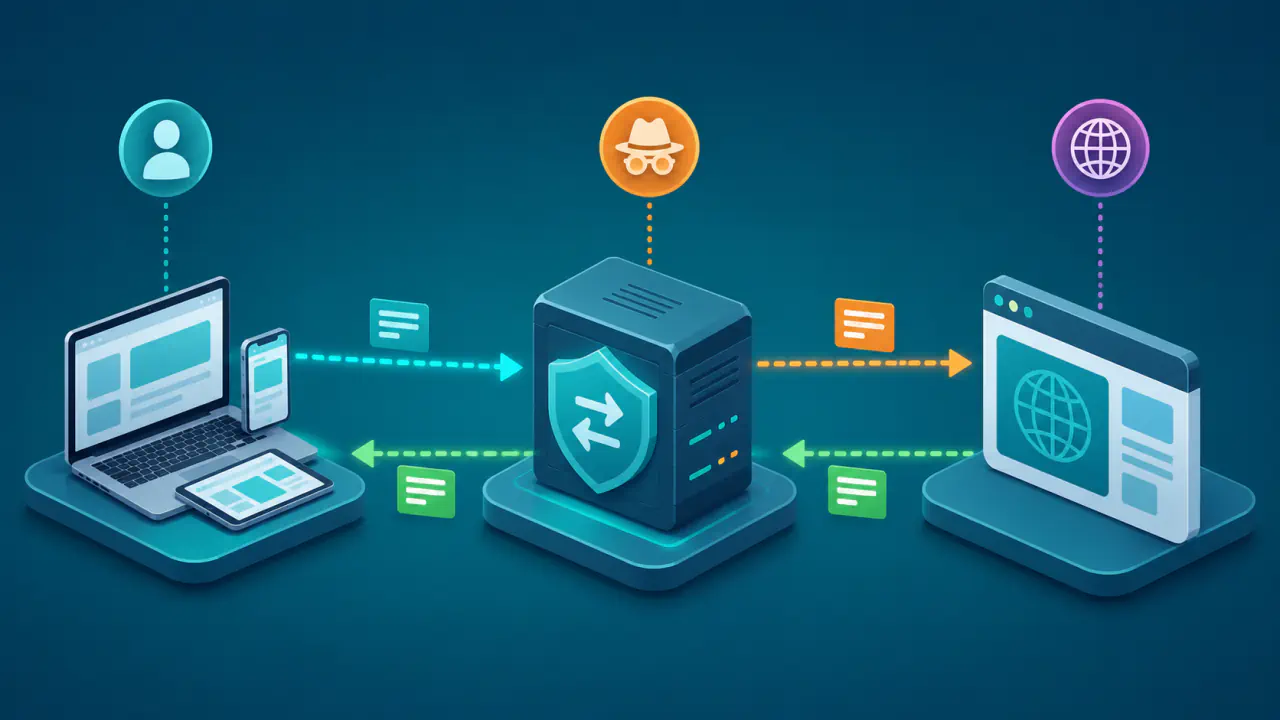
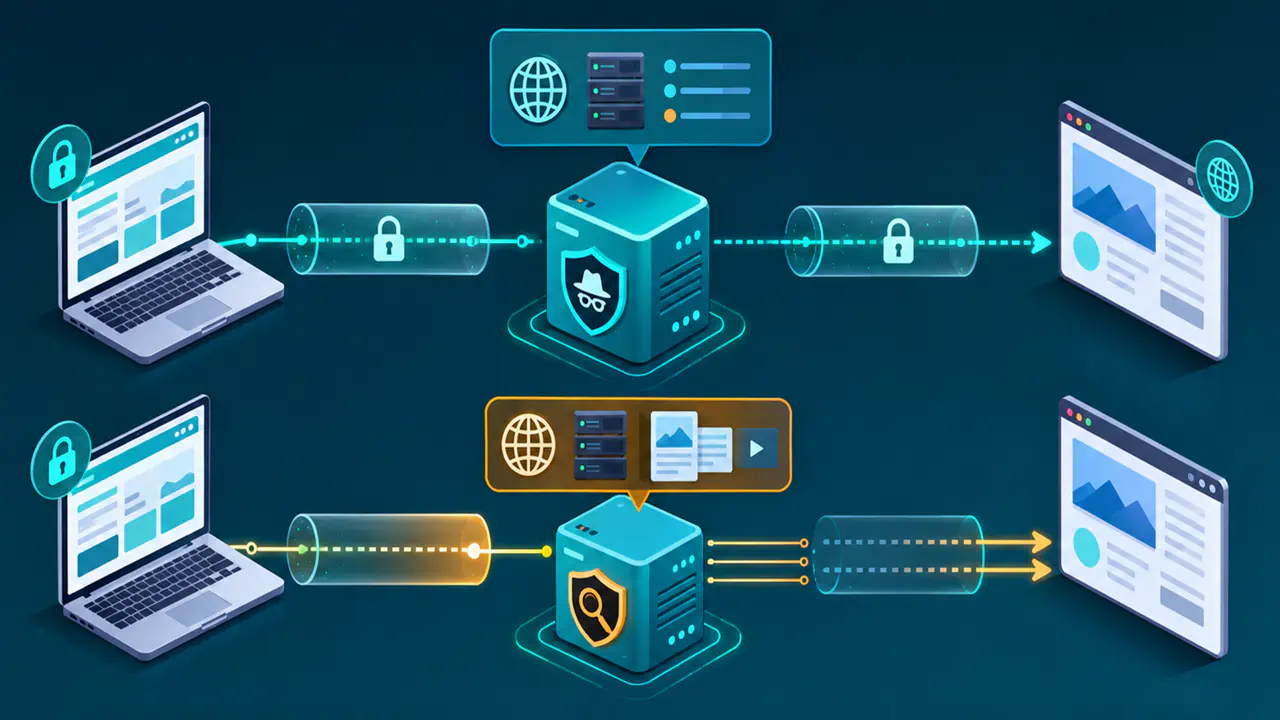
Proxy, istemci ile erişilmek istenen web sitesi veya çevrim içi hizmet arasında duran aracı sunucudur. Uygulama isteği doğrudan hedefe göndermek yerine proxy'ye iletir; proxy de hedefle kendi bağlantısını kurar ve aldığı yanıtı istemciye geri taşır.
Bu aracılık, hedef hizmetin çoğu durumda kullanıcının genel IP adresi yerine proxy sunucusunun çıkış IP adresini görmesine yol açar. Ancak sonuç yalnız proxy üzerinden yönlendirilen trafik için geçerlidir; proxy tek başına tüm cihazı koruyan bir tünel veya anonimlik garantisi değildir.
Proxy Bağlantısının Temel İşleyişi
- İstemci, isteği doğrudan hedefe değil yapılandırılmış proxy sunucusuna gönderir.
- Proxy, hedef hizmete ayrı bir bağlantı açarak isteği istemci adına iletir.
- Hedef, bağlantının kaynağı olarak genellikle proxy sunucusunun IP adresini görür.
- Yalnız proxy'yi kullanan uygulama, protokol veya istekler bu aracılık kapsamına girer.
- Şifreleme, DNS yönlendirmesi ve günlük tutma davranışı proxy türüne ve yapılandırmasına bağlıdır.
İstek ve Yanıt Zinciri Nasıl İşler?
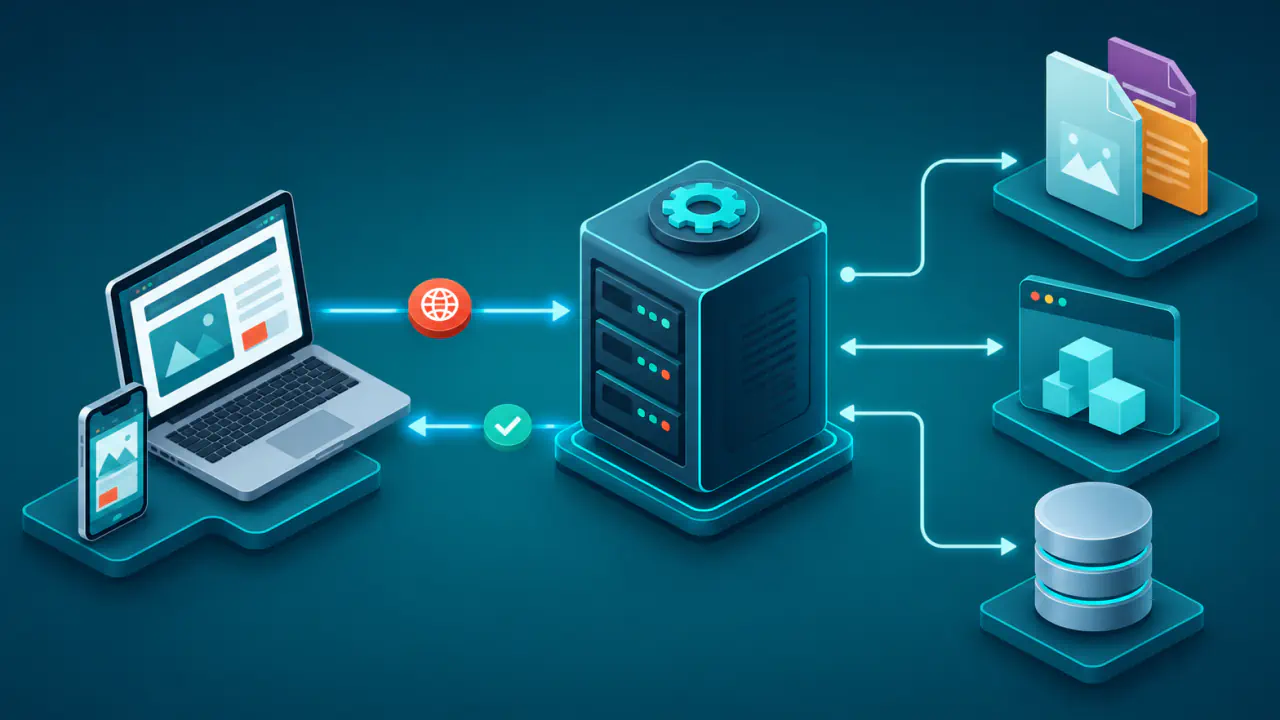
Bir ileri proxy bağlantısında üç temel taraf bulunur: istemci, proxy sunucusu ve hedef hizmet. Tarayıcı ya da başka bir uygulama proxy adresini kullanacak biçimde ayarlandığında bağlantı akışı şu sırayla ilerler:
- İstemci, hedef adresi ve yapmak istediği işlemi proxy'ye bildirir.
- Proxy, isteğin izin verilen kurallara uyup uymadığını denetleyebilir ve gerekiyorsa kullanıcı doğrulaması isteyebilir.
- Proxy, hedef sunucuya kendi ağ bağlantısını açar.
- Hedefin yanıtı önce proxy'ye gelir, ardından istemciye aktarılır.
Bu süreçte istemci ile hedef arasında tek bir doğrudan bağlantı yerine iki ayrı bağlantı bölümü oluşur. Proxy bu nedenle erişim denetimi, önbellekleme, kayıt tutma veya kurumsal politika uygulama noktası olarak kullanılabilir; hangi işlevlerin etkin olduğu hizmetin tasarımına bağlıdır.
Proxy yanıtı yalnızca taşıyan pasif bir geçiş noktası olmak zorunda değildir. Yapılandırmasına göre belirli hedefleri engelleyebilir, istek üst bilgilerini düzenleyebilir, daha önce alınmış bir yanıtı önbellekten sunabilir veya erişimi kullanıcı hesabına göre sınırlandırabilir. Bu işlemler özellikle HTTP aracılarında mümkündür; SOCKS gibi daha genel aktarıcılarda proxy çoğunlukla bağlantıyı kurup veri akışını iletmeye odaklanır.
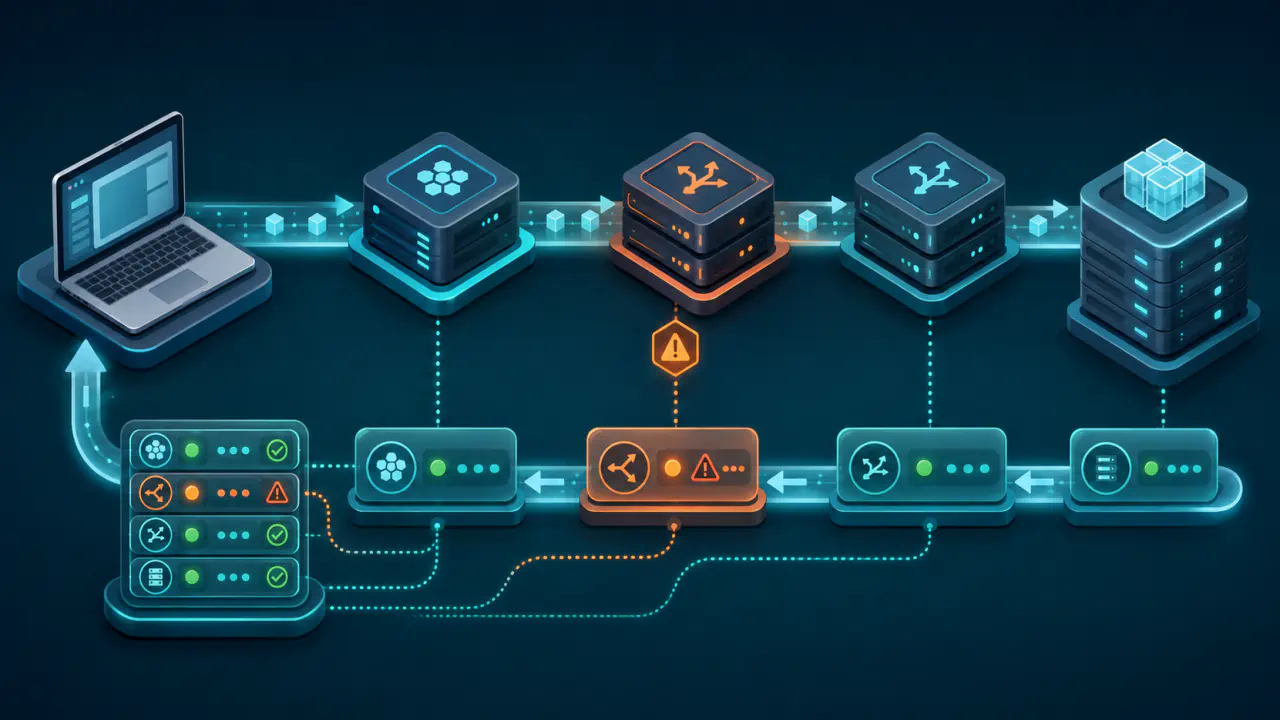
Aracı sunucunun erişilemez olması, kimlik doğrulamasının başarısız olması veya hedef bağlantısını kuramaması durumunda istek hedefe ulaşmaz. Bu nedenle proxy, bağlantı zincirine ek bir ağ noktası ve olası gecikme kaynağı ekler. Sonuçtaki hız; proxy sunucusunun yüküne, hedefe uzaklığına, ağ yoluna ve önbellek gibi işlevlerin kullanılıp kullanılmadığına göre değişebilir.
Burada anlatılan yapı ileri proxy modelidir: aracı, istemci adına dış hedeflere bağlanır. Ters proxy ise bir web hizmetinin önünde bulunur ve gelen istekleri arka uç sunucularına dağıtır; bu farklı kullanım alanı, kullanıcının IP adresini değiştirmek amacıyla kurduğu istemci proxy'siyle aynı değildir.
Proxy'nin Trafik Kapsamı
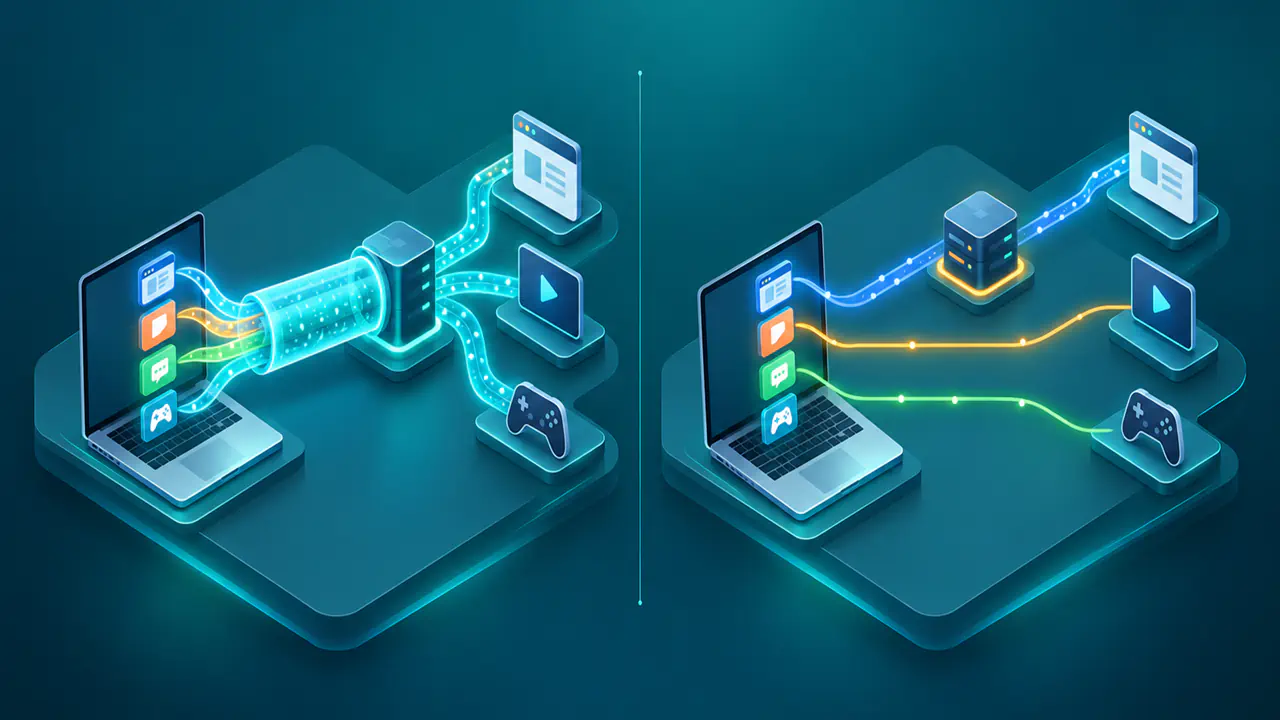
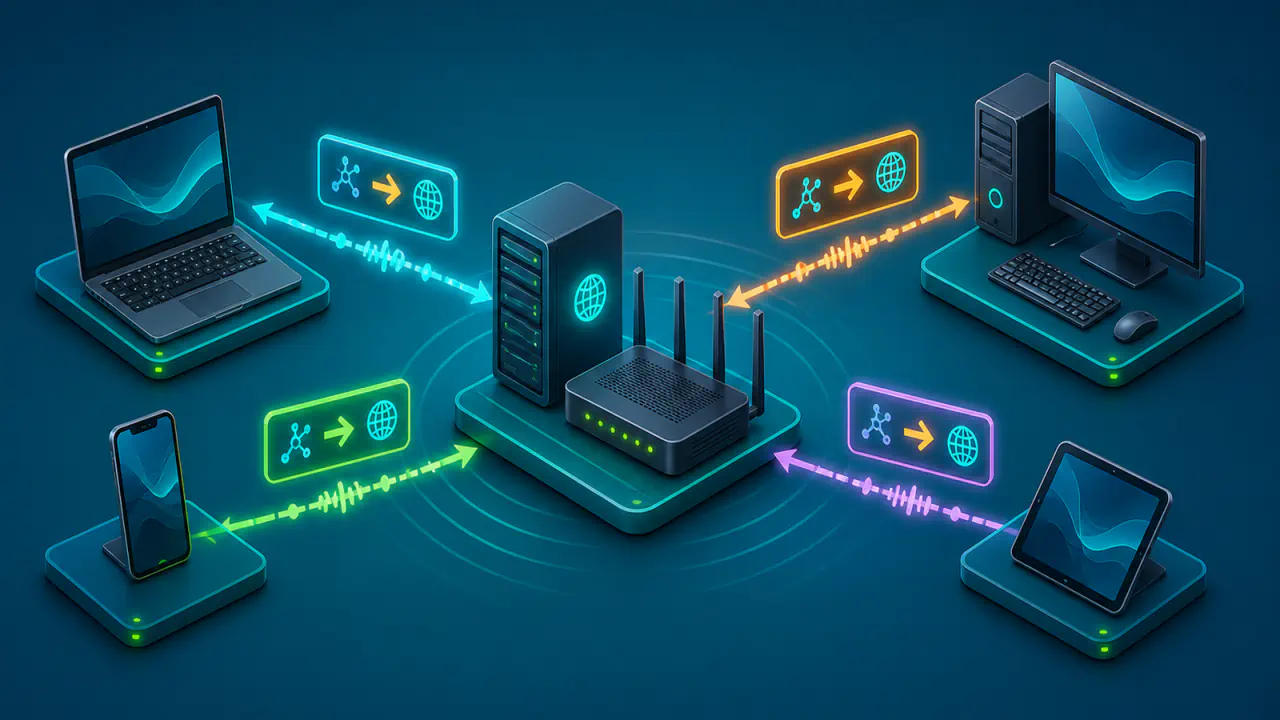
Proxy ayarının etkisi, ayarın nerede yapıldığına ve uygulamanın hangi protokolleri proxy'ye gönderebildiğine göre değişir. Bir tarayıcıya tanımlanan proxy yalnız o tarayıcının desteklenen isteklerini yönlendirebilirken, işletim sistemi düzeyindeki ayarları kullanan birden fazla uygulama aynı proxy'den yararlanabilir.
Uygulama Düzeyindeki Kapsam
Bir uygulama proxy ayarını desteklemiyor, sistem ayarını yok sayıyor veya kendi bağlantı yöntemini kullanıyorsa trafiği doğrudan internete çıkabilir. Bu durumda aynı cihazda bazı bağlantılar proxy IP adresiyle, bazıları ise normal internet bağlantısının IP adresiyle görünür.
DNS Sorgularının Kapsamı
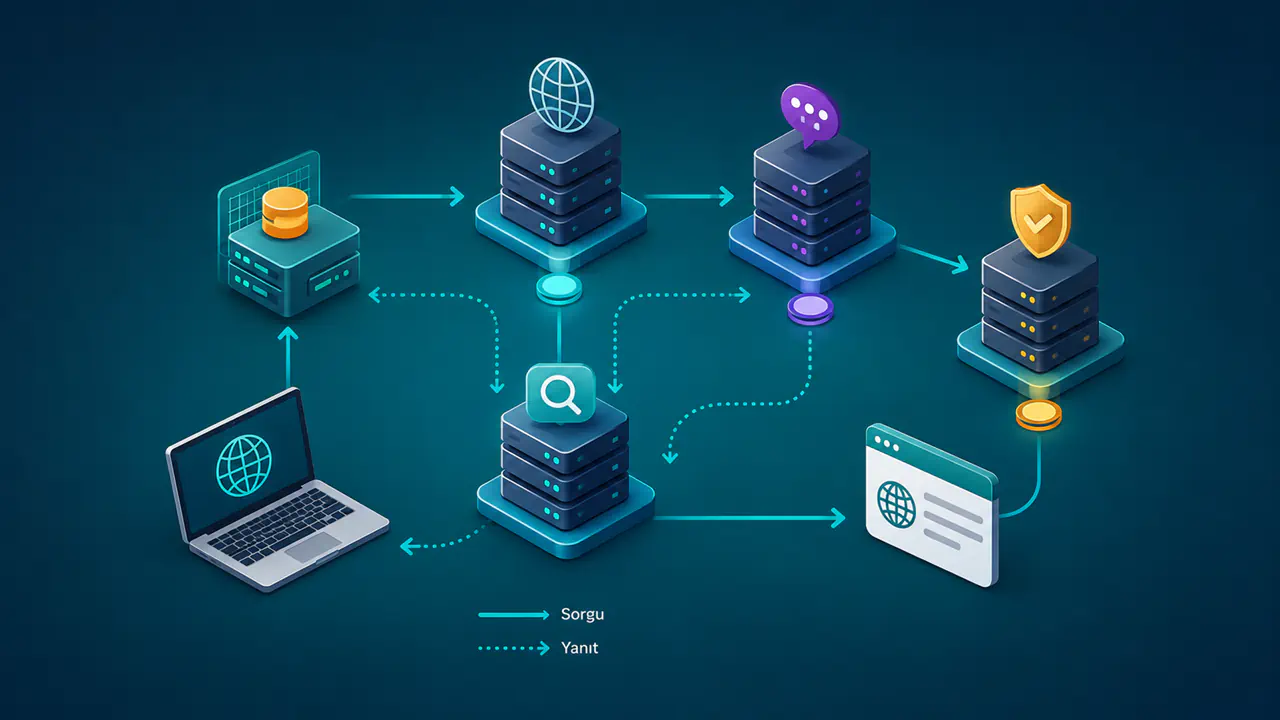
Alan adı çözümlemesinin proxy üzerinden yapılıp yapılmadığı da istemciye ve proxy protokolüne bağlıdır. Hedef ad önce cihazın kullandığı DNS sunucusuna gönderilirse DNS sorgusu proxy kapsamının dışında kalabilir; uzaktan çözümleme desteklenip doğru yapılandırılırsa hedef adı proxy tarafında çözülebilir.
HTTP, HTTPS ve SOCKS Kapsamı
Proxy türleri aynı katmanda çalışmaz ve aynı trafiği taşımaz. Temel ayrımlar aşağıdaki gibidir:
| Yöntem | Aracılık Kapsamı | Şifreleme Durumu |
|---|---|---|
| HTTP proxy | HTTP isteklerini ve yanıtlarını protokol yapısını anlayarak iletir. | Düz HTTP içeriği proxy tarafından görülebilir; proxy kullanımı tek başına şifreleme eklemez. |
| HTTPS trafiğinin proxy üzerinden taşınması | İstemci, CONNECT isteğiyle proxy'den hedefe bir tünel açmasını ister; ardından TLS kullanarak hedef siteyle şifreli oturum kurar. | Standart tünellemede içerik istemci ile hedef arasında şifreli kalır; TLS sonlandırma veya denetim uygulanırsa görünürlük değişir. |
| SOCKS5 proxy | HTTP'ye bağlı kalmadan TCP bağlantılarını, desteklenirse UDP trafiğini aracılar. | SOCKS5 kullanımı şifreleme garantisi vermez; koruma, uygulama protokolüne ve seçilen güvenlik yöntemine bağlıdır. |
SOCKS5 ayrıca istemci ile proxy arasında farklı kimlik doğrulama yöntemlerinin seçilebilmesine olanak tanır. Bu doğrulama, proxy hizmetine kimin erişebileceğini belirler; taşınan verinin otomatik olarak şifrelendiği veya kullanıcının anonim kaldığı anlamına gelmez.
Proxy IP Adresini Değiştirir mi?
Proxy üzerinden kurulan bağlantıda hedef site genellikle proxy sunucusunun hedefe bağlanırken kullandığı kaynak IP adresini görür. Bu nedenle dışarıdan görünen IP adresi, proxy kullanılmadan önce görülen IP adresinden farklı olabilir.
Bu değişiklik yalnız gerçekten proxy'den geçen bağlantı için geçerlidir. Bazı kurumsal veya şeffaf proxy yapılandırmaları istemciye ilişkin ek bilgileri hedefe aktarabilir; ayrıca oturum hesabı, çerezler ve tarayıcı özellikleri kullanıcının tanınmasını sürdürebilir. IP Adresim aracı, proxy öncesi ve sonrası dışarıdan görünen IP adresini karşılaştırmak için kullanılabilir.
Proxy İşletmecisi Hangi Verileri Görebilir ve Kaydedebilir?
Proxy kullanmak, bağlantının otomatik olarak şifrelendiği anlamına gelmez. Düz HTTP trafiğinde proxy operatörü istek adreslerini, başlıkları ve içeriği görebilir. HTTPS bağlantısında standart uçtan uca TLS kullanılıyorsa içerik proxy'den geçse de şifreli kalır; ancak hedef bilgisi, bağlantı zamanı ve aktarılan veri miktarı gibi bazı bağlantı verileri yine gözlemlenebilir.
Bir proxy hizmetinin günlük tutup tutmaması protokolün değil, hizmetin teknik ve idari politikasının sonucudur. Hizmet; bağlantı zamanı, istemci IP adresi, hedefler, hata kayıtları veya aktarılan veri miktarı gibi bilgileri kaydedebilir. Bu nedenle “kayıt tutmuyor” iddiasını değerlendirirken proxy hizmetinin açık veri politikasına ve varsa bağımsız denetim sonuçlarına bakmak gerekir.
Proxy'nin Sağlamadığı Garantiler
- Tam cihaz kapsamı: Proxy ayarını kullanmayan uygulamaların trafiği doğrudan çıkabilir.
- Kesin anonimlik: Hesap oturumları, çerezler, tarayıcı parmak izi ve davranış kalıpları kullanıcıyı ilişkilendirebilir.
- Zararlı içerik koruması: Proxy, hedef sitenin güvenli veya indirilen dosyanın zararsız olduğunu tek başına doğrulamaz.
- Uçtan uca şifreleme: Şifreleme kullanılan uygulama protokolüne ve bağlantı biçimine bağlıdır.
- DNS gizliliği: Alan adı sorgularının izlediği yol ve şifrelenip şifrelenmediği ayrı olarak kontrol edilmelidir.