Tor ve VPN Arasındaki Farklar
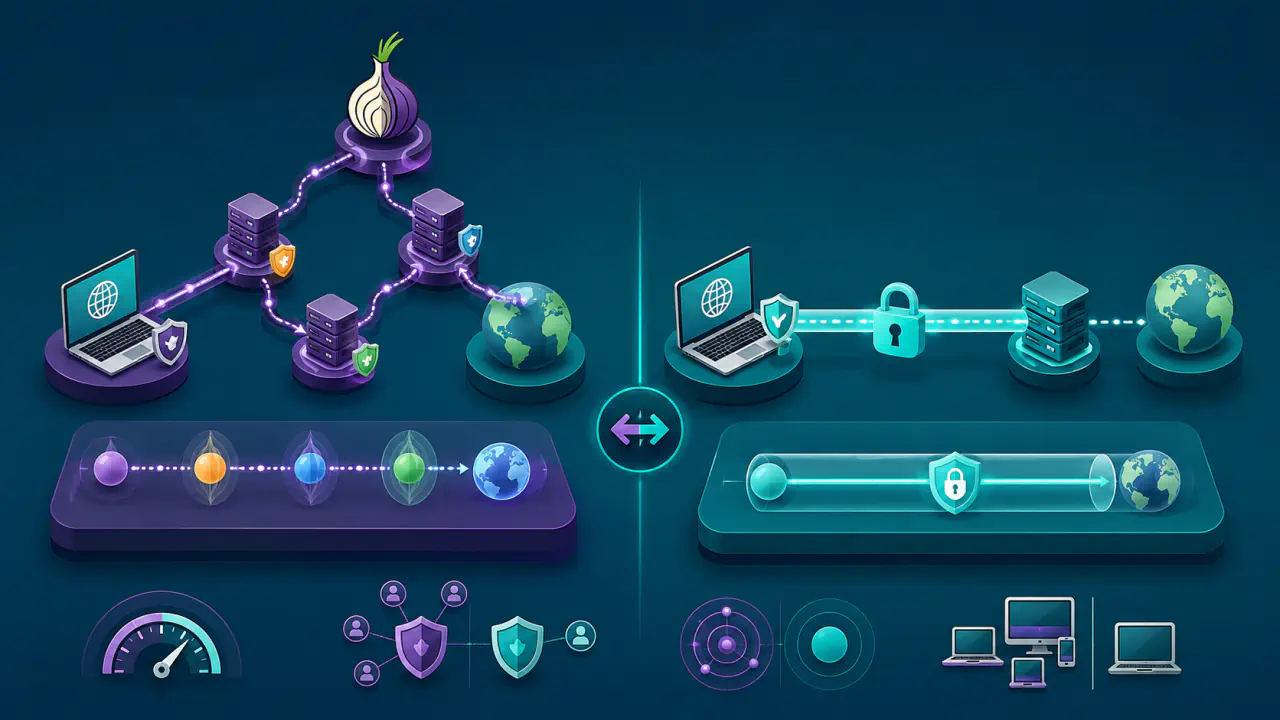
Tor ağı ile VPN, ziyaret edilen hizmetlerin kullanıcının gerçek IP adresini doğrudan görmesini engelleyebilir. Buna karşın bağlantıyı farklı biçimde yönlendirir, farklı taraflara güvenmeyi gerektirir ve aynı uygulama kapsamını sağlamaz.
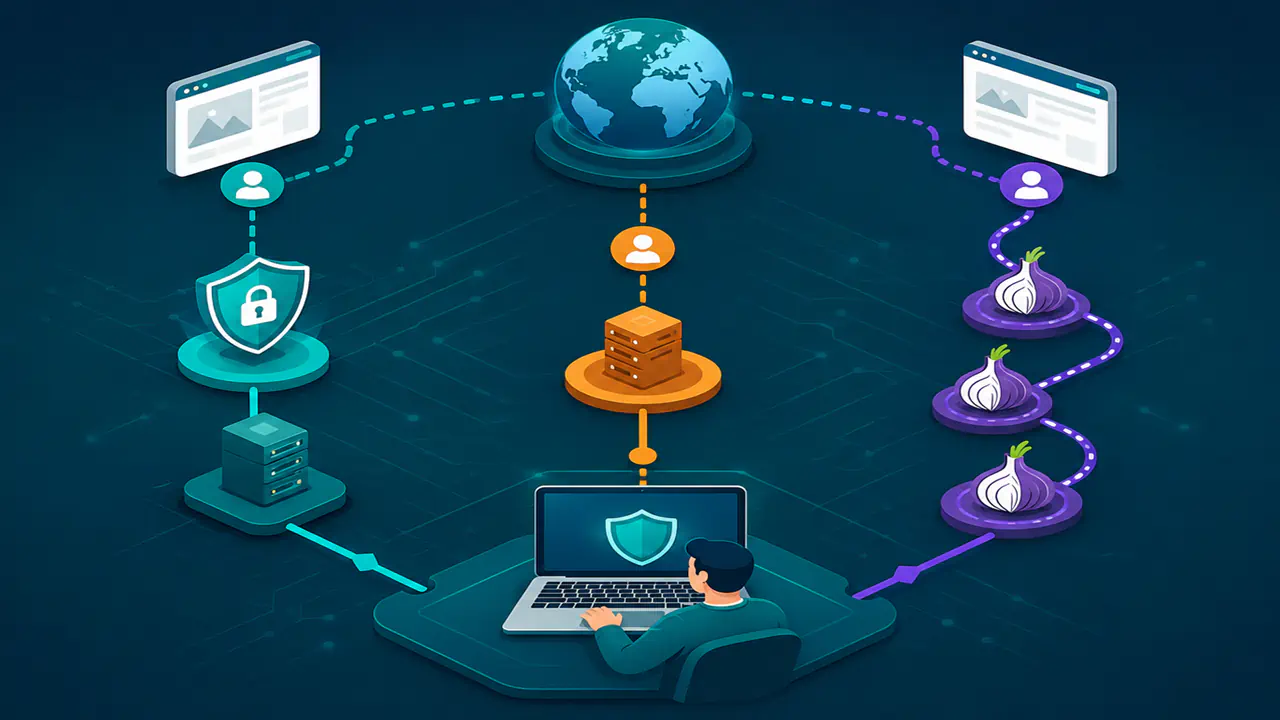
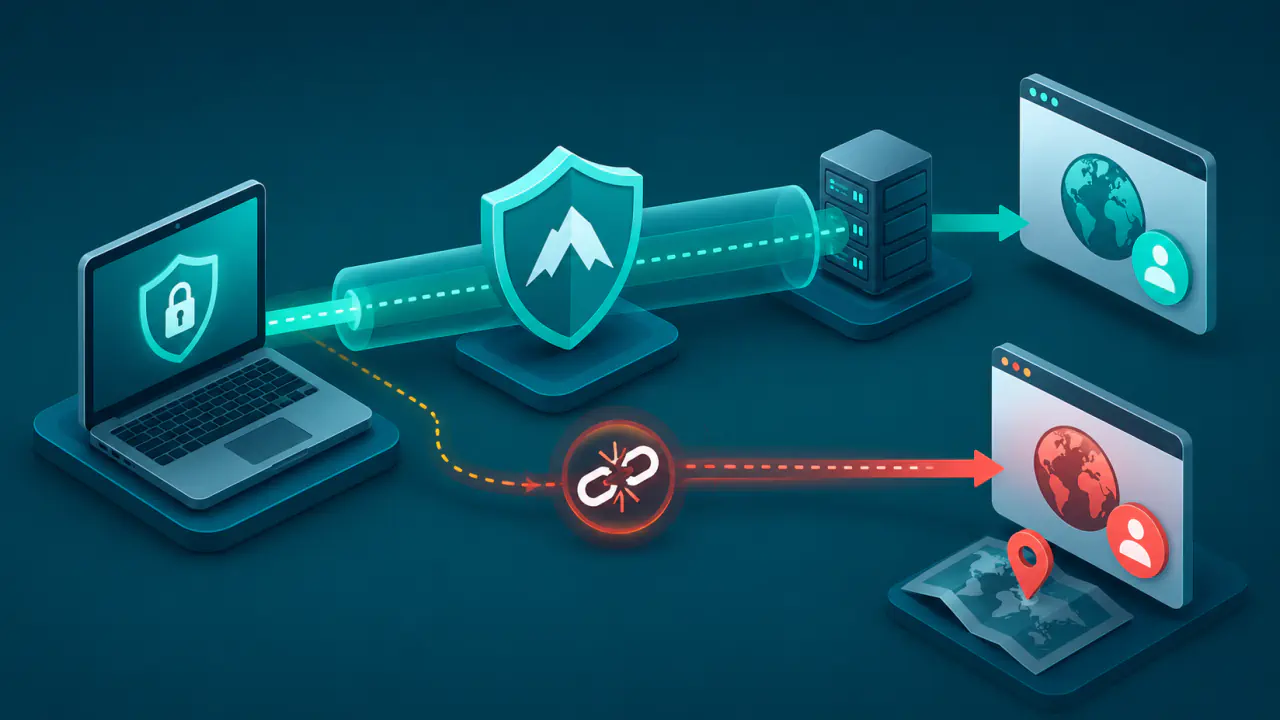
VPN, cihaz ile seçilen VPN sunucusu arasında şifreli bir tünel kurar. Tor ağı ise açık internetteki sitelere giden trafiği genellikle üç farklı Tor aktarıcısından geçirir. Tor aktarıcıları, bağlantıyı Tor ağı içinde bir sonraki noktaya ileten sunuculardır. Tor Browser, web bağlantılarını bu ağa yönlendiren ve tarayıcı üzerinden izlemeyi azaltan korumalar sunan tarayıcıdır. Bu mimari fark; internet servis sağlayıcısının, aracıların ve hedef hizmetin ne görebildiğini değiştirir.
İki yöntem de tek başına tam anonimlik sağlamaz. Hesaplara giriş yapılması, çerezler, tarayıcı özellikleri, ödeme bilgileri, kötü amaçlı yazılımlar ve kullanıcının paylaştığı kimlik bilgileri IP adresinden bağımsız ilişkilendirme noktaları oluşturabilir.
Tor Ağı ve VPN Nasıl Çalışır?
VPN, trafiği seçilen sunucuya bir tünelle taşırken Tor istemcisi, aktarıcıların her biriyle ayrı şifreleme anahtarları kullanarak bir devre kurar.
VPN Tüneli
VPN istemcisi, seçilen trafiği VPN sunucusuna kadar şifreli bir tünelden taşır. Hedef internet hizmeti kullanıcının ev, iş yeri veya mobil bağlantısındaki IP adresi yerine VPN sunucusunun IP adresini görür.
İnternet servis sağlayıcısı çoğunlukla kullanıcının belirli bir VPN sunucusuna bağlandığını, bağlantının zamanını ve aktarılan veri miktarı gibi bağlantı metadata’sını görebilir. Tüm ilgili trafik ve ad çözümleme tünelden geçiyorsa internet servis sağlayıcısı, tünel içindeki hedefleri ve içeriği doğrudan göremez.
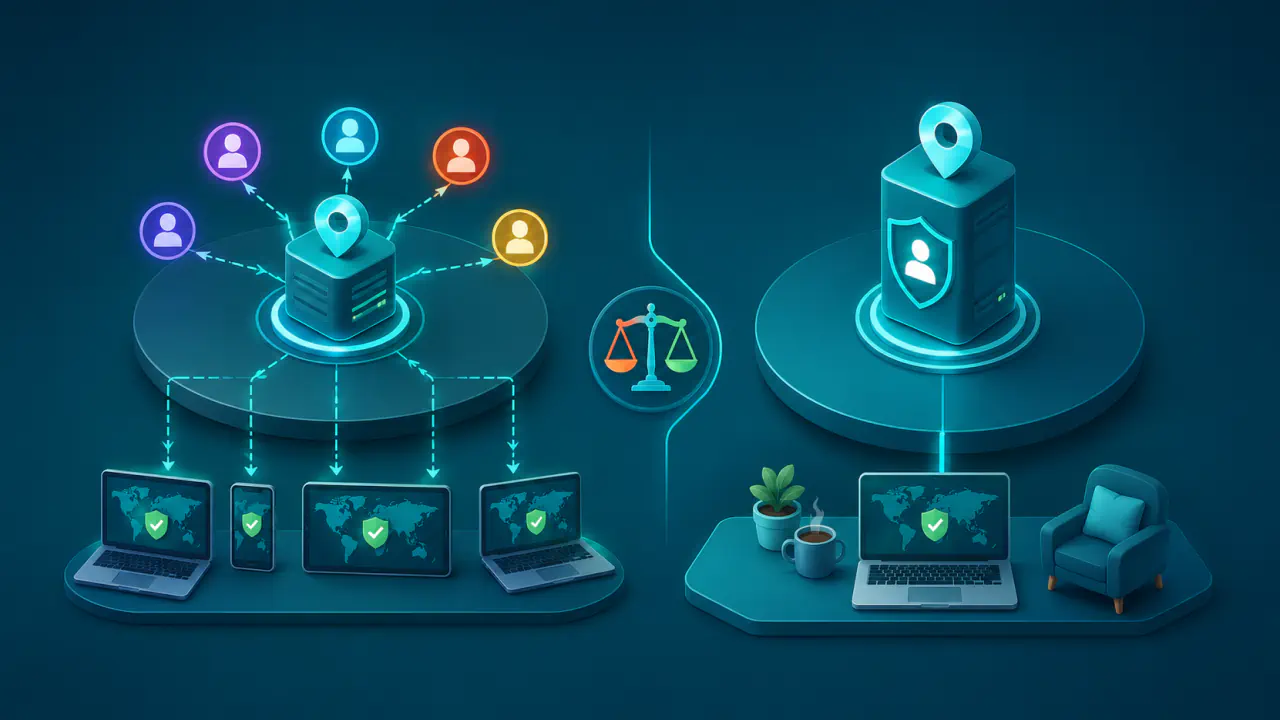
VPN sağlayıcısı ise kullanıcının gerçek IP adresi ile dış bağlantılar arasında merkezi aracı konumundadır. Şifreli web bağlantısının içeriğini otomatik olarak okuyamasa da bağlantı hedefleri ve zamanlama gibi üst verileri gözlemleyebilecek teknik konumda olabilir. Gerçekte ne kaydedildiği sağlayıcının mimarisine, yapılandırmasına ve kayıt politikasına bağlıdır.
Tor Devresi
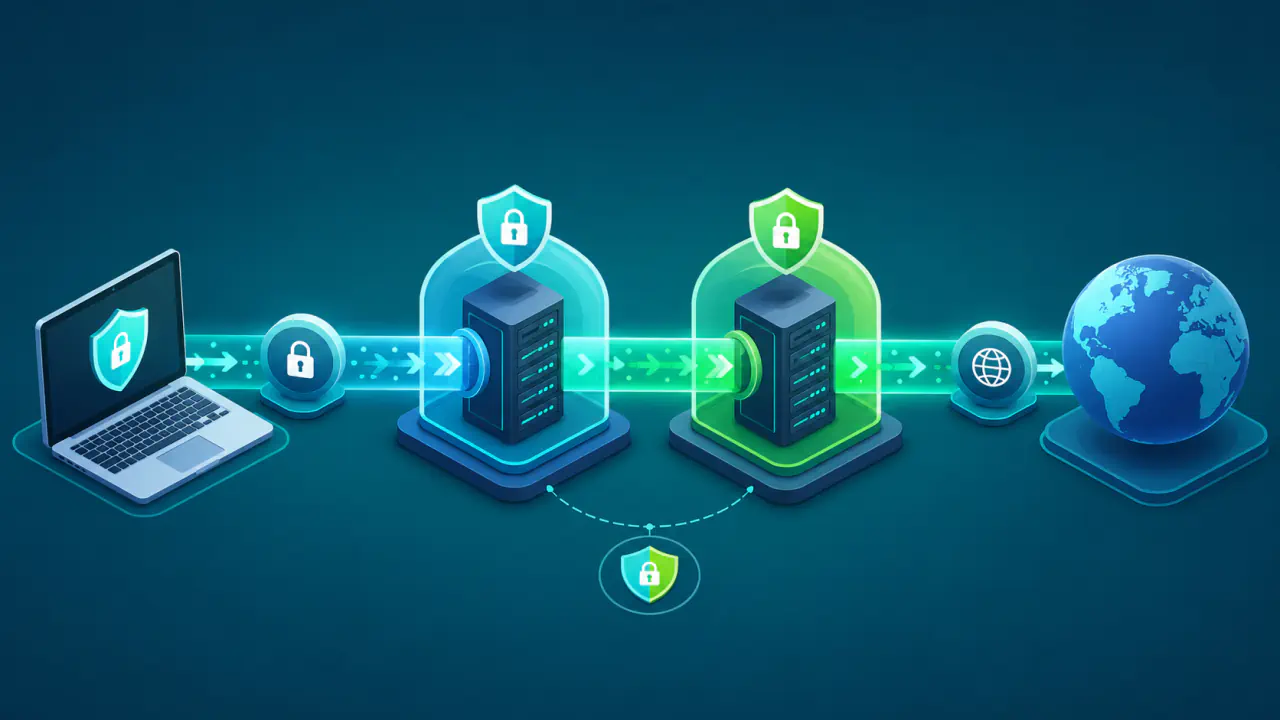
Tor istemcisi, Tor Circuit (Tor devresi) adı verilen yolu katmanlı şifrelemeyle kurar. Açık internetteki sitelere bağlantıda kullanılan standart devre; guard relay (koruma aktarıcısı), middle relay (orta aktarıcı) ve exit relay’den (çıkış aktarıcısından) oluşur. İstemci her aktarıcıyla ayrı anahtarlar oluşturur; her aktarıcı yalnız kendi yönlendirme adımı için gereken katmanı açar.
- Koruma aktarıcısı kullanıcının kaynak IP adresini görür, ancak Tor devresinden nihai hedefi doğrudan öğrenmez.
- Orta aktarıcı önceki ve sonraki Tor aktarıcısını görür; olağan devre bilgisinden kullanıcının gerçek IP adresini ve nihai hedefi doğrudan öğrenmez.
- Çıkış aktarıcısı açık internette hedef hizmete bağlanır, ancak olağan devre bilgisinden kullanıcının gerçek IP adresini öğrenmez.
- Hedef hizmet kullanıcının gerçek IP adresi yerine çıkış aktarıcısının IP adresini görür.
Tor'un amacı tek bir Tor aktarıcısının kaynak ile hedefi birlikte görmesini önlemektir. Bu tasarım, ağın giriş ve çıkış tarafını geniş ölçekte izleyebilen bir saldırgana karşı kusursuz koruma anlamına gelmez; trafik zamanlaması ve hacmi üzerinden ilişkilendirme girişimleri yine mümkündür.
Tor ve VPN Özelliklerinin Karşılaştırılması
Aşağıdaki karşılaştırma açık internetteki hizmetlere erişim içindir. Yalnız Tor ağı üzerinden erişilen onion services (onion hizmetleri) ise dışarıya bağlantı kuran bir çıkış aktarıcısı kullanmaz.
| Özellik | VPN | Tor Ağı |
|---|---|---|
| Bağlantı yolu | Cihaz ile seçilen VPN sunucusu arasında şifreli tünel | Genellikle koruma, orta ve çıkış olmak üzere üç Tor aktarıcısı |
| Hedef hizmetin gördüğü IP adresi | VPN sunucusunun IP adresi | Çıkış aktarıcısının IP adresi |
| Güven modeli | Merkezi; VPN sağlayıcısının altyapısına ve politikasına dayanır | Dağıtılmış; bağlantı bilgisi farklı Tor aktarıcılarına bölünür |
| Uygulama kapsamı | Tüm cihazı veya seçilen uygulamaları kapsayabilir | Tor Browser yalnız kendi trafiğini kapsar; diğer uygulamalar ayrıca yapılandırılmalıdır |
| Tarayıcı izleme önlemleri | VPN tek başına tarayıcı parmak izini ve çerezleri değiştirmez | Tor Browser izleme ve parmak izi ayırt ediciliğini azaltan ek korumalar içerir |
| Performans | Genellikle daha düşük gecikme ve daha yüksek aktarım hızı | Çoklu aktarım ve ağ yoğunluğu nedeniyle genellikle daha yavaş |
| Engellenme olasılığı | Bilinen VPN sunucusu adresleri engellenebilir | Çıkış aktarıcısı adresleri halka açıktır ve daha sık ek doğrulamayla karşılaşabilir |
| Özel hizmet erişimi | Kurumsal veya özel ağa yetkili erişim sağlayabilir | Tor ağına özgü Onion hizmetlerine erişebilir |
Gerçek IP Adresini ve Hedefi Kim Görebilir?
Bağlantının hangi noktasından bakıldığı, görülebilen bilgileri değiştirir. Hedef site, internet servis sağlayıcısı ve bağlantıya aracılık eden sistemler aynı bilgilere erişmez.
Hedef Web Sitesi
Açık internetteki hedef web sitesi, VPN bağlantısında VPN sunucusunun, Tor bağlantısında ise çıkış aktarıcısının IP adresini görür. Bağlantı doğru çalışıyorsa kullanıcının gerçek IP adresi hedefe doğrudan iletilmez.
Bu durum kimliğin gizli kalacağını garanti etmez. Kullanıcı kişisel hesabına giriş yaparsa, formda adını yazarsa veya önceki oturumlarla aynı tanımlayıcıları kullanırsa hedef hizmet oturumları ilişkilendirebilir.
İnternet Servis Sağlayıcısı
VPN kullanılırken internet servis sağlayıcısı çoğunlukla VPN sunucusuna giden şifreli bağlantıyı görür. Tünel dışına çıkan trafik, yanlış ad çözümleme ayarı veya VPN kesintisinde korumasız bağlantının sürmesi hedefleri yeniden görünür hale getirebilir.
Tor Browser doğrudan Tor ağına bağlanıyorsa internet servis sağlayıcısı genellikle bilinen bir koruma aktarıcısıyla bağlantıyı görebilir, fakat Tor devresindeki hedefi doğrudan göremez. Tor bridge (Tor köprüsü), halka açık Tor aktarıcı dizininde listelenmeyen ve ağa giriş için kullanılabilen bir aktarıcıdır. Tor ağına böyle bir köprü üzerinden bağlanmak, Tor kullanımının tanınmasını zorlaştırabilir; bağlantıyı tamamen gizlemez.
VPN Sağlayıcısı ve Tor Aktarıcıları
VPN sağlayıcısı tek geçiş noktasında kaynak IP adresini ve dış bağlantı üst verilerini ilişkilendirebilir. Bu nedenle sahiplik yapısı, teknik mimari, bağımsız denetimler, istemci yazılımı ve olay geçmişi yalnız tanıtımdaki “kayıt tutmama” ifadesinden daha fazla kanıt sağlar.
Tor ağı bilgiyi farklı aktarıcılara dağıtır. Olağan bir devrede tek bir Tor aktarıcısının hem gerçek IP adresini hem de hedef hizmeti birlikte görmemesi amaçlanır. Ancak kötü amaçlı uç yazılımı, tarayıcı açığı veya bağlantının iki ucunu gözlemleyebilen güçlü bir saldırgan bu ağ modelinin dışındaki riskleri oluşturur.
Şifreleme Nerede Başlar ve Nerede Biter?
VPN tünelinin koruması cihaz ile VPN sunucusu arasındaki bölümü kapsar. Trafik VPN sunucusundan çıktıktan sonra içeriğin korunması, uygulamanın kullandığı uçtan uca veya hedefe kadar şifrelemeye bağlıdır. VPN, şifrelenmemiş bir uygulama protokolünü kendiliğinden hedefe kadar güvenli hale getirmez.
Tor ağı trafiği kendi içinde katmanlı biçimde korur. Açık internetteki bir siteye gidildiğinde Tor katmanı çıkış aktarıcısında sona erer. HTTPS kullanılıyorsa içerik tarayıcı ile hedef site arasında şifreli kalır; HTTP şifreleme olmadan kullanılıyorsa çıkış aktarıcısı veya sonraki ağ içeriği görebilir ve değiştirmeye çalışabilir.
Onion hizmetinde trafik Tor ağı dışına çıkmadan hedefe ulaşır ve klasik çıkış aktarıcısı kullanılmaz. Tor Project belgelerine göre Onion hizmeti trafiği uçtan uca şifrelidir ve hizmetin ağ konumunu da gizlemeyi amaçlar.
Uygulama Kapsamı ve Sızıntı Yolları
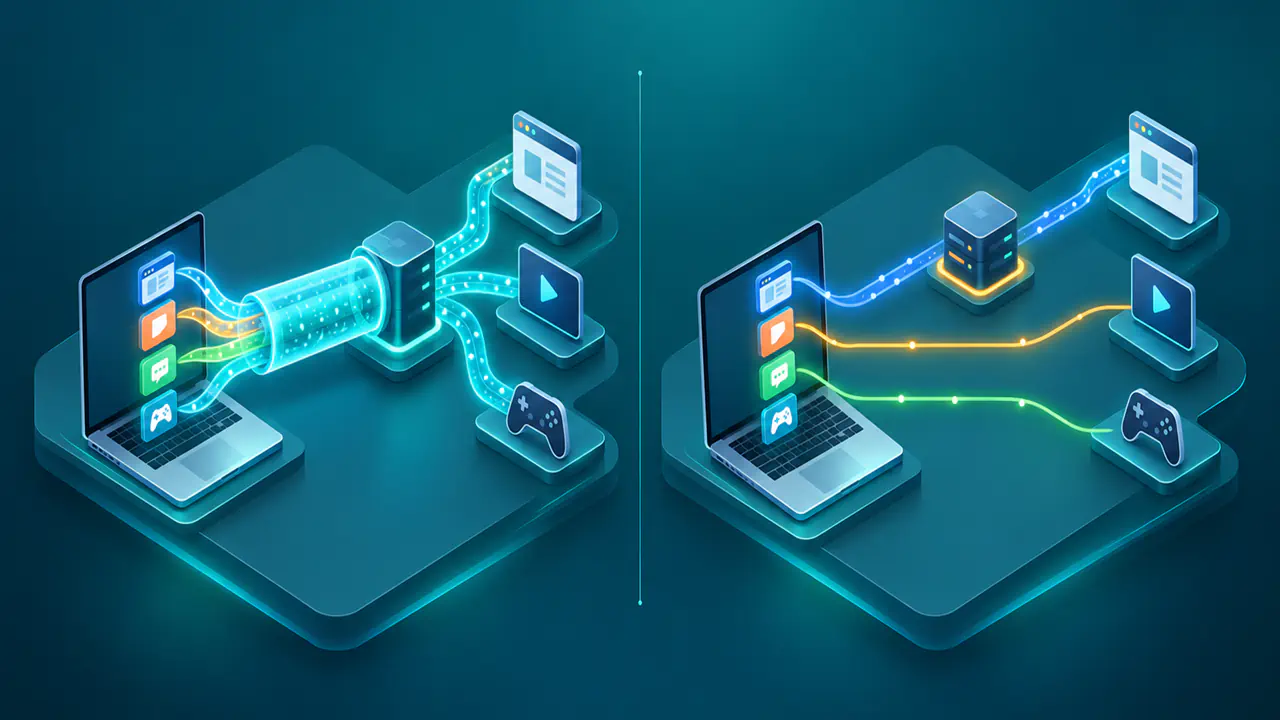
VPN istemcisi işletim sistemi düzeyinde tüm trafiği veya yalnız seçilen uygulamaları tünele yönlendirebilir. Split tunneling (bölünmüş tünelleme), bazı uygulama ya da hedeflerin VPN dışında kalmasını sağlar. Bu davranış amaçlı olabilir; ancak kapsam yanlış anlaşılırsa gerçek IP adresi, alan adlarını IP adresleriyle eşleştiren kayıtların sorgulandığı DNS trafiği veya başka trafik doğrudan bağlantıdan çıkabilir.
VPN kesildiğinde korumasız trafiği durduran kill switch, doğru yapılandırıldığında bu geçiş riskini azaltır. DNS sorguları ile IPv4 ve IPv6 bağlantılarının izlediği yollar ayrı denetlenmelidir; yalnız ana web sayfasında görünen IP adresine bakmak bütün cihaz trafiğinin tünelde olduğunu kanıtlamaz.
Tor Browser yalnız kendi bağlantılarını Tor ağına yönlendirir. Normal tarayıcı, mesajlaşma uygulaması veya indirilen dosyayı açan başka bir program ayrıca yapılandırılmadıkça Tor korumasını kullanmaz. Tor Project, Tor ağına başka bir tarayıcı bağlamayı da DNS, WebRTC, eklenti ve tarayıcı parmak izi sızıntıları nedeniyle önermez.
Tarayıcı Parmak İzi, Çerezler ve Hesaplar
Tarayıcı parmak izi; ekran boyutu, yazı tipleri, dil, işletim sistemi ve tarayıcı özellikleri gibi işaretlerle oturumları ayırt etmeye yarayabilir. VPN yalnız çıkış IP adresini değiştirir; bu tarayıcı özelliklerini tek başına standartlaştırmaz.
Tor Browser, tarayıcıların ayırt edici özelliklerini birbirine benzeterek izlemeyi zorlaştırır. Çerezleri ve diğer site verilerini ziyaret edilen siteye göre ayırması da farklı sitelerdeki etkinliğin ilişkilendirilmesini azaltır. Ek eklenti kurmak veya koruyucu tarayıcı ayarlarını değiştirmek bu önlemleri zayıflatabilir. Pencereyi büyütmek ise tek başına korumanın ortadan kalktığı anlamına gelmez; Tor Browser, içerik alanına boşluk ekleyerek pencere boyutunun ayırt ediciliğini azaltan bir koruma da içerir.
Bir hizmette gerçek kimlikle kullanılan hesaba giriş yapmak Tor Browser'ı teknik olarak bozmaz; ancak o hizmete kimliği açıklar. IP adresinin gizlenmesi ile hesabın anonim kullanılması aynı konu değildir.
Hız, Kararlılık ve Bağlantı Türleri
VPN bağlantısı çoğunlukla kullanıcı ile seçilen sunucu arasında tek ek geçiş oluşturur. Yakın ve yeterli kapasiteli bir VPN sunucusu üzerinden web gezintisi, görüntülü görüşme, dosya aktarımı veya çevrim içi oyun, Tor ağına kıyasla daha düşük gecikmeyle sürdürülebilir. Sonuç VPN protokolüne, sunucu yüküne, ağ yoluna ve yerel bağlantıya bağlıdır.
Tor ağı trafiği birden fazla aktarıcıdan geçirir. Aktarıcı kapasitesi, seçilen Tor devresi, coğrafi ağ yolu ve yoğunluk gecikmeyi artırabilir. Tor, uygulamaların TCP bağlantılarını taşır; TCP, veriyi bağlantı kurarak ve sırasını koruyarak ileten bir protokoldür. Bağlantı kurmadan veri paketleri ileten UDP trafiği ise aynı şekilde Tor üzerinden taşınmaz. Bu nedenle VPN ile çalışabilen her uygulama Tor ile çalışmaz.
Torrent, dosyaların parçalar halinde birden fazla eş arasında paylaşıldığı bir yöntemdir ve Tor için uygun değildir. Tor Project torrent kullanımını önermediğini; istemcilerin gerçek IP adresini eşlere veya torrent tracker’ına sızdırabildiğini ve gönüllü ağda gereksiz yük oluşturduğunu açıkça belirtir.
Tor Köprüleri ve Erişim Engelleri
Tor aktarıcılarının ve özellikle çıkış aktarıcılarının IP adresleri genellikle halka açıktır. Hedef hizmetler aynı çıkış adresini çok sayıda kullanıcının paylaşması ve bu adresten kötüye kullanım görülmesi nedeniyle erişimi engelleyebilir veya ek doğrulama isteyebilir.
Tor köprüleri halka açık aktarıcı dizininde listelenmediği için Tor ağına girişin engellendiği bağlantılarda alternatif bir erişim yolu sağlayabilir. obfs4, Snowflake ve WebTunnel gibi pluggable transports (değiştirilebilir taşıyıcılar), Tor ağına erişimde bağlantının görünümünü veya izlediği yolu değiştirerek trafiğin Tor bağlantısı olarak tanınmasını zorlaştırabilir. Köprü kullanımı hedef sitenin çıkış aktarıcısı adresini görmesini değiştirmez.
VPN sunucusu adresleri de hedef hizmetler veya ağ işletmecileri tarafından engellenebilir. VPN kullanılması erişim hakkı sağlamaz ve hizmet koşullarını ortadan kaldırmaz.
VPN ve Tor Hangi Durumlarda Tercih Edilir?
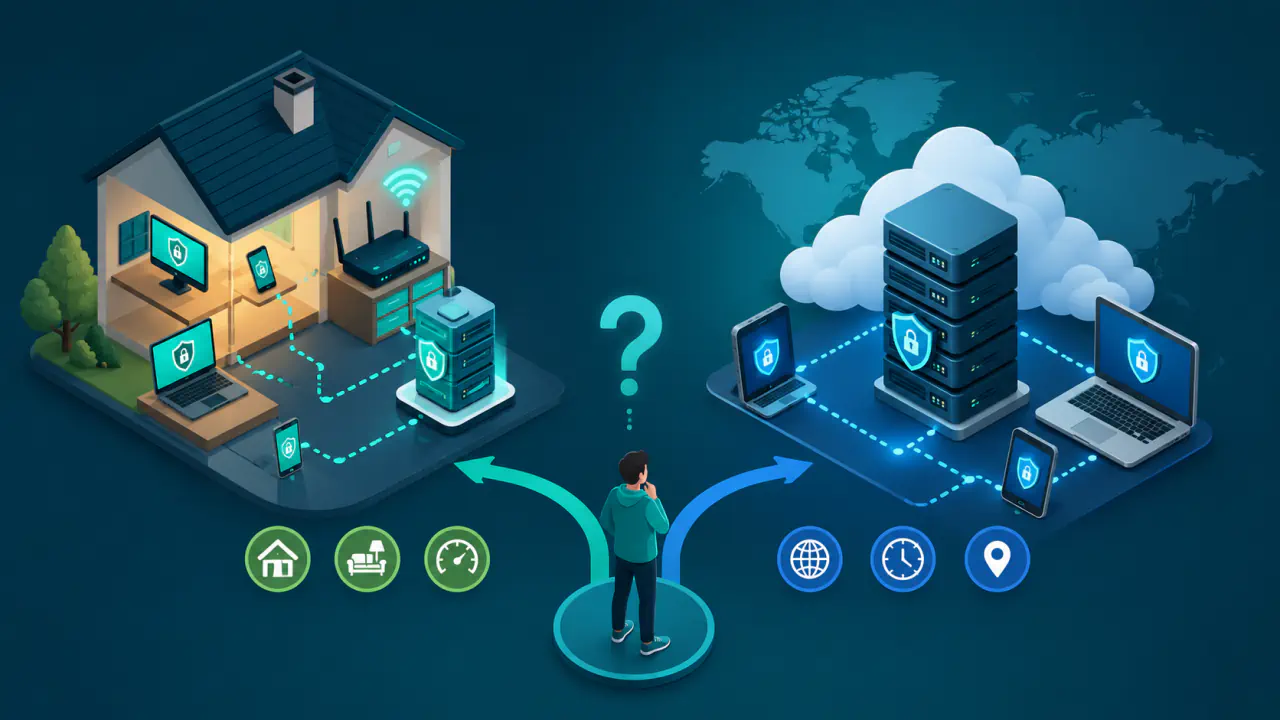
VPN ile Tor arasındaki seçim, hangi uygulamaları kullanacağınıza ve bağlantı bilgilerinizi kimlerden gizlemek istediğinize bağlıdır. Düşük gecikme, bütün cihazı kapsama veya Onion hizmetlerine erişim gibi ihtiyaçlar farklı seçenekleri öne çıkarır.
VPN'in Daha Uygun Olabileceği Durumlar
- Cihazdaki birçok uygulamanın trafiği aynı tünelden geçirilecekse
- Düşük gecikme ve yüksek aktarım hızı öncelikliyse
- Güvenilmeyen bir Wi-Fi bağlantısı üzerinden cihazdan VPN sunucusuna giden trafik korunacaksa
- Kurumsal veya özel ağa yetkili uzaktan erişim gerekiyorsa
- Merkezi VPN sağlayıcısına güvenmenin sonuçları kabul edilebiliyorsa
Tor Ağının Daha Uygun Olabileceği Durumlar
- Kaynak IP adresi ile hedef hizmet arasındaki doğrudan ilişkinin azaltılması öncelikliyse
- Bağlantı bilgisinin tek bir VPN sağlayıcısında toplanması istenmiyorsa
- Tor Browser'ın izlemeyi ve tarayıcı parmak izinin ayırt ediciliğini azaltan önlemleri gerekiyorsa
- Onion hizmetlerine erişilecekse
- Daha düşük hız, dağıtılmış güven modeli karşılığında kabul edilebiliyorsa
Tor ve VPN Birlikte Kullanılırsa Ne Değişir?
Tor Browser trafiği VPN tüneline yönlendirilmişse internet servis sağlayıcısı, doğrudan Tor aktarıcısı yerine VPN sunucusuna giden bağlantıyı görür. Yalnız VPN bağlantısını kurup Tor Browser'ı açmak bunu garanti etmez; bölünmüş tünelleme Tor trafiğini dışarıda bırakabilir. VPN sağlayıcısı kullanıcının gerçek IP adresini ve Tor ağına bağlandığını görebilir; hedef site yine çıkış aktarıcısının IP adresini görür.
Bu zincir güven ihtiyacını ortadan kaldırmaz. VPN hesabı, ödeme kaydı, istemci tanımlayıcıları ve yanlış yapılandırma yeni ilişkilendirme noktaları oluşturabilir. Tor Project, VPN ile Tor Browser'ın birlikte kullanımını doğru yapılandırmayı bilen ileri düzey kullanıcılar dışında genel olarak önermez.
Tor ağı üzerinden VPN tüneli kurmak daha karmaşık bir modeldir; hedef site VPN sunucusunun IP adresini görebilir ve VPN sağlayıcısı Tor çıkışından gelen bağlantıyla hesabı ilişkilendirebilir. Açıkça tanımlanmış bir ihtiyaç yoksa katmanları üst üste eklemek otomatik olarak daha güvenli sonuç vermez.