IPv4 Nedir ve Adresleme Nasıl Çalışır?
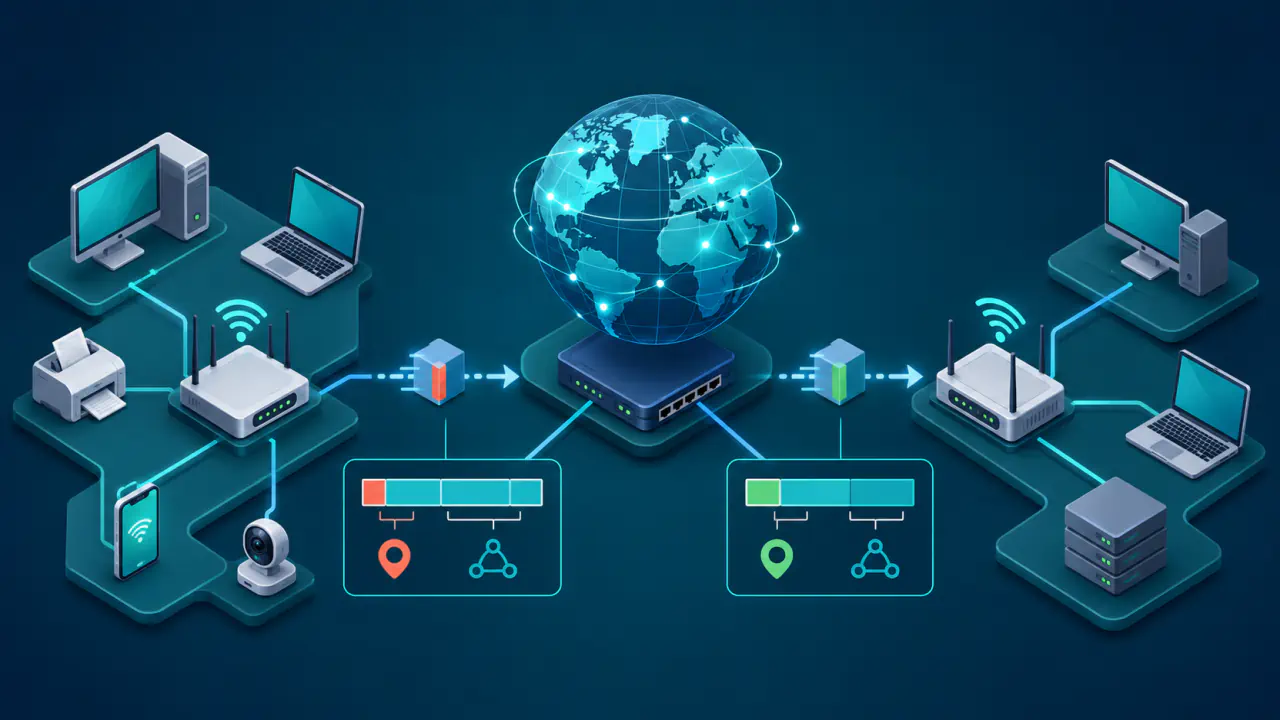
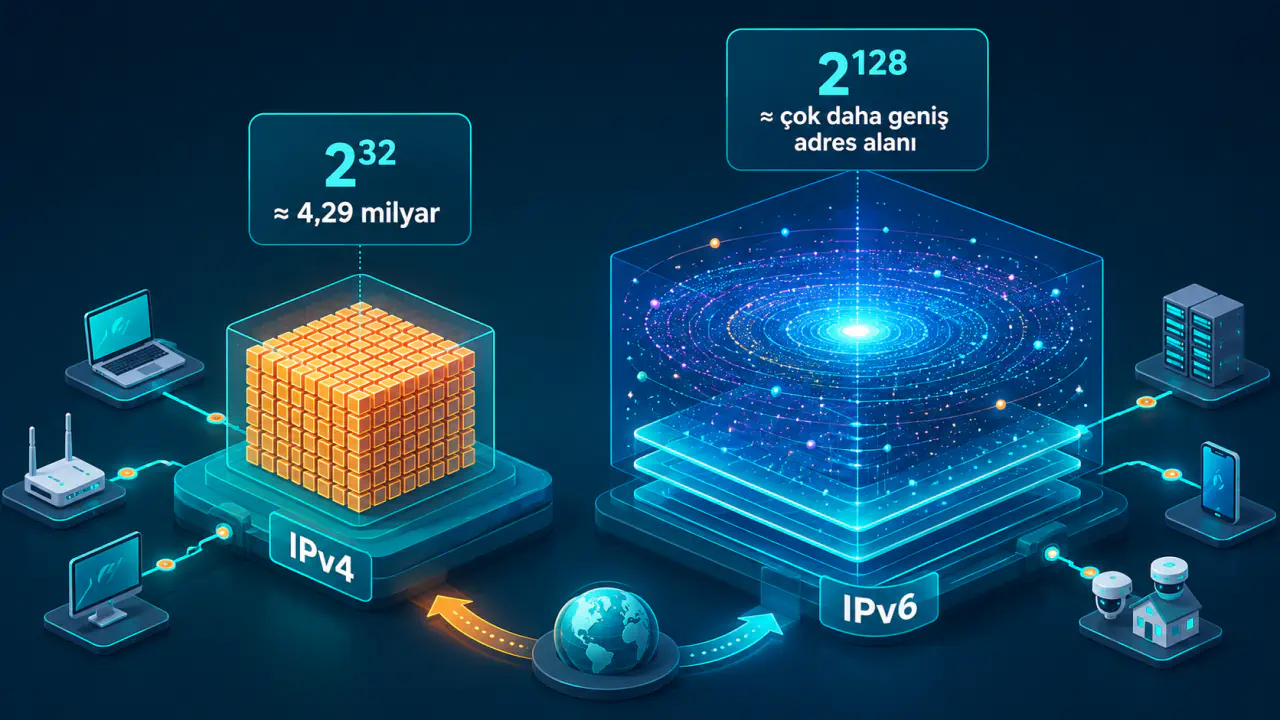
IPv4 (Internet Protocol version 4), ağ arayüzleri için 32 bitlik adresleme sunar ve veri paketlerinin hedef IPv4 adresine göre ağlar arasında yönlendirilmesini sağlar. Paketteki kaynak adres alanı gönderici olarak belirtilen IPv4 adresini, hedef adres alanı ise ulaşılmak istenen IPv4 adresini gösterir.
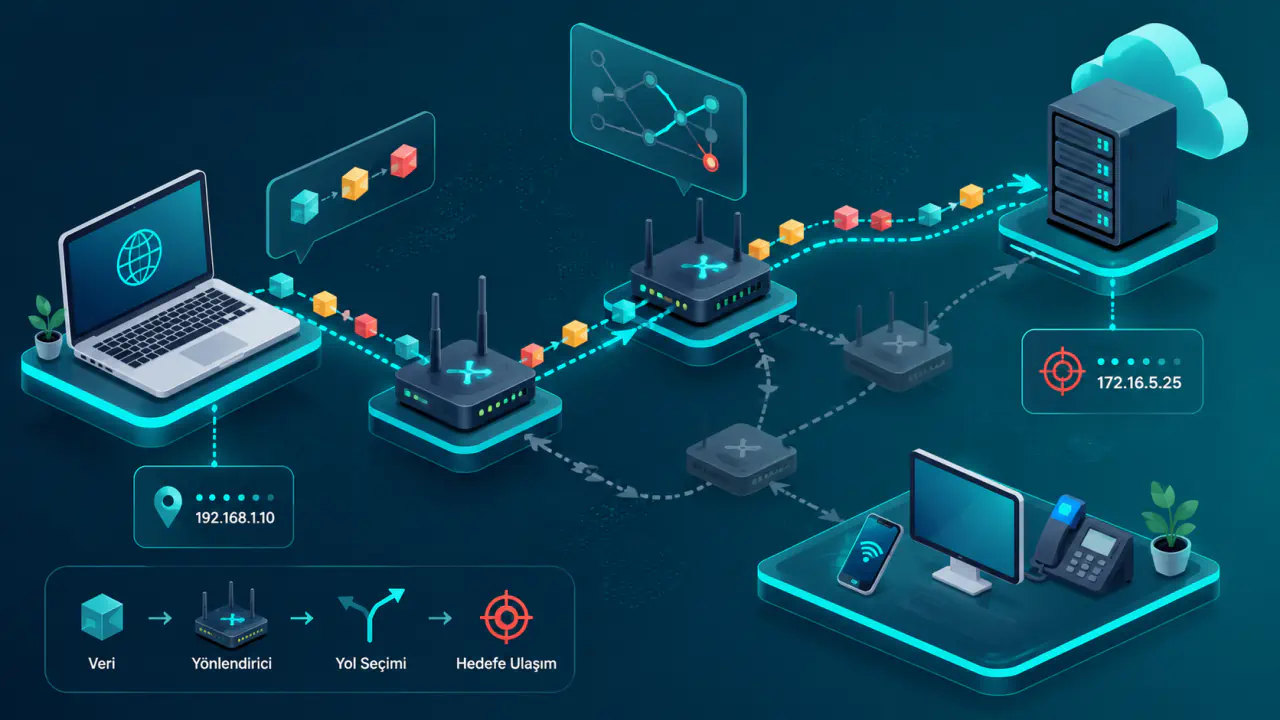
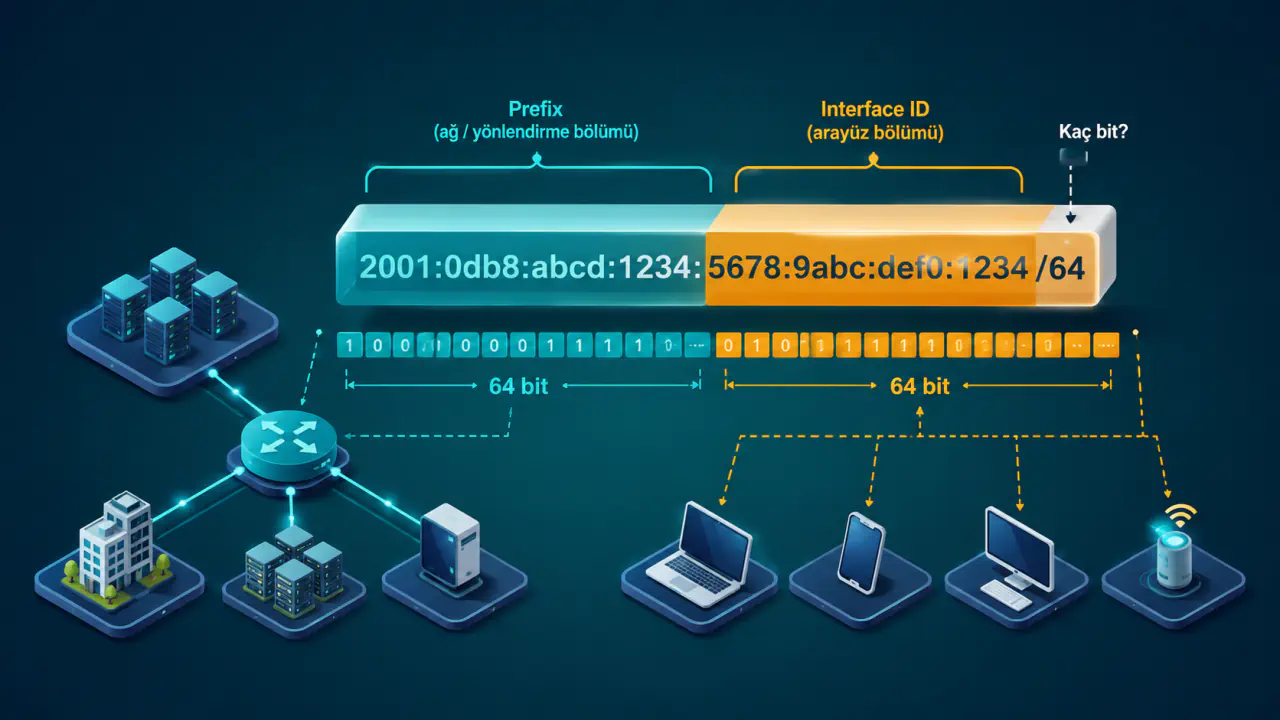
Ağ sınırını belirlemek için IPv4 adresinin yanında prefix uzunluğunu veya alt ağ maskesini bilmeniz gerekir. Bu değer, 32 bitlik adresin hangi bölümünün ağı, hangi bölümünün o ağdaki arayüzü tanımladığını gösterir. Yönlendirici, hedef adresi yönlendirme tablosundaki ağ prefix'leriyle karşılaştırır ve paketin bir sonraki adımını seçer.
IPv4 Adres Yapısı Nasıl Okunur?
Bir IPv4 adresi dört oktetten oluşur. Her oktet sekiz bit taşıdığı için adresin toplam uzunluğu 32 bittir. Okumayı kolaylaştırmak için bu bitler 192.168.1.42 gibi noktalarla ayrılmış dört ondalık sayı halinde gösterilir.
Noktalı Ondalık Gösterim
Her sekiz bitlik oktet, ikilik sistemde 00000000 ile 11111111 arasındadır; ondalık karşılığı 0 ile 255 arasında olur. Bu nedenle 300.10.20.30 bir IPv4 adresi olamaz, çünkü ilk oktet izin verilen aralığın dışındadır.
Bir adresin noktalı ondalık gösterime uyması, nerede kullanılabileceğini tek başına açıklamaz. Aynı gösterim özel ağlarda, genel internette yönlendirilen bloklarda ve özel amaçlı adres bloklarında kullanılır. Değer aralığı ve prefix bilgisi birlikte, adresin özel ağ bloğunda mı, genel internette yönlendirilen blokta mı yoksa başka bir özel amaçlı blokta mı bulunduğunu gösterir.
Prefix Uzunluğu ve Alt Ağ Maskesi
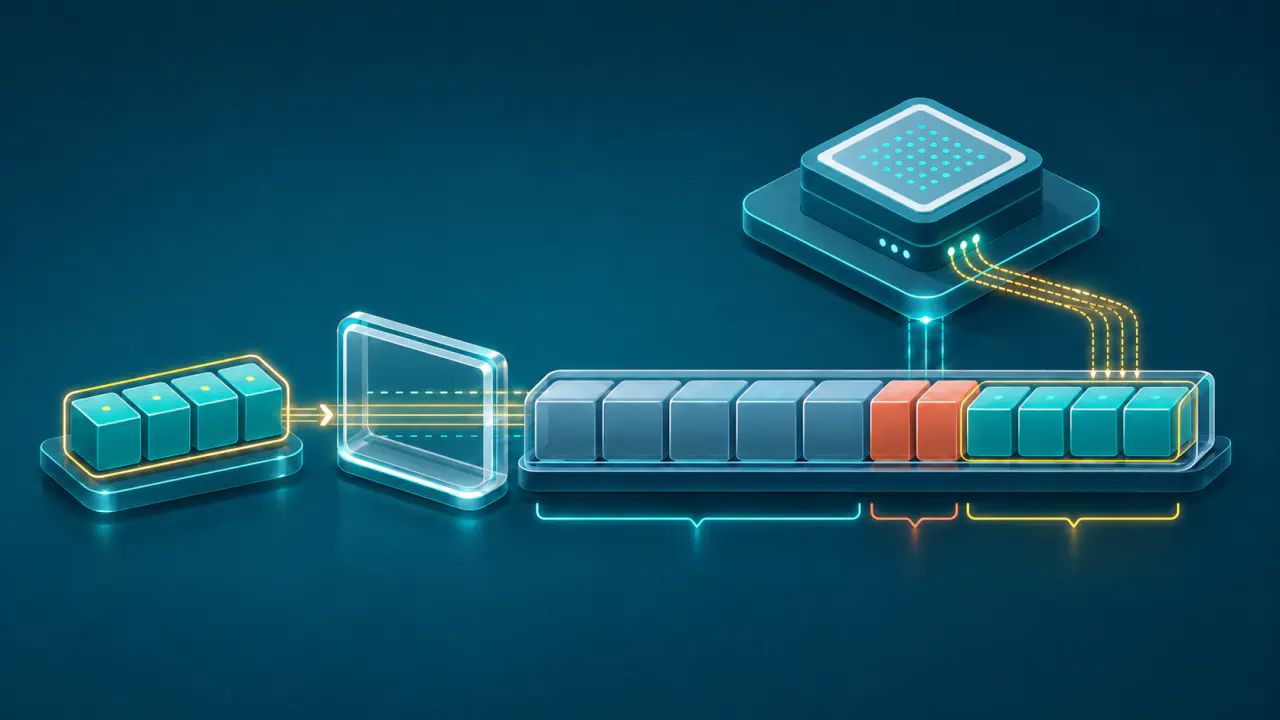
192.168.1.42/24 gösterimindeki /24, ilk 24 bitin ağ prefix'i olduğunu belirtir. Kalan 8 bit, bu ağdaki arayüzü ayırır. /24 prefix'inin alt ağ maskesi 255.255.255.0'dır.
Prefix uzunluğu arttıkça adres bloğu daralır, azaldıkça genişler. Güncel yönlendirme sistemleri, CIDR adı verilen prefix tabanlı yaklaşımı kullanır. Temel ağ eğitimlerinde A, B ve C sınıfları öğretilmeye devam etse de ağ sınırı yalnız ilk oktete bakılarak belirlenmez.
Ağ ve Arayüz Bölümü Nasıl Ayrılır?
Ağ bölümü, IPv4 adresinin ait olduğu ağı; arayüz bölümü ise o ağdaki arayüzü tanımlar. Bu sınır sabit değildir ve prefix uzunluğuna göre değişir. Bu yüzden aynı IPv4 adresi farklı prefix'lerle yazıldığında farklı ağların parçası olarak yorumlanabilir.
192.168.1.42/24 örneğinde ilk 24 bit ağ bölümüdür. Ağ adresi 192.168.1.0'dır; son oktetteki 42 değeri ise arayüz bölümüne karşılık gelir. Bu hesap bit düzeyinde yapılır. Adresi yalnız noktalardan bölmek, oktet sınırlarına denk gelmeyen prefix'lerde yanlış sonuç verir.
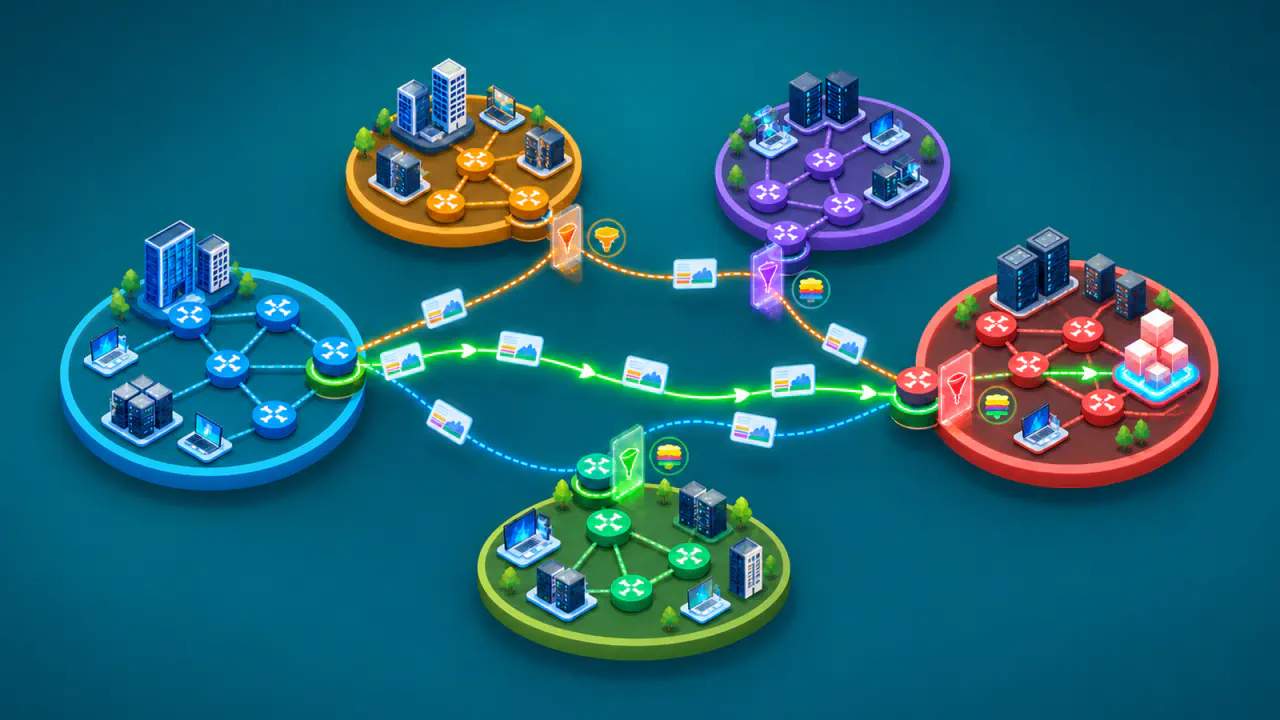
Bir cihaz, hedef IPv4 adresinin doğrudan bağlı olduğu prefix'lerden birinin içinde kaldığını belirlerse paketi yerel ağda teslim etmeye çalışır. Hedef bağlı olduğu prefix'lerin dışındaysa paket çoğu yapılandırmada varsayılan ağ geçidine gönderilir. Sonraki iletim adımlarını diğer yönlendiriciler kendi tablolarına göre belirler.
IPv4 Paketi Hedefe Nasıl Yönlendirilir?
IPv4, üst katmandan aldığı veriyi bağımsız bir IP paketi, yani datagram içinde taşır ve başlığa iletim için gereken alanları ekler. Başlıktaki hedef adres, yönlendirme kararının temelini oluşturur. Kaynak adres, yanıt paketinin hedefini belirlemeye ve ağ kurallarını uygulamaya yardımcı olur. TTL alanı ise paketin geçebileceği yönlendirici sayısını sınırlar.
Kaynak ve Hedef Adresler
Kaynak adres alanı, paketin gönderici olarak belirttiği IPv4 adresini taşır; hedef adres alanı ise ulaşılmak istenen arayüzü gösterir. Ara yönlendiriciler normal yönlendirmede hedef adrese bakar. Güvenlik duvarı veya politika tabanlı yönlendirme gibi sistemler kaynak adresi de kararlarına katabilir.
En Uzun Prefix Eşleşmesi
Bir yönlendiricinin tablosunda aynı hedef IPv4 adresiyle eşleşen birden fazla ağ kaydı bulunabilir. Yönlendirici bu durumda hedefle en fazla başlangıç bitini paylaşan, başka bir deyişle prefix'i en uzun olan kaydı seçer. Bu kurala en uzun prefix eşleşmesi denir.
Tabloda 10.0.0.0/8 ve 10.20.0.0/16 kayıtları varsa 10.20.5.8 hedefi ikisiyle de eşleşir. /16 kaydı daha uzun ve daha özeldir; paket bu nedenle o kaydın gösterdiği sonraki yönlendiriciye veya arayüze gönderilir. Daha özel hiçbir kayıt eşleşmezse yapılandırılmış varsayılan rota kullanılabilir.
TTL Alanı Ne İşe Yarar?
Her yönlendirici, paketi iletmeden önce TTL değerini en az bir azaltır. Değer sıfıra ulaştığında paket hedefe iletilmeden düşürülür ve yönlendirici genellikle kaynağa, ağdaki hata ve durum bilgilerini taşıyan ICMP protokolüyle bir süre aşıldı iletisi gönderir. Bu mekanizma, hatalı yönlendirme kayıtlarının bir paketi ağda süresiz dolaştırmasını önler.
Subnet İçindeki Ağ ve Broadcast Adresleri
Bir subnet, daha büyük bir IPv4 adres bloğunun prefix kullanılarak ayrılmış bölümüdür. Geleneksel çoklu erişimli subnetlerde ilk adres ağı temsil eder, son adres ise paketi o subnetin bütün arayüzlerine yöneltmek için kullanılan broadcast adresidir.
192.168.1.0/24 subnetinde 192.168.1.0 ağ adresi, 192.168.1.255 broadcast adresidir. Prefix'e göre ağ adresini, broadcast adresini ve kullanılabilir aralığı görmek için IPv4 Subnet ve CIDR Hesaplayıcı kullanılabilir. /31 prefix'iyle kurulan nokta-noktaya bağlantılarda ise iki adres de arayüzlere atanabilir; klasik ağ ve broadcast ayrımı bu bağlantılarda uygulanmaz.
IPv4 Parçalama Ne Zaman Devreye Girer?
Bir IPv4 datagramı, sıradaki bağlantının MTU değerini aşıyorsa parçalama gerekebilir. DF (Don’t Fragment) bayrağı kapalıysa gönderen sistem veya bir yönlendirici datagramı daha küçük parçalara ayırabilir. IPv4 başlığındaki tanımlama, bayrak ve parça konumu alanları, aynı datagrama ait parçaların hedefte doğru sırayla birleştirilmesini sağlar.
DF bayrağı ayarlanmış bir datagram sıradaki bağlantının MTU sınırını aşıyorsa yönlendirici datagramı düşürür. Yönlendirici normalde gönderene parçalama gerektiğini bildiren bir ICMP iletisi yollar; gönderen sistem de yolun MTU değerine uygun daha küçük datagramlar oluşturabilir.
IPv4 ile NAT Arasındaki İlişki
NAT, ağ sınırında IPv4 adreslerini; bazı türlerinde de TCP veya UDP portlarını eşleyerek özel adresli cihazların genel IPv4 adreslerinin kullanıldığı dış ağlarla iletişim kurmasına yardımcı olur. Birçok ev ve küçük ofis ağı bu yöntemle bir genel IPv4 adresini birden fazla iç cihaz için paylaşır.
NAT, IPv4'ün zorunlu bir parçası değildir. IPv4 adresleme ve yönlendirme NAT olmadan da çalışır. NAT, genel IPv4 adresi tüketimini azaltan ve özel adresli ağların dış ağla iletişiminde adres çevirisi sağlayan ek bir mekanizmadır; tek başına anonimlik veya uçtan uca güvenlik garantisi vermez.
IPv4 Adresinin Biçimi ve Türü Nasıl Kontrol Edilir?
Bir IPv4 adresini değerlendirirken dört oktetin 0 ile 255 arasında olup olmadığı, prefix uzunluğunun 0 ile 32 arasında kalıp kalmadığı ve adresin özel amaçlı bir bloğa ait olup olmadığı ayrı ayrı incelenir. Bu sonuçlar adresin biçimini ve türünü açıklar, ancak canlı ağ yapılandırmasının çalıştığını tek başına kanıtlamaz.