Kendi VPN Sunucusu İçin Ev Ağı mı VPS mi?
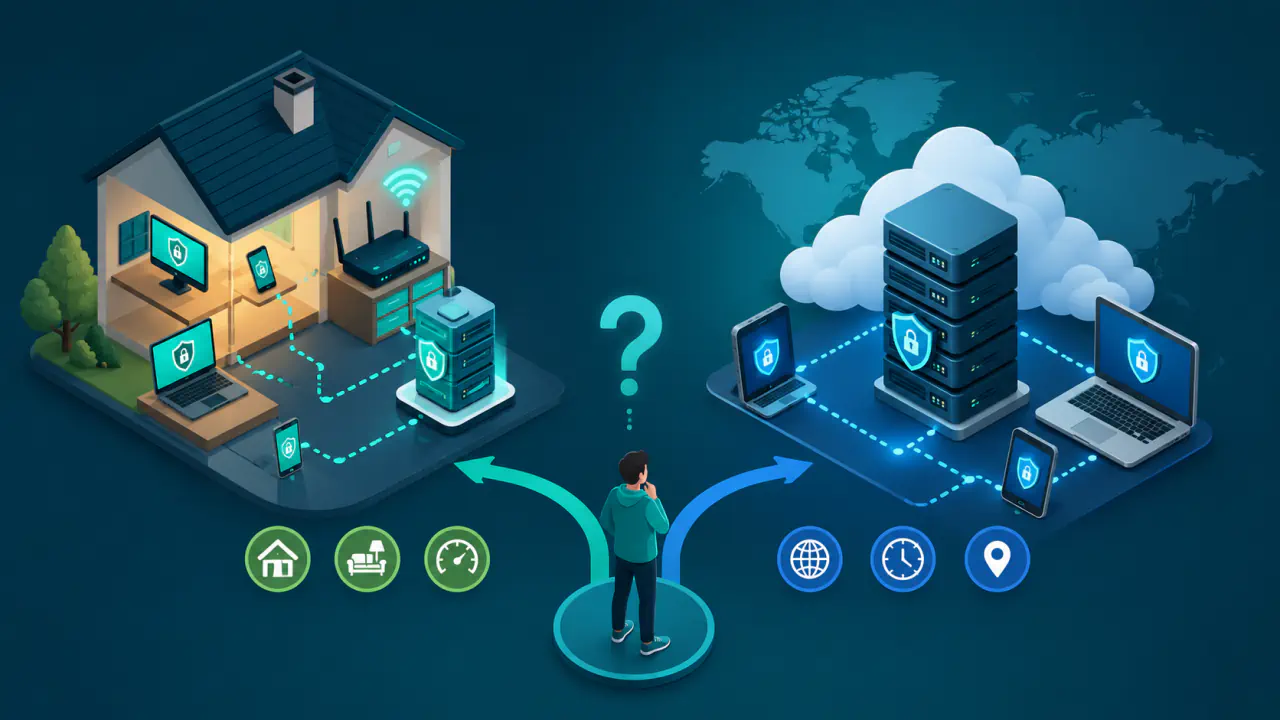
Kendi VPN sunucusunu ev ağında veya veri merkezinden kiralanan sanal bir sunucuda (VPS) çalıştırma kararı, sunucunun hangi ihtiyacı karşılayacağıyla başlamalıdır. Dışarıdayken evdeki dosyalara, depolama cihazlarına veya yönetim arayüzlerine erişmek öncelikliyse ev ağı daha doğrudan bir yapı sunar. Ev bağlantısından bağımsız, sürekli erişilebilir bir internet çıkış noktası isteniyorsa VPS daha uygun olabilir.
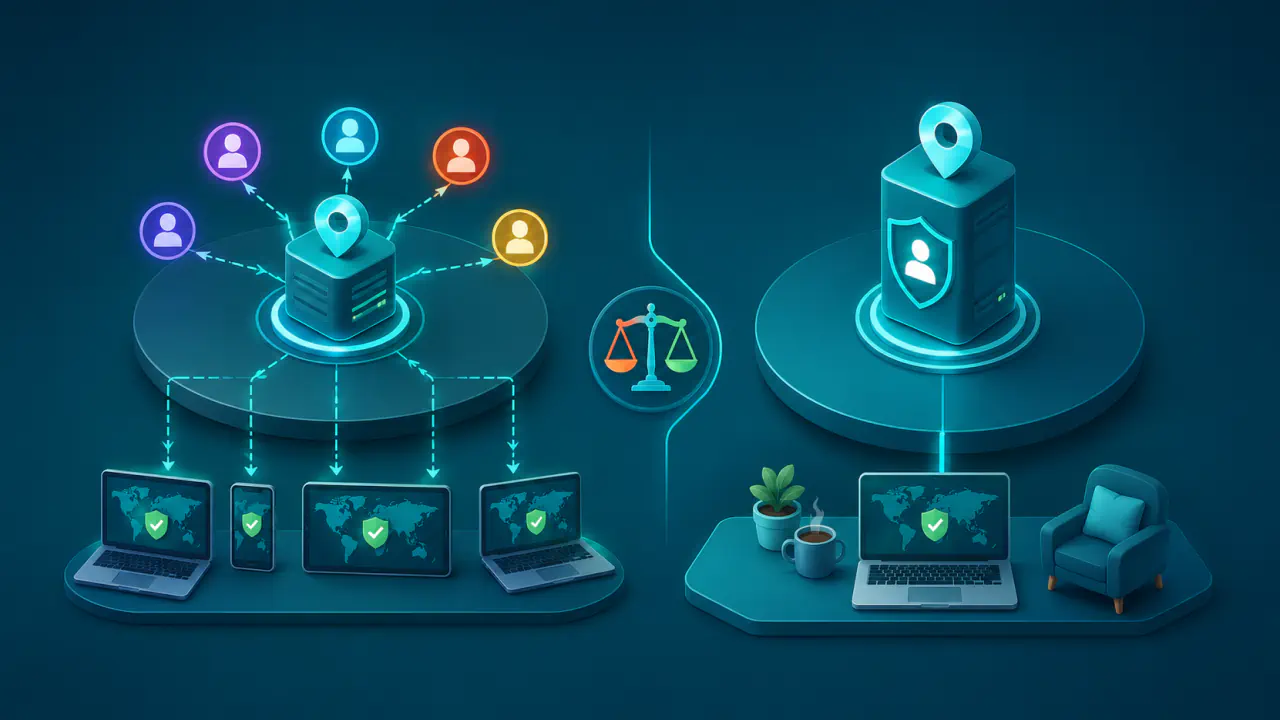
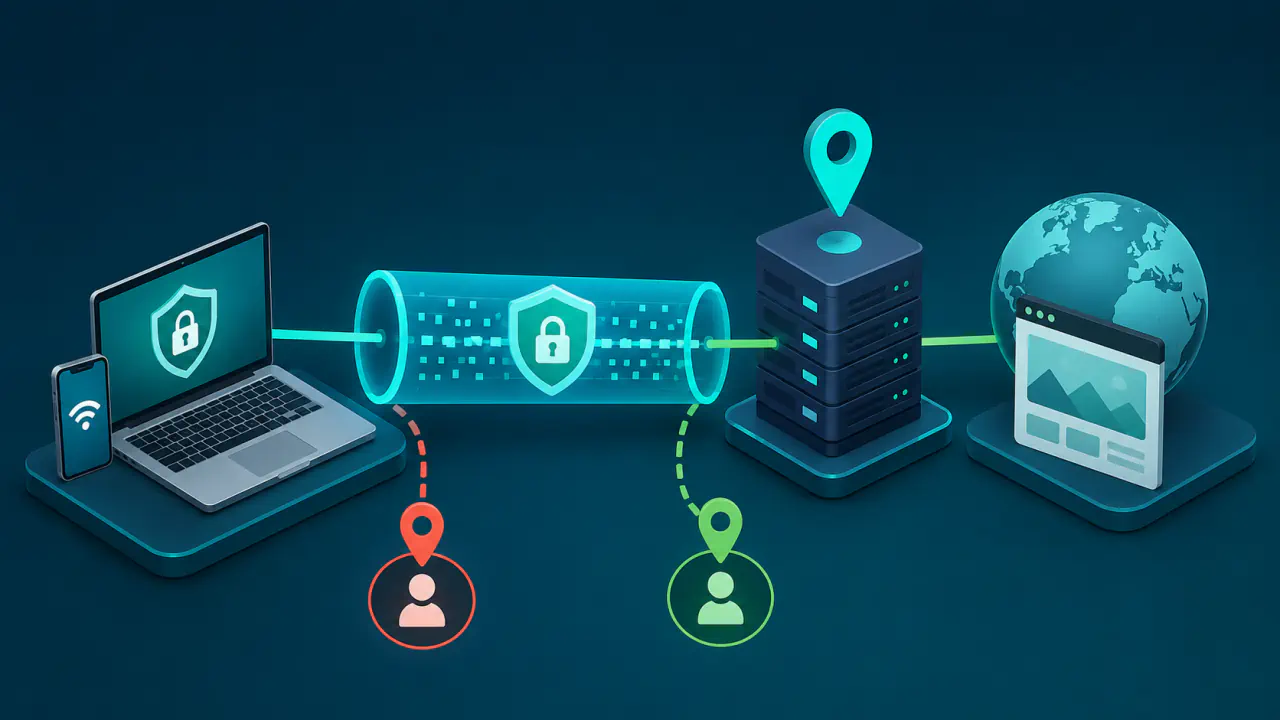
İki seçenek de istemci ile VPN sunucusu arasında korumalı bir tünel kurabilir. Ev ağı ile VPS şu noktalarda ayrılır: sunucunun bulunduğu ağ, internetten erişim biçimi, trafiğin çıktığı bağlantı ve bakım kapsamı.
Seçimi yalnız aylık ücrete veya kurulum kolaylığına göre yapmayın. Genel IP adresini, CGNAT durumunu, port erişimini, ev bağlantısının yükleme kapasitesini, hizmet sürekliliğini ve güven modelini birlikte değerlendirin.
Ev Ağı ile VPS Arasındaki Teknik Farklar
Ev ağı ile VPS'i aynı başlıklarda karşılaştırmak, yalnız tek bir avantaja bakarak karar verme riskini azaltır. Temel farklar kullanım amacı, erişilebilirlik, ağ kapasitesi, maliyet ve güven modelinde ortaya çıkar.
| Karşılaştırma Konusu | Ev Ağı | VPS |
|---|---|---|
| Temel kullanım | Evdeki yerel cihaz ve hizmetlere erişim | Uzak ve sürekli açık bir internet çıkış noktası |
| Tünelden geçen internet trafiğinin çıkışı | Ev bağlantısının genel IP adresi | VPS'in genel IP adresi |
| Gelen bağlantı koşulu | Genel IP adresi, port erişimi ve modem yapılandırmasına bağlı | Sunucunun ağ ve güvenlik kurallarına bağlı |
| CGNAT etkisi | IPv4 üzerinden doğrudan gelen bağlantıyı engelleyebilir | Evden VPS’e başlatılan bağlantı için evde port yönlendirme gerekmez |
| Performans sınırı | Ev hattının özellikle yükleme kapasitesi | Sunucu kaynakları, ağ kapasitesi ve veri aktarım koşulları |
| Süreklilik | Ev elektriği, modem ve internet hattına bağlı | VPS sağlayıcısının altyapısına, sunucu durumuna ve hesap sürekliliğine bağlı |
| Bakım kapsamı | Donanım, işletim sistemi ve ev ağı birlikte yönetilir | İşletim sistemi ve VPN yönetilir; fiziksel altyapıyı VPS sağlayıcısı işletir |
| Maliyet yapısı | Donanım, elektrik ve bakım zamanı | Düzenli hizmet bedeli ve plana bağlı kaynak sınırları |
| Güven modeli | Kendi cihazınız ve internet servis sağlayıcınız | Kendi yönetiminiz ve VPS sağlayıcısının altyapısı |
Ev Ağında Kendi VPN Sunucusunu Çalıştırmak
Ev ağı seçeneğinde VPN sunucusu, erişilmek istenen yerel cihazlarla aynı ağın içinde veya bu ağa yönlendirme yapabilecek bir konumda bulunur. Bu mimari, dışarıdaki bir cihazın evdeki belirli hizmetlere ulaşmasını sağlayabilir. İnternet trafiğinin tamamı tünelden geçirilirse dış hizmetler bağlantıyı ev internetinin genel IP adresinden geliyor gibi görür.
Yerel Kaynaklara Erişim ve Yönlendirme
VPN bağlantısının kurulması, ev ağındaki bütün kaynaklara otomatik erişim sağlandığı anlamına gelmez. VPN sunucusunun istemci trafiğini doğru yerel alt ağa yönlendirmesi, güvenlik kurallarının bu geçişe izin vermesi ve yanıt paketlerinin VPN istemcisine dönebileceği bir ağ yolunun bulunması gerekir.
Geri dönüş yolu doğru değilse istemci VPN'e bağlanmış görünmesine rağmen NAS (ağa bağlı depolama) cihazı, yazıcı veya başka bir yerel hizmet yanıt vermeyebilir. Bu nedenle VPN tasarımı yalnız tünelin açılmasını değil, iki yönlü yönlendirmeyi ve hangi kaynaklara erişim verileceğini de kapsamalıdır.
VPN istemcilerine bütün yerel ağı açmak yerine yalnız gereken cihazları ve hizmetleri erişilebilir kılmak daha kontrollü bir yaklaşımdır. Bir erişim anahtarının ele geçirilmesi veya bir istemci cihazın kaybolması durumunda ulaşılabilecek kaynakların sınırlandırılması, olayın etkisini azaltabilir.
Genel IP Adresi, Port Erişimi ve CGNAT
Doğrudan erişim için VPN sunucusunun internetten ulaşılabilen bir adresi ve gelen bağlantıya izin veren güvenlik kuralları olmalıdır. Sunucu ev yönlendiricisinin kendisinde çalışıyorsa VPN hizmetine doğrudan izin verilir. IPv4 adres çevirisi yapan yönlendiricinin arkasındaki ayrı bir cihazda çalışıyorsa gerekli bağlantı noktaları o cihaza yönlendirilir.
Genel IP adresinin zaman zaman değişmesi tek başına evde VPN çalıştırmayı imkansız hale getirmez. Bir alan adının DNS kaydını güncel adrese otomatik olarak uyarlayan DDNS (dinamik DNS) kullanılabilir. İstemci bu adla bağlanır; ancak DDNS gelen bağlantıya izin vermez ve CGNAT engelini kaldırmaz.
CGNAT kullanılan bağlantılarda genel IPv4 adresi birden fazla abone arasında paylaşılabilir. İnternet servis sağlayıcısının adres çevirisi kullanıcı tarafından yönetilemediği için modem üzerinde yapılan port yönlendirme, dış bağlantıyı eve ulaştırmaya yetmeyebilir.
Ev ağına bağlı bir cihazda, VPN veya proxy kullanmadan IP Adresim aracında görünen IPv4 adresini modemin internet tarafındaki IPv4 adresiyle karşılaştırın. Farklı adresler CGNAT veya evdeki ikinci bir yönlendirici gibi ek adres çevirme katmanlarına işaret edebilir; IPv4 ile IPv6 adreslerini birbiriyle karşılaştırmayın. Bu karşılaştırma tek başına kesin sonuç değildir. Bağlantı yapısını ve genel adres seçeneklerini internet servis sağlayıcınızdan doğrulayın.
CGNAT’ın IPv4 üzerindeki etkisi, IPv6 ile doğrudan erişimi tek başına engellemez. Sunucunun genel bir IPv6 adresi, istemcinin de IPv6 bağlantısı varsa ve VPN yazılımı destekliyorsa bu yol kullanılabilir. IPv6 için de yönlendirici ve sunucu güvenlik duvarlarında gerekli gelen bağlantılara izin verilmelidir.
Bant Genişliği ve Bağlantı Sürekliliği
Ev sunucusunun performansında işlemci gücü kadar internet hattı da belirleyicidir. Uzak bir istemci evdeki dosyayı indirirken veri ev bağlantısından dışarı gönderildiği için hattın yükleme kapasitesi sınır haline gelir. İndirme hızı yüksek, yükleme hızı düşük bir ev bağlantısı uzaktan dosya erişiminde beklenenden daha yavaş sonuç verebilir.
Tüm internet trafiğinin ev VPN'i üzerinden geçirilmesi de ev hattının yükleme kapasitesini kullanır. Aynı bağlantıyı kullanan diğer ev cihazları yoğun trafik oluşturuyorsa VPN istemcisinde gecikme, hız dalgalanması veya bağlantı kalitesi sorunu görülebilir.
Evdeki VPN'in erişilebilirliği elektrik, modem, internet hattı ve sunucu cihazının çalışmasına bağlıdır. Elektrik kesintisi, modem yeniden başlatması veya cihazın kapanması dışarıdan erişimi durdurur. Yeniden başlatma sonrasında VPN hizmetinin ve gerekli yönlendirmelerin doğru biçimde devreye girmesi de planlanmalıdır.
Ev Sunucusunun Yönetimi ve Yerel Ağdan Ayrılması
Ev sunucusundaki fiziksel cihazı, işletim sistemini, erişim anahtarlarını ve kayıtları doğrudan siz yönetirsiniz. Donanım arızası, işletim sistemi güncellemeleri, güvenlik duvarı, yetki iptali ve olay incelemesi sorumluluğu da size aittir.
Sunucunun ev ağının içinde bulunması, yanlış bir erişim kuralının yerel cihazları da etkileyebilmesi anlamına gelir. VPN sunucusunu diğer cihazlardan ayrılmış bir ağ bölümünde çalıştırmak ve yalnız gerekli geçişlere izin vermek, ev ağının tamamını tek güven sınırı olarak kullanmaktan daha kontrollüdür.
VPS Üzerinde Kendi VPN Sunucusunu Çalıştırmak
VPS, veri merkezinde çalışan ve uzaktan yönetilen sanal bir sunucudur. Ev bağlantısındaki elektrik kesintisi, modem sorunu veya CGNAT gibi koşullardan bağımsız bir VPN uç noktası oluşturabilir. VPN üzerinden internete çıkan trafik, hedef hizmetlere VPS'in genel IP adresinden ulaşır.
Genel IP Adresi ve Sürekli Erişilebilirlik
VPS hizmetleri genellikle internetten erişilebilir bir sunucu çalıştırmak amacıyla sunulur. Bu nedenle gelen bağlantı kuralları doğru yapılandırıldığında VPN istemcilerinin sunucuya ulaşması, ev bağlantısındaki port yönlendirme ihtiyacına göre daha doğrudan olabilir.
Bu durum kesintisiz çalışma garantisi vermez. VPS sağlayıcısının bakım çalışması, sunucu işletim sistemi sorunu, yanlış güvenlik kuralı, hesap kısıtlaması veya hizmet kesintisi VPN'i ulaşılamaz hale getirebilir. Kesintisiz erişim gerekiyorsa yalnız sunucunun açık olup olmadığını değil, VPN hizmetinin çalışmasını da düzenli olarak izleyin.
VPS Üzerinden Ev Ağına Erişim
VPS üzerinde kurulan VPN, evdeki özel ağ adreslerine kendiliğinden erişemez. VPS ile ev ağı farklı ağlarda bulunduğu için aralarında ayrıca bir bağlantı ve yönlendirme tasarlanmalıdır. Evdeki bir cihazın VPS'e dışarı doğru bağlantı başlatması, CGNAT bulunan bağlantılarda uygulanabilecek yöntemlerden biridir.
Bu karma yapıda istemci önce VPS’e bağlanabilir, ardından trafik VPS ile ev ağı arasındaki tünelden ilgili yerel kaynağa yönlendirilebilir. Ancak gidiş ve dönüş yönlendirmelerinin, alt ağların ve güvenlik kurallarının iki ortamda da uyumlu olması gerekir. Aksi halde tüneller ayrı ayrı çalışsa bile uçtan uca erişim kurulamayabilir.
İki tarafta kullanılan alt ağlar çakışırsa trafik yanlış ağa yönlenebilir; adres planını buna göre düzenleyin. Bu modelde iki ortamın anahtarlarını, erişim kurallarını ve güncellemelerini birlikte yönetmeniz gerekir. Yalnız internet çıkışı için VPN gerekiyorsa ev ağına ikinci bir tünel eklemek gereksiz olabilir.
VPS Sağlayıcısının Güven Modelindeki Yeri
VPS kullanıldığında VPN yazılımını ve işletim sistemini kullanıcı yönetir, fakat fiziksel sunucu, sanallaştırma katmanı ve veri merkezi ağı VPS sağlayıcısının denetimindedir. Bu nedenle kendi VPN sunucusunu yönetmek, üçüncü taraflara duyulan güveni tamamen ortadan kaldırmaz; yalnız güvenilen tarafları ve sorumluluk dağılımını değiştirir.
Sunucu hesabının korunması da VPN yapılandırması kadar önemlidir. Yönetim hesabı ele geçirilirse saldırgan yalnız VPN kullanıcılarına değil, sunucunun işletim sistemine ve yapılandırmasına da müdahale edebilir. Hesap erişimi, yönetim anahtarları ve kurtarma yöntemleri VPN istemci anahtarlarından ayrı olarak korunmalıdır.
VPS Kaynakları ve Düzenli Maliyet
VPS'in işlemci, bellek ve ağ kaynakları seçilen hizmet planına bağlıdır. Çok sayıda eş zamanlı cihaz, yoğun veri aktarımı veya yüksek şifreleme yükü sınırlı kaynaklara sahip bir sunucunun kapasitesini aşabilir. Buna karşılık daha yüksek ücretli bir planın her bağlantıda otomatik olarak daha iyi sonuç vereceği de söylenemez; istemci ile sunucu arasındaki ağ yolu performansı ayrıca etkiler.
VPS maliyeti çoğunlukla düzenli hizmet bedeli biçimindedir. Bazı hizmetlerde veri aktarımı veya ek kaynaklar da toplam maliyeti etkileyebilir. Karşılaştırma yapılırken yalnız başlangıç fiyatı değil, gerekli kaynaklar, yedekleme ihtiyacı, yönetim zamanı ve hizmetin ne kadar süre kullanılacağı birlikte ele alınmalıdır.
Bakım, Güncelleme ve Kayıt Sorumluluğu
Kendi VPN sunucusunu çalıştırmak, sunucunun evde veya VPS'te olmasından bağımsız olarak düzenli işletim gerektirir. VPN yazılımını kurmak ve çalıştırmak kalıcı güvenlik sağlamaz. İşletim sistemi, VPN hizmeti ve kullanılan bileşenler güncel tutulmalıdır.
Erişim Anahtarlarının Yönetimi
Her istemci için ayrı erişim bilgisi kullanmak, kaybolan veya artık kullanılmayan bir cihazın yetkisini diğer cihazları etkilemeden kaldırmayı mümkün kılar. Aynı anahtarın bütün cihazlarda paylaşılması ise hangi cihazın bağlantı kurduğunu ayırt etmeyi ve tek bir yetkiyi iptal etmeyi zorlaştırır.
Kurulumdan önce yeni cihaz ekleme, eski cihazı kaldırma ve şüpheli erişim durumunda anahtar yenileme yöntemlerini belirleyin. Bu işlemler planlanmadıysa çalışan bir sunucuyu uzun vadede güvenli biçimde yönetmek zorlaşır.
Güvenlik Duvarı ve Açık Hizmetler
İnternete yalnız gerekli hizmetleri açın. VPN için gereken bağlantı noktası dışında kalan yönetim veya uygulama hizmetlerinin gereksiz biçimde açık bırakılması saldırı yüzeyini genişletir. Yönetim erişimi ile normal VPN istemci erişimini ayrı kurallarla sınırlandırın.
Ev sunucusunda modem ve sunucu güvenlik kuralları birlikte değerlendirilir. VPS'te ise VPS sağlayıcısının ağ güvenlik kuralları ile sunucunun işletim sistemi üzerindeki güvenlik duvarı ayrı katmanlar olabilir. Bir katmanda verilen izin diğer katmanda engellenebileceği gibi, gereksiz geniş izinler de beklenmeyen erişim oluşturabilir.
Kayıtların Amacı ve Saklama Süresi
Bağlantı kayıtları hata tespiti ve yetkisiz erişim incelemesi için yararlı olabilir. Buna karşılık ihtiyaçtan fazla ayrıntının süresiz tutulması, kişisel VPN'in topladığı veri miktarını artırır. Hangi olayların kaydedileceği, kayıtların ne amaçla kullanılacağı ve ne kadar süre saklanacağı önceden belirlenmelidir.
Kayıt tutmamak tek başına güvenlik sağlamaz. Hiç kayıt bulunmaması bağlantı sorunlarının veya şüpheli davranışların araştırılmasını zorlaştırabilir. İşletim için gereken en az veriyi sınırlı bir süre tutun ve kayıtlara erişimi koruyun.
Kişisel VPN ile Ticari VPN Arasındaki Farklar
Kişisel VPN genellikle tek bir ev bağlantısı veya tek bir VPS üzerinden çalışır. Ticari VPN hizmetleri ise çok sayıda sunucu konumu, hazır istemci uygulamaları, kullanıcı desteği ve merkezi hesap yönetimi sunabilir. Kendi sunucusunu kuran kişi bu işletim görevlerini kendisi üstlenir.
Kişisel sunucu, ticari VPN sağlayıcısına güvenme ihtiyacını azaltabilir; ancak güveni ortadan kaldırmaz. Ev modelinde internet servis sağlayıcısı ve yerel donanım, VPS modelinde ise sanal sunucu sağlayıcısı ve veri merkezi ağı güven modeline dahil olur.
Tek bir kişiye ait VPN çıkışının, çok sayıda kullanıcının paylaştığı ticari bir sunucuyla aynı gizlilik özelliklerine sahip olduğu varsayılmamalıdır. Kişisel VPN'in temel amacı istemci ile seçilen sunucu arasındaki bağlantıyı korumak, belirli ağlara erişim vermek ve gerektiğinde internet çıkış noktasını değiştirmektir.
Kendi VPN sunucusu anonimlik garantisi vermez. Kullanıcı hesapları, tarayıcı verileri, uygulama oturumları ve diğer tanımlama yöntemleri VPN'den bağımsız olarak çalışabilir. Sunucunun sahibi olmak, çevrim içi etkinliklerin hiçbir tarafça ilişkilendirilemeyeceği anlamına gelmez.