VPN Kullanırken Gerçek IP Adresi Neden Görünebilir?
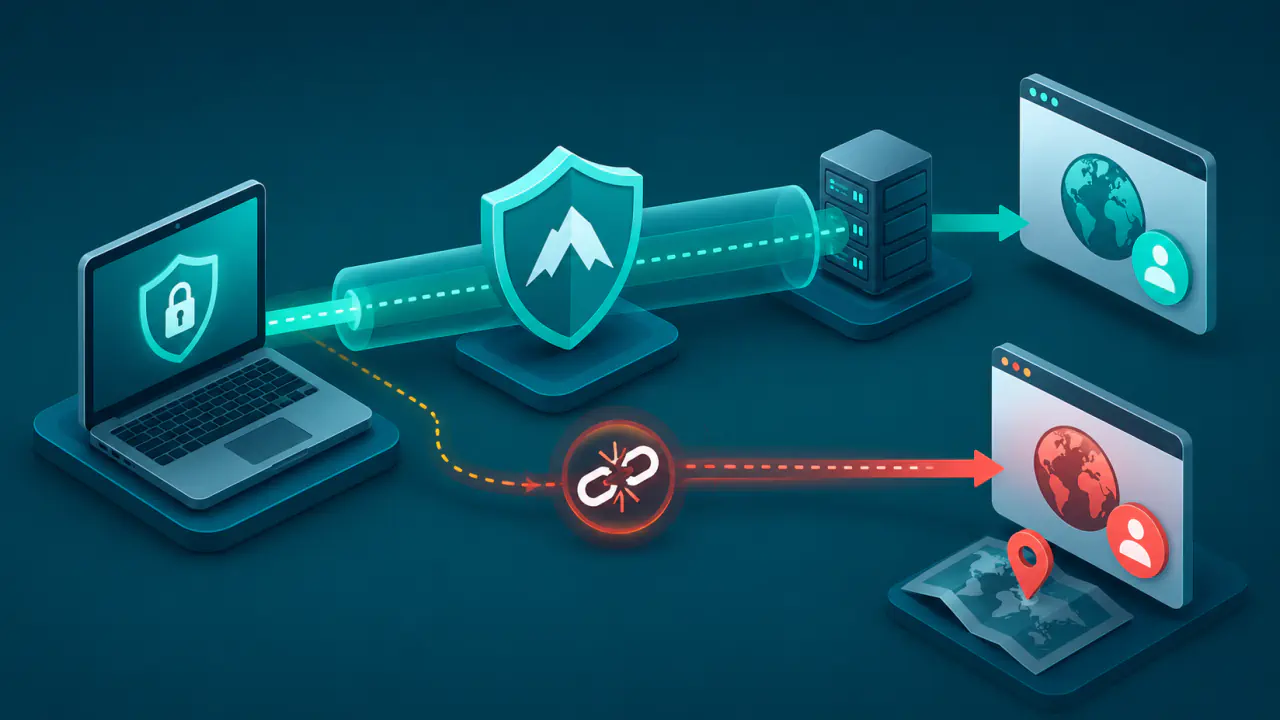
VPN kullanırken gerçek genel IP adresi, tünel koptuğunda veya bazı internet bağlantıları VPN dışında kaldığında hedef sunucuya görünebilir. WebRTC de tarayıcının ağ politikasına bağlı olarak doğrudan bağlantıda kullanılan adresi bir web uygulamasına bildirebilir. VPN istemcisinin ekranda bağlı görünmesi, cihazdaki her bağlantının aynı anda ve aynı kapsamda tünelden geçtiğini tek başına kanıtlamaz.
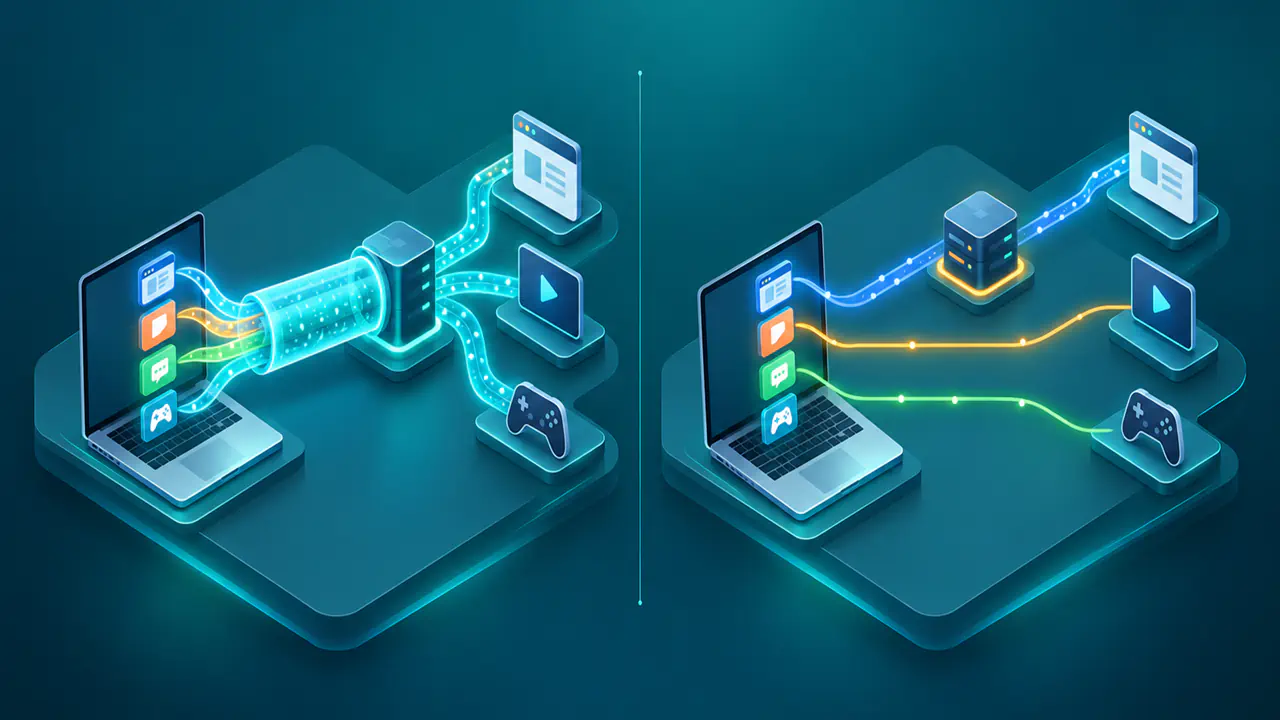
Bir VPN bağlantısında hangi trafiğin korunacağı, yönlendirme ve politika kurallarıyla belirlenir. Tam tünel yapılandırmasında trafik genel olarak VPN'e gönderilir; bölünmüş tünelde ise seçilen uygulamalar, hedefler veya protokoller doğrudan internet bağlantısını kullanabilir.
Kullanıcı, sonucu doğru yorumlamak için internet servis sağlayıcısının genel IP adresini, yerel ağdaki özel IP adresini ve kullanılan DNS sunucusunun adresini birbirinden ayırmalıdır. Bir testte görünen her adres, gerçek genel IP sızıntısı değildir.
VPN Tüneli Koptuğunda Doğrudan Bağlantı Devreye Girebilir
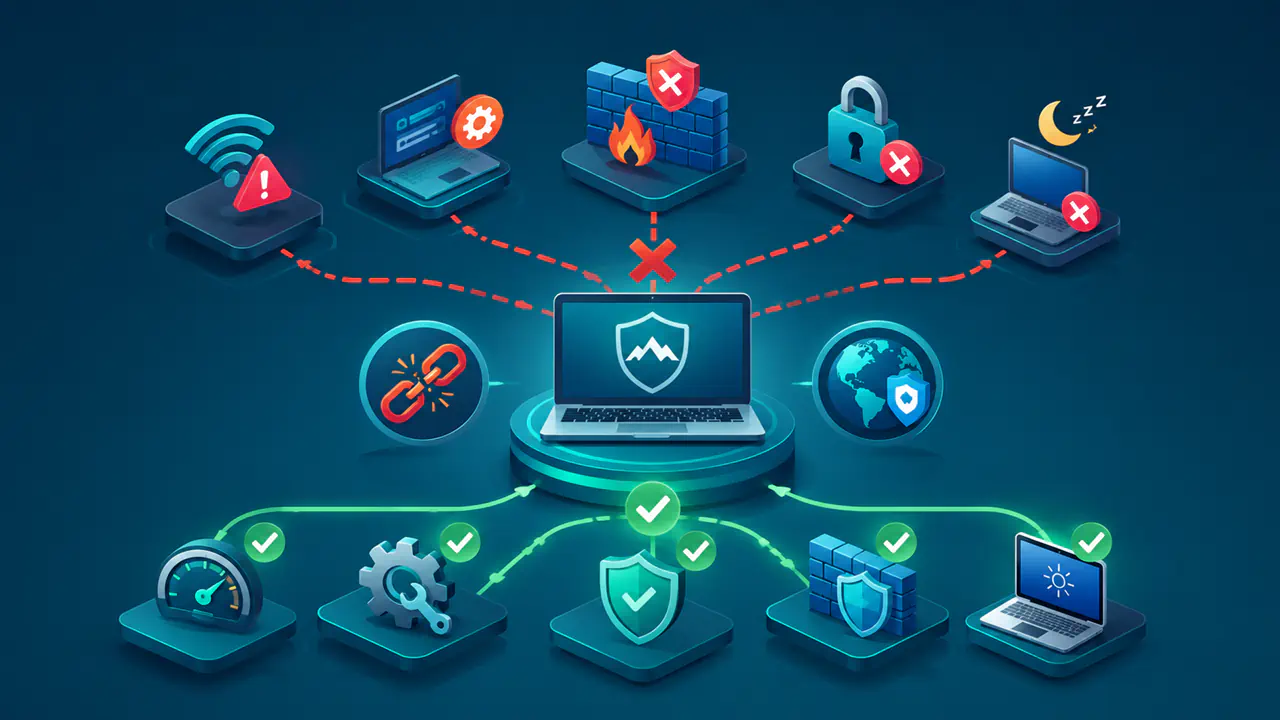
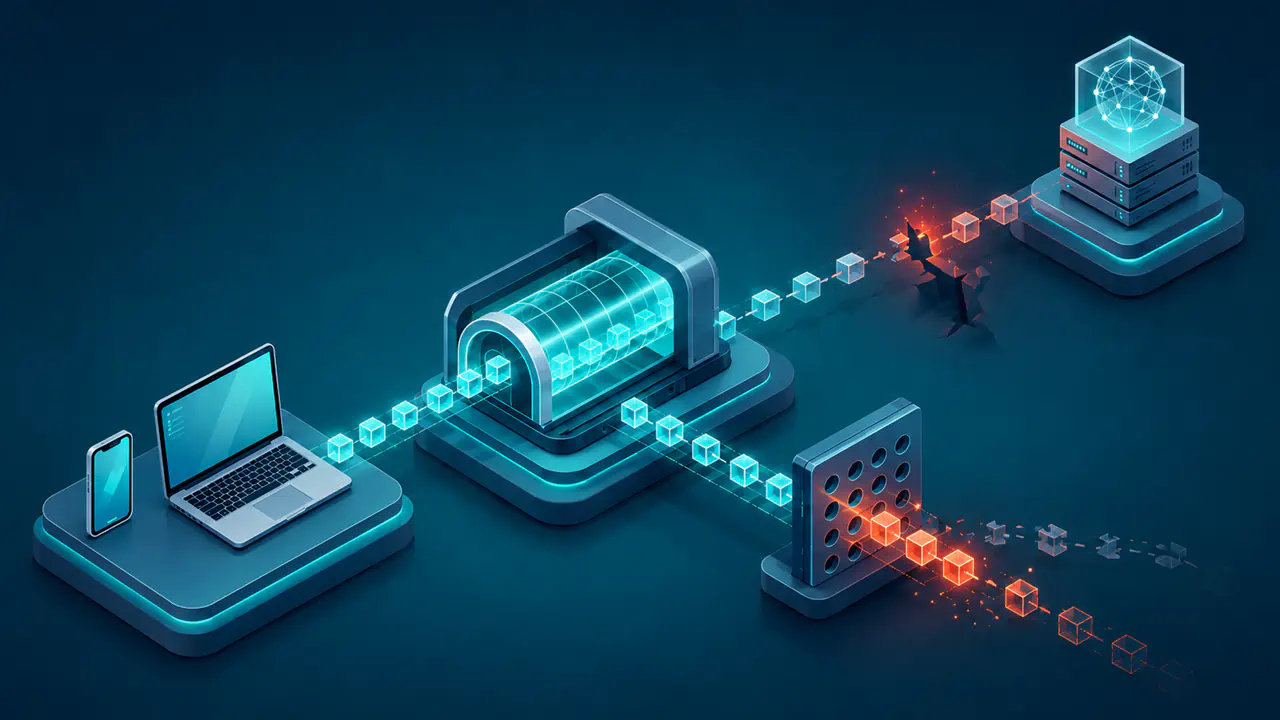
VPN istemcisi genellikle sanal bir ağ arayüzü oluşturur ve korunacak trafiği bu arayüze yönlendirir. Tünel sunucuyla bağlantısını kaybettiğinde işletim sistemi normal ağ geçidini yeniden kullanırsa yeni istekler doğrudan internet servis sağlayıcısı üzerinden çıkabilir.
Bu geçiş uzun sürmek zorunda değildir. VPN birkaç saniye içinde yeniden bağlansa bile aradaki bir web isteği, DNS sorgusu veya uygulama bağlantısı doğrudan ağ yolunu kullanmış ve hedefte internet servis sağlayıcısının genel IP adresiyle görülmüş olabilir.
Kill switch, tünel kullanılamadığında trafiği engellemeyi amaçlar. Ancak korumanın tüm cihazı mı, yalnız seçilen uygulamaları mı kapsadığı ve ağ değişikliklerinde nasıl davrandığı kullanılan istemciye ve yapılandırmaya bağlıdır.
IPv4 ve IPv6 Aynı VPN Kapsamında Olmayabilir
IPv4 ve IPv6 ayrı adresleme ve yönlendirme kuralları kullanır. Bir VPN istemcisi IPv4 trafiğini tünele alırken IPv6'yı doğrudan bağlantıda bırakırsa, IPv4 kontrolünde VPN hizmetinin çıkış adresi görünürken IPv6 destekleyen bir hedef internet servis sağlayıcısının verdiği IPv6 adresini görebilir.
Bu durum her VPN bağlantısında oluşmaz. IPv6 trafiği de tünele alınabilir veya VPN IPv6 desteklemiyorsa bu trafik istemci tarafından engellenebilir. Tam tünel ifadesi, IPv4, IPv6 ve DNS bağlantılarının nasıl yönlendirildiği ya da engellendiği doğrulanmadan tek başına yeterli bir güvence değildir.
DNS Sızıntısı ile WebRTC Adres Görünürlüğü Arasındaki Farklar
DNS sızıntısı, VPN ile korunması beklenen DNS sorgularının tünelin dışında gönderilmesidir. Bu durumda DNS hizmeti sorguları ve doğrudan bağlantınızın kaynak IP adresini görebilir. Sorgular ayrıca şifrelenmemişse ağ üzerindeki taraflar da sorgulanan alan adlarını okuyabilir.
DNS sızıntı testleri genellikle sorguyu yetkili DNS sunucusuna ileten recursive resolver (özyinelemeli DNS çözümleyicisi) sisteminin çıkış adresini gösterir. Bu adres, cihazınızın genel IP adresiyle veya ayarlarda seçtiğiniz DNS sunucusunun adresiyle aynı olmak zorunda değildir. Farklı bir DNS hizmetine VPN tüneli üzerinden de ulaşılabilir; bu nedenle farklı bir sunucu adı veya IP adresi tek başına tünel dışına çıkıldığını kanıtlamaz.
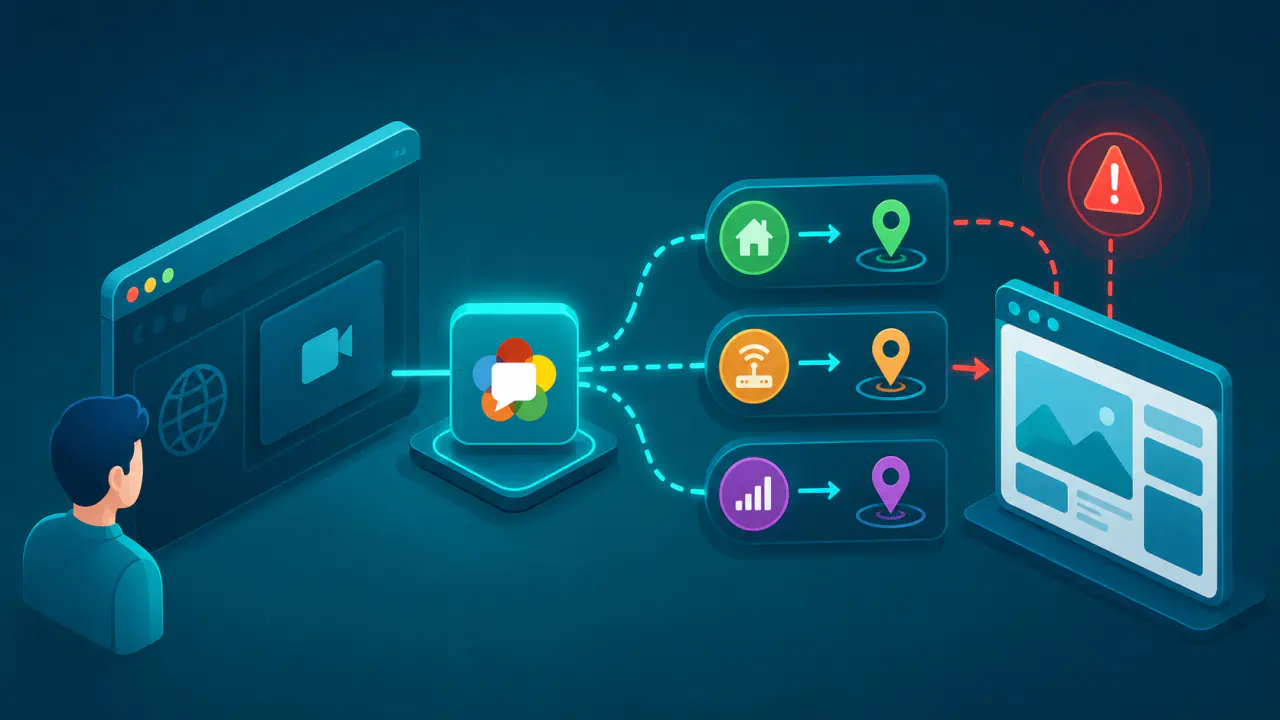
WebRTC, tarayıcıların gerçek zamanlı ses, görüntü ve veri iletişimi kurmasını sağlar. Bağlantı kurulurken kullanılabilecek ağ adresleri aday olarak toplanır. Tarayıcı; gizlilik ayarlarına ve ağ politikasına bağlı olarak VPN çıkış adresini, yerel adresleri ya da bazı koşullarda internet servis sağlayıcısına ait genel adresi öğrenebilir. Özellikle bölünmüş tünelde VPN arayüzü ile doğrudan internet arayüzü birlikte erişilebilir durumdaysa bir web uygulaması birden fazla adres adayı görebilir.
Her WebRTC kullanımı gerçek genel IP adresini açığa çıkarmaz. Güncel tarayıcıların yerel adresleri sınırlama veya maskeleme biçimleri değişebilir; bu nedenle kullanıcı yalnız WebRTC'nin etkin olmasına bakarak sızıntı kararı vermemelidir.
Görünen Her Adres Gerçek Genel IP Sızıntısı Değildir
Bir test sonucundaki adresin türü, sonucun anlamını belirler. Aşağıdaki ayrım, doğrudan bağlantı sızıntısı ile yerel veya aracı adres bilgisini birbirinden ayırır.
| Görünen adres | Ne ifade eder? | Gerçek genel IP sızıntısı mı? |
|---|---|---|
| VPN hizmetinin beklenen çıkış IP adresi | Web isteği VPN çıkışından internete ulaşmıştır. | Genellikle hayır; beklenen sonuçtur. |
| İnternet servis sağlayıcısının genel IPv4 veya IPv6 adresi | Trafiğin bir bölümü doğrudan internet bağlantısını kullanmış olabilir. | VPN ile korunması beklenen trafik için evet; bilinçli istisnalar ayrıca değerlendirilir. |
| Yerel özel IPv4 adresi | Cihazın ev, iş veya Wi-Fi ağı içindeki adresidir. | Hayır; internette yönlendirilen genel adres değildir. |
| Yerel bağlantı veya özel ağ için ayrılmış IPv6 adresi | Yerel bağlantı adresi aynı ağ bağlantısıyla sınırlıdır; özel ağ adresi ise izin verilen özel ağlar arasında yönlendirilebilir. | Hayır; tek başına genel IP sızıntısı sayılmaz. |
| DNS sunucusunun IP adresi | DNS testinde sorguyu yetkili sunucuya ileten recursive resolver sisteminin çıkışını gösterebilir. | Tek başına değil; sorgunun VPN içinden mi dışından mı gönderildiği incelenmelidir. |
İnternet servis sağlayıcısının genel IP adresi her zaman tek bir aboneye özel olmayabilir. CGNAT kullanılan bağlantılarda birden fazla abone aynı genel IPv4 adresini paylaşabilir; yine de bu adresin VPN çıkış adresi yerine görünmesi, ilgili trafiğin doğrudan internet servis sağlayıcısının ağ yolundan çıktığına işaret edebilir.
Bölünmüş Tünel ve Tarayıcı Eklentilerinin Kapsamı
Bölünmüş tünel bazı trafiği bilerek VPN dışında bırakır. Bir bankacılık uygulaması, oyun veya belirli bir tarayıcı istisna listesindeyse bu uygulamaların internette ulaştığı hizmetler internet servis sağlayıcısının genel IP adresini görebilir. Yalnız yerel ağ cihazlarına erişim sağlayan bir istisna ise internet trafiğini VPN dışına çıkarmadıkça aynı sonucu doğurmaz. Bu davranış, yazılım arızası yerine yapılandırılmış bir istisnanın beklenen sonucu olabilir.
Tarayıcı eklentisi olarak çalışan bir çözüm de cihaz genelindeki VPN ile aynı değildir. Eklenti yalnız tarayıcı içindeki belirli istekleri yönlendirirken diğer uygulamalar, arka plan hizmetleri veya farklı tarayıcılar normal internet bağlantısını kullanabilir.
IP Adresi, DNS ve WebRTC Sonuçlarını Birlikte Değerlendirme
Doğrudan bağlantıda kullanılan IPv4 ve IPv6 adreslerini VPN hizmetinin beklenen çıkış adresleriyle karşılaştırın. IPv4 ile IPv6 birbirinden farklı adreslerdir; her birini aynı adres ailesindeki beklenen sonuçla değerlendirin. Testte yalnız bir adres ailesinin görünmesi, diğerinin de kontrol edildiği anlamına gelmez.
WebRTC Sızıntı Testi aracında, tarayıcının paylaştığı genel adresleri sayfaya bağlanırken kullandığı IP adresiyle karşılaştırabilirsiniz. Farklı görünen adresin doğrudan internet bağlantınıza mı, VPN hizmetine mi yoksa başka bir aracıya mı ait olduğunu inceleyin. Yalnız farklılık görülmesi sızıntıyı kanıtlamaz; hiç aday alınamaması da korumanın çalıştığını göstermez.
DNS için kullanılan hizmeti ve sorguların hangi ağ yolundan gönderildiğini ayrıca kontrol edin. Tarayıcıdaki temiz bir sonuç, diğer uygulamaların, ağ değişikliği anının veya VPN yeniden bağlanırken oluşan trafiğin de aynı şekilde korunduğunu kanıtlamaz.