VPN ve Proxy Arasındaki Farklar
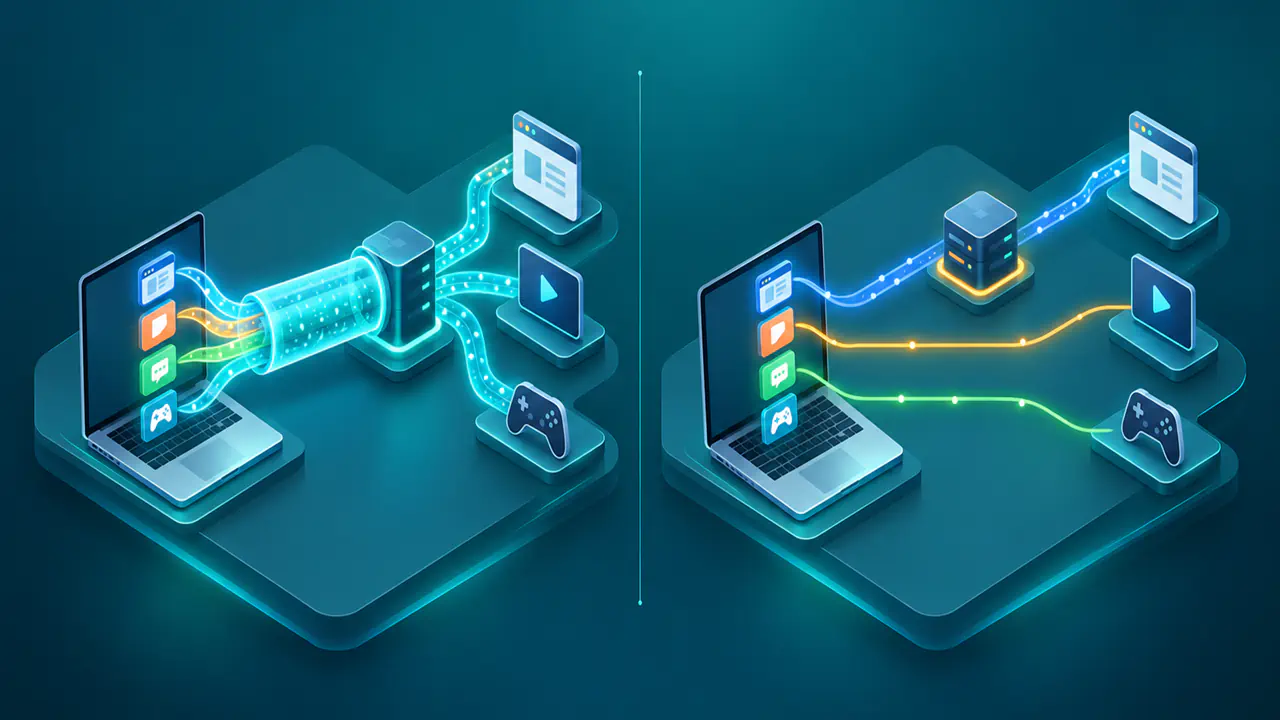
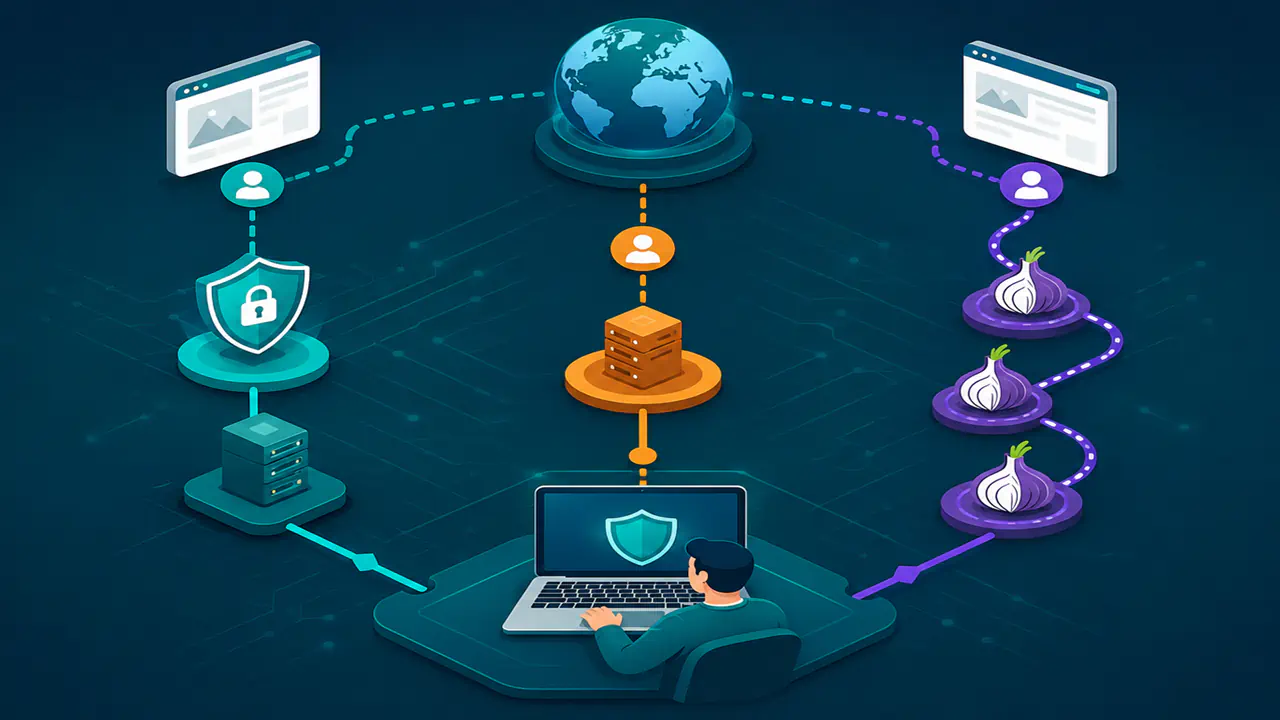
VPN ile proxy, internet trafiğini doğrudan hedefe göndermek yerine bir ara hizmet üzerinden iletebilir. Bu nedenle her ikisi de ziyaret edilen hizmetlerin internette gördüğü IP adresini değiştirebilir; ancak trafik kapsamları, şifreleme biçimleri ve trafiği teslim ettiğiniz hizmetler farklıdır.
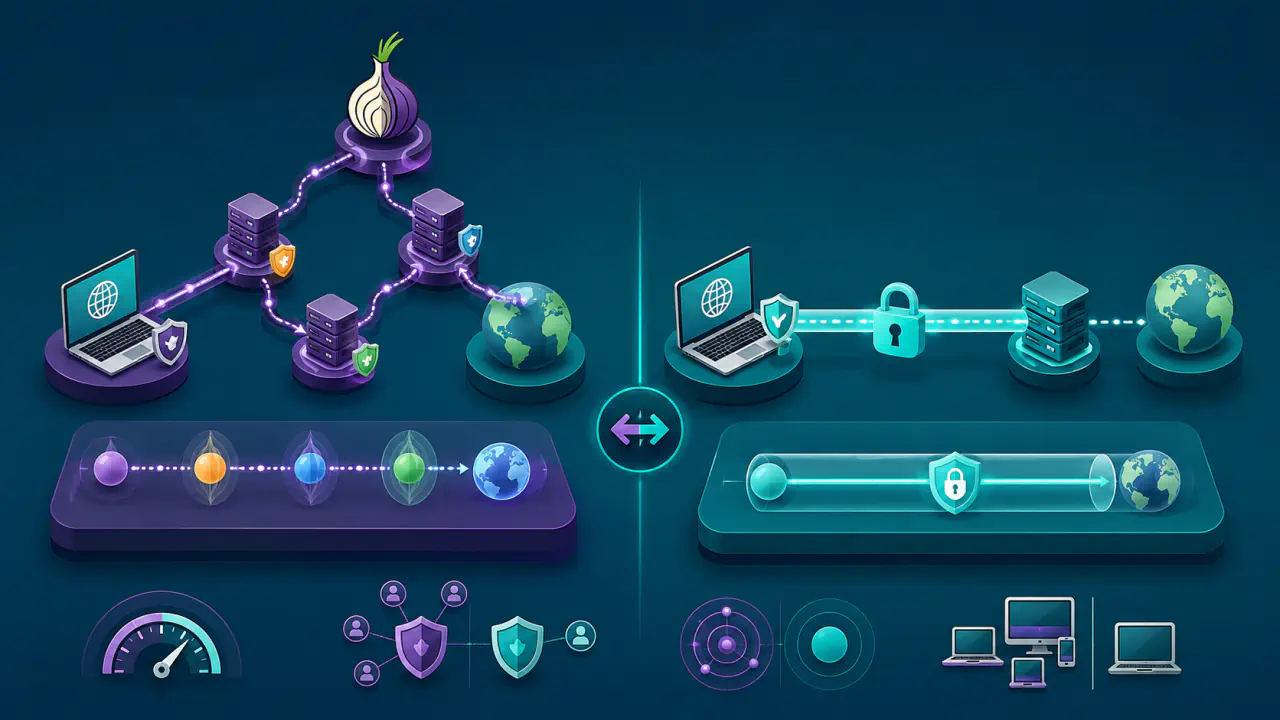
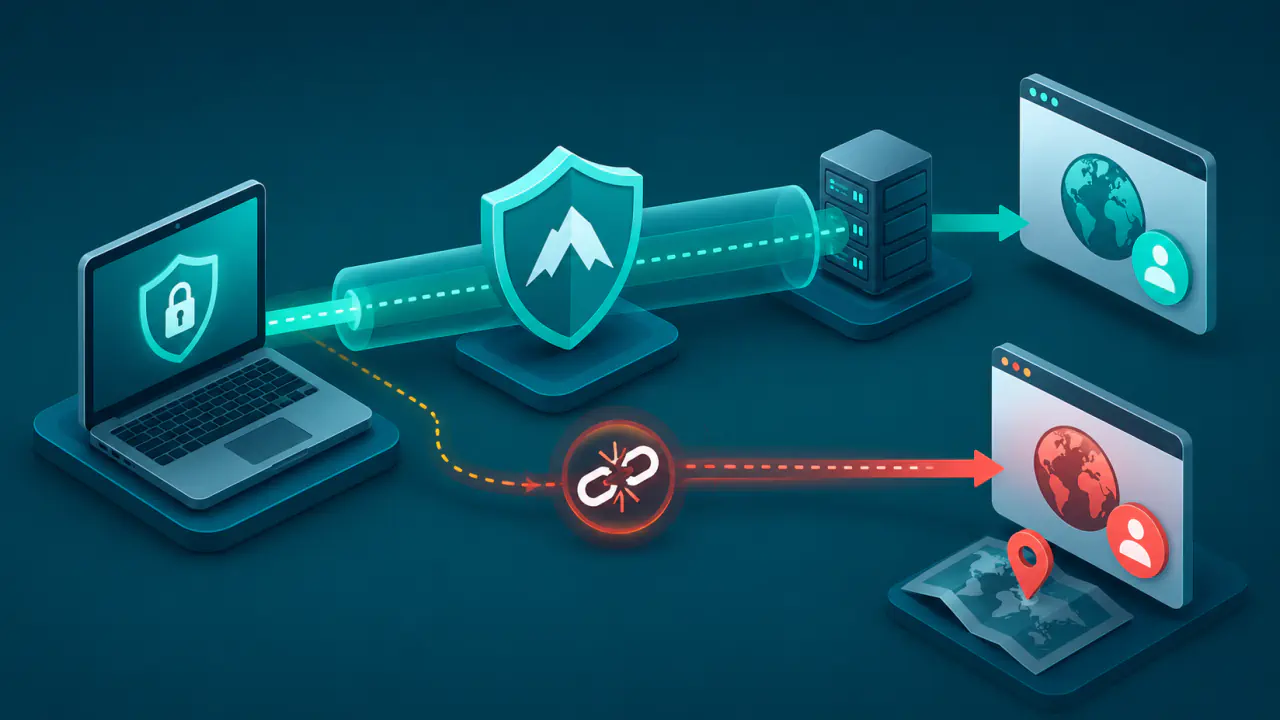
Temel ayrım şudur: VPN, işletim sistemi veya ağ katmanında seçilen trafiği korumalı bir tünele yönlendirir. Proxy ise belirli uygulama bağlantılarına aracılık eder; proxy trafiğinin şifrelenmesi kullanılan proxy türüne ve HTTPS gibi uçtan uca korumalara bağlıdır.
VPN ve Proxy Özelliklerinin Karşılaştırması
Aşağıdaki tablo iki yöntemi aynı özellikler üzerinden karşılaştırır. Her satır genel davranışı açıklar; kullandığınız hizmetin gerçek kapsamını, protokol desteğini ve kayıt politikasını ayrıca kontrol edin.
| Özellik | VPN | Proxy |
|---|---|---|
| Trafik kapsamı | İşletim sistemi veya ağ arayüzü düzeyindeki trafiği ya da yalnız seçilen uygulamaların trafiğini kapsayabilir. | Desteklediği protokollerde kendisine yönlendirilen uygulama bağlantılarına aracılık eder. |
| Şifreleme | Kapsanan trafik, cihaz ile VPN sunucusu arasındaki tünelde korunur. | Proxy protokolüne ve uygulamanın HTTPS gibi uçtan uca koruma kullanmasına bağlıdır. |
| DNS davranışı | DNS tünelden gönderilebilir; yalnız seçilen trafiği VPN'den geçiren split tunneling (bölünmüş tünel), özel DNS veya hatalı ayarlar sorguların farklı bir yoldan çıkmasına neden olabilir. | Alan adı yerel cihazda ya da proxy sunucusunda çözülebilir; uygulama ve proxy türü belirleyicidir. |
| Uygulama desteği | VPN, uygulamanın ayrı proxy desteğine ihtiyaç duymadan daha geniş bir trafik kapsamı sağlayabilir. | İstemcide seçilen bir proxy için uygulamanın proxy ayarı sunması veya sistemin proxy ayarını kullanması gerekir. |
| Trafiğin teslim edildiği hizmet | VPN sağlayıcısı, tünelden geçen bağlantıların çıkış noktası olur. | Proxy sağlayıcısı, yalnız kendisine gönderilen trafiğe aracılık eder. |
| Performans | Tünel kapsüllemesi, şifreleme, sunucu yükü ve ağ yolu gecikmeyi etkileyebilir. | Yalnız tek uygulamanın trafiğine aracılık eden bir proxy daha az ek yük oluşturabilir; sunucu kalitesi ve ağ yolu yine belirleyicidir. |
| Tipik kullanım | Cihaz trafiğinin büyük bölümünü tünelden geçirme, ortak Wi-Fi ağlarında bağlantıyı koruma ve geniş uygulama kapsamı. | Belirli tarayıcı, uygulama veya protokol için çıkış noktası değiştirme. |
Trafik Kapsamı ve Uygulama Desteği
Seçimdeki en önemli soru, hangi trafiğin VPN veya proxy üzerinden geçmesi gerektiğidir. Aynı cihazda web tarayıcısı, mesajlaşma uygulaması, oyun istemcisi ve işletim sistemi hizmetleri farklı bağlantılar oluşturabilir.
VPN Kapsamı
VPN istemcisi çoğu yapılandırmada sanal bir ağ arayüzü oluşturur ve yönlendirme kurallarıyla seçilen IPv4 veya IPv6 trafiğini tünele yönlendirir. Bu yaklaşım, tek tek uygulamaların VPN desteği sunmasını gerektirmez; uygulamalar normal ağ bağlantısı kurarken işletim sistemi trafiği uygun yola yönlendirir.
Bununla birlikte VPN her yapılandırmada bütün cihaz trafiğini kapsamaz. Bölünmüş tünel kullanıldığında yalnız belirli uygulamalar, hedef ağlar veya protokoller VPN'den geçebilir; diğer trafik doğrudan internet bağlantısını kullanabilir. Bazı uygulamaları tünel dışında bırakmak, performansı korumak veya kurumun erişim kurallarını uygulamak için bilinçli bir seçim olabilir. Yanlış bir ayar ise bazı bağlantıların beklenmedik biçimde VPN tünelinin dışında kalmasına yol açabilir.
Proxy Kapsamı
Proxy, uygulama ile hedef hizmet arasında aracı olur. Bir tarayıcı HTTP proxy kullanırken başka bir uygulama doğrudan bağlanabilir. SOCKS5, TCP bağlantılarının yanında UDP trafiğini de taşıyabilir; ancak UDP aktarımı için hem uygulamanın hem proxy sunucusunun bu özelliği desteklemesi ve izin vermesi gerekir. Proxy desteği bulunmayan bir uygulama doğrudan bağlanabilir veya ağ kuralları bunu engelliyorsa bağlantı kuramayabilir.
İşletim sistemindeki genel proxy ayarı birçok uygulamayı etkileyebilir, fakat tüm yazılımların bu ayara uyması garanti değildir. Kendi bağlantı yöntemini kullanan, özel protokolle çalışan veya proxy desteği bulunmayan uygulamalar doğrudan bağlantı kurabilir. Bu nedenle proxy hizmetinin hangi trafiği taşıdığını uygulama ve protokol bazında kontrol edin; cihazın tamamını kapsadığını varsaymayın.
Ağ yöneticisinin trafiği cihazdan çıktıktan sonra bir proxy sunucusuna yönlendirdiği kurulumlarda uygulamada ayrıca proxy ayarı gerekmez. Bu, istemcinin kendi seçtiği proxy kullanımından farklıdır; yine de bütün protokollerin taşındığı anlamına gelmez.
VPN ve Proxy'de Şifreleme ve Trafik Görünürlüğü
IP adresinin değişmesi, trafiğin tamamının gizli olduğu anlamına gelmez. Korumanın sınırını anlamak için cihaz ile VPN ya da proxy sunucusu arasındaki bağlantıya, bu sunucu ile hedef arasındaki bağlantıya ve uygulamanın uçtan uca şifrelemesine ayrı ayrı bakın.
VPN Tünelinin Koruduğu Bölüm
VPN, kapsadığı paketleri cihaz ile VPN sunucusu arasında şifreli bir tünelde taşır. Ağı yöneten taraf ve yerel ağ trafiğini görebilen diğer cihazlar, çoğu durumda hedeflerle kurulan tek tek bağlantıların içeriği yerine VPN sunucusuna giden şifreli trafiği görür; yine de bağlantı zamanı, VPN sunucusunun adresi ve yaklaşık veri miktarı gibi bilgiler gözlenebilir.
Trafik VPN sunucusundan çıktıktan sonra hedefe doğru devam eder. Web sitesi HTTPS kullanıyorsa uygulama verisi tarayıcı ile site arasında ayrıca şifreli kalır; şifrelenmemiş bir protokol kullanılıyorsa VPN hizmeti veya sonraki ağlar içeriği görebilir. Dolayısıyla VPN tüneli, hedef hizmetin sunduğu uçtan uca şifrelemenin yerine geçmez.
Proxy Bağlantısında Şifreleme
Bütün proxy'leri açık metin, bütün VPN'leri de koşulsuz güvenli kabul etmek doğru değildir. Proxy ile cihaz arasındaki bağlantı şifreli olabilir veya olmayabilir; ayrıca HTTPS kullanan bir web isteğinin içeriği, aracı yalnız bağlantıyı ilettiğinde tarayıcı ile hedef site arasında şifreli kalabilir.
Proxy sağlayıcısı yine de bağlantı hedefleri, zamanlama, veri miktarı ve kullanıcı hesabı gibi bağlantıyla ilgili meta verileri görebilir. Kurumsal ağlarda özel bir sertifika yüklenerek TLS trafiği denetleniyorsa içerik de proxy sunucusunda çözülebilir. Bu nedenle hizmete duyduğunuz güveni yalnız protokol adına değil, teknik işleyişe, sertifika davranışına ve kayıt politikasına dayandırın.
Bazı HTTP proxy'leri, istemcinin kaynak IP adresini Forwarded veya X-Forwarded-For gibi istek başlıklarıyla hedefe iletebilir. Bu nedenle çıkış adresinin değişmesi, kaynak adresin hedef hizmetten mutlaka gizlendiğini göstermez. HTTPS bağlantısını yalnız tünelleyen ve içeriği çözmeyen proxy, bu şifreli isteğin içine böyle bir başlık ekleyemez.
VPN ve Proxy Hizmetlerinde Güven ve Kayıt Politikası
VPN veya proxy kullanmak, internet trafiğini teslim ettiğiniz hizmete güvenme gereksinimini ortadan kaldırmaz. VPN sağlayıcısı kapsanan bağlantıların çıkış noktasıdır. Proxy sağlayıcısı ise yalnız kendisine gönderilen uygulama trafiğine aracılık eder. Her iki durumda da hizmetin kim tarafından işletildiği, kullanıcı hesabıyla hangi verilerin ilişkilendirildiği, kayıtların ne kadar tutulduğu ve teknik altyapının nasıl korunduğu önem taşır.
Bir hizmetin yalnızca “şifreli” veya “kayıt tutmaz” şeklinde tanıtılması, gerçekte bu şekilde çalıştığını kanıtlamaz. İstemci yazılımının izinlerine, bağımsız denetimlerin kapsamına, hata kayıtlarına ve hizmetin bağlantı meta verilerini nasıl işlediğine birlikte bakın. Hizmetin ücretsiz ya da ücretli olması da tek başına güvenilirlik göstergesi değildir.
VPN ve Proxy Kullanımında DNS, IPv4 ve IPv6 Kapsamı
Alan adıyla bağlantı kurulurken adın IP adresine çevrilmesi gerekir. DNS sorguları VPN tünelinden veya doğrudan bağlantı üzerinden seçilen DNS hizmetine gönderilebilir. Alan adı bazı proxy türlerinde yerel cihaz yerine proxy sunucusunda çözülebilir. Tek bir varsayılan davranış yoktur.
VPN istemcisi kendi DNS sunucusunu tanımlasa bile bölünmüş tünel, işletim sisteminin DNS öncelikleri, tarayıcıdaki özel DNS ayarı veya bağlantı kesintisi farklı bir DNS sunucusunun kullanılmasına yol açabilir. Farklı bir DNS hizmetinin kullanılması veya DNS bağlantısının şifreli olması, sorgunun VPN içinden mi dışından mı gittiğini tek başına göstermez. Proxy kullanımında ise uygulama alan adını önce yerel olarak çözüp proxy'ye yalnız IP adresini gönderebilir ya da alan adını proxy'ye iletip çözümlemeyi uzakta yaptırabilir.
IPv4 ve IPv6 desteğini de ayrı ayrı kontrol edin. Yalnız IPv4 trafiğini taşıyan bir VPN yapılandırmasında IPv6 doğrudan çıkabilir veya istemci tarafından engellenebilir. Proxy'nin IPv4 ve IPv6 erişimi de TCP ve UDP desteğinden ayrı bir özelliktir; kullanılan adres ailesi ile protokolün birlikte desteklenmesi gerekir. Görünen çıkış IP adresi değişmiş olsa bile IPv4 ve IPv6 bağlantılarıyla DNS davranışını birlikte inceleyin.
VPN ile Proxy Arasındaki Hız ve Gecikme Farkları
“VPN mi, proxy mi daha hızlı?” sorusunun tek bir cevabı yoktur. VPN'de şifreleme, paketlerin tünel içinde kapsüllenmesi, VPN sunucusunun yükü ve VPN sunucusuna giden ağ yolu bağlantıya ek yük getirebilir. Bununla birlikte iyi konumlanmış ve yeterli kapasiteli bir VPN sunucusu, yoğun ya da verimsiz bir proxy'den daha iyi sonuç verebilir.
Yalnız tek bir uygulamanın trafiğini taşıyan proxy, cihazdaki diğer bağlantılara dokunmaz ve bazı durumlarda daha az ek yük oluşturabilir. Ancak proxy sunucusunun uzaklığı, kapasitesi, DNS çözümleme süresi, protokol desteği ve hedefe giden ağ yolu bağlantı performansını belirler. Bu nedenle yalnız marka veya yöntem adına bakarak kesin bir hız sonucu çıkarmayın; aynı ağda ve benzer koşullarda gecikmeyi, indirme hızını ve kararlılığı ayrı ayrı ölçün.
Performans düşüşü her zaman şifrelemeden kaynaklanmaz. Sunucu yoğunluğu, paket kaybı, sunucunun uzak bir konumda olması, paketlerin parçalanmadan taşınabileceği en büyük boyutu belirleyen MTU değerindeki uyumsuzluk veya internet servis sağlayıcısının yönlendirmesi de bağlantıyı yavaşlatabilir. Karşılaştırmada yalnız en yüksek hıza bakmayın; bağlantının kopmadan sürmesini ve uygulamanın ihtiyaç duyduğu protokollerin çalışmasını da kontrol edin.
Proxy mi VPN mi Seçilmeli?
Seçiminizi yalnız IP adresini değiştirme hedefiyle değil, trafik kapsamı ve güven beklentinizle birlikte yapın. Aynı hizmet her kullanım için en doğru seçenek değildir.
- Cihazdaki trafiğin büyük bölümünü kapsamak, ortak Wi-Fi ağında kapsanan trafiği şifreli tünelden geçirmek veya uygulamaların ayrı proxy desteğine bağlı kalmamak için VPN daha uygundur.
- Yalnız belirli bir tarayıcı ya da uygulamanın internet çıkışını değiştirmek ve diğer bağlantıları doğrudan bırakmak için proxy daha kontrollü olabilir.
- Kurumsal ağ kaynaklarına IP düzeyinde erişmek için VPN uygun bir seçenek olabilir. Yalnız belirli bir iç uygulamaya erişmek gerekiyorsa kurumun sunduğu, kimlik doğrulamalı bir proxy çözümü de yeterli olabilir.
- Tek bir protokolü proxy üzerinden geçirmek, uygulama bazlı test yapmak veya farklı çıkış noktalarını birbirinden ayırmak için proxy yeterli olabilir.
- Hangi yöntemi seçerseniz seçin, VPN veya proxy hizmetini sunan tarafın görebildiği verileri, DNS yolunu, IPv4 ve IPv6 kapsamını ve kayıt politikasını birlikte inceleyin.
Yalnız IP adresini değiştirmek tek başına gizlilik sağlamaz. Oturum açılmış hesaplar, çerezler, tarayıcı özellikleri ve uygulama kimlikleri aynı kullanıcıya ait oturumları IP adresinden bağımsız olarak ilişkilendirebilir; VPN veya proxy bu sinyalleri otomatik olarak ortadan kaldırmaz.
VPN veya Proxy Bağlantısı Nasıl Doğrulanır?
Aynı tarayıcı ve internet bağlantısında VPN veya proxy kapalıyken ve açıkken IP Adresim aracını kullanarak görünen genel IP adresini karşılaştırabilirsiniz. Sonucu hizmetin beklenen çıkış adresiyle eşleştirin; IPv4 ile IPv6 adreslerini birbirleriyle değil, kendi adres ailelerindeki sonuçlarla karşılaştırın. Tek bir adres ailesi görünüyorsa diğerinin de test edildiğini varsaymayın.
Tarayıcıda gördüğünüz sonuç yalnız o web isteğini doğrular; diğer uygulamaların aynı çıkışı kullandığını veya DNS sorgularının aynı ağ yolundan geçtiğini kanıtlamaz. Bu uygulamaların bağlantılarını ve DNS davranışını ayrıca kontrol edin. IP adresi testi, şifrelemenin gücünü veya hizmetin kayıt tutmadığı iddiasını da doğrulayamaz.