Çift VPN Nedir ve Nasıl Çalışır?
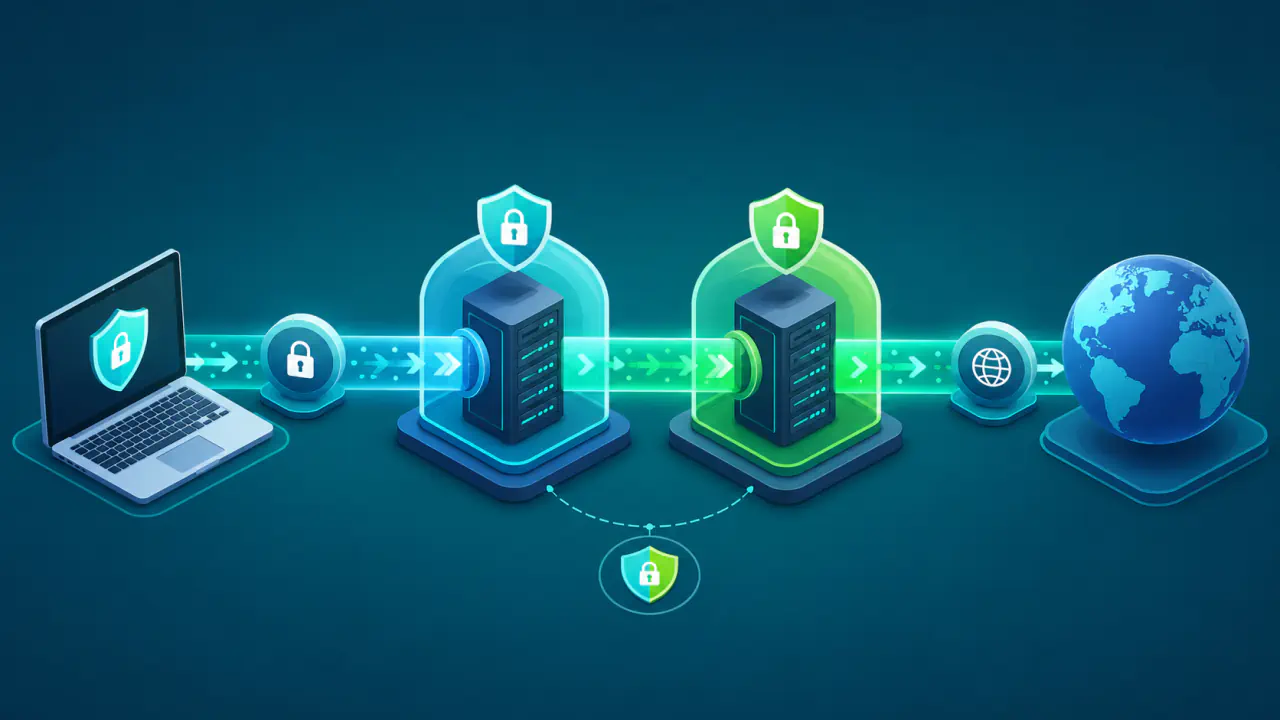
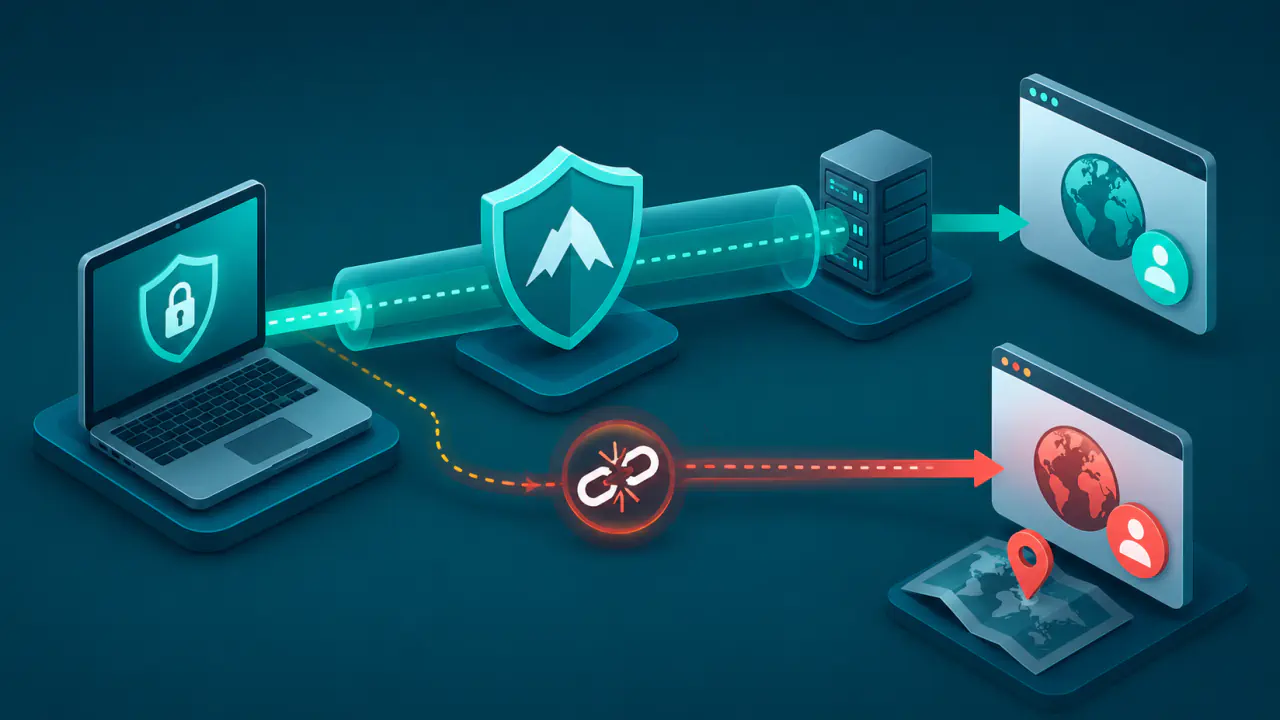
Çift VPN, VPN'e yönlendirdiğiniz internet trafiğini tek bir VPN sunucusu yerine art arda iki VPN geçidinden geçirir. Cihazınız önce giriş sunucusuna bağlanır; trafik buradan ikinci sunucuya gider ve internete ikinci sunucunun IP adresiyle çıkar.
İki geçit, gerçek IP adresinizle ziyaret ettiğiniz hedeflerin aynı sunucuda görülmesini önleyebilir; bu yarar, trafiğin ilk geçitte de şifreli kalmasını sağlayan tünel yapısına bağlıdır. Ancak iki sunucu kullanmanız iki kat güvenlik, tam anonimlik veya her koşulda daha güçlü gizlilik sağlamaz.
Çift VPN'in size ne kazandıracağı, tünellerin yapısına, geçitleri kimin işlettiğine, her tarafın görebildiği verilere ve ek ağ yolunun hız ile gecikmeyi nasıl etkilediğine bağlıdır.
Çift VPN Trafiği İki Geçit Üzerinden Yönlendirir
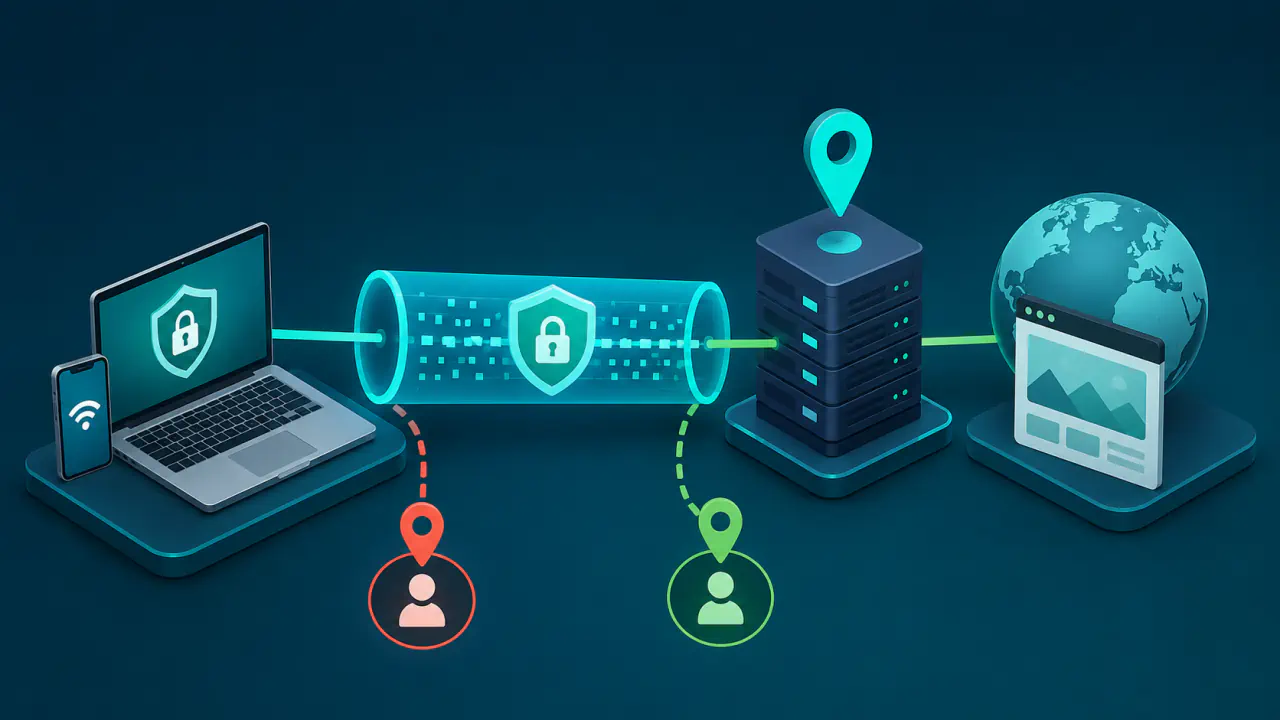
Standart VPN bağlantısı, cihazınızla VPN sunucusu arasında korumalı bir tünel kurar. VPN'e yönlendirilen trafik bu tünelden geçer; VPN sunucusu trafiği dış ağa yönlendirir ve hedef web sitesi bağlantıyı bu sunucunun IP adresinden gelmiş gibi görür. Çift VPN bu sürece ikinci bir geçit ekler.
Yaygın modelde cihazınız trafiği önce birinci sunucuya, ardından ikinci sunucuya gönderir. İlk sunucu bağlantınızın kaynağını bilir; ikinci sunucu ise trafiği birinci sunucudan geliyormuş gibi görür. Hedef web sitesi veya hizmet yalnız çıkış sunucusunun genel IP adresini görür.
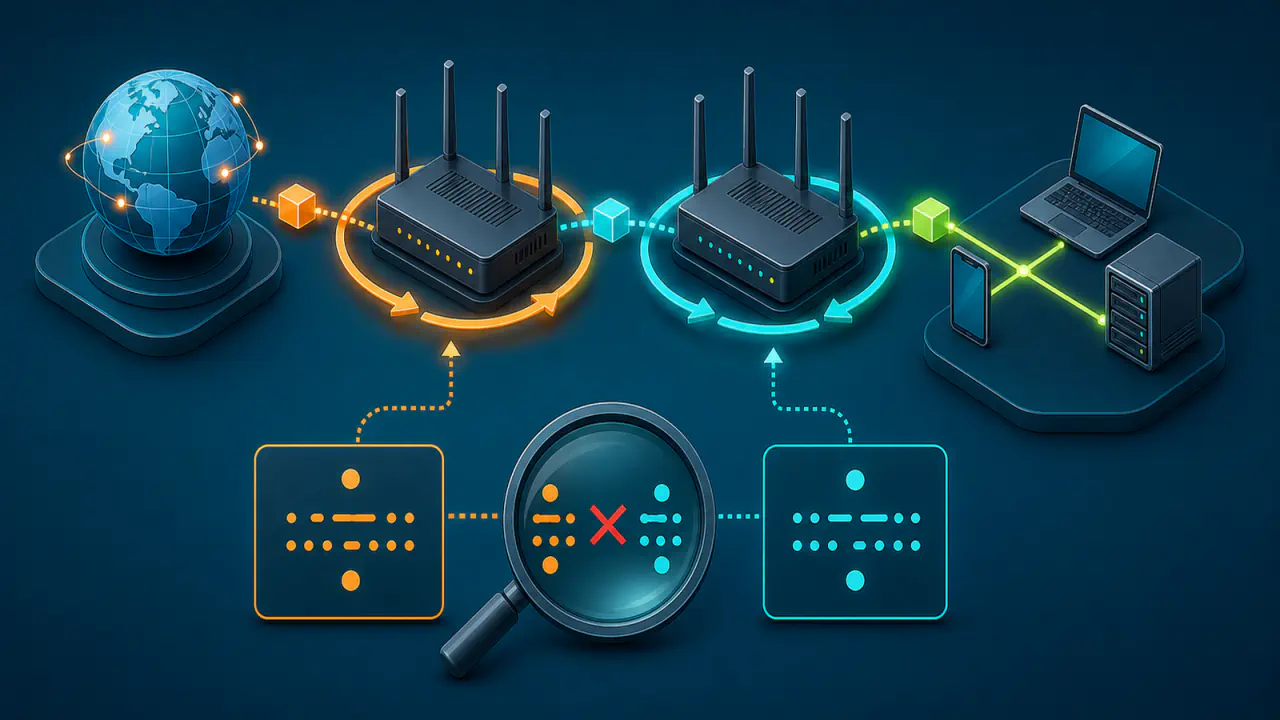
Çift VPN için bütün hizmetlerin izlediği tek bir teknik yöntem yoktur. Bazı uygulamalar iç içe iki tünel kurarken bazıları trafiği VPN sağlayıcısının kendi ağı içinde giriş geçidinden çıkış geçidine yönlendirir. Özellik çift VPN veya Double VPN adıyla sunulsa da tünel katmanları, anahtar yönetimi ve sunucu sırası hizmete göre değişebilir.
İki VPN Tünelinin Birlikte Çalışması
İki geçidin hangi bilgileri görebileceğini, yalnız kullanılan VPN protokolü değil, tünellerin nerede başlayıp bittiği de belirler. Cihazınızdan çıkış geçidine kadar ayrı bir şifreli tünel kurulmasıyla, giriş geçidinin trafiği açıp ikinci geçide yeniden şifreleyerek göndermesi aynı gizlilik korumasını sağlamaz.
İç içe tünel modelinde cihazınızla ikinci geçit arasındaki korumalı trafik, birinci geçide uzanan dış tünelin içinde taşınır. Birinci geçit dış katmanı açarken iç tünel ikinci geçide kadar şifreli kalır. İç tünelin anahtarları ilk geçitte bulunmuyorsa bu geçit gerçek IP adresinizi ve sonraki VPN geçidini görse bile nihai hedefi doğrudan göremez. Çıkış geçidi ise hedef IP adresini görür; HTTPS ile korunan iletişimin içeriğini yalnız VPN tünelini açarak okuyamaz.
Çift VPN olarak sunulan her hizmetin iki bağımsız şifreleme katmanı kullandığını varsaymayın. VPN sağlayıcısının kendi ağı içindeki yönlendirmede geçitler arasındaki trafik farklı biçimde korunabilir; şifreleme anahtarlarını hangi sistemin yönettiği de hizmete göre değişir. Özelliği değerlendirirken hizmetin gerçek tünel yapısına bakın.
Çift VPN Sunucularını Kimin İşlettiği Güvenliği Etkiler
İç tünelin anahtarları giriş geçidinden ayrı tutulduğunda giriş geçidi hedefleri, çıkış geçidi de bağlantınızın gerçek kaynak IP adresini doğrudan göremez. Ancak iki geçit aynı günlük kayıt sistemini, yönetim hesaplarını veya izleme altyapısını paylaşıyorsa sunucular fiziksel olarak ayrı olsa bile veriler aynı kuruluşun denetiminde kalabilir.
Aynı VPN Sağlayıcısına Ait İki Sunucu
İki sunucunun aynı VPN sağlayıcısına ait olması kurulumu ve geçitler arasındaki yönlendirmeyi kolaylaştırabilir. VPN sağlayıcısı sunucu sırasını, tünel politikalarını ve ağ içi yönlendirmeyi tek sistemden yönetir. Buna karşılık sağlayıcı giriş ve çıkıştaki günlük kayıtlarına erişebiliyorsa trafik zamanlarını veya oturum bilgilerini ilişkilendirebilir.
Bu senaryoda ikinci geçit, tek bir sunucunun ele geçirilmesine veya belirli ağ noktalarındaki izlemeye karşı ek bir engel oluşturabilir. Ancak bağlantının iki ucuna ait bilgiler bağımsız kuruluşlarda kalmaz.
Farklı VPN Sağlayıcılarına Ait İki Geçit
Cihazınızda kurulan iç içe tünelleri iki bağımsız VPN sağlayıcısıyla kullanmak, gerçek IP adresinizle çıkış trafiğinizin tek kuruluşta toplanmasını önleyebilir. İlk VPN sağlayıcısı gerçek IP adresinizi görebilirken nihai internet çıkışını yönetmez; ikinci VPN sağlayıcısı ise çıkış trafiğini görürken bağlantıyı ilk sunucunun IP adresinden alır.
Bu model de sizi bütünüyle korumaz. İki hizmette aynı hesap veya ödeme bilgilerinin kullanılması bağlantıların ilişkilendirilmesini kolaylaştırabilir. Cihaz güvenliği zayıfsa ya da bir taraf giriş ve çıkış trafiğini geniş ölçekte izleyebiliyorsa iki geçit tek başına yeterli olmaz. Ayrıca iki ayrı VPN uygulamasını üst üste çalıştırmak, işletim sisteminin yönlendirme veya DNS kurallarında beklenmeyen sorunlara yol açabilir.
İkinci Geçidin Hız ve Gecikmeye Etkisi
İkinci geçit, paketin izlediği ağ yolunu uzatır. Trafik önce giriş sunucusuna, sonra çıkış sunucusuna ve son olarak hedefe gider. Sunucular sizden veya birbirinden uzaksa fiziksel mesafe ve ağlar arası geçişler gecikmeyi belirgin biçimde artırabilir.
İç içe iki tünel kullanan yapılarda her katman pakete yeni bir başlık ekler ve ek şifreleme işlemi gerektirir. Bu yük, cihazın ve sunucuların işlem kapasitesine, kullanılan protokole ve bağlantının parçalamadan taşıyabildiği en büyük paket boyutunu belirleyen MTU ayarına bağlı olarak veri aktarımını yavaşlatabilir. En yavaş sunucu veya zincirdeki en düşük bant genişliğine sahip bağlantı toplam hızı sınırlayabilir.
Hızın mutlaka yarıya düşeceği gibi sabit bir oran yoktur. Yakın ve düşük yüklü iki sunucu arasında kayıp sınırlı kalabilir; uzak, yoğun veya kötü yönlendirilmiş bir zincirde gecikme artışı ve hız düşüşü çok daha belirgin olabilir. Canlı görüşme, çevrim içi oyun ve uzaktan masaüstü gibi gecikmeye duyarlı kullanımlar çift VPN'den daha fazla etkilenebilir.
Çift VPN'in İşe Yarayabileceği Durumlar
Tek bir VPN sunucusunun hem gerçek IP adresinizi hem de çıkış trafiğinizi ilişkilendirebilmesinden endişe ediyorsanız çift VPN işe yarayabilir. İç tünelin anahtarları giriş geçidinden ayrı tutuluyorsa yalnız bu geçidi ele geçiren saldırgan ziyaret ettiğiniz hedefleri doğrudan göremez; yalnız çıkış geçidini ele geçirdiğinde ise bağlantı ilk geçidin IP adresinden gelir.
Bu yarar yalnız ağ katmanındaki görünürlüğü etkiler. Çift VPN; tarayıcı parmak izini, açık hesap oturumlarını, çerezleri, cihazınızdaki zararlı yazılımları, uygulamaların gönderdiği kullanım verilerini veya paylaştığınız bilgileri ortadan kaldırmaz. Giriş ve çıkış trafiğini geniş ölçekte izleyen bir taraf, zamanlamaları karşılaştırarak bağlantıları yine ilişkilendirebilir.
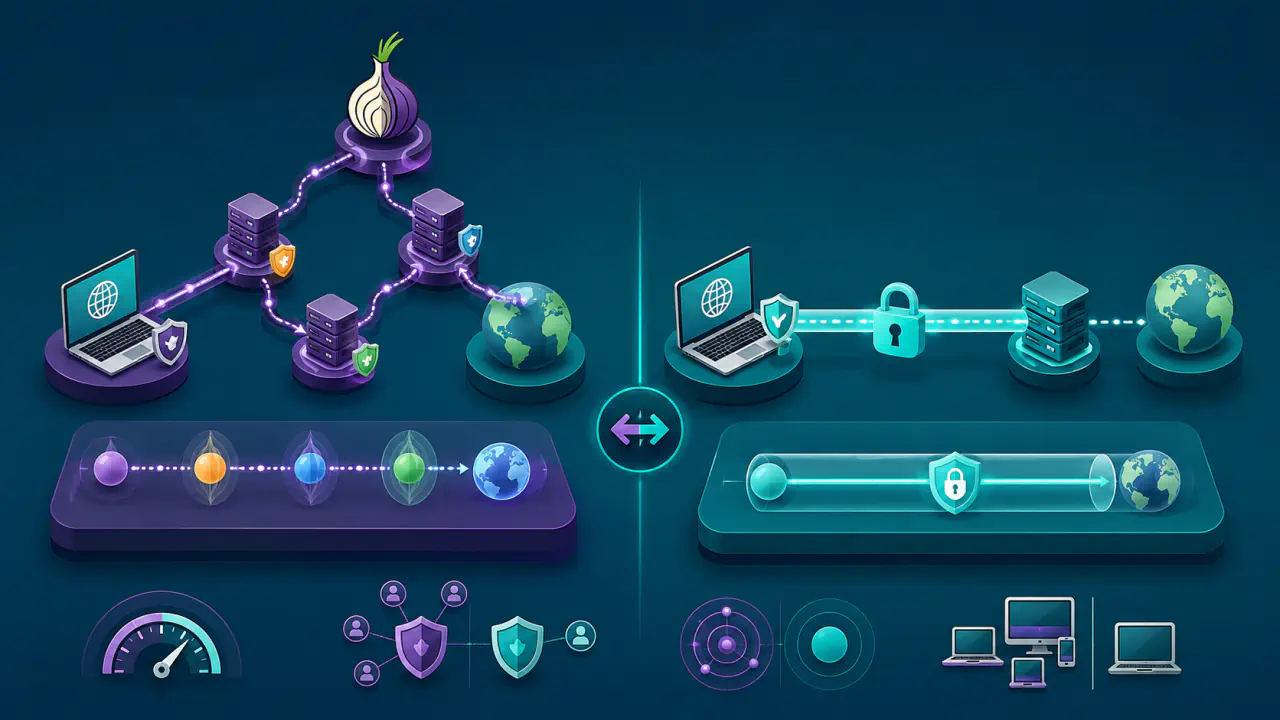
Çift VPN, Tor ile eş anlamlı değildir. Tor, normal web gezintisinde trafiği genellikle dağıtık ağdaki üç aktarma düğümünden geçirirken çift VPN çoğunlukla önceden belirlenmiş iki VPN geçidi kullanır. İki yapıda trafiği görebilen taraflar ve bağlantının izlediği yol aynı değildir.
Belirli bir tehdide karşı ikinci bir geçide ihtiyaç duyuyor ve olası hız kaybını kabul ediyorsanız çift VPN kullanabilirsiniz. Günlük web kullanımı veya video izleme gibi durumlarda iyi yapılandırılmış tek bir VPN, daha düşük gecikme ve daha az bağlantı sorunu ile yeterli olabilir.
Çift VPN Bağlantısını Kontrol Etme
Bağlantıyı kurduktan sonra IP Adresim aracıyla bu tarayıcı isteğinde görünen genel IP adresini kontrol edebilirsiniz. Adresi, seçtiğiniz çıkış sunucusunun beklenen adresiyle karşılaştırın. Farklı bir sonuç görürseniz sunucu seçimini ve tarayıcı trafiğinin VPN'e yönlendirilip yönlendirilmediğini inceleyin. Doğru çıkış adresinin görünmesi, trafiğin önce giriş sunucusundan geçtiğini tek başına kanıtlamaz; sunucu sırasını VPN uygulamasından da kontrol edin.
DNS sorgularının, tarayıcının gerçek zamanlı iletişim için kullandığı WebRTC bağlantılarının ve IPv6 trafiğinin izlediği yolu da ayrı ayrı kontrol edin. Tünelden geçmesi beklenen bu trafik doğrudan internet bağlantınızdan çıkarsa bağlantınıza ait bilgiler açığa çıkabilir. DNS testinde bir sunucunun adının görünmesi tek başına sorgunun tünel dışından gittiğini kanıtlamaz; aynı DNS sunucusuna VPN içinden de erişilebilir. Sonucu, seçili DNS ayarı ve VPN'in hangi trafiği kapsadığıyla birlikte değerlendirin.
VPN koptuğunda tünel dışı internet trafiğini durduran Kill Switch özelliğini kullanıyorsanız bu korumayı da sınayın. Hassas işlemleri durdurduktan sonra bağlantı kaybını deneyin; koruma kapsamındaki uygulamaların doğrudan internete çıkmadığını ve VPN yeniden bağlandığında seçili çıkış sunucusunu kullandığını kontrol edin. Yeniden bağlantıda çıkış IP adresinin mutlaka değişmesi gerekmez. Tek bir başarılı test, farklı ağlarda ve sonraki bağlantılarda aynı sonucun alınacağını garanti etmez.