Tor Ağı Nedir ve Nasıl Çalışır?
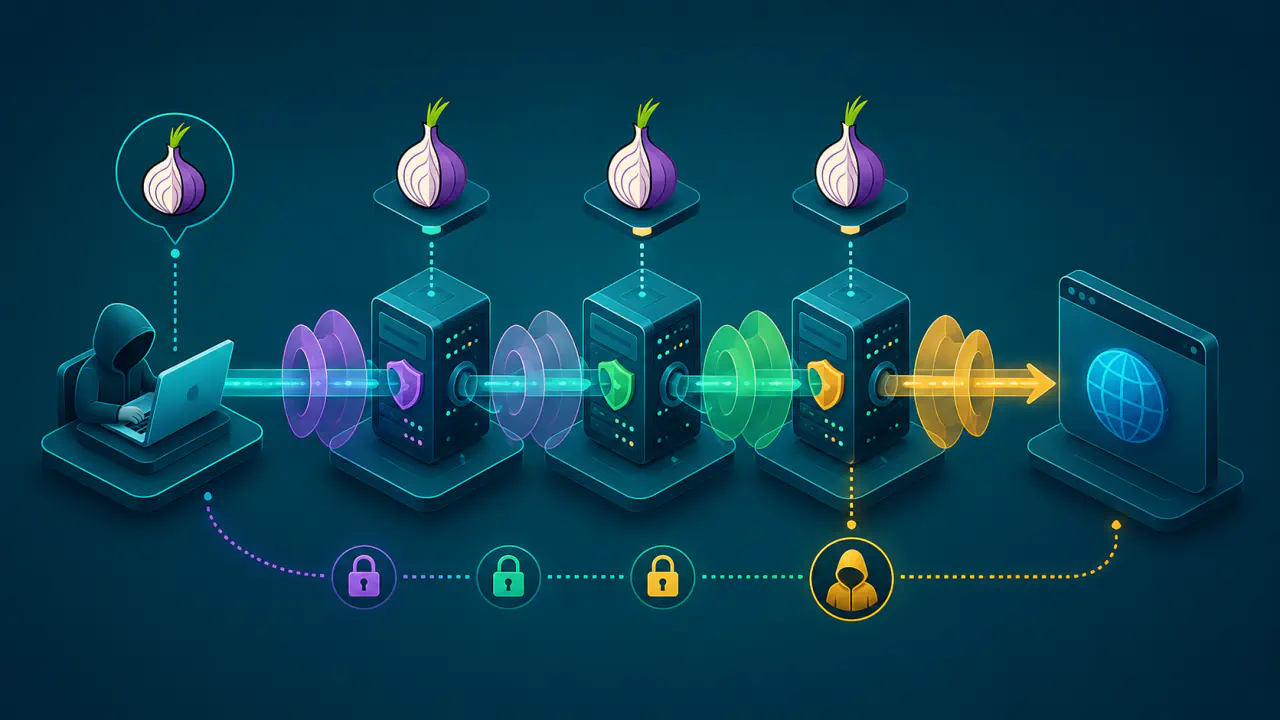
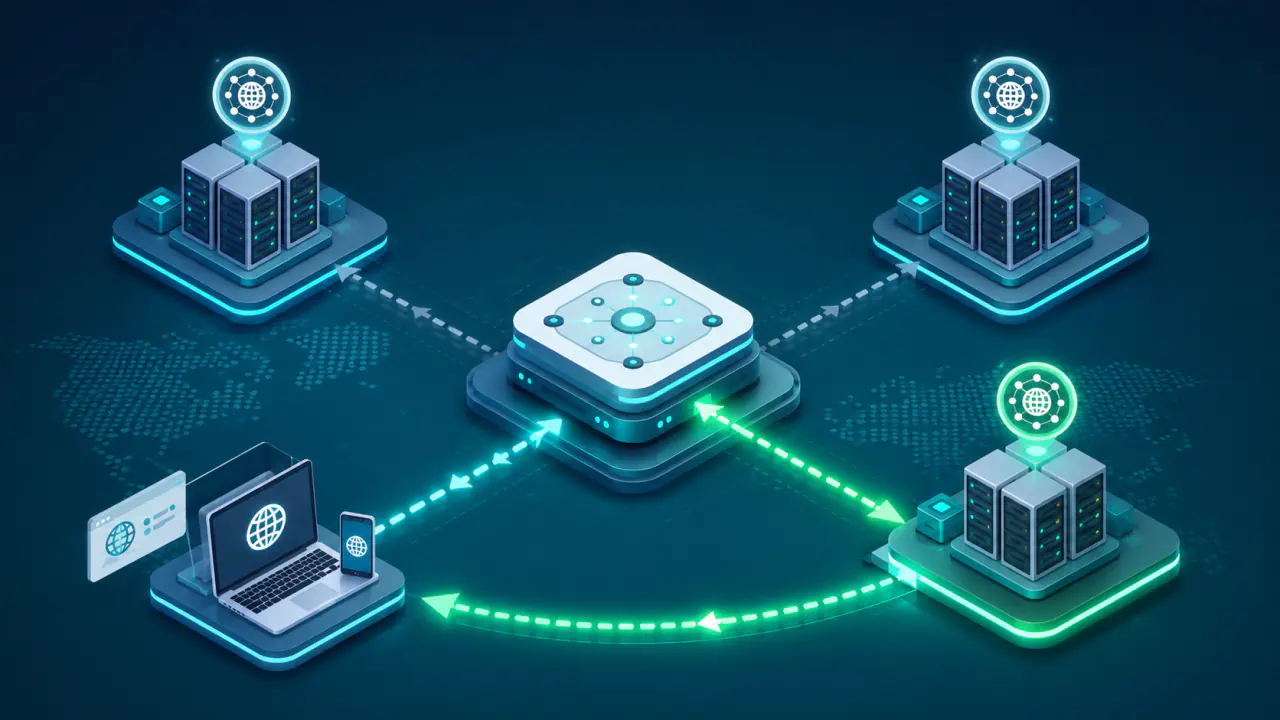
Tor, internet trafiğini doğrudan kullanıcıdan hedef siteye göndermek yerine birden fazla Tor aktarıcısı üzerinden ileten dağıtık bir ağdır. Bu yapı, tek bir aktarıcının hem bağlantının kaynağını hem de hedefini doğrudan görmesini önlemeyi amaçlar.
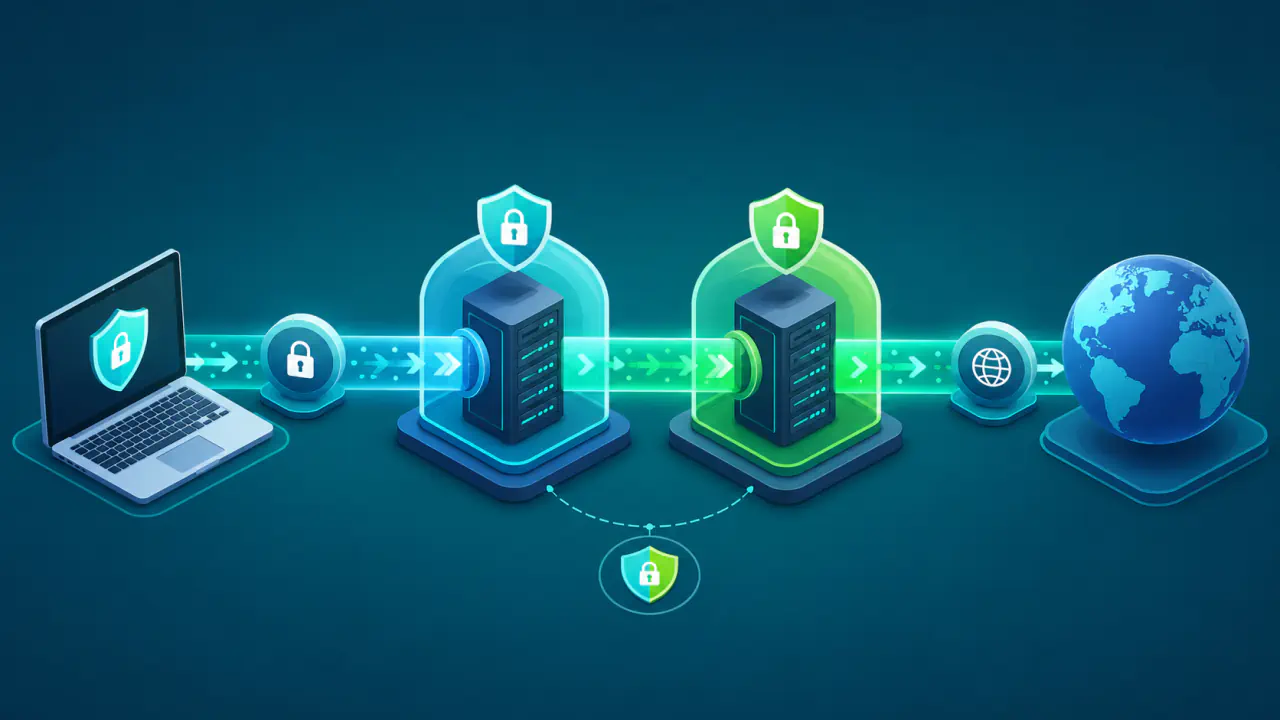
Genel internetteki bir siteye bağlantı için Tor istemcisi genellikle bir koruma aktarıcısı, bir orta aktarıcı ve bir çıkış aktarıcısından oluşan üç atlamalı bir devre kurar. Veri katmanlı biçimde şifrelenir; hedef site kullanıcının gerçek IP adresi yerine çıkış aktarıcısının IP adresini görür. .onion hizmetlerine erişimde ise bağlantı Tor ağında kalır ve çıkış aktarıcısı kullanılmaz.
Tor Devresi Nasıl Kurulur?
Tor istemcisi devreyi bütün aktarıcılarla tek seferde kurmaz. Bağlantıyı adım adım genişletir ve her aktarıcıyla birbirinden bağımsız şifreleme anahtarları oluşturur. Tek bir aktarıcının ele geçirilmesi, devrenin tamamına ait bilgileri otomatik olarak ortaya çıkarmaz.
- Tor istemcisi, ağdaki uygun aktarıcılar hakkında güncel bilgi edinir.
- Önce koruma aktarıcısıyla şifreli bir bağlantı kurar.
- Koruma aktarıcısı üzerinden orta aktarıcıya uzanan ikinci atlamayı ekler.
- Devreyi çıkış aktarıcısına kadar genişletir ve her atlama için ayrı anahtar kullanır.
- TCP akışlarını bu devre üzerinden taşır; çıkış aktarıcısı hedef hizmetle doğrudan internet bağlantısını kurar.
Devre kurulduktan sonra Tor istemcisi uygulama verisini aynı yol üzerinden taşır. İstemci farklı bağlantılar için yeni devreler kurabilir. Bu yüzden görünen çıkış IP adresi zamanla değişebilir; her istekte değişmesi gerekmez.
Koruma, Orta ve Çıkış Aktarıcılarının Görevleri
Tor'un gizlilik modeli, bütün bilgiyi tek bir aktarıcıya vermek yerine bağlantı bilgisini farklı aktarıcılar arasında bölüştürür. Devredeki her aktarıcı farklı bir görev üstlenir ve bağlantı bilgilerinin yalnız kendi adımına düşen kısmını görür.
Koruma Aktarıcısı
Koruma aktarıcısı, Tor istemcisinin bağlandığı ilk noktadır. Kullanıcının genel IP adresini görebilir; buna karşılık trafiğin ulaşacağı hedef siteyi doğrudan bilmez. Devrenin sonraki adımında yalnız orta aktarıcıyla iletişim kurar.
Orta Aktarıcı
Orta aktarıcı, koruma ve çıkış aktarıcıları arasında bağlantıyı taşır. Önceki Tor aktarıcısını ve sonraki Tor aktarıcısını görür, fakat kullanıcının IP adresi ile nihai hedefi aynı anda ilişkilendirecek tam bilgiye sahip değildir. Orta aktarıcı, koruma ve çıkış aktarıcılarının doğrudan birbirini görmesini engeller.
Çıkış Aktarıcısı
Çıkış aktarıcısı, Tor devresinin genel internete açılan son noktasıdır. Hedef sunucuyu ve kendisine gelen bağlantının önceki Tor aktarıcısını görebilir; normal koşullarda kullanıcının gerçek IP adresini bilmez. Hedef site ise isteğin çıkış aktarıcısından geldiğini görür.
Tor'da Katmanlı Şifreleme
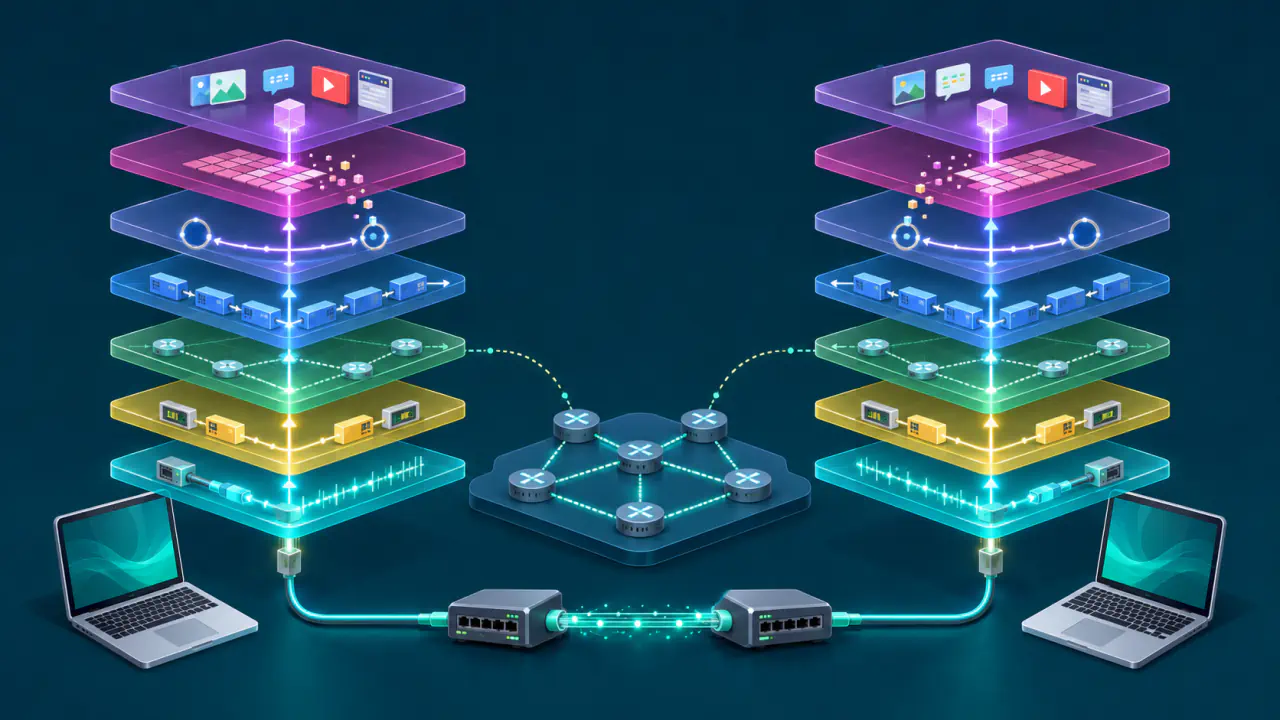
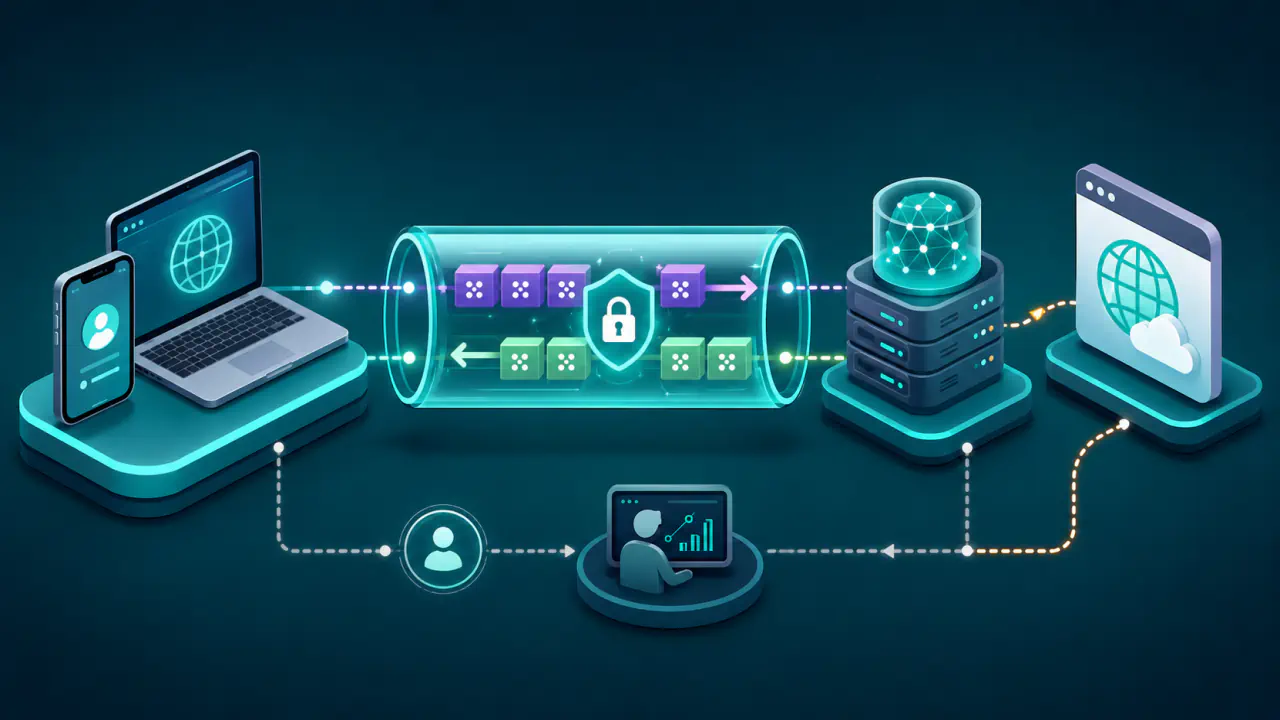
Tor'un temelindeki onion routing yaklaşımı, verinin birden fazla şifreleme katmanıyla sarılmasına dayanır. Tor istemcisi, veriyi çıkış, orta ve koruma aktarıcıları için ayrı katmanlar halinde şifreler. Trafik ilerledikçe her aktarıcı yalnız kendi katmanını açar ve kalan veriyi sonraki noktaya iletir.
Bu yapı, tek bir aktarıcının hem kullanıcının IP adresini hem hedefi bilmesini zorlaştırır. Ancak Tor içindeki katmanlı şifreleme ile uygulama düzeyindeki uçtan uca şifreleme aynı şey değildir. Tor, HTTPS'in yerine geçmez.
Çıkış aktarıcısı ile hedef site arasındaki bağlantı HTTPS ile korunuyorsa sayfa içeriği şifreli kalır. Çıkış aktarıcısı hedef sunucuyu ve bağlantı bilgilerini görebilir, ancak şifreli içeriği okuyamaz. Bağlantı şifrelenmemiş HTTP kullanıyorsa çıkış aktarıcısı aradaki veriyi okuyabilir veya değiştirebilir.
Tor Kullanıldığında IP Adresini Kimler Görür?
Standart bir doğrudan bağlantıda hedef sunucu, kullanıcının internet servis sağlayıcısından aldığı genel IP adresini görür. Tor kullanıldığında her taraf farklı bir bilgi görür. Kullanıcı Tor ağına doğrudan bağlandığında yerel ağ yöneticisi veya internet servis sağlayıcısı, Tor koruma aktarıcısıyla kurulan bağlantıyı görebilir; ancak yalnız bu bağlantıdan hedef sitenin hangisi olduğunu öğrenemez. Hedef site ise kullanıcının IP adresi yerine çıkış aktarıcısının IP adresini görür.
- Yerel ağ yöneticisi: Kullanıcı ile koruma aktarıcısı arasındaki bağlantıyı görebilir.
- Koruma aktarıcısı: Kullanıcının IP adresini bilir, fakat nihai hedefi doğrudan görmez.
- Çıkış aktarıcısı: Hedefi bilir, fakat normal koşullarda kullanıcının IP adresini bilmez.
- Hedef site: Çıkış aktarıcısının IP adresini ve tarayıcı tarafından iletilen diğer bilgileri görür.
IP adresinin gizlenmesi, kimliğin bütünüyle gizlenmesi anlamına gelmez. Hesaba giriş, kişisel bilgi paylaşımı, kalıcı çerezler ve ayırt edici tarayıcı özellikleri bağlantıyı gerçek kimlikle ilişkilendirebilir.
Tor Kullanımında Uygulama Desteği, Hız ve Gizlilik
Tor kullanırken uygulamaların bağlantı ayarları ve paylaşılan bilgiler gizliliği, aktarıcılar üzerinden izlenen yol ise bağlantı hızını etkiler.
Tor'un TCP Trafiğiyle Çalışması
Tor ağı, uygulamaların TCP bağlantılarını taşır; genel amaçlı bir VPN gibi bütün IP paketlerini veya standart UDP trafiğini iletmez. Yalnız Tor üzerinden bağlanacak biçimde yapılandırılan uygulamalar kapsanır; doğrudan internete çıkan başka bir uygulama gerçek IP adresini açığa çıkarabilir.
Tor Kullanımında Gecikme ve Bağlantı Hızı
Trafik birden fazla aktarıcıdan geçtiği için fiziksel mesafe, aktarıcı kapasitesi, ağ yoğunluğu ve şifreleme işlemleri gecikmeyi ve aktarım hızını etkiler. Video aktarımı, büyük dosya indirme veya çok düşük gecikme isteyen uygulamalar doğrudan bağlantıya göre daha yavaş çalışabilir.
Tor'un Anonimliği Koruyamadığı Durumlar
Tor tek başına anonimlik garantisi vermez. Tor ağına giren ve çıkan trafiği geniş ölçekte izleyebilen bir taraf, zamanlama ve veri hacmi benzerliklerinden bağlantıları ilişkilendirmeye çalışabilir. Kötü amaçlı yazılım da Tor devresini atlayarak cihazın internete doğrudan bağlantısını kullanabilir.
Bir hesaba giriş yapmak, Tor devresinin IP adresini gizlemesini bozmaz; ancak hizmet, etkinliği o hesapla ilişkilendirebilir. Tor; kullanıcı adı, e-posta adresi veya hesap geçmişi gibi hizmete verilen kimlik bilgilerini gizlemez.
Tor'da IPv4 ve IPv6 Çıkış Adresleri
Tor'un temel gizlilik mantığı IPv4 ve IPv6 için değişmez. Hedef hizmete hangi adres ailesi üzerinden bağlanıldığına bağlı olarak site, çıkış aktarıcısının IPv4 veya IPv6 adresini görebilir. Kullanıcının yerel bağlantısında IPv6 bulunması, hedefin kullanıcının gerçek IPv6 adresini otomatik olarak göreceği anlamına gelmez.
Bir sitede görünen IP adresi, o bağlantının hangi çıkış aktarıcısından ve hangi adres ailesi üzerinden kurulduğunu gösterir. Bu adres, kullanıcının doğrudan internet bağlantısında görünen genel IP adresinden farklıdır; çıkış aktarıcısının bağlantısını tanımlar.
Tor Çıkış IP Adresi Nasıl Yorumlanır?
Proxy, VPN ve Tor Tespiti aracıyla, görünen genel IP adresinin bilinen Tor çıkış adresleriyle eşleşip eşleşmediğini kontrol edebilirsiniz. Eşleşme, o adresin Tor ağında kullanıldığına ilişkin bir bulgudur; kullanıcının kimliğini veya cihazını kanıtlamaz. Listenin güncelliği sonucu etkileyebileceği gibi, tek bir web bağlantısının kontrolü de diğer uygulamaların Tor üzerinden bağlandığını göstermez.