DoH ve DoT Arasındaki Farklar
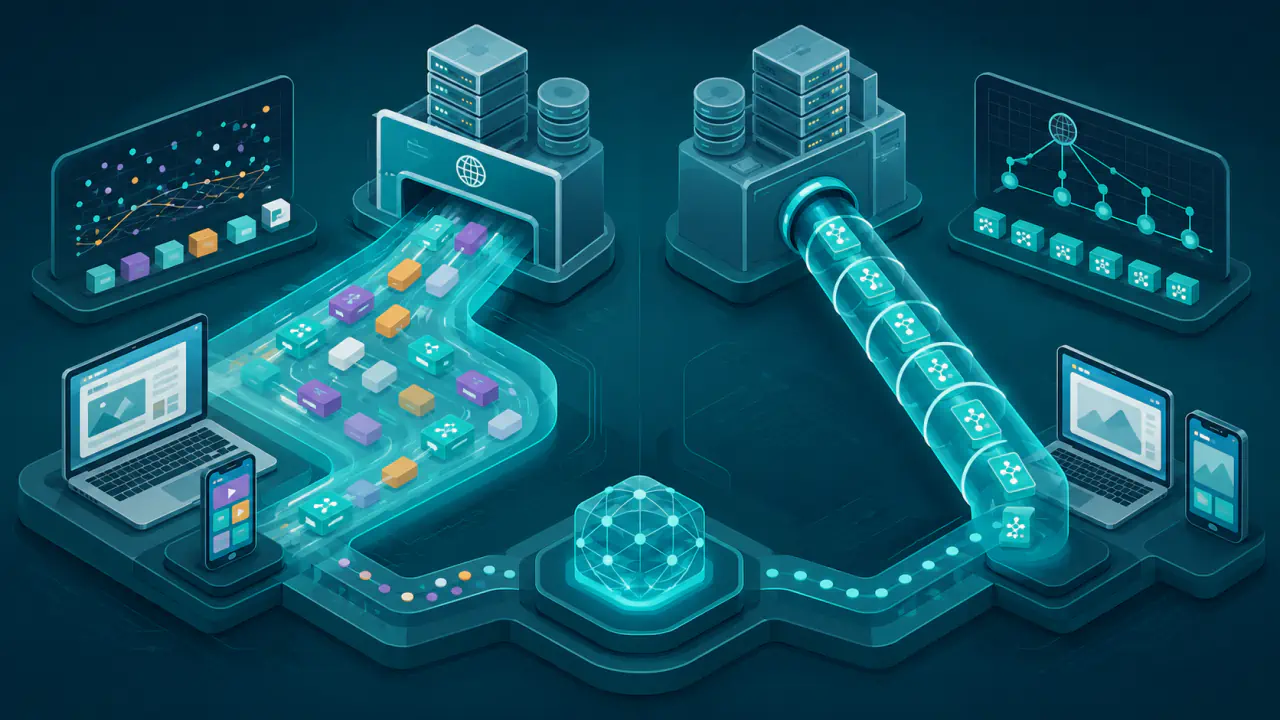
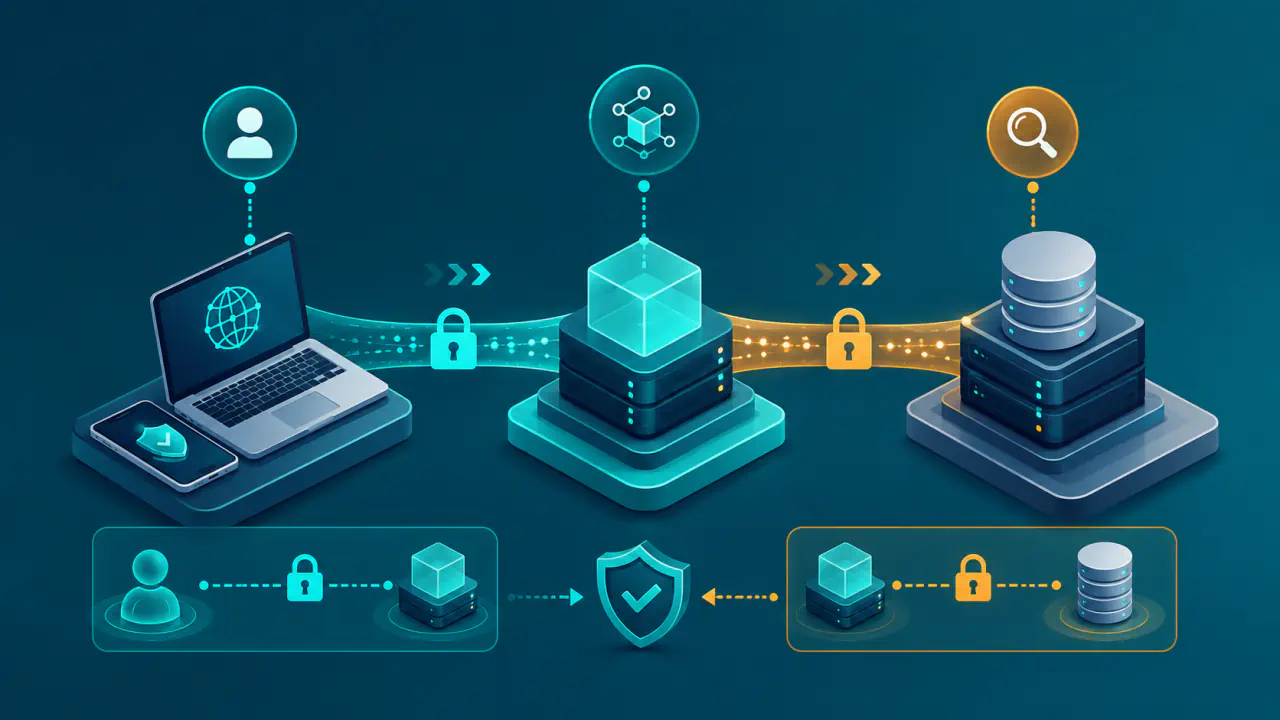
DoH (DNS over HTTPS) ile DoT (DNS over TLS), DNS sorgu ve yanıtlarını istemci ile recursive resolver (özyinelemeli DNS çözümleyicisi) arasında şifreleyerek taşır. DNS, alan adlarına ait IP adresleri gibi kayıtların bulunmasını sağlar; recursive resolver bu kayıtları istemci adına, gerektiğinde diğer DNS sunucularına sorarak bulur.
İki yöntem de bağlantıyı şifrelemek için TLS kullanır. Böylece iletişimi yalnız izleyen gözlemciler alan adı sorgularını doğrudan okuyamaz. Sunucu kimliği de doğru doğrulandığında, araya giren bir saldırganın DNS iletilerini fark edilmeden değiştirmesine karşı koruma sağlanır.
Temel fark, DNS iletisinin hangi bağlantı içinde taşındığıdır. DoH, DNS iletilerini web istemcileri ile sunucular arasındaki istek ve yanıtları tanımlayan HTTP protokolünün TLS ile korunan biçimi olan HTTPS üzerinden taşırken DoT, DNS için ayrılmış bir TLS bağlantısı kullanır. Bu teknik ayrım bağlantı noktası kullanımını, trafiğin ağda ayırt edilmesini ve yönetim politikalarının uygulanma biçimini değiştirir.
DoH veya DoT seçimini yalnız şifreleme gücü belirlemez. İstemci desteği, ağ yöneticisinin trafiği yönetme ihtiyacı, seçilen recursive resolver'a duyulan güven ve yapılandırmanın kapsadığı cihazlar da seçimde etkilidir.
DoH ve DoT'nin Taşıma Protokolleri ve Bağlantı Noktaları
RFC 8484 standardının tanımladığı DoH, DNS sorgu ve yanıtlarını HTTPS istek ve yanıtlarıyla taşır. DNS iletisi, HTTP istek ve yanıt yapısına yerleştirildiği için DoH web istemcilerinin kullandığı TLS ve HTTP altyapısından yararlanabilir. Bağlantı çoğunlukla HTTPS'nin standart 443 numaralı portu üzerinden kurulur. Port, aynı IP adresinde hangi ağ hizmetine ulaşılacağını belirten numaradır. IP adresi, İnternet Protokolünün ağdaki kaynak ve hedefleri adreslemek için kullandığı bilgidir.
RFC 7858 standardının tanımladığı DoT, DNS iletilerini veriyi sıralı ve güvenilir biçimde ileten TCP üzerinde TLS ile korunan ve DNS'e ayrılmış bir bağlantı üzerinden taşır. DoT'nin varsayılan bağlantı noktası 853/TCP'dir; bu gösterim TCP üzerinde 853 numaralı portu belirtir. İstemci ve sunucu aynı şekilde yapılandırılırsa başka bir port kullanılabilir, ancak RFC 7858 DoT için 53 numaralı portun kullanılmasını yasaklar. Bağlantı kurulduktan sonra istemci birden fazla DNS sorgusunu aynı TLS oturumunda taşıyabilir; her sorgu için yeniden bağlantı kurması gerekmez.
| Özellik | DoH | DoT |
|---|---|---|
| Taşıma modeli | DNS iletisi HTTPS isteği veya yanıtı içinde taşınır. | DNS iletisi TCP üzerinde özel TLS bağlantısında taşınır. |
| Varsayılan bağlantı noktası | HTTPS için 443 | DoT için 853/TCP |
| Ağda ayırt edilme | Yalnız port numarasına bakılarak diğer HTTPS trafiğinden ayırt edilemez. | Varsayılan 853/TCP portu kullanıldığında trafik türü daha kolay sınıflandırılır. |
| Yaygın kullanım alanı | Tarayıcı, uygulama veya işletim sistemi düzeyi | İşletim sistemi, yönlendirici veya yönetilen ağ düzeyi |
| Merkezi politika | Uygulama bağımsız bir recursive resolver seçerse merkezi politika karmaşıklaşabilir. | Varsayılan port ve merkezi yapılandırma politika uygulamasını kolaylaştırır. |
| Koruma kapsamı | İstemci ile seçilen recursive resolver arasındaki DNS taşıması | İstemci ile seçilen recursive resolver arasındaki DNS taşıması |
DoH ve DoT Trafiğinin Ağda Ayırt Edilmesi ve Yönetimi
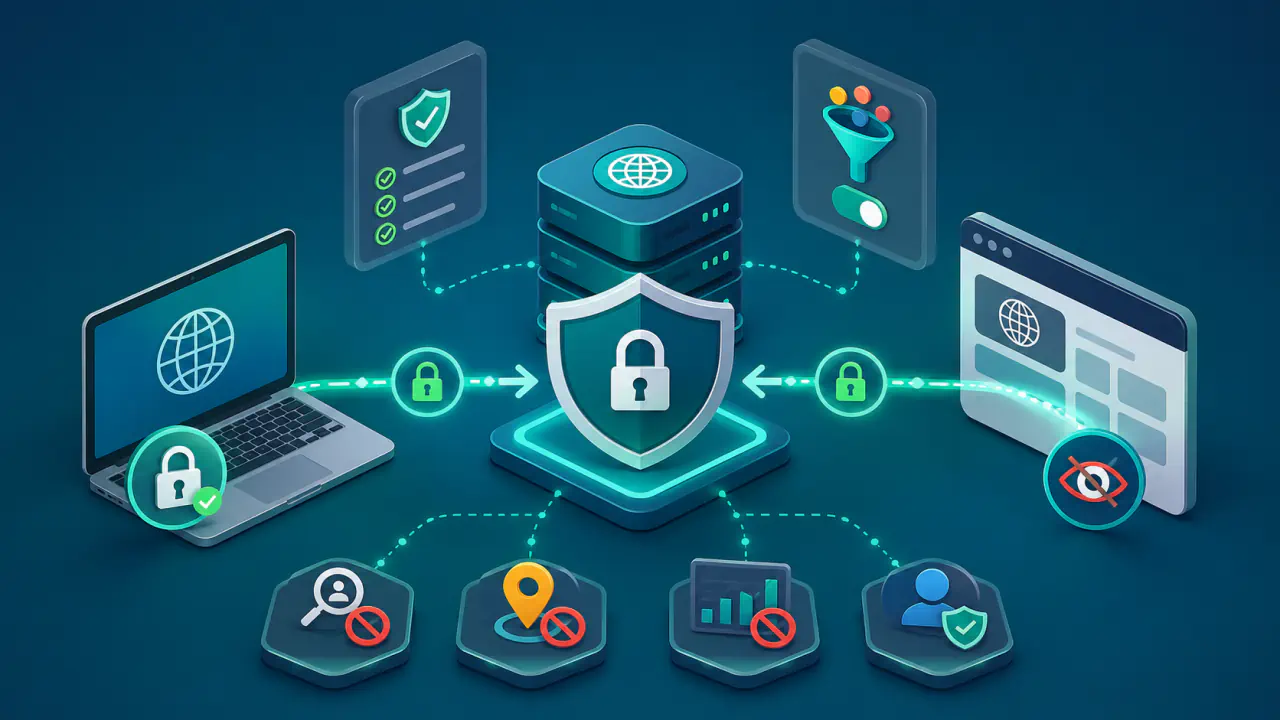
DoH, DNS sorgularını HTTPS içinde şifrelediği için ağ trafiğini yalnız izleyen bir cihaz sorguların içeriğini doğrudan okuyamaz. Buna karşılık hedef IP adresi ve bazı bağlantılarda sunucu adı görülebilir; bilinen DoH hizmetleri bu bilgilerle tanınabilir. Normal web trafiğiyle aynı portun kullanılması, yalnız port numarasına dayanan ayırımı yetersiz bırakır. Kurumun cihaz tarafından güvenilen bir sertifikayla TLS bağlantısını sonlandırıp yeniden kurduğu bir denetim yapılandırmasında ise HTTPS içeriği ve DoH sorguları okunabilir.
DoH'nin HTTPS trafiğiyle aynı bağlantı noktasını kullanması kısıtlayıcı ağlarda çalışmasını kolaylaştırabilir; ancak kurumsal filtreleme, ebeveyn denetimi veya kurum içi ad çözümleme gibi politikaları da karmaşıklaştırabilir. Bir tarayıcı DoH destekleyen farklı bir recursive resolver seçerse işletim sisteminin veya yönlendiricinin DNS ayarından farklı bir yol izleyebilir. Yönetilen ortamlarda istemci yapılandırması ile ağ politikası bu nedenle birlikte planlanmalıdır.
Standart 853/TCP bağlantı noktasını kullanan DoT trafiği ağda daha kolay tanınır. Güvenlik duvarı bu bağlantı noktasını belirli recursive resolver'lara açabilir, tamamen kapatabilir veya kullanımını izleyebilir. Bu görünürlük DNS içeriğinin okunabildiği anlamına gelmez; sorgu ve yanıtlar yine TLS ile şifrelenir.
DoT'nin tanınabilir olması merkezi yönetimi kolaylaştırırken DoH'nin HTTPS taşımasını kullanması uygulama düzeyinde esneklik sağlar. Hangi yöntemin uygun olduğu, ağda merkezi bir DNS politikası uygulanıp uygulanmayacağına bağlıdır.
DoH ve DoT'nin Tarayıcı, İşletim Sistemi ve Yönlendiricide Kullanımı
DoH ve DoT desteği ürün, sürüm ve yapılandırmaya göre değişebilir. Protokolün teorik özelliği kadar ayarın hangi katmanda etkinleştirildiği de önemlidir. Aynı ev veya kurum ağında farklı cihazlar farklı DNS taşıma yöntemleri kullanabilir.
Tarayıcı Düzeyinde DoH
Tarayıcı düzeyindeki DoH yalnız ilgili tarayıcının oluşturduğu DNS sorgularını etkileyebilir. Diğer uygulamalar işletim sisteminin şifresiz DNS, DoH veya DoT ayarını kullanmaya devam edebilir. Bu model tek bir uygulamada kolay geçiş sağlar, ancak cihaz genelinde tutarlı bir politika oluşturmaz.
Kurumsal bir tarayıcı politikası belirli DoH hizmetlerini zorunlu kılabilir veya DoH'yi devre dışı bırakabilir. Yönetilmeyen bir ortamda ise tarayıcı seçimi ile işletim sistemi seçimi birbirinden ayrılabilir. Sorun giderirken yalnız cihazda ayarlı DNS sunucusunun adresine bakmak bu nedenle yeterli olmayabilir.
İşletim Sistemi Düzeyinde Şifreli DNS
İşletim sistemi düzeyindeki şifreli DNS ayarı, işletim sisteminin DNS hizmetini kullanan uygulamaları daha geniş ölçüde kapsar. Sistem DoH veya DoT destekliyorsa recursive resolver seçimi tek noktadan yönetilebilir. Kendi DNS istemcisini kullanan uygulamalar veya ayrı bir tünel oluşturan yazılımlar yine farklı bir DNS yolu seçebilir.
İşletim sistemi düzeyi, cihaz genelinde tutarlılık arayan kullanıcılar için genellikle tarayıcı ayarından daha kapsamlıdır. Seçim yaparken sunucu kimliğinin nasıl doğrulandığını, şifreli bağlantı kurulamadığında hangi yönteme geçildiğini ve recursive resolver'ın sorgu kaydetme politikasını birlikte gözden geçirmek gerekir.
Yönlendiricilerde ve Yönetilen Ağlarda Şifreli DNS
Yönlendiricide DoT veya DoH kullanıldığında DNS sorguları yönlendirici ile seçilen recursive resolver arasındaki bağlantıda şifrelenir. Cihaz ile yönlendirici arasındaki yerel DNS taşıması ayrıca şifrelenmeyebilir.
DoH ile farklı bir recursive resolver'a doğrudan bağlanan, harici bir DNS sunucusunu elle ayarlayan veya cihaz ile uzaktaki bir sunucu arasında mantıksal tünel kuran VPN kullanan cihazlar, yönlendiricinin yerel DNS hizmetini kullanmayabilir. Paketleri fiziksel olarak yine yönlendiriciden geçse de bu cihazlar yönlendiricinin şifreli DNS ayarından yararlanmaz. Bu ayar yalnız sorgularını yönlendiricinin DNS hizmetine gönderen istemcileri kapsar.
DoT'nin ayrı bağlantı noktası, yönlendirici ve güvenlik duvarındaki merkezi izin kurallarının uygulanmasını kolaylaştırır. DoH de yönetilen bir recursive resolver'ın uç noktasıyla merkezi olarak kullanılabilir; yalnız 443 numaralı bağlantı noktasını açık bırakmak, tüm DoH trafiğinin onaylı recursive resolver'a gittiğini göstermez.
DoH ve DoT'nin Güvenlik ve Gizlilik Kapsamı
DoH ve DoT, ağ yolundaki pasif gözlemcilerin DNS içeriğini okumasına karşı TLS şifrelemesi kullanır. Sunucu kimliği de doğrulandığında, araya giren bir saldırganın kendisini sunucu gibi göstererek sorguları okumasına veya yanıtları değiştirmesine karşı koruma sağlanır. Kimlik denetiminin atlanması, şifresiz DNS'e geri dönüş veya yanlış sunucunun seçilmesi bu korumayı zayıflatabilir.
İki protokol de recursive resolver'ın sorguları görmesini engellemez. Gizlilik düzeyi, sorguların gönderildiği kuruluşun sorguları kaydetme, saklama ve paylaşma politikasına da bağlıdır. Şifreli taşıma, güveni internet servis sağlayıcısından veya yerel ağ yöneticisinden seçilen recursive resolver'a taşıyabilir.
DoH ve DoT, DNSSEC'in yerine geçmez. DoH ile DoT taşıma kanalını şifrelerken DNSSEC, dijital imzaları doğrulayarak DNS verisinin kaynağını ve bütünlüğünü denetler; veriyi şifrelemez.
DoH veya DoT ile sağlanan koruma, recursive resolver'da sona erer. Recursive resolver'ın yetkili DNS sunucularıyla yaptığı sonraki sorgular aynı DoH veya DoT oturumunun parçası değildir. Ziyaret edilen hizmetle kurulan bağlantının içeriği HTTPS gibi ayrı mekanizmalarla korunur; hedef IP adresi ve diğer trafik özellikleri görünür kalabilir. Şifreli DNS tek başına VPN işlevi görmez.
DoH ve DoT'den biri her koşulda daha güvenli değildir. Doğru kimlik doğrulaması ve güvenilir bir recursive resolver kullanıldığında temel taşıma koruması benzerdir. Asıl fark, ağ politikasının protokolü nasıl yönettiği ve istemcinin şifreli bağlantı kurulamadığında hangi yönteme geçtiğidir.
DoH ve DoT Hızını Etkileyen Koşullar
DoH veya DoT'nin her ağda daha hızlı olduğuna ilişkin genel bir sonuç verilemez. DNS yanıt süresi, seçilen recursive resolver'a ulaşma gecikmesine, bağlantının yeniden kullanılmasına, paket kaybına, cihaz kapasitesine ve ağdaki engelleme politikalarına göre değişir. DoH için HTTP sürümü ve uygulamanın bağlantıları nasıl yönettiği de etkilidir. Tek bir canlı test sonucu bütün kullanıcılar için geçerli olmaz.
Her iki protokolde de yeni bir bağlantının kurulması, şifreleme anahtarlarının ve bağlantı özelliklerinin belirlendiği TLS el sıkışmasını içerir. Bağlantı açık tutulduğunda istemci sonraki sorguları aynı oturum üzerinden gönderebilir ve başlangıç maliyeti tekrarlanmayabilir. DoH, HTTP/2 veya HTTP/3'ü kullandığında tek bağlantıda birden fazla sorguyu eş zamanlı yürütme özelliklerinden yararlanabilir; DoT ise DNS'e ayrılmış daha doğrudan bir bağlantı modeli sunar.
853/TCP bağlantı noktasının engellendiği bir ağda DoT bağlantısı kurulamayabilir. 443 numaralı bağlantı noktasının web erişimi için açık olduğu ortamlarda DoH daha kolay çalışabilir, ancak ağ yönetimi belirli DoH uç noktalarını ayrıca engelleyebilir. İstemcinin bağlantı hatasında şifresiz DNS'e dönmesi gizlilik düzeyini düşürür.
DoH mi DoT mi Seçilmeli?
Tek bir tarayıcıda şifreli DNS kullanmak isteyen kullanıcı için DoH daha pratik olabilir. Cihaz genelinde veya yönlendirici üzerinden merkezi DNS politikası kurmak isteyen kullanıcı için DoT'nin ayrı 853/TCP bağlantı noktası daha kolay denetlenebilir. İşletim sistemi her iki yöntemi de güvenilir biçimde destekliyorsa recursive resolver'ın sorgu kaydetme politikası ve istemcinin geri dönüş davranışı bağlantı noktası tercihinden daha önemlidir.
- Tarayıcı odaklı kullanım: Uygulamanın kendi şifreli DNS ayarı gerekiyorsa DoH uygun bir seçim olabilir.
- Ev ağı yönetimi: Yönlendirici protokolü destekliyor ve cihazlar yönlendiriciyi DNS için kullanıyorsa DoT merkezi yönetimi kolaylaştırabilir.
- Kurumsal ağ: Merkezi politika ve denetim gerekiyorsa DoT veya yalnız onaylı uç noktaya izin veren yönetilen DoH yapılandırması kullanılabilir.
- Kısıtlayıcı bağlantı: 853/TCP bağlantı noktası kapalıysa DoH çalışabilir; istemcinin şifresiz DNS'e dönüp dönmediği ayrıca denetlenmelidir.
- Gizlilik önceliği: Recursive resolver'ı işleten kuruluşun sorgu kaydetme politikası ve sunucu kimliğinin doğrulanma biçimi, yalnız protokol adına bakmaktan daha açıklayıcıdır.