WebRTC IP Sızıntısı Nedir?
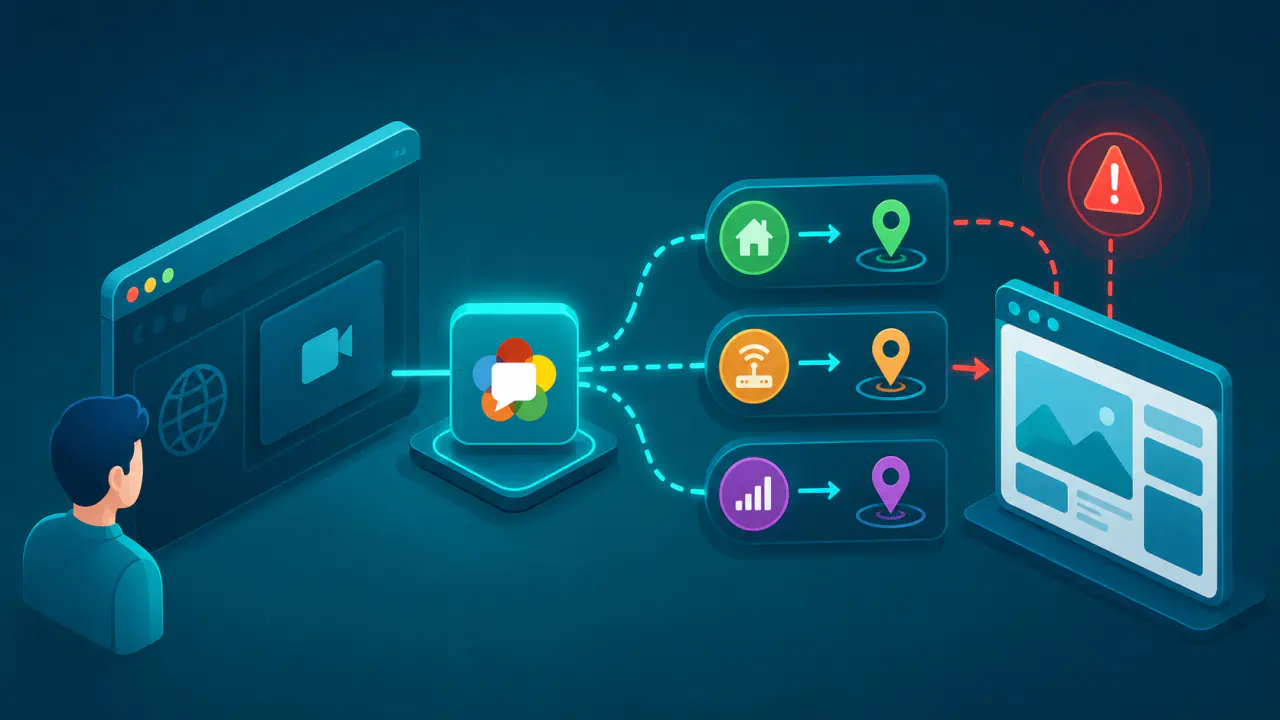
WebRTC IP adresi sızıntısı, tarayıcının eşler arası bağlantı için topladığı ICE adayları (adres ve port seçenekleri) üzerinden, normal bir web isteğinde görünmeyen yerel veya ek genel IP adreslerini web uygulamasına açığa çıkarmasıdır. Bu durum, WebRTC'nin bağlantı kurma mantığından kaynaklanır; tek başına kötü amaçlı bir işlem olduğu anlamına gelmez.
Asıl gizlilik riski, görünen adresin türüne ve trafiğin hangi ağ yolunu kullandığına bağlıdır. Yerel ağda kullanılan özel bir IP adresinin görünmesi ile VPN tünelinin dışında kalan internet servis sağlayıcısına ait genel IP adresinin açığa çıkması aynı riski taşımaz.
Modern tarayıcılar adres görünürlüğünü gizlilik politikalarıyla sınırlayabilir. Bu nedenle WebRTC kullanan her sayfa gerçek genel IP adresini göstermez ve görünen her aday aktif bağlantıda kullanılmaz.
WebRTC IP Adreslerini Nasıl Bulur?
WebRTC; sesli görüşme, görüntülü görüşme ve veri kanalı gibi gerçek zamanlı bağlantılarda iki uç arasında çalışabilecek yolu bulmak için ICE mekanizmasını kullanır. Tarayıcı, doğrudan bağlantı kurulabilen yerel arayüzleri, NAT üzerinden oluşan dış eşlemeleri ve gerektiğinde bir aktarma sunucusunu aday olarak değerlendirir.
STUN, tarayıcının bir sunucuya gönderdiği isteğin hangi kaynak IP adresi ve portla ulaştığını öğrenmesine yardımcı olur; NAT varsa dış eşleme böyle bulunur. TURN ise trafiği bir aktarma sunucusu üzerinden taşır. Aday türü, görünen adresin bu yöntemlerden hangisiyle elde edildiğini belirtir.
| Aday türü | Kaynağı | Genel anlamı |
|---|---|---|
| Host | Cihazın ağ arayüzü | Arayüze atanmış özel veya genel bir IP adresi olabilir. Tarayıcı bazı yerel adresleri gizlemek için sayısal adres yerine mDNS adı paylaşabilir. |
| Server-reflexive | STUN sunucusunun istekte gördüğü kaynak adres ve port | STUN isteğinin çıktığı genel IP adresini gösterebilir; kullanılan yola göre VPN çıkış adresi veya internet servis sağlayıcısının verdiği adres olabilir. |
| Peer-reflexive | Bağlantı kontrolleri sırasında keşfedilen eşleme | İlk aday listesinde bulunmayan, bağlantı kontrolü sırasında öğrenilen adres ve portu temsil eder. |
| Relay | TURN aktarma sunucusu | Doğrudan yol yerine trafiği aktaran sunucunun adresini temsil eder. |
Tarayıcı ile karşı uç, adayları çiftler halinde test eder ve çalışan çifti seçer. Tarayıcı topladığı her adresi kullanmaz veya karşı tarafa aynı biçimde göstermez. Hangi adreslerin görüneceğini tarayıcının gizlilik ayarları ve uygulamanın aday toplama ve paylaşma ayarları belirler. mDNS, yerel ağda ad çözümlemesi yapar; tarayıcının bu amaçla paylaştığı ad, sayısal yerel adresin web uygulamasına doğrudan verilmesini önler.
Yerel ve Genel IP Adreslerinin Gizlilik Açısından Farkları
Özel IPv4 adresleri çoğunlukla ev veya iş ağında cihazları ayırmak için kullanılır ve internette doğrudan yönlendirilmez. Böyle bir adres, cihazın yerel ağ yapısı hakkında sınırlı bir ipucu verebilir; ancak tek başına internet servis sağlayıcısının verdiği genel IP adresini ya da kesin fiziksel konumu açıklamaz.
Genel IPv4 adresi veya küresel olarak yönlendirilebilir IPv6 adresi internette kullanılabilir; internet hizmetleri bu adresleri görebilir. VPN kullanılırken WebRTC adayları içinde VPN çıkış adresinden ayrı olarak internet servis sağlayıcısına ait genel bir IP adresi görülüyorsa, web uygulaması VPN'in normal web trafiğinde gizlediği, internet servis sağlayıcısına ait ek bir IP adresini öğrenmiş olabilir.
Riski değerlendirirken önce adres türüne bakın. Yerel özel adres, yalnız aynı ağ bağlantısında kullanılan adres, VPN çıkış adresi ve internet servis sağlayıcısına ait genel IP adresi aynı risk düzeyinde değildir. Adresin sayısal biçiminin yanında hangi ağ arayüzüne ve bağlantı yoluna ait olduğunu da kontrol edin.
VPN Kullanırken WebRTC Sızıntısı Nasıl Oluşabilir?
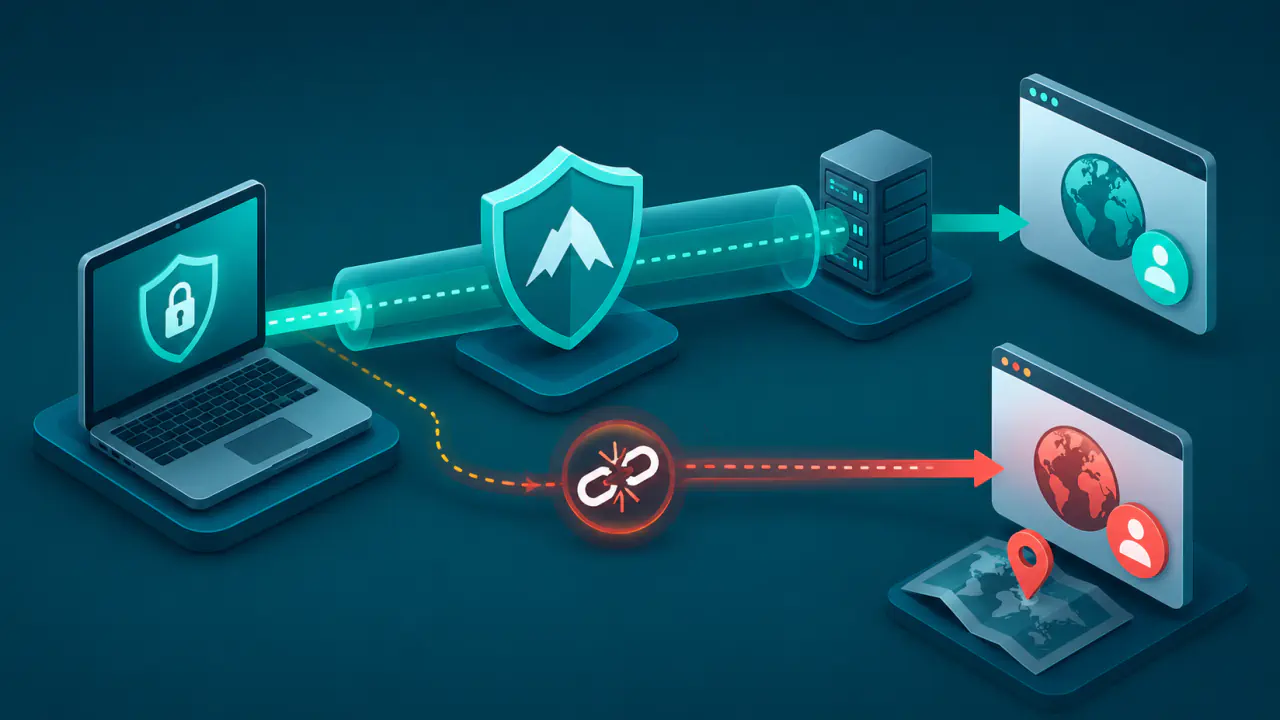
STUN isteği VPN tünelinden çıkıyorsa sunucu, o isteğin VPN çıkış adresini görür. Bununla birlikte tarayıcının bir host adayı olarak cihazın arayüzüne atanmış genel IPv6 adresini bildirmesi ayrı bir adres ifşasıdır; adayın görünmesi, o arayüz üzerinden VPN dışında trafik gönderildiğini tek başına kanıtlamaz.
Trafiğin bir bölümü VPN dışında kalırsa sızıntı oluşabilir. Trafiğin yalnız bir bölümünü VPN'e alan bölünmüş tünel yapılandırması tarayıcıyı veya belirli bağlantıları tünel dışında bırakabilir. Eksik IPv6 yönlendirmesi de IPv4 trafiği VPN'den geçerken IPv6 bağlantısının doğrudan internet servis sağlayıcısı üzerinden kurulmasına yol açabilir.
Ağ arayüzü değiştiğinde veya VPN bağlantısı kesildiğinde tarayıcı yeni adaylar toplayabilir. Bu değişikliklerden sonra kurulan bağlantıların da VPN tünelinden geçtiği veya tünel yoksa engellendiği kontrol edilmelidir.
WebRTC'nin aday toplaması tek başına sızıntı sayılmaz. VPN ile gizlenmesi beklenen internet bağlantısına ait genel IP adresinin web uygulamasına görünmesi adres ifşasıdır; ayrıca trafiğin tünel dışına çıkıp çıkmadığı aday türü ve kullanılan rota üzerinden değerlendirilir. Yalnız VPN çıkış adresi ve özel yerel adresler görünüyorsa bu durum internet servis sağlayıcısına ait genel IP adresinin sızdığını kanıtlamaz.
Tarayıcı Ayarları WebRTC Sızıntısını Tamamen Engeller mi?
Tarayıcılar, web uygulamasına gösterecekleri WebRTC adreslerini gizlilik ayarlarıyla sınırlayabilir. Tarayıcı yerel adreslerin sayısal değerini gizleyebilir, aday sayısını azaltabilir veya bağlantıyı yalnızca aktarma sunucusu üzerinden kurabilir.
Bu önlemler adres görünürlüğünü azaltır, ancak işletim sisteminin VPN yönlendirme kurallarını kendiliğinden düzeltmez. VPN dışında çalışan bir IPv6 yolu veya bölünmüş tünel kuralı varsa yalnız tarayıcı ayarına güvenmek temel sorunu çözmeyebilir. Benzer biçimde bir eklenti, tarayıcının WebRTC işlevlerine erişimi sınırlasa da işletim sistemindeki VPN rotalarını denetlemez.
WebRTC'yi tamamen kapatmak, bu teknolojiye bağlı görüntülü görüşme, tarayıcı içi arama, ekran paylaşımı ve veri aktarımı özelliklerini bozabilir. Bunun yerine tarayıcının gizlilik ayarlarını, VPN'in tam tünel davranışını ve hem IPv4 hem IPv6 yönlendirmesini birlikte kontrol edin.
WebRTC Sonucu Nasıl Yorumlanır?
WebRTC Sızıntı Testi aracında, tarayıcının bildirdiği bağlantı adaylarını normal web isteğinde görülen genel IP adresiyle karşılaştırabilirsiniz. VPN kapalıyken ve açıkken aynı tarayıcıda alınan sonuçlar, hangi adreslerin bağlantıyla birlikte değiştiğini anlamaya yardımcı olur. IPv4 adreslerini IPv4 ile, IPv6 adreslerini IPv6 ile karşılaştırın; VPN hizmeti bu iki adres ailesinde farklı çıkış adresleri kullanabilir.
- WebRTC'deki genel adres VPN çıkış adresiyle aynıysa bu, çoğu durumda beklenen davranıştır.
- Yalnız özel yerel adresler görünüyorsa bu durum internet servis sağlayıcısına ait gerçek genel IP adresinin açığa çıktığını kanıtlamaz.
- VPN adresinden farklı ve internet servis sağlayıcısına ait genel bir IPv4 adresi görünüyorsa WebRTC ek bir genel adresi açığa çıkarmış olabilir.
- VPN çıkış adresinin yanında internet servis sağlayıcısına ait genel IPv6 adresi görünüyorsa adres açığa çıkmıştır. Bunun arayüzden alınan bir host adayı mı, dış sunucuyla yapılan bağlantıda görülen adres mi olduğu ayrıca kontrol edilmelidir.
- Yalnız TURN aktarma adresinin görünmesi, doğrudan cihazın veya internet servis sağlayıcısının adresinin kullanıldığı anlamına gelmez.
Hiç aday görünmemesi de bütün bağlantıların güvenli olduğunu kanıtlamaz: tarayıcı adres paylaşımını kısıtlamış, test gerekli sunuculara ulaşamamış veya aday toplama işlemi tamamlanmamış olabilir. Tek bir adayın görünmesi ise bağlantının o aday üzerinden başarıyla kurulduğunu kesin olarak göstermez. Sonucu aday türü, VPN çıkış adresi ve etkin ağ yollarıyla birlikte değerlendirin.