EDNS Client Subnet DNS Gizliliğini Nasıl Etkiler?
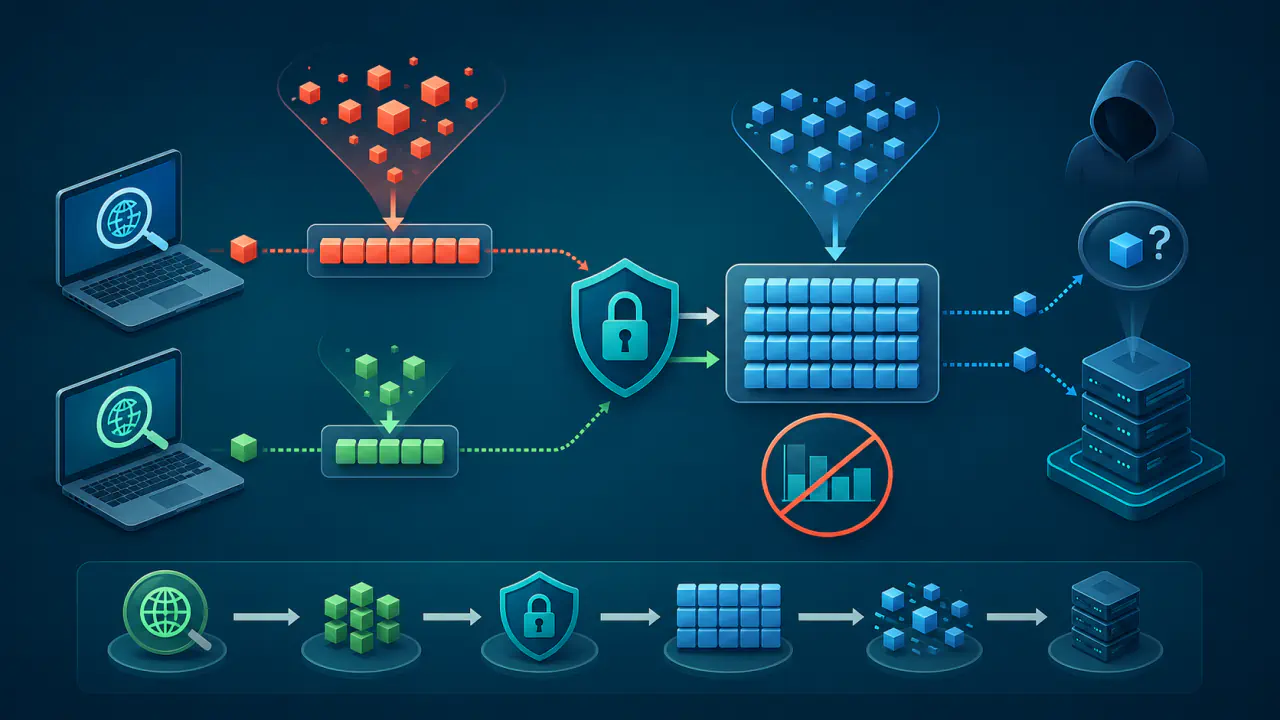
ECS (EDNS Client Subnet), DNS sorgusuna istemci ağını temsil eden bir prefix eklenmesini sağlar. Prefix, IP adresinin başından alınan belirli sayıda bittir. Recursive resolver (özyinelemeli DNS çözümleyicisi), istemci adına DNS kayıtlarını araştırırken bu bilgiyi yetkili DNS sunucusuna gönderebilir. ECS, DNS mesajlarına ek bilgiler taşıyan EDNS (Extension Mechanisms for DNS) seçeneklerinden biridir.
Bu ek bilgi, CDN veya konuma duyarlı DNS hizmetinin kullanıcıya ağ açısından daha uygun bir sunucu adresi seçmesine yardımcı olabilir. Bunun karşılığında yetkili DNS hizmeti, normalde yalnız resolver'ın adresinden çıkaramayacağı ek istemci ağı bilgisi alır. Olası performans yararı ile paylaşılan ağ bilgisinin miktarı birlikte değerlendirilmelidir.
Gizlilik etkisi tek bir sabit değere bağlı değildir. Paylaşılan prefix uzunluğu, resolver'ın ECS politikası, seçeneğin hangi yetkili sunuculara gönderildiği, DNS iletiminin şifrelenip şifrelenmediği ve karşı tarafın kayıt politikası bu etkiyi belirler.
ECS'nin Paylaştığı Bilgi Nedir?
- ECS, istemcinin tam adresini paylaşmak zorunda değildir; adresin başından seçilen sayıda bit taşınır.
- Daha uzun prefix daha dar bir istemci grubunu temsil eder ve daha ayrıntılı ağ bilgisi açığa çıkarır.
- Daha kısa prefix daha geniş bir grubu temsil eder; gizlilik avantajı sağlayabilir ancak yerelleştirme hassasiyetini azaltabilir.
- Yetkili DNS sunucusu bu bilgiyi yanıt seçmek için kullanabilir veya yok sayabilir.
- ECS'li yanıtlar, geçerli oldukları ağ kapsamına göre ayrı önbellek girdileri oluşturabilir.
ECS DNS Sorgusuna Nasıl Eklenir?
ECS, istemci ile ziyaret edilen web sunucusu arasındaki bağlantıya değil, DNS çözümleme sürecindeki mesaja eklenir. Bilgilendirme amaçlı RFC 7871 belgesinde EDNS seçenek kodu 8 olarak tanımlanır. Seçenek; adres ailesi, kaynak prefix uzunluğu, kapsam prefix uzunluğu ve adres bölümü alanlarından oluşur.
Kaynak Prefix Uzunluğu
SOURCE PREFIX-LENGTH alanı, sorgudaki adresin başından kaç bitin yanıt seçiminde anlamlı olduğunu belirtir. Adres bölümü yalnız bu bitleri kapsayacak kadar taşınır; son bayt tamamlanmıyorsa kullanılmayan bitler sıfırlanır. IP adresinin tamamının gönderilmesi zorunlu değildir.
Recursive resolver, kendisine ulaşan bir ECS seçeneğinde belirtilenden daha fazla istemci adres biti iletemez; kendi gizlilik politikasına göre daha kısa bir prefix kullanabilir. Kaynak prefix uzunluğu 0 ise ECS'yi uygulayan recursive resolver ve DNS forwarder (DNS yönlendirici) sonraki sorgulara istemcinin adres bilgisini ekleyemez. DNS forwarder, kendisine gelen sorguyu başka bir DNS sunucusuna iletir. Ara resolver, isterse kendi adres bilgisini ayrı bir yerelleştirme ipucu olarak kullanabilir; bu, istemcinin adresini aktarmakla aynı şey değildir.
Kapsam Prefix Uzunluğu
SCOPE PREFIX-LENGTH alanı, yanıttaki sonucun hangi istemci ağı için geçerli olduğunu belirtir. Sorguda bu alan 0 olmalıdır. ECS kullanan yetkili DNS sunucusu yanıtta kapsamı bildirir; recursive resolver da sonucu kaynak ve kapsam uzunlukları ile kendi önbellek politikasına göre bir ağ aralığıyla ilişkilendirir.
Yanıttaki kapsam daha kısa ise sonuç daha geniş bir adres grubuna uygulanabilir. Kapsam 0 ise yanıt ilgili adres ailesindeki bütün ağlar için uygundur. Yetkili sunucu ECS'li sorguya ECS alanı eklemeden yanıt verirse RFC 7871, uyumlu resolver'ın bu yanıtı kapsam 0 olan genel bir yanıt gibi işlemesini önerir.
ECS, CDN Sunucusu Seçimini Nasıl Etkiler?
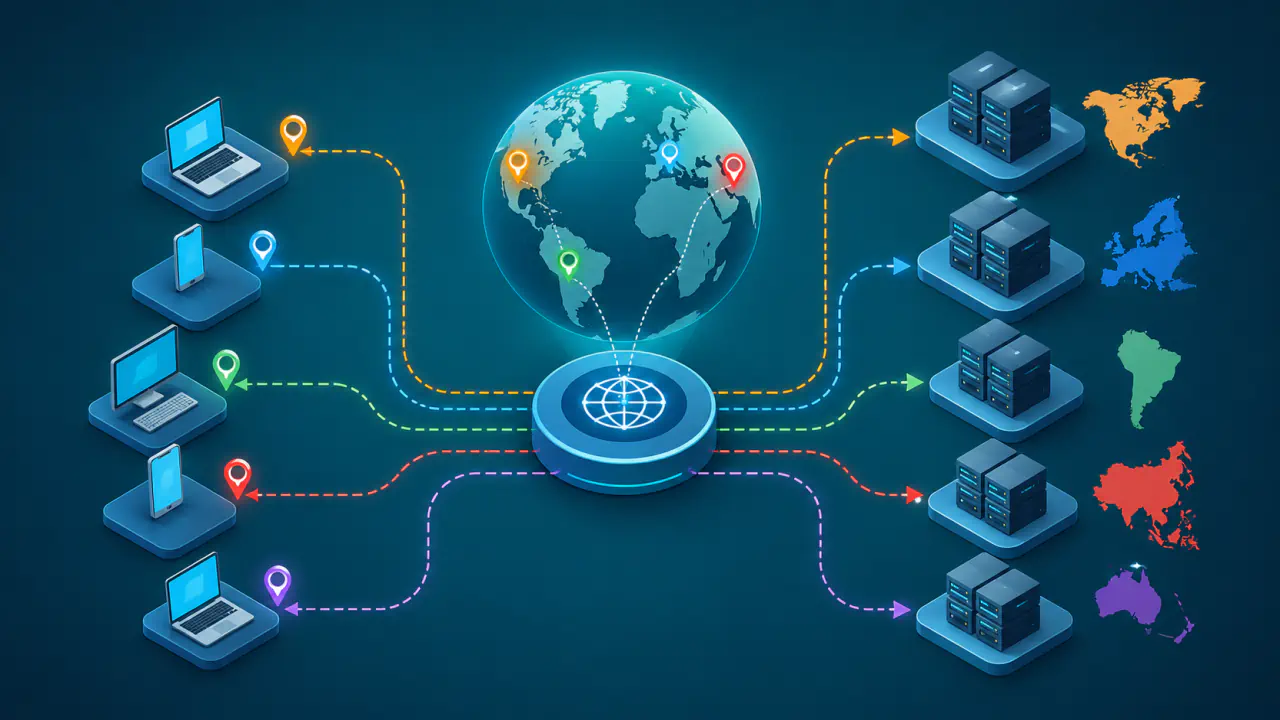
Merkezi bir recursive resolver çok farklı bölgelerdeki kullanıcılara hizmet edebilir. Yetkili DNS hizmeti yalnız resolver'ın kaynak adresine bakarsa son kullanıcıdan ağ açısından uzak bir CDN uç noktası seçebilir. ECS, yetkili hizmete istemci ağını daha dar bir aralıkla temsil eden ipucu verir.
Bu ipucu kesin coğrafi konum değildir. Ağ üzerindeki yakınlık ile harita üzerindeki yakınlık aynı olmayabilir; aynı şehirdeki iki bağlantı farklı ağ yollarını izleyebilir. ECS'nin kullanılması daha düşük gecikme, daha yüksek hız veya aynı ülkedeki bir sunucunun seçileceği garantisini vermez.
Yetkili DNS sunucusu ECS'yi desteklemiyorsa seçeneği yok sayıp normal DNS yanıtı verebilir. Desteklese bile bütün ağlara aynı yanıtı döndürebilir. Sonuç, hem resolver hem de yetkili DNS hizmetinin politikasına bağlıdır.
ECS Önbelleği Nasıl Etkiler?
Aynı alan adı için farklı istemci ağlarına farklı IPv4 adresi taşıyan A kaydı veya IPv6 adresi taşıyan AAAA kaydı dönebilir. Recursive resolver bu yanıtları bildirilen kapsamla birlikte saklar ve yeni sorguda en uygun ağ eşleşmesini seçer.
Bu yöntem yerelleştirilmiş yanıtları önbellekten sunabilir, ancak aynı ad ve kayıt türü için daha fazla girdi oluşturur. Çok ayrıntılı prefix'ler bellek kullanımını artırabilir, önbellek isabet oranını düşürebilir ve resolver'ın yetkili sunucuya daha çok sorgu göndermesine yol açabilir. RFC 7871 bu nedenle ECS'nin yalnız kullanıcıya açık bir yarar sunan kurulumlarda etkinleştirilmesini ve önbellekte tutulan ağ sayısının sınırlandırılmasını önerir.
TTL, kaydın önbellekte geçerli sayılacağı süreyi saniye cinsinden belirtir. ECS bu süreyi doğrudan değiştirmez; aynı alan adı için hangi ağ kapsamındaki önbellek girdisinin kullanılacağını etkiler.
Tam IP Adresi Paylaşılır mı?
RFC 7871, gizlilik amacıyla IPv4 adreslerinin ilk 24 bite, IPv6 adreslerinin ise ilk 56 bite kısaltılmasını önerir. Bunlar her hizmette zorunlu ve değişmez sınırlar değildir. Ağını daha iyi tanıyan bir işletmeci daha kısa bir prefix kullanabilir; daha uzun bir prefix ise daha ayrıntılı ağ bilgisi açığa çıkarır.
Örneğin IPv4 için /24, adresin ilk 24 bitinin; IPv6 için /56, ilk 56 bitinin paylaşıldığını belirtir. Geri kalan bitler sorguda taşınmaz. Bu bilgi çoğu durumda tek bir cihazı veya kişiyi kesin olarak belirlemez; yine de internet servis sağlayıcısı, kurumsal ağ ya da bölgesel adres tahsisi hakkında ipucu verebilir.
Tam istemci adresinin yetkili DNS katmanlarına taşınmasını önlemek isteyen bir istemci, yazılım destekliyorsa ECS seçeneğinde kaynak prefix uzunluğunu 0 olarak isteyebilir. Bunun etkili olabilmesi için sorgu zincirindeki ECS uyumlu ara DNS sunucularının bu değere uyması gerekir.
ECS DNS Gizliliğini Nasıl Etkiler?
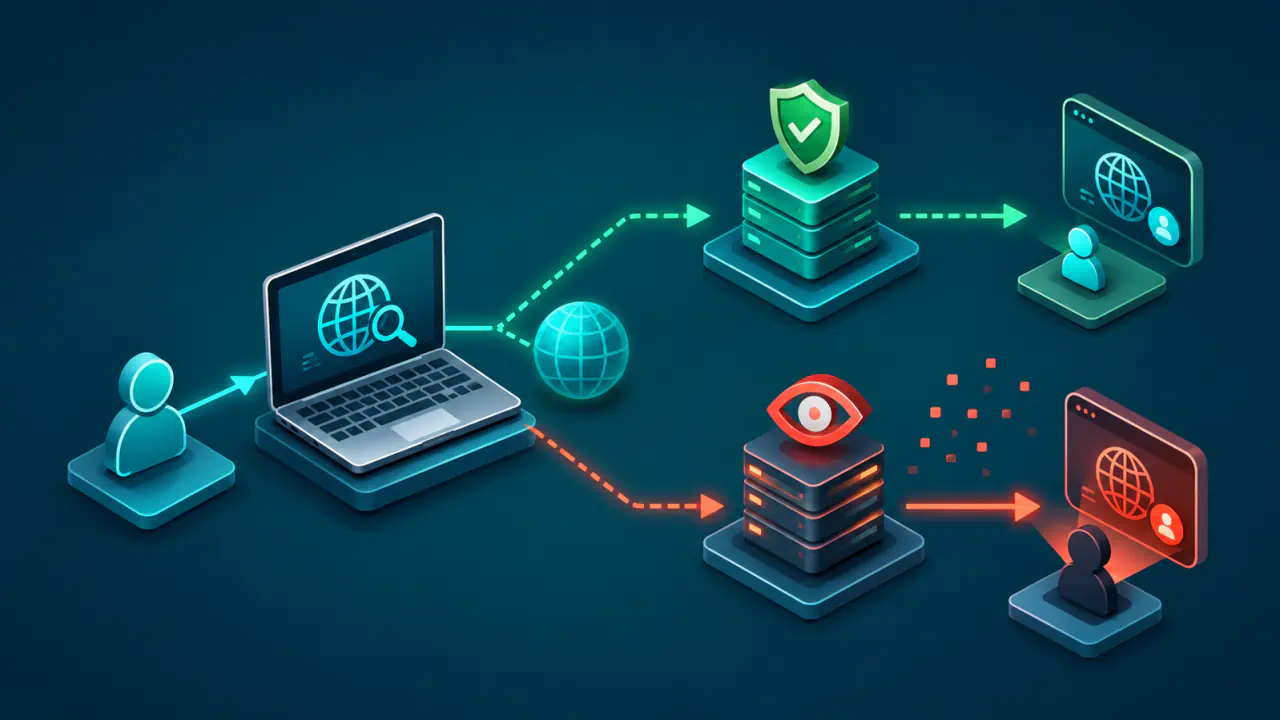
ECS kullanılmadığında yetkili DNS sunucusu çoğunlukla sorguyu gönderen recursive resolver'ın kaynak adresini görür. ECS kullanıldığında istemciyi temsil eden prefix de seçeneği işleyen sonraki DNS katmanlarına taşınabilir. Gizlilik farkı, bu ek bilginin resolver'ın dışına çıkmasıdır.
IP adresinden kısaltılarak oluşturulan prefix daha az ayrıntılı olsa da sorgulanan alan adıyla birlikte belirli ağ gruplarından gelen sorguları ayırmayı kolaylaştırabilir. DNS iletimi şifrelenmemişse ağ üzerindeki gözlemciler de sorguyu ve ECS alanını görebilir. İlgili DNS bağlantısının şifrelenmesi, iletileri o yoldaki pasif gözlemcilerden korur; ancak resolver'ın yetkili sunucuya ECS göndermesini tek başına engellemez. İstemci ile resolver arasındaki şifreleme, resolver ile yetkili sunucu arasındaki ayrı bağlantıyı kendiliğinden şifrelemez.
Recursive resolver kendisine doğrudan bağlanan istemcinin kaynak IP adresini zaten görebilir. ECS'nin ayırt edici yönü, istemci ağını temsil eden bilginin yetkili DNS tarafına doğru aktarılmasıdır. ECS'nin kapalı olması DNS sorgusunu anonim hale getirmez; DNS hizmetinin kayıt tutma ve veri paylaşma politikaları ayrıca önem taşır.
Recursive Resolver ve Yetkili DNS Sunucusunun ECS Politikaları
- Recursive resolver ECS'yi yalnız açık bir yerelleştirme yararı beklediği alan adlarında etkinleştirebilir.
- Paylaşılan kaynak prefix'ini kendi ağ bilgisine ve gizlilik politikasına göre kısaltabilir.
- İstemci ağı bilgisini ihtiyaç duymayan yetkili DNS sunucularına göndermeyebilir.
- Ağa özel önbellek girdilerinin ve saklanan farklı ağların sayısını sınırlandırabilir.
- ECS desteği etkin olan yetkili DNS sunucusu, bilgiyi yanıt seçiminde kullanmasa bile ECS içeren sorguya ECS seçeneğiyle yanıt verir; bütün ağlara uygun bir yanıt için kapsam uzunluğunu 0 bildirir.
Bir DNS hizmetinin ECS kullanıp kullanmadığı yalnız DNS sağlayıcısının adına bakılarak kesinleştirilemez. Davranış; ürün, ağ, alan adı ve işletmeci politikası bakımından değişebilir. DNS sağlayıcısının güncel teknik belgeleri ile yetkili sunucu tarafında sorguları gözlemleyebildiğiniz kontrollü testleri birlikte inceleyin. Test ettiğiniz alan adına ECS gönderilip gönderilmediğini ve kaç bit paylaşıldığını denetleyin; sonucu bütün alan adlarına genellemeyin.
ECS ve Diğer DNS Gizlilik Yöntemleri
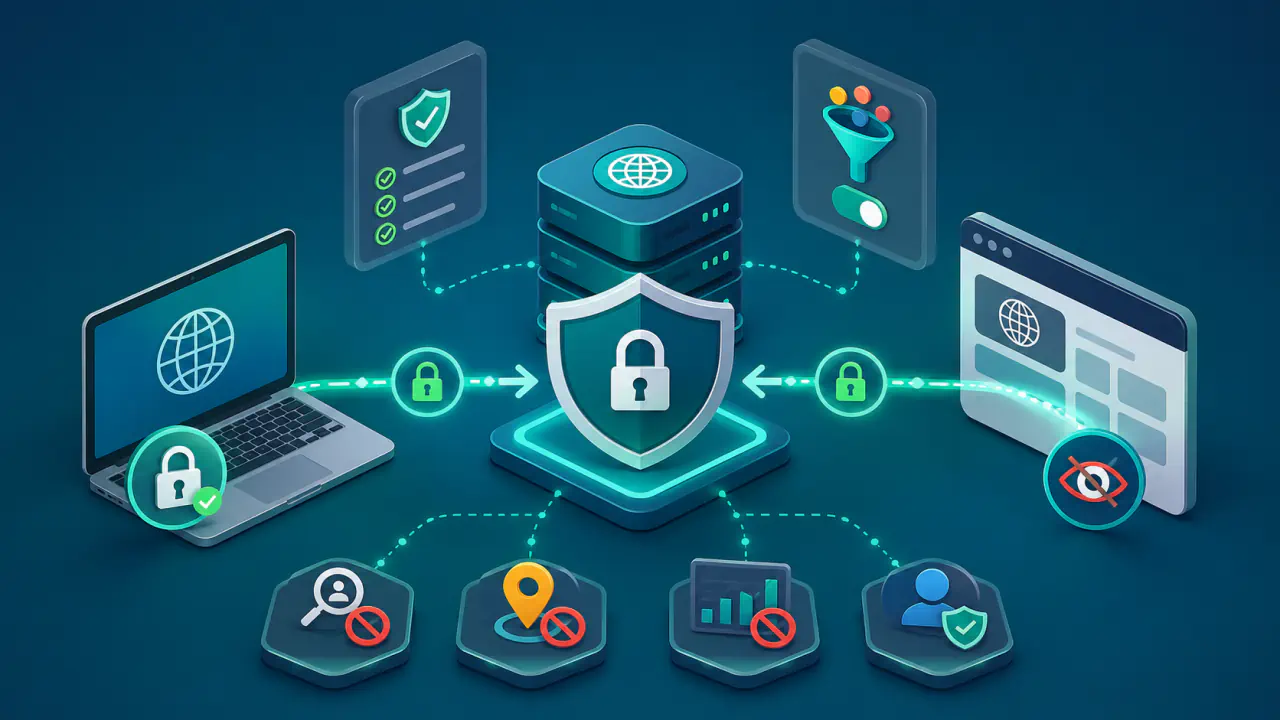
DoH (DNS over HTTPS) ve DoT (DNS over TLS), istemci ile DNS sunucusu arasındaki DNS iletilerini şifreleyerek bu bağlantıdaki pasif gözlemcilerden korur. DoH, iletileri HTTPS içinde; DoT ise TCP üzerinde DNS için ayrılmış bir TLS bağlantısında taşır. TLS, bağlantıda şifreleme ve sunucu kimliğini doğrulama işlevlerini üstlenir. QNAME minimization, recursive resolver'ın ara yetkili sunuculara gönderdiği alan adı ve sorgu türü bilgisini azaltır. ECS ise yanıtı istemci ağına göre uyarlamak için ağ bilgisi taşır.
DoH veya DoT kullanılması, resolver'ın yetkili DNS sunucusuna ECS eklemeyeceği anlamına gelmez. DNS iletimini şifreleme, QNAME minimization ve istemci ağı bilgisini paylaşma birbirinden ayrı işlemlerdir.