VPN'de Dosya Paylaşımı İçin Hangi Protokol Seçilmeli?
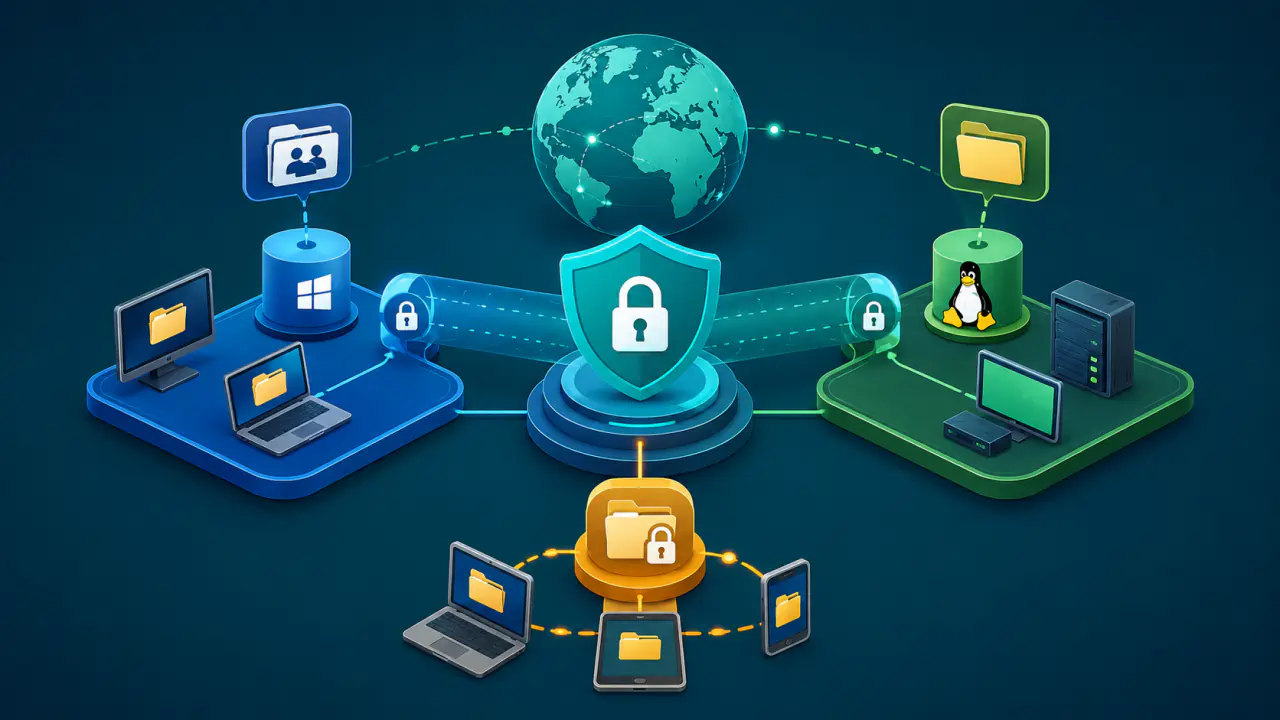
VPN üzerinden dosya paylaşımında kullanılan başlıca protokoller SMB, NFS ve SFTP'dir. Bu protokoller dosyalara erişme ve dosya aktarma ihtiyaçlarını farklı çalışma modelleriyle karşılar: SMB ortak klasör ve ağ sürücüsü kullanımına, NFS uzak dosya sisteminin bağlanmasına, SFTP ise güvenli dosya aktarımına odaklanır.
VPN bu protokollerin yerine geçmez. İstemci ile VPN ağ geçidi arasında korumalı bir tünel kurar. İstemcinin özel ağdaki hangi dosya sunucularına ulaşabileceğini yönlendirme ve güvenlik duvarı kuralları sınırlar. Dosyaların nasıl açılacağını, kullanıcıların nasıl doğrulanacağını ve hangi klasörlere erişileceğini ise dosya paylaşım protokolü ile sunucu izinleri belirler.
İşletim sistemi, protokol seçimindeki tek etken değildir. Ortak klasör kullanımı, dosya sistemini sürekli bağlı tutma veya belirli dosyaları yükleyip indirme gereksiniminin yanı sıra kimlik doğrulama, gecikme ve erişim kuralları da seçimi etkiler.
VPN ve Dosya Paylaşım Protokolünün Farklı Görevleri
VPN, uzaktaki istemciyi dosya sunucusunun bulunduğu özel ağa ulaştırır. Yönlendirme ve güvenlik duvarı kuralları, hangi istemci ağlarından hangi sunuculara erişilebileceğini belirler; dosya paylaşım protokolü ise bu bağlantı üzerinden dosya sunucusuyla oturum başlatır.
SMB, NFS ve SFTP bu nedenle birbirinin yerine kullanılan VPN türleri değildir. VPN bağlantısı kurulmuş olsa bile dosya sunucusu kullanıcıyı ayrıca doğrulayabilir, paylaşım veya dizin izinlerini denetleyebilir ve belirli işlemleri reddedebilir.
VPN bağlantısı kurmak, bütün dosyalara erişme yetkisi anlamına gelmez. Ağ erişimi ile dosya erişimi, birbirinden bağımsız izinlerle yönetilir.
SMB ile Ortak Klasör ve Ağ Sürücüsü Kullanımı
SMB, istemci ve sunucu arasında ağ dosya paylaşımı sağlar. Kullanıcılar paylaşılan klasörleri açabilir, dosyaları uygulamalarda açabilir ve yetkileri ölçüsünde dosya oluşturma, değiştirme ya da silme işlemleri yapabilir.
Birden fazla kullanıcının aynı klasör yapısına düzenli olarak erişmesi gerekiyorsa SMB bu kullanım için uygundur. Ağ sürücüsü olarak bağlanan uzak depolama, kullanıcılara yerel dosya sistemiyle bütünleşmiş bir kaynak gibi görünür.
SMB, istemci-sunucu rolleri, kullanıcı kimlik doğrulaması, paylaşım izinleri ve dosya düzeyindeki erişim kurallarıyla birlikte çalışır. İstemci ve sunucu SMB 3 veya sonraki bir sürümü destekliyorsa SMB şifrelemesi kullanılabilir. Bu özellik dosya trafiğini istemci ile dosya sunucusu arasında korur; VPN ağ geçidinden sonraki bölümde de şifreleme sürer.
SMB Seçiminde İşletim Sistemi ve Gecikme
Windows ağırlıklı veya SMB istemcisi bulunan karma ortamlarda ortak klasör gerekiyorsa SMB genellikle ilk seçenektir. Özellikle belgelerin doğrudan paylaşılan klasörden açılması, klasör yapısının sürekli görünür olması ve kullanıcı bazlı erişim denetimi gerektiğinde avantajlıdır.
Buna karşılık yüksek gecikmeli VPN bağlantılarında çok sayıda küçük dosya, dizin sorgusu ve dosya meta verisi işlemi performansı etkileyebilir. Performans üzerindeki etki tünel, sunucu ve istemci yapılandırmasına bağlıdır; protokolü gerçek iş yükünüzle test edin.
NFS Uzak Dosya Sistemi Erişiminde Nasıl Kullanılır?
NFS, uzak bir dosya sistemini istemciye bağlayan bir ağ dosya sistemi protokolüdür. Özellikle Unix ve Linux sistemlerinde uygulama verilerine, kullanıcı dizinlerine veya sunucular arasında paylaşılan depolamaya erişmek için tercih edilebilir.
NFS ile Uzak Dosya Sistemini Bağlama
NFS kullanımında istemci, sunucunun paylaşıma açtığı dosya sistemini belirli bir dizine bağlar. Uygulamalar daha sonra bu dizindeki dosyalarla yerel dosyalara benzer bir arayüz üzerinden çalışır.
Bu model, arada bir dosya gönderip almaktan farklıdır. Uygulama uzak depolama üzerinde sürekli dosya açıyor, dizin bilgisi okuyor veya ortak veri üzerinde çalışıyorsa NFS daha uygun olabilir.
NFS'te Yetkilendirme ve Bağlantı Güvenliği
NFS erişiminde kimlik doğrulama, seçilen güvenlik yöntemine ve sunucu yapılandırmasına bağlıdır. AUTH_SYS yönteminde sunucu, istemcinin bildirdiği kullanıcı ve grup numaralarına güvenir. Bu nedenle yalnız VPN bağlantısına izin vermek, dosyaya erişen kullanıcının kimliğini ayrıca doğrulamış olmaz.
Kullanıcı kimliğini doğrulamak için Kerberos kullanılabilir. Seçilen Kerberos koruma düzeyine göre kimlik doğrulamaya ek olarak verinin değiştirilmediğini denetleme ve trafiği şifreleme özellikleri de devreye girer. Erişilebilen dosyaları kullanıcı ve grup eşlemeleri, sunucunun hangi dizinleri paylaşıma açtığını belirleyen dışa aktarma kuralları ve dosya sistemi izinleri birlikte belirler.
VPN, NFS sunucusuna yalnız belirlediğiniz VPN istemci ağlarından ulaşılmasını sağlayabilir fakat hatalı dışa aktarma kurallarını veya gereğinden geniş dosya izinlerini düzeltmez. Bu nedenle istemci ağını, kullanıcı kimliğini ve erişilebilen dizinleri ayrı ayrı sınırlandırın.
SFTP ile Güvenli Dosya Aktarımı
SFTP, şifreli SSH bağlantısı üzerinden dosya ve dizin işlemleri yapmak için kullanılır. SSH, sunucunun kimliğini doğrulamayı ve iletişimin gizliliği ile bütünlüğünü korumayı sağlar. İlk bağlantıda sunucu anahtarının parmak izini, sunucu yöneticisinden güvenilir bir kanalla aldığınız değerle karşılaştırın. Beklenmedik anahtar değişikliği uyarısını nedenini doğrulamadan geçmeyin.
Yükleme ve İndirme Odaklı Kullanım
SFTP, dosya yükleme, indirme, yeniden adlandırma, taşıma ve dizin listeleme gibi işlemler için uygundur. Paylaşımı sürekli bağlı bir ağ sürücüsü gibi kullanmanız gerekmiyorsa SFTP, doğrudan dosya aktarımı için daha sade bir seçenek olabilir.
Yedek dosyalarını sunucuya gönderme, belirli kullanıcıların rapor indirmesi ve sunucu ayar dosyalarını kontrollü biçimde aktarma, SFTP'nin yaygın kullanım örnekleridir. Kullanıcı hesabını yalnız gerekli dizinlere erişebilecek biçimde sınırlandırın. Başlangıç klasörü seçmek tek başına başka klasörlere erişimi engellemez; sunucunun dizin kısıtlama özelliğini ve dosya sistemi izinlerini birlikte ayarlayın. Yalnız dosya aktarımı yapacak bir hesaba ayrıca SSH komut oturumu veya bağlantı yönlendirme yetkisi vermeyin.
SFTP Ağ Dosya Sisteminin Yerini Tutar mı?
SFTP güvenli dosya aktarımı sağlar; SMB veya NFS gibi sürekli bağlı bir ağ dosya sistemi kullanımı için tasarlanmamıştır. Çok kullanıcılı ortak belge çalışması, sürekli bağlı depolama veya uygulamaların uzak dosyaları yerel dosya gibi yoğun biçimde kullanması gereken durumlarda farklı bir protokol daha uygun olabilir.
VPN tüneli istemci ile VPN ağ geçidi arasındaki yolu, SFTP'nin SSH şifrelemesi ise istemci ile SFTP sunucusu arasındaki dosya trafiğini korur. VPN hesabının ağ erişimini ve SFTP hesabının dosya erişimini ayrı ayrı yönetin; tek bir oturuma bütün dosya alanı için sınırsız yetki vermeyin.
SMB, NFS ve SFTP Karşılaştırması
Bu üç protokolün temel farkı, uzak depolamanın kullanıcıya nasıl sunulduğudur. Aşağıdaki tablo seçim için gerekli ana farkları özetler.
| Özellik | SMB | NFS | SFTP |
|---|---|---|---|
| Temel amaç | Ortak klasör ve ağ dosya paylaşımı | Uzak dosya sistemini istemciye bağlama | Güvenli dosya ve dizin aktarımı |
| Tipik kullanım | Ekip klasörleri ve ağ sürücüleri | Unix ve Linux depolama paylaşımı | Yükleme, indirme ve otomasyon |
| Kimlik ve erişim | Kullanıcı kimliği, paylaşım ve dosya izinleri | Kimlik eşleme, dışa aktarma ve dosya izinleri | SSH hesabı, kimlik doğrulama ve dizin izinleri |
| VPN içindeki rolü | VPN ağı üzerinden ortak paylaşım oturumu | VPN ağı üzerinden dosya sistemi erişimi | VPN ağı üzerinden şifreli aktarım oturumu |
| Gecikmenin etkisi | Sık dosya ve dizin işlemlerinde belirginleşebilir | Uzak dosya sistemi işlemlerinde belirginleşebilir | Aktarım biçimine ve bağlantıya göre değişir |
| Uygun olduğu ihtiyaç | Sürekli ortak klasör kullanımı | Bağlı uzak dosya sistemi gereksinimi | Kontrollü dosya alışverişi |
Bu karşılaştırma tek başına bir protokolün her ortamda daha güvenli veya daha hızlı olduğunu göstermez. Güvenlik düzeyini kimlik doğrulama, yetkilendirme, şifreleme seçenekleri, sunucu yapılandırması ve VPN erişim kuralları birlikte belirler.
VPN ve Dosya Sunucusunda Erişim Kontrolü
Dosya paylaşımında iki ayrı erişim kararı vardır: VPN ağına kimlerin bağlanabileceği ve dosya sunucusunda hangi kaynaklara erişebilecekleri. Bu iki kararın aynı kullanıcı gruplarını kapsaması gerekmez.
En Az Yetki İlkesi
Kullanıcı yalnız görevi için gerekli klasörlere ve işlemlere erişebilmelidir. Yalnız okuma yapacak hesaba yazma izni, tek dizin kullanacak hesaba bütün dosya ağacına erişim veya yalnız SFTP kullanacak hesaba SMB ve NFS erişimi vermek gereksiz risk oluşturur.
Kullanıcıları gruplara göre yetkilendirmek, hesap değişikliklerini yönetmeyi kolaylaştırabilir. Erişim sona erdiğinde VPN hesabını ve dosya sunucusu hesabını devre dışı bırakın; kullanıcının SSH anahtarı gibi erişim bilgilerini de kaldırın.
VPN Kullanıcılarının Erişebileceği Dosya Sunucularını Sınırlandırma
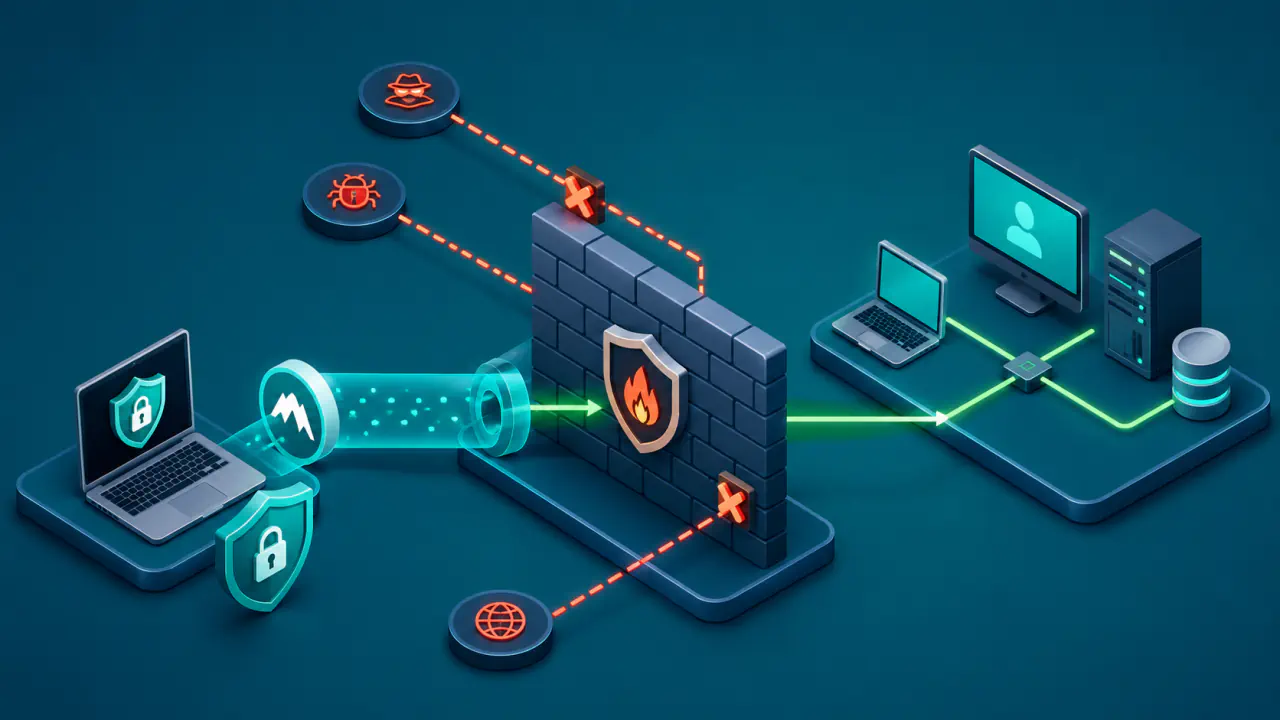
Güvenlik duvarı kuralları, VPN istemci ağının yalnız gerekli dosya sunucusuna, seçilen protokolün kullandığı bağlantı noktaları üzerinden erişmesine izin vermelidir. Bütün yerel ağa veya bütün dosya sunucularına erişim açmak, VPN hesabı ele geçirildiğinde saldırganın ulaşabileceği alanı genişletir.
Dosya paylaşım hizmetini yalnız VPN'den erişilebilen özel ağ arayüzlerinde ve IP adreslerinde dinleyecek biçimde ayarlayın. Dosya paylaşımı VPN üzerinden çalışıyorsa bu hizmeti genel internetten erişilebilir hale getirmeniz gerekmez.
Tünel MTU'su ve Gecikme Performansı Nasıl Etkiler?
MTU, bir ağ bağlantısının parçalamadan taşıyabildiği en büyük paket boyutudur. VPN tünelinin ek başlıkları, bir pakette asıl veriye ayrılabilen alanı azaltabilir. Tünel MTU'su ağ yoluyla uyumlu değilse parçalanma, paketlerin düşmesi veya bazı aktarımların takılması görülebilir.
SMB ve NFS istemcileri dosya içeriğini aktarmanın yanı sıra dizin ve izin bilgilerini sorgular, dosya açma gibi işlemler için sunucuya istek gönderir. Gecikme yükseldiğinde bu karşılıklı isteklerin toplam süresi artabilir; özellikle çok sayıda küçük dosyada yavaşlama, tek büyük dosyanın aktarımına göre daha belirgin olabilir.
SFTP çoğunlukla dosya yüklemek ve indirmek için kullanılır; yine de şifreleme, disk hızı, paket kaybı ve istemci uygulaması aktarım hızını etkiler. Kesin bir hız sıralaması yapmadan önce protokolleri aynı dosya kümesi, aynı VPN yolu ve benzer eş zamanlı kullanıcı sayısıyla test edin.
VPN Kullanırken Dosya Paylaşım Portları İnternete Açılmalı mı?
Hayır. Dosya hizmetine yalnız VPN üzerinden erişilecekse paylaşım portlarını genel internete açmayın. SMB, NFS veya SSH tabanlı aktarım hizmetine doğrudan erişim vermek, hizmeti yetkisiz denemelere ve yapılandırma hatalarının dışarıdan kullanılmasına açık hale getirir.
Bu kullanımda internetten yalnız VPN hizmetine erişim verin ve dosya paylaşım trafiğini tünel kurulduktan sonra özel ağ içinde taşıyın. Bu yöntem dosya protokolündeki kimlik doğrulama gereksinimini kaldırmaz; yalnız dışarıdan erişilebilen hizmet sayısını azaltır.
Bir hizmetin yalnız VPN içinde çalışması, eski protokol sürümlerini veya zayıf kimlik doğrulama ayarlarını güvenli hale getirmez. SMB 1 gibi eski sürümleri kapatın ve kullandığınız dosya paylaşım protokolünün güncel kimlik doğrulama, bütünlük ve şifreleme özelliklerini etkinleştirin.