NAT Loopback Nedir ve Yerel Erişim Neden Çalışmaz?
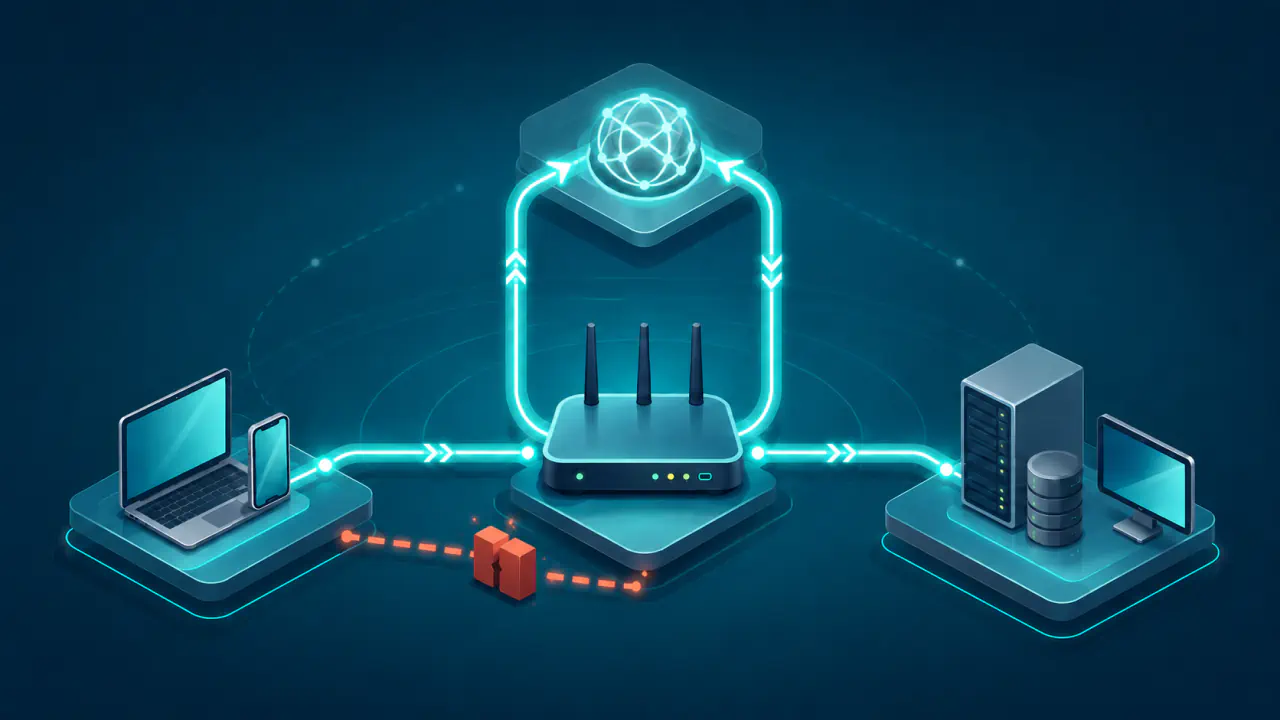
Dışarıdan port yönlendirmesiyle erişilebilen bir hizmete aynı ev veya küçük ofis ağından genel IP adresi ya da alan adıyla bağlanamamak, dış erişimin bozuk olduğu anlamına gelmeyebilir. Aynı hizmet mobil veri gibi dış bir bağlantıdan açılırken Wi-Fi üzerinden genel IP adresiyle açılmıyorsa sorun yönlendiricinin NAT loopback davranışından kaynaklanabilir.
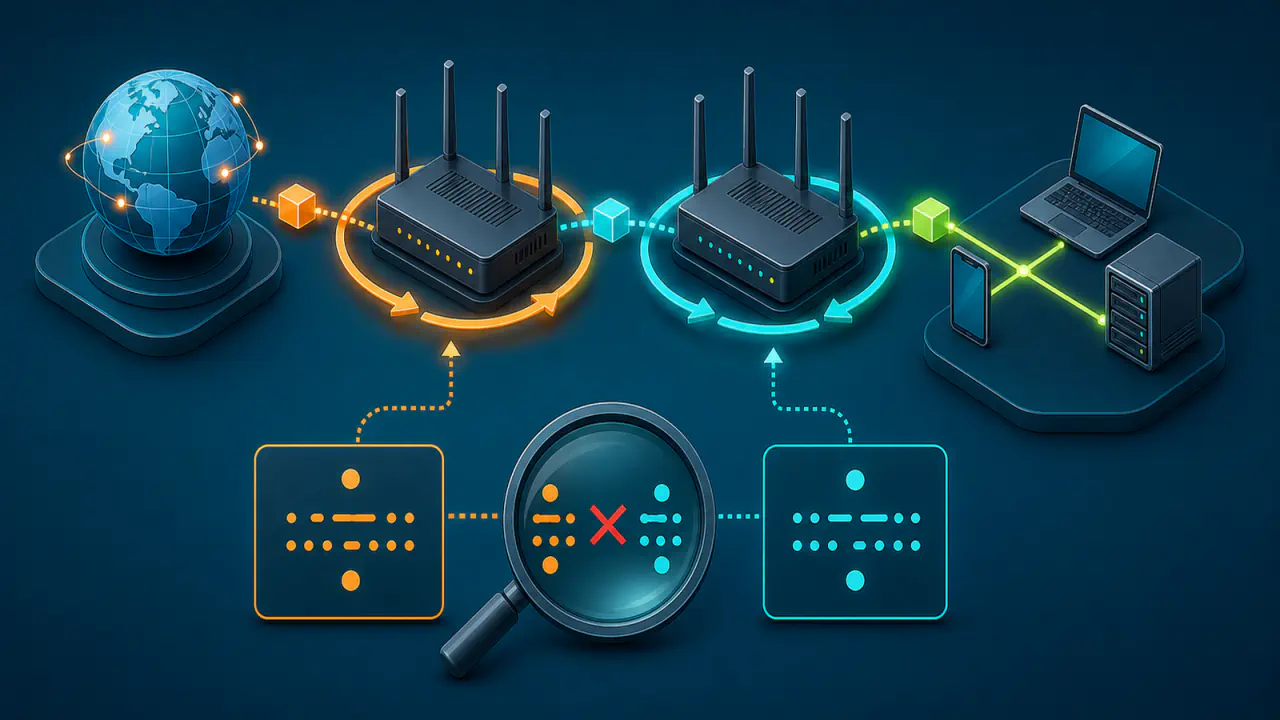
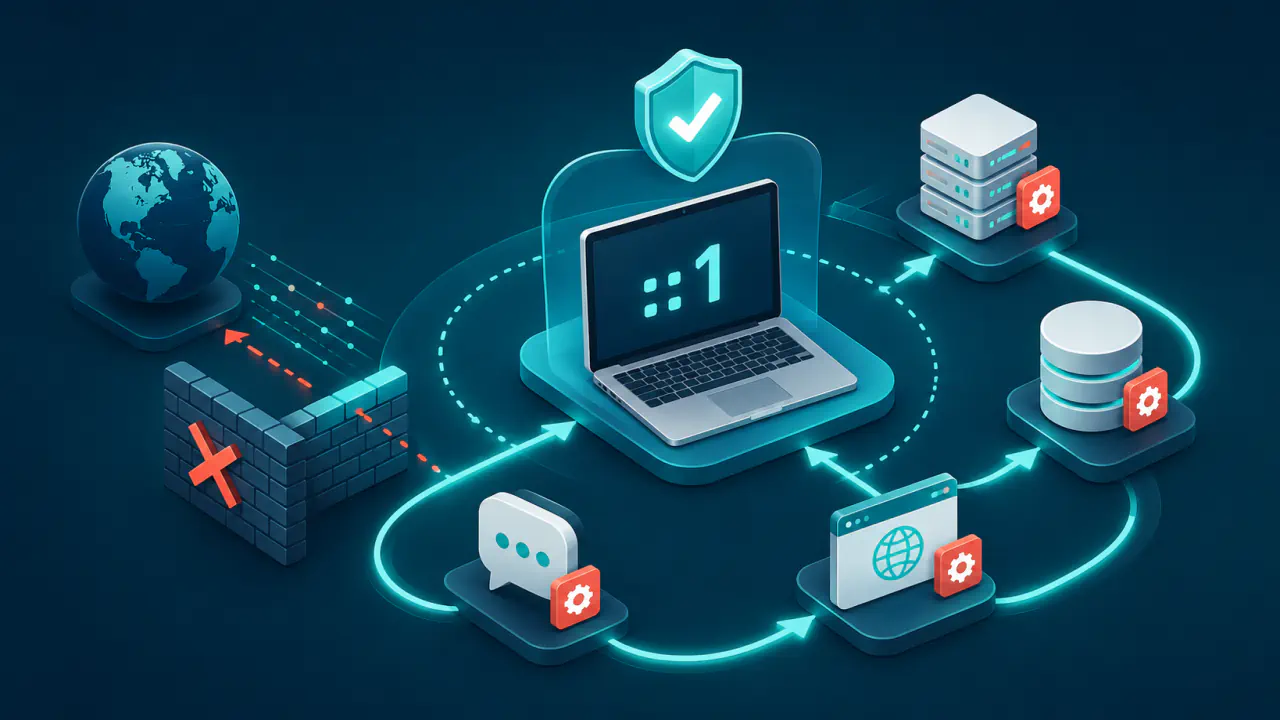
NAT loopback, hairpin NAT veya NAT reflection adıyla da bilinir. Bu mekanizma, iç ağdan yönlendiricinin genel IP adresine giden trafiği yeniden aynı iç ağa çevirir. Yönlendirici bu dönüşü desteklemiyorsa, özellik devre dışıysa veya ilgili NAT kuralı iç bağlantılara uygulanmıyorsa dışarıdan erişilebilen hizmete içeriden genel IP adresiyle bağlanılamayabilir.
NAT Loopback Nasıl Çalışır?
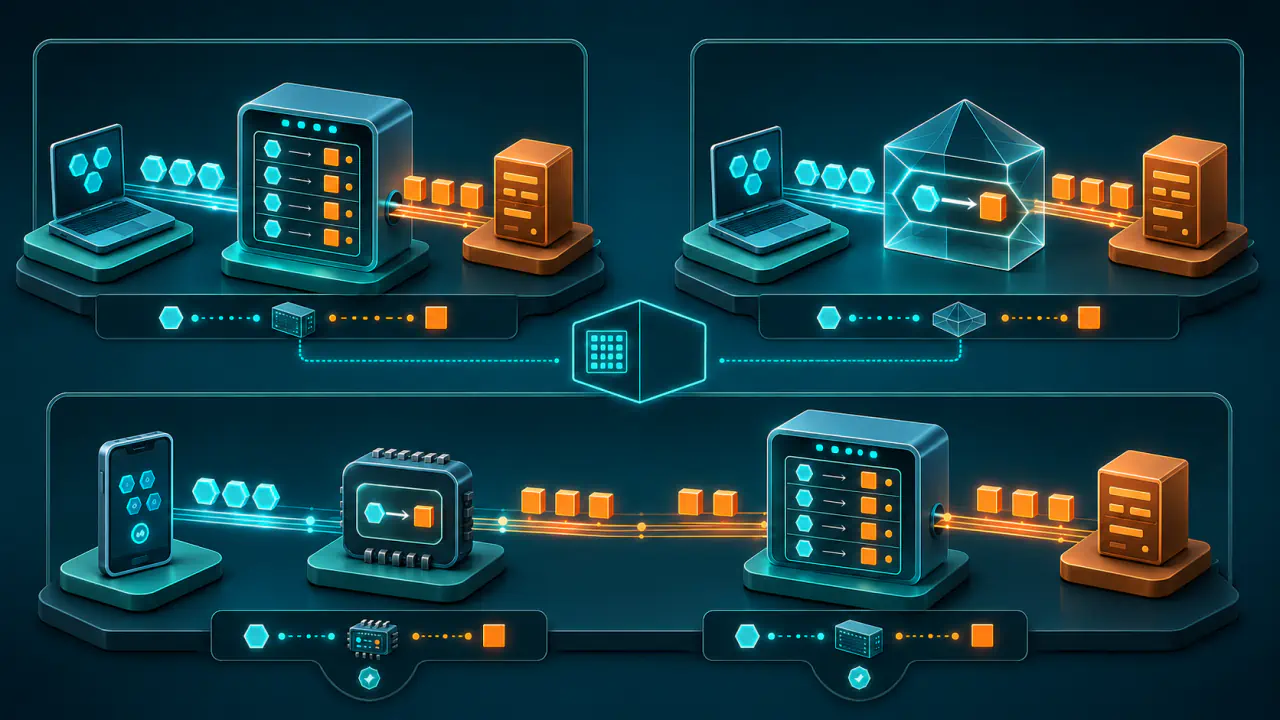
Ev ağındaki cihazlar genellikle özel IPv4 adresleri kullanır. İnternete çıkarken yönlendirici, adres çevirisi yapan NAT mekanizmasıyla özel IP adreslerini ve portları dış ağda kullanılan adres ve portlarla eşler. Port, trafiğin hangi hizmete ait olduğunu belirlemek için kullanılan bağlantı noktasıdır. NAT loopback sırasında yönlendirici, kendi genel IP adresini hedefleyen paketi uygun NAT eşlemesi üzerinden yeniden iç ağa gönderir; paket bu nedenle internete çıkmadan yerel sunucuya ulaşabilir.
Örnek bir senaryoda yerel istemci, alan adını yönlendiricinin genel IP adresine çözer ve dış erişime açılan porta bağlantı kurar. NAT loopback desteği bulunan yönlendirici, hedef IP adresini ve gerekirse hedef portunu, port yönlendirme kuralındaki iç sunucuya göre değiştirir. Böylece istemci, dışarıdaki kullanıcıyla aynı alan adını kullanmasına rağmen hedef aslında aynı yerel ağdaki sunucudur.
İstemci ve sunucu aynı alt ağdaysa yalnız hedefi değiştirmek yeterli olmayabilir. Sunucu yanıtı doğrudan istemciye gönderirse istemci, genel IP adresinden beklediği yanıtı özel IP adresinden alır ve bağlantı kurulamayabilir. Yönlendirici kaynak adresini de değiştirerek yanıtın kendisine dönmesini ve ters çeviriden sonra istemciye ulaşmasını sağlayabilir.
Genel IP Adresiyle Yerel Erişim Neden Çalışmaz?
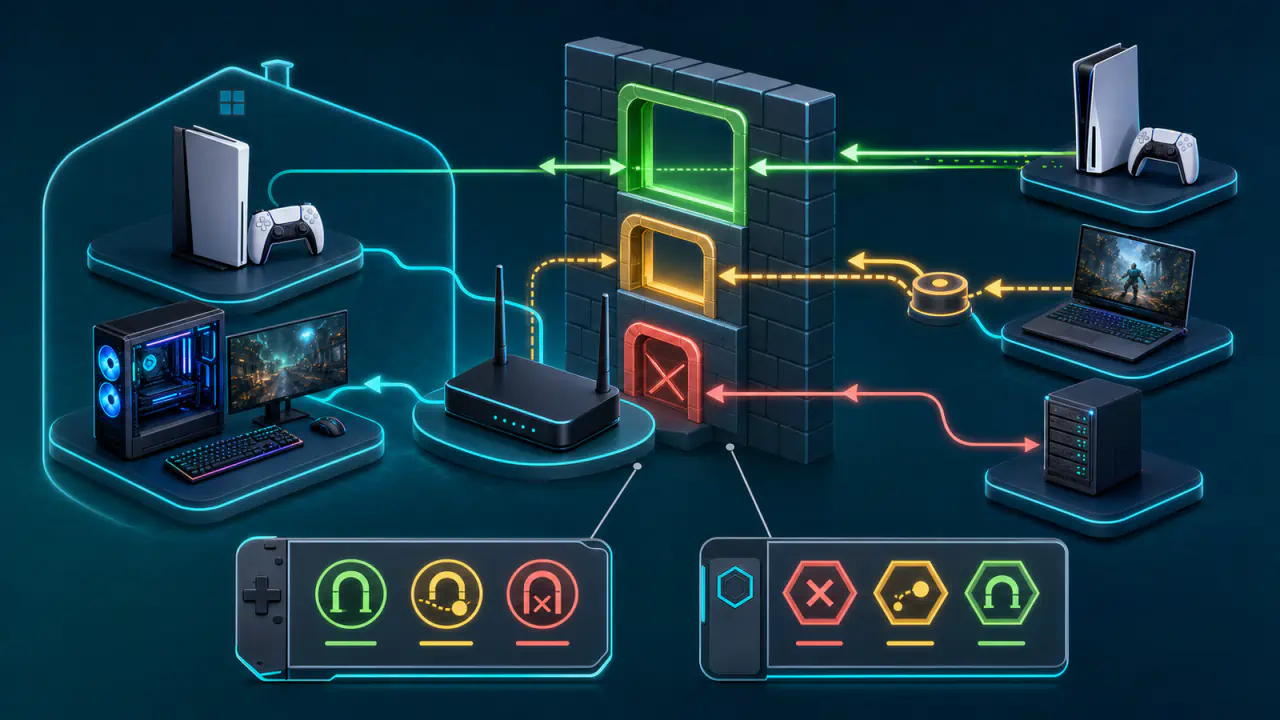
En temel neden, yönlendiricinin iç ağdan kendi genel IP adresine gelen bağlantıyı yeniden içeri çevirmemesidir. Bazı yönlendiricilerde NAT loopback desteği yalnız belirli NAT veya güvenlik duvarı kurallarıyla çalışır; bazı modellerin yönetim arayüzünde ise bu davranış için ayrı bir seçenek bulunmaz.
Alan adının içeride de genel IP adresine çözülmesi tek başına hata değildir; yalnız bu bağlantıda NAT loopback gerekebileceğini gösterir. Alan adını IP adresine çözümleyen DNS hizmeti farklı bir hedef döndürüyorsa önce o hedefin ve kullanılan IP sürümünün doğru olup olmadığı incelenmelidir.
Güvenlik duvarı politikası ya da NAT kuralı yalnız dış arayüzden gelen trafiğe uygulanıyorsa benzer bir belirti oluşabilir. Bu nedenle yalnız “port açık mı?” sorusuna bakmak yeterli değildir; paketin iç ağdan yönlendiricinin genel IP adresine gidip aynı yönlendirici üzerinden yeniden iç ağa dönebildiğini de kontrol etmek gerekir.
Sorunun NAT Loopback Olduğu Nasıl Anlaşılır?
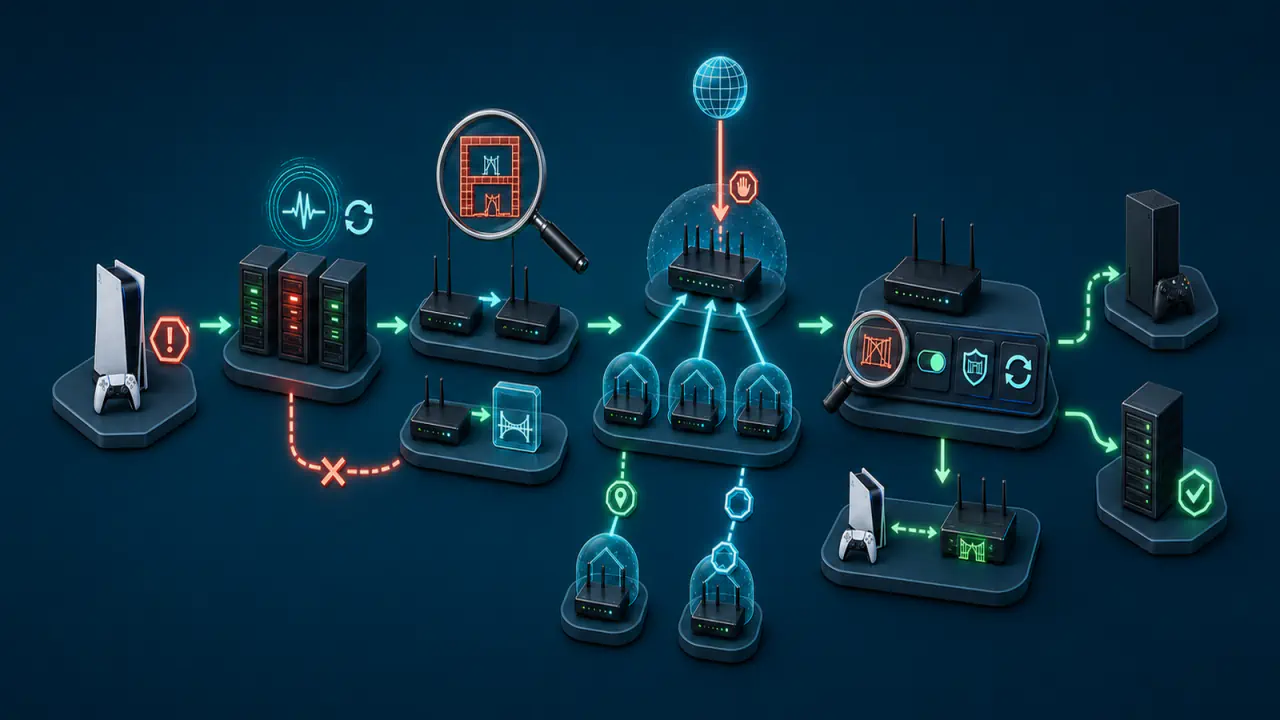
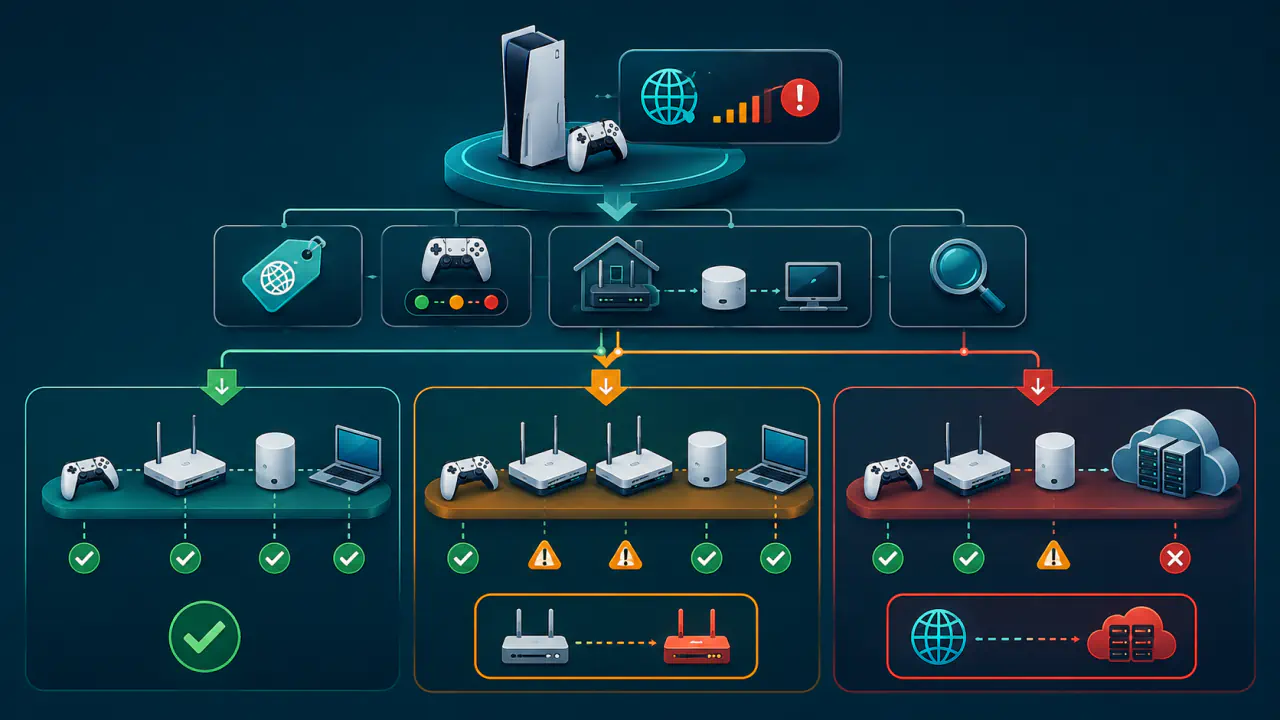
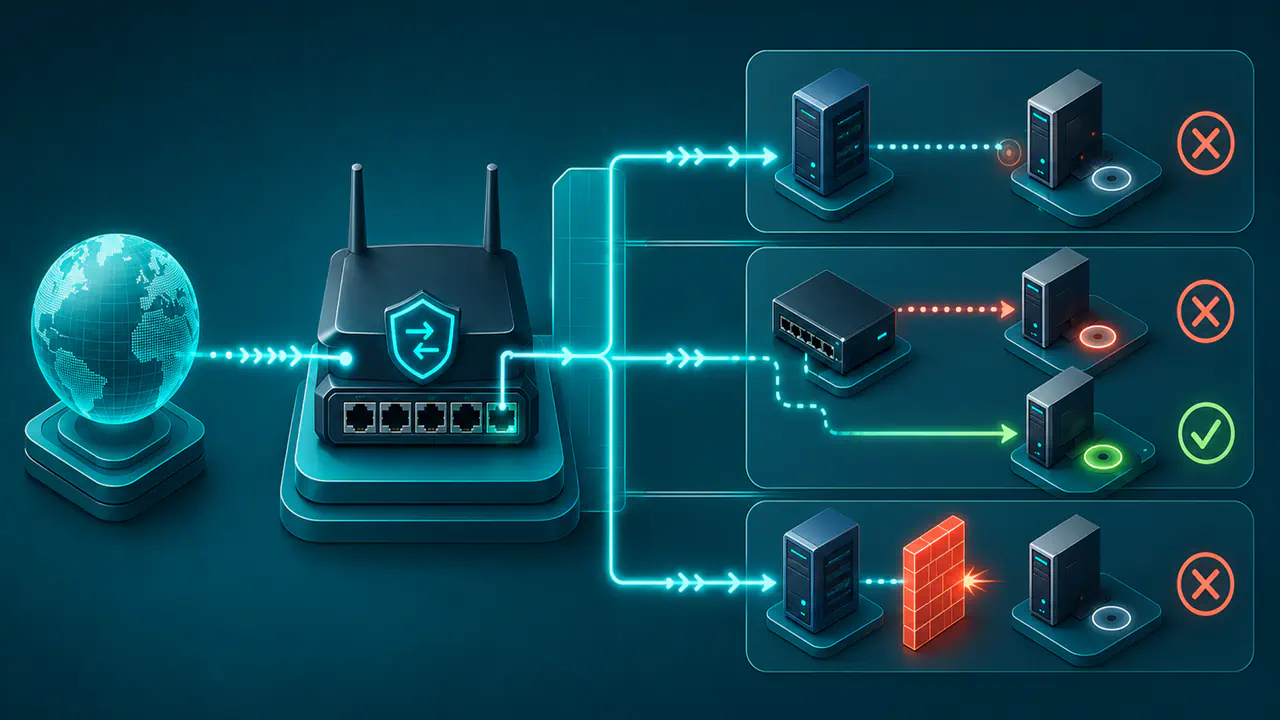
Aynı hizmete içeriden ve dışarıdan bağlanıp sonuçları karşılaştırmak, sorunun hangi bağlantıda oluştuğunu belirlemeye yardımcı olur. Sonuçlar tek başına kesin kanıt değildir; yönlendiricinin NAT ve güvenlik duvarı kayıtlarıyla birlikte değerlendirilir.
- Hizmeti mobil veri veya farklı bir internet bağlantısından genel IP adresi ya da alan adıyla deneyin.
- Aynı hizmetin özel IP adresine ve sunucuda dinlenen iç portuna yerel ağdan erişilebildiğini sınayın. Alan adı gerektiren web hizmetlerinde ad bilgisini koruyun; sertifika uyarısını atlamayın.
- Yerel ağdayken alan adının hangi IP adresine çözüldüğünü ve uygulamanın hangi adrese bağlandığını kontrol edin. IPv4 adresini veren A kaydı ile IPv6 adresini veren AAAA kaydı farklı bağlantılara yöneltebilir.
- Hizmete dış ağdan ve özel IP adresiyle yerel ağdan erişilebiliyor, yalnız genel IP adresiyle yerel erişim başarısız oluyorsa sorunun NAT loopback kuralından veya bu bağlantıyı engelleyen bir güvenlik duvarı kuralından kaynaklanma olasılığı yüksektir.
- Yönlendiricinin ayar veya teknik belgelerinde NAT loopback, hairpin NAT ya da NAT reflection davranışının bulunup bulunmadığını kontrol edin.
HTTPS, web iletişimini şifreleyip sunucu kimliğini sertifikayla doğrular. Alan adını koruyarak belirli bir yerel IP adresini sınamak için HTTP istemcisi curl’ün --resolve seçeneği kullanılabilir. Örneğin curl --resolve hizmet.example:443:192.168.1.20 https://hizmet.example/, alan adı değişmeden belirtilen adrese bağlanır ve sertifikayı alan adına göre doğrular. Alan adını, IP adresini ve portu kendi hizmetinizle eşleştirin; örnek adresler hazır bir hizmeti göstermez. Test doğrudan bağlantıda yapılmalıdır; istekleri aracı sunucudan ileten zorunlu kurumsal proxy veya güvenlik ayarlarını kaldırmayın.
Dış ağdan da bağlantı kurulamıyorsa sorun yalnız NAT loopback ile açıklanamaz. Bu durumda port yönlendirmeyi, genel IP adresinin dışarıdan erişilebilir olup olmadığını ve ağdaki diğer NAT katmanlarını ayrı ayrı kontrol etmek gerekir.
Yerel Erişim İçin NAT Loopback, Split DNS ve Özel IP Adresi
Uygun çözüm, aynı alan adını içeride ve dışarıda kullanma gereksinimine ve yönlendiricinin yeteneklerine bağlıdır. Yerel bağlantıyı düzeltmek, dış erişim için gereken port yönlendirme ve güvenlik duvarı kurallarını kendiliğinden oluşturmaz.
Yönlendiricide NAT Loopback Kullanımı
Yönlendiricide NAT loopback desteği varsa port yönlendirme kuralı iç ağdan gelen bağlantılara da uygulanabilir. Bazı yönetim arayüzleri bu davranışı ayrı bir seçenek olarak sunar; bazı yönlendiriciler ise port yönlendirme kuralının parçası olarak otomatik uygular. Ayar adının görünmemesi, desteğin kesin olarak bulunmadığını göstermez; destek biçimi cihaz ve yapılandırmaya göre değişir.
Split DNS ile Özel IP Adresi Döndürme
Split DNS yaklaşımında aynı alan adı dışarıdan sorgulandığında genel IP adresine, yerel ağdan sorgulandığında ise sunucunun özel IP adresine çözülür. Böylece yerel istemci yönlendiricinin genel IP adresine gitmeden doğrudan yerel ağdaki sunucuya bağlanır ve NAT loopback işlemi gerekmez.
Bu yöntem, uygulamalar ve kullanıcılar iç ve dış ağda aynı alan adını kullanacaksa pratiktir. Yerel DNS sunucusu doğru özel IP adresini döndürmeli ve bu adres değiştiğinde kayıt güncellenmelidir. Uygulama yerel DNS yerine başka bir DNS hizmetini kullanıyorsa bu özel yanıtı almayabilir.
Split DNS ile adres değiştirmek port numarasını değiştirmez. Dışarıdaki bir port içeride farklı bir porta yönlendiriliyorsa yalnız DNS kaydıyla aynı bağlantı adresi korunamaz; yerel sunucu da istemcinin kullandığı portta bağlantı kabul etmelidir.
Doğrudan Özel IP Adresini Kullanma
En basit alternatif, aynı ağdayken hizmete doğrudan özel IP adresiyle bağlanmaktır. Bu yaklaşım DNS veya NAT loopback gerektirmez, ancak kullanıcıların iç ve dış ağ için farklı hedefler kullanmasına yol açabilir.
Sertifika yalnız alan adı için düzenlenmişse IP adresiyle HTTPS bağlantısı ad uyuşmazlığına yol açabilir; ayrıca sunucu, alan adı gelmediğinde farklı bir site gösterebilir. Bu durumda uyarıyı atlamak yerine aynı alan adını doğru yerel sunucuya yönlendiren split DNS kullanılabilir. Sunucunun bu alan adı için geçerli ve güvenilir sertifikayı sunması yine gerekir.