Port Yönlendirme Nedir ve Ne Zaman Kullanılır?
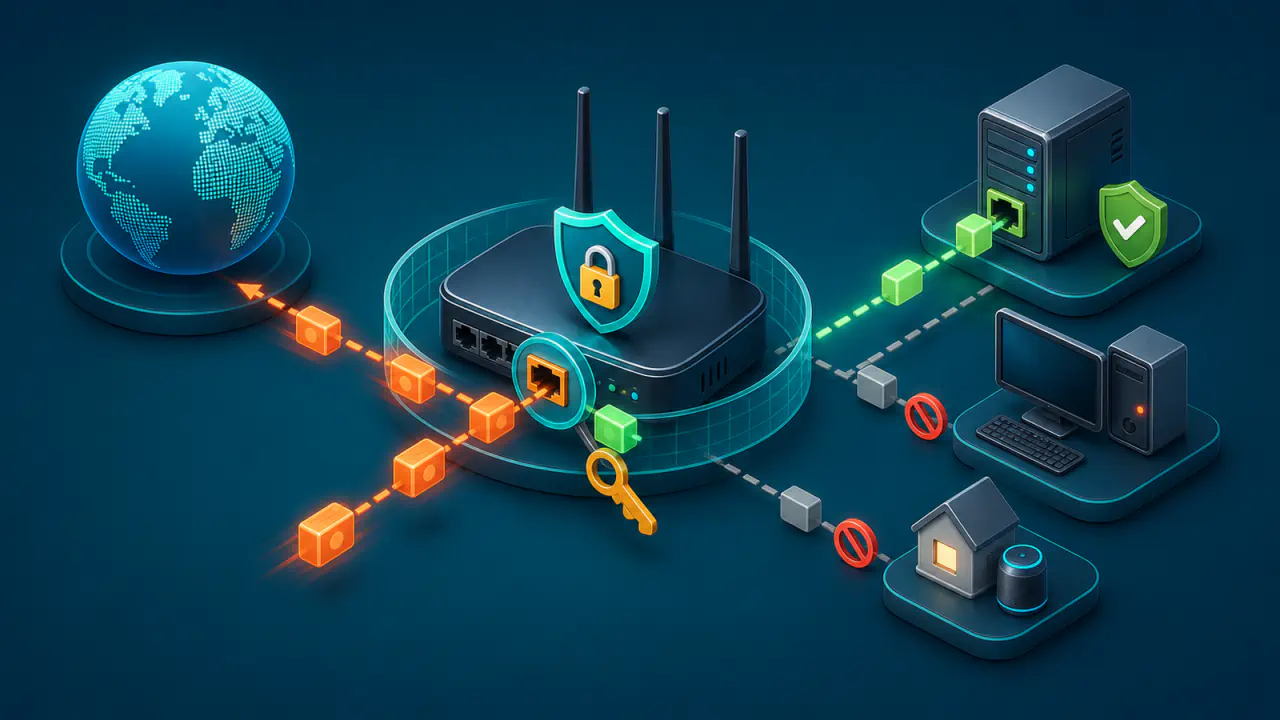
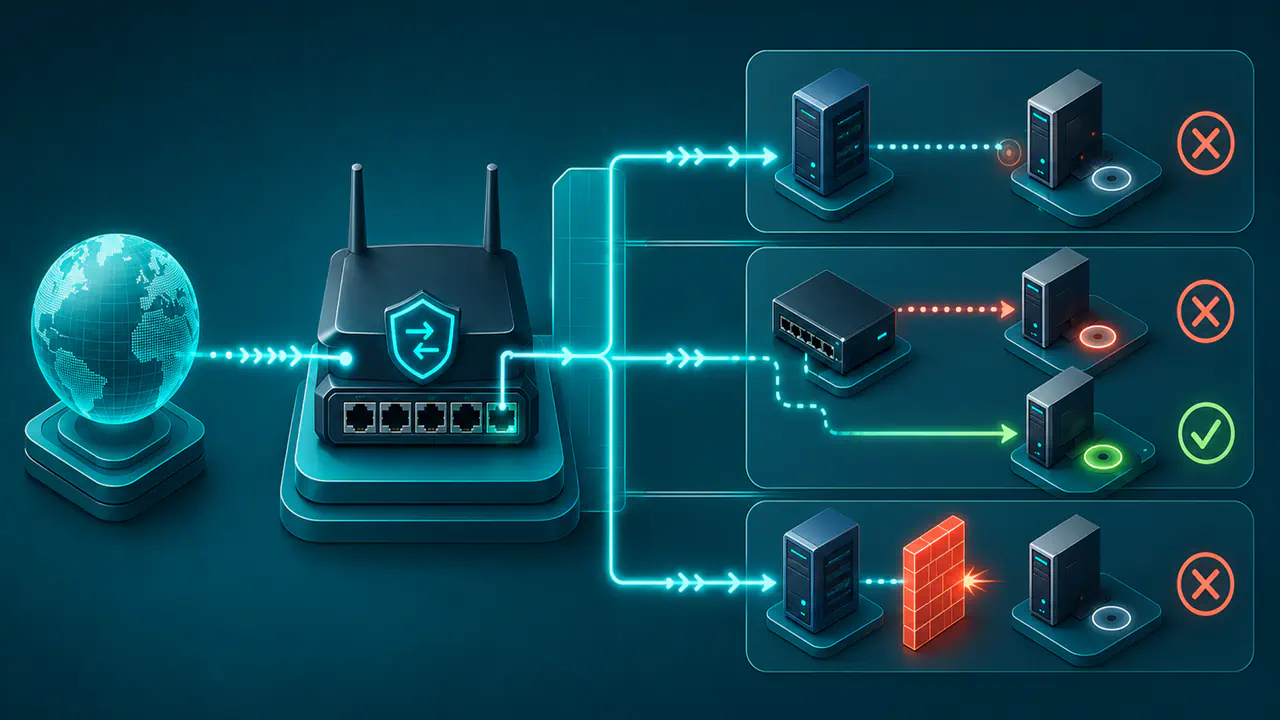
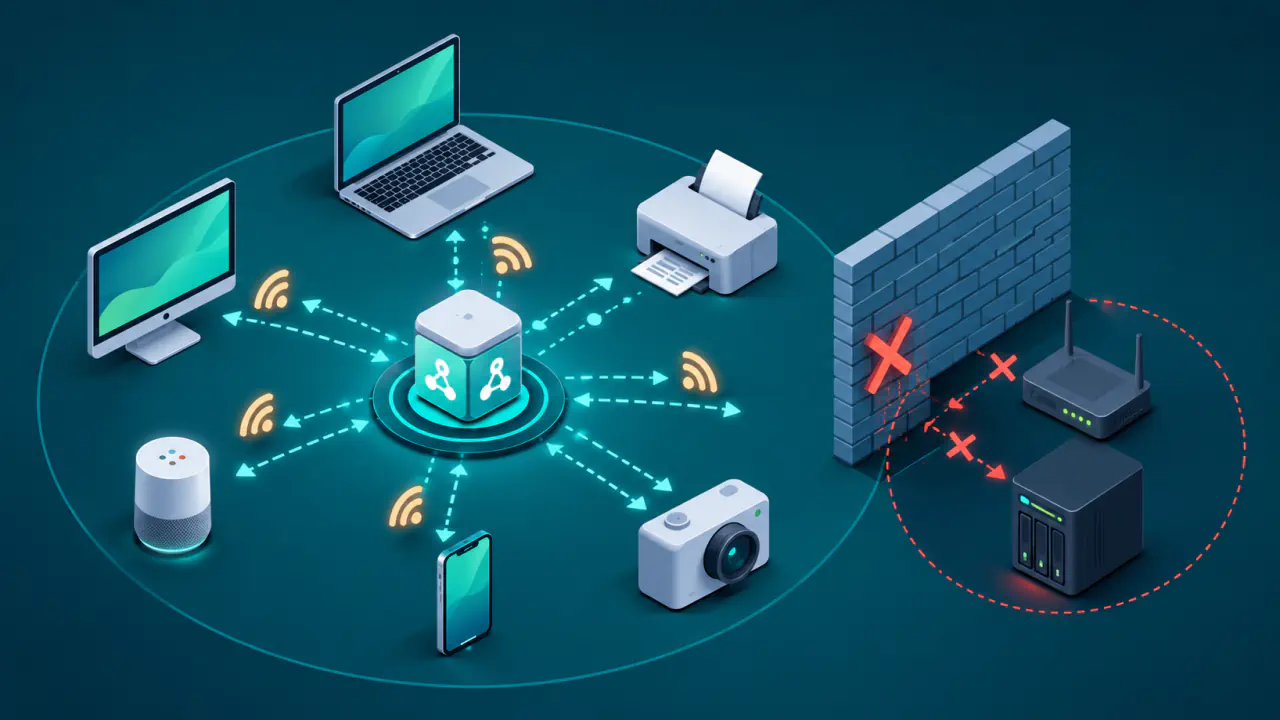
Port yönlendirme, internetten gelen belirli TCP veya UDP trafiğini ev yönlendiricisinden yerel ağdaki belirli bir cihaza aktaran kuraldır. Yönlendirici, dış port ve protokol eşleştiğinde paketin hedefini seçilen yerel IP adresi ile hedef porta çevirir. Buradaki port, uygulamanın ağ trafiğini ayırt eden numaradır; cihazdaki fiziksel kablo yuvası değildir. TCP ve UDP, uygulamaların bu portlar üzerinden veri gönderip alırken kullandığı farklı taşıma protokolleridir.
Bu işlem tek başına bir hizmet başlatmaz ve tüm bağlantıları açmaz. Hedef cihazda ilgili uygulamanın çalışması, cihaz güvenlik duvarının trafiğe izin vermesi ve internet bağlantısının dışarıdan erişilebilir olması gerekir.
Port yönlendirme çoğunlukla evde çalışan bir sunucuya, uzaktan erişim hizmetine veya doğrudan gelen bağlantı bekleyen bir uygulamaya ulaşmak için kullanılır. Normal web gezintisi ve video izleme gibi dışarı doğru başlatılan bağlantılar için genellikle gerekli değildir.
Port Yönlendirme Nasıl Çalışır?
Ev ağlarında IPv4 kullanan yönlendirici, NAT ile yerel cihazların adres ve port bilgilerini değiştirerek birçok cihazın aynı genel IP adresi üzerinden internete çıkmasını sağlar. İçeriden başlatılan bağlantılarda yönlendirici geçici eşlemeyi kendisi oluşturur; dışarıdan kendiliğinden gelen bir bağlantının hangi cihaza gideceği ise bilinmez. Port yönlendirme kuralı bu hedefi önceden tanımlar.
Örneğin yönlendirici, internetten gelen TCP 8443 trafiğini yerel ağdaki 192.168.1.50 adresinin TCP 443 portuna aktarabilir. Dış ve iç port aynı olmak zorunda değildir; ancak kural doğru protokolü, hedef cihazı ve hizmet portunu kullanmalıdır. TCP kuralı UDP trafiğini, UDP kuralı da TCP trafiğini kendiliğinden kapsamaz.
Yönlendirici gelen paketin hedef adresini ve portunu değiştirir, bağlantının durumunu izler ve yanıt trafiğinin aynı eşleme üzerinden internete dönmesini sağlar. NAT eşlemesinin yanında güvenlik duvarının da bu trafiğe izin vermesi gerekir; bazı yönlendiriciler port yönlendirme kaydedildiğinde ilgili izni otomatik oluşturur.
Port Yönlendirme Ne Zaman Gerekir?
Bir hizmetin internetten doğrudan başlatılan bağlantıları kabul etmesi gerekiyorsa port yönlendirme gündeme gelir. Evde çalışan bir web uygulaması, kişisel dosya hizmeti, uzaktan yönetilen bir cihaz veya eşler arası bağlantı bekleyen bir uygulama buna örnek olabilir.
Bir uygulama bağlantıyı içeriden başlatıyor veya üreticinin aracı sunucusunu kullanıyorsa manuel port yönlendirme gerekmeyebilir. VPN tüneli üzerinden erişilen bir hizmeti de ayrıca internete açmak gerekmeyebilir. Ancak VPN sunucusu evdeki bir cihazda çalışıyorsa VPN bağlantısının kendisi için port yönlendirme gerekebilir; bu durum dışarıya bağlantı başlatarak kurulan tünellerden farklıdır. Uygulamanın belgelediği gereksinim doğrulanmadan rastgele port açmak bağlantı sorununu çözmez ve gereksiz risk oluşturur.
Port yönlendirme hız artırma yöntemi değildir. Kural yalnız gelen trafiğin hedefini belirler; internet bağlantınızın kapasitesini veya Wi-Fi sinyal kalitesini artırmaz ve tek başına gecikmenin düşeceğini garanti etmez.
WAN Adresi, Yerel IP Adresi ve Hizmet Ayarları
Port yönlendirme ancak internet tarafı, yerel ağ ve hedef hizmet birbiriyle uyumlu olduğunda çalışır. Sorun giderirken bu üç bölümü ayrı ayrı değerlendirmek gerekir.
İnternetten Doğrudan Erişilebilen WAN Adresi
Yönlendiricinin internete bağlanan WAN arayüzü başka bir NAT cihazının veya internet servis sağlayıcısının CGNAT yapısının arkasındaysa, yalnız ev yönlendiricisinde oluşturulan kural yeterli olmaz. CGNAT, birden fazla abonenin genel IPv4 adreslerini internet servis sağlayıcısının yaptığı adres çevirisi üzerinden paylaşmasıdır. Çift NAT durumunda trafik art arda iki adres çevirisinden geçer; doğrudan dış erişim için her iki cihazda da uygun eşleme ve izin gerekir. CGNAT altında ise abonenin internet servis sağlayıcısı cihazında kural oluşturma yetkisi genellikle bulunmaz. Doğrudan IPv4 erişimi için sağlayıcının genel IPv4 adresi veya gelen bağlantı desteği sunması gerekebilir.
İnternetteki bir hizmetin bağlantınız için gördüğü genel IPv4 adresini, yönlendiricinin WAN ekranındaki IPv4 adresiyle karşılaştırabilirsiniz. İki değerin aynı internet bağlantısına ait olduğundan ve ölçümün bir VPN ya da proxy sunucusu üzerinden çıkmadığından emin olun. Proxy sunucusu, isteği sizin yerinize hedefe ileten aracı sunucudur. Adreslerin farklı olması tek başına CGNAT kanıtı değildir; ek NAT, farklı internet çıkışı veya aracı bağlantı gibi nedenler araştırılmalıdır.
Sabit Yerel IP Adresi veya DHCP Rezervasyonu
Port kuralı belirli bir yerel IP adresini hedeflediği için cihaz her bağlantıda aynı adresi kullanmalıdır. DHCP, cihazlara IP adreslerini otomatik olarak belirli bir süre için ayıran hizmettir. DHCP rezervasyonu ise yönlendiricinin belirli bir cihaza aynı adresi vermek üzere yaptığı kayıttır. Hedef cihazın adresini bu DHCP sunucusundan otomatik alması ve rezervasyonda kullanılan cihaz kimliğinin değişmemesi gerekir. Bu yöntem çoğu ev ağı için her cihaza elle statik IP adresi vermekten daha kolay yönetilir.
Elle statik IP adresi kullanılacaksa seçilen IP adresinin DHCP havuzundaki başka bir cihaza dağıtılmaması, ağ geçidi ve alt ağ bilgilerinin doğru olması gerekir. Adres çakışması oluşursa hizmet bazen çalışıp bazen erişilemez hale gelebilir.
Dinleyen Hizmet ve Uyumlu Güvenlik Duvarı
Hedef uygulama belirtilen portta çalışmıyorsa yönlendirici trafiği doğru cihaza ulaştırsa bile bağlantı kurulamaz. Uygulamanın yalnız aynı cihazdan erişilebilen loopback adresini değil, yerel ağ arayüzündeki adresi de dinlemesi ve işletim sistemi güvenlik duvarının aynı protokole izin vermesi gerekir.
Yönlendirici güvenlik duvarı, cihaz güvenlik duvarı ve uygulama ayarı birbirinden bağımsız denetim noktalarıdır. Birindeki engel, diğer iki ayar doğru olsa da dış erişimi durdurabilir.
IPv4 ve IPv6'da Port Yönlendirme
Klasik port yönlendirme, en yaygın olarak IPv4 NAT ortamında dış adres ve portun iç adres ve porta eşlenmesidir. Yerel cihazların özel IPv4 adresleri internetten doğrudan yönlendirilemediği için bu eşleme hedefi belirler.
IPv6 bağlantısında cihazın genel yönlendirilebilir bir adresi bulunabilir ve adres çevirisi gerekmeyebilir. Buna rağmen ev yönlendiricisinin bağlantı durumunu takip eden güvenlik duvarı, içeriden başlatılmış bir iletişimin yanıtı olmayan gelen trafiği varsayılan olarak engelleyebilir. Bu durumda gereken işlem, belirli IPv6 adresine ve porta yönelik dar kapsamlı bir gelen trafik iznidir; bazı cihaz arayüzleri bunu yine port yönlendirme adı altında gösterebilir.
IPv4 ve IPv6 kuralları birbirinin yerine geçmez. Bir hizmet iki protokol üzerinden de erişim sunacaksa her protokolün adresleme ve güvenlik duvarı ayarını ayrı ayrı doğrulamak gerekir.
Port Açarken Hizmeti ve Yönetim Arayüzünü Koruma
Port açmak, hedef hizmeti internetteki tarama ve bağlantı denemelerine görünür hale getirebilir. Yalnız zorunlu protokolü ve portu açın; yönlendirici destekliyorsa kaynak IP adresi aralığını sınırlayın ve ihtiyaç sona erdiğinde kuralı kaldırın.
- Hedef uygulamayı ve cihaz yazılımını güncel tutun.
- Güçlü kimlik doğrulama ve mümkünse şifreli bağlantı kullanın.
- Yönlendirici yönetim arayüzü gibi kritik panelleri doğrudan internete açmayın.
- Kuralın hedeflediği cihazda yalnız gerekli hizmeti çalıştırın.
- Bağlantı kayıtlarını ve başarısız oturum denemelerini düzenli olarak kontrol edin.
Dış portu alışılmadık bir numarayla değiştirmek bazı otomatik tarama denemelerini azaltabilir, fakat hizmetteki açığı kapatmaz. Güvenliği port numarasını gizleyerek değil; güncel yazılım, yalnız gerekli kaynak ve portlara izin veren kurallar, güçlü kimlik doğrulama ve doğru güvenlik duvarı politikasıyla sağlamak gerekir.
Port Yönlendirme Kuralını Oluşturma ve Dışarıdan Kontrol Etme
Menü adları üreticiye göre değişse de kurulumun temel mantığı aynıdır. Kural eklemeden önce hizmetin gerçekten doğrudan gelen bağlantı gerektirip gerektirmediğini doğrulayın.
- Uygulamanın kullandığı TCP veya UDP protokolünü ve dinlediği iç portu belirleyin.
- Hedef cihaza DHCP rezervasyonu yapın veya çakışmayacak sabit bir yerel IP adresi verin.
- WAN adresinin dışarıdan erişilebilir olduğunu ve arada ek NAT katmanı bulunup bulunmadığını kontrol edin.
- Dış port, protokol, hedef yerel IP adresi ve hedef iç port alanlarıyla dar kapsamlı kural oluşturun.
- Hedef uygulamayı çalıştırın, cihaz güvenlik duvarında yalnız gerekli trafiğe izin verin ve hizmete önce yerel ağdaki başka bir cihazdan erişebildiğinizi doğrulayın.
- Kontrolü yerel ağınızın dışındaki farklı bir internet bağlantısından yapın ve işiniz bittiğinde gereksiz kuralı kapatın.
Dış erişimi test ederken hizmetin kullandığı protokolü, genel IP adresini ve dış portu seçin. TCP bağlantı testi UDP portunun durumunu göstermez; UDP hizmeti için o uygulamaya uygun bir istek göndermek gerekebilir. Yanıt alınamaması da her zaman portun kapalı olduğu anlamına gelmez; güvenlik duvarı paketleri sessizce düşürebilir. Başarısız bir test, uygulamanın çalışmaması, yanlış hedef IP adresi, güvenlik duvarı engeli, çift NAT, CGNAT veya internet servis sağlayıcısı filtresi gibi farklı nedenlerden kaynaklanabilir ve tek başına arızanın yerini göstermez.