Çift NAT Nedir ve Nasıl Anlaşılır?
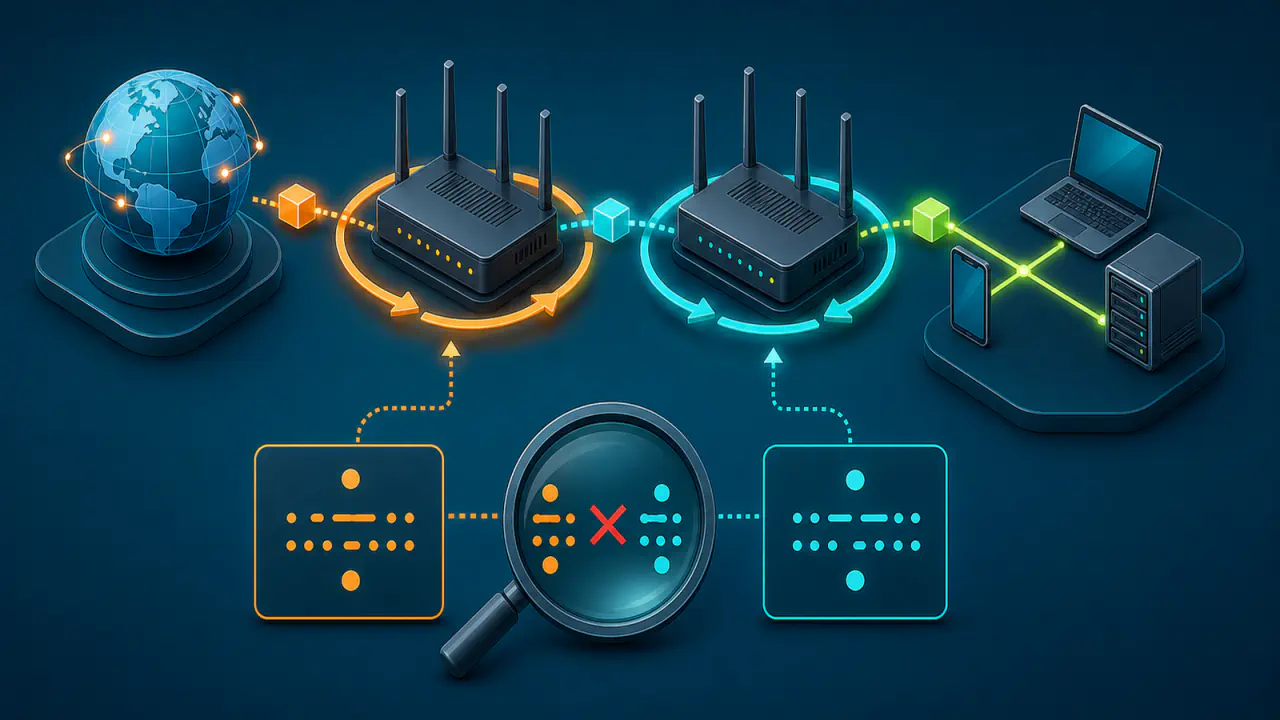
Çift NAT, bir cihazdan çıkan IPv4 trafiğinin internete ulaşmadan önce art arda iki ayrı NAT katmanından geçmesidir. En yaygın örnek, internet servis sağlayıcısının verdiği modem-yönlendiricinin arkasına ikinci bir yönlendirici bağlanması ve iki cihazın da NAT yapmaya devam etmesidir.
Web gezintisi ve çoğu dışarı yönlü bağlantı bu yapıda çalışabilir. Sorun daha çok dışarıdan yerel ağa başlatılan bağlantılarda, port yönlendirmede, uzaktan erişimde, cihazların doğrudan birbiriyle iletişim kurduğu bazı eşler arası uygulamalarda ve NAT davranışından etkilenen VPN bağlantılarında görülür.
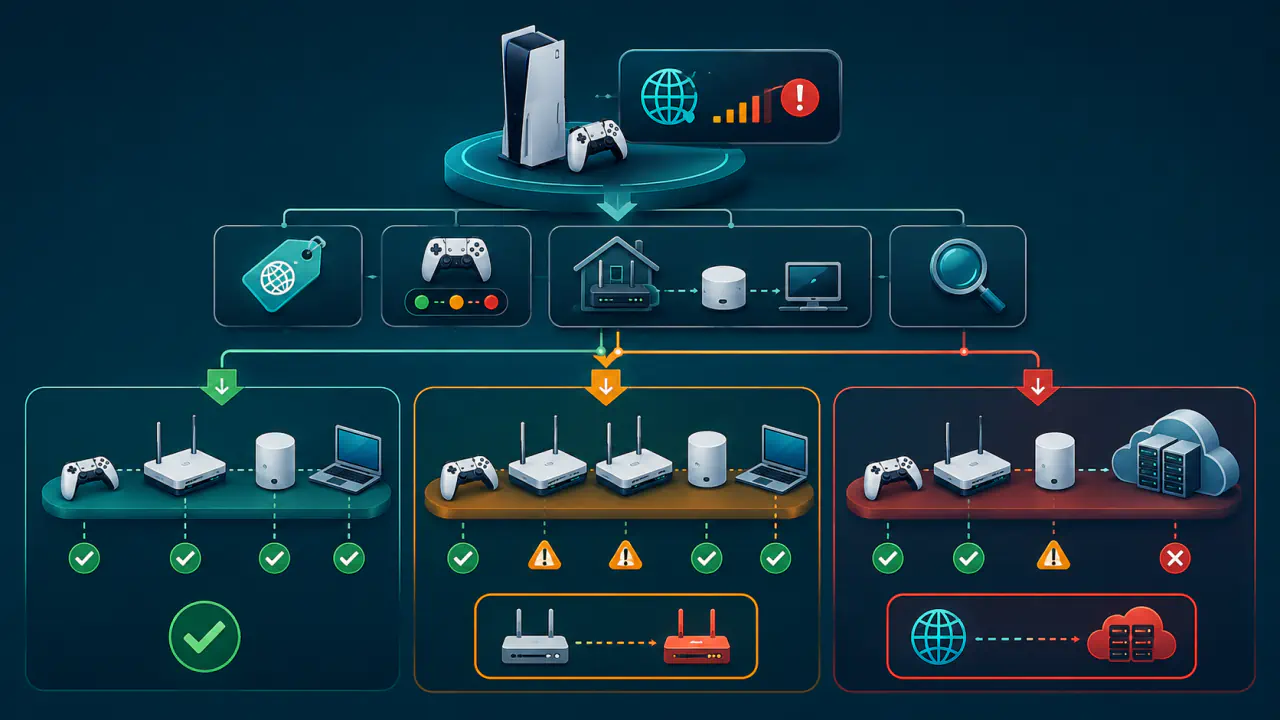
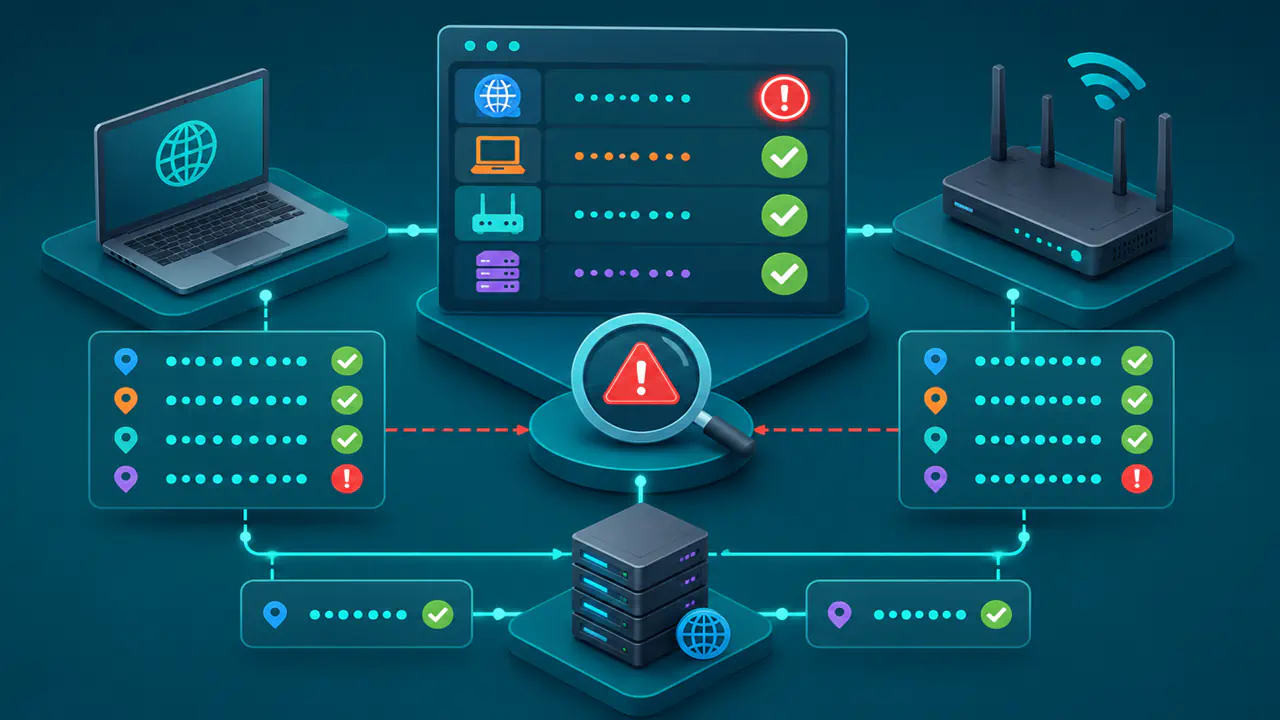
Çift NAT'ı teşhis etmek için yönlendiricilerin dış ağa bağlı arayüzlerindeki WAN adreslerini, görünen genel IP adresini ve trafiğin geçtiği cihazları birlikte değerlendirmek gerekir.
Çift NAT Nasıl Oluşur?
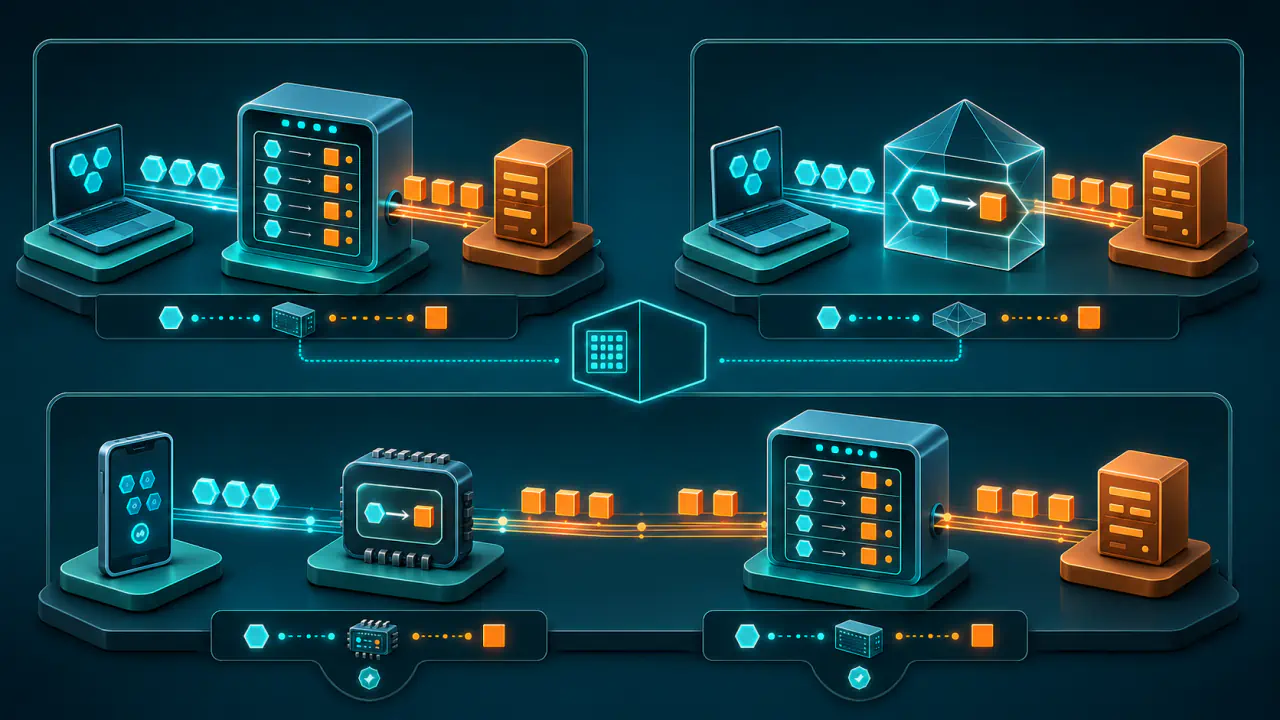
Ev yönlendiricilerindeki NAT, yerel ağdaki özel IPv4 adreslerini dış bağlantıda kullanılan başka bir adresle eşleştirir; genellikle uygulamaları ayıran port numaralarını da çevirir. İki ayrı cihaz aynı trafiğe bu işlemi uyguladığında her cihaz bağlantı için kendi eşleme ve filtreleme durumunu tutar. Veri taşıyan TCP ve UDP protokollerinin dönüş trafiği, her iki cihazın eşleme kayıtları ve güvenlik duvarı kurallarıyla uyumlu olmalıdır.
Ev ağında tipik bağlantı düzeni, internet servis sağlayıcısının cihazının yönlendirici olarak çalışması ve ona bağlı kişisel yönlendiricinin de yönlendirici modunda kalmasıdır. Birden fazla birimin birlikte Wi-Fi kapsaması sunduğu mesh sisteminin ana ünitesi, güvenlik cihazı, yazılımla çalışan sanal yönlendirici veya başka bir ağ geçidi de ikinci NAT katmanını oluşturabilir.
VPN kullanımı tek başına çift NAT kanıtı değildir. Cihazdaki VPN istemcisi, trafiği başka bir ağ üzerinden taşıyan bir tünel kurabilir ve bunun için kendi başına NAT yapması gerekmez. Ancak VPN ağ geçidi, sanal makine veya uygulamaları ayrı çalışma ortamlarında çalıştıran konteynerlerin ağı ayrıca adres çevirisi yapıyorsa ilgili IPv4 trafiği ek bir NAT katmanından geçebilir.
Çift NAT Nasıl Anlaşılır?
En güvenilir yaklaşım, cihazdan internete doğru her ağ geçidinin hangi adresi kullandığını sırayla kontrol etmektir. Test sırasında etkin olan VPN veya istekleri başka bir sunucu üzerinden ileten proxy bağlantısı, görünen genel IP adresini değiştirebilir. WAN adresini genel IP adresiyle karşılaştırırken trafiğin hangi çıkıştan internete ulaştığını hesaba katın.
İç Yönlendiricinin WAN Adresi
İkinci yönlendiricinin yönetim ekranında internet, WAN veya dış ağ adresi olarak gösterilen IPv4 değerini bulun. Adres 10.0.0.0–10.255.255.255, 172.16.0.0–172.31.255.255 veya 192.168.0.0–192.168.255.255 aralığındaysa bu yönlendiricinin WAN arayüzünde genel değil, özel bir IPv4 adresi vardır.
Özel WAN adresi, ön tarafta başka bir yönlendirici veya özel adres kullanan bir ağ bulunduğunu gösterir; tek başına o cihazın kesin olarak NAT yaptığını kanıtlamaz. Kesin teşhis için bir sonraki ağ geçidinin WAN adresini inceleyin ve iki cihazın da aynı trafiğe NAT uygulayıp uygulamadığını ayarlarından doğrulayın.
Dış WAN Adresi ile Genel IP Adresi Arasındaki Eşleşme
İnternet servis sağlayıcısının cihazının veya dış yönlendiricinin WAN adresini not edin. Ardından aynı internet çıkışını kullanan bir cihazın dışarıdan görünen genel IPv4 adresiyle karşılaştırın. VPN veya proxy üzerinden yapılan sorgunun adresini bu karşılaştırmada kullanmayın; IPv4 ile IPv6 adreslerini de birbiriyle karşılaştırmayın.
İç yönlendirici özel WAN adresi alıyor, dış yönlendiricinin WAN adresi görünen genel IP adresiyle eşleşiyor ve iki cihazın da NAT yaptığı doğrulanıyorsa klasik ev tipi çift NAT topolojisi vardır. Dış yönlendiricinin WAN adresi de özel veya paylaşımlı bir aralıktaysa ve genel IP adresiyle eşleşmiyorsa ev dışındaki başka bir çeviri katmanı söz konusu olabilir. İnternet servis sağlayıcısının abonelere genel IPv4 adreslerini ortak kullandırdığı CGNAT bu olasılıklardan biridir; hangi yapının kullanıldığını internet servis sağlayıcısından doğrulayabilirsiniz.
Port Yönlendirmede İki NAT Katmanının Etkisi
İç ağdaki bir hizmete dışarıdan erişim gerekiyorsa bağlantı isteğinin iki NAT katmanını da geçmesi gerekir. Dış yönlendirici ilgili trafiği iç yönlendiricinin WAN adresine, iç yönlendirici ise hedef cihazın yerel adresine aktarır.
Yalnız iç yönlendiricide kural varken bağlantının başarısız olması çift NAT belirtisi olabilir; ancak güvenlik duvarı, yanlış hedef adresi, çalışmayan hizmet veya internet servis sağlayıcısının uyguladığı CGNAT da aynı sonucu doğurabilir. Bu nedenle port testi tek başına teşhis yerine geçmez.
WAN ve Genel IP Adresi Eşleşmelerinin Anlamı
Aşağıdaki karşılaştırma, aynı internet çıkışındaki WAN ve genel IPv4 adreslerinin hangi topolojiye işaret edebileceğini gösterir. Buradaki LAN, yönlendiricinin yerel ağ tarafıdır. İnternet servis sağlayıcılarının paylaşımlı adresleme için kullanabildiği 100.64.0.0/10 bloğu, 100.64.0.0 ile 100.127.255.255 arasındaki adresleri kapsar.
| Gözlem | Olası anlam | Ek doğrulama |
|---|---|---|
| İç WAN adresi özel, dış WAN adresi genel IP adresiyle aynı | Ev içindeki iki yönlendirici NAT yapıyor olabilir | Her iki cihazın aynı trafiğe NAT uyguladığı doğrulanmalıdır |
| İç WAN adresi genel IP adresiyle aynı | İç yönlendirici genel IP adresini doğrudan alıyor olabilir | Arada adres çevirisi yapmadan trafiği ileten bir köprü veya güvenlik cihazı bulunabilir |
| Dış WAN adresi özel ya da 100.64.0.0/10 aralığında ve genel IP adresi farklı | İnternet servis sağlayıcısı tarafında CGNAT veya başka bir üst NAT katmanı olabilir | Bu durum ev içindeki çift NAT'ı tek başına göstermez |
| İki yönlendiricinin LAN aralığı aynı | Alt ağ çakışması ve yanlış yönlendirme oluşabilir | Aynı alt ağ kullanımı çift NAT'ın tanımı değildir |
Ağ yolundaki yönlendiricilerden yanıt toplamaya çalışan traceroute aracının çıktısında birden fazla özel adres görmek de kesin kanıt sayılmaz. Bazı yönlendiriciler ara adımlara yanıt vermez, bazı ağlar özel adresleri yalnız yönlendirme için kullanır ve NAT cihazı ayrı bir sıçrama olarak görünmeyebilir.
Çift NAT Hangi Bağlantıları Etkileyebilir?
Web gezintisi, e-posta ve ses veya video yayını için dışarı doğru başlatılan bağlantılar çoğu durumda iki NAT katmanından geçebilir. Her cihaz dönüş trafiği için gerekli eşlemeyi tuttuğu sürece kullanıcı belirgin bir hata görmeyebilir.
Asıl güçlük, internetten yerel ağa yeni bağlantı başlatılması gerektiğinde ortaya çıkar. Uzaktan masaüstü, ev otomasyonu, kamera erişimi, kullanıcının kendi ağında barındırdığı hizmetler ve bazı eşler arası bağlantılar iki ayrı yönlendirme kuralına ihtiyaç duyabilir. Uygulamanın kullandığı protokol, NAT eşleme davranışı, zaman aşımı ve güvenlik duvarı politikası bağlantı sonucunu değiştirir.
Çift NAT her zaman belirgin hız kaybı oluşturmaz. Ek cihazın işlem kapasitesi, bağlantı izleme yükü, paket boyutu ayarları, trafik yoğunluğu ve donanım performansı bağlantı kalitesini etkileyebilir. İkinci NAT katmanının varlığı tek başına ölçülebilir bir yavaşlama olduğu anlamına gelmez.
Çift NAT, CGNAT ve NAT Türü Arasındaki Farklar
Çift NAT, trafiğin art arda iki NAT katmanından geçtiği bir topolojidir. CGNAT, internet servis sağlayıcısının birden fazla aboneyi paylaşılan genel IPv4 adresleri arkasında topladığı ayrı bir ağ mimarisidir. Evde iki yönlendirici bulunmasa bile CGNAT kullanılabilir; evdeki çift NAT ile CGNAT aynı anda da görülebilir.
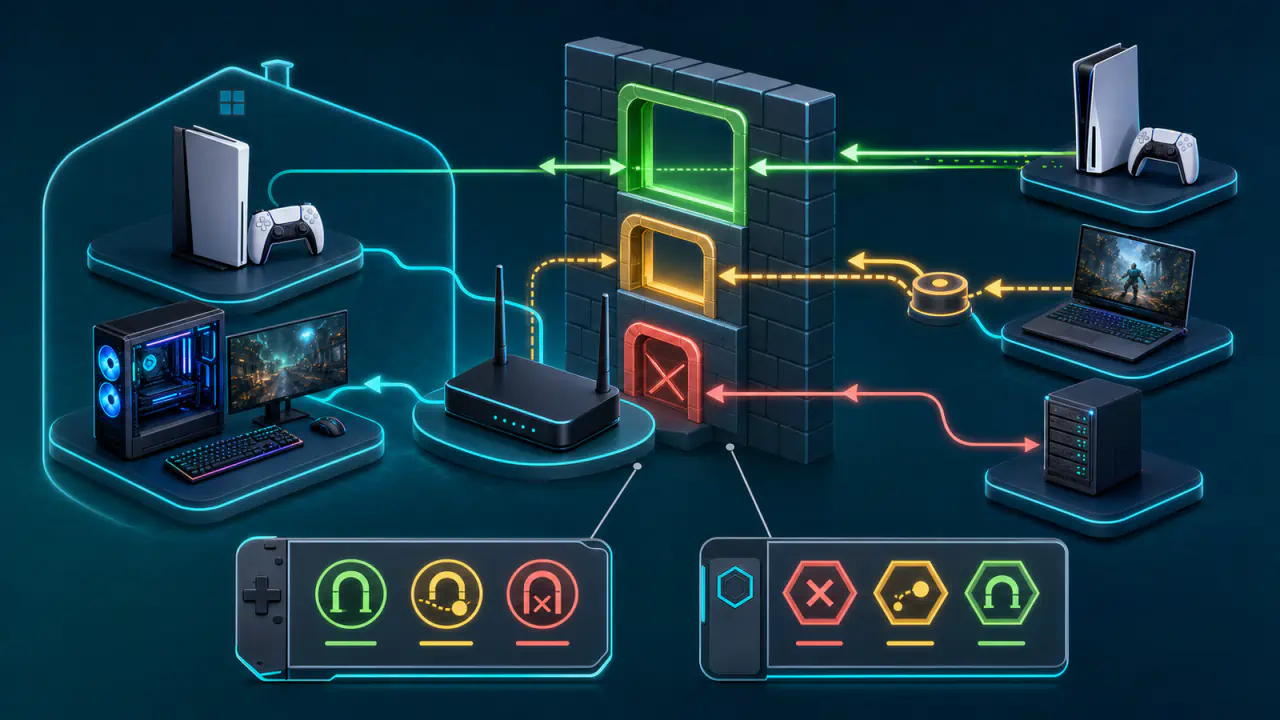
Açık, orta veya sıkı gibi NAT türü sınıfları ise belirli uygulamaların bağlantı kurabilme biçimini özetler. Bir uygulamanın gösterdiği NAT türü, eşler arası erişim özellikleri hakkında ipucu verebilir; ancak ağda kaç NAT katmanı bulunduğunu tek başına kanıtlamaz.
Gündelik dilde “NAT çakışması” denen çift NAT, iki cihazın aynı IP adresini kullanması anlamına gelmez. Aynı LAN aralığının iki tarafta tekrarlanması ise alt ağ çakışmasıdır ve ayrı bir yönlendirme problemidir.
Çift NAT Nasıl Giderilir?
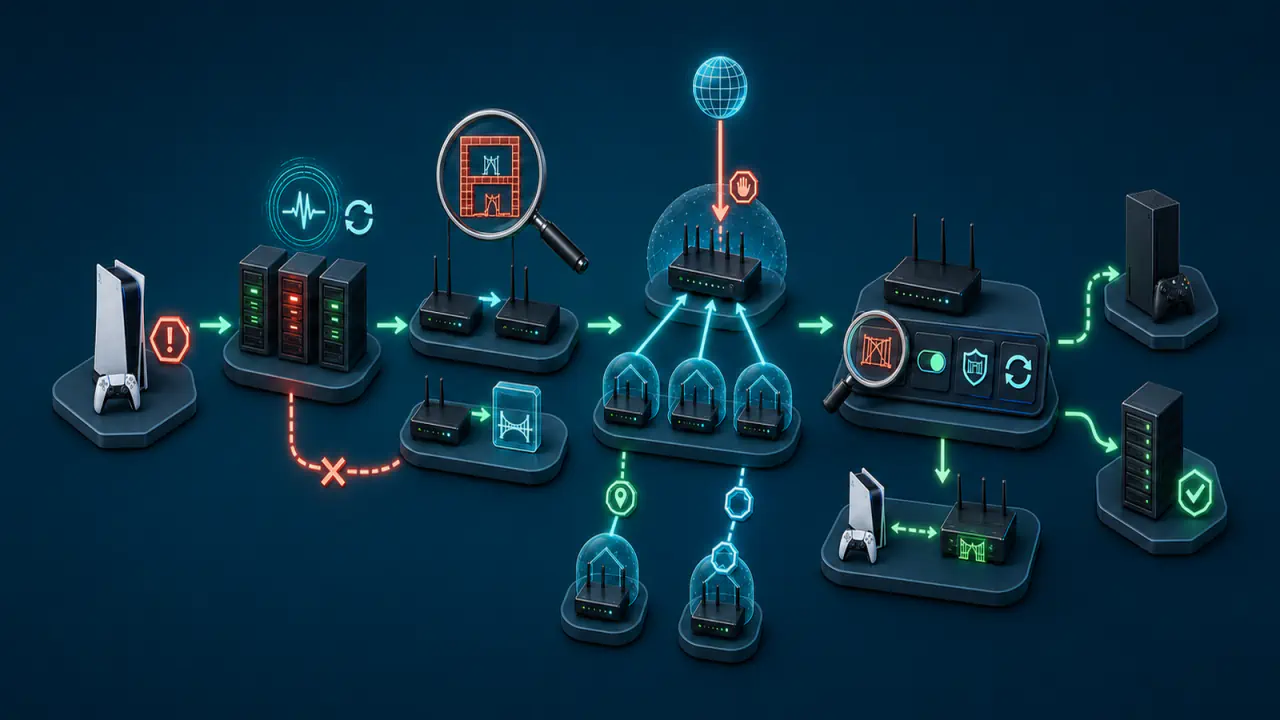
Çözüm seçimi; yönlendirme, IP adreslerini otomatik dağıtan DHCP hizmeti, güvenlik duvarı ve kablosuz ağ yönetimi görevlerini hangi cihazın üstleneceğine bağlıdır. Amaç genellikle iki NAT katmanından birini kaldırmak veya bu mümkün değilse bağlantı kurallarını iki katmanda tutarlı hale getirmektir.
Dış Cihazı Köprü Moduna Almak
Köprü modu, internet servis sağlayıcısının cihazının yönlendirme ve NAT görevini bırakıp internet bağlantısını iç yönlendiriciye aktarmasını sağlar. Böylece kişisel yönlendirici genel IP adresini veya internet servis sağlayıcısının verdiği WAN adresini doğrudan alabilir.
Bu seçenek her hizmette aynı biçimde sunulmaz. İnternet oturumu bilgileri, telefon hizmeti, IPTV ve uzaktan yönetim bu değişiklikten etkilenebilir. Ayrıca internet servis sağlayıcısı köprü modunu desteklemeyebilir; bu nedenle cihazın ve aboneliğin koşullarını önceden doğrulayın.
İç Cihazı Erişim Noktası Moduna Almak
Erişim noktası modundaki ikinci cihaz NAT yapmaz; adresleri otomatik dağıtan DHCP sunucusu görevini de genellikle bırakır. Bunun yerine kablolu ve kablosuz cihazları ana yönlendiricinin yerel ağına bağlar. Tipik ev kurulumunda IP adreslerini ana yönlendirici dağıtır ve internet çıkışını yönetir.
Bu yöntem, ikinci cihazdaki gelişmiş yönlendirme, misafir ağı, VPN ağ geçidi veya ayrı güvenlik politikalarına ihtiyaç duyulmuyorsa genellikle daha basit bir topoloji oluşturur. Desteklenen özellikler cihazın yazılımına göre değişir.
İki NAT Katmanında Port Yönlendirme
NAT katmanlarından biri kaldırılamıyorsa dış cihazdan iç yönlendiricinin WAN adresine, oradan da hedef cihaza ardışık port yönlendirme yapılabilir. İç yönlendiricinin WAN adresi değişirse ilk kural bozulacağından bu adresin değişmemesi gerekir. Dış cihazın DHCP ayarından iç yönlendiriciye aynı adresi ayırabilir veya adres çakışması oluşturmayacak biçimde elle sabit adres verebilirsiniz. Hedef cihazın yerel IP adresi için de aynı koşul geçerlidir.
Ev yönlendiricilerindeki DMZ veya Exposed Host seçeneği, dışarıdan başlatılan ve başka bir kuralla eşleşmeyen trafiği belirlenen cihaza aktarır. Hedef olarak iç yönlendirici seçilebilir; ancak bu işlem NAT katmanını kaldırmaz ve köprü modu değildir. İç yönlendiricinin WAN tarafı daha fazla trafiğe açılacağı için güvenlik duvarını ve yönetim arayüzünü yalnız gerekli erişimlerle sınırlamak gerekir.
VPN Topolojisinde NAT Yapan Cihazı Belirlemek
VPN ağ geçidi ayrıca NAT yapıyorsa ağ yöneticisi tünelin iki tarafındaki yönlendirme tablolarını ve adres aralıklarını incelemelidir. Bazı yapılarda NAT yerine yönlendirilmiş alt ağ kullanılabilir; bazı VPN hizmetleri ise adres çevirisini zorunlu tutar. Bu seçim VPN ürünü, tünel türü ve adres aralıklarının çakışıp çakışmamasına bağlıdır.
Değişiklikten Sonra Dış Erişimi Doğrulama
Çözümden sonra dış yönlendiricinin çalışma modunu doğrulayın; iç yönlendiricinin WAN adresini aynı internet çıkışının genel IPv4 adresiyle yeniden karşılaştırın. Yerel ağda barındırdığınız bir hizmeti dışarı açtıysanız erişimi kendi ağınızın dışındaki, kullanma yetkiniz olan bir bağlantıdan test edin. Yerel ağdaki hizmete kendi genel IP adresiniz üzerinden geri bağlanma özelliği NAT loopback olarak adlandırılır. İçeriden yapılan test bu desteğe bağlı olduğu için dış erişimin çalışıp çalışmadığını tek başına göstermez.
IPv6 Bağlantılarında NAT ve Güvenlik Duvarı Ayrımı
Çift NAT teşhisi çoğunlukla IPv4 için yapılır. Yerel ağda birden fazla IPv6 yönlendiricisi bulunması, bu cihazların mutlaka adres çevirisi yaptığı anlamına gelmez; doğrudan IPv6 bağlantısında cihazlar genel IPv6 adresleri kullanabilir ve güvenlik duvarı kuralları dışarıdan hangi bağlantılara izin verileceğini belirler. IPv6 adresleri arasında çeviri yapan NAT66 gibi farklı bir yapı kullanılıyorsa onu ayrıca incelemek gerekir.
Bu nedenle IPv6 için özel IPv4 aralıklarını veya port yönlendirme mantığını doğrudan uygulamak doğru değildir. Uzaktan erişim sorunu yalnız IPv4'te görülüyorsa NAT katmanlarını da araştırın. Sorun IPv6'da görülüyorsa ağa ayrılan adres bloğunu belirleyen IPv6 prefix dağıtımını, hedef cihazın IPv6 adresini, yönlendirmeyi ve güvenlik duvarını ayrı ayrı kontrol edin.