DNS Kayıt Türleri Nelerdir?
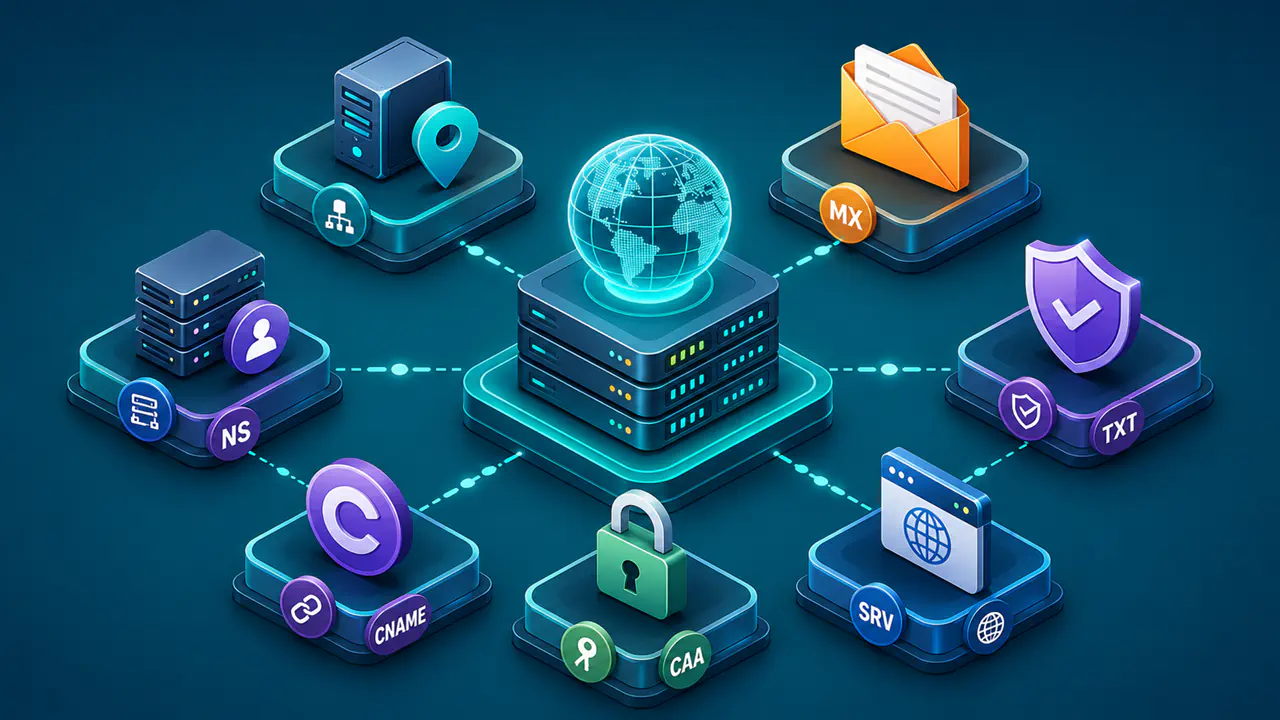
DNS kayıt türleri, bir alan adıyla ilişkilendirilen bilginin hangi biçimde tutulacağını ve DNS sorgularında nasıl sunulacağını belirler. Aynı alan adı için web sunucusunun adresi, e-posta sunucusunun adı, yetkili DNS sunucularının adları, doğrulama metinleri ve hizmet bağlantısı ayrıntıları farklı kayıtlarla yayımlanabilir.
Her kayıt türü belirli bir veri yapısı taşır. Bu nedenle A, MX veya TXT gibi kayıt adları yalnızca birer etiket değildir; kaydın içindeki bilginin anlamını ve onu kullanan istemcinin bu bilgiyi nasıl yorumlayacağını gösterir.
DNS içinde çok sayıda kaynak kaydı türü bulunur. Günlük alan adı ve sunucu yönetiminde A, AAAA, CNAME, MX, NS ve TXT kayıtları sık görülür; SOA, CAA, SRV, PTR, SVCB ve HTTPS kayıtlarıysa belirli yönetim ve hizmet senaryolarında karşınıza çıkabilir.
IP Adresi ve Alan Adı Eşleme Kayıtları
Adresleme kayıtları, bir adın hangi ağ hedefine çözüleceğini veya bir adın başka bir adla nasıl ilişkilendirildiğini açıklar. Web sitesi yayınlama, uygulama uç noktası tanımlama ve ters DNS gibi işlemlerin temelinde bu grup bulunur.
A kaydı, bir alan adını ya da alt alan adını 32 bitlik bir IPv4 adresiyle eşler. Bir web sunucusuna, uygulama sunucusuna veya doğrudan IPv4 üzerinden erişilen başka bir hedefe ad vermek için kullanılır.
AAAA kaydı aynı işlevi 128 bitlik IPv6 adresi için yerine getirir. Bir adın hem IPv4 hem IPv6 üzerinden çalışması gerekiyorsa aynı ad için A ve AAAA kayıtları birlikte yayımlanabilir; istemcinin hangi adresi kullanacağı kendi ağ ve protokol desteğine bağlıdır.
CNAME kaydı, bir adı başka bir alan adının takma adı yapar. Kayıt doğrudan IP adresi tutmaz; örneğin takma ad için A sorgulandığında IPv4 adresi hedef ad üzerinden aranır. Bu ilişki yalnız adres kayıtlarına özgü değildir; MX veya TXT sorgularında da hedef ad izlenebilir. Hedef ad aynı kalıp adresi değiştiğinde takma adın CNAME değerini değiştirmeniz gerekmez; hedef adın kendisi değişirse CNAME değerini de güncellemelisiniz.
PTR kaydı, ters DNS eşlemesinde bir IP adresini alan adına bağlayan işaretçidir. PTR kaydını çoğu zaman normal alan adı panelinden değiştiremezsiniz. Bu kayıt genellikle IP adresini tahsis eden internet servis sağlayıcısının veya barındırma hizmetinin ters DNS panelinden yönetilir; ters DNS bölgesinin yetkisi size devredilmişse kendi yetkili DNS sunucunuzda da yönetebilirsiniz.
DNS Bölgesi ve E-posta Yönlendirme Kayıtları
Bu kayıtlar bir DNS bölgesi için hangi sunucuların yetkili olduğunu, bölgenin nasıl yönetildiğini ve e-postanın hangi sunuculara teslim edileceğini belirtir. Adres kayıtları doğrudan ağ hedefini gösterirken NS, SOA ve MX kayıtları DNS yetkisini, bölge yönetimini ve e-posta teslimini açıklar.
NS kayıtları, bir alan adı veya alt bölge için yetkili DNS sunucularının adlarını taşır. Alan adı kayıt kuruluşundaki delegasyon ile yetkili bölgedeki NS verisinin uyumlu olması gerekir; yalnız panelde bir NS satırı eklemek her zaman üst bölgedeki delegasyonu değiştirmez.
SOA kaydı, yetkili DNS bölgesinin temel yönetim bilgilerini taşır. Birincil sunucu adı, bölgeden sorumlu tarafın e-posta adresini DNS ad biçiminde taşıyan alan, seri numarası ile ikincil sunucuların yenileme ve yeniden deneme süreleri bu kaydın parçalarıdır. Her DNS bölgesinin başlangıç adında bir SOA kaydı bulunur.
MX kaydı, bir alan adına gönderilen e-postaların kabul edileceği posta sunucularını ve bunların tercih değerlerini belirtir. Daha düşük tercih değeri daha öncelikli hedefi gösterir. Posta sunucusunu belirten hedef bir IP adresi veya CNAME takma adı değil, A veya AAAA kaydıyla çözümlenebilen bir sunucu adı olmalıdır. E-posta kabul etmeyen alan adları için özel bir istisna vardır: tercih değeri 0, hedefi . olan tek bir null MX kaydı, o alan adına posta teslim edilmemesi gerektiğini bildirir. Null MX ile birlikte başka MX kaydı yayımlanmaz.
Doğrulama, E-posta Politikası ve Sertifika Yetkisi Kayıtları
DNS yalnız adres ve sunucu adı taşımaz. Alan adı sahipliğini doğrulayan, e-posta güvenlik politikasını bildiren veya sertifika verme yetkisini sınırlayan veriler de DNS üzerinden yayımlanabilir.
TXT kaydı, bir veya daha fazla metin parçası taşır. Çevrim içi hizmetlerde alan adı doğrulaması ve çeşitli politika bildirimleri için sık kullanılır; ancak metnin anlamını DNS değil, o kaydı isteyen uygulama veya protokol belirler.
SPF, e-posta aktarımında kullanılan alan adı için hangi sunucuların gönderim yapabileceğini bildirir; DKIM, iletiye eklenen dijital imzanın doğrulanmasını sağlar. DMARC ise SPF ve DKIM sonuçlarını iletide görünen gönderen alan adıyla ilişkilendirerek doğrulama başarısız olduğunda istenen işlemi ve raporlama tercihlerini belirtir. SPF ve DMARC politikaları ile DKIM imzasını doğrulayan açık anahtar TXT kayıtlarıyla yayımlanır. Bazı e-posta hizmetleri, DKIM anahtarını kendileri yönetebilmek için sizin panelinizde bu TXT kaydına ulaşan bir CNAME oluşturmanızı ister. Hizmetin verdiği kayıt türünü, adını ve değerini belirtilen alanlara ekleyin.
CAA kaydı, alan adı için sertifika vermeye yetkili sertifika otoritelerini kısıtlayabilir. Sertifika otoritesi uygulanacak CAA kayıtlarını ararken takma adları ve gerektiğinde üst alan adlarını da kontrol eder; yalnız sorgulanan adda CAA bulunmaması, kısıt olmadığı anlamına gelmez. Bu denetim sertifika verilmesi sırasında yapılır ve alan adı doğrulamasının yerine geçmez. CAA kaydını değiştirmek, daha önce verilmiş sertifikaları iptal etmez.
Hizmet Hedefini ve Bağlantı Seçeneklerini Bildiren Kayıtlar
Bazı uygulamalar yalnız sunucu adını değil, hizmetin hangi portta, hangi öncelikle ve hangi bağlantı seçenekleriyle sunulduğunu da bilmeye ihtiyaç duyar. SRV, SVCB ve HTTPS kayıtları bu tür ayrıntıları DNS üzerinden duyurur.
SRV kaydı, belirli bir hizmet ve taşıma protokolü için hedef sunucu adı, port, öncelik ve ağırlık bilgilerini taşır. Bir hizmetin birden fazla sunucuya dağıtılması, ana ve yedek hedeflerin belirtilmesi veya varsayılan olmayan bir portun duyurulması gibi durumlarda kullanılır. İstemci uygulamasının SRV sorgusunu desteklemesi gerekir.
SVCB kaydı, bir hizmetin hedefini, önceliğini ve desteklediği bağlantı seçeneklerini birlikte bildirebilir. Bir hizmeti farklı bir hedefte sunmak veya bağlantı kurulmadan önce istemciye gerekli seçenekleri bildirmek için tasarlanmıştır.
HTTPS kaydı, SVCB ile uyumlu veri yapısını HTTP ve HTTPS hizmetleri için kullanır. Destekleyen istemciler alternatif hizmet hedefi, protokol seçeneği veya bağlantıyla ilgili diğer parametreleri önceden öğrenebilir. SVCB ve HTTPS kayıtları A ve AAAA kayıtlarının yerini her durumda almaz; istemci desteği ve yayımlanan parametreler belirleyicidir.
Temel DNS Kayıtlarının Karşılaştırması
Aşağıdaki karşılaştırma, her kaydın hangi bilgiyi taşıdığını ve ne için kullanıldığını gösterir.
| Kayıt | Taşıdığı temel veri | Başlıca kullanım |
|---|---|---|
| A | IPv4 adresi | Bir adı IPv4 adresine bağlama |
| AAAA | IPv6 adresi | Bir adı IPv6 adresine bağlama |
| CNAME | Başka bir alan adı | Takma ad oluşturma |
| PTR | Alan adı işaretçisi | IP adresinden ada ters eşleme |
| NS | Yetkili DNS sunucusu adları | Bölgenin DNS yetkisini belirtme |
| SOA | Bölge yönetim parametreleri | Bölgenin seri numarası ve yenileme sürelerini tutma |
| MX | Hedef adı veya özel nokta değeri, tercih değeri | Posta hedeflerini ya da e-posta kabul edilmediğini bildirme |
| TXT | Metin değerleri | Doğrulama ve politika verisi yayımlama |
| CAA | Sertifika otoritesi yetki bilgisi | Sertifika verebilecek kuruluşları belirtme |
| SRV | Hedef, port, öncelik ve ağırlık | Belirli bir hizmetin uç noktasını bulma |
| SVCB | Hizmet hedefi ve bağlantı parametreleri | Hizmet hedefini ve bağlantı seçeneklerini bildirme |
| HTTPS | HTTP hizmet hedefi ve parametreleri | Web bağlantısı seçeneklerini önceden bildirme |
DNS Kayıt Türü Seçerken Yapılan Hatalar
Doğru kayıt türü, yapılacak işleme göre değişir. Benzer amaçlarla kullanılan kayıtlar farklı veri yapıları taşıdığı için birbirinin yerine gelişigüzel kullanılamaz.
- IPv4 adresi için A, IPv6 adresi için AAAA kullanın; IP adresini CNAME değerine yazmayın.
- CNAME hedefi bir alan adı olmalıdır. DNS'in IN (Internet) sınıfında, CNAME kaydını aynı addaki A, AAAA, MX veya TXT gibi başka veri kayıtlarıyla birlikte yayımlamayın. DNS verisini imzalarla doğrulamaya yarayan DNSSEC için gereken bazı kayıtlar bu yasağın istisnasıdır.
- MX kaydı posta sunucusunun adını gösterir; web sitesinin açılacağı IP adresini belirlemez.
- TXT içine eklenen her metin otomatik olarak doğrulama veya güvenlik politikası oluşturmaz; değerin ilgili hizmetin sözdizimine uyması gerekir.
- NS kaydını bölgeye eklemek ve alan adının üst bölgedeki ad sunucusu delegasyonunu değiştirmek aynı işlem değildir.
Bir alan adı için bütün kayıt türlerini eklemek gerekmez. Yalnız kullandığınız web, e-posta, doğrulama, sertifika veya uygulama hizmetlerinin gerektirdiği kayıtları yayımlayın. Gereksiz ve eski değerler yönetim hatalarını artırabilir.
DNS Kayıtları Nasıl Kontrol Edilir?
Bir alan adının yayımladığı kayıtları görmek için DNS Sorgulama aracına incelemek istediğiniz tam alan adını yazıp ilgili kayıt türünü seçin. Yetkili DNS sunucularından alınan yanıtla herkese açık bir recursive resolver (özyinelemeli DNS çözümleyicisi) üzerinden alınan sonucu ayrı değerlendirin; kaydettiğiniz değişiklik, önbellekteki eski yanıt nedeniyle bütün recursive resolver hizmetlerinde aynı anda görünmeyebilir.
Kayıt türü ile sorgunun yürütülme biçimi aynı kavram değildir. A, MX ve TXT birer kaynak kaydı türüdür. Recursive (özyinelemeli) sorguda istemci DNS hizmetinden tamamlanmış bir yanıt ister. Iterative (yinelemeli) sorguda ise sorguyu yapan bileşen aldığı yönlendirmeleri izleyerek sonraki DNS sunucularına kendisi başvurur. Bir sorguda istenen kayıt türünü seçmek, DNS çözümlemesinin nasıl yürütüldüğünü tek başına değiştirmez.