IP Adresi İçin SSL/TLS Sertifikası Alınabilir mi?
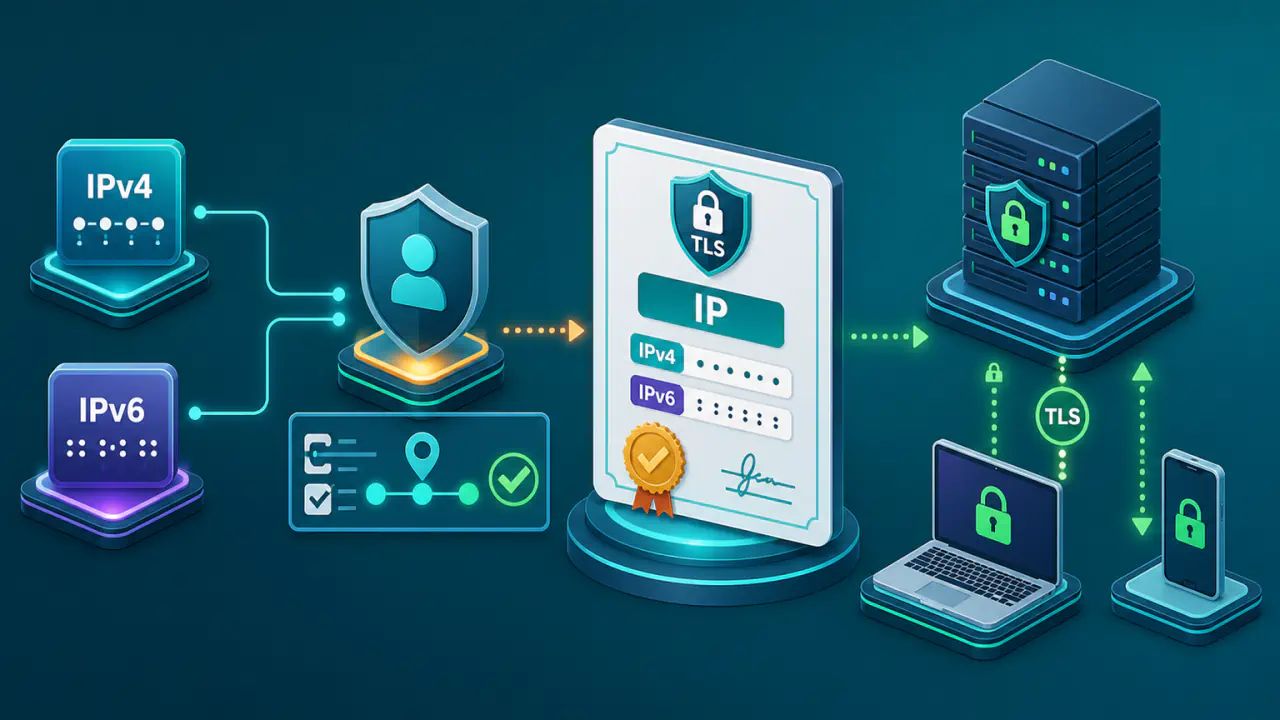
Bir IPv4 veya IPv6 adresi, alan adı olmadan da TLS sertifikasında doğrulanan sunucu kimliği olabilir. Bunun için sertifikanın sunucu kimliklerini listeleyen SAN (Subject Alternative Name) uzantısında IP adresini temsil eden bir iPAddress kaydı bulunmalı ve sertifika otoritesi, başvuru sahibinin IP adresini kontrol ettiğini veya adresi kullanmaya yetkili olduğunu doğrulamalıdır.
Bu durum, her IP adresi için tarayıcıların ve işletim sistemlerinin varsayılan olarak güvendiği bir sertifika alınabileceği anlamına gelmez. Herkese açık güven zincirinde ayrılmış veya özel kullanım için tanımlanmış IP adresleri kabul edilmez; ayrıca sertifika otoriteleri standartların izin verdiğinden daha dar hizmet politikaları uygulayabilir.
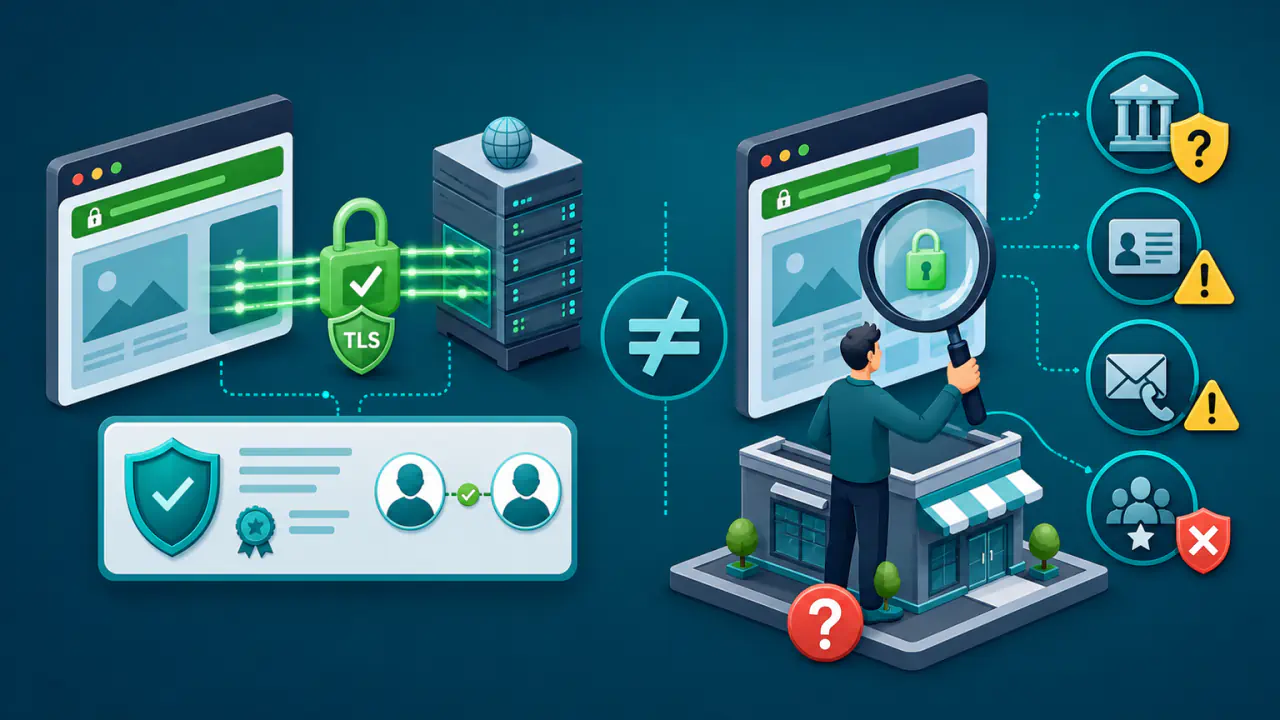
Doğrudan IP adresine bağlanan istemci, bağlandığı sayısal adresi sertifikadaki IP kimliğiyle eşleştirir. Sertifika yalnız bir alan adını kapsıyorsa, aynı sunucuya IP adresiyle erişildiğinde sertifikadaki alan adı kimliği doğrudan IP bağlantısını doğrulamaz.
IP Adresi İçin TLS Sertifikasının Temel Koşulları
- Sertifikanın Subject Alternative Name alanında ilgili IPv4 veya IPv6 adresi iPAddress kimliği olarak bulunmalıdır.
- İstemci, IP kimliğini adresin tamamı üzerinden eşleştirir; alt ağ, aralık veya kısmi eşleşme yapılmaz.
- Herkese açık sertifika için sertifika otoritesi IP adresi üzerindeki kontrolü veya kullanım yetkisini doğrulamalıdır.
- Ayrılmış veya özel kullanım IP adresleri herkese açık güven zincirindeki sertifikalarda iPAddress kimliği olarak kullanılamaz.
- IP adresinin zaman içinde değişmesi, paylaşımlı barındırma kullanılması ve sertifika otoritesinin güncel hizmet politikası, sertifikanın kullanımını etkiler.
IP Kimliği Sertifikada Nasıl Yer Alır?
X.509 sertifikalarında sunucu kimliği Subject Alternative Name uzantısında farklı ad türleriyle gösterilebilir. Alan adı için kullanılan kimlik ile doğrudan IP adresi için kullanılan kimlik aynı tür değildir; bu ayrım, istemcinin neyi doğrulayacağını belirler.
iPAddress ve dNSName Farklı Kimlik Türleridir
Bir alan adı sertifikada dNSName olarak, bir IPv4 veya IPv6 adresi ise iPAddress olarak temsil edilir. RFC 5280, IPv4 adresinin dört bayt, IPv6 adresinin ise on altı baytlık ağ adresi biçiminde saklanmasını tanımlar. Bu nedenle IP adresini alan adı metni gibi yazmak, doğrudan IP doğrulamasıyla aynı sonucu vermez.
Herkese açık TLS sertifikalarında Subject Alternative Name uzantısında dNSName, iPAddress veya her ikisi birlikte bulunabilir. Ancak her kimlik kendi doğrulama kurallarına tabidir; bir alan adının doğrulanmış olması, sertifikaya eklenecek IP adresinin de doğrulandığı anlamına gelmez.
IP Kimliği Tam IP Adresiyle Eşleştirilir
RFC 9525'e göre istemcinin referans kimliği bir IP adresiyse, sertifikadaki iPAddress değeriyle tam eşleşme aranır. Bir IPv4 alt ağı, adres bloğunu belirleyen IPv6 prefix'i veya CIDR gösterimiyle belirtilen bir blok, tek bir IP kimliği gibi eşleştirilmez.
Wildcard sertifikalarda yıldız (*) karakteri belirli alan adı kalıplarını kapsamak için kullanılır; bu eşleştirme IP adreslerine uygulanmaz. Doğrudan IP bağlantısında istemci, belirli IPv4 veya IPv6 adresinin sertifikada yer almasını bekler.
IPv6'nın metin gösterimi farklı biçimlerde kısaltılabilse de doğrulama metindeki yazım biçimine değil, ayrıştırılan adres değerine dayanır. Aynı IPv6 adresinin farklı yazılışları aynı bayt değerine dönüşebilir; buna karşılık farklı bir IPv6 adresi, aynı prefix içinde olsa bile eşleşmiş sayılmaz.
Hangi IP Adresleri İçin Herkese Açık Sertifika Alınabilir?
CA/Browser Forum gereksinimleri, herkese açık TLS sertifikalarında iPAddress kullanımına izin verir; ancak sertifikaya ayrılmış bir IP adresi eklenemez ve sertifika otoritesinin adres üzerindeki kontrolü doğrulaması gerekir. Burada ayrılmış adres, IANA’nın IPv4 veya IPv6 özel amaçlı adres listelerindeki bir bloğa ait adrestir; bir müşteriye tahsis edilmiş genel adresle karıştırılmamalıdır. Başlıca durumlar şunlardır:
| IP adresinin durumu | Herkese açık sertifika açısından durum | Temel neden |
|---|---|---|
| Kontrolü doğrulanabilen genel IPv4 veya IPv6 adresi | Koşullara bağlı olarak kullanılabilir | IP kimliği iPAddress olarak eklenir ve sertifika otoritesi adres üzerindeki kontrolü doğrular. |
| Özel veya ayrılmış IP adresi | Herkese açık sertifika alınamaz | Herkese açık sertifikalarda iPAddress alanı ayrılmış IP adresi içeremez. |
| Değişebilen genel IP adresi | Teknik olarak mümkün olabilir | Sertifika belirli adresi doğrular; adres değiştiğinde yeni adres ayrıca kapsanmalıdır. |
| Paylaşımlı genel IP adresi | Barındırma yapısına bağlıdır | Doğrudan IP bağlantısında sunucunun o IP kimliğini kapsayan doğru sertifikayı sunabilmesi gerekir. |
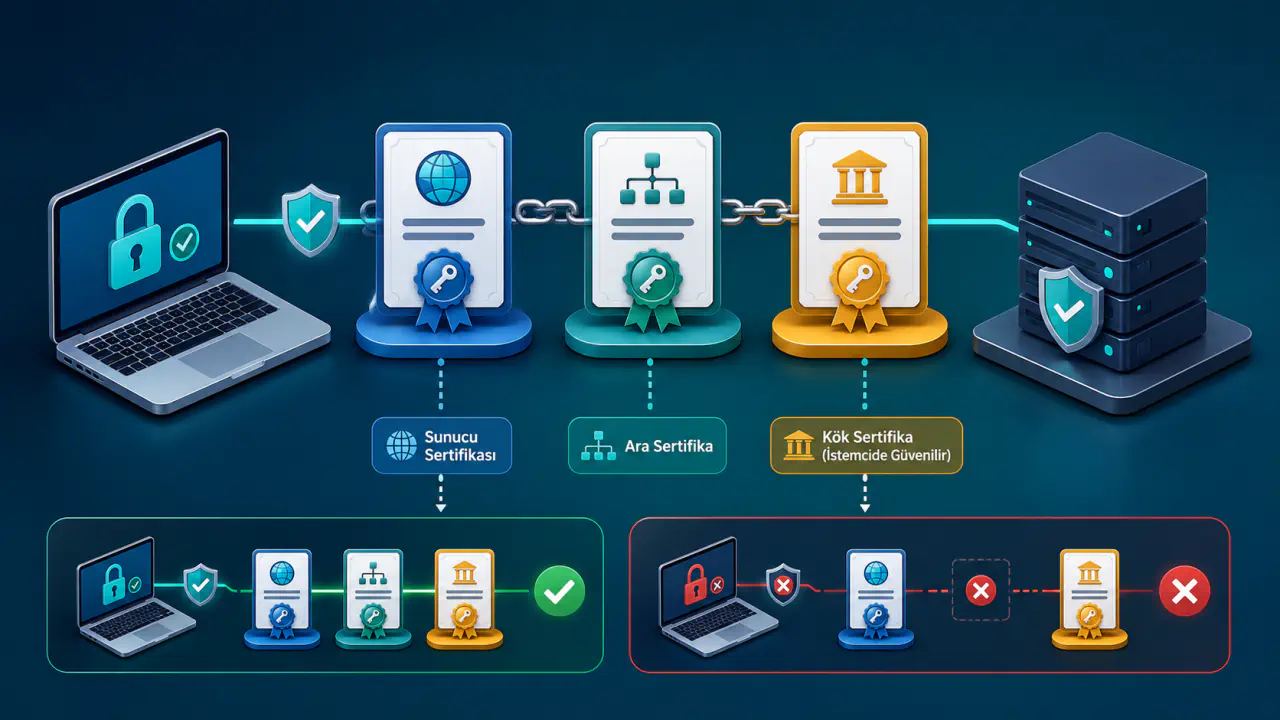
Özel ağlarda kullanılan adresler için farklı bir güven modeli kurulabilir. Özel bir sertifika otoritesinin kök sertifikası yönetilen cihazlara güvenilir olarak dağıtılırsa veya belirli bir kendinden imzalı sertifikaya açıkça güven verilirse, IP kimliği içeren sertifikalar kurum içi kullanımda çalışabilir. Bu, tarayıcıların genel internet için kullandığı varsayılan herkese açık güven modelinden farklıdır. Özel bir sertifika otoritesine güvenilmesi, sunucunun doğru sertifikayı sunması ve istemcilerin gerekli sertifika denetimlerini yapması koşulunu ortadan kaldırmaz.
IP Adresi Değiştiğinde Sertifikanın Kimliği Değişmez
IP kimliği içeren sertifika, verildiğinde kapsadığı belirli adresi doğrular. İnternet bağlantısının genel IP adresi daha sonra değişirse sertifikanın geçerlilik süresi devam ediyor olsa bile yeni IP adresi otomatik olarak kapsam içine girmez.
Bu nedenle dinamik IP adresinde doğrudan IP kimliği kullanmak, sabit adrese göre daha sık yeni sertifika alınmasını gerektirebilir. Yeni IP adresi mevcut sertifikada yoksa adres doğrulanmalı ve bu adresi kapsayan yeni bir sertifika alınmalıdır. İşlemin otomatikleştirilmesi, sertifika otoritesinin sunduğu yöntemlere ve kullanılan altyapıya bağlıdır.
Eski IP adresini kullanma yetkiniz sona erdiyse, bu adresi kapsayan sertifikayı kullanmayı bırakın ve sertifika otoritesine durumu bildirerek iptal sürecini başlatın.
Paylaşımlı Barındırmada Doğrudan IP Adresi Kullanımı
Tek bir genel IP adresi birden fazla web hizmetinin önünde bulunabilir. Bu adresi kapsayan sertifika yalnız sayısal adresin kimliğini doğrular; aynı IP adresinin arkasındaki alan adlarını ayrı ayrı doğrulamış sayılmaz.
TLS bağlantısı kurulurken istemcinin sunucu adını bildirmesini sağlayan SNI uzantısının HostName alanında doğrudan IPv4 veya IPv6 adresi kullanılamaz. Sunucu, alan adına göre sertifika seçimine dayanmadan ilgili IP adresini kapsayan sertifikayı sunabilmelidir. Paylaşımlı barındırma ortamında bu yapılandırmayı çoğu zaman barındırma sağlayıcısı yönetir; bu nedenle site sahibi IP sertifikasını bağımsız olarak kullanamayabilir.
IP Sertifikası ile Alan Adı Sertifikası Arasında Seçim
Doğrudan IP adresini kapsayan sertifika, istemcilerin sayısal adrese bağlanacak şekilde yapılandırıldığı, adresin kalıcı olduğu ve sunucu yapılandırmasının yönetilebildiği uç noktalarda kullanılabilir.
İstemciler bir alan adıyla bağlanabiliyorsa, alan adı sertifikası sunucunun IP adresinden bağımsız bir kimlik sağlar.