MX Kayıt Hatası Nedeniyle E-posta Gelmiyor: Nasıl Çözülür?
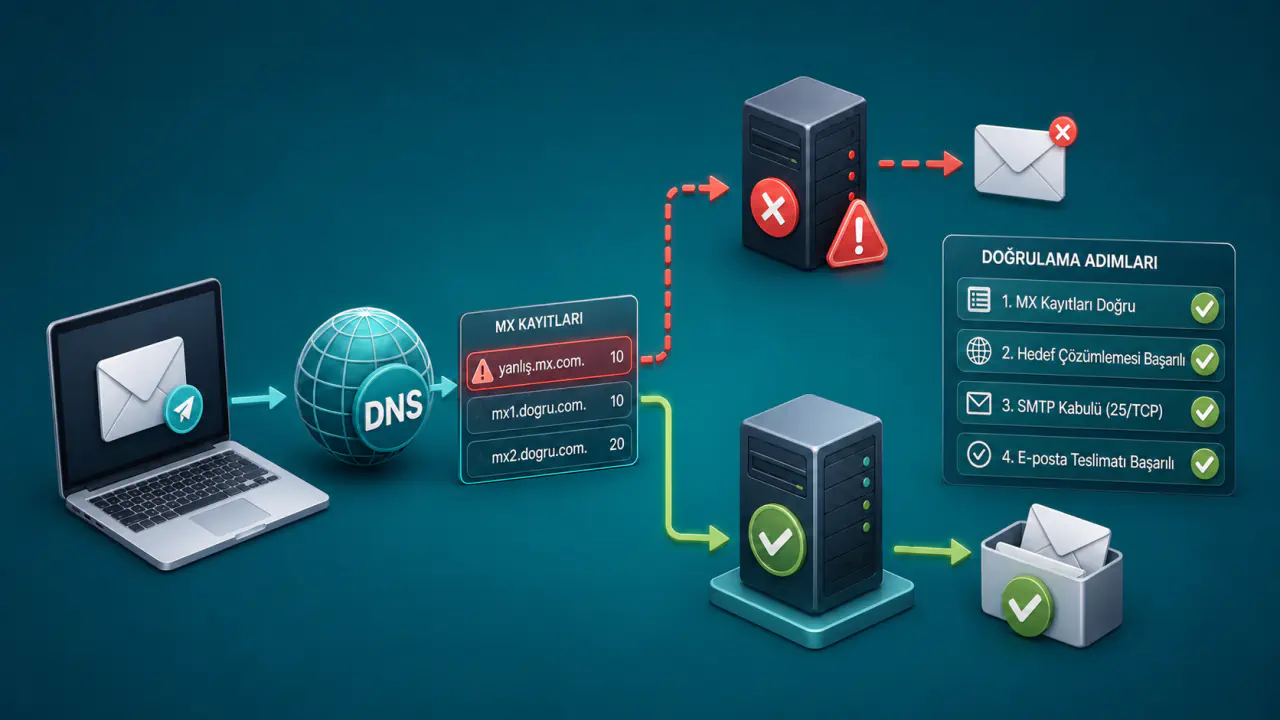
Alan adınıza gönderilen e-postalar hiç ulaşmıyorsa veya gönderenlere teslim edilememe bildirimi dönüyorsa posta sunucusu hedefini belirleyen MX kaydı olası nedenlerden biridir. MX kaydı, gönderen posta sistemine hangi hedefe bağlanacağını söyler; yanlış hedef, çözümlenemeyen sunucu adı ya da erişilemeyen birincil hedef teslimatı durdurabilir.
Teşhis yalnız MX satırına bakılarak tamamlanmaz. DNS içindeki yetkili sunucuların yanıtını, MX hedefinin IPv4 adresini gösteren A veya IPv6 adresini gösteren AAAA kaydını, öncelik sırasını, DNS önbelleklerini ve hedef sunucunun dışarıdan SMTP bağlantısı kabul edip etmediğini ayrı ayrı doğrulayın.
Kesintinin Kapsamı, MX Hedefleri ve SMTP Erişimi
- Sorunun bütün gönderenleri ve bütün alıcı adreslerini etkileyip etkilemediğini belirleyin.
- Alan adının yetkili DNS sunucularından dönen MX kayıtlarını beklenen hizmet bilgileriyle karşılaştırın.
- Her MX hedefinin geçerli bir sunucu adına ve çalışan A veya AAAA kaydına çözümlendiğini doğrulayın.
- En düşük öncelik değerine sahip sunucunun erişilebilir olduğunu ve alan adınız için posta kabul ettiğini kontrol edin.
- Yeni DNS kaydı ile eski önbellek sonucunu, DNS yanıtı sorunu ile SMTP sunucusu hatasını birbirinden ayırın.
Sorun MX Kaydından mı Kaynaklanıyor?
Önce arızanın kapsamını daraltın. Tüm dış gönderenlerden gelen iletiler ulaşmıyor, buna karşılık aynı sistem içindeki hesaplar birbirine e-posta gönderebiliyorsa dış yönlendirmeyi, ağ erişimini ve alan adı kabulünü inceleyin. Yalnız tek bir alıcı hesabı etkileniyorsa posta kutusu, takma ad, yönlendirme kuralı veya kota gibi MX dışı nedenler daha olasıdır.
Gönderenin aldığı teslim edilememe bildirimi, hatanın hangi aşamada oluştuğunu belirlemeye yardımcı olur. Alan adının bulunamadığını veya MX hedefinin çözümlenemediğini belirten hata DNS katmanını; bağlantı zaman aşımı ya da bağlantının reddedilmesi ağ ve SMTP hizmetini; alıcının bilinmediğini belirten kalıcı ret ise posta sunucusundaki alan adı veya hesap yapılandırmasını işaret eder. Geçici bir SMTP hatasında gönderen sunucu iletiyi genellikle kuyruğa alır ve daha sonra yeniden dener. Bu nedenle gecikmeyi kalıcı teslim hatasıyla karıştırmayın.
Yalnız bir göndericiden gelen iletiler başarısız oluyor ve diğer kaynaklardan e-posta geliyorsa MX kaydını yine kontrol edin. Ancak sorun gönderici tarafındaki önbellek, yönlendirme politikası veya bağlantı kısıtlamasıyla da ilgili olabilir. Tek bir testten genel sonuç çıkarmak yerine farklı bir dış posta hizmetinden kontrollü deneme yapmak daha anlamlıdır.
MX ve İlişkili DNS Kayıtlarını Doğrulama
DNS incelemesinin amacı yalnız bir MX satırı görmek değil, gönderen sunucunun izleyeceği çözümleme zincirinin tamamının kullanılabilir olduğunu doğrulamaktır. MX hedeflerini ve önceliklerini sorguladıktan sonra her hedefin adres kayıtlarını ayrı ayrı inceleyin.
Yetkili DNS Yanıtını Doğrulama
Önce alan adının kayıt kuruluşunda tanımlı yetkili DNS sunucularını ve bu sunucuların verdiği MX yanıtını karşılaştırın. DNS kaydını başka bir panelde değiştirmek, alan adının yetkili DNS sunucuları o paneli kullanmıyorsa sonuç vermez. Yönetim ekranında doğru kayıt görünse bile internet üzerindeki gönderenler etkin yetkili sunuculardan eski veya bambaşka bir MX yanıtı alır.
Yetkili sunucuların birbirinden farklı MX sonuçları vermesi de kesintili teslimata yol açabilir. Bazı gönderenler doğru, bazıları eski yanıtı alıyorsa bölge aktarımını, ikincil sunucuların güncelliğini ve delegasyon tutarlılığını inceleyin. DNS sorgusunda yetkili yanıt alınamaması, MX kaydından önce yetkili DNS sunucularının ve bölge yapılandırmasının düzeltilmesini gerektirebilir.
MX Hedefinin Adını ve Kayıt Türünü İnceleme
MX hedefi doğrudan bir IP adresi değil, tam bir alan adı olmalıdır. Hedefin adının sonunda nokta kullanılıp kullanılmaması DNS panelinin arayüzüne bağlıdır; önemli olan kaydedilen sonucun yanlışlıkla mevcut alan adıyla birleştirilmemesidir. Örneğin panel göreli ad kabul ediyorsa yanlış giriş, beklenenden farklı ve çözümlenemeyen bir sunucu adı üretebilir.
DNS sorgusu başarıyla sonuçlanır ancak MX kaydı bulunmazsa gönderen posta sunucusu alan adının A veya AAAA kaydını örtük posta hedefi olarak kullanır. Bu yöntem yalnız söz konusu IP adresindeki sunucu posta kabul ediyorsa işe yarar; web sunucusunun adres kaydı, planlı bir e-posta yapılandırmasının yerini tutmaz. DNS sorgusunun hata vermesi ise MX kaydı bulunmamasıyla aynı değildir; geçici DNS hatasında gönderim kuyruğa alınarak daha sonra yeniden denenir. MX kayıtları mevcut fakat kullanılamaz durumdaysa alan adının A veya AAAA kaydına bu şekilde geçilmez.
Alan adının tek MX kaydı MX 0 . ise bu bir null MX kaydıdır ve alan adının e-posta kabul etmediğini açıkça bildirir. E-posta alması gereken bir alan adında böyle bir kayıt varsa kaydı kaldırın ve e-posta sağlayıcısının gerçek MX hedeflerini ekleyin. Null MX başka MX kayıtlarıyla birlikte kullanılmamalıdır.
Her MX hedefi en az bir A veya AAAA kaydına çözülmelidir. MX hedefinin başka bir ada işaret eden CNAME kaydı olması SMTP standardına uygun değildir ve bazı gönderenlerde teslimat sorununa neden olabilir. MX kaydı doğru yazılmış görünse bile hedef ad için adres kaydı yoksa gönderen sunucu bağlantı kuracağı IP adresini bulamaz.
Kendi posta sunucunuzu barındırıyorsanız MX hedefinin çözümlendiği genel IP adresini, gelen SMTP bağlantılarının yönlendirildiği genel IP adresiyle karşılaştırın. NAT kullanılıyorsa gelen bağlantılar için tanımlanan adres ve port yönlendirmesini esas alın; sunucunun internete çıkarken kullandığı IP adresi farklı olabilir. Posta hizmeti başka bir e-posta sağlayıcısındaysa kendi internet bağlantınızın IP adresi MX hedefiyle aynı olmak zorunda değildir.
Öncelik Değerlerini Çalışan Sunucularla Eşleştirme
MX kayıtlarında daha düşük sayı, sunucunun önce denenmesi gerektiğini gösterir. Gönderen sunucu önce en düşük sayılı hedefi dener; bu hedef çalışmıyorsa kullanılabilir diğer MX kayıtlarına geçebilir. Bu nedenle eski, kapatılmış veya yanlış yapılandırılmış bir sunucuya en düşük değeri vermek teslimatı geciktirebilir ya da gönderenin deneme politikasına bağlı olarak başarısızlığa dönüştürebilir.
Yedek MX kaydı yalnız hedef sunucu alan adınız için posta kabul edecek şekilde yapılandırılmışsa işe yarar. Rastgele bir sunucuyu yedek hedef olarak eklemek, iletilerin reddedilmesine veya yanlış sistemde kuyruğa alınmasına neden olabilir. Aynı öncelik değerine sahip birden fazla hedef kullanılıyorsa hepsinin aynı alıcı alan adı için tutarlı biçimde posta kabul etmesi gerekir.
DNS Değişikliği ile Önbellek Gecikmesini Ayırma
DNS sorgularını istemci adına yanıtlayan ve sonuçları önbelleğe alan hizmete recursive resolver (özyinelemeli DNS çözümleyicisi) denir. Yetkili DNS sunucusunda yapılan değişiklik bu hizmetlerin önbelleğini anında yenilemez. Önceki MX kaydını önbelleğe alan recursive resolver hizmetleri, kaydın değişiklikten önceki TTL değeri dolana kadar eski sonucu kullanabilir. Değişiklik yapıldıktan sonra TTL değerini düşürmek, daha önce önbelleğe alınmış eski kayıtların süresini kısaltmaz.
Yetkili DNS sunucusu yeni kaydı veriyor, bazı recursive resolver hizmetleri eski kaydı döndürüyorsa sorun çoğu durumda önbellek aşamasındadır. Yetkili sunucu da eski sonucu veriyorsa kayıt yanlış panelde değiştirilmiş, değişiklik kaydedilmemiş veya bölge güncellenmemiş olabilir. Bilgisayarınızdaki DNS önbelleğini temizlemek yalnız yerel test sonucunu etkiler; uzak gönderen posta sunucularının veya kullandıkları recursive resolver hizmetlerinin önbelleğini temizlemez. Yetkili DNS sunucularına erişilemiyorsa bazı recursive resolver hizmetleri, serve-stale adı verilen özellik sayesinde TTL süresi dolmuş kayıtları da geçici olarak döndürebilir.
DNS Yanıtı Doğruysa SMTP Kabulünü Doğrulama
MX hedefinin doğru çözümlenmesi, e-postanın teslim edileceğini tek başına kanıtlamaz. Gönderen sunucu hedef IP adresine ulaşmalı ve sunucular arası SMTP bağlantısı kurabilmelidir; alıcı sistem de ilgili alan adını ve alıcı adresini kabul etmelidir.
Dış Ağdan SMTP Erişimini Doğrulama
İnternet üzerinden gelen e-posta teslimatı için hedef sunucunun SMTP hizmeti genellikle TCP kullanılarak 25 numaralı port üzerinden erişilebilir olmalıdır. 465 ve 587 numaralı portlar kullanıcıların e-posta göndermesi için kullanılır; dış posta sunucularının alan adınıza teslimat yaptığı port 25'in yerini tutmaz. Güvenlik duvarı, bulut ağ kuralı, NAT yönlendirmesi veya internet servis sağlayıcısının kısıtlaması bağlantıyı engelleyebilir.
Sunucunun yalnız yerel ağdan yanıt vermesi yeterli değildir. Testi dış bir ağdan yapın ve bağlantının doğru posta sunucusuna ulaştığını doğrulayın. NAT kuralı portu yanlış iç cihaza yönlendiriyorsa MX ve A kaydı doğru olduğu halde gelen e-posta ulaşmaz.
Sunucunun Alan Adını ve Alıcıyı Tanımasını Doğrulama
MX kaydının sunucuyu hedef göstermesi yeterli değildir; posta sunucusu alan adınızı barındırdığı veya posta kabul ettiği alanlar arasında tanımalıdır. Alan adı hizmete eklenmemişse sunucu bağlantıyı kabul edip alıcı aşamasında iletiyi reddedebilir. Taşıma sonrasında DNS güncellenip e-posta sağlayıcısındaki alan doğrulaması veya alıcı hesapları tamamlanmadığında bu durum sık görülür.
Birden fazla alan adı aynı sunucuyu kullanıyorsa doğru alan için posta kutusunu, takma adı ve yönlendirme kurallarını ayrı ayrı kontrol edin. Sunucuyu open relay’e dönüştürmek çözüm değildir; bu yapı, yetkisi olmayan gönderenlerin sunucu üzerinden başka alan adlarına posta iletmesine izin verir. Dışarıdan gelen postalar yalnız hizmet verdiğiniz alıcı alan adları ve geçerli alıcılar için kabul edilmeli; başka alan adlarına gönderim ayrıca yetkilendirilmelidir.
Günlükler ile Teslim Bildirimlerini Eşleştirme
Sunucu günlüklerinde test iletisinin zamanını, gönderen alan adını veya bağlantı IP adresini arayın. Hiç bağlantı kaydı yoksa DNS çözümlemesini, ağ erişimini ve gönderenin yeniden deneme zamanlamasını inceleyin. Bağlantı görülüyor ancak alıcı reddediliyorsa alan adını, hesabı ve posta politikasını inceleyin.
Gönderenin teslim bildirimindeki hedef sunucu adı ve hata zamanı, hangi MX kaydının kullanıldığını anlamaya yardımcı olur. Eski MX adına bağlanma denemesi, önbellekteki eski bir DNS yanıtından kaynaklanabileceği gibi gönderen sistemde elle tanımlanmış bir posta rotasından da kaynaklanabilir. Yeni hedefe ulaşıp SMTP ret yanıtı alınması, o denemede hedef sunucuya erişildiğini ve ret nedeninin incelenmesi gerektiğini gösterir; gönderenin hangi DNS yanıtını kullandığı yalnız bu bulgudan kesinleşmez.
MX ve SMTP Bulgularına Göre Düzeltmeler
- MX kaydı yok veya yanlışsa: E-posta sağlayıcısının verdiği hedefleri ve öncelikleri yetkili DNS bölgesine eksiksiz girin; eski ve artık kullanılmayan kayıtları kontrollü biçimde kaldırın.
- MX hedefi çözümlenmiyorsa: Yazım hatasını düzeltin ve hedefte geçerli A veya AAAA kaydı bulunduğunu doğrulayın. MX hedefini doğrudan IP adresi veya CNAME olarak kullanmayın.
- Birincil hedef çalışmıyorsa: Önce hizmeti ve ağ erişimini düzeltin. Önceliği geçici olarak değiştirmek ancak diğer hedef gerçekten alanınız için posta kabul ediyorsa teslimatı sürdürebilir.
- Yetkili sunucular farklı yanıt veriyorsa: Tüm yetkili DNS sunucularında aynı bölge sürümünün yayımlandığını, delegasyonun güncel olduğunu ve değişikliğin doğru DNS sağlayıcısında yapıldığını kontrol edin.
- SMTP bağlantısı kurulamıyorsa: Port 25 üzerinden TCP erişimini, güvenlik duvarını, NAT yönlendirmesini ve posta hizmetinin dinleme durumunu inceleyin. Sunucuyu barındıran kuruluş veya internet servis sağlayıcısı bağlantıyı kısıtlıyorsa ilgili destek ekibinden sunucular arası gelen SMTP erişimini doğrulamasını isteyin.
- Sunucu alıcıyı reddediyorsa: Alan adını posta hizmetine ekleyin, hesabın veya takma adın mevcut olduğunu doğrulayın ve teslimat kurallarındaki yanlış yönlendirme ya da engellemeleri düzeltin.
Aynı anda birden fazla katmanda değişiklik yapmak teşhisi zorlaştırır. Önce DNS yanıtını, sonra hedef çözümlemesini, ardından ağ bağlantısını ve son olarak SMTP kabulünü doğrulayarak ilerlemek hangi müdahalenin sonucu değiştirdiğini gösterir.
Düzeltmeden Sonra Teslimatı Doğrulama
Yetkili DNS sorgusunda beklenen MX kayıtlarını, her hedefin adres çözümlemesini ve öncelik sırasını yeniden kontrol edin. Ardından farklı bir dış posta hizmetinden benzersiz konu satırı taşıyan test iletisi gönderin; ileti zamanı ile sunucu günlüğünü eşleştirin. Testin yalnız gönderildiğini değil, hedef posta kutusuna ulaştığını ve gereksiz yönlendirmeye düşmediğini doğrulayın.
Eski kayıtların TTL süresi dolmadan sonuçlar farklılık gösterebilir. Bu dönemde eski sunucu denetiminizdeyse posta kabulünü hemen kapatmamak, önbellekte kalan gönderenlerin iletilerini kaybetme riskini azaltabilir. Taşıma tamamlandıktan sonra eski hedefte kuyruk veya yeni ileti kalmadığını kontrol ederek hizmeti kapatın.
Sorun yeniden oluşuyorsa yalnız anlık MX sonucunu değil, yetkili sunucular arasındaki tutarlılığı ve posta sunucusunun erişilebilirliğini izleyin. Tek seferlik başarılı test, aralıklı DNS veya ağ hatasını dışlamaz.
MX Dışında Kalan E-posta Gelmeme Nedenleri
Doğru MX kaydı, gönderen posta sunucusunu teslimat için doğru hedefe yönlendirir. Posta kutusu kotası, alıcı hesabının bulunmaması, istenmeyen e-posta veya zararlı içerik filtresi, alan içi yönlendirme, hizmet kesintisi ve gönderen tarafındaki politika reddi e-postanın yine ulaşmamasına neden olabilir. Yalnız belirli gönderenler ya da belirli alıcılar etkileniyorsa bu katmanları da inceleyin.
SPF (Sender Policy Framework), bağlantı kuran sunucunun IP adresinin SMTP zarfındaki gönderen alan adı için yetkili olup olmadığını denetler. DKIM (DomainKeys Identified Mail), iletinin imzalanmış bölümlerini imza alan adına ait açık anahtarla doğrular. DMARC (Domain-Based Message Authentication, Reporting, and Conformance), SPF veya DKIM ile doğrulanan alan adının iletinin görünen gönderen alan adıyla uyumunu, yani alan adı hizalamasını değerlendirir; buna bağlı politika ve raporlama sağlar. Bu mekanizmalar gönderen alan adının doğrulanmasıyla ilgilidir. Alıcı sistem bunlara bağlı olarak bir iletiyi reddedebilir, ancak kendi alan adınızın bu kayıtlarını değiştirmek yanlış MX hedefini veya gelen SMTP bağlantı sorununu düzeltmez.