Açık SMTP Relay Nedir ve Nasıl Anlaşılır?
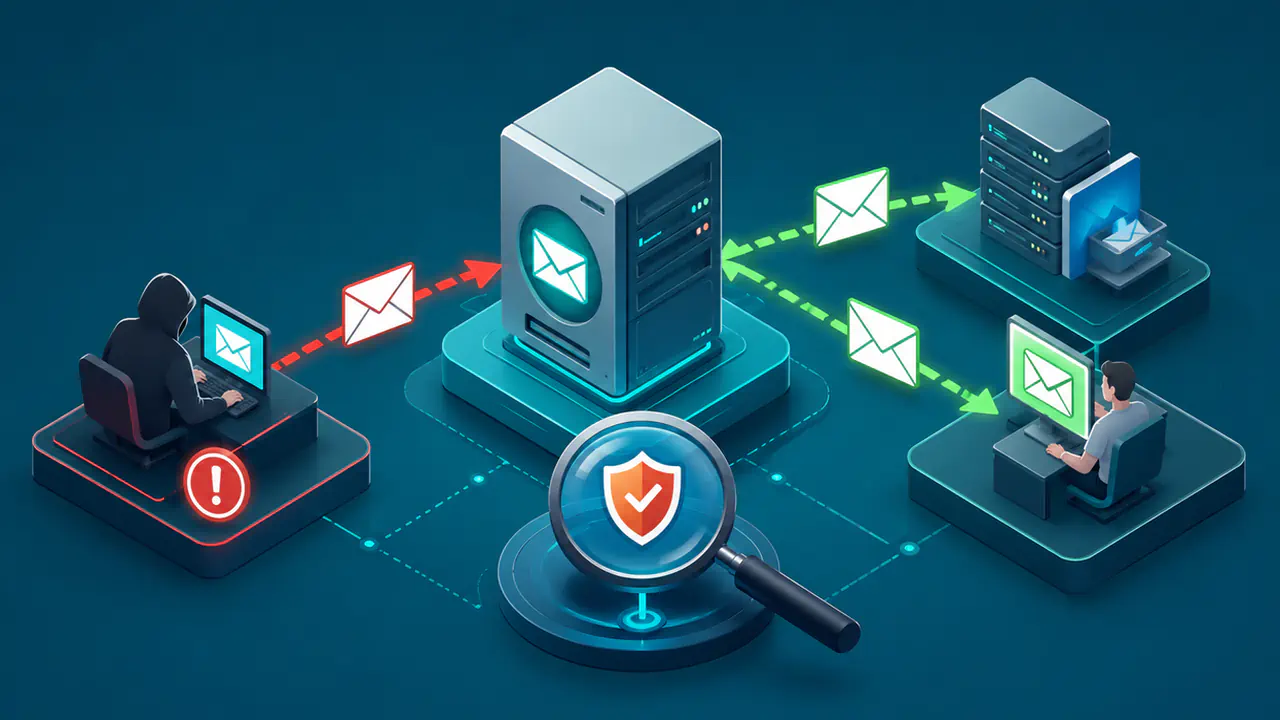
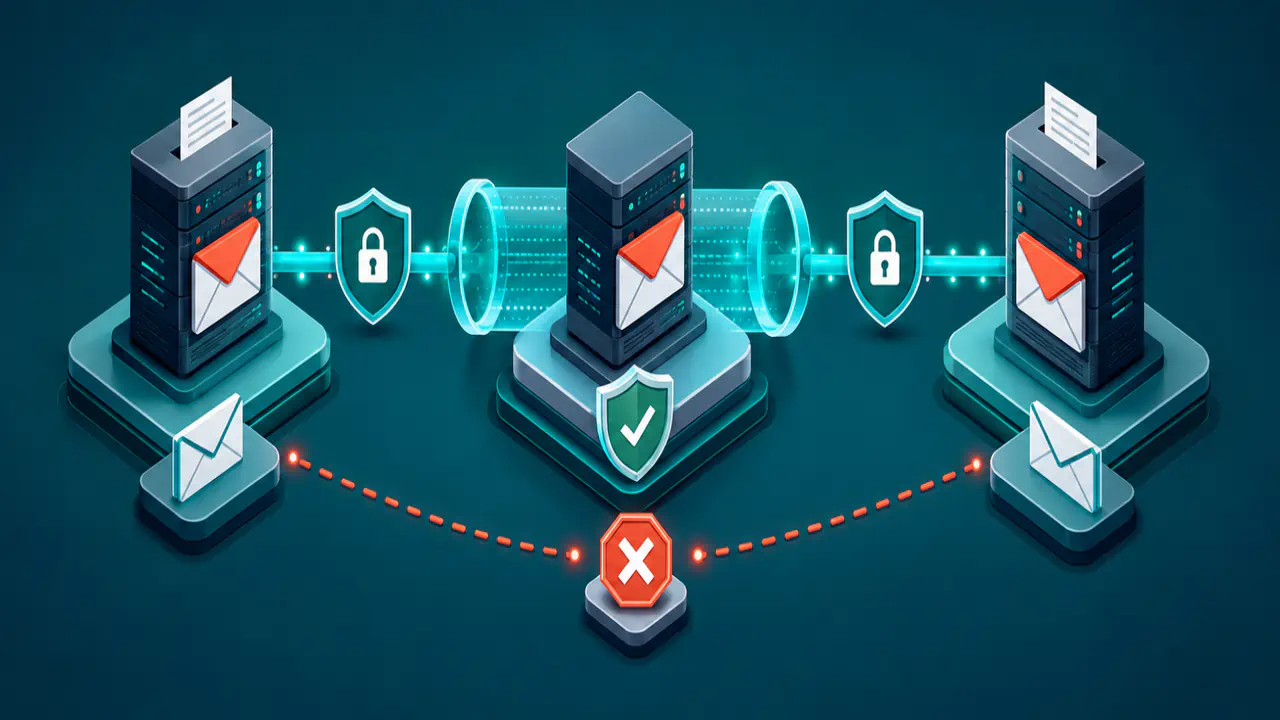
Açık SMTP relay, bir posta sunucusunun yetkisiz bir istemci için ilgisiz dış alan adlarına e-posta aktarmasına izin vermesidir. E-posta aktarım protokolü SMTP ile sunucular arasında mesaj iletilmesi normaldir; relay bu ara aktarım görevini anlatır. Sorun, sunucunun dış aktarım yetkisini güvenilmeyen üçüncü tarafları da kapsayacak kadar geniş vermesidir.
Bir sunucunun internetten SMTP bağlantısı kabul etmesi veya kendi alan adına gelen postayı teslim alması tek başına açık relay olduğu anlamına gelmez. Sunucu, belirli alan adları için postayı alıp başka bir sunucuya iletmekle de görevli olabilir. Bu görev kapsamındaki aktarım açık relay değildir. Açık relay'de yetkisiz istemci, bu yönetilen hedeflerin dışındaki adreslere de posta aktarabilir. SMTP zarfındaki gönderici adresini bildiren MAIL FROM komutunda yerel bir alan adının yazması, istemciye aktarım yetkisi vermez.
Yalnız size ait veya açıkça test yetkisi verilmiş sunucularda doğrulama yapın. Kontrolünüzdeki test adreslerini kullanın, kimlik doğrulaması yapmadan sunucunun dış alıcıyı reddedip reddetmediğini gözleyin ve sonucu posta sunucusu günlüklerinden ve yapılandırma kurallarından doğrulayın.
Hangi Posta Aktarımları Yetkilidir?
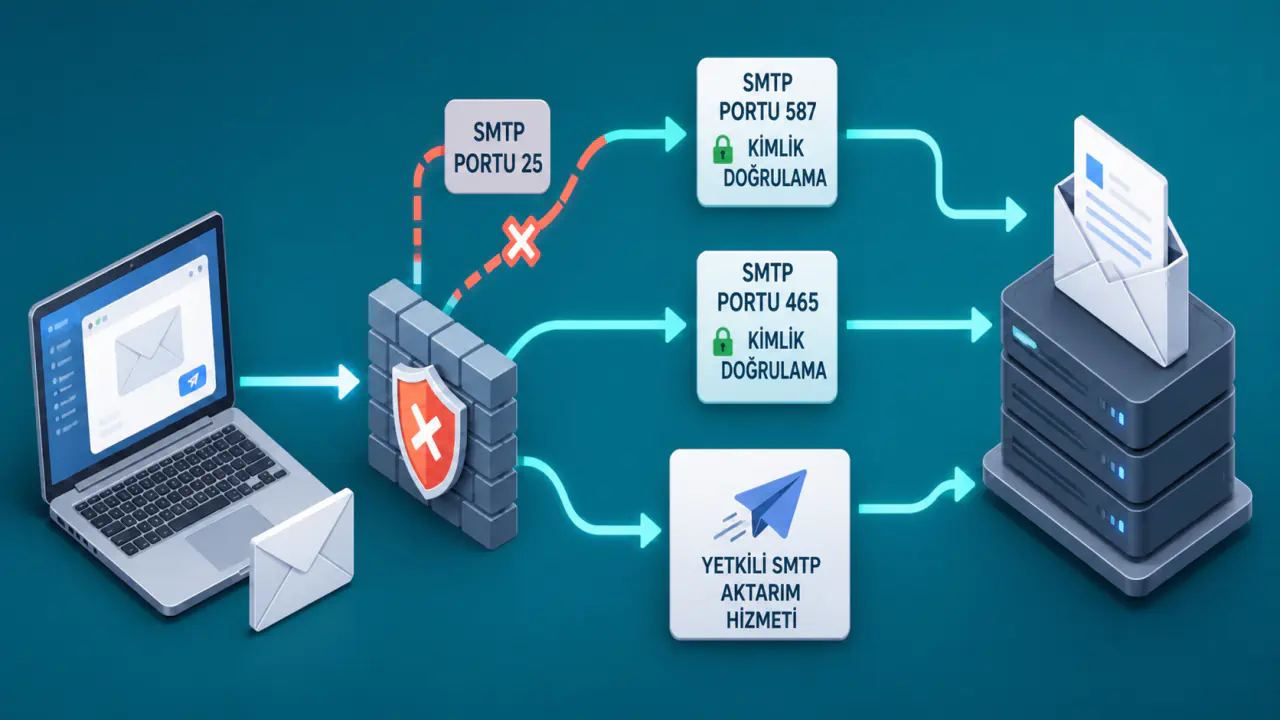
DNS’teki MX kaydı, bir alan adına gelen e-postayı kabul eden sunucuyu belirtir. Bu sunucu mesajı kendi posta kutusuna teslim edebilir veya aynı alan adına hizmet veren başka bir posta sunucusuna aktarabilir. Kimliği doğrulanmış bir kullanıcının ya da açıkça izin verilmiş bir iç uygulamanın dış alıcılara mesaj göndermesi de yetkili relay olabilir.
SMTP standardı RFC 5321, sunucunun relay isteğini kendi politikası gereği reddedebileceğini belirtir. Posta gönderim hizmetlerini ele alan RFC 5068 de yetkisiz dış aktarımın engellenmesini ister. Bu kurallar, internetten yerel alıcılara gelen normal postanın mutlaka kullanıcı kimlik doğrulamasıyla alınacağı anlamına gelmez.
Açık SMTP Relay Güvenli Biçimde Nasıl Test Edilir?
Testin amacı, sunucunun yetkisiz aktarımı kabul edip etmediğini kontrollü biçimde görmektir. Test istemcisi, sunucunun güvenilir ağ listesinde yer almayan bir ağdan bağlanmalıdır. Kullanıcı kimliğini doğrulayan SMTP AUTH mekanizmasını kullanmamalıdır. İstemci sertifikası gibi başka bir yöntemle kazanılmış aktarım yetkisi de bulunmamalıdır.
- Test edeceğiniz posta sunucusunun size ait olduğunu veya test için açık yetkiniz bulunduğunu doğrulayın.
- Sunucunun güvenilir IP adresi aralıkları dışında kalan bir istemciyle bağlantı kurun ve SMTP kimlik doğrulaması yapmayın.
- Gönderici için test edilen sunucunun yönettiği alanların dışında kalan ve kontrol ettiğiniz bir adres kullanın; ardından aynı denemeyi yine size ait yönetilen bir alandaki gönderen adresiyle tekrarlayın. MAIL FROM adresinin yerel görünmesi tek başına dış aktarıma izin vermemelidir.
- Alıcı için yine kontrol ettiğiniz, test edilen sunucunun ne yerel teslimat yaptığı ne de özel relay hedefi olarak yönettiği başka bir alan adındaki posta kutusunu kullanın.
- SMTP oturumunu başlatıp sunucu özelliklerini öğrenen
EHLO, zarf göndericisini bildirenMAIL FROMve alıcıyı bildirenRCPT TOkomutlarının yanıtlarını inceleyin. Açık bir relay ret yanıtı alınırsa mesaj göndermeden testi bitirin. Politika, alıcı aşamasında veya yapılandırmaya bağlı başka bir aşamada uygulanabilir. - Dış alıcı kabul edilmişse önce günlükleri ve eşleşen yetkilendirme kuralını inceleyin. Gerçek aktarımı doğrulamak gerekiyorsa yalnız kontrolünüzdeki bu alıcıya tek bir zararsız test iletisi gönderin. Mesaj içeriğini aktaran
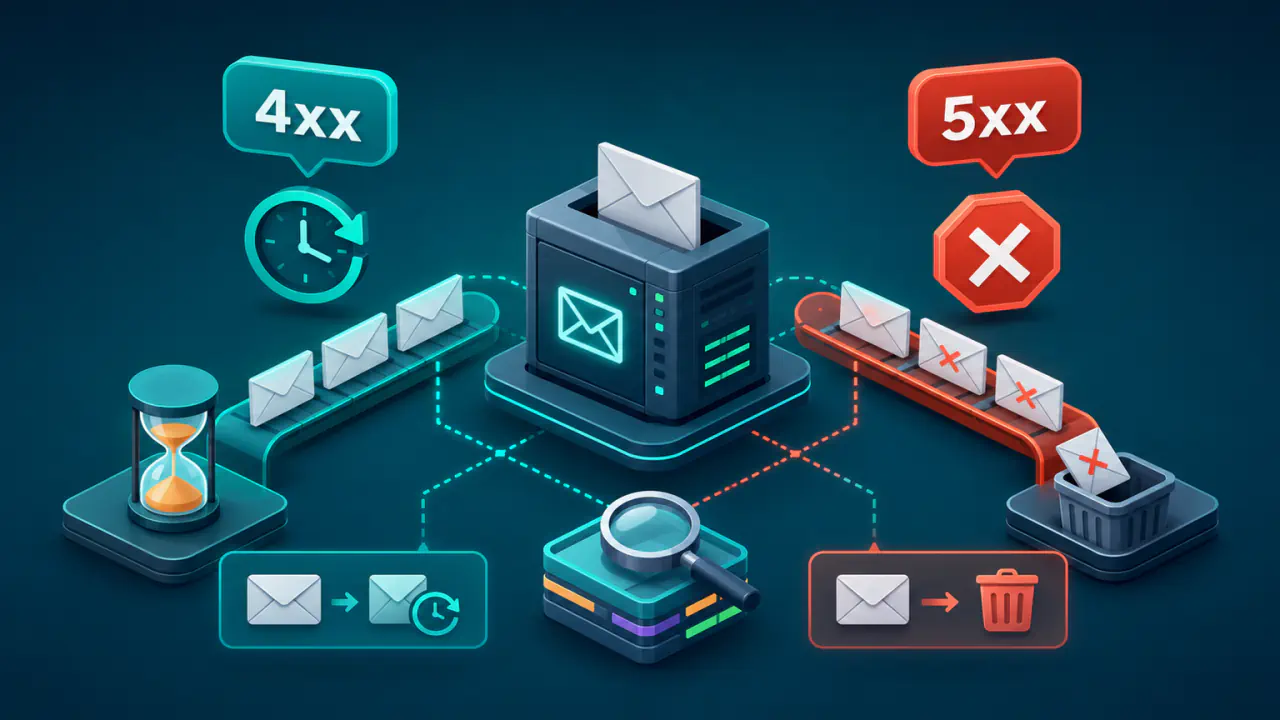
DATAaşamasının son yanıtını, kuyruk kaydını ve dış hedefe teslimat kaydını birlikte kontrol edin. Alıcı komutuna verilen 250 yanıtı tek başına mesajın kabul edildiğini veya aktarıldığını kanıtlamaz.
Tabloda “dış alıcı”, sunucunun yerel teslimat yaptığı veya relay hizmeti verdiği yönetilen alanların dışındaki alıcıdır. “Dış istemci” ise güvenilir kaynak listesinde bulunmayan istemcidir.
| Test senaryosu | Normal beklenti | Yorum |
|---|---|---|
| Kimliği doğrulanmamış dış istemci → yerel alıcı | Kabul edilebilir | Sunucu bu alan için posta alıyorsa normal MX trafiği olabilir. |
| Kimliği doğrulanmamış dış istemci → dış alıcı | Reddedilmeli | Açık relay kontrolündeki temel senaryodur. |
| Kimliği doğrulanmamış dış istemci (yerel MAIL FROM) → dış alıcı | Reddedilmeli | Yerel görünen MAIL FROM adresi tek başına relay yetkisi vermemelidir. |
| Kimliği doğrulanmış kullanıcı → dış alıcı | İzin verilebilir | Hesabın gönderim yetkisine bağlı meşru relay olabilir. |
| Güvenilen iç sistem → dış alıcı | İzin verilebilir | Yalnız açıkça tanımlanmış güvenilir ağ veya sunucu için beklenir. |
Açık Relay Testinde Yanlış Sonuca Yol Açan Durumlar
En yaygın hata, test istemcisinin farkında olmadan güvenilir ağ kapsamına girmesidir. Gereğinden geniş tanımlanmış IP adresi aralıkları, VPN bağlantılarının çıkışları, ofis ağları veya eski güven listeleri, kimlik doğrulaması yapılmasa bile istemciye relay yetkisi verebilir. Bu nedenle yalnız SMTP yanıtına değil, hangi erişim kuralının uygulandığına da bakmak gerekir.
- Yerel alıcıyı dış alıcı sanmak: Sanal alan, yönlendirme alanı veya relay alanı olarak tanımlanmış hedefler sunucu açısından yerel ya da yetkili kabul edilebilir.
- Bağlantı kabulünü relay izni sanmak: Sunucunun oturumu açması, dış alıcıya mesaj aktaracağını göstermez.
- Tek bir 250 yanıtıyla karar vermek: Bazı yapılandırmalar sonraki aşamada politika uygulayabilir; günlük ve kuyruk kanıtı gerekir.
- Kimlik doğrulama durumunu gözden kaçırmak: Önceden açılmış oturum, ara katman veya güvenilen ağ politikası testi geçersiz kılabilir.
Açık Relay'i Kapatma ve Sonucu Doğrulama
Kullanılan üründen bağımsız olarak dış hedeflere relay yetkisini varsayılan biçimde reddedin. Yalnız kimliği doğrulanmış kullanıcıların ve açıkça tanımlanmış güvenilir kaynakların dış alıcılara posta aktarmasına izin verin; kimliği doğrulanmamış dış istemcilerden gelen mesajları ise yalnız yerel veya yönetilen alıcı alanları için kabul edin.
- Güvenilir istemci ve ağ listelerini gözden geçirip gereksiz veya aşırı geniş aralıkları kaldırın.
- Kimliği doğrulanmamış ve güvenilir kaynak olarak tanımlanmamış istemcilerin, yönetilen alanlar dışındaki alıcılara aktarım yapmasını engelleyen relay politikasını etkinleştirin.
- Yerel alanlar, sanal alanlar ve özel relay alanlarının gerçekten size ait veya yönetiminizde olduğunu doğrulayın.
- Yapılandırmayı uyguladıktan sonra kimliği doğrulanmamış dış istemci senaryosunu aynı koşullarla yeniden çalıştırın.
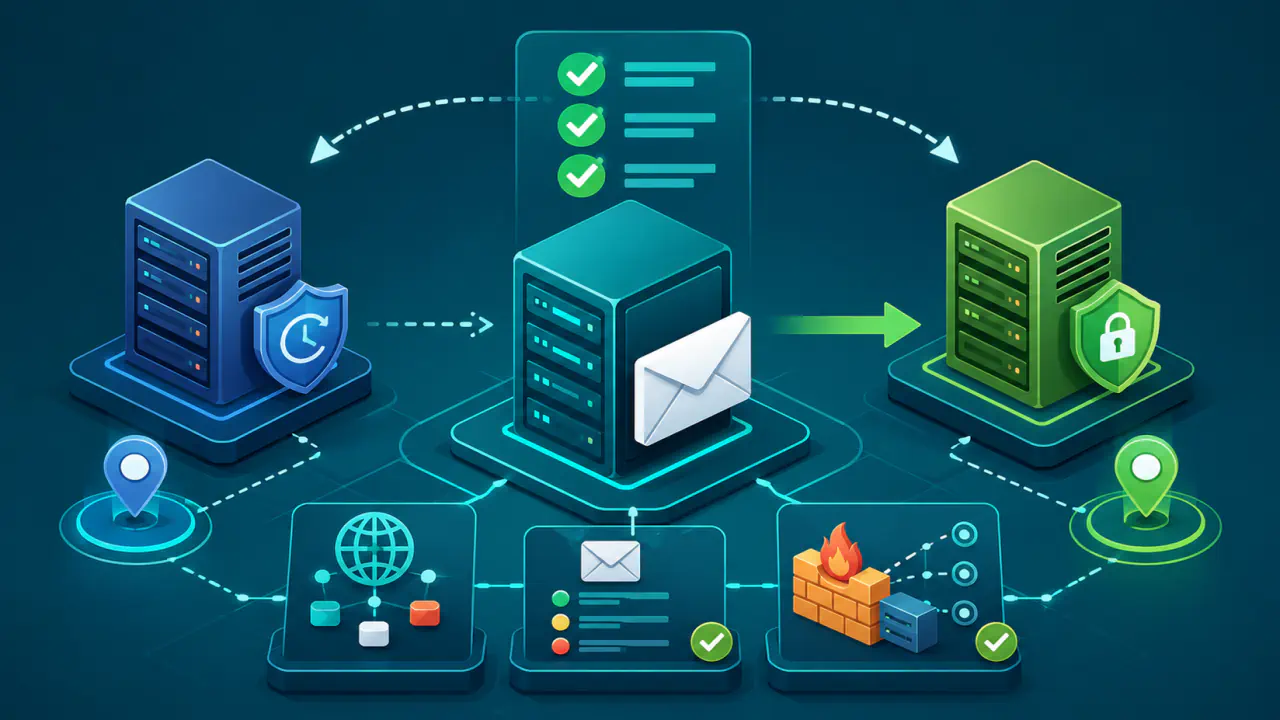
- Ret yanıtının gerçekten relay kuralından kaynaklandığını günlüklerden doğrulayın. Mesajın aktarım için kabul edilmediğini ve dış hedefe gönderilmediğini kontrol edin; geçici ağ hatası veya dolu posta kutusu, relay yetkisinin kapandığını kanıtlamaz.
- Yetkili kullanıcıların ve iç sistemlerin normal gönderimlerini, ayrıca yönetilen alanlara dışarıdan gelen meşru postanın kabulünü ayrı testlerle doğrulayın.
Açık Relay Neden Ciddi Bir Sorundur?
Açık relay, sunucunun üçüncü taraflarca istenmeyen veya kötü amaçlı posta dağıtımında aracı olarak kullanılmasına olanak tanıyabilir. Bu durum kuyrukların büyümesine, işlem ve ağ kaynaklarının tüketilmesine, olay incelemesinin zorlaşmasına ve bu sunucudan gönderilen iletilerin alıcı sistemlerde daha sık reddedilmesine veya karantinaya alınmasına yol açabilir.