MX Kaydı Nedir ve Nasıl Yapılandırılır?
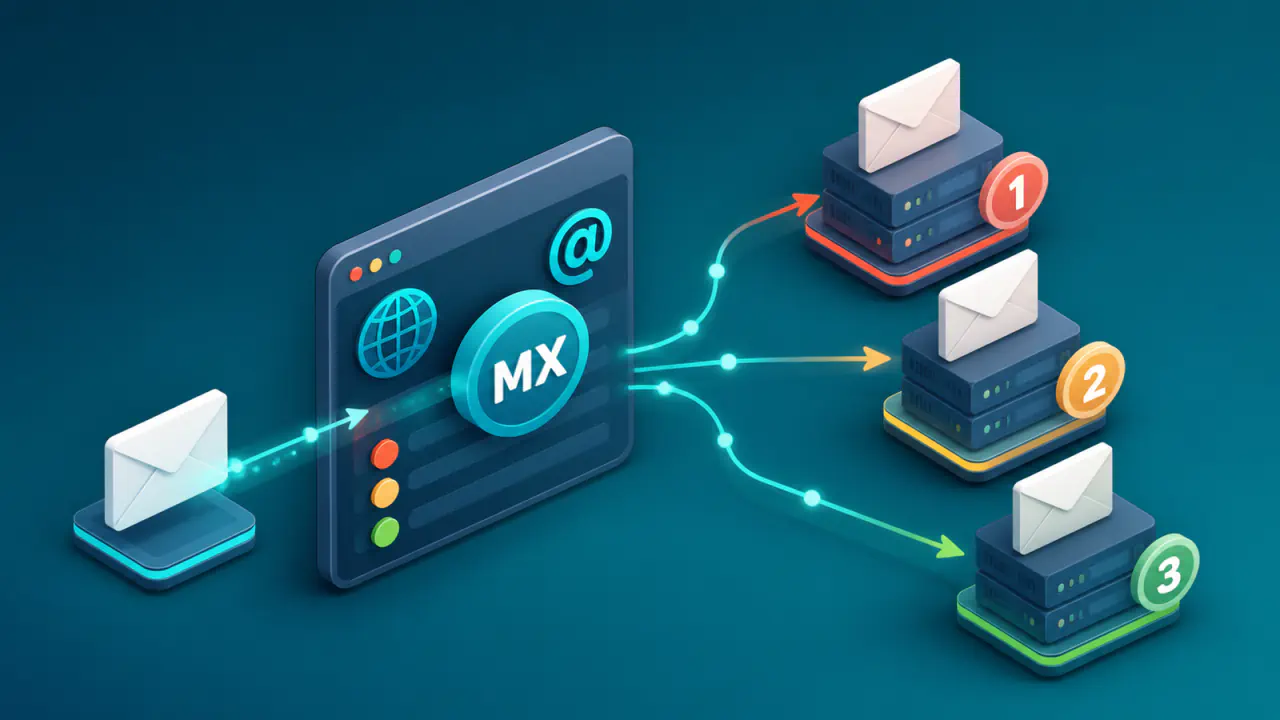
MX (Mail Exchanger) kaydı, bir alan adına gelen e-postanın hangi posta sunucusuna teslim edileceğini bildiren DNS kayıt türüdür. Gönderen posta sistemi alıcı adresindeki alanı sorgular, yayımlanan MX hedeflerini tercih değerine göre sıralar ve kullanılabilir hedefe bağlanır.
Bir MX kaydında iki asıl veri bulunur: posta sunucusunun tam adı ve tercih sırasını gösteren sayı. Düşük sayı daha çok tercih edilir. Hedef doğrudan IP adresi olamaz; ayrı bir adres kaydına çözülen sunucu adı olmalıdır.
MX yalnız gelen posta yolunu tanımlar. Kullanıcıların mesaj gönderdiği sunucu, posta kutuları, gönderen alan adı doğrulaması, içerik filtreleme ve bağlantı şifrelemesi ayrı bileşenlerdir. Bu nedenle DNS kaydının doğru görünmesi, posta hizmetinin çalıştığını tek başına kanıtlamaz.
MX Kaydının Bileşenleri
| Alan | Anlamı | Doğru kullanım | Yaygın hata |
|---|---|---|---|
| Kayıt adı | Hangi alan veya alt alan için posta kabul edileceği | Ana alan için panelin istediği @, boş değer veya tam alan adı | Kaydı yetkili olmayan DNS paneline eklemek |
| Tercih | Hedeflerin denenme sırası | 0 ile 65535 arasında; düşük sayı önce | Büyük sayıyı daha öncelikli sanmak veya ağırlık yüzdesi gibi yorumlamak |
| Hedef | Posta kabul eden sunucu adı | Tam sunucu adı; A (IPv4) veya AAAA (IPv6) kaydı ile çözülebilir | IP adresi, çözümsüz ad veya CNAME kaydı kullanmak |
| Yaşam süresi | DNS önbelleğinde tutulma süresi | Geçiş planına uygun TTL | Değişiklikten hemen önce TTL düşürüp eski önbelleklerin de anında değiştiğini sanmak |
Panel alanlarının adı DNS sağlayıcısına göre değişebilir. “Öncelik”, “preference” veya “priority” aynı MX sayısını; “hedef”, “value” veya “mail server” ise sunucu adını ifade edebilir. E-posta sağlayıcısının verdiği hedefleri yazım biçimi ve tercih değerleriyle birlikte uygulayın.
E-posta Teslimat Sırası Nasıl Çalışır?
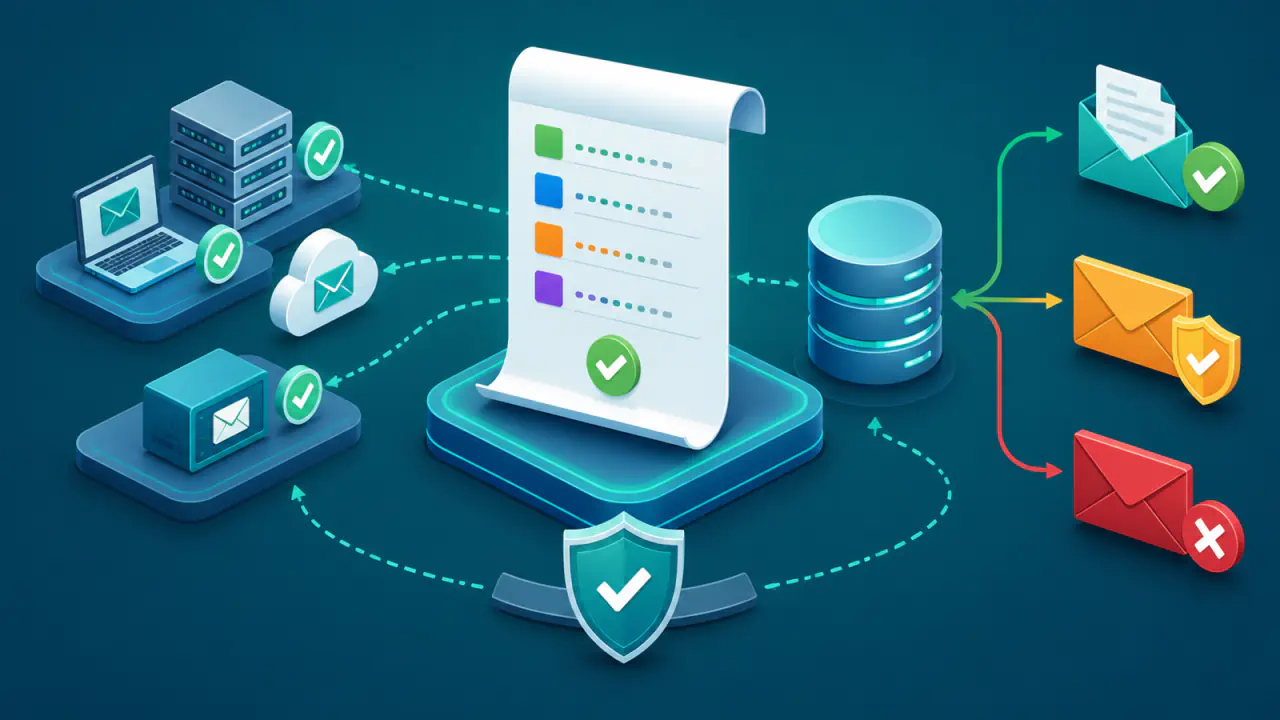
SMTP göndereni önce alıcı adresindeki @ işaretinden sonraki alanı belirler. DNS’ten MX listesini alır, kayıtları düşük tercih değerinden yükseğe sıralar ve seçilen hedefin A veya AAAA adreslerinden birine sunucudan sunucuya posta aktarımı için bağlanır.
- Alıcı alan adı için MX sorgusu yapılır.
- En düşük tercih değerindeki hedefler ilk grubu oluşturur.
- Aynı tercihte birden fazla hedef varsa ve birini öne çıkaran açık neden yoksa SMTP göndereni yükü dağıtmak için sıralamayı rastgeleleştirir.
- Seçilen hedefin A ve AAAA kayıtları çözülür; kullanılabilir adresler denenir.
- İlk grup başarısız olursa daha yüksek tercih değerindeki hedeflere geçilebilir.
- Geçici hata mesajı kuyrukta tutup daha sonra denemeye, kalıcı hata ise teslimatı sonlandırmaya yol açabilir.
Sunucudan sunucuya SMTP teslimatı genellikle TCP 25 numaralı portu kullanır. Kullanıcının mesaj gönderimi için kullanılan 587 veya 465 numaralı portlar MX seçiminin parçası değildir. Güvenlik duvarı yalnız kullanıcı gönderim portlarını açıyorsa dış sunucular gelen postayı teslim edemez.
MX Hedefi İçin DNS Kuralları
MX hedefi mail.ornekalanadi.com gibi tam bir sunucu adı olmalıdır. DNS sorgusu bu ad için en az bir A veya AAAA sonucu döndürmelidir. Hedef alanına doğrudan IPv4 ya da IPv6 adresi yazmak geçerli değildir. Hedefin CNAME kaydına çözülmesi de standartla uyumlu değildir; posta sunucusunun gerçek adı doğrudan adres kayıtlarını taşımalıdır.
Üçüncü taraf e-posta hizmetinde hedef adın A veya AAAA kaydını siz oluşturmazsınız; e-posta sağlayıcısı kendi alanındaki hedefi yönetir. Hem A hem AAAA yayımlanıyorsa posta hizmetinin IPv4 ve IPv6 yollarında gerçekten erişilebilir olduğunu sınayın. Çalışmayan bir AAAA kaydı bazı göndericilerde gereksiz bekleme ve teslimat hatası oluşturabilir. Kendi posta sunucunuzu kullanıyorsanız hedef adın adres kaydı, TCP 25 erişimi, alanınız için posta kabulü, kuyruk ve depolama yapılandırması birlikte hazır olmalıdır.
Bazı DNS panelleri hedef adının sonuna kök noktayı otomatik ekler. Panel göreli ad bekliyorsa tam adı yanlış biçimde yazmak, alanın iki kez eklenmesine ve mail.ornekalanadi.com.ornekalanadi.com gibi hatalı bir hedefe yol açabilir. Kaydı kaydetmeden önce panelin önizlediği tam adı kontrol edin.
Tercih Değeri ve Aynı Öncelikli Hedefler
MX tercih değeri hız, kapasite veya trafik yüzdesi değildir. 10 değerli hedef 20 değerli hedeften önce denenir; fakat 10 yerine 0 kullanmak sunucuyu hızlandırmaz. Tek kayıt varsa sayı yalnız göreli sıralama için anlam taşır. E-posta hizmeti sağlayıcısı değer verdiyse bu değerleri değiştirmeyin.
Aynı tercihteki hedefler eşdeğer adaylardır. SMTP göndereni bunların sırasını rastgeleleştirerek yükü dağıtabilir; bu yöntem hassas ağırlıklandırma sağlamaz. Posta trafiğini 70/30 oranıyla dağıtmak için MX sayılarını yüzde gibi kullanamazsınız.
Daha yüksek sayılı “yedek” hedef de alanınız için gerçek posta kabul etmeli, iletileri güvenli biçimde kuyrukta tutmalı ve doğru sisteme aktarmalıdır. Hazır olmayan ikincil hedef, yedeklilik yerine gecikme, geri dönen ileti veya kötüye kullanım riski oluşturur.
MX Yoksa ve Alan Posta Kabul Etmiyorsa Ne Olur?
Bir alan adında MX kaydı yoksa SMTP, alanın A veya AAAA kaydını tercih değeri 0 olan örtük MX gibi deneyebilir. Bu geri dönüş web sunucusunun posta da kabul edeceği anlamına gelmez. E-posta alanlarında açık MX yayımlamak hedefi ve tercih sırasını belirsiz bırakmaz.
Hiç e-posta kabul etmeyen alanlar için Null MX (boş MX) kullanılır: MX 0 .. Kök noktayı hedef gösteren bu kayıt, alanın posta hizmeti bulunmadığını kesin biçimde bildirir. Boş MX ile normal MX kayıtlarını aynı adda birlikte yayımlamayın; bu iki niyet birbiriyle çelişir.
Önceden MX bulunmayan bir alana ilk kayıt eklenirken eski “kayıt yok” cevabı da DNS bölgesinin olumsuz önbellek süresi boyunca tutulabilir; yalnız yeni MX kaydına verilen TTL bu eski cevabı geriye dönük kısaltmaz.
Bir alt alanın MX kaydı ana alandan bağımsızdır. Örneğin birim.ornekalanadi.com için ayrı posta altyapısı kullanılacaksa MX o alt alanda yayımlanır. Alt alanda MX yoksa üst alanın MX kaydı otomatik devralınmaz; gönderen, aynı alt alanın A veya AAAA kayıtlarını örtük MX olarak deneyebilir.
MX Kaydı İçin Kurulum ve Geçiş Hazırlığı
- Alan adının gerçekten hangi yetkili ad sunucularını kullandığını belirleyin.
- E-posta sağlayıcısından hedef adları ve tercih değerlerini alın.
- Kendi sunucunuzsa A/AAAA, TCP 25, sertifika ve posta kabul yapılandırmasını hazırlayın.
- Mevcut MX kayıtlarını, eski hizmeti ve geri dönüş planını kaydedin.
- Geçişten en az mevcut TTL kadar önce yeni, daha kısa TTL değerini yayımlayın.
- Yeni sunucunun eski sistemle aynı alıcı adreslerini veya kontrollü aktarım yolunu desteklediğini doğrulayın.
TLS sertifikası MX kaydında tutulmaz; SMTP sunucusunda yapılandırılır. Gelen SMTP bağlantısında sunucunun sertifikasını gönderen posta sistemi denetler; doğrulama gereksinimleri gönderenin uyguladığı TLS politikasına bağlıdır. Alıcı alanın yayımladığı ve gönderenin desteklediği ek güvenlik politikaları da bu gereksinimleri belirleyebilir. Sunucunun sunduğu sertifikayı, şifreli bağlantı desteğini ve olası ad uyuşmazlığını MX kaydının varlığından ayrı test edin.
MX Kaydı Nasıl Eklenir?
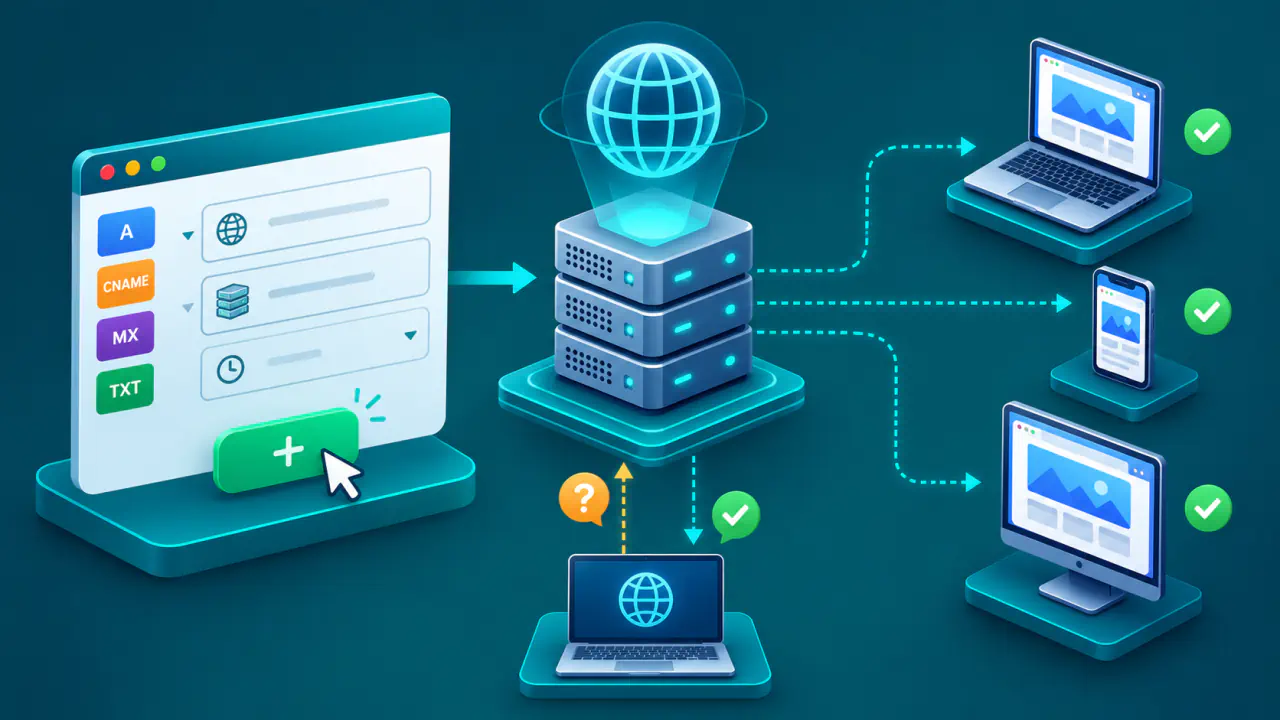
- Yetkili DNS sağlayıcısının yönetim panelini açın.
- Kayıt türü olarak MX seçin.
- Ana alan veya ilgili alt alan için panelin beklediği kayıt adını girin.
- E-posta sağlayıcısının verdiği tercih değerini yazın.
- Hedefe posta sunucusunun tam adını girin; IP adresi yazmayın.
- Geçiş planına uygun TTL değerini seçin.
- Her ek hedefi ayrı MX kaydı olarak oluşturun.
- Kaydetmeden önce ad, tercih ve hedefin panelde nasıl tamamlandığını inceleyin.
Kayıt kaydedildikten sonra yalnız panel listesini kanıt saymayın. Yetkili DNS yanıtını ve farklı recursive resolver (özyinelemeli DNS çözümleyicisi) hizmetlerinden alınan sonucu kontrol edin. Yetkili olmayan bir paneldeki doğru görünümlü kayıt internete hiç yansımayabilir.
Birden Fazla MX ve Hizmet Geçişi
Geçişte yeni hedefleri yayımlamadan önce yeni sunucu bütün alıcıları kabul etmelidir. DNS değişikliğinden sonra eski ve yeni MX cevapları TTL süresince farklı sorgulayıcılarda görülebilir; eski sistemi yalnız panelde yeni kayıt göründü diye kapatmayın. Posta kuyrukları da başarısız teslimatı daha sonra tekrar deneyebilir.
Yeni sistem doğrulandıktan, eski önbelleklerin süresi dolduktan ve bekleyen kuyruklar için yeterli geçiş süresi bırakıldıktan sonra eski MX hedeflerini kaldırın. Ardından normal TTL değerine dönün. Geri dönüş gerekirse hangi kayıtların hangi sırayla yeniden yayımlanacağını önceden belgeleyin.
İkincil sunucu, kabul ettiği mesajı başka bir sunucuya aktarırken kendisini MX listesinde tanımalıdır. Teslimat döngüsünü önlemek için kendi tercih düzeyindeki ve daha yüksek sayılı hedefleri denenecek listeden çıkarır; yalnız daha düşük sayılı hedefler kalır. Ana sunucuya geçici olarak erişilemiyorsa iletiyi kuyrukta tutup yeniden denemesi normaldir. Kuyruk süresini ve ana sisteme aktarım davranışını kontrollü kesintiyle doğrulayın.
Yedek hedefleri farklı sunuculara yazmak tek başına bağımsızlık sağlamaz. Aynı veri merkezi, güvenlik duvarı, internet bağlantısı, depolama, yönetim hesabı veya e-posta sağlayıcısına bağlı hedefler aynı olayda kesilebilir. Posta kabulü ve kuyruk devralmasını gerçek kesinti denemesiyle sınayın.
MX ve Posta Teslimatı Nasıl Doğrulanır?
| Kontrol | Beklenen sonuç | Hata durumunda incelenecek yer |
|---|---|---|
| Yetkili MX sorgusu | Tüm hedefler ve tercih değerleri doğru görünür. | Ad sunucusu, kayıt adı ve panel seçimi |
| Hedef A/AAAA sorgusu | Her hedef kullanılabilir IP adresine doğrudan çözülür. | Eksik adres kaydı, CNAME veya yazım hatası |
| Dışarıdan SMTP oturumu (TCP 25) | Sunucu SMTP karşılaması verir ve alanı kabul eder. | Güvenlik duvarı, SMTP hizmeti, internet servis sağlayıcısının port engeli ve posta alanı ayarı |
| Kontrollü test iletisi | Mesaj doğru posta kutusuna, beklenen sürede ulaşır. | SMTP günlükleri, kuyruk, alıcı tanımı ve filtreler |
| İkincil hedef testi | Birincil yokken ikincil mesajı kabul edip tanımlı biçimde işler. | Yedek sunucunun alan kabulü, kuyruk ve aktarım ayarı |
Dış bağlantı testini yalnız sahip olduğunuz veya test izni bulunan sunucularda yapın. SMTP’de 4xx sınıfı genellikle geçici, 5xx sınıfı kalıcı hata bildirir; kesin anlam için tam yanıt kodunu ve sunucu günlüğünü birlikte değerlendirin. Geçici hata alan gönderenler mesajı kendi kuyruk politikalarına göre daha sonra yeniden deneyebilir; tek bir anlık bağlantı testi bütün teslimat penceresini temsil etmez.
Sık Hatalar ve MX Kaydının Kapsamı
- Hedefe IP adresi veya CNAME yazmak.
- Daha büyük tercih sayısını daha öncelikli sanmak.
- Yetkili olmayan DNS panelinde değişiklik yapmak.
- Hedef adın A/AAAA kaydını veya TCP 25 erişimini hazırlamamak.
- Boş MX ile normal MX kayıtlarını birlikte yayımlamak.
- Yeni sistem hazır olmadan eski hedefleri kaldırmak.
- İkincil sunucunun alan için posta kabulünü ve kuyruk davranışını sınamamak.
MX, giden posta kaynağını yetkilendirmez. SPF (Sender Policy Framework) gönderim yetkisini, DKIM (DomainKeys Identified Mail) ileti imzasını, DMARC (Domain-Based Message Authentication, Reporting, and Conformance) ise görünen gönderen alan adıyla doğrulama sonuçlarının uyumunu denetleyen ayrı mekanizmalardır; gerekli DNS kayıtları MX dışında yayımlanır. Kullanıcı gönderim sunucusu, ters DNS, TLS ve posta itibarı da MX dışında yönetilir.