E-posta Sunucusunun IP Adresi Değişince Ne Yapılmalı?
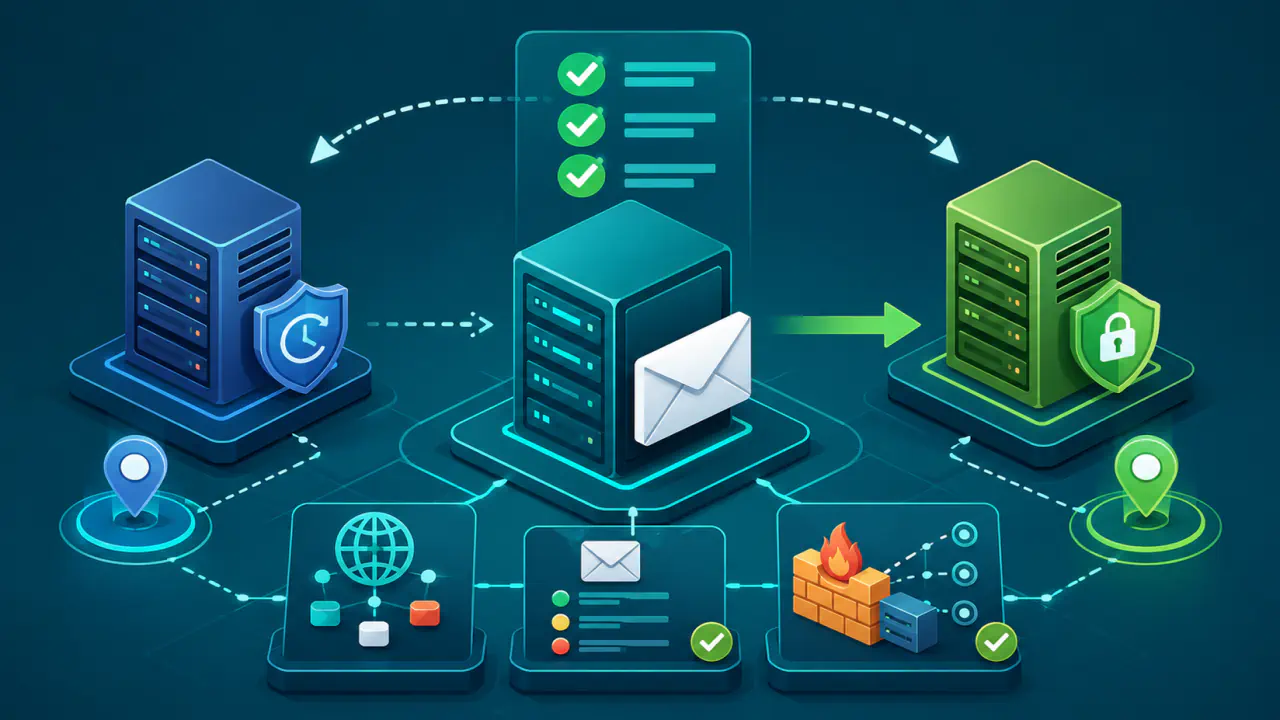
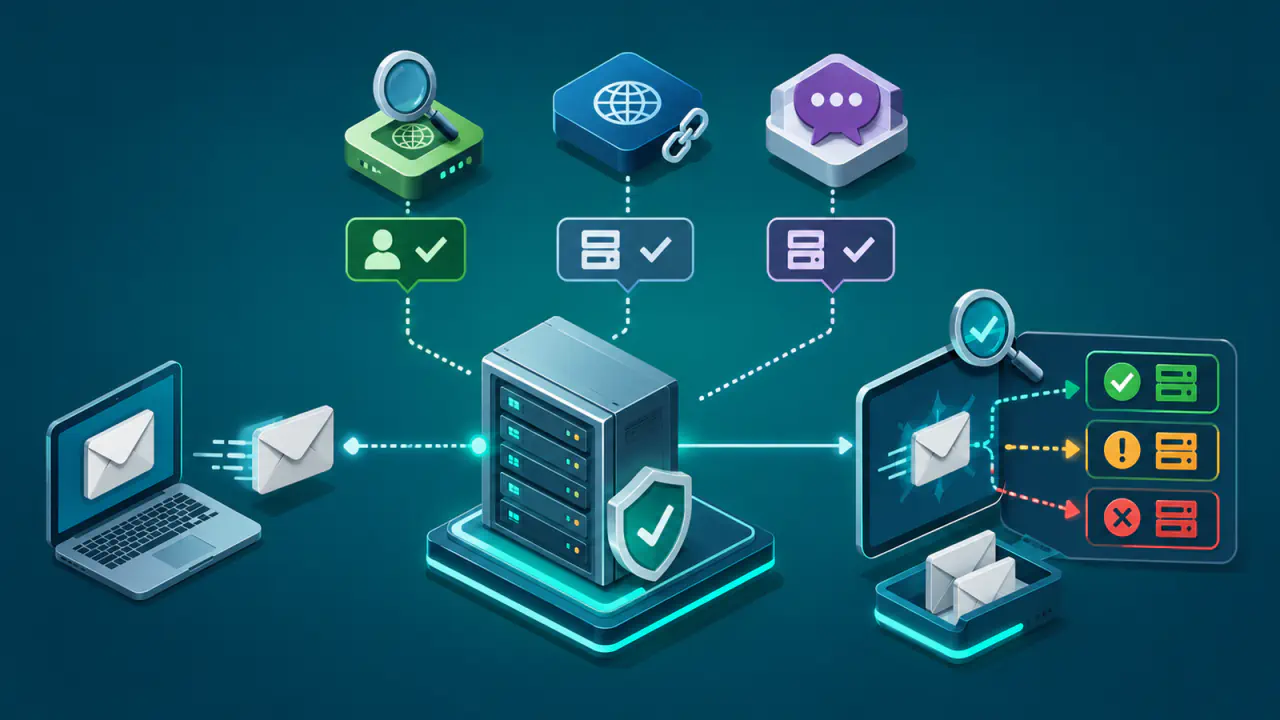
Gönderim sunucusunun genel IP adresi değiştiğinde yalnız ağ ayarını güncellemek yeterli olmaz. Alıcı posta sunucuları bağlantının geldiği kaynak IP adresini, bu adrese ilişkin DNS kayıtlarını ve gönderen alan adının bu IP adresini yetkilendirip yetkilendirmediğini ayrı ayrı değerlendirebilir.
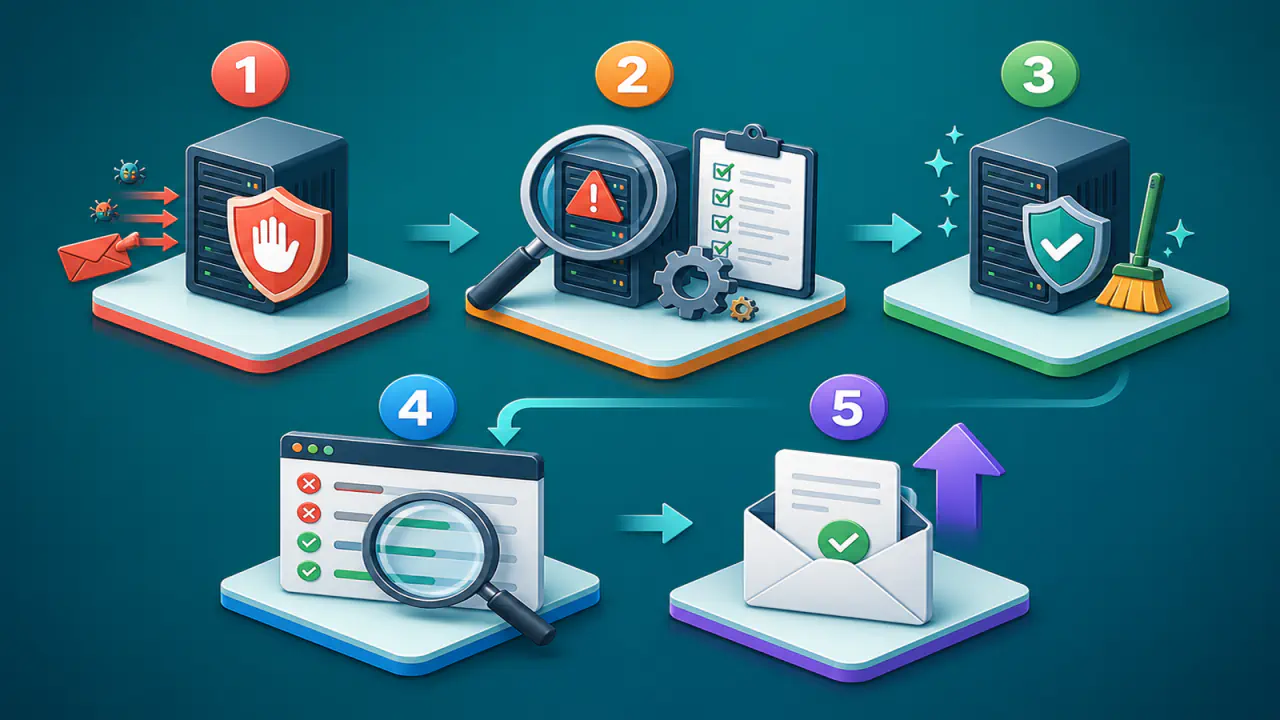
Yeni IP adresini gönderime açmadan önce DNS kayıtlarını ve e-posta aktarımını sağlayan SMTP protokolünde sunucunun bildirdiği adı hazırlayın. Gönderici alan adı adına hangi IP adreslerinin yetkili olduğunu denetleyen SPF sonucunu ve gerçek çıkış trafiğinin beklenen adresten gittiğini test edin. Yeni yol sorunsuz çalışmadan ve eski kuyruklar boşalmadan eski IP adresini devreden çıkarmayın.
Sunucunun IP adresi değiştiğinde, mesajlara alan adıyla ilişkilendirilen dijital imza ekleyen DKIM yönteminin anahtarını yenilemek gerekmez. Asıl risk, DNS, kaynak IP adresi ve SMTP kimliği arasındaki geçici tutarsızlığın teslimatı geciktirmesi veya bazı alıcıların iletileri reddetmesidir.
Yeni IP Adresine Geçişi Eski Adres Devredeyken Hazırlama
Eski ve yeni IP adresleri bir süre birlikte kullanılabiliyorsa yeni adresi önce hazırlayıp ardından gönderim trafiğini taşımak, sorun çıktığında geri dönmeyi kolaylaştırır. DNS kayıtlarını ve SPF yetkisini trafiği yeni adrese yönlendirdikten sonra düzeltmek, geçişin ilk dakikalarında veya DNS önbellekleri yenilenene kadar tutarsız sonuçlar doğurabilir.
Yeni IP Adresinin DNS Kimliğini Hazırlama
Gönderim sunucusunun adı için IPv4 adresini A, IPv6 adresini AAAA kaydıyla yayımlayın; kullanılmayan bir adres ailesi için sırf kayıt bulunsun diye adres eklemeyin. Yeni adrese ayrı bir sunucu adı hazırlayabilir veya aynı ad kullanılacaksa geçiş sırasında devredeki eski ve yeni adresleri birlikte yayımlayabilirsiniz. Ancak bu ad posta alımı için de kullanılıyorsa yayımlanan her adresin gelen bağlantıları da karşılayabildiğini doğrulayın.
IP adresinden sunucu adını bulmak için kullanılan PTR kaydını da yeni adres için geçişten önce kontrol edin. PTR kaydını çoğu altyapıda alan adınızın DNS paneli değil, IP adresi bloğunu yöneten barındırma sağlayıcısı, internet servis sağlayıcısı veya ağ işletmecisi yönetir. Yeni IP adresinin PTR kaydındaki ad için yapılan A veya AAAA sorgusunun yanıtı, yeni kaynak IP adresini içermelidir. Gmail gibi bazı alıcı sistemler bu ileri ve ters DNS eşleşmesini gönderim koşulu olarak arar.
Değişecek kayıtların önbellekte tutulma süresini belirleyen TTL değerini geçişten yeterince önce azaltabilirsiniz; ancak bu işlem önceden önbelleğe alınmış yanıtların süresini kısaltmaz. Yeni kayıtları bütün yetkili DNS sunucularında doğrulayın ve eski yanıtların kalan sürelerini hesaba katın. SPF politikasının ve yetki için başvurduğu DNS kayıtlarının önbellek sürelerini de geçiş planına dahil edin.
HELO/EHLO Adını Yeni Kaynak IP Adresiyle Eşleştirme
SMTP istemcisi posta aktarımına başlamadan önce HELO veya EHLO komutuyla kendisini tanıtır. HELO/EHLO adı yeni kaynak IP adresine çözümlenmiyorsa diğer DNS kayıtları güncellenmiş olsa bile alıcı posta sunucusu SMTP kimliğini yeni kaynak IP adresiyle tutarsız bulabilir.
Aynı sunucu adı kullanılmaya devam edebilir; her IP adresi değişiminde yeni bir ad üretmek gerekmez. Kullanılan adın yeni kaynak IP adresine çözümlenmesini sağlayın. PTR ve HELO/EHLO için aynı adı kullanmak kayıtları izlemeyi kolaylaştırır, ancak bu iki adın birebir eşit olması genel bir SMTP zorunluluğu değildir. RFC 5321, yalnız EHLO adı ile kaynak IP adresi eşleşmediği için mesajın reddedilmemesini ister; bu kural, alıcının ayrı ters DNS veya gönderici yetkilendirme koşullarını kaldırmaz.
SPF Yetkisini Trafik Taşınmadan Önce Güncelleme
SPF hem HELO/EHLO ile bildirilen sunucu adını hem de teslimat zarfındaki göndericiyi belirten MAIL FROM adresinin alan adını denetleyebilir. Bu nedenle kullanılan her ilgili alan adının SPF politikasını, gönderim trafiğini taşımadan önce yeni kaynak IP adresiyle sınayın.
Bu işlem her zaman SPF metnine doğrudan yeni bir IP adresi eklemeyi gerektirmez. Mevcut politika yeni adresi zaten yetkilendiriyorsa kayıt metnini değiştirmeniz gerekmez. SPF içindeki ip4 ve ip6 mekanizmaları doğrudan adresleri veya adres aralıklarını, include başka bir alan adının SPF sonucunu kullanır. a ve mx mekanizmaları ise sırasıyla belirtilen adın adres kayıtlarına ve posta sunucularının adreslerine bakar; bu kayıtlar değiştiğinde SPF metni değişmeden de yetkili adresler değişebilir. Yeni kaynak IP adresiyle gerçek bir SPF denetimi yaparak sonucu doğrulayın.
Eski IP adresini kullanan sunucu geçiş sırasında meşru posta göndermeyi sürdürüyorsa bu adresi SPF kaydından hemen çıkarmayın. Eski sunucuda kuyrukta bekleyen iletiler veya geçici yeniden denemeler sona erene kadar iki kaynak da yetkili kalabilir. Yeni adresten gönderim kararlı hale geldikten ve eski adres artık kullanılmadıktan sonra eski yetkiyi kaldırın.
MX Kaydı Yalnız Alım Yolu da Değişiyorsa Güncellenir
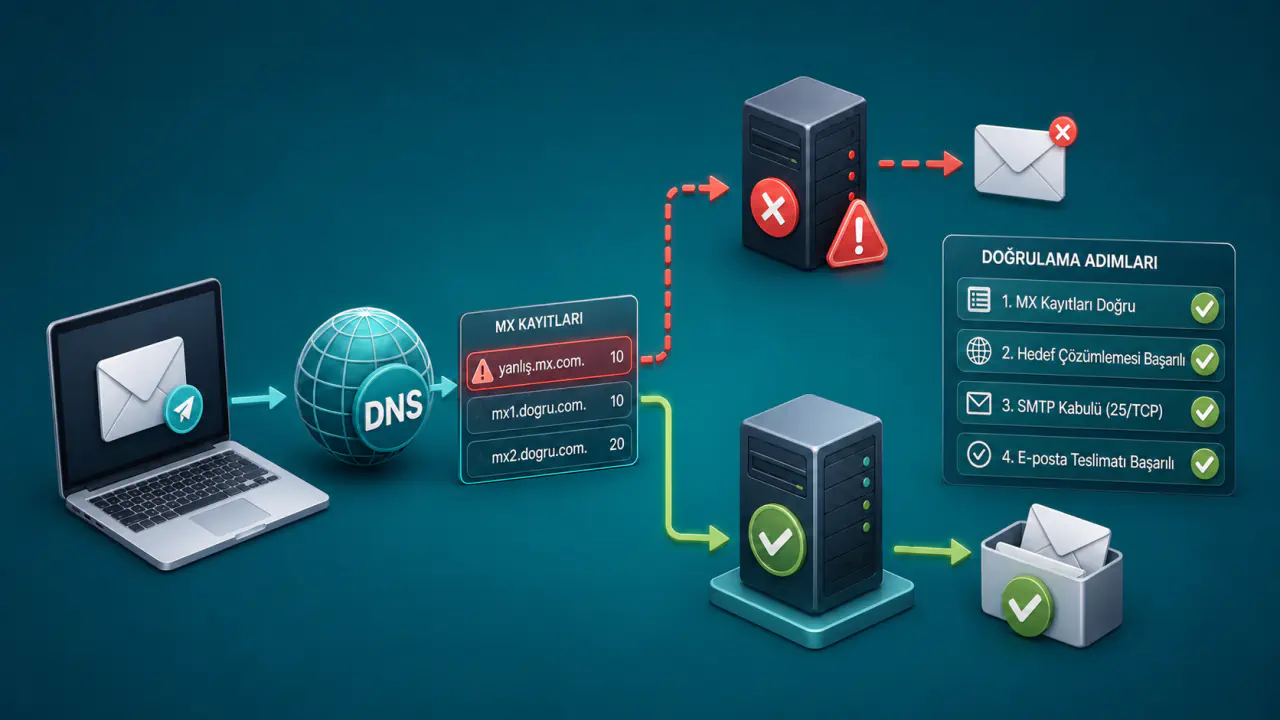
Gönderim sunucusunun kaynak IP adresinin değişmesi tek başına MX kaydını değiştirmeyi gerektirmez. MX kaydı bir alan adına gelen e-postanın teslim edileceği posta sunucusunu belirler; yalnız giden SMTP bağlantısının kaynak adresi değişiyorsa alım yolu aynı kalabilir.
Aynı makine hem gönderim hem alım yapıyorsa ve MX hedefi olarak kullanılan sunucu adının IP adresi de değiştiyse ilgili A veya AAAA kaydı yeni adresi göstermelidir. MX hedefinin ana bilgisayar adı değişmiyorsa yalnız IP adresi değişti diye MX kaydını başka bir değere çevirmeyin.
Ağ Çıkışındaki Gerçek Kaynak IP Adresini Doğrulama
DNS ve SPF doğru olsa bile posta trafiği beklenmeyen bir IP adresinden çıkarsa alıcı posta sunucusu farklı bir kaynak IP adresi görür. Kaynak adresini değiştiren NAT, bağlantıları sunucular arasında dağıtan yük dengeleyicinin çalışma biçimi veya harici e-posta gönderim hizmeti nedeniyle uygulamada tanımlanan adres ile internette görülen kaynak adres farklı olabilir.
Geçiş sırasında yalnız sunucunun yerel ağ arayüzünü kontrol etmek yeterli değildir. Kontrollü bir gönderimle dışarıdan görülen kaynak IP adresinin yeni adres olduğunu, sunucular arası SMTP bağlantılarının kurulabildiğini ve bağlantı denemelerinin güvenlik duvarı ya da sunucunun bağlı olduğu barındırma ağının politikası nedeniyle engellenmediğini doğrulayın.
IPv4 ve IPv6 birlikte kullanılıyorsa iki yolu ayrı değerlendirin. Örneğin IPv4 için PTR ve SPF yetkisi hazırlanmışken sunucu beklenmedik biçimde IPv6 üzerinden çıkarsa alıcı farklı bir kaynak IP adresi görür. Bu IPv6 adresinin DNS kimliği ve yetkilendirmesi hazır değilse teslimat davranışı değişebilir.
Yeni IP Adresinin Teslimat Sonuçlarını ve İtibarını İzleme
SPF denetiminin başarılı sonuçlanması, PTR kaydının bulunması ve HELO/EHLO adının tutarlı görünmesi teslimatı garanti etmez. Alıcı posta sunucusu SPF sonucunu başka kontroller ve yerel politikalarla birlikte değerlendirebilir; IP adresinin geçmişi veya alıcı tarafındaki itibar verisi de sonucu etkileyebilir.
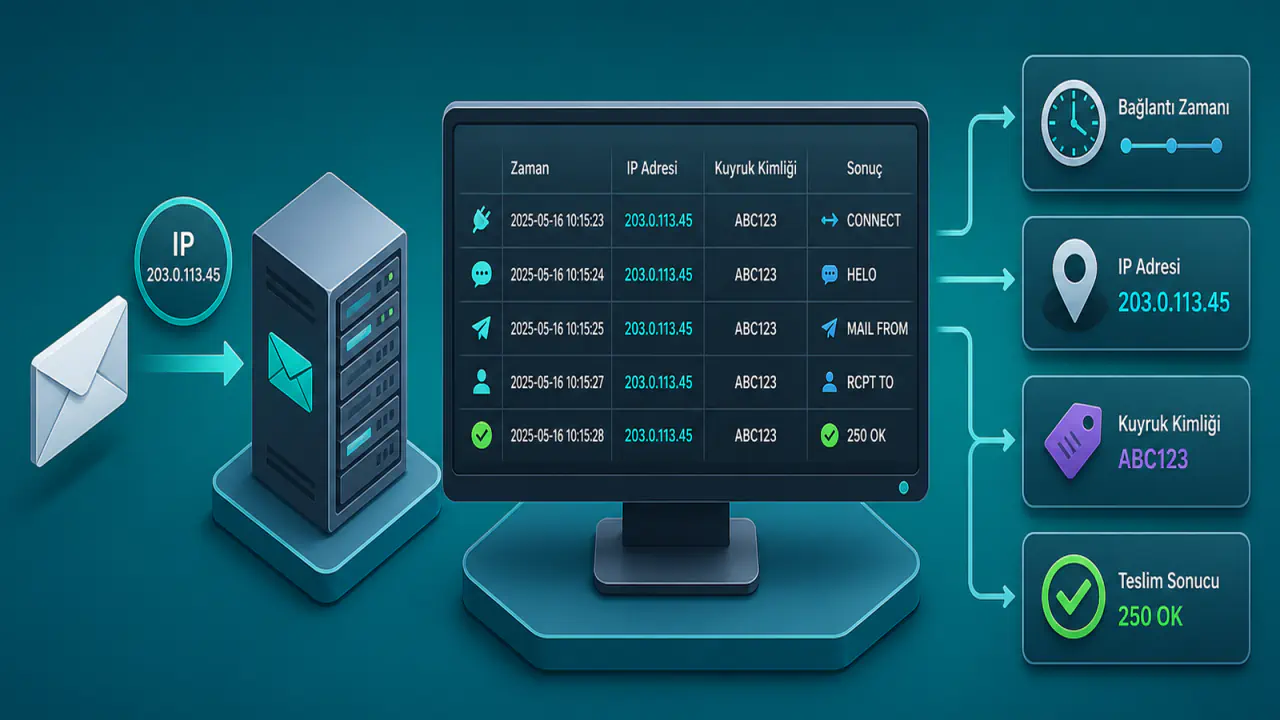
Yeni IP adresine geçerken kontrollü test iletileri gönderin; SMTP kabul ve ret yanıtlarını, geçici ertelemeleri ve teslimat gecikmelerini izleyin. İlk aşamada eski IP adresini geri dönüş yolu olarak hazır tutmak, yeni adreste yaygın bağlantı veya kabul sorunu görülürse önceki duruma dönmeyi kolaylaştırır.
Tek bir alıcıdaki ret, yeni IP adresinin genel olarak sorunlu olduğunu göstermez. Farklı alıcı alan adlarında aynı dönemde artan retler, kurulamayan bağlantılar veya sürekli büyüyen kuyruklar ise geçişi durdurmak için daha güçlü kanıttır.
IP Adresi Değişikliği DKIM Anahtarını Etkiler mi?
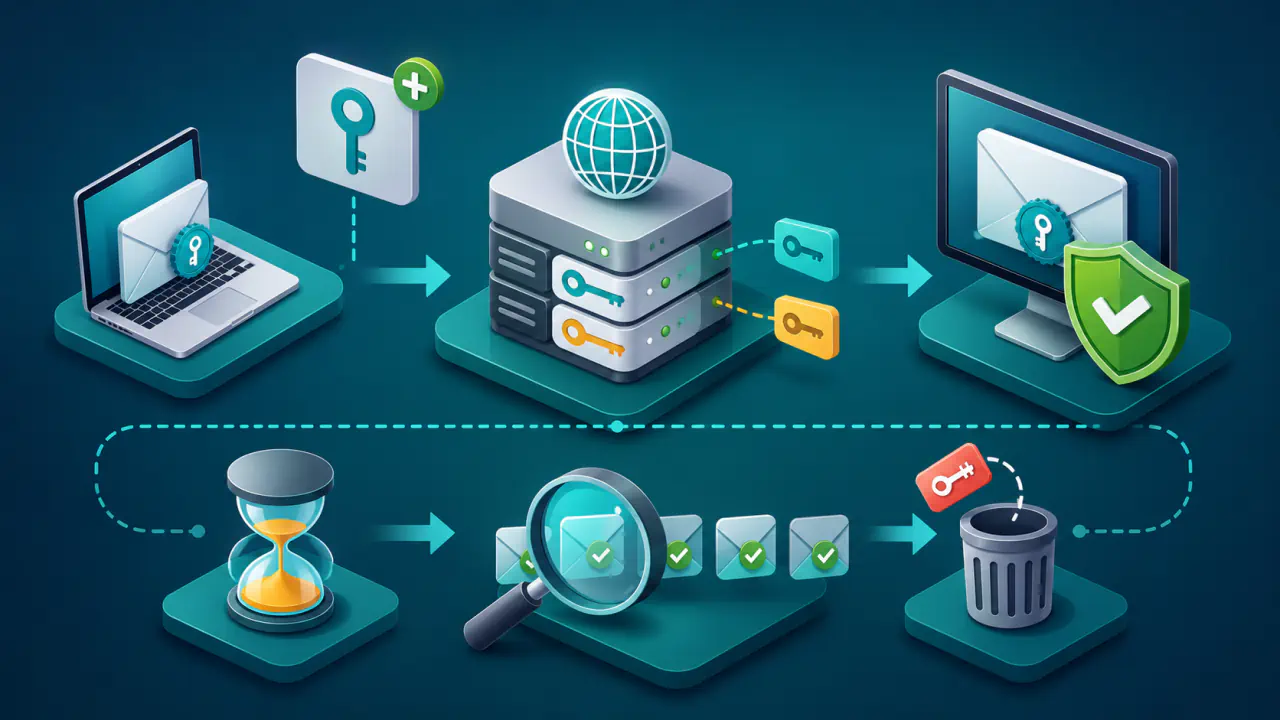
Hayır. DKIM doğrulaması mesaj imzasını ve alan adında yayımlanan açık anahtarı temel alır; gönderim sunucusunun genel IP adresi anahtar çiftinin parçası değildir. Bu nedenle yalnız IP adresinin değişmesi, çalışan DKIM anahtarını yenilemeyi gerektirmez.
DKIM anahtarı güvenlik, anahtar yönetimi veya ayrı bir altyapı değişikliği nedeniyle yenilenecekse bu işlem için ayrı bir geçiş planı kullanın. IP adresi değişikliğiyle aynı anda gereksiz bir DKIM yenilemesi yapmak, sorun çıktığında hangi değişikliğin etkili olduğunu ayırmayı zorlaştırır.
Eski IP Adresini Kapatma ve Geri Dönme Koşulları
Eski IP adresini kapatma kararını tek bir başarılı test iletisine göre vermeyin. Yeni yolun tutarlı çalıştığını gösteren DNS, SMTP, SPF ve kuyruk kayıtlarını birlikte değerlendirin; yalnız sabit bir bekleme süresine veya tek alıcıdan gelen başarıya dayanmayın. Eski kaynak adresiyle yapılması gereken teslimat ve yeniden denemeler bitmeli ya da bekleyen iletiler kayıp ve çift gönderim oluşturmayacak biçimde yeni gönderim sistemine aktarılmalıdır.
Eski adres artık kullanılmıyorsa SPF yetkisini, özel izin listelerini ve adresi gösteren kullanılmayan DNS kayıtlarını temizleyin. Yetkinin yalnız SPF metnindeki açık bir IP adresinden değil, a, mx veya include gibi mekanizmaların başvurduğu kayıtlardan da gelebileceğini kontrol edin. Adresi barındırma sağlayıcısına bırakmadan önce eski yetkiyi içeren DNS yanıtlarının önbellek sürelerinin dolmasını planlayın; aksi halde başka bir aboneye verilen adres bir süre daha yetkili görünebilir.
Yeni IP adresinde yaygın bağlantı hataları, SPF yetki sorunu, yanlış kaynak adres, DNS kimliği tutarsızlığı veya belirgin teslimat bozulması görülürse eski adres kullanımınızda ve gönderime hazırsa önceki yapılandırmaya dönün. Geri dönüşte yalnız bir DNS kaydını değiştirmek yeterli olmayabilir; SMTP çıkışının eski kaynak adresini kullandığını, bu adresin DNS kayıtlarının ve SPF yetkisinin geçerli olduğunu doğrulayın. Daha önce kaldırılmış kayıtlar yeniden ekleniyorsa önbellek sürelerini yeniden hesaba katın.