E-posta Yönlendirmesi SPF ve DMARC'ı Neden Bozar?
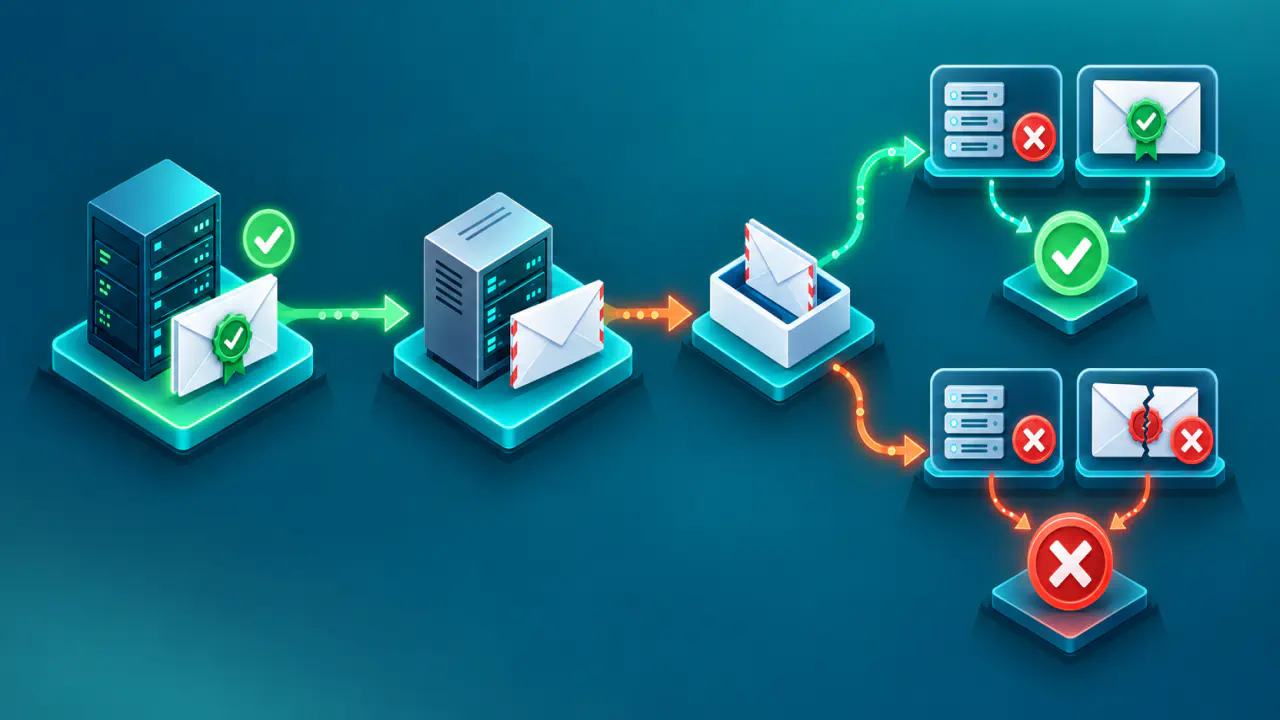
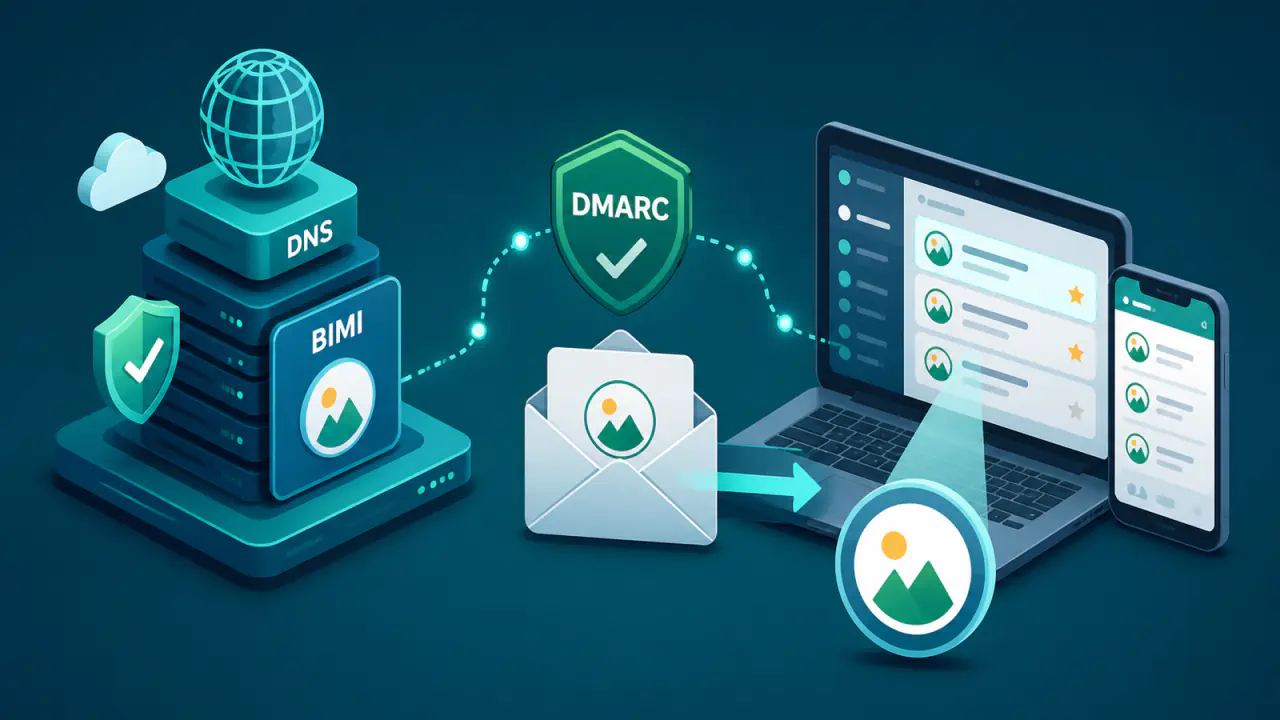
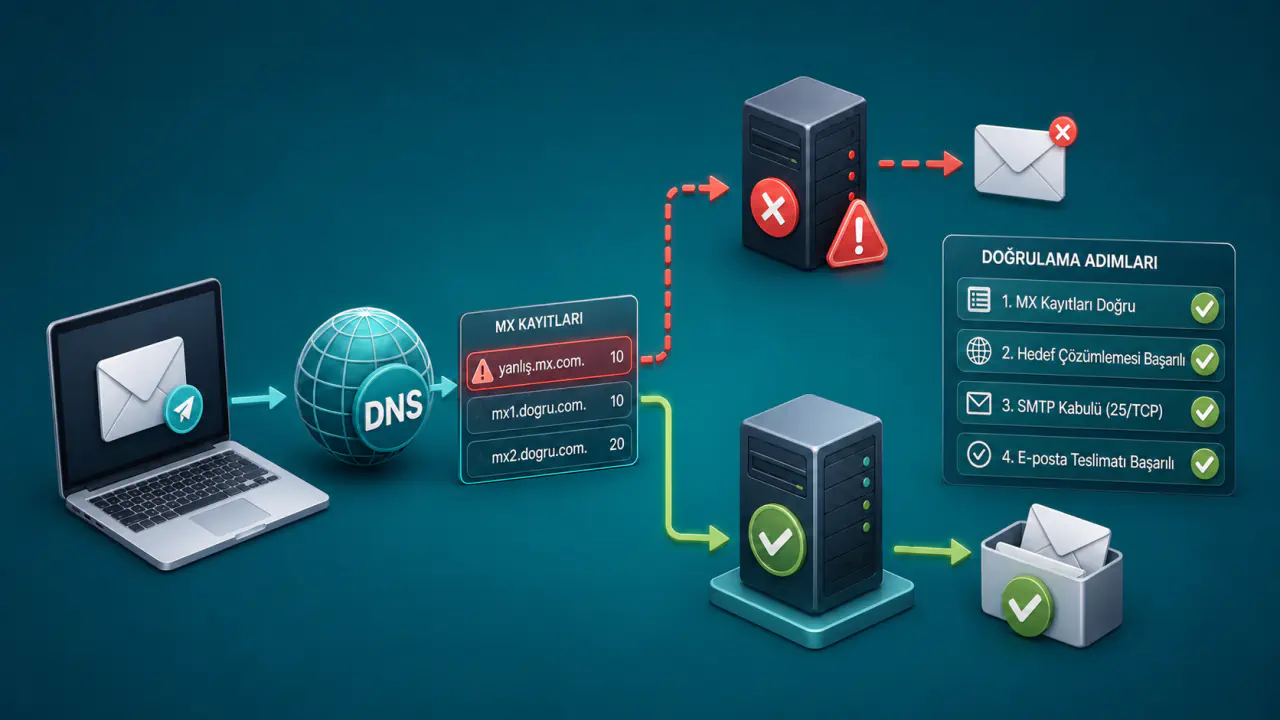
E-posta yönlendirmesi, iletiyi ilk alıcının posta sisteminden başka bir adrese e-posta aktarım protokolü SMTP üzerinden yeniden gönderir. Bu yeni aktarımda son alıcıya ilk gönderenin posta sunucusu değil, yönlendirmeyi yapan sunucu bağlanır. Hangi sunucuların bir alan adı adına e-posta göndermeye yetkili olduğunu denetleyen SPF, yönlendirmeden sonra bu farklı sunucuyu değerlendirir.
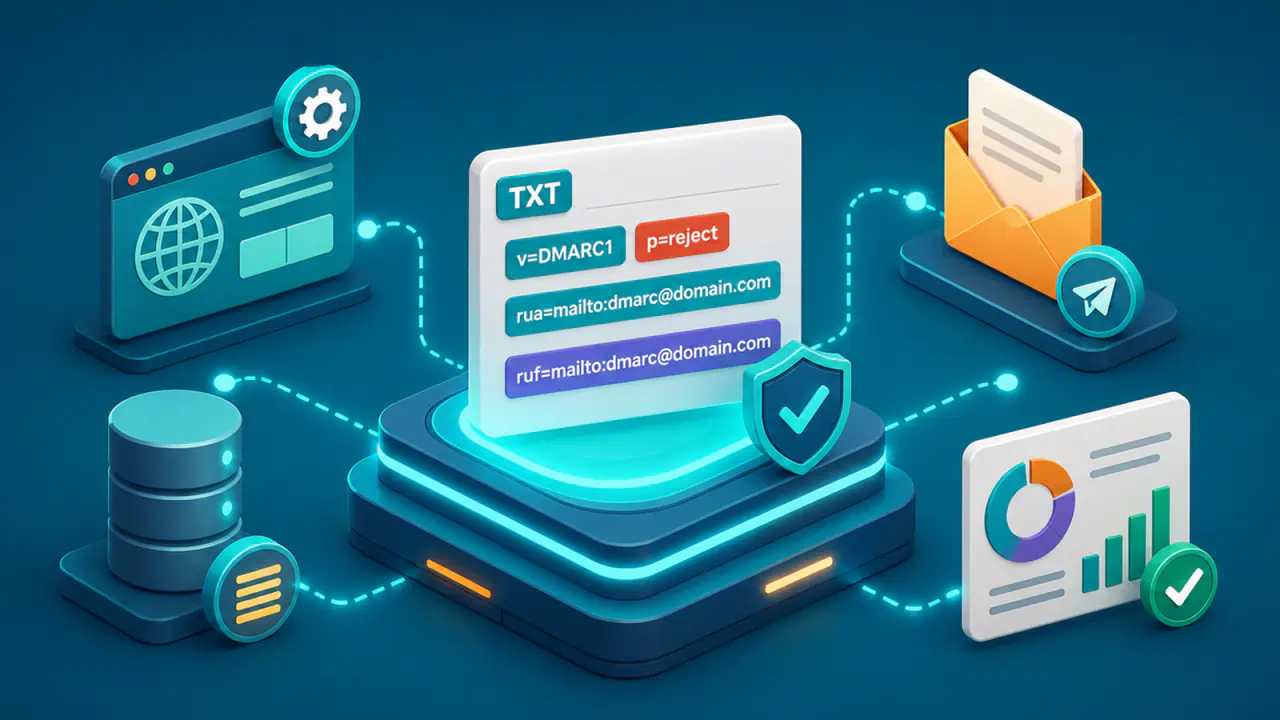
SPF kontrolü, iletide gönderici olarak görünen From adresine dayanmaz. SMTP zarfındaki gönderici adresi boş değilse, MAIL FROM komutuyla bildirilen bu adresin alan adını bağlanan sunucunun IP adresiyle birlikte değerlendirir. SPF kuralları alan adı sistemi DNS'de yayımlanır. Yönlendirme sistemi özgün MAIL FROM adresini korursa kendi IP adresi, ilk gönderen alan adının SPF kaydında yetkilendirilmemiş olabilir ve SPF başarısız olabilir.
DMARC, doğrulanan alan adıyla iletide görünen gönderen alan adının eşleşmesini denetler; başarısız iletiler için alan adı sahibinin politikasını da bildirir. Bunun için SPF sonucunu veya seçilmiş mesaj başlıklarıyla gövdeyi alan adıyla ilişkilendirerek imzalayan DKIM yönteminin sonucunu kullanır. Başarılı SPF ya da DKIM doğrulamasındaki alan adının görünür From alan adıyla hizalı olması gerekir. Bu nedenle yönlendirme SPF'yi bozsa bile geçerli ve hizalı bir DKIM imzası DMARC'ın geçmesini sağlayabilir. İleti yönlendirme sırasında değiştirilirse DKIM de bozulabilir ve DMARC için kullanılabilecek doğrulanmış kimlik kalmayabilir.
SPF Yönlendirmede Neden Başarısız Olur?
SPF kontrolünde önemli olan, iletiyi son alıcıya hangi sunucunun teslim ettiği ve MAIL FROM adresinde hangi alan adının kullanıldığıdır. Doğrudan teslimatta son SMTP bağlantısını genellikle gönderen alan adının yetkilendirdiği posta sunucusu kurar. Yönlendirmede ise araya başka bir posta sistemi girer ve son bağlantıyı bu sistem kurar.
Örnek bir senaryoda ileti önce bir kurumsal adrese gelir ve buradan kullanıcının başka bir posta kutusuna otomatik olarak yönlendirilir. Yönlendirme sunucusu özgün MAIL FROM adresini korursa son alıcı, ilk gönderenin alan adına ait SPF politikasını bu kez yönlendirme sunucusunun IP adresiyle sınar. İlk gönderen bu bağımsız sunucuya yetki vermemişse SPF doğrulaması başarısız olabilir.
Bu SPF başarısızlığı, özgün iletinin sahte olduğunu göstermez. İleti ilk posta sistemine geldiğinde SPF doğrulamasını geçmiş olabilir; sorun, aynı kimliğin farklı bir IP adresinden yapılan ikinci SMTP aktarımında yeniden değerlendirilmesidir.
DMARC'ta SPF ve DKIM Hizalaması
DMARC'ın SPF'yi geçerli sayması için SPF doğrulamasının başarılı olması tek başına yetmez. SPF tarafından doğrulanan alan adının, kullanıcının gördüğü From alanındaki alan adıyla DMARC kurallarına göre hizalanması gerekir. DKIM'de de geçerli imzanın d= alanında belirtilen imzalayan alan adı, görünür From adresinin alan adıyla hizalanmalıdır.
Hizalama, her zaman iki alan adının birebir aynı olması demek değildir. DMARC'ın esnek hizalama biçiminde aynı kuruluş alan adına bağlı alt alan adları eşleşebilir; katı hizalamada alan adlarının birebir aynı olması gerekir. Örneğin kuruluş alan adı example.com olan mail.example.com ile example.com, esnek hizalamada eşleşebilir; katı hizalamada eşleşmez.
Bu ayrım yönlendirmede özellikle önemlidir. Yönlendirme sistemi MAIL FROM adresini kendi alan adını kullanacak şekilde değiştirirse son SMTP aktarımında SPF doğrulaması başarılı olabilir. Görünür From adresi ilk gönderenin alan adını taşımayı sürdürüyorsa ve yönlendirme alan adı kullanılan hizalama koşulunu karşılamıyorsa iki alan adı eşleşmez. Böyle bir SPF sonucu tek başına DMARC'ın geçmesini sağlamaz.
DMARC'ın geçmesi için SPF ve DKIM'in ikisinin birden başarılı olması gerekmez. Hizalı SPF veya hizalı DKIM sonuçlarından birinin başarılı olması yeterlidir. Bu nedenle yönlendirmede SPF başarısız olurken özgün ve hizalı DKIM imzası korunuyorsa DMARC yine başarılı olabilir.
DKIM İmzası Yönlendirmede Ne Zaman Korunur?
Basit bir adres yönlendirmesi mesajın imzalanmış içeriğini değiştirmiyorsa DKIM imzası son alıcıda doğrulanmaya devam edebilir. Böyle bir durumda SPF yönlendirme nedeniyle bozulsa bile hizalı DKIM sonucu sayesinde DMARC başarılı olabilir.
Ancak bazı ara sistemler mesajı yalnız aktarmakla kalmaz. Konu satırına liste etiketi eklenmesi, gövdeye alt bilgi eklenmesi, ileti bölümlerini ve eklerini tanımlayan MIME yapısının yeniden kodlanması, imzalanmış başlıkların değiştirilmesi veya güvenlik amacıyla içeriğin yeniden yazılması DKIM imzasını etkileyebilir. Hangi değişikliğin imzayı bozacağı, imzanın kapsadığı başlıklara, gövdenin imzalanan kısmına ve imzalama öncesi biçim normalleştirme işlemine bağlıdır. Kanonikleştirme denen bu işlem, seçilen yönteme göre bazı boşluk ve satır biçimi farklarını yok sayabilir; konuya yeni bir sözcük eklemek gibi içerik değişikliklerini genel olarak telafi etmez.
Bu nedenle "yönlendirme DKIM'i bozar" şeklindeki kesin bir genelleme doğru değildir. Mesaj değişmeden aktarılırsa imza korunabilir; imzalanmış veri değişirse doğrulama başarısız olabilir.
SRS Yönlendirmedeki SPF Sorununu Nasıl Azaltır?
SRS (Sender Rewriting Scheme), yönlendirme yapan sistemin SMTP zarfındaki gönderici adresini yeniden yazmasına dayanan bir yöntemdir. Böylece son alıcı SPF kontrolünü ilk gönderenin alan adı yerine yönlendirme sisteminin kontrol ettiği MAIL FROM alan adı üzerinden yapabilir. Yönlendirme sunucusunun IP adresi kendi alan adının SPF kaydında yetkilendirilmişse SPF doğrulaması bu yeni aktarımda geçebilir.
SRS, DMARC hizalamasını tek başına garanti etmez. Görünür From alanında ilk gönderenin alan adı kalmışken SPF yönlendirme alan adını doğruluyorsa iki kimlik DMARC için hizalanmayabilir. Bu nedenle SRS yönlendirmedeki SPF sorununu azaltır, ancak DMARC'ı tek başına düzeltmez.
Hizalı DKIM imzası korunuyorsa SRS kullanılan bir yönlendirmede SPF hizalamasının kaybolması DMARC başarısızlığına yol açmayabilir. DKIM de bozulmuşsa DMARC sonucu başarısız olabilir.
ARC Önceki Doğrulama Sonuçlarını Nasıl Taşır?
ARC (Authenticated Received Chain), iletinin geçtiği ARC destekli posta sistemlerinde yapılan kimlik doğrulama değerlendirmelerini imzalı bir zincir halinde sonraki sistemlere aktarır. Böylece son alıcı yalnız kendi noktasında gördüğü başarısız SPF veya DKIM sonucuna değil, iletinin daha önceki bir aşamada hangi doğrulama sonuçlarını aldığına ilişkin doğrulanabilir bilgilere de erişebilir.
Örneğin bir ileti ilk alıcı sistemde SPF, DKIM ve DMARC kontrollerini geçtikten sonra yönlendirme nedeniyle SPF'yi kaybedebilir veya içerik değişikliği yüzünden DKIM doğrulaması bozulabilir. Geçerli bir ARC zinciri, son alıcının bu önceki değerlendirmeleri yerel teslim kararında dikkate almasına olanak tanıyabilir.
ARC mevcut SPF veya DKIM sonucunu geriye dönük olarak değiştirmez. Alıcı, ARC zincirinin geçerli olup olmadığına, zincirdeki posta sistemlerine ne ölçüde güvendiğine ve yerel politikasına göre karar verir. Geçerli ARC imzası, zincire sonuç ekleyen sistemin doğru değerlendirme yaptığını veya iletinin güvenli olduğunu tek başına kanıtlamaz. Bu nedenle ARC bulunan bir ileti mutlaka kabul edilmez.
Yönlendirme Kaynaklı Sorun Nasıl Teşhis Edilir?
Doğrudan gönderildiğinde ulaşan ancak başka bir adres üzerinden yönlendirildikten sonra karantinaya düşen veya reddedilen iletiler için önce son teslim noktasındaki kimlik doğrulama sonuçlarını inceleyin. Yalnız DMARC başarısızlığını görmek yeterli değildir; zincirin hangi aşamasında hangi kimliğin kaybolduğunu da belirlemek gerekir.
- Güvenilen sistemin Authentication-Results başlıklarını inceleyin. Bu başlıklar e-posta doğrulama sonuçlarını kaydeder. Kendi posta sisteminizin veya açıkça güvendiğiniz doğrulama hizmetinin eklediği sonuçları esas alın; gönderenin önceden eklediği sahte bir başlık da başarılı sonuç gösterebilir. SPF, DKIM ve DMARC sonuçlarını değerlendirilen alan adlarıyla birlikte okuyun.
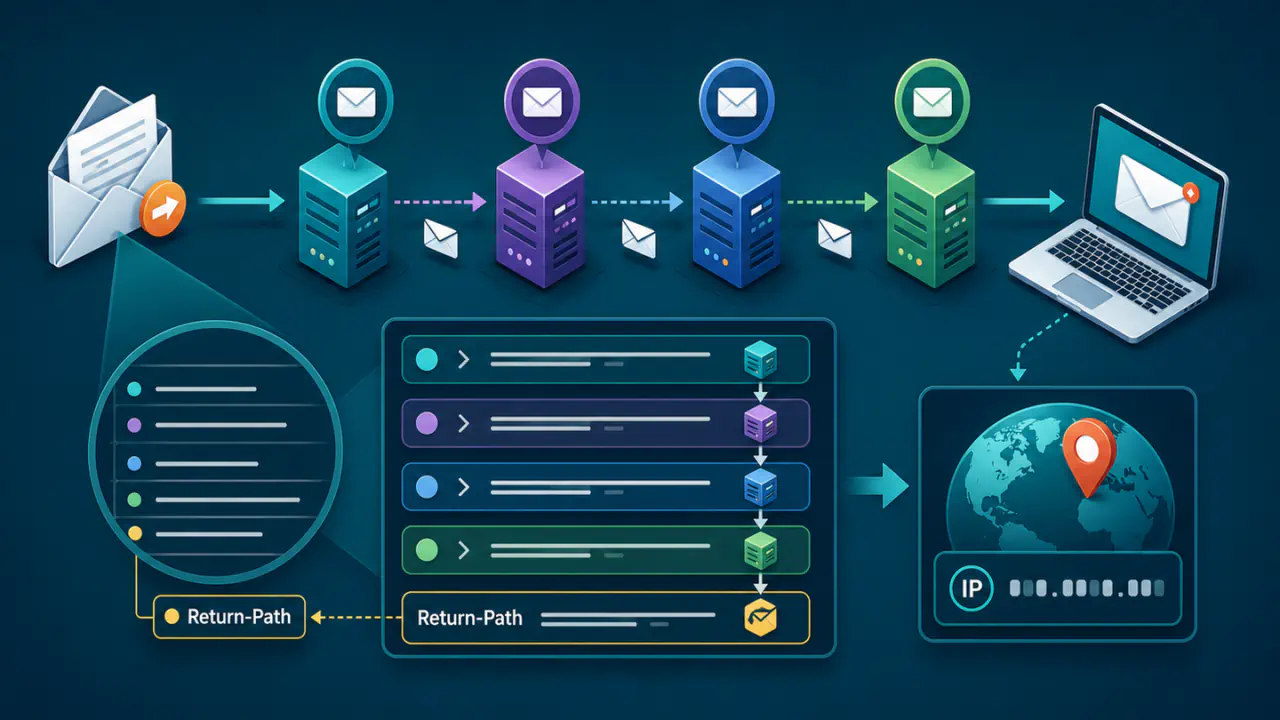
- Received başlıklarında yönlendirme sunucusunu bulun. Her posta sunucusu aktarımı kaydeden bir Received başlığı ekler; yeni kayıtlar üste gelir. Son alıcının güvendiği sunucuların eklediği kayıtlardan geriye doğru ilerleyin ve dış bağlantıyı hangi sunucunun kurduğunu belirleyin. Güvenilen posta sistemi dışında eklenmiş eski satırlar tek başına kanıt değildir.
- MAIL FROM adresi ile görünür From alanını karşılaştırın. Nihai teslim sırasında zarf göndericisini kaydeden
Return-Pathbaşlığı yönlendirme sisteminin alan adını taşıyorsa MAIL FROM adresi yeniden yazılmış olabilir. SPF geçse bile DMARC hizalamasını ayrıca değerlendirin. - DKIM sonucunu ve imzalayan alan adını kontrol edin. İmza yönlendirmeden önce geçerli olup sonrasında bozuluyorsa ara sistemin başlıklarda veya mesaj gövdesinde yaptığı değişiklikleri inceleyin.
- ARC başlıkları varsa zinciri doğrulayın. ARC doğrulaması imzalı zincirin bütünlüğünü denetler; yalnız başlıkların bulunması yeterli değildir. Alıcı, kayıtlı sonuçları kullanmadan önce bunları ekleyen posta sistemlerine güvenip güvenmediğini ayrıca değerlendirir.
Aynı göndericiden doğrudan teslim edilen bir ileti ile yönlendirilmiş bir iletinin başlıklarını karşılaştırmak da yararlıdır. Doğrudan teslim başarılı, yönlendirilmiş teslim başarısızsa hangi IP adresinin, MAIL FROM adresinin veya DKIM sonucunun değiştiği daha açık biçimde görülebilir.