CNAME Kaydı Nasıl Yapılandırılır?
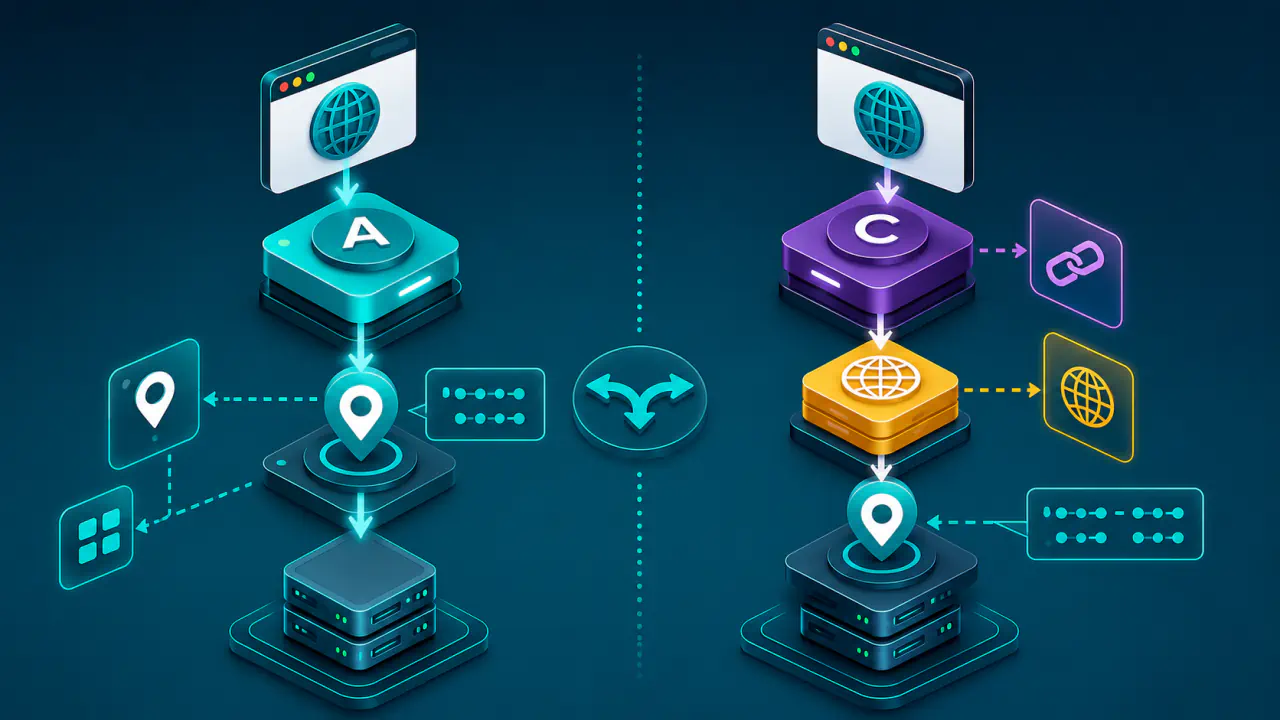
CNAME kaydı, bir DNS adını başka bir DNS adına bağlayan takma ad kaydıdır. Örneğin blog.ornek.com adını hizmetin verdiği servis.hedef.net adına bağlamak için CNAME türünde bir kayıt oluşturursunuz. Takma ad aynı kalırken hedef hizmet kendi adres kayıtlarını yönetebilir.
CNAME yalnızca iki DNS adı arasındaki ilişkiyi bildirir. IP adresi, protokol, port, URL yolu veya sorgu parametresi taşımaz. Bu nedenle bir CNAME kaydı, tarayıcıdaki adresi değiştiren web yönlendirmesinin yerini tutmaz.
CNAME Formundaki Alanlar
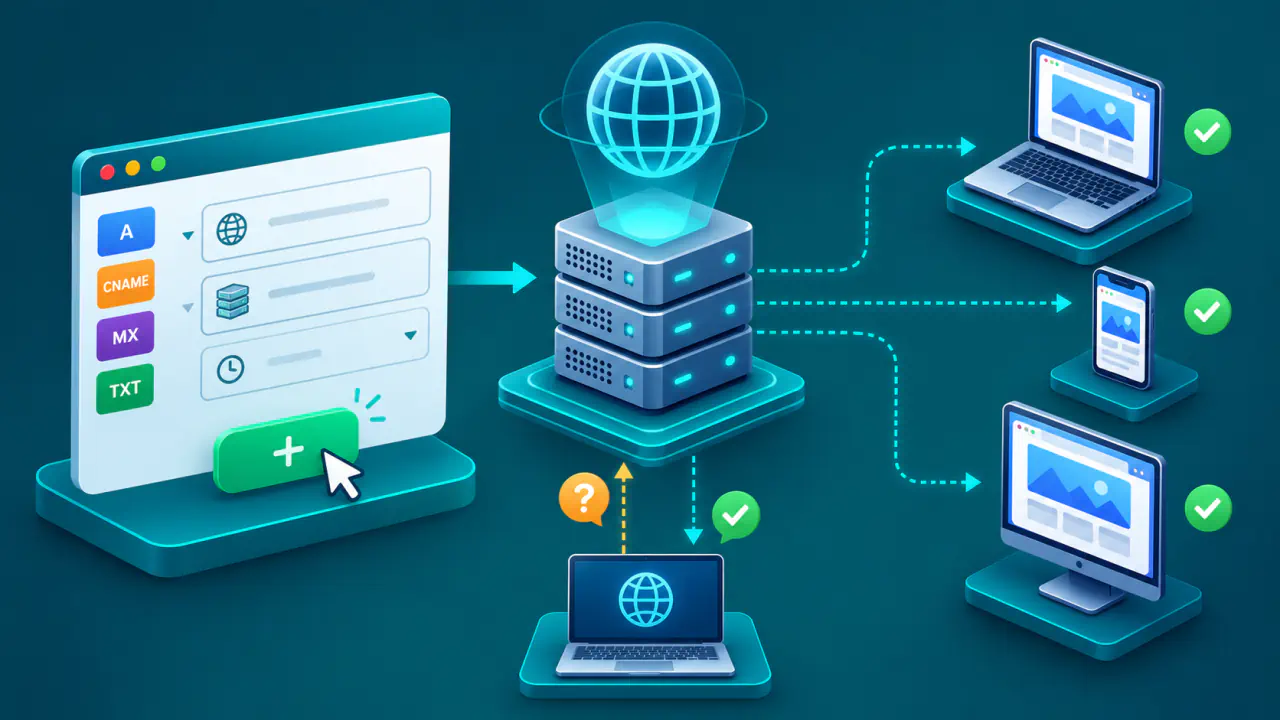
DNS yönetim panelleri aynı alanlar için farklı adlar kullanabilir. Standart bir CNAME formunda kayıt türü, ad veya host, hedef veya değer ve çoğu zaman TTL alanı bulunur. Panelin bölge adını otomatik tamamlayıp tamamlamadığını bilmek, alan adının iki kez yazılmasını önler.
Ad veya Host Alanına Yazılan Takma Ad
Bu alan, takma ad olarak kullanılacak DNS adını belirler. Bölge ornek.com ise ve blog.ornek.com oluşturulacaksa çoğu panelde yalnızca blog etiketi yazılır. Bazı paneller ise tam DNS adını kabul eder veya ekranda bu biçimde gösterir.
Panel kısa etiket beklerken blog.ornek.com yazılırsa bölge adı yeniden eklenebilir ve blog.ornek.com.ornek.com gibi hatalı bir kayıt oluşabilir. Kayıt önizlemesinde görünen tam ad, panelin girdiyi nasıl işlediğini gösterir.
Hedef veya Değer Alanına Yazılan DNS Adı
Hedef veya değer alanı, takma adın bağlanacağı DNS adını taşır. Bu değer çoğu hizmette servis.hedef.net gibi bir tam nitelikli alan adı (FQDN) olarak verilir. https://servis.hedef.net, servis.hedef.net/panel veya servis.hedef.net:443 geçerli bir CNAME hedefi değildir.
DNS yazımında adın sonundaki nokta, değerin mutlak bir alan adı olduğunu belirtir. Bazı yönetim panelleri bu noktayı otomatik ekler veya ekranda göstermez. Bu nedenle panelin istediği biçimi kullanın; kaydettikten sonra hedefte kendi bölge adınızın yanlışlıkla tekrar etmediğini kontrol edin.
TTL Değerinin Seçimi
TTL, recursive resolver (özyinelemeli DNS çözümleyicisi) hizmetlerindeki normal önbellek kullanım süresini saniye cinsinden belirtir. Özel bir geçiş planı yoksa panelin otomatik veya varsayılan değeri kullanılabilir. Süresi dolmuş kayıt normalde yenilenir; güncel yetkili veri alınamadığında bazı hizmetler eski yanıtı geçici olarak sunabilir. TTL değişikliği hedef adını değiştirmez veya mevcut önbellekleri anında temizlemez.
CNAME Kaydı Oluşturma
Kayıt ekleme ekranındaki adımlar çoğu panelde benzerdir. İşleme başlamadan önce hedef hizmetin verdiği DNS adını alın ve alan adınız için yetkili DNS hizmetindeki doğru bölgeyi açtığınızdan emin olun.
- DNS kayıtlarının yönetildiği bölümü açın.
- Yeni kayıt türü olarak CNAME seçin.
- Ad veya host alanına bağlanacak alt alan etiketini yazın.
- Hedef veya değer alanına hizmetin verdiği DNS adını girin.
- Aynı ad için mevcut kayıtları inceleyip aşağıda açıklanan CNAME çakışmalarını giderin; çalışan bir hizmetin kaydını hazırlıksız silmeyin.
- TTL için varsayılan değeri veya değişiklik planınıza uygun süreyi seçin.
- Kaydı oluşturduktan sonra listede görünen tam ad ile hedefi yeniden okuyun.
- Kaydın yayımlandığını bütün yetkili DNS sunucularında doğrulayın; sorgu türü ve yanıtın yorumlanması için aşağıdaki doğrulama bölümüne bakın.
magaza.ornek.com adını tenant.platform.net hedefine bağlayan bir kayıtta kayıt türü CNAME, ad alanı magaza ve hedef alanı tenant.platform.net olur. Gerçek kayıtta hedef hizmetin verdiği DNS adını aynen kullanın.
Aynı Addaki DNS Kayıtlarının Çakışması
Aynı DNS adında ve aynı DNS sınıfında CNAME ile birlikte IPv4 adresi veren A, IPv6 adresi veren AAAA, e-posta sunucusunu belirten MX veya metin taşıyan TXT kaydı bulunamaz. İnternet DNS kayıtları genellikle IN sınıfındadır. Örneğin uygulama.ornek.com için CNAME oluşturulurken aynı ada ve sınıfa ait bir A kaydı bırakılırsa panel kaydı reddedebilir veya DNS yanıtları beklenen biçimde çalışmayabilir.
DNS verisinin kaynağını ve bütünlüğünü doğrulayan DNSSEC sistemindeki imza ve yokluk kanıtı kayıtları bu yasağın istisnasıdır. CNAME eklemek için DNS hizmetinin yönettiği bu kayıtları silmeyin.
Aynı DNS sınıfı içinde tam kayıt adlarını karşılaştırın. ornek.com üzerindeki TXT kaydı ile uygulama.ornek.com üzerindeki CNAME farklı adlara aittir ve birbiriyle çakışmaz. Aynı TXT kaydı uygulama.ornek.com adına eklenirse CNAME ile çakışır.
Mevcut A veya AAAA kaydı çalışan bir hizmete bağlıysa kaydı silmeden önce hangi yapının kalacağına karar verin. Bir hizmet aynı ad üzerinde TXT doğrulaması istiyorsa farklı bir doğrulama etiketi veya alternatif yapılandırma sunup sunmadığına bakın.
Kök Alan Adında Standart CNAME Kullanılamaz
DNS bölgesinin kök adında bölgenin yönetim bilgilerini taşıyan SOA ve yetkili sunucuları belirten NS kayıtları bulunur. Standart CNAME bu kayıtlarla aynı ad ve sınıfta birlikte yayımlanamadığı için ornek.com gibi bölge kökünde kullanılamaz; kayıt genellikle www.ornek.com gibi bir alt alan adına eklenir.
Bazı DNS hizmetleri kök alan için ALIAS, ANAME veya CNAME flattening adı verilen özel çözümler sunar. Bu hizmetler hedef DNS adından adres yanıtı üreterek kökte standart CNAME yayımlamadan eşleme yapabilir; desteklenen kayıtlar ve davranış DNS hizmetine göre değişir. CNAME flattening, hedefi DNS hizmetinin çözümleyip CNAME yerine adres yanıtını döndürmesidir. Panelde CNAME seçeneğinin görünmesi, sorgu yanıtında da standart CNAME yayımlandığı anlamına gelmez.
CNAME Zincirleri ve Döngüler
Bir CNAME başka bir CNAME kaydını hedefleyebilir. A veya AAAA sorgusunda recursive resolver zinciri izleyerek hedefin ilgili adres kaydını arar; hedef adı veya istenen kayıt yoksa kullanılabilir bir IP adresi elde edilemez. Başka kayıt türleri sorgulandığında aranan veri de o türe bağlıdır. Doğrudan CNAME türünde sorgu ise takma ad kaydını ister; olumlu CNAME yanıtı hedefte adres kaydı bulunduğunu kanıtlamaz.
Zincir uzadıkça ek DNS sorguları ve bağımlılıklar oluşabilir; bu durum çözümlemeyi yavaşlatabilir ve sorun tespitini zorlaştırabilir. CNAME ile hedef adın kayıtları ayrı TTL değerleri taşıdığı için birinin TTL değerini değiştirmek diğerinin önbellek süresini kendiliğinden değiştirmez.
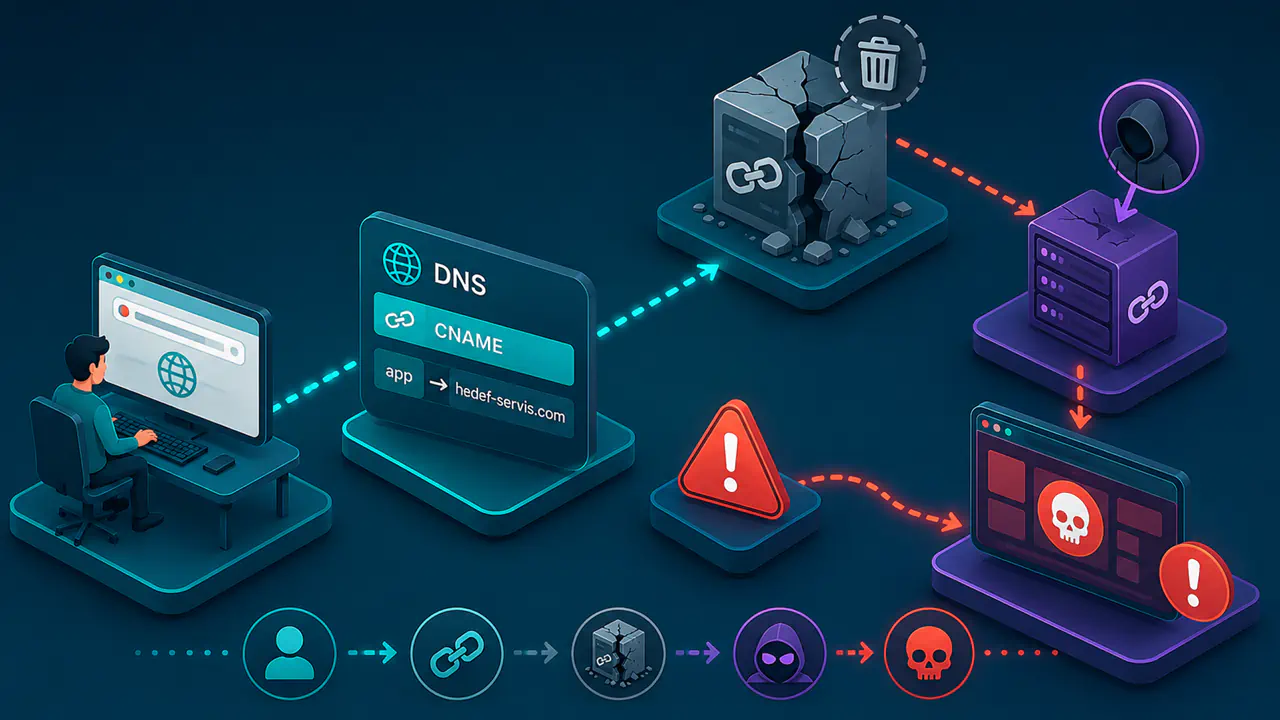
Bir kayıt doğrudan kendi adına veya dolaylı olarak yeniden kendisine bağlanırsa döngü oluşur. Örneğin a.ornek.com adı b.ornek.com adına, b.ornek.com adı da yeniden a.ornek.com adına bağlanırsa recursive resolver kullanılabilir bir adres kaydına ulaşamaz. Kısa ve doğrudan bir hedef zinciri bu riski azaltır.
CNAME Kaydı ile HTTP Yönlendirmesi Arasındaki Fark
CNAME, DNS çözümleme aşamasında bir adı başka bir adla eşler. Tarayıcıdaki adresi değiştirmez, 301 veya 302 yanıtı göndermez ve /eski-sayfa yolunu /yeni-sayfa yoluna taşımaz.
HTTP yönlendirmesi için web sunucusu, uygulama veya yönlendirme hizmeti 301, 302, 307 ya da 308 gibi uygun bir yönlendirme yanıtı gönderir. CNAME, web erişiminde yalnız hangi hedef adın adres kayıtlarına bakılacağını belirler. Web hizmeti, ziyaretçinin kullandığı takma adı da kabul etmelidir. HTTPS kullanılıyorsa şifreli bağlantıda sunulan TLS sertifikası da bu adı kapsamalıdır; yalnız CNAME hedef adına ait sertifika yeterli değildir.
CNAME Kaydını Yetkili DNS Yanıtında Doğrulama
Kaydın panelde görünmesi, internetten doğru yanıt verildiğini tek başına göstermez. Standart ve CNAME flattening uygulanmayan kaydı, tam kayıt adıyla ve CNAME türünde bütün yetkili DNS sunucularına sorun. Yanıttaki kayıt adı, tür ve hedef değerinin panelde amaçladığınız kayıtla eşleştiğini doğrulayın.
DNS hizmeti CNAME flattening veya web trafiğini aracı sunucudan geçiren proxy özelliği kullanıyorsa CNAME yerine A veya AAAA yanıtları sunabilir. Alan adı doğrulaması CNAME kaydının kendisini görmeyi gerektiriyorsa bu ayarlar doğrulamayı engelleyebilir. Beklenen çıktı için DNS hizmetinin belgesine bakın; yalnız CNAME yanıtı görünmedi diye çalışan kaydı silmeyin.
Bütün yetkili sunucular yeni kaydı yayımlarken bir recursive resolver eski hedefi gösteriyorsa önceki yanıtın TTL süresi henüz dolmamış olabilir. Güncel veriye erişilemediğinde süre dolmuş yanıt sunulması da mümkündür. Yetkili yanıtlar yanlış veya birbirinden farklıysa kayıt adını, hedef değerini, kullanılan DNS hizmetini ve alan adının yetkili DNS sunucusu ayarlarını inceleyin.
CNAME Kaydı Sorgulama aracına tam takma adı yazarak dışarıdan görülen hedefi kontrol edebilirsiniz. Sonucu bütün yetkili DNS sunucularının yanıtları ve kullandığınız CNAME flattening veya proxy ayarlarıyla karşılaştırın; tek sorgu bütün önbelleklerin yenilendiğini göstermez.