VPN İçin Güvenlik Duvarı Ayarları Nasıl Yapılır?
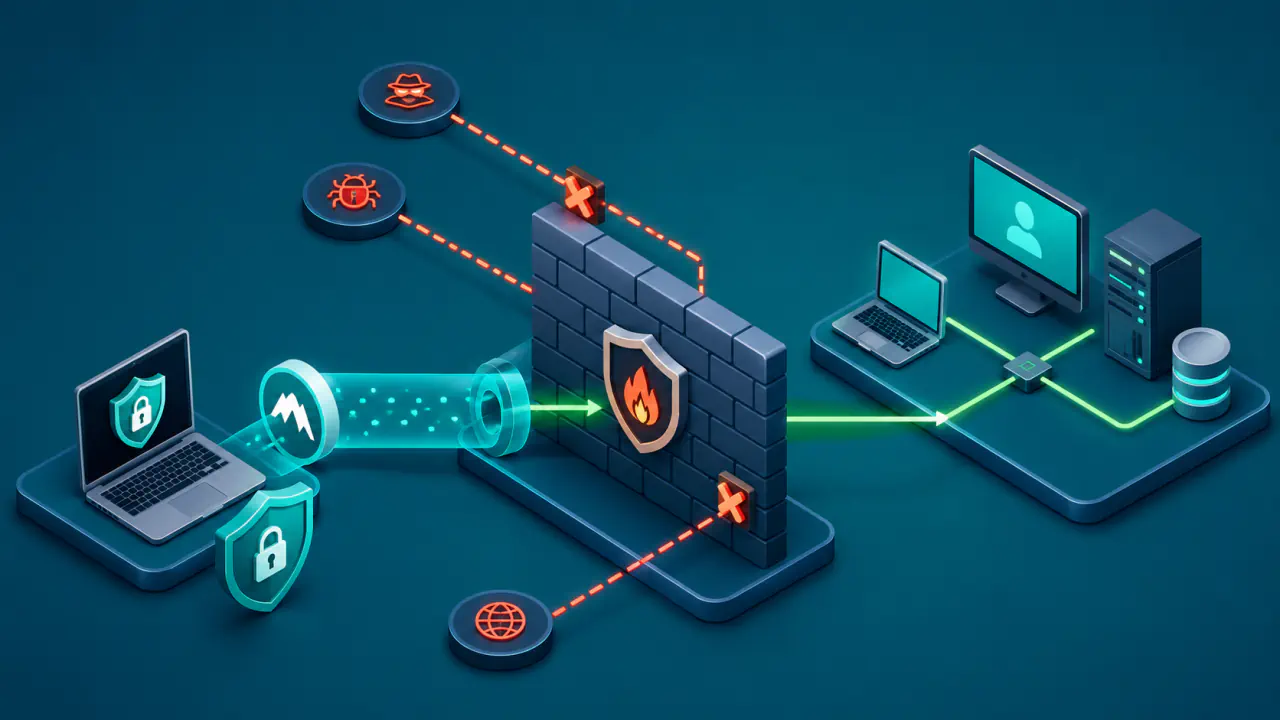
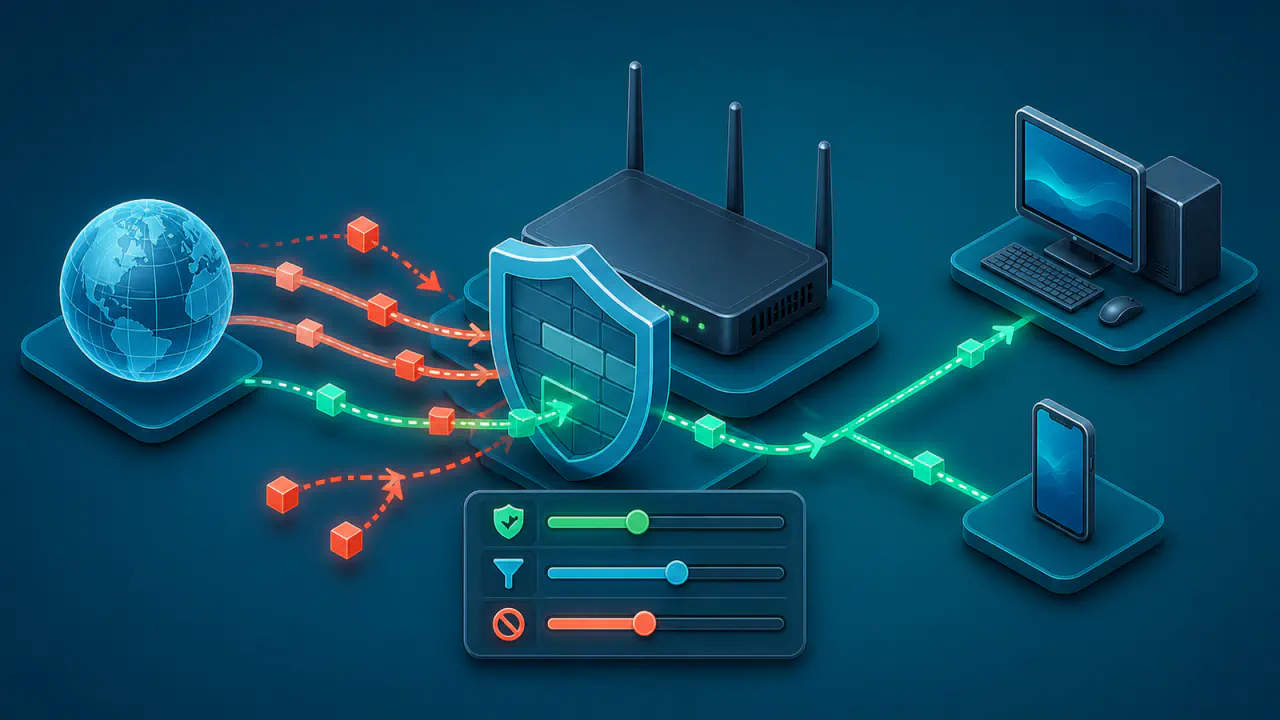
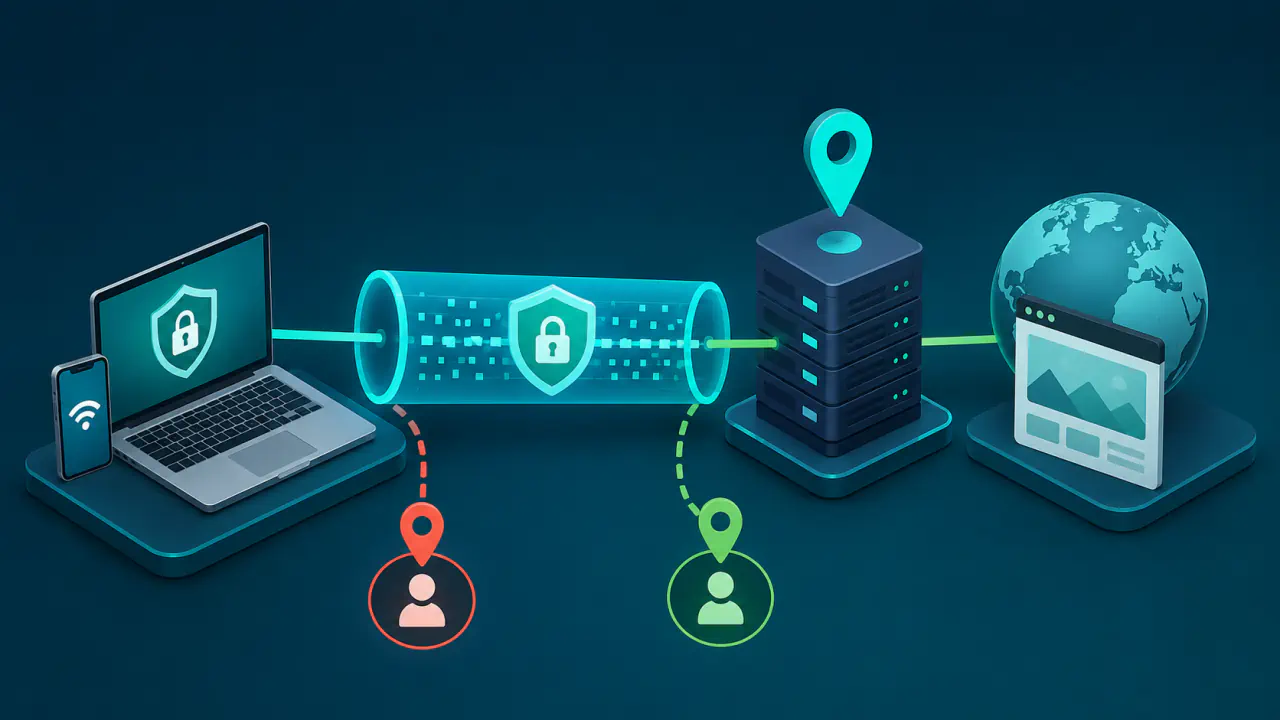
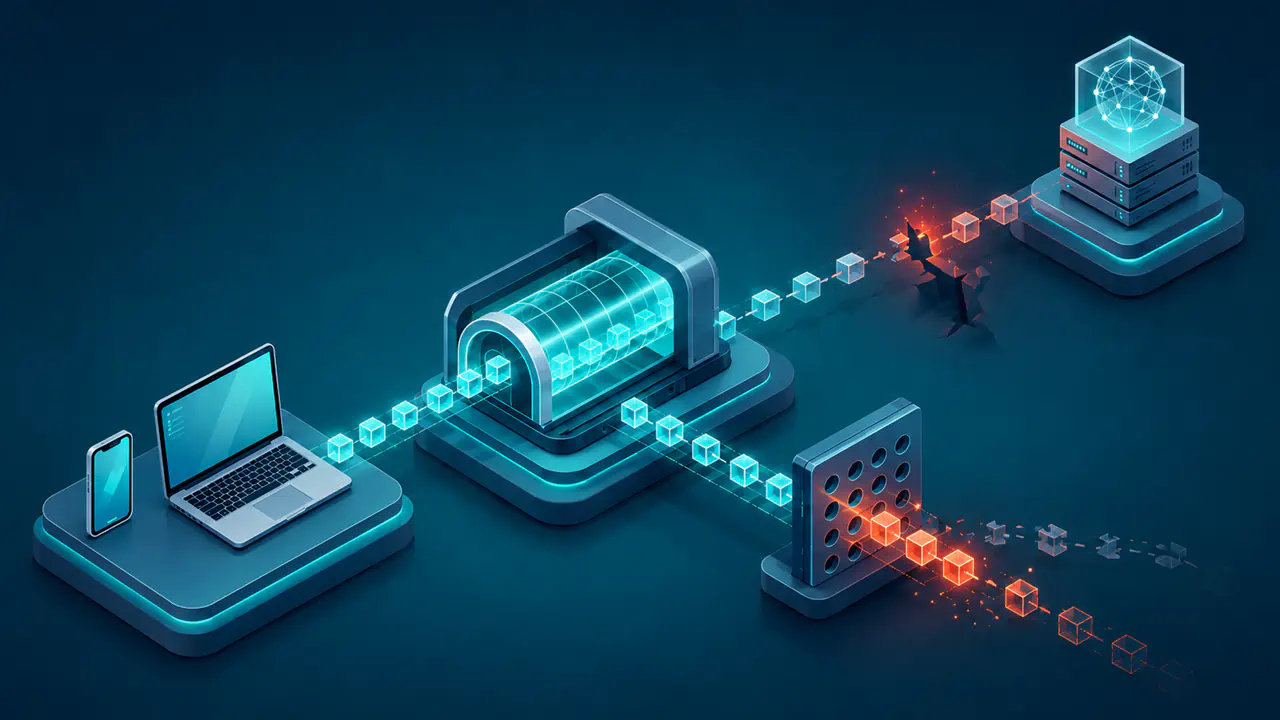
VPN için güvenlik duvarı ayarları, VPN sunucusuna bağlantıya izin verirken istenmeyen tünel dışı trafiği engelleyecek şekilde yapılandırılır. Tam tünelde amaç, normal uygulama trafiğini VPN üzerinden geçirmek ve bağlantı koptuğunda bu trafiğin doğrudan internete çıkmasını önlemektir. Yalnız VPN bağlantısını açmak, bu korumayı kendiliğinden sağlamaz.
Şifreli VPN paketleri fiziksel Wi-Fi veya Ethernet bağlantısı üzerinden taşınmaya devam eder; engellenmesi gereken, uygulamaların VPN tünelini atlayarak internete çıkmasıdır. VPN istemcisinin sunucuya ulaşması ve gerektiğinde yeniden bağlanması için kontrollü istisnalar gerekir. DHCP kullanılan ağlarda cihazın IP adresi ve DNS sunucusu ayarlarını alabilmesi için DHCP trafiği de ayrıca hesaba katılmalıdır.
Kurallar IPv4, IPv6, DNS, yerel ağ ve bağlantı kaybı durumlarını birlikte kapsamadığında tünel çalışıyor görünse bile bazı istekler normal ağ yoluna dönebilir veya bağlantı gereksiz yere tamamen kesilebilir.
VPN Trafiği İçin İzin ve Engelleme Kuralları
Güvenlik duvarı kuralını yazmadan önce her trafik türünü üç gruptan birine ayırın: VPN üzerinden geçen trafik, bilinçli olarak tünel dışında kalan trafik ve engellenen trafik. Bu sınıflandırma yapılmadan eklenen geniş izinler, daha sonra hangi bağlantının neden açık kaldığını belirsizleştirir.
Yanlış güvenlik duvarı kuralı, yalnız interneti değil VPN istemcisinin yeniden bağlanmasını ve uzaktan yönetim erişimini de kesebilir. Değişiklikten önce mevcut kuralları yedekleyin, çevrim dışı bir geri alma yöntemi hazırlayın ve sistem yeniden başladığında uygulanacak politikayı belirleyin.
Uzaktan bağlantı kesilse bile kuralları geri alabileceğiniz bir yönteminiz yoksa uzaktaki cihazın güvenlik duvarını değiştirmeyin; yanlış bir kural cihazı erişilemez bırakabilir.
Tünelden Geçen Trafik ve Bağlantı İstisnaları
Tam tünel kullanıyorsanız web tarayıcıları, mesajlaşma uygulamaları, güncelleme hizmetleri ve diğer normal uygulama trafiği VPN üzerinden geçmelidir. VPN istemcisi ise tünel henüz kurulmamışken kendi sunucusuna ulaşmak için fiziksel ağ arayüzünü kullanır.
VPN bağlantı istisnasını, işletim sisteminin desteklediği ölçüde VPN istemcisi veya ilgili sistem hizmeti, VPN sunucusu, protokol ve gerekli bağlantı noktasıyla sınırlandırın; bütün uygulamalara aynı hedef veya protokol için geniş izin vermeyin. Ancak sunucu adresi değişebilen bir hizmet kullanılıyorsa sabit IP adresi listesi bağlantıyı bozabilir; bu durumda VPN istemcisinin tünel dışı trafiği engelleyen ağ kilidi özelliğini veya VPN sağlayıcısının değişen sunucu adresleri için önerdiği yöntemi kullanın.
İzin Verilmeyen Trafiği Varsayılan Olarak Engelleme
Ağ kilidi kuralında güvenlik duvarı, önceden izin verilmeyen trafiği varsayılan olarak engellemelidir. Buna rağmen kural seti yalnız her şeyi engelleme mantığıyla kurulursa VPN istemcisi yeniden bağlanamaz, DNS çözümlemesi yapılamaz veya sistem açılışında ağ tamamen kullanılamaz.
Varsayılan engelleme kuralını, önceden tanımladığınız bağlantı izinleri ve yalnız tünel arayüzünde geçerli olan trafik kurallarıyla birlikte kullanın. Güvenlik duvarının kural önceliği ve çakışan kuralları nasıl değerlendirdiği işletim sistemine göre değişir. Örneğin ilk eşleşen kuralın uygulandığı bir yapıda geniş bir izin kuralı daha özel engellemelerden önce işlenirse tünel dışı trafik açık kalabilir. Windows Güvenlik Duvarı'nda açıkça tanımlanmış engelleme kuralları çakışan izin kurallarına üstün gelir; yönetici tarafından belirlenen bir kural sırası yoktur. Bu nedenle bütün çıkışı kapsayan açık bir engelleme kuralının yanına VPN için izin eklemek, istisnayı çalıştırmaz. Windows'ta bu amaçla varsayılan giden bağlantı davranışını engelleme olarak ayarlamak ve gereken dar kapsamlı izinleri tanımlamak gerekir; mevcut geniş izinler de gözden geçirilmelidir.
Tünel Arayüzü ile Varsayılan Ağ Yolunun Uyumu
VPN istemcileri çoğunlukla TUN, TAP veya işletim sisteminin kendi VPN bağdaştırıcısı gibi sanal bir ağ arayüzü oluşturur. Yönlendirme tablosu trafiği bu arayüze gönderirken güvenlik duvarı da bu arayüzden geçen trafiğe izin vermelidir; yalnız yönlendirmeyi değiştirmek veya yalnız güvenlik duvarı kuralı eklemek tek başına yeterli değildir.
Tünel Kurulmadan Önce Gerekli Trafik
VPN istemcisinin uzak sunucunun IP adresine, kullandığı taşıma protokolü ve bağlantı noktası üzerinden erişmesi gerekir. Sunucu adıyla bağlantı kuruluyorsa ilk DNS sorgusunun hangi bağlantı üzerinden gideceğini de belirleyin. VPN bağlantısı için gereken izin ile ilk DNS sorgusunu yapan uygulama veya sistem hizmetinin iznini ayrı değerlendirin; bunlar bütün uygulamalara internet erişimi açılmasını gerektirmez.
Cihazın ağ ayarlarını alabilmesi için DHCP trafiğine izin vermeniz gerekebilir. Otel veya havalimanı gibi ağların giriş sayfasına ulaşmak için de VPN bağlantısı kurulmadan önce geçici bir kural gerekebilir. Giriş sayfası için verdiğiniz erişimi kalıcı ve geniş bir tünel dışı kurala dönüştürmeyin.
Tünel Kurulduktan Sonra Genel Trafik
Tam tünel kullanıyorsanız VPN etkinleştiğinde varsayılan ağ yolu VPN arayüzüne yönelmeli ve güvenlik duvarı normal uygulama trafiğine yalnız bu arayüzde izin vermelidir. Fiziksel arayüzde ise VPN sunucusuna bağlantı, gerekli ağ yönetimi trafiği ve seçilmiş yerel ağ istisnaları dışındaki çıkışlar engellenir.
Arayüz adları veya kimlikleri yeniden kurulumdan sonra değişebilir. Kural seti sabit bir ada bağlıysa güncelleme sonrasında tünel trafiği de engellenebilir; bu nedenle arayüz kimliğinin kullandığınız işletim sisteminde kalıcı olup olmadığını kontrol edin.
IPv4, IPv6 ve DNS Trafiğinin Birlikte Denetlenmesi
VPN güvenlik duvarı kuralları IPv4, IPv6 ve DNS trafiğini ayrı ayrı kapsamalıdır. VPN üzerinden gitmesi gereken uygulama veya DNS trafiğinin IPv4 ya da IPv6 üzerinden doğrudan internete çıkması, seçtiğiniz tünel politikasını bozar. VPN sunucusuna ulaşmak için kullanılan bağlantı ve gerekli yerel ağ iletileri bu uygulama trafiğinden ayrılmalıdır.
IPv4 Trafiğinin Varsayılan Çıkış Yolu
Tam tünel ve ağ kilidi kullanıyorsanız IPv4 kuralları, gerekli VPN bağlantısı ve önceden belirlenmiş dar istisnalar dışında uygulamaların fiziksel arayüzden doğrudan internete çıkmasını engellemelidir. Tünel kurulduğunda normal IPv4 trafiği sanal arayüze yönlendirilir; beklenmedik bir kopmada bu trafik engellenmiş kalır. VPN bilinçli olarak kapatıldığında uygulanacak davranış ise seçilen ağ kilidi ayarına bağlıdır.
VPN Dışındaki IPv6 Trafiğinin Engellenmesi
VPN hizmeti uygulamaların IPv6 trafiğini tünelden geçiriyorsa yönlendirme ve güvenlik duvarı izinleri tünel arayüzünü kapsamalıdır. Hizmet bu trafiği tünelden geçirmiyorsa uygulamaların IPv6 üzerinden doğrudan internete çıkmasını engelleyin. Ancak VPN sunucusuna IPv6 ile bağlanılıyorsa bu bağlantıya ve fiziksel ağda IPv6'nın çalışması için gereken komşu keşfi gibi ICMPv6 iletilerine izin verilmelidir. Tünelin taşıdığı uygulama trafiği ile tüneli kuran bağlantı aynı şey değildir; bütün IPv6 trafiğini tek kuralla engellemek VPN bağlantısını da bozabilir.
DNS Sorgularının Beklenen Ağ Yolu
İşletim sisteminin şifrelenmemiş DNS sorguları seçilen DNS sunucusuna beklenen arayüz üzerinden ulaşmalıdır. Bu sorgular için UDP ve TCP 53 numaralı bağlantı noktalarını denetlemek yararlı olsa da tarayıcı veya uygulama kendi şifreli DNS bağlantısını kurabilir. Tüm uygulama trafiği tünelle sınırlandırılmışsa bu bağlantı yine VPN üzerinden gider; ancak tarayıcının kullandığı DNS sunucusu, VPN'in atadığı DNS sunucusundan farklı olabilir.
DNS politikası bu nedenle hem güvenlik duvarını hem işletim sistemi ve uygulama ayarlarını kapsamalıdır. VPN bağlantısı kapanınca DNS ayarlarının nasıl değiştiğini de kontrol edin. Ağ kilidi etkinse eski DNS ayarları geri gelse bile korunan uygulamaların tünel dışında sorgu gönderemediğini doğrulayın.
Yerel Ağ Erişimini Gerekli Cihazlarla Sınırlama
Yazıcı, ağ depolama cihazı veya yerel yönetim paneli kullanılıyorsa yerel ağa belirli bir istisna verilebilir. İzni, geniş özel IP adresi aralıklarını bütünüyle açmak yerine yalnız kullandığınız yerel alt ağ, hedef cihaz ve gereken protokollerle sınırlandırın.
Halka açık bir Wi-Fi ağında yerel ağ istisnası daha yüksek risk taşır; bu izin cihazınızın aynı ağdaki tanımadığınız cihazlarla iletişim kurmasına yol açabilir. VPN uygulamasındaki yerel ağ erişimi seçeneğinin kapsamı ürün ve işletim sistemine göre değişebilir; seçeneği yalnız gerektiğinde açın.
Kill Switch ve Ağ Kilidi Aynı Şekilde mi Çalışır?
Her zaman değil. Kill Switch, VPN bağlantısı koptuğunda korunan uygulamaların doğrudan internete çıkmasını engelleyen özelliktir. Bazı ürünlerde yalnız beklenmedik kopmalarda devreye girerken daha kalıcı bir ağ kilidi, VPN bilinçli olarak kapatıldığında da trafiği engeller. Başka ürünler ise iki adı aynı özellik için kullanır.
Tünel dışı trafiği sürekli engelleyen bir yapı istiyorsanız VPN istemcisinin başlangıç, kapatma ve yeniden bağlanma davranışını resmi ürün belgesinden doğrulayın.
VPN Kopması ve Yeniden Başlamasında Trafik Denetimi
- Bağlantı kopması: Tünel arayüzü kaybolduğunda normal uygulama trafiği fiziksel arayüze geçmemelidir.
- Yeniden bağlanma: VPN istemcisinin uzak sunucuya yeniden ulaşabilmesi için yalnız gerekli hedefi, protokolü ve bağlantı noktasını kapsayan izin açık kalmalıdır.
- Uyku ve uyanma: Uyandıktan sonra arayüz ve yönlendirme bilgilerinin geçerli olduğunu doğrulayın; güvenlik duvarı VPN bağlantısı hazır olana kadar korunan uygulama trafiğini engellemelidir.
- Sistem açılışı: VPN başlamadan önce açık kalması gereken trafiği belirleyin. Güvenlik duvarı korumasını mümkünse ağ bağlantısı kullanılmadan etkinleştirin.
- VPN'i elle kapatma: VPN'i bilinçli olarak kapattığınızda internetin açılıp açılmayacağına önceden karar verin.
VPN Güvenlik Duvarı Kurallarını Uygulama ve Test Etme
- Fiziksel ağ arayüzünü, VPN sanal arayüzünü ve VPN istemcisinin kullandığı bağlantı yöntemini belirleyin.
- VPN sunucusuna erişim, ilk DNS çözümlemesi, DHCP trafiği ve zorunlu ağ yönetimi için gereken dar kapsamlı izin kurallarını oluşturun.
- VPN bağlantısını kurun; eklenen IPv4 ve IPv6 yollarını, seçilen DNS sunucusunu ve varsayılan ağ yolunu kontrol edin.
- Tam tünel kullanıyorsanız normal uygulama trafiğine yalnız tünel arayüzünde izin verin.
- Tam tünel ve ağ kilidi kullanıyorsanız fiziksel arayüzden genel internet çıkışını engelleyin; yalnız VPN bağlantısını kurmak ve belirlediğiniz yerel cihazlara erişmek için gereken izinleri açık bırakın.
- VPN üzerinden gitmesi gereken IPv6 ve DNS trafiğini tünelle sınırlayın; tüneli kurmak ve fiziksel ağ bağlantısını sürdürmek için gereken dar istisnaları koruyun.
- VPN bağlantısını kesip yeniden kurarak kuralların otomatik olarak doğru duruma geçtiğini doğrulayın.
- Sistem açılışı, ağ değişimi, Wi-Fi'dan Ethernet'e geçiş ve uyku sonrası uyanma senaryolarını test edin.
- Hata durumunda kullanacağınız geri alma adımlarını çevrim dışıyken de erişebileceğiniz bir yerde tutun.
- İşletim sistemi veya VPN istemcisi güncellendikten sonra IPv4, IPv6, DNS, yerel ağ ve yeniden bağlanma testlerini tekrarlayın.
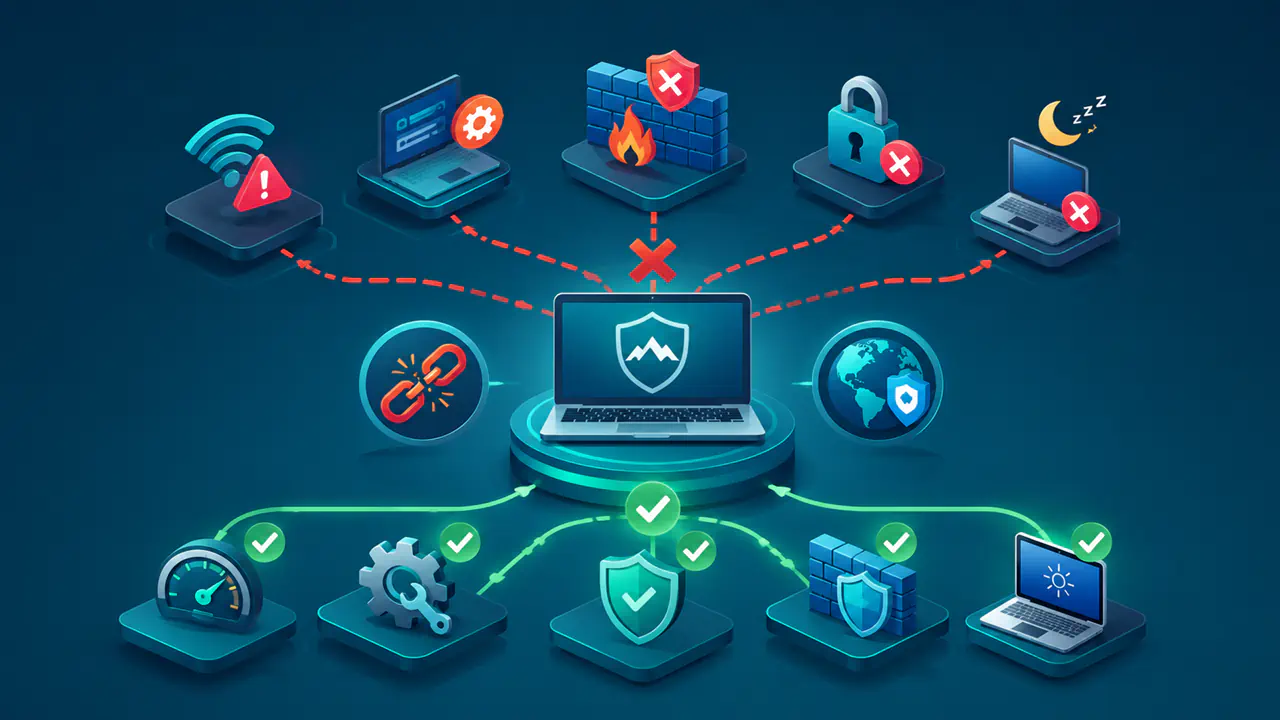
VPN Bağlantı Sorunları Hangi Kurallardan Kaynaklanır?
Kurallar uygulandıktan sonra yalnız internet bağlantısının çalışmasına bakmak yeterli değildir. Aşağıdaki tablo, karşılaştığınız belirtiye göre önce hangi kural grubunu inceleyebileceğinizi gösterir.
| Belirti | İlgili Kural Grubu | İlk Kontrol |
|---|---|---|
| VPN hiç bağlanmıyor | Sunucu hedefi, DNS veya istemci çıkış izni | Bütün internet erişimini açmadan yalnız VPN bağlantı istisnasını doğrulayın. |
| VPN bağlanıyor ancak internet yok | Tünel arayüzü izni veya varsayılan ağ yolu | Trafiğin sanal arayüze yöneldiğini ve bu arayüzde çıkış izni bulunduğunu kontrol edin. |
| Bazı siteler açılıyor, bazıları açılmıyor | IPv6 veya DNS kuralı | IPv4 ve IPv6'yı ayrı test edin; DNS çözümlemesinin beklenen yoldan geçtiğini doğrulayın. |
| Yerel yazıcı çalışmıyor | Yerel ağ istisnası | Tüm yerel ağı açmak yerine yalnız yazıcının IP adresi ve gereken protokoller için izin verin. |
| VPN kopunca internet devam ediyor | Fiziksel arayüz çıkış engeli | Tünel dışı genel trafiğin gerçekten reddedildiğini yeniden kontrol edin. |
Bağlantı kurulduktan sonra IP Adresim aracıyla bu tarayıcı isteğinde dışarıdan görünen genel IP adresinin beklenen VPN çıkışıyla uyumlu olup olmadığını kontrol edebilirsiniz. Bu tek ölçüm, DNS sorgularının veya diğer uygulamaların da tünelden geçtiğini kanıtlamaz; bunları ilgili bağlantılar çalışırken güvenlik duvarı günlükleri ve ağ trafiği üzerinden ayrıca doğrulayın.