DNS Ele Geçirme Saldırısı Nasıl Anlaşılır?
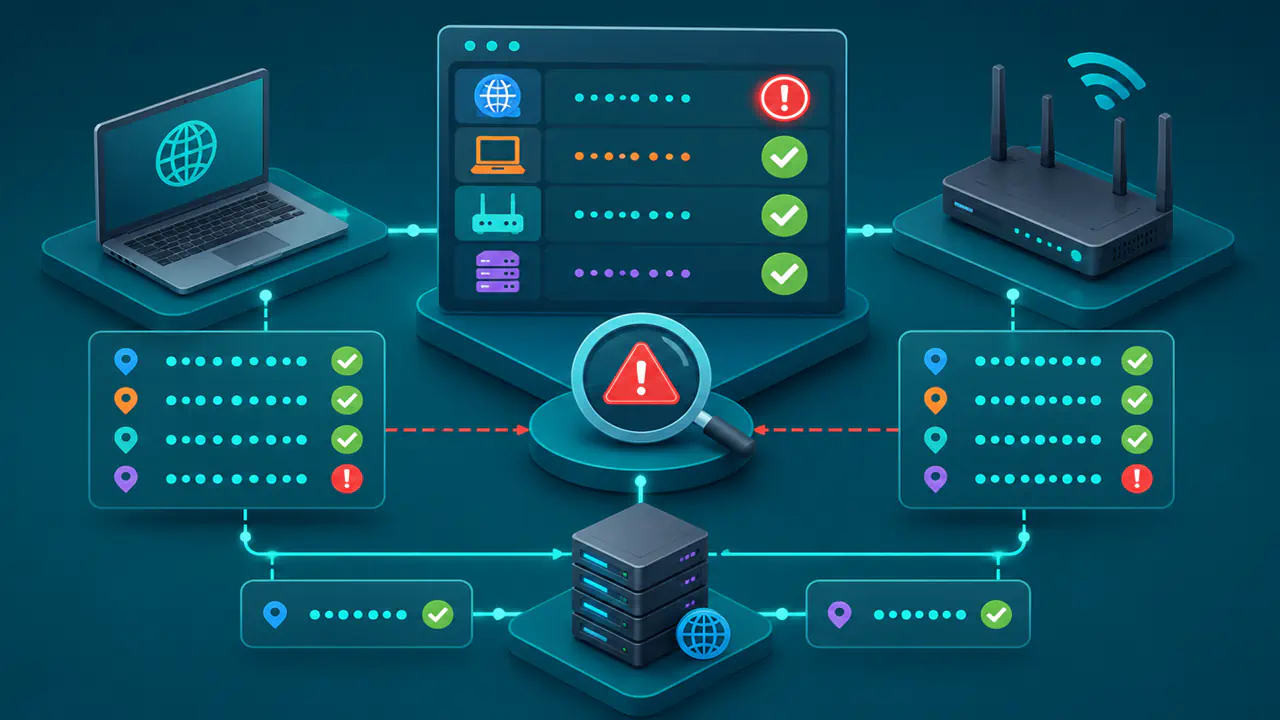
DNS ele geçirme, DNS ayarı, kaydı veya sorgu yolu izinsiz değiştirildiğinde ortaya çıkar ve kullanıcıyı beklemediği bir hedefe yönlendirebilir. Yanlış siteye gitmek, alışılmadık bir arama sayfası görmek, sertifika uyarısı almak veya bilinen bir alan adının farklı bir IP adresine çözülmesi olası belirtilerdir.
Bu belirtilerden hiçbiri tek başına saldırıyı kanıtlamaz. CDN'ler, coğrafi DNS, önbellekte kalan eski kayıtlar, kurumsal ağ politikaları, VPN kullanımı ve web sunucusundaki normal yönlendirmeler de farklı sonuçlar oluşturabilir.
DNS ele geçirme şüphesini değerlendirirken yetkili DNS kayıtlarını, cihazın sorgularını yanıtlayan recursive resolver (özyinelemeli DNS çözümleyicisi) hizmetini, yönlendiricinin dağıttığı ayarları ve farklı bir ağdan aldığınız sonuçları karşılaştırın. Tek bir anormalliği saldırı kanıtı saymayın; değişikliğin cihazda mı, yönlendiricide mi, recursive resolver hizmetinde mi yoksa alan adı kayıtlarında mı olduğunu belirleyin.
DNS Ele Geçirme Şüphesini Artıran Belirtiler
- Bilinen bir alan adı yalnız belirli bir cihazda veya ağda ilgisiz bir siteye ya da beklenmeyen bir IP adresine yöneliyorsa yerel DNS yolunu inceleyin.
- Cihazda, yönlendiricide veya ağ ayarlarını otomatik dağıtan DHCP hizmetinde daha önce kullanılmayan DNS sunucusu adresleri görüyorsanız değişikliğin kaynağını doğrulayın.
- Yetkili DNS sunucusundaki kayıt ile istemcinin kullandığı recursive resolver hizmetinin döndürdüğü kayıt, beklenen önbellek süresi dolmasına rağmen sürekli farklı kalıyorsa şüphe güçlenir.
- Birden fazla bağımsız recursive resolver aynı sonucu verirken yalnız mevcut ağ farklı bir yanıt üretiyorsa yönlendiriciyi, internet servis sağlayıcısını ve DNS sorgularının ağ tarafından başka bir recursive resolver hizmetine yönlendirilme olasılığını kontrol edin.
- DNSSEC ile imzalı bir alan adına ait yanıt doğrulama yapan recursive resolver hizmetinde geçersiz sayılırken doğrulama yapmayan recursive resolver beklenmeyen veri döndürüyorsa kayıt bütünlüğünü ayrıca inceleyin.
DNS Ele Geçirme Belirtileri Her Zaman Saldırıyı Göstermez
DNS ele geçirme belirtileri, normal ağ ve web davranışlarıyla karışabilir. Aşağıdaki karşılaştırma, hangi farklılıkların normal olabileceğini ve hangi durumda daha ayrıntılı kontrol gerektiğini gösterir.
| Gözlenen durum | Olası normal açıklama | Şüpheyi artıran durum |
|---|---|---|
| Farklı IP adresleri | CDN, coğrafi DNS, yük dengeleme veya önbellek | Yetkili kayıt ve bağımsız recursive resolver yanıtları aynıyken yalnız bir cihaz ya da ağ sürekli farklı yanıt verir |
| Beklenmeyen web yönlendirmesi | Web sunucusundaki HTTP yönlendirmesi, giriş portalı veya yanlış yazılan alan adı | DNS yanıtı beklenmeyen bir IP adresine işaret eder ve aynı davranış birden fazla tarayıcıda görülür |
| Sertifika uyarısı | Süresi dolmuş veya hatalı yapılandırılmış sertifika | Uyarı beklenmeyen DNS yanıtıyla aynı anda başlar ve güvendiğiniz başka bir ağda kaybolur |
| Yalnız tek cihazın etkilenmesi | Yerel önbellek, VPN, tarayıcı ayarı veya hosts dosyasındaki yerel alan adı eşleştirmesi | DNS adresi kullanıcı onayı olmadan değişmiştir ya da düzeltilmesine rağmen yeniden değişir |
Bir alan adının farklı bölgelerde farklı IP adresleri döndürmesi çoğu durumda tek başına sorun değildir. Yanıtın alan adının yetkili yapılandırmasıyla uyumlu olup olmadığını ve farklılığın belirli bir cihaz, yönlendirici veya bağlantıyla sınırlı kalıp kalmadığını kontrol edin.
DNS Ele Geçirme Şüphesinin Kaynağı Nasıl Belirlenir?
DNS ayarının değişip değişmediğini anlamak için cihazı, yönlendiriciyi, kullanılan recursive resolver hizmetini ve yetkili kayıtları ayrı ayrı kontrol edin. Önce etkilenen alan adını, tarih ve saati, cihazı, tarayıcıyı, ağı ve görülen hedefi not edin. Aynı anda çok sayıda ayarı değiştirmeyin; aynı cihazı başka ağda veya aynı ağı başka cihazla deneyerek her seferinde tek bir farkın sonuca etkisini ölçün.
Yetkili DNS Kayıtlarını ve Delegasyonu Doğrulama
Alan adı sahibiyseniz önce yetkili ad sunucularını ve bu sunucularda yayımlanan kayıtları kontrol edin. Alan adı kayıt kuruluşundaki NS delegasyonunu ve DNS sağlayıcısındaki A, AAAA, CNAME ile diğer ilgili kayıtları beklediğiniz değerlerle karşılaştırın.
Özellikle NS kayıtlarının beklenmedik biçimde değişmesine dikkat edin; önbellekteki eski delegasyon ve kayıtlar yenilendikçe sorgular farklı bir DNS sağlayıcısına gidebilir. Yalnız bir A kaydındaki farklılık ise planlı sunucu geçişi veya CDN kullanımı gibi normal bir nedenden kaynaklanabilir.
Cihazın Kullandığı DNS Sunucusunu Belirleme
Cihazın ağ ayarlarında görünen DNS adresi, işletim sisteminin kullanacağı DNS sunucusunu gösterir. Bu adres elle girilmiş, ağdan otomatik alınmış veya VPN tarafından atanmış olabilir. Ancak tarayıcı kendi güvenli DNS tercihini kullanıyorsa bu adres değişmeden de sorgularını başka bir DNS sunucusuna gönderebilir. İşletim sistemi, VPN ve tarayıcı ayarlarını ayrı ayrı kontrol edin.
Beklediğiniz DNS sunucusu ile cihazın kullandığı DNS sunucusu farklıysa bu ayarı hangi bileşenin değiştirdiğini bulun. Ardından aynı alan adını mevcut recursive resolver ve bağımsız bir recursive resolver üzerinden sorgulayarak sonuçları karşılaştırın. Eski önbellek kayıtlarını hesaba katmak için kaydın normalde kaç saniye saklanabileceğini belirten TTL değerine ve değişikliğin yapıldığı zamana bakın. TTL sonradan azaltılmış olsa bile daha önce saklanan kayıtların eski süresi geçerli olabilir. Anlık bir farkı saldırı kanıtı saymayın.
Yönlendiricinin Dağıttığı DNS Adresini Doğrulama
Ev veya küçük ofis ağlarında IPv4 DNS adresleri çoğunlukla yönlendiricideki DHCP hizmetinden alınır. IPv6 DNS adresleri ise DHCPv6 veya yönlendirici duyurularıyla da bildirilebilir. Bu nedenle yalnız IPv4 ayarını değil, varsa IPv6 DNS ayarını da inceleyin. Aynı ağdaki birden fazla cihaz benzer biçimde etkileniyorsa yalnızca cihaz ayarlarına bakmayın; yönlendiricinin internet ve yerel ağ DNS alanlarını da kontrol edin.
Tanımadığınız DNS adresleri, yönetim hesabındaki beklenmeyen değişiklikler veya düzelttiğiniz ayarların yeniden değişmesi daha ayrıntılı kontrol gerektirir. Önce internet servis sağlayıcısının otomatik DNS ayarlarını yetkisiz bir değişiklikten ayırın. Ayarları sıfırlamadan önce mevcut değerleri ve değişiklik zamanlarını kaydedin; bu bilgiler internet servis sağlayıcısının veya yönlendirici üreticisinin destek ekibinin sorunu incelemesini kolaylaştırır.
Sorunun Cihazla veya Tarayıcıyla Sınırlı Olduğunu Belirleme
Sorun yalnız bir cihazda görülüyorsa yerel DNS yapılandırmasını, hosts dosyasını, VPN istemcisini, güvenlik yazılımını, tarayıcı eklentilerini ve tarayıcının güvenli DNS tercihini inceleyin. Yalnızca tek tarayıcı etkileniyorsa sorun bir eklentiden veya web yönlendirmesinden kaynaklanıyor olabilir. Alan adı doğru IP adresine çözülmesine rağmen tarayıcı başka sayfaya gidiyorsa web sunucusunu veya uygulamanın yönlendirmelerini de inceleyin.
DNS ayarını değiştiren kötü amaçlı yazılımlar bazen “DNS yönlendirme virüsü” olarak adlandırılır; ancak yalnız DNS sonucuna bakarak cihazda böyle bir yazılım olduğunu doğrulayamazsınız. Kötü amaçlı yazılım şüphesi varsa cihazı güvenlik yazılımıyla ayrıca tarayın.
DNS Yanıtlarını Farklı Bir Ağda Karşılaştırma
Yönlendirici ayarları doğru görünmesine rağmen aynı ağdaki bütün cihazlar farklı yanıt alıyorsa aynı alan adını başka bir güvenilir ağda yeniden deneyin. Mobil veri ile sabit bağlantı arasında sonuç farkı çıkması, sorunun alan adından çok ağ yolunda veya kullanılan recursive resolver hizmetinde olabileceğini gösterir; ancak tek başına saldırı kanıtı değildir.
DNS Yanıtları Sahteciliğe Karşı Nasıl Korunur?
DNS yanıtlarının sahte bir yanıtla değiştirilmesini zorlaştırmak için recursive resolver hizmetleri işlem kimliği, kaynak portu ve sorgu-yanıt eşleştirmesi gibi kontroller kullanır. DNS Cookies mekanizması da DNS trafiğini doğrudan izleyemeyen saldırganların sahte istek veya yanıt üretmesini zorlaştırır. Bu önlemler riski azaltır, ancak cihazdaki DNS adresinin veya alan adı hesabındaki NS kaydının yetkisiz değiştirilmesini tek başına engellemez.
DNSSEC Neyi Doğrular?
DNSSEC, DNS verisinin yetkili kaynaktan geldiğini ve imzalandıktan sonra değişmediğini doğrular. Bunun için doğrulama yapan recursive resolver, kayıtların imzalarını güvendiği bir anahtara kadar uzanan doğrulama zinciriyle denetler. Geçerli bir zincirle doğrulanması gereken verinin imzası hatalıysa yanıtı reddeder. DNSSEC sorguları şifrelemez, her alan adında etkin değildir ve cihazın hangi DNS sunucusuna yönlendirildiğini tek başına göstermez.
Bir DNSSEC hatasını değerlendirirken alan adının imza ve doğrulama zinciri yapılandırmasını ve recursive resolver hizmetinin doğrulama yapıp yapmadığını kontrol edin. Ayrıca saldırgan DNS yönetim hesabını ele geçirip kayıtları değiştirirse DNS sağlayıcısı bu yeni kayıtları geçerli biçimde imzalayabilir. Böyle bir durumda DNSSEC doğrulamasının başarılı olması, değişikliğin hesap sahibinin onayıyla yapıldığını kanıtlamaz.
DNS Ele Geçirme Şüphesinde Hassas Bilgileri Koruma ve Destek Alma
Beklenmeyen bir sayfada oturum açmak, ödeme yapmak veya sertifika uyarısını görmezden gelmek riski artırır. Şüpheyi giderene kadar hassas işlemleri güvenilir bir cihaz ve ağ üzerinden yapın. Şüpheli sayfaya parola girdiyseniz ilgili hesabı korumak için beklemeyin; parolayı değiştirin ve açık oturumları sonlandırın.
- Beklenmeyen sayfada kullanıcı adı, parola, kart bilgisi veya doğrulama kodu girmeyin ve tarayıcı uyarılarını atlamayın.
- DNS adreslerini, alan adı yanıtlarını, yönlendirici ayarlarını, NS kayıtlarını, tarih-saat bilgisini ve ekran görüntülerini değişiklik yapmadan önce kaydedin. Destek ekibine aynı zaman aralığındaki yetkili kayıtları ve recursive resolver yanıtlarını karşılaştırmalı olarak iletin.
- Geçici karşılaştırma için güvendiğiniz bir ağ ve güvenilir bir recursive resolver kullanın; sonucu kalıcı çözüm veya kesin ihlal kanıtı olarak görmeyin.
- Alan adı sahibiyseniz alan adı kayıt kuruluşundaki ve DNS sağlayıcısındaki hesaplarınızı güvendiğiniz bir cihazdan kontrol edin; beklenmeyen NS veya kayıt değişikliklerinde alan adı kayıt kuruluşunun veya DNS sağlayıcısının güvenlik desteğine başvurun.
- Sorun tek cihazla sınırlıysa cihazı şüpheli ağdan ayırın ve cihaz güvenliği konusunda destek alın. Yalnız DNS ayarını düzeltmek, kötü amaçlı yazılımı cihazdan kaldırmaz.
- Sorun tüm ağda görülüyor fakat yönlendirici ayarlarında bunu açıklayan bir değişiklik yoksa internet servis sağlayıcısına, kurumun ağ yöneticisine veya olay müdahale ekibine karşılaştırmalı kayıtlarla başvurun.
DNS Ele Geçirme ile Önbellek Zehirleme Arasındaki Fark Nedir?
DNS ele geçirme, cihazdaki DNS ayarının, yönlendiricinin dağıttığı DNS sunucusu adresinin, alan adı delegasyonunun veya sorgu yolunun yetkisiz değiştirilmesini kapsayabilir. DNS önbellek zehirleme ise sahte bir DNS kaydının recursive resolver önbelleğine yerleştirilmesine dayanan ayrı bir saldırı yoludur.
İki saldırı da yanlış IP adresi döndürebilir, ancak kaynaklarını bulmak için farklı yerleri kontrol etmeniz gerekir. DNS ele geçirme şüphesinde ayarlara ve hesap yetkilerine bakın. Önbellek zehirleme şüphesinde ise recursive resolver hizmetinin kabul ettiği yanıtları, sorgu-yanıt eşleştirmesini ve önbellek davranışını inceleyin.