Çakışan Alt Ağlar ve CIDR Blokları Nasıl Tespit Edilir?
İki IPv4 alt ağının veya CIDR bloğunun kapsadığı adres kümelerinde en az bir ortak adres varsa çakışma oluşur. Çakışmayı tespit etmek için her bloğun başlangıç ve bitiş adreslerini hesaplayıp iki kapalı aralığı karşılaştırmak gerekir.
Çakışma, tek başına CIDR yazım hatası değildir. Aynı IP adreslerinin yerel ağda, VPN'in karşı tarafında veya bağlanan başka bir ağda farklı cihazları temsil etmesi, yönlendirme tablosunun doğru ağı seçmesini zorlaştırabilir.
Bu durum, aynı yerel ağdaki iki cihazın tek bir IP adresini paylaşmasıyla aynı sorun değildir. Buradaki inceleme tek tek cihazlardan önce, ağ bloklarının sınırlarına odaklanır.
CIDR Blokları Ne Zaman Çakışır?
- Her CIDR bloğunun başlangıç ve bitiş adresleri hesaplanır.
- Bir bloğun başlangıcı diğer bloğun sınırları içindeyse aralıklar çakışır.
- Birinci bloğun başlangıcı ikinci bloğun bitişinden, ikinci bloğun başlangıcı da birinci bloğun bitişinden büyük değilse iki aralık kesişir.
- Geçerli CIDR bloklarında çakışma, blokların aynı olması veya daha küçük bloğun daha büyük bloğun içinde kalması biçimindedir.
- Çakışma, VPN ve ağ birleştirme işlemlerinde aynı hedef IP adresini iki farklı ağa bağlayarak trafiğin yanlış tarafa yönelmesine yol açabilir.
Bitişik bloklar çakışmış sayılmaz. Örneğin 10.0.0.0/24 bloğu 10.0.0.255 adresinde biter, 10.0.1.0/24 ise bir sonraki adreste başlar; bu iki aralık arasında ortak adres yoktur.
CIDR Aralıklarını Karşılaştırma
Karşılaştırmada yalnız yazılan IP adresine veya prefix uzunluğuna bakmayın. IP adresi ile prefix uzunluğunu birlikte kullanarak her bloğun gerçek ağ sınırlarını hesaplayın, ardından başlangıç ve bitiş adreslerinden oluşan iki kapalı aralığı karşılaştırın.
CIDR Bloğunun Ağ Adresini Bulma
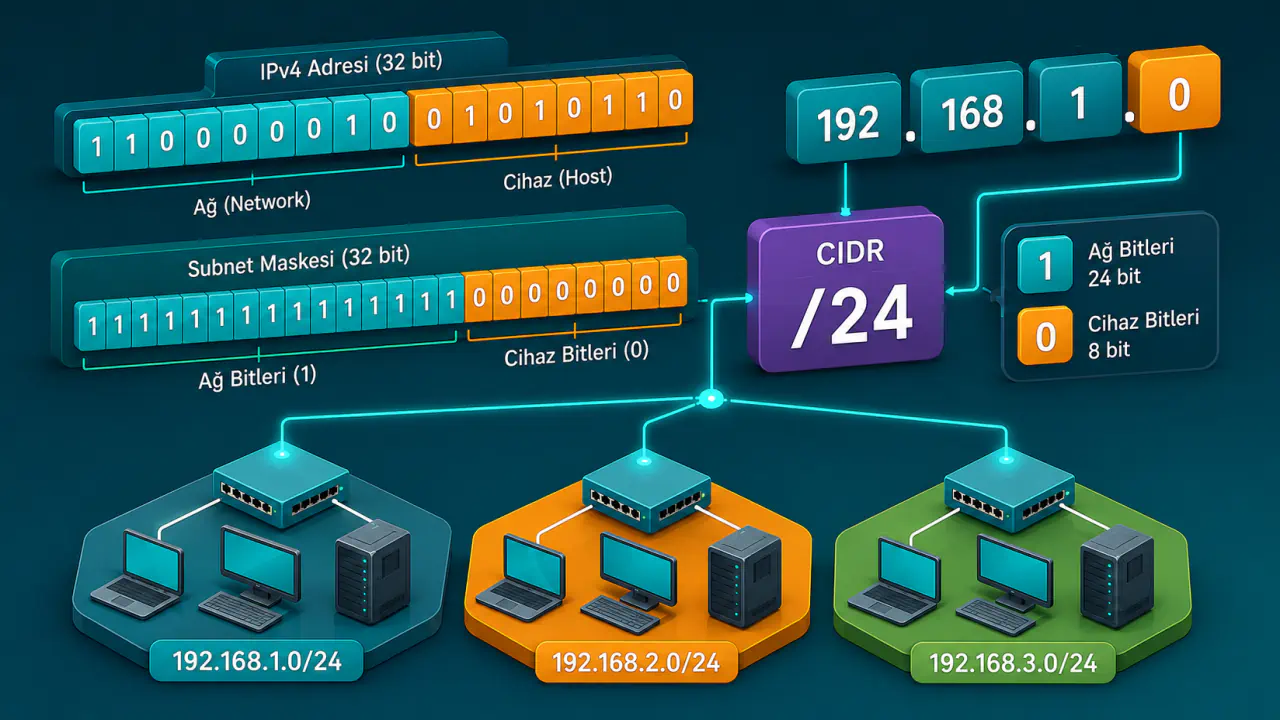
CIDR gösterimindeki IP adresi her zaman ağın ilk adresi olarak yazılmayabilir. Örneğin 192.168.10.77/24 ifadesinin ait olduğu ağ 192.168.10.0/24'tür; karşılaştırmada 192.168.10.77 başlangıç kabul edilmez.
Prefix uzunluğu, adresin kaç bitinin ağ bölümüne ait olduğunu gösterir. Adresin ağ bölümünden sonra gelen host bitleri sıfırlandığında ağın başlangıç adresi bulunur.
Başlangıç ve Bitiş Adreslerini Hesaplama
Ağ adresi bloğun başlangıcıdır. Host bölümündeki bütün bitler 1 yapıldığında IPv4 bloğunun son adresi elde edilir. Geleneksel yayın kullanan IPv4 alt ağlarında bu adres yayın adresidir.
Örneğin 192.168.10.0/24 aralığı 192.168.10.0 ile 192.168.10.255 arasındadır. Çakışma hesabı kullanılabilir host adresleriyle değil, bloğun bütün adres alanıyla yapılır; ağ ve yayın adresleri de sınır karşılaştırmasına dahildir.
İki Aralığın Kesişme Koşulu
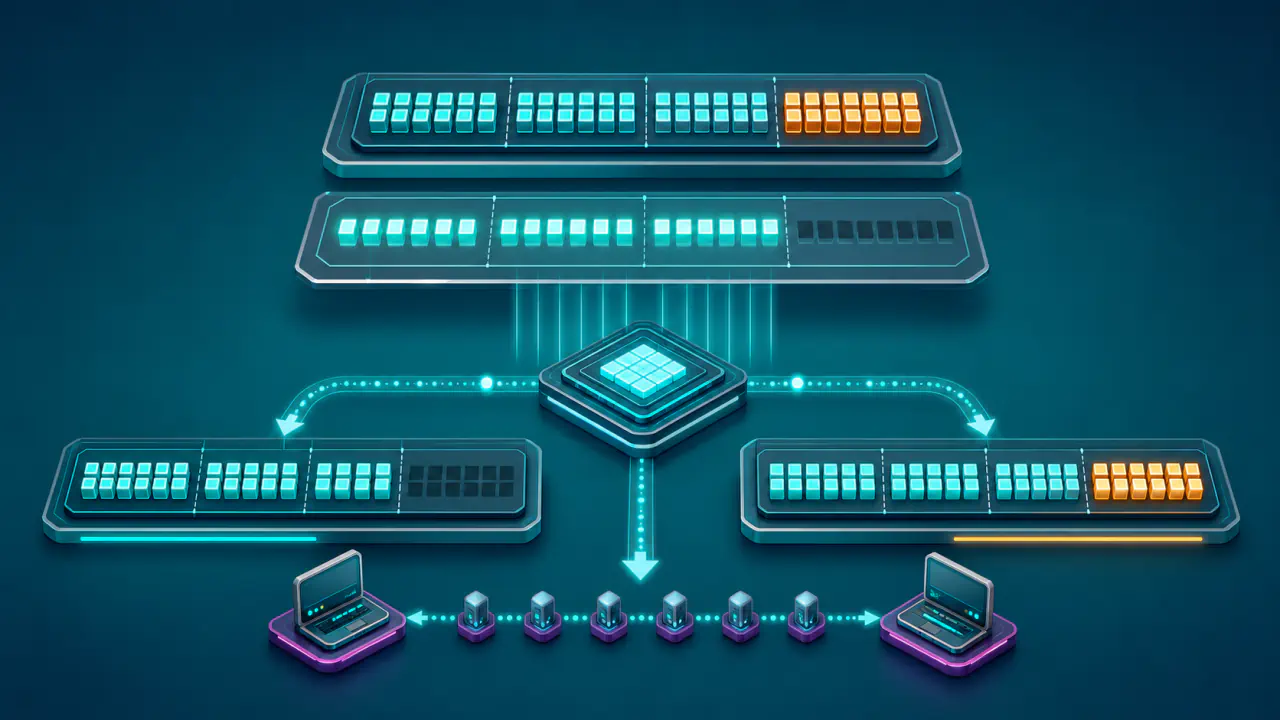
İki aralığı A ve B olarak düşünün. A'nın başlangıcı B'nin bitişinden sonra değilse ve B'nin başlangıcı A'nın bitişinden sonra değilse en az bir ortak adres vardır ve iki blok çakışır.
Koşullardan biri sağlanmıyorsa bloklardan biri diğerinin tamamen önünde veya arkasındadır. Bu durumda aralıklar ayrıdır ve alt ağ çakışması oluşmaz.
Çakışma Türünü Belirleme
İki başlangıç ve iki bitiş de aynıysa bloklar özdeştir. Bir aralığın başlangıcı ve bitişi diğer aralığın sınırları içinde kalıyorsa aralıklardan biri diğerini kapsar; örneğin bir /24 bloğu daha geniş bir /16 bloğunun belirli bölümünü temsil edebilir.
Geçerli ve ağ sınırlarına hizalanmış CIDR blokları ikinin kuvvetlerine dayalı boyutlarda olduğu için kesişen iki bloktan daha küçük olanı, büyük bloğun içinde bütünüyle kalır. CIDR biçimine uymayan ve doğrudan başlangıç-bitiş değerleriyle tanımlanan IP adresi aralıklarında ise yalnız bir bölümün kesişmesi mümkündür.
Alt Ağ Çakışması Örnekleri
Aşağıdaki karşılaştırmalar, prefix uzunluğunun tek başına yeterli olmadığını gösterir. Bu nedenle her bloğun gerçek başlangıç ve bitiş sınırlarını karşılaştırmak gerekir.
| Birinci blok ve aralığı | İkinci blok ve aralığı | Sonuç |
|---|---|---|
| 10.20.0.0/16: 10.20.0.0–10.20.255.255 | 10.20.32.0/20: 10.20.32.0–10.20.47.255 | Çakışır; /20 bloğu /16 içinde kalır. |
| 192.168.10.0/24: 192.168.10.0–192.168.10.255 | 192.168.11.0/24: 192.168.11.0–192.168.11.255 | Çakışmaz; aralıklar bitişiktir. |
| 172.16.8.0/23: 172.16.8.0–172.16.9.255 | 172.16.9.0/24: 172.16.9.0–172.16.9.255 | Çakışır; ikinci blok birincinin içindedir. |
İlk ve üçüncü örneklerde küçük blok, geniş bloğun bir bölümünü daha özgül olarak tanımlar. Bu yapı, tek bir yönlendirme alanında genel rota ile daha özgül bir rotayı birlikte kullanmak için bilinçli olarak kurulabilir; ancak bloklar farklı ve bağımsız ağları temsil ediyorsa aynı hedef IP adresi iki farklı ağa ait olur.
VPN ve Ağ Birleştirmelerinde Alt Ağ Çakışması
Özel IPv4 adresleri yalnız kullanıldıkları ağ içinde benzersizdir. Birbirinden bağımsız iki ağ aynı özel bloğu seçebilir; bu ağlar VPN ile bağlandığında veya kurumsal birleşme sonrasında ortak yönlendirme alanına alındığında aynı IP adresleri iki farklı cihazı gösterebilir.
Yerel ve Uzak Ağın Aynı Prefixi Kullanması
Bir kullanıcının yerel ağı 192.168.1.0/24, VPN arkasındaki uzak ağ da 192.168.1.0/24 ise işletim sistemi aynı hedef prefix için yerel bağlantı ve tünel arasında karar vermek zorunda kalır. Doğrudan bağlı yerel ağ rotası çoğu yapılandırmada öncelik kazanabilir ve uzak sunucuya gönderilmesi gereken trafik tünele hiç girmeyebilir.
Kesin sonuç işletim sistemine, yönlendirme metriğine, VPN türüne ve uygulanan politikalara bağlıdır. Bu çakışmada VPN bağlantısı kurulsa bile belirli uzak IP adreslerine erişilemeyebilir veya VPN açıkken aynı IP adresine bağlandığınızda farklı bir cihaza ulaşabilirsiniz.
Prefix Uzunluğuna Göre Rota Seçimi
Yönlendiriciler bir hedef için birden fazla uygun kayıt bulunduğunda prefix uzunluğu daha büyük olan daha özgül rotayı tercih eder. Örneğin 10.0.0.0/8 yerel tarafta, 10.20.0.0/16 VPN tarafında duyuruluyorsa 10.20.x.x hedefleri /16 kaydına, 10.0.0.0/8 içindeki diğer hedefler ise /8 kaydına yöneltilebilir.
Bu davranış bilinçli ağ tasarımında geçerli olabilir ve aynı adres alanını kapsayan rotaların bulunması tek başına yapılandırma hatası değildir. Sorun, aynı sayısal adreslerin iki tarafta farklı gerçek cihazları temsil etmesi ve daha özgül rota nedeniyle trafiğin diğer ağa ulaşamamasıdır.
Alt Ağ Çakışmasının Belirtileri
- VPN bağlanır, ancak yalnız belirli uzak IP adresi aralıklarına erişilemez.
- Bir şubedeki kaynaklara ulaşılırken aynı bloktaki başka kaynaklara yerel ağ üzerinden gidilir.
- Ağ birleştirmesinden sonra bir taraftaki sunuculara diğer taraftan erişilemez veya trafik yanlış hedefe gider.
- Yönlendirme tablosunda aynı adres alanını kapsayan bağlı, statik veya tünel kayıtları birlikte görünür.
- Ping veya traceroute sonucu VPN açıkken ve kapalıyken değişebilir, fakat tek başına çakışmayı kanıtlamaz.
Belirtiler sorunun yerini daraltmaya yardımcı olur; kesin tespit yine CIDR sınırlarının karşılaştırılmasına dayanır. Bir hedeften ping yanıtı alınması, aynı aralıktaki başka hedeflerin yanlış yola gitmediğini göstermez.
Alt Ağ Çakışması ile IP Adresi Çakışması Arasındaki Farklar
Alt ağ çakışmasında iki ağ bloğu ortak adres alanı taşır ve sorun yönlendirme sınırlarında ortaya çıkar. Yinelenen IP adresi çakışmasında ise çoğunlukla aynı yerel ağ segmentindeki iki cihaz tek bir adresi paylaşır.
Yinelenen IP adresi çakışmasında ARP kayıtları değişebilir, cihazlar sırayla erişilebilir hale gelebilir veya işletim sistemi adres çakışması uyarısı gösterebilir. CIDR blokları çakıştığında cihaz adresleri kendi yerel ağlarında benzersiz olsa bile, iki ağı birbirine bağlayan cihaz aynı hedef prefixin hangi tarafa ait olduğunu ayırt edemeyebilir.
Bu nedenle yalnızca DHCP havuzunu düzeltmek veya tek bir cihazın IP adresini değiştirmek ağ blokları arasındaki çakışmayı çözmez. Önce kesişen prefixleri belirleyin, ardından adres planını veya geçiş yöntemini ağ düzeyinde değiştirin.
Alt Ağ Çakışmasını Giderme Yöntemleri
En kalıcı ve anlaşılır çözüm, aynı adres alanını kullanan ağlardan birini çakışmayan bir bloğa taşımaktır. Değiştireceğiniz tarafı cihaz sayısına, statik ayarlara, DHCP kapsamlarına, güvenlik kurallarına, DNS kayıtlarına ve bakım olanaklarına göre seçin.
- Daha küçük veya daha kolay yönetilen ağı yeniden adresleyin: Değişiklik kapsamı daraldığı için geçişi ve geri dönüşü daha kolay planlayabilirsiniz.
- Yeni bloğu mevcut envanterle karşılaştırın: Yalnız bugünkü iki ağı değil, VPN, şube, bulut ve test ortamlarında kullanılan bütün IPv4 bloklarını kontrol edin.
- DHCP, statik adres ve ağ geçidi kayıtlarını birlikte güncelleyin: Yalnız subnet maskesini değiştirmek, cihazların farklı ağ sınırları hesaplamasına ve yeni erişim sorunlarına yol açabilir.
- Yalnız adres planı buna izin veriyorsa yönlendirme kapsamını daraltın: Daha özgül bir prefix duyurmak bazı hedefleri doğru yola gönderebilir, ancak iki tarafta aynı IP adresi gerçekten kullanılıyorsa temel belirsizliği kaldırmaz.
- Geçici adres çevirisini ara çözüm olarak değerlendirin: Bazı VPN tasarımları çakışan adresleri karşı tarafa farklı bir adres aralığıyla gösterebilir; bu yöntem çakışmayı ortadan kaldırmaz, yalnız iki ağ arasındaki adresleri eşler.
Geçiş sırasında eski ve yeni aralıkları birlikte duyuracaksanız yönlendirme önceliklerini ayrıca kontrol edin. Değişiklik tamamlandığında eski yönlendirme kayıtlarını, erişim listelerini ve statik eşlemeleri kaldırın.
Yeni Ağ Kurulumunda Çakışmayı Önleme
Yeni bir VPN, şube veya bulut ağı eklenmeden önce bütün IPv4 CIDR bloklarını tek envanterde toplamak, yeni çakışmaları önlemenin en kolay yollarından biridir. Envantere her ortamın adını, prefixini, başlangıç ve bitiş adreslerini, kullanım amacını ve bağlı olduğu ağları eklerseniz yeni bir bloğun mevcut alanı kapsayıp kapsamadığını kurulumdan önce görebilirsiniz.