UPnP Nedir ve Ev Ağında Hangi Riskleri Taşır?
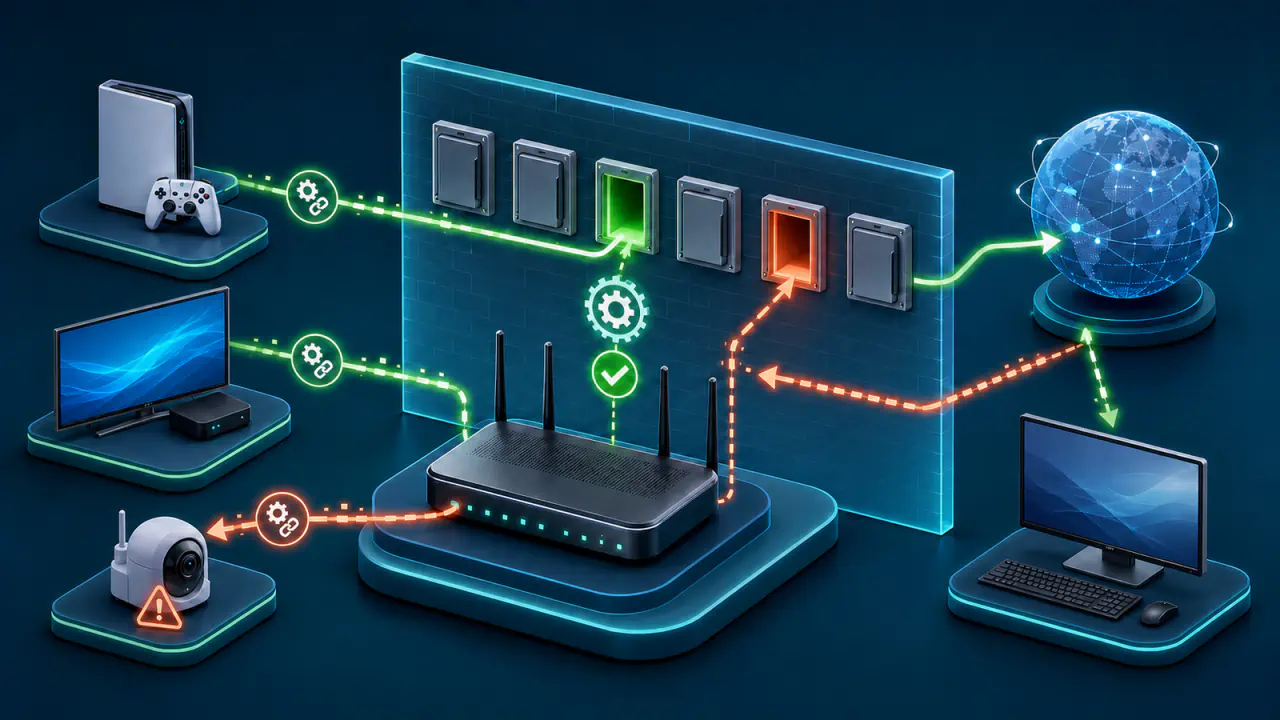
UPnP (Universal Plug and Play), yerel ağdaki uyumlu cihazların birbirini keşfetmesine ve sundukları hizmetleri denetlemesine yarayan bir protokol ailesidir. Ev yönlendiricilerinde UPnP IGD (Internet Gateway Device), uygulamaların otomatik port eşlemesi istemesine olanak verir. UPnP, yerel medya cihazlarının keşfi gibi port yönlendirmesi gerektirmeyen işlerde de kullanılabilir.
Bir oyun konsolu, eşler arası uygulama veya uzaktan bağlantı özelliği, yönlendiriciden belirli bir dış portu yerel ağdaki kendi IP adresine ve hizmet portuna yönlendirmesini isteyebilir. Böylece kullanıcı, yönlendirici panelinde elle port kuralı oluşturmadan bazı gelen bağlantıları kabul edebilir.
UPnP tek başına her durumda bir güvenlik açığı anlamına gelmez. Risk, yerel ağa hangi cihazların bağlandığına, yönlendiricinin istekleri nasıl doğruladığına, yazılımın güncelliğine ve oluşturulan eşlemenin hangi hizmeti internete açtığına bağlıdır.
UPnP ile Port Eşlemesi ve Güvenlik Duvarı İzinleri
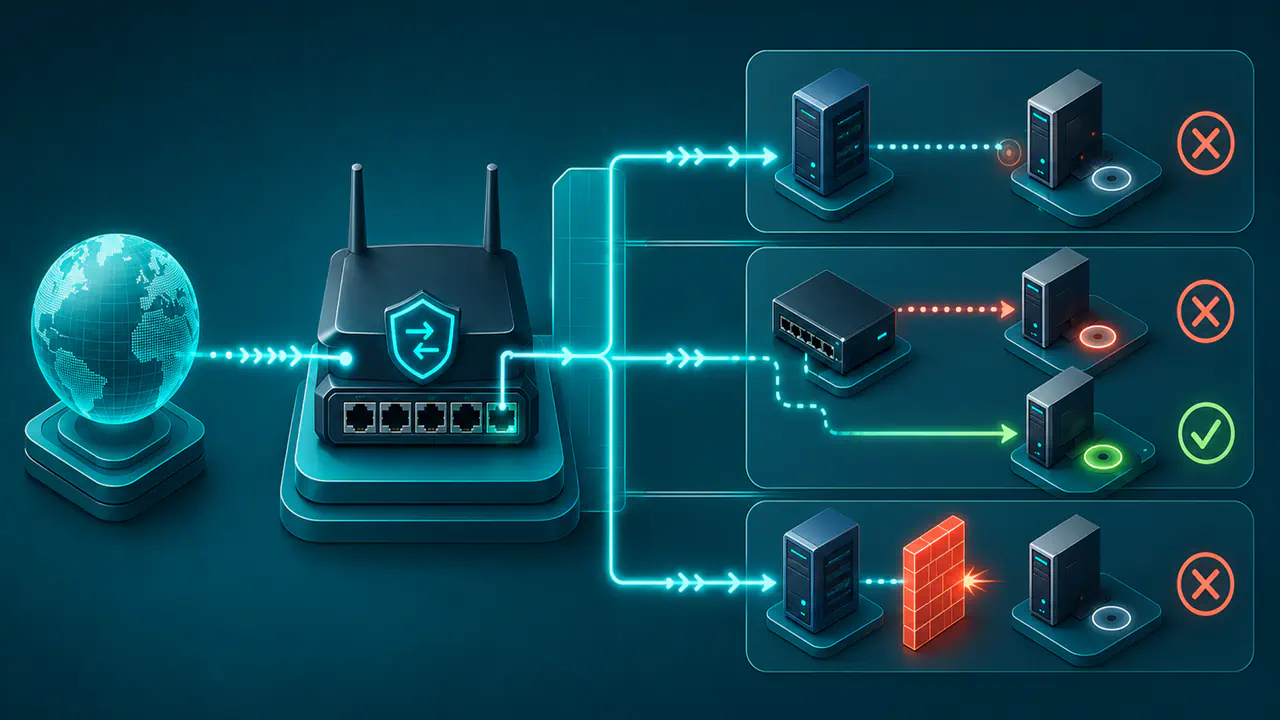
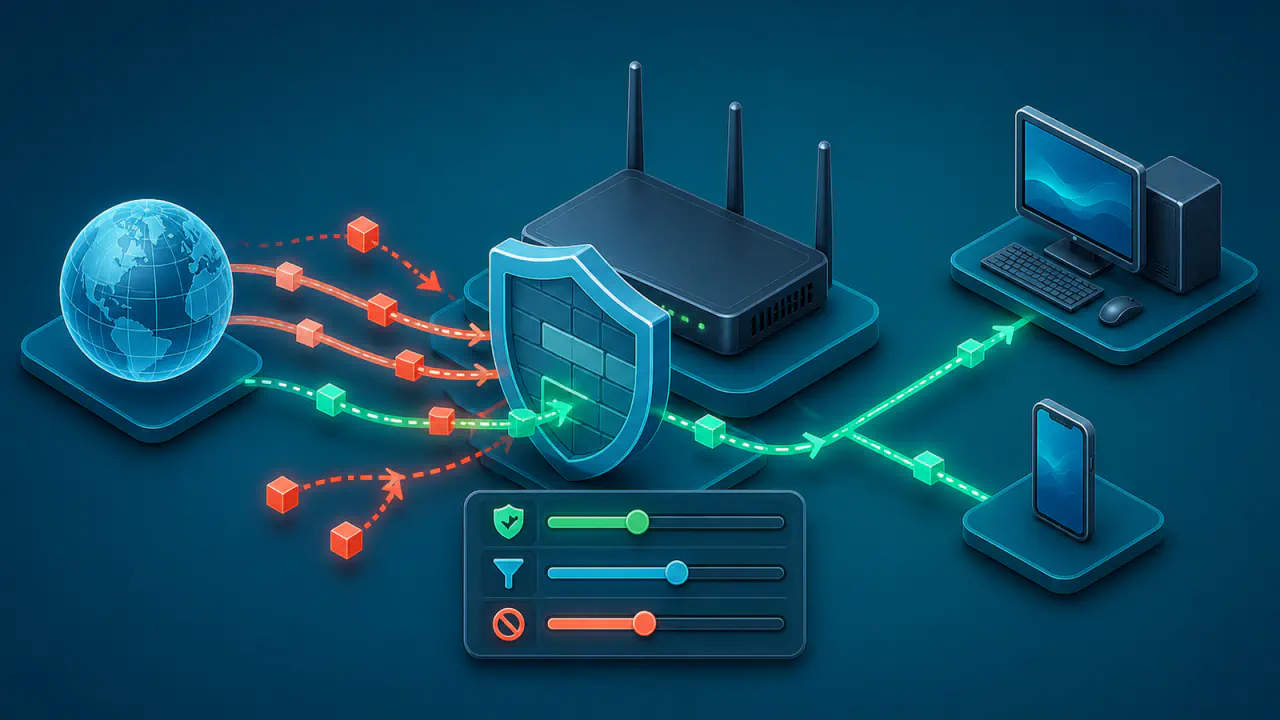
Evdeki cihazlar çoğunlukla özel IPv4 adresleri kullanır. Bu adresler genel internette doğrudan yönlendirilmez; cihazların internet bağlantısı genellikle yönlendiricinin yaptığı NAT üzerinden gerçekleşir. Bu IPv4 bağlantısında dışarıdan başlatılan bir bağlantının yerel ağdaki belirli bir hizmete ulaşması için yönlendiricide buna karşılık gelen bir eşleme ve güvenlik duvarı izni gerekir.
- Uygulama, yerel ağda UPnP IGD destekleyen ağ geçidini keşfeder.
- İhtiyaç duyduğu protokolü, dış portu, iç IP adresini ve iç portu belirten bir eşleme talebi gönderir.
- Yönlendirici kendi politikasına göre isteği kabul eder veya reddeder. Kullanılan UPnP işlemi alternatif port atamasını destekliyorsa farklı bir dış port da ayırabilir.
- Eşleme etkin kaldığı sürece dış port için gelen trafik yerel cihazdaki hizmete iletilir.
- Uygulama kapandığında, süre dolduğunda veya yönlendirici yeniden başlatıldığında eşleme kaldırılabilir; davranış uygulamaya ve yönlendiriciye göre değişir.
Bu süreç yönetim panelinde elle kural yazma ihtiyacını azaltır, ancak eşlemenin güvenli olduğunu garanti etmez. Bu nedenle internetten erişilebilir hale gelen hizmetin kimlik doğrulamasını, güncelliğini ve erişim sınırlarını ayrıca değerlendirin.
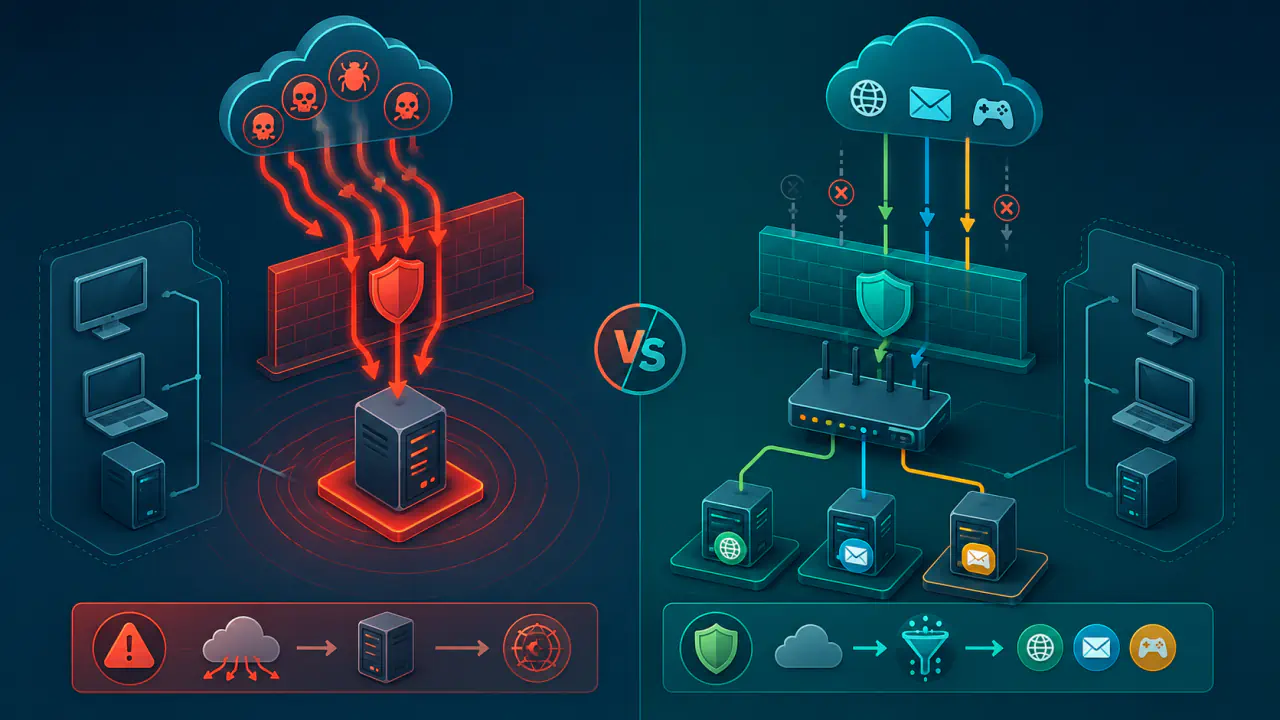
UPnP açık olsa bile yönlendiricinin güvenlik duvarı bütünüyle devre dışı kalmaz. Oluşturulan eşleme, yalnız tanımlanan protokol ve port için bir geçiş kuralı oluşturur; diğer gelen trafik mevcut politikalara tabi kalır. Ancak açılan hizmet zayıf parolalı, eski veya yanlış yapılandırılmışsa dar bir kural bile ciddi bir erişim riski doğurabilir.
UPnP IGD v2, destekleyen uygulama ve yönlendiricilerde gelen IPv6 trafiği için güvenlik duvarı izni istenmesine de olanak verir. Bu işlem NAT eşlemesi gerektirmez; hangi bağlantılara izin verileceğini yönlendiricinin desteği ve güvenlik politikası belirler.
Yerel yönlendiricide eşleme oluşması da hizmetin internetten kesin olarak erişilebilir olduğu anlamına gelmez. İnternet servis sağlayıcısı CGNAT ile aynı genel IPv4 adresini birden çok aboneye paylaştırıyorsa veya bağlantıda başka bir üst NAT katmanı varsa dış bağlantı üst ağda durabilir. Bu nedenle yerel UPnP eşlemesini ve hizmetin genel internetten erişimini ayrı ayrı test edin. Test, hizmetin kullandığı IP adresi ailesine ve protokole uygun olmalıdır; dışarıdan erişilebilmesi, hizmetin güvenli olduğunu kanıtlamaz.
UPnP Riskleri Nereden Doğar?
UPnP riskini yalnız “port açılıyor” biçiminde değerlendirmek eksik kalır. Asıl konu, port eşlemesi oluşturma yetkisinin hangi cihazlara verildiği ve eşleme sonrasında hangi hizmetin dış trafiğe cevap verdiğidir.
Yönlendiricinin Yerel Ağdaki Cihazlara Güvenmesi
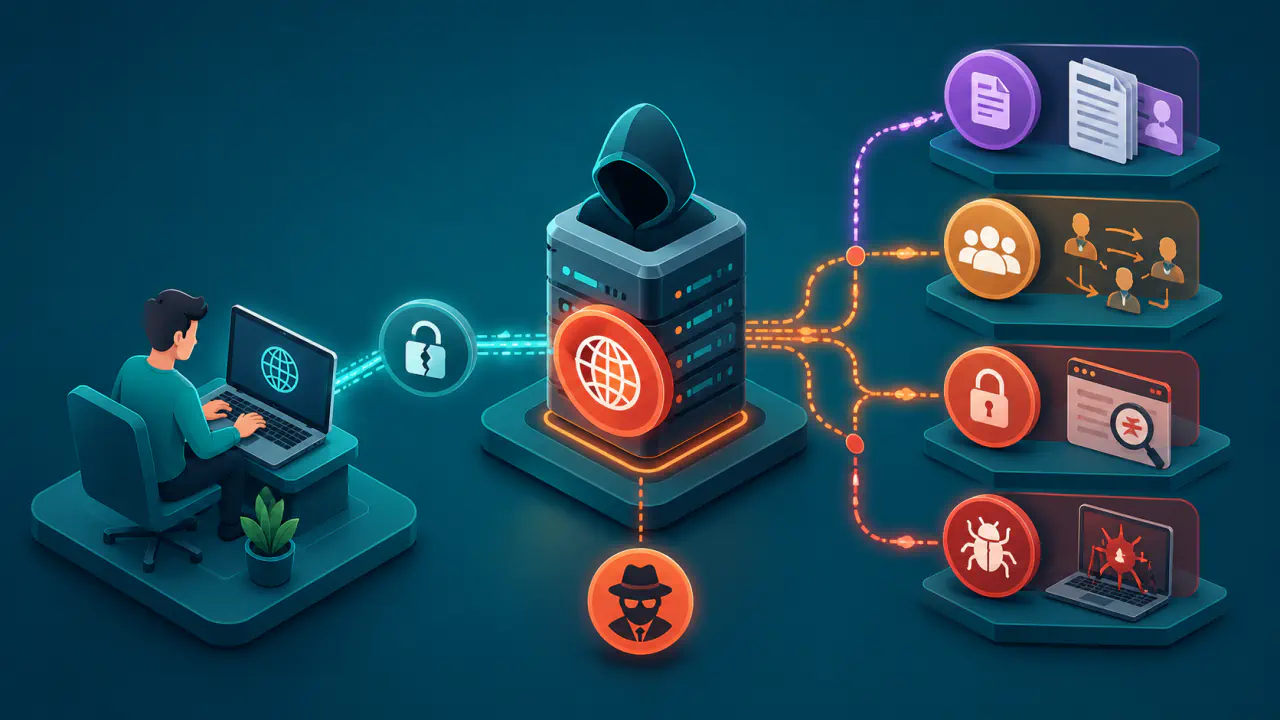
Birçok ev yönlendiricisi, yerel ağa bağlanmış cihazların UPnP isteği göndermesine izin verir ve her istek için kullanıcıdan ayrıca yönetici parolası istemez. Bu yaklaşım kullanım kolaylığı sağlar, fakat güvenilmeyen bir misafir cihazı, kötü amaçlı yazılım bulaşmış bilgisayar veya ele geçirilmiş akıllı cihaz da aynı yerel ağdaysa bu cihazlar port eşlemesi isteyebilir.
Misafir ağı ve IoT cihazlarının ağı ana ağdan doğru biçimde ayrılmışsa bu cihazların ana ağdaki UPnP hizmetine ulaşması engellenebilir. Ancak yalnız farklı bir kablosuz ağ adı kullanmak ağları birbirinden ayırmaz. Yönlendiricide istemci izolasyonunu ve ağlar arası erişim politikasını da yapılandırın.
Güvenilmeyen Uygulamanın Eşleme Oluşturması
Yerel cihazda çalışan zararlı veya gereksiz bir uygulama, yönlendirici izin veriyorsa kullanıcı fark etmeden port eşlemesi isteyebilir. Böyle bir kural, cihazdaki belirli bir hizmeti internete açabilir veya saldırganın kontrolündeki yazılımın gelen bağlantı kabul etmesini kolaylaştırabilir.
Eşleme oluşturulması tek başına cihazın ele geçirildiğini kanıtlamaz. Kaynağını bilmediğiniz, artık kullanılmayan veya beklemediğiniz port eşlemeleri varsa bağlı cihazları, uygulamaları ve yönlendirici kayıtlarını inceleyin. Panelde gösteriliyorsa eşlemenin yerel IP adresini bağlı cihaz listesiyle karşılaştırın; dış portu, iç portu ve protokolü birlikte kontrol edin. Şüpheli cihazı inceleme bitene kadar ağdan ayırıp zararlı yazılım denetimi yapın. Wi-Fi parolasının yetkisiz kişilerce bilindiğinden şüpheleniyorsanız parolayı değiştirin.
Yönlendiricinin Firmware Açıkları ve UPnP Hizmetinin İnternete Açılması
UPnP hizmetinin yalnız güvenilir yerel arayüzlerde çalışması gerekir. Hatalı yapılandırma, eski firmware veya firmware içindeki bir kusur nedeniyle bu hizmetin internet üzerinden erişilebilir olması risk düzeyini belirgin biçimde artırabilir. Bu durumda sorun yalnız otomatik port eşlemesi değil, yönlendiricinin kontrol hizmetinin internetten erişilebilir hale gelmesidir.
Yönlendiricinin firmware sürümünü güncel tutmak, uzaktan yönetimi gereksizse kapatmak ve üreticinin güvenlik desteği sona ermiş cihazları değiştirmek bu nedenle önemlidir. Güncelleme bulunmayan eski bir cihazda UPnP'yi kapatmak riski azaltabilir, fakat cihazdaki diğer güvenlik kusurlarını ortadan kaldırmaz.
Modemde UPnP Kapatılmalı mı?
Ev tipi cihazlarda modem ve yönlendirici işlevleri aynı kutuda bulunabilir; UPnP ayarı esas olarak yönlendirici tarafındaki otomatik keşif ve port eşleme davranışını yönetir. Karar verirken hem özelliğe ihtiyaç duyup duymadığınızı hem de yerel ağdaki bütün cihazlara güvenip güvenemeyeceğinizi değerlendirin.
UPnP'yi Kapatmanın Daha Uygun Olduğu Durumlar
- Hiçbir uygulama veya cihaz gelen bağlantı için otomatik port eşlemesine ihtiyaç duymuyorsa UPnP kapatılabilir.
- Ağda güncelleme desteği belirsiz çok sayıda IoT cihazı bulunuyor ve bu cihazlar ayrı bir ağa alınamıyorsa UPnP'yi kapatmak riski azaltabilir.
- Misafirlerin ana yerel ağa bağlanması engellenemiyorsa UPnP'yi kapatmak port eşleme yetkisini sınırlar.
- Yönlendiricide kaynağını belirleyemediğiniz eşlemeler oluşuyorsa UPnP'yi kapatın ve ağdaki cihazları inceleyin.
- Cihazın firmware sürümü eskiyse veya üretici UPnP ile ilgili bir güvenlik sorunu bildirmişse özelliği kapatmak riski azaltabilir.
UPnP Açık Tutulacaksa Hangi Önlemler Alınmalı?
- Özelliği yalnız belirli oyun veya eşler arası uygulamaların otomatik eşlemeye gerçekten ihtiyacı varsa açık tutun.
- Yönlendirici güncelse, UPnP'ye yalnız yerel ağdan erişilebiliyorsa ve bağlı cihazlar yönetiliyorsa özelliği açık tutmak daha düşük riskli olabilir.
- Oluşturulan eşlemeler düzenli inceleniyor ve gereksiz kurallar kaldırılıyorsa UPnP kullanımı denetlenebilir.
- Yönlendirici UPnP erişimini ağ bölümü veya cihaz bazında sınırlandırmayı destekliyorsa yalnız ihtiyaç duyan cihazlara izin verin ve bu kısıtlamayı doğrulayın. İhtiyaç sona erdiğinde özelliği kapatın.
UPnP'yi kapatıp internetten gelen bağlantıların büyük bölümünü tek cihaza aktaran DMZ ana bilgisayarı ayarını kullanmak daha güvenli bir çözüm değildir. Manuel port yönlendirme daha görünür bir denetim sunabilir, ancak yalnız gerçekten gerekli portlar ve yerel ağdaki güvenli bir hizmet için yapılandırılmalıdır.
UPnP Kapatıldığında Bağlantı Davranışı Nasıl Değişir?
UPnP kapatıldığında web sitelerine girme, video izleme ve dışarıya doğru başlatılan çoğu bağlantı normal biçimde çalışır. Değişiklik daha çok dışarıdan başlatılan bağlantı kabul eden veya eşler arası iletişim kuran uygulamalarda görülür.
Bir oyun, bağlantının kısıtlı olduğunu belirten bir NAT uyarısı gösterebilir; eşler arası aktarım doğrudan bağlantı yerine aktarma sunucusuna geçebilir veya kullanıcı tarafından barındırılan bir hizmet erişilemez hale gelebilir. Bazı uygulamalar farklı bağlantı teknikleriyle çalışmayı sürdürebilir; bu nedenle UPnP'nin kapatılması her uygulamada aynı sonucu doğurmaz.