CGNAT Arkasında Uzaktan Erişim Seçenekleri Nelerdir?
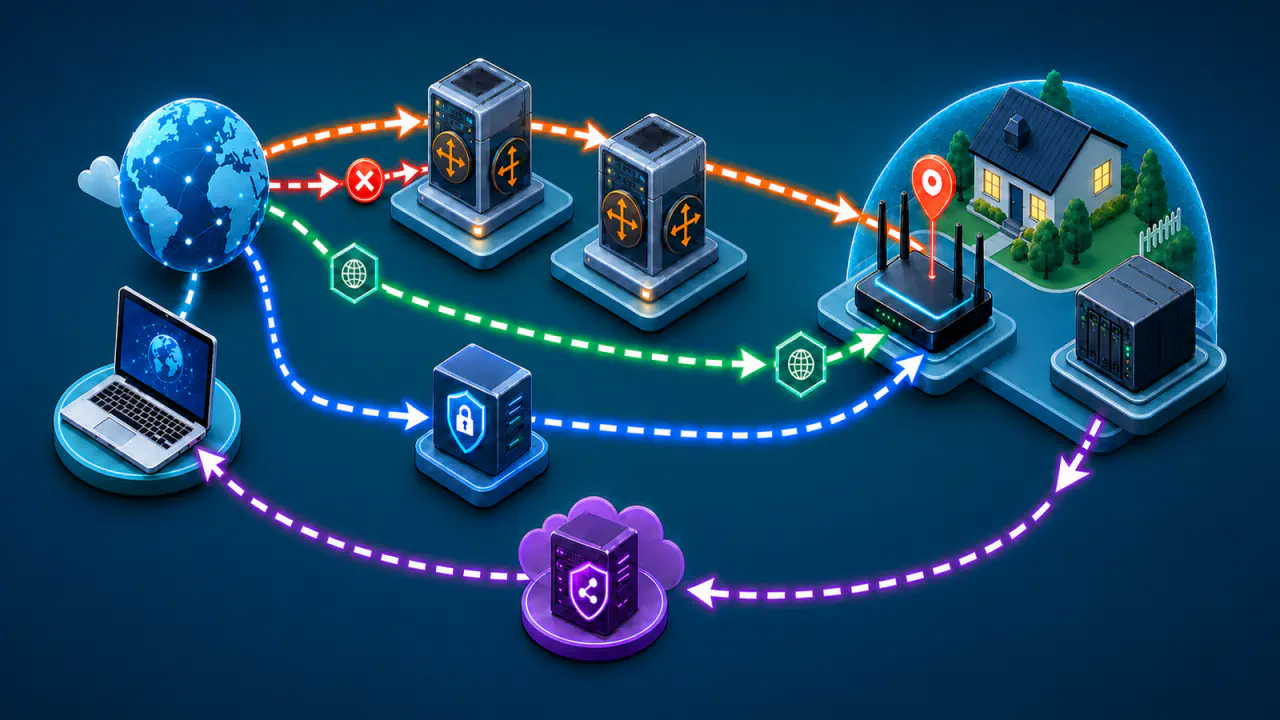
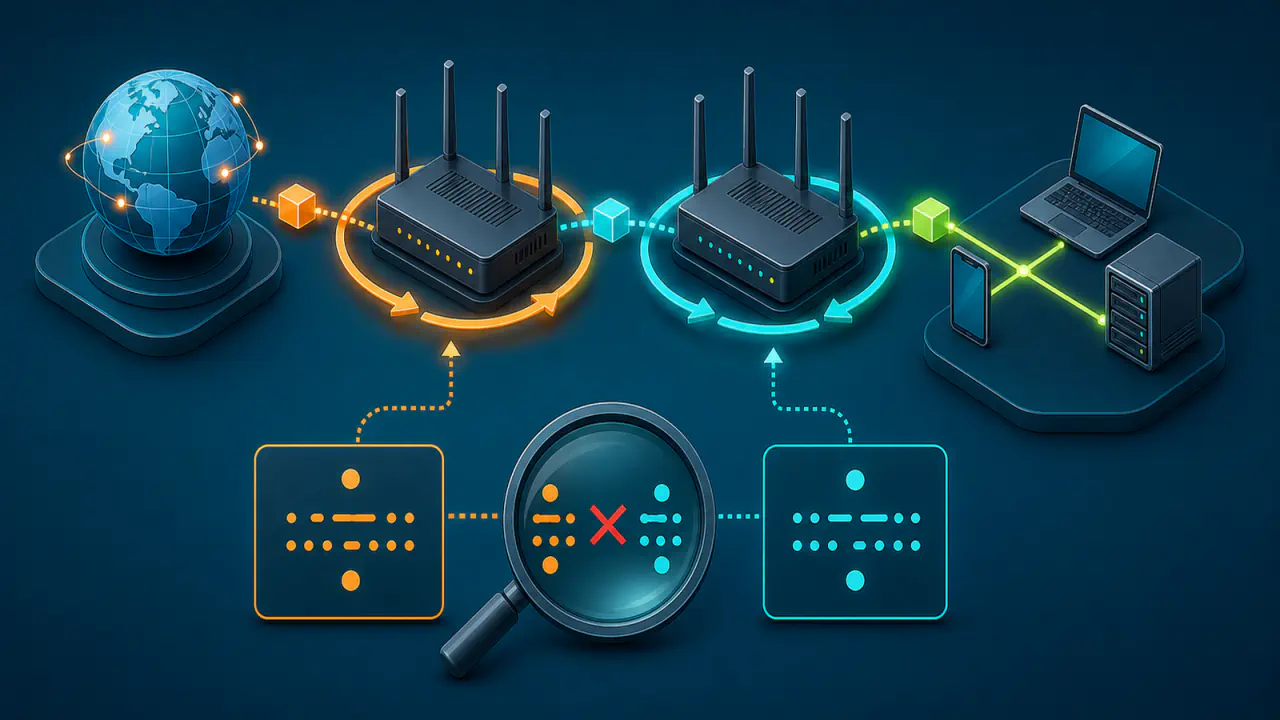
CGNAT, bir internet servis sağlayıcısının aynı genel IPv4 adresini birden fazla abone arasında paylaşmasıdır. Kullanıcı kendi modemindeki NAT ayarlarını yönetebilse de internet servis sağlayıcısının ağındaki CGNAT eşlemelerini doğrudan yönetemez; bu nedenle yalnız modemde port yönlendirmek, dışarıdan gelen bağlantıyı çoğu durumda içerideki cihaza ulaştırmaz.
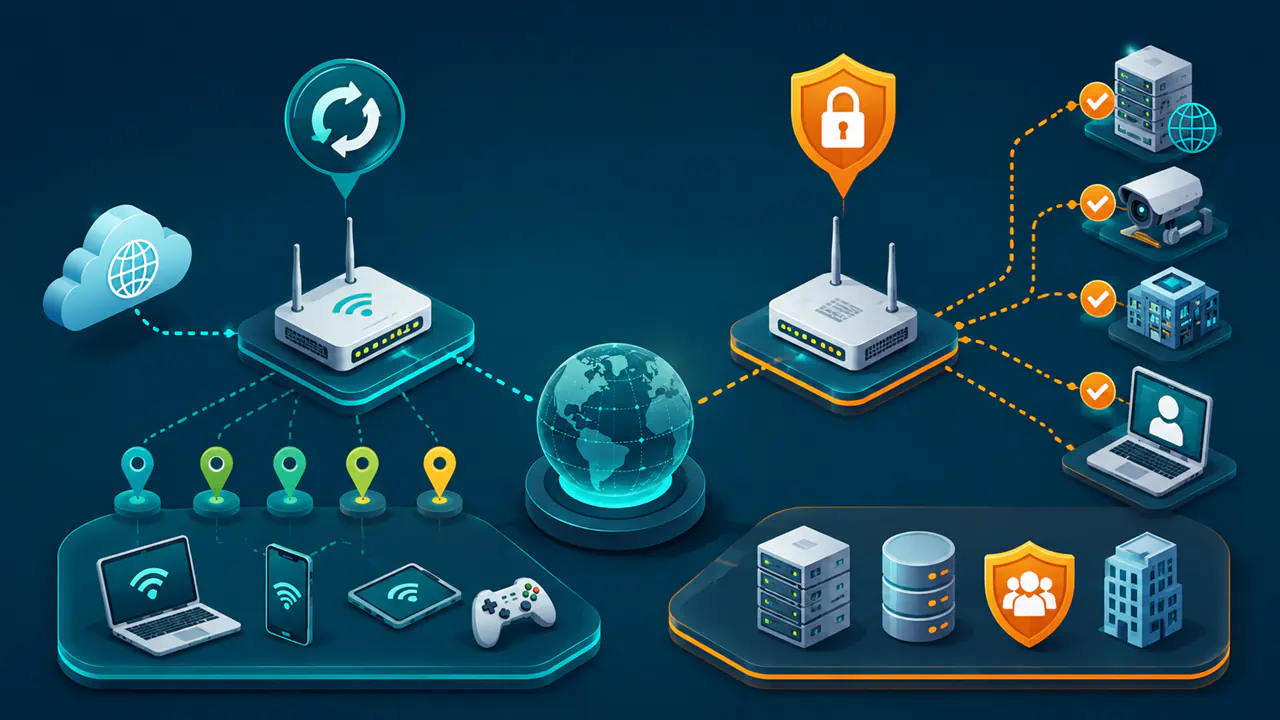
Uzaktan erişim yine de mümkündür. Temel seçenekler CGNAT dışında statik veya dinamik genel IPv4 adresi kullanmak, uygun bir IPv6 bağlantısı üzerinden erişmek, cihazları yönetilen bir VPN ağına katmak veya hedef ağdan dışarı doğru kalıcı bir tünel kurmaktır.
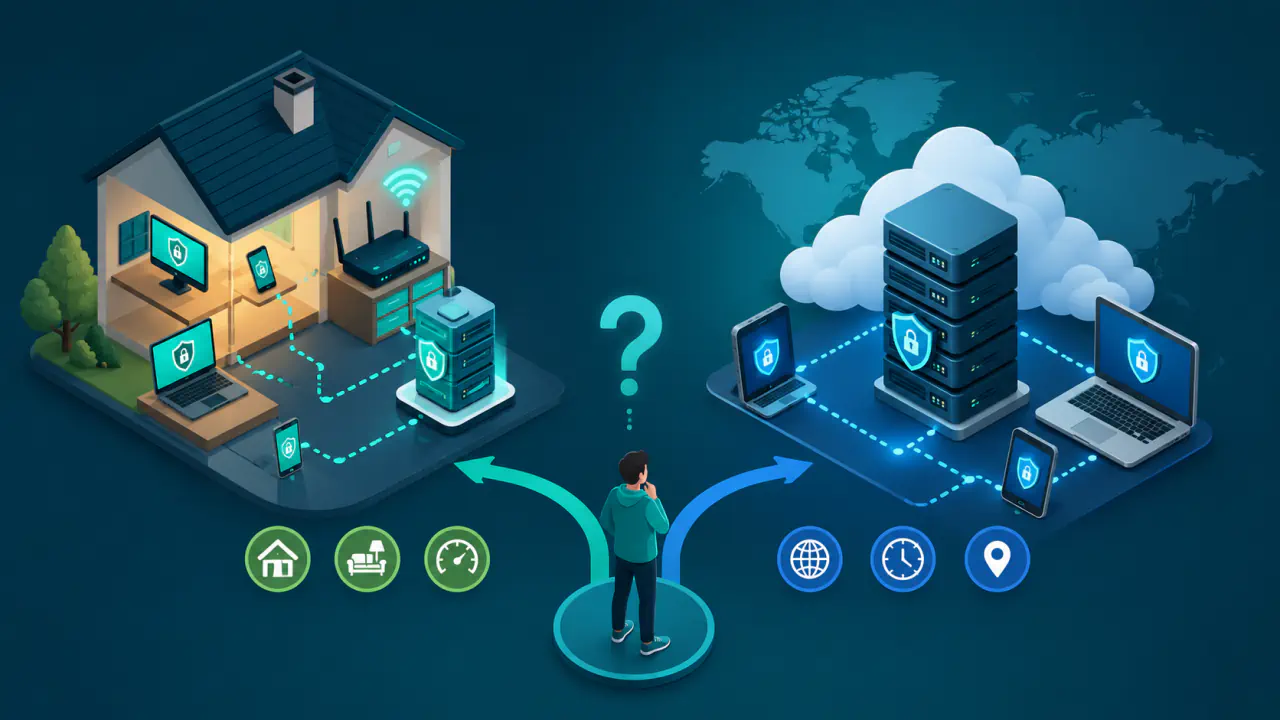
Doğru seçim, erişilecek hizmetin türüne, kaç kişinin bağlanacağına, bağlantının herkese açık mı yoksa özel mi olacağına ve bakım sorumluluğunu kimin üstleneceğine bağlıdır. DDNS, değişen IP adresine karşılık gelen DNS kaydını günceller; CGNAT katmanında dışarıdan gelen bağlantı için kullanıcıya ait bir yol veya port eşlemesi oluşturmaz.
Erişilecek Hizmeti ve Ağ Koşullarını Belirleme
Çözüm seçmeden önce iki soruyu ayırmak gerekir: Bağlantı gerçekten CGNAT arkasında mı ve uzaktan hangi hizmete erişilecek? Bu ayrım yapılmadan seçilen yöntem gereğinden fazla hizmeti internete açabilir veya hedef uygulamanın protokolüyle uyumsuz kalabilir.
Bağlantının CGNAT Arkasında Olup Olmadığını Doğrulama
Modemin internet tarafındaki IPv4 adresi ile aynı bağlantının internette görünen IPv4 adresini karşılaştırın. Karşılaştırma sırasında VPN veya proxy kullanılmamalı ve iki ölçüm aynı internet bağlantısından yapılmalıdır. Adresler farklıysa CGNAT, evdeki ikinci bir NAT cihazı veya başka bir ara bağlantı bulunabilir; fark tek başına CGNAT kanıtı değildir. Aboneliğe CGNAT dışında genel bir IPv4 adresi verilip verilmediğini internet servis sağlayıcısından doğrulayın.
Hedef Hizmetin Protokolü ve Erişim İhtiyacı
Dosya sunucusu, uzak masaüstü, şifreli komut satırı bağlantısı sağlayan SSH, kamera görüntüsü ve web uygulaması aynı erişim modelini gerektirmez. Hizmetin TCP mi UDP mi kullandığını, yalnız belirli kullanıcıların mı bağlanacağını, mobil cihaz desteğinin gerekip gerekmediğini ve kesintisiz erişimin zorunlu olup olmadığını belirlemek gerekir.
Yönetim panelini doğrudan internete açmak yerine, önce özel VPN ağına veya kimlik doğrulamalı bir erişim katmanına bağlanmak riski azaltır. Her durumda yalnız gerekli hizmete ve kullanıcı grubuna izin vermek gerekir.
Uzaktan Erişim Seçeneklerinin Gereksinimleri, Riskleri ve Bakım Yükü
Aşağıdaki karşılaştırma, dört yöntemi aynı özelliklerle değerlendirir. Gerçek sonuç, internet servis sağlayıcısının desteğine, hedef cihazın işletim sistemine, kullanılan protokole ve seçilen hizmetin güvenlik modeline göre değişebilir.
| Seçenek | Temel Gereksinim | Erişim Riski | Bakım Yükü | Uygun Olduğu Durum |
|---|---|---|---|---|
| Statik veya dinamik genel IPv4 adresi | İnternet servis sağlayıcısından CGNAT dışında genel IPv4 adresi, gerekli güvenlik duvarı izni ve NAT kullanılıyorsa port yönlendirme | Açılan hizmet internetten doğrudan görülebilir | Orta veya yüksek | Farklı protokollerle doğrudan erişim gerektiğinde; adresin değişmemesi isteniyorsa statik seçenek |
| IPv6 | İki uçta çalışan IPv6 bağlantısı, hedefte yönlendirilebilir IPv6 adresi, hizmette IPv6 desteği ve güvenlik duvarı izni; alan adı kullanılacaksa DNS kaydı | Gereğinden geniş güvenlik duvarı kuralı hizmeti internete açabilir | Orta | Hem hedef ağ hem uzaktaki cihaz IPv6 kullandığında ve standart protokollerle doğrudan erişim gerektiğinde |
| Yönetilen VPN | İstemci veya VPN ağ geçidi, hesap yönetimi ve erişim politikası | Hesap veya cihaz korunmazsa özel ağa yetkisiz erişim riski oluşur | Düşük veya orta | Ev veya küçük ofis ağında az sayıda yetkili kullanıcının uzaktan erişiminde |
| Dışarı doğru tünel | İç ağda sürekli çalışan tünel istemcisi, internet üzerinden erişilebilen sunucu veya tünel hizmeti | Tünelin dış ucu yanlış yapılandırılırsa hizmet herkese açılabilir | Orta veya yüksek | Tek bir hizmete, belirli bir protokole veya otomasyon uç noktasına uzaktan erişim gerektiğinde |
Statik veya Dinamik Genel IPv4 Adresiyle Erişim
İnternet servis sağlayıcısı bağlantıya CGNAT dışında genel bir IPv4 adresi veriyorsa gelen bağlantılar güvenlik duvarı izniyle hedef hizmete ulaştırılabilir. Ev yönlendiricisi NAT yapıyorsa hedef cihaza port yönlendirme de gerekir. Adresin statik olması zorunlu değildir; dinamik genel IPv4 adresi değiştiğinde DDNS alan adının kaydı güncellenebilir. Statik seçenek, adresin değişmemesi gerektiğinde tercih edilir. Yalnız gerekli portları açın ve hedef hizmeti güncel tutun.
Bu yöntem farklı protokoller ve cihazlar için esnektir, ancak internete açılan hizmetlerin güvenliğini sizin yönetmeniz gerekir. Güvenlik duvarı kurallarını, kaynak adres kısıtlamalarını, güçlü kimlik doğrulamayı, erişim kayıtlarını ve düzenli yama sürecini birlikte yönetin. Statik IP adresinin fiyatı ve başvuru koşulları internet servis sağlayıcısına göre değiştiği için bu ayrıntıları hizmeti almadan önce karşılaştırın.
IPv6 ile Güvenlik Duvarı Üzerinden Doğrudan Erişim
IPv6, hedef cihaza internet üzerinden yönlendirilebilen bir adres verebildiği için bağlantı IPv4 CGNAT katmanından geçmeden kurulabilir. Bunun çalışması için hem hedef hem uzaktaki cihazda ve iki tarafın internet bağlantısında IPv6 çalışmalıdır. Hedef uygulama da IPv6 adresi üzerinden bağlantı kabul etmelidir.
IPv6 adresinin internet üzerinden yönlendirilebilir olması, hizmetin otomatik olarak erişilebilir veya güvenli olduğu anlamına gelmez. Ev yönlendiricileri çoğunlukla dışarıdan başlatılan bağlantıları güvenlik duvarında engeller. Yalnız gerekli gelen bağlantılar için açık kurallar tanımlayın ve yönetim hizmetlerini dış arayüzde sınırsız bırakmayın. İnternet servis sağlayıcısının verdiği IPv6 prefix'i değişirse hedef cihazın adresi de değişebilir. Alan adı kullanılıyorsa DNS kaydını güncelleyin; güvenlik duvarı kuralının da yeni adres veya prefix ile uyumlu olduğunu doğrulayın. DDNS, güvenlik duvarı izninin yerini tutmaz.
Yönetilen VPN ile Özel Ağ Erişimi
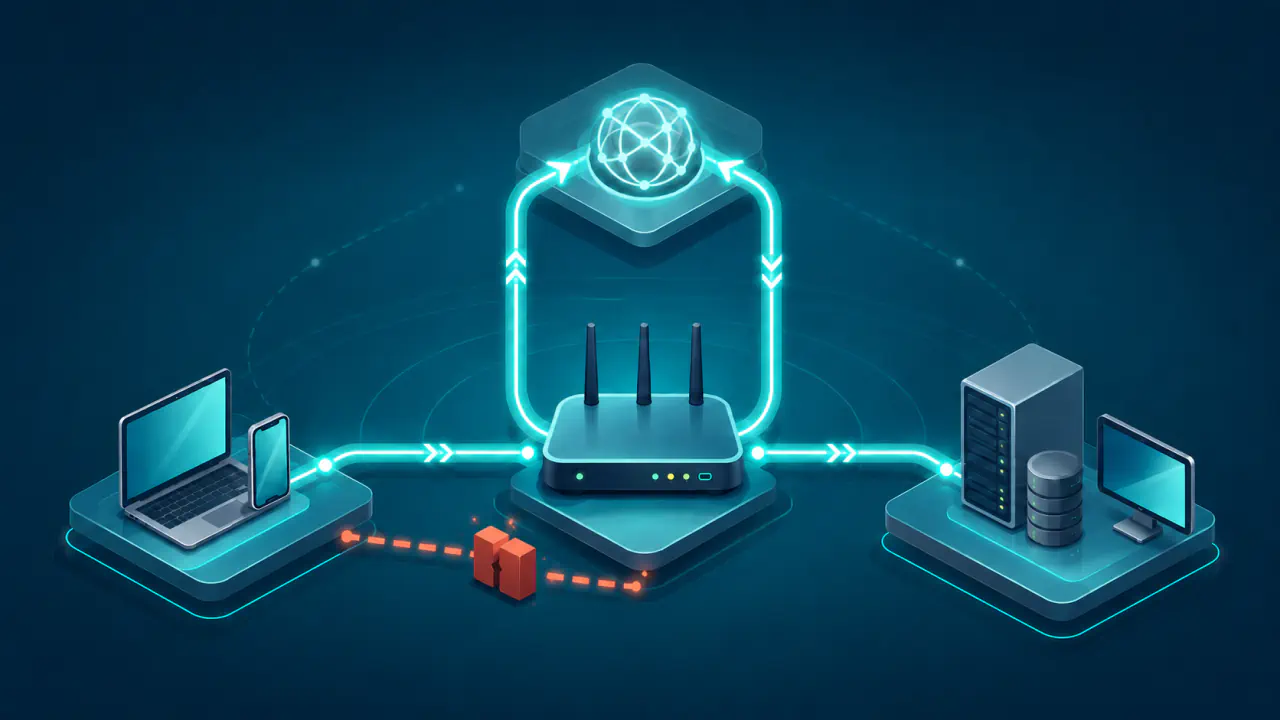
Yönetilen VPN veya kimlik tabanlı özel ağ hizmeti, yetkili cihazlara sanal ağ adresleri verir. Hedef cihaza istemci kurulabiliyorsa izin verilen hizmetlere cihazın VPN adresi üzerinden erişilebilir. Trafik, ağ koşullarına göre doğrudan veya hizmetin aktarma sunucusu üzerinden taşınabilir. İstemci kurulamıyorsa VPN ile yerel ağ arasında trafik ileten bir VPN ağ geçidi kullanılabilir. Böylece NAS (Network Attached Storage), uzak masaüstü veya yönetim hizmetlerine erişim verilebilir.
Bu yaklaşımda genel internete açık bir port yerine kullanıcı hesabı, cihaz kimliği ve erişim politikası öne çıkar. Çok faktörlü kimlik doğrulamayı etkinleştirin, cihazları onaylayın ve her kullanıcıya yalnız ihtiyaç duyduğu hizmetlere erişim verin. Kaybolan bir cihazın erişimini hemen kaldırın. Yönetilen VPN hizmetine bağımlılığı, abonelik sınırlarını ve doğrudan bağlantı kurulamadığında kullanılan aktarma noktalarının gecikmeye etkisini de hesaba katın.
Dışarı Doğru Bağlantı ve SSH ile Ters Tünel
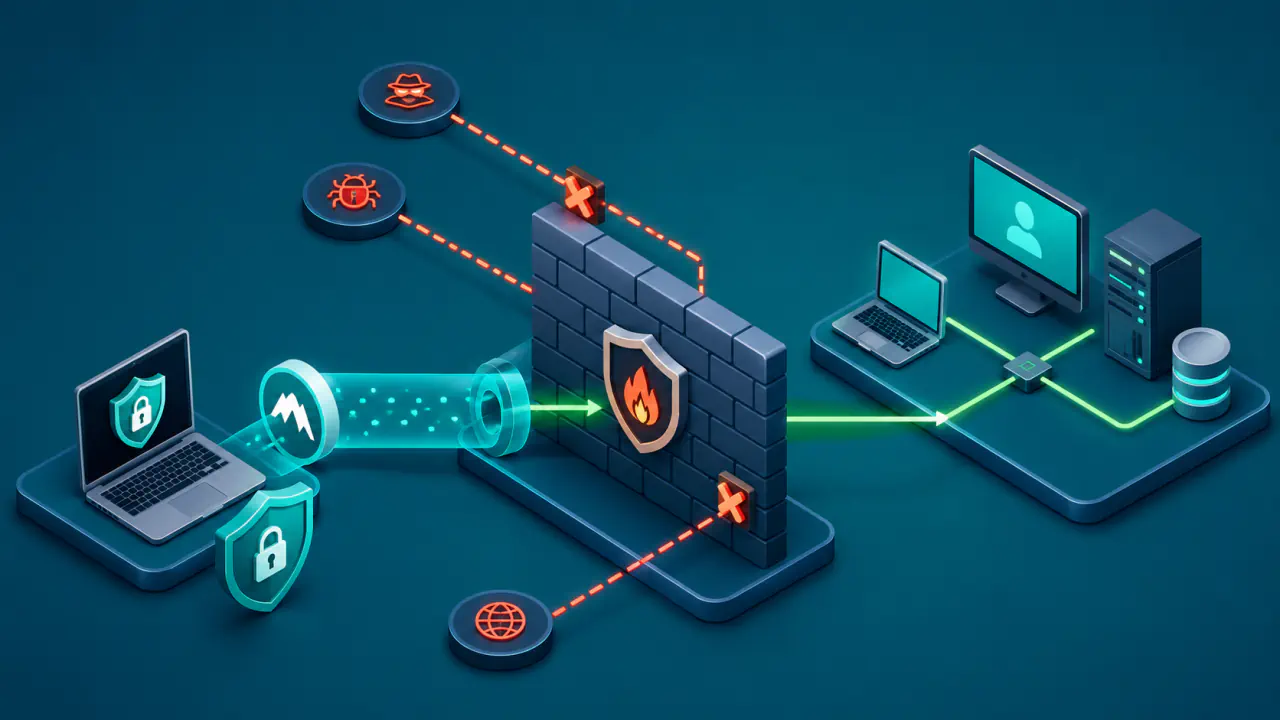
Dışarı doğru tünelde hedef ağda çalışan tünel istemcisi, internet üzerinden erişilebilen bir sunucuya bağlantıyı kendisi başlatır. Bu sunucu, kullanıcının yönettiği bir VPS (Virtual Private Server) de olabilir. Bağlantı kurulduktan sonra izin verilen trafik bu tünel üzerinden içerideki belirli hizmete taşınır; böylece CGNAT katmanında gelen port eşlemesi oluşturmak gerekmez.
SSH ile kurulan ters tünel, uzak sunucuda açılan bir dinleme portunu yerel taraftaki TCP hizmetine bağlayabilir. Ancak hedef işletim sistemi, SSH sunucusu ayarları, anahtar yönetimi ve dinleme adresi bilinmeden herkese uygun tek bir komut vermek güvenli değildir. Dinleme portunu varsayılan olarak yalnız uzak sunucu içinden erişilebilecek şekilde bırakın; dışarıdan erişim gerekiyorsa ek bir kimlik doğrulama katmanı kullanın. Tünel hesabının kabuk ve yönlendirme yetkilerini de yalnız gereken işlemlerle sınırlandırın.
Bu yöntemde bağlantı sürekliliğini ayrıca yönetin. Tünel yazılımını bağlantı kesildikten sonra yeniden bağlanacak biçimde ayarlayın; anahtar veya sertifika yenilemelerini, VPS güncellemelerini, başarısız giriş kayıtlarını ve beklenmeyen trafiği izleyin. Tek bir uygulama için yönetilen tünel daha düşük bakım yükü sunabilir; kullanıcının yönettiği VPS üzerindeki ters tünel ise daha fazla kontrol karşılığında daha fazla sorumluluk getirir.
CGNAT Arkasında Uygun Uzaktan Erişim Yöntemini Seçme
Birden fazla yöntem çalışabiliyorsa daha az hizmeti dışarı açan ve düzenli olarak yönetebileceğiniz seçeneği tercih edin. Aşağıdaki noktalar, erişim ihtiyacına göre karar vermeyi kolaylaştırır.
- Yalnız birkaç yetkili kişi NAS, uzak masaüstü veya yönetim arayüzüne erişecekse yönetilen VPN genellikle internete açık hizmet sayısını en aza indirir.
- Yalnız belirli kullanıcıların erişeceği tek bir web uygulaması veya TCP hizmeti sunulacaksa kimlik doğrulamalı dışarı doğru tünel değerlendirilebilir.
- Her iki uçta çalışan bir IPv6 bağlantısı varsa ve güvenlik duvarı kuralları yönetilebiliyorsa doğrudan IPv6 erişimi ek aracı hizmet ihtiyacını azaltabilir.
- Birden fazla protokol, eski cihaz desteği veya doğrudan erişim gerekiyorsa CGNAT dışındaki genel IPv4 adresi daha uyumlu olabilir. Sabit adres gerekmiyorsa dinamik genel IPv4 adresi ve DDNS birlikte kullanılabilir.
- Herkese açık hizmet ile özel yönetim erişiminin izinlerini ayrı tanımlayın. Örneğin ziyaretçilere sunulan web sitesi bir tünel üzerinden yayımlanırken yönetim erişimi yalnız yetkili cihazların katıldığı VPN üzerinden sağlanabilir.
Uzaktan Erişimde Hesapları ve Hizmetleri Koruma
- Yalnız gerekli hizmeti yayımlayın; modem, NAS veya kamera yönetim panelini doğrudan ve sınırsız biçimde internete açmayın.
- Hizmet destekliyorsa parola yerine anahtar veya sertifika tabanlı kimlik doğrulama kullanın; mümkünse çok faktörlü kimlik doğrulamayı da etkinleştirin.
- VPN istemcisi, tünel istemcisi, yönlendirici, hedef işletim sistemi ve uygulama güncellemelerini düzenli uygulayın.
- Her kullanıcıya ve cihaza yalnız gereken ağ ve hizmet izinlerini verin; kullanılmayan hesapları ve anahtarları iptal edin.
- Başarılı ve başarısız erişimleri, tünel kopmalarını ve yapılandırma değişikliklerini izleyin; gereksiz kişisel veriyi süresiz saklamayın.
- İnternet kesintisi, internet servis sağlayıcısı değişikliği, IPv6 prefix'inin değişmesi veya üçüncü taraf hizmet arızası için yeniden bağlanma ve kurtarma planı belirleyin.
CGNAT, doğrudan gelen bağlantıları zorlaştırsa da tek başına bir güvenlik ürünü değildir. İçeriden başlatılan bir VPN veya tünel için erişim kuralları gereğinden geniş tutulursa hizmet yeniden dışarıya açılır. Güvenliği tünelin varlığı değil, hangi kullanıcı ve cihazların hangi hizmete ulaşabildiği belirler.