Ters DNS Bölgesi Nasıl Oluşturulur?
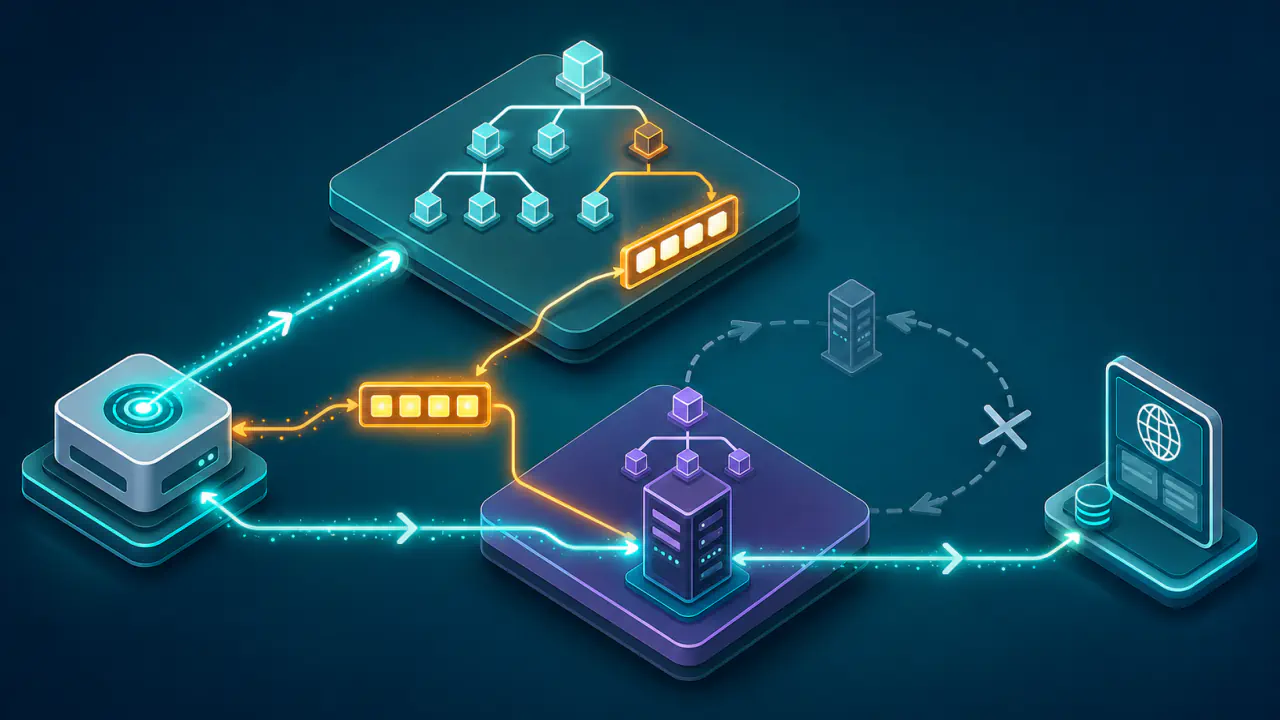
Ters DNS bölgesi, IP adreslerine karşılık gelen ana makine adlarının PTR kayıtlarıyla yayımlandığı DNS bölgesidir. Herkese açık ters DNS hizmeti kurmak için ilgili adreslerin yönetim yetkisine sahip olmalı ve üst ters bölgenin yöneticisiyle delegasyonu, yani yetki devrini düzenlemelisiniz. Yalnız yerel ağda kullanılacak özel adreslerin ters DNS bölgeleri ise kurumun kendi DNS sistemi içinde yönetilebilir.
IPv4 adresleri in-addr.arpa, IPv6 adresleri ise ip6.arpa ad alanında yönetilir. Bu bölgelerdeki PTR kayıtları, normal DNS çözümlemesinin tersine bir IP adresini ana makine adına bağlar.
Bir alan adının DNS panelini yönetmek, o alan adına işaret eden IP adresinin ters DNS yetkisini otomatik olarak vermez. Ters DNS yetkisini çoğu durumda IP bloğunu tahsis eden internet servis sağlayıcısı, sunucu barındırma şirketi veya veri merkezi işletmecisi yönetir.
PTR Kaydı ile Ters DNS Bölgesi Arasındaki Farklar
PTR kaydı oluşturmak ile ters DNS bölgesi kurmak aynı işlem değildir. PTR, tek bir IP adresinin hangi ada karşılık verdiğini belirleyen kayıttır; ters bölge ise bir adres aralığındaki PTR kayıtlarını barındıran ve yetkili DNS sunucularınca yayımlanan DNS bölgesidir.
| Özellik | PTR Kaydı | Ters DNS Bölgesi |
|---|---|---|
| Kapsam | Belirli bir IP adresini bir ana makine adına bağlar. | Bir IP adresi veya IP bloğu için PTR kayıtlarını barındırır. |
| Yetki | IP bloğunu tahsis eden kuruluş PTR kaydını panel veya destek birimi üzerinden ekleyebilir. Bölge delege edilmişse kaydı yetkili bölge yöneticisi ekler. | Herkese açık sorguların yeni ters bölgeye ulaşması için üst bölge yöneticisiyle delegasyon düzenlenir. |
| Yönetim yeri | IP bloğunu tahsis eden kuruluşun PTR ekranında bulunabilir. | Yetkili DNS sunucusunda ayrı bir DNS bölgesi olarak tutulur. |
| Gereken kayıtlar | Hazır bir ters bölgede ilgili ad için PTR kaydı eklenir. | Bölge yönetim bilgilerini taşıyan SOA, yetkili sunucu adlarını taşıyan NS ve gerekli PTR kayıtları bulunur. |
IP bloğunu tahsis eden kuruluş yalnız tekil PTR değişikliğine izin veriyorsa kendi DNS sunucunuzda bölge açmanız sonuç vermez. İnternet üzerindeki recursive resolver (özyinelemeli DNS çözümleyicisi) hizmetleri, sorguyu yine bu kuruluşun yetkili tuttuğu ters bölgeye gönderir.
PTR kaydını değiştirmek, alan adını IPv4 adresine bağlayan A veya IPv6 adresine bağlayan AAAA kaydını otomatik olarak oluşturmaz ya da değiştirmez. İleri DNS ve ters DNS kayıtlarının uyumunu ayrı ayrı kontrol etmelisiniz.
IPv4 ve IPv6 Ters Bölge Adları
Ters DNS adları, IP adresinin normal yazım sırasını doğrudan kullanmaz. IPv4 ve IPv6 farklı gösterim kuralları kullandığı için ters bölge adı da adres ailesine göre değişir.
IPv4 İçin in-addr.arpa Bölgesi
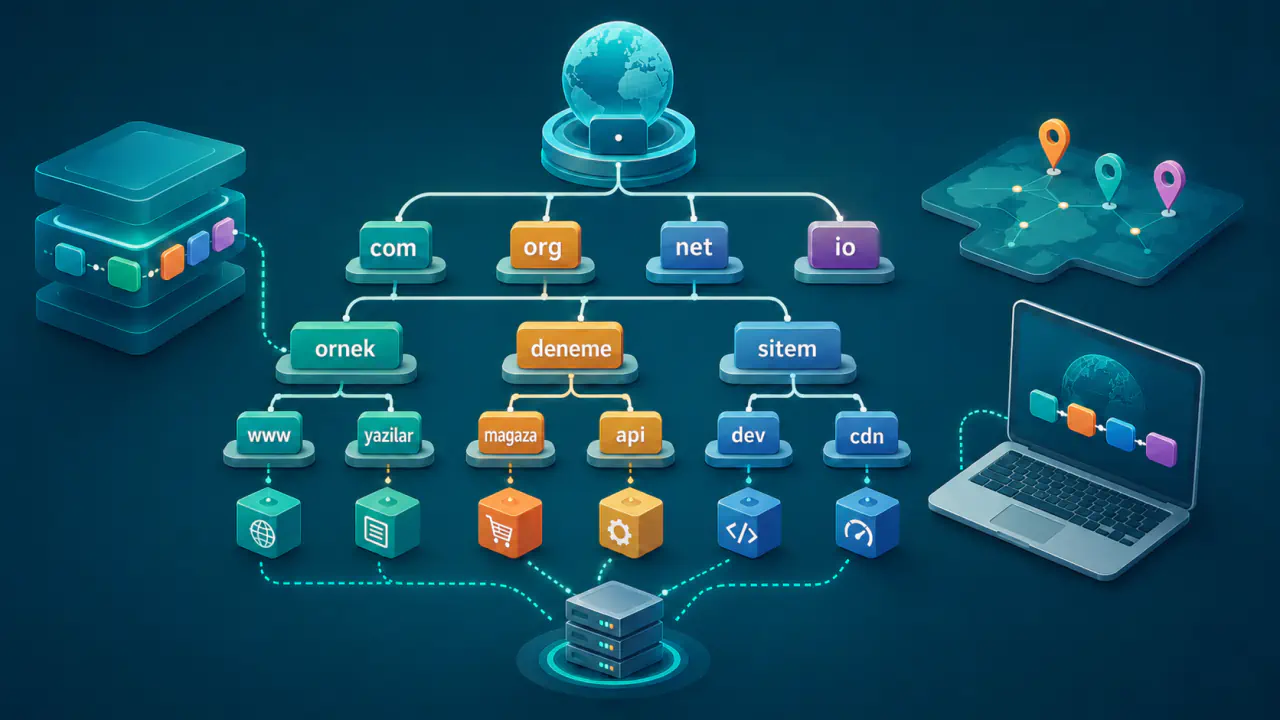
IPv4 ters adlarında adresin noktalarla ayrılmış dört sayısı, yani oktetleri ters sıraya çevrilir ve sonuna in-addr.arpa eklenir. IPv4 prefix'i, adresin ağa ait başlangıç bölümünü belirtir. Prefix uzunluğu /24 olan bir blokta ilk üç oktetin ters sırası bölge adını, son oktet ise bu bölge içindeki PTR kayıt adını oluşturur. Örneğin belge amaçlı 192.0.2.0/24 bloğunun ters bölgesi 2.0.192.in-addr.arpa. olur; 192.0.2.10 adresinin tam ters adı 10.2.0.192.in-addr.arpa. biçimindedir.
/25, /26 veya /27 gibi bloklar bir /24 bloğunun yalnız bir bölümünü kapsar; klasik /24 ters bölgesini delege etmek, kullanıcının bloğundan daha geniş bir alanın yetkisini verir. RFC 2317 yöntemiyle ayrı bir alt bölge oluşturulabilir: üst bölge yöneticisi bu alt bölgeyi NS kayıtlarıyla delege eder, adreslerin ters adlarını da başka bir adı işaret eden CNAME kayıtlarıyla alt bölgedeki PTR adlarına bağlar. Alt bölge adı ve CNAME hedefleri iki tarafta uyuşmalıdır. RFC 2317 farklı adlandırmaları da destekler; kullanılacak adı kendiniz tahmin etmeyin. Tek bir adresi belirten /32 ise tam ters DNS adına karşılık gelir; bunun yönetim yöntemi de adresi tahsis eden kuruluşla kararlaştırılır.
IPv6 İçin ip6.arpa Bölgesi
IPv6 ters adlarında önce adresin kısaltmaları açılarak 32 onaltılık basamağın tamamı yazılır; ardından basamaklar tek tek ters çevrilip noktalarla ayrılır ve sona ip6.arpa eklenir. Her onaltılık basamak dört biti temsil eder. Bu nedenle doğrudan bölge delegasyonu dört bitin katı olan prefix uzunluklarında yapılır; başka bir uzunluktaki blok için birden fazla ters bölge gerekebilir.
Örneğin belge amaçlı 2001:db8:1234::/48 prefix'inin ilk 48 biti 20010db81234 olarak yazılır; ters bölge adı 4.3.2.1.8.b.d.0.1.0.0.2.ip6.arpa. olur. Bu bölgenin altındaki PTR kayıt adını adresin kalan basamakları oluşturur. Gerçek kurulumda IP bloğunu tahsis eden kuruluşun bildirdiği bölge adını kullanın; IPv6 gösterimindeki kısaltmaları veya iki nokta işaretlerini ters bölge adına taşımayın.
Ters DNS Bölgesi Oluşturma Adımları
Önce yetkiyi ve delegasyon modelini kesinleştirin, ardından DNS bölgesini hazırlayın. Yalnız yerel DNS sunucusunda DNS bölgesi oluşturmak, üst ad alanında delegasyon bulunmadığında herkese açık ters DNS sonucu üretmez.
- IP Bloğunun Ters DNS Yetkisi. IP bloğuna ait tahsis belgesini, barındırma sözleşmesini veya bloğu tahsis eden kuruluşun ters DNS yönetim bilgisini kontrol edin. Sunucuyu kullanıyor olmanız, ters bölgeyi delege ettirebileceğinizi tek başına göstermez.
- Kullanılacak Yönetim Modeli. IP bloğunu tahsis eden kuruluş PTR kaydını kendi panelinden, yazılımların kayıt değiştirmesine olanak veren API hizmetinden veya destek talebiyle yönetebilir. Bu modelde ayrı bölge açmazsınız. Bölge delegasyonu sunuluyorsa aşağıdaki hazırlığı kendi yetkili DNS sunucularınızda yaparsınız.
- Doğru Ters Bölge Adı. IPv4 için ters oktet sırasına dayanan in-addr.arpa adı, IPv6 için ters onaltılık basamaklardan oluşan ip6.arpa adı kullanılmalıdır. RFC 2317 kullanılacaksa alt bölge adını bloğu tahsis eden kuruluşla birlikte belirleyin.
- Yetkili DNS Sunucularının Hazırlanması. Bölgeyi SOA ve NS kayıtlarıyla oluşturun. Ad sunucularının DNS sorguları için hem UDP hem TCP üzerinden 53 numaralı portta erişilebilir olmasını ve bölge için yetkili yanıt vermesini sağlayın. Bu, herkese açık recursive resolver hizmeti açmanız gerektiği anlamına gelmez. Bloğu tahsis eden kuruluş, hazır olmayan sunuculara delegasyon yapmayı reddedebilir.
- PTR Kayıtlarının Eklenmesi. Kullanılacak IP adresleri için bölgedeki uygun kayıt adına, hedef olan tam ana makine adını yazın. PTR hedefinin A veya AAAA yanıtları arasında aynı IP adresinin bulunması yaygın ve önerilen uygulamadır. Delegasyondan önce yetkili sunuculara doğrudan sorgu göndererek SOA, NS ve PTR yanıtlarını kontrol edin.
- Delegasyon Talebi. Üst ters bölge yöneticisi, hazırlanan alt bölge için NS delegasyonunu yayımlar. RFC 2317 ile ayrı alt bölge kullanılıyorsa adreslerin ters adlarını bu bölgeye bağlayan CNAME kayıtlarını da oluşturur. Bu üst bölge değişiklikleri yalnız sizin alt bölgenizde yapılamaz.
- Yetkili Yanıtın Kontrolü. Delegasyon zincirini, NS yanıtlarını ve PTR sonucunu ayrı ayrı kontrol edin. Önceden alınmış sonuçlar önbellekte kalabileceği için değişiklik her recursive resolver hizmetinde hemen görünmeyebilir.
Delegasyonu ve PTR Yanıtını Dışarıdan Doğrulama
Dışarıdan yapılan canlı PTR sorgusu, bölge oluşturma işleminin yerine geçmez. Sorgulama araçları yalnız delegasyonun ve kayıtların dışarıdan nasıl göründüğünü doğrulamaya yarar.
- Üst ters bölgedeki NS delegasyonunu kontrol edin; RFC 2317 kullanılıyorsa CNAME hedeflerini ve bu hedefleri barındıran bölgenin yetkisini de doğrulayın.
- Yetkili ad sunucularının ilgili DNS bölgesi için SOA ve NS yanıtı verdiğini doğrulayın.
- Her IP adresinin beklenen PTR adına döndüğünü ve kayıt sahibinin doğru yazıldığını inceleyin.
- PTR hedefinin normal DNS çözümlemesinde beklenen A veya AAAA kaydına sahip olup olmadığına bakın.
- Yetkili yanıtlar doğruysa farklı recursive resolver hizmetlerindeki eski yanıtları kalan TTL ile birlikte değerlendirin. TTL normal önbellek kullanım süresidir; önbellekte daha önce kaydedilmiş yokluk yanıtları veya süre dolmuş veriyi sunan özel ayarlar da sonucu geciktirebilir.
Kurulumdan sonra IP Adresinden Hostname Bulma aracına ilgili IP adresini girerek yayımlanan PTR sonucunu kontrol edebilirsiniz. Bu sorgu ters DNS yönetim yetkinizi kanıtlamaz; yetki ve delegasyon bilgisini bloğu tahsis eden kuruluşla doğrulamalısınız.