DNS Kaydı Nasıl Eklenir?
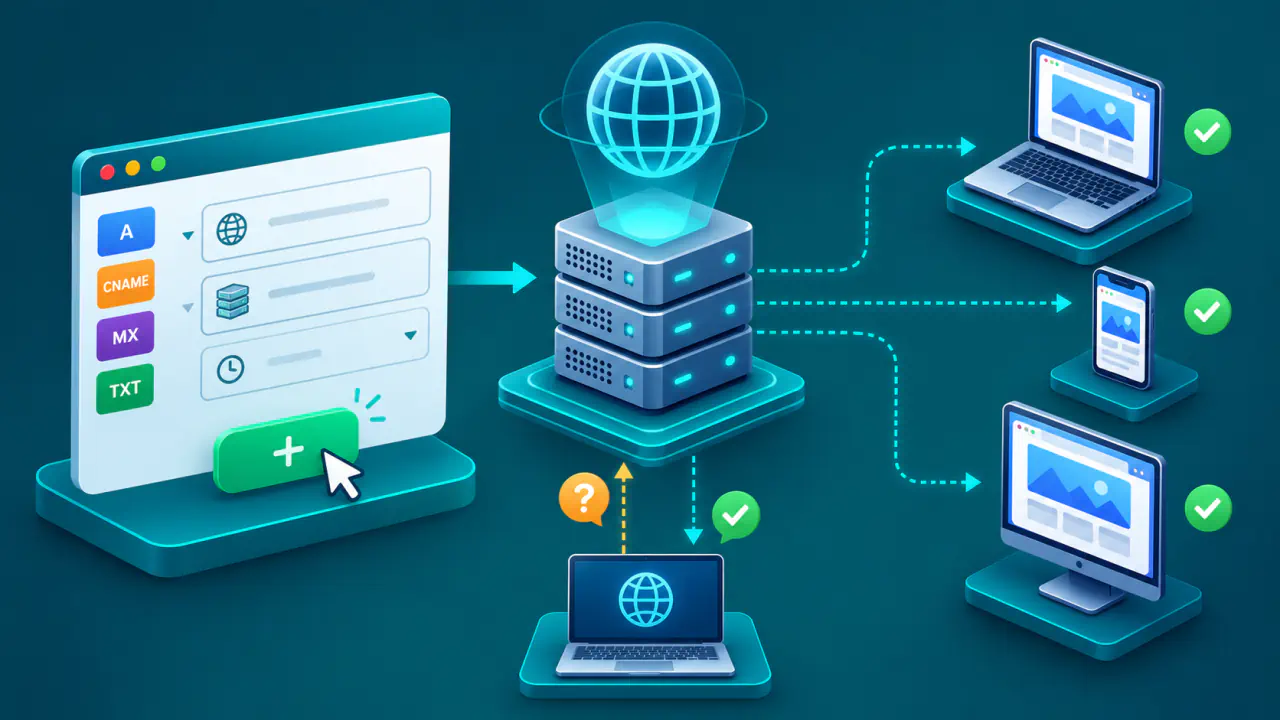
DNS kaydı eklemek için alan adının yetkili DNS hizmetine erişmeniz gerekir. Panelde kayıt türünü, kayıt adını, kayıt değerini ve önbellek kullanım süresini belirten TTL değerini girdikten sonra değişikliği kaydedebilirsiniz. Kaydın gerçekten etkinleştiğini paneldeki satır değil, yetkili DNS sunucusunun yanıtı gösterir.
DNS yönetim panellerinin menü adları ve giriş biçimleri DNS sağlayıcısına göre değişebilir. Buna karşılık bir kaynak kaydının temel yapısı değişmez: kayıt belirli bir DNS adına aittir, bir kayıt türüne sahiptir, bu türe uygun veriyi döndürür ve yanıtın önbellekte tutulabileceği süreyi belirleyen bir TTL değeri taşır.
Alan adı kayıt kuruluşundaki, barındırma hesabındaki veya eski DNS sağlayıcısındaki her bölge internet üzerinde yetkili olmayabilir.
DNS Kaydı Eklemek İçin Gereken Bilgiler
- Alan adının etkin ad sunucularını yöneten DNS sağlayıcısı ve bu sağlayıcıda kayıt düzenleme izni bulunan hesap
- Kaydın ekleneceği doğru alan adı ve DNS bölgesi
- Hizmetin istediği kayıt türü
- Panelin beklediği kayıt adı veya host bilgisi
- Kayıt türüne uygun değer
- Kullanılacak TTL değeri
- Aynı ad üzerinde çakışabilecek mevcut kayıtlar
DNS Kaydı Hangi Yetkili Bölgeye Eklenir?
DNS kaydı, alan adını satın aldığınız şirketteki herhangi bir panele değil, alan adı için yetkili yanıt veren ad sunucularının yönettiği bölgeye eklenir.
Alan adı kayıt kuruluşu, barındırma hizmeti sağlayıcısı ve DNS sağlayıcısı aynı şirket olabilir; ancak bu hizmetlerin görevleri ayrıdır. Alan adınızın etkin ad sunucuları başka bir DNS sağlayıcısını gösteriyorsa barındırma panelindeki bölgeye eklenen kayıt etkin DNS yanıtlarını değiştirmeyebilir.
Panelde birden fazla alan adı, alt bölge veya eski yapılandırma bulunuyorsa tam bölge adını düzenlemek istediğiniz alan adıyla karşılaştırın. Benzer adlı başka bir bölgeye eklenen kayıt teknik olarak kaydedilebilir, fakat sorgulanan alan adı için kullanılmaz.
DNS kaydı eklemek ve ad sunucusunu değiştirmek aynı işlem değildir. Kayıt ekleme, mevcut yetkili bölgenin içeriğini değiştirir. Ad sunucusu değişikliği ise alan adının DNS yetkisini başka sunuculara devreder.
Kayıt Türü, Ad, Değer ve TTL Alanları
DNS kaynak kayıtları teknik olarak ad, tür, sınıf, TTL ve türüne bağlı kayıt verisinden oluşur. Yönetim panelleri sınıf bilgisini çoğunlukla otomatik yönetir ve kullanıcıdan kayıt türünü, adı, değeri ve TTL bilgisini ister.
Kayıt Türü Eklenecek Bilgiye Göre Değişir
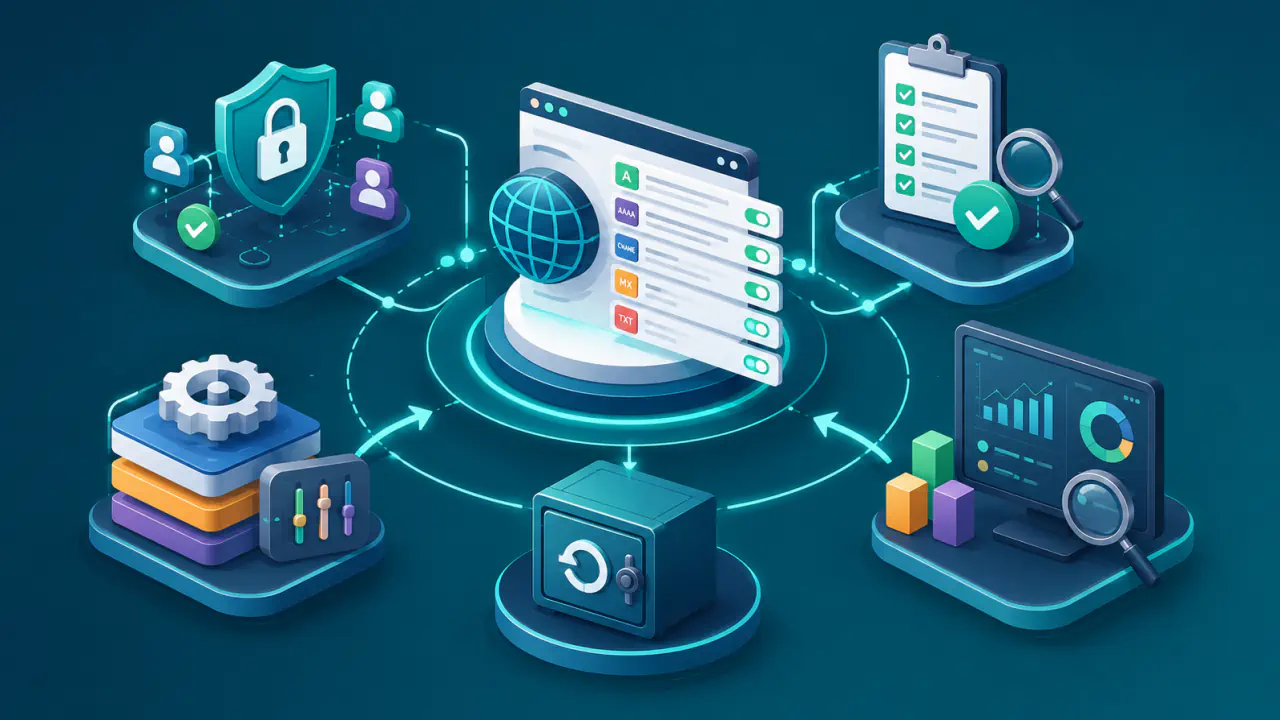
Kayıt türü, girilen değerin DNS içinde nasıl yorumlanacağını belirler. A kaydı bir adı IPv4 adresiyle, AAAA kaydı IPv6 adresiyle, CNAME kaydı ise başka bir DNS adıyla ilişkilendirir. Diğer kayıt türleri de kendi tanımlanmış veri biçimlerine sahiptir.
Kayıt türünü, kullanacağınız hizmetin verdiği yapılandırma bilgisi belirler. IPv4 adresi için A, IPv6 adresi için AAAA kullanılır. Değerin başka bir alan adı olması tek başına CNAME seçileceği anlamına gelmez; posta sunucusu, yetkili ad sunucusu veya takma ad gibi kullanım amacına uygun kayıt türü gerekir.
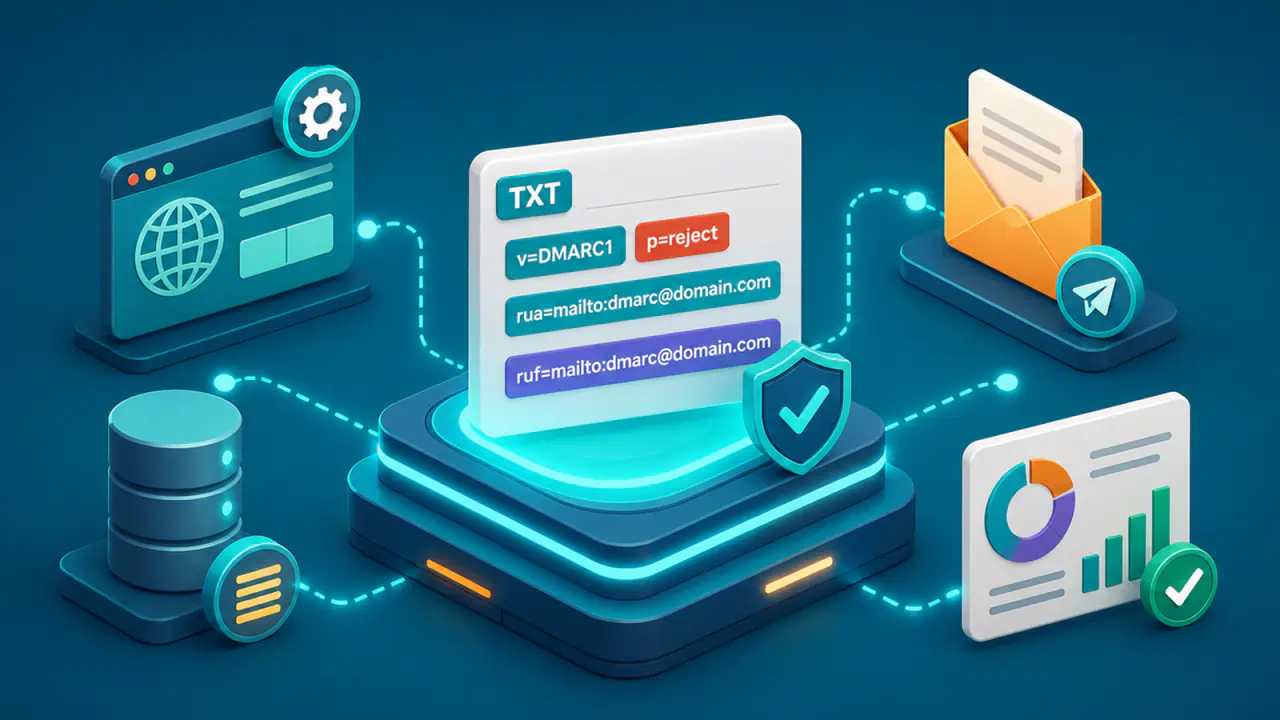
MX kayıtları, SPF, DKIM ve DMARC için kullanılan TXT kayıtları ile DNS verilerinin doğrulanmasını sağlayan DNSSEC kayıtları farklı kurallara bağlıdır. Kayıt adı, değer ve varsa ek alanlar ilgili hizmetin resmi talimatlarından alınır.
Ad veya Host Alanının Yazımı
Ad alanı, kaydın hangi DNS adı için geçerli olacağını belirtir. Kayıt, düzenlenen DNS bölgesinin başlangıç adına yani tepe noktasına veya bölge içindeki bir alt ada ait olabilir. Örneğin example.com bölgesinde tepe noktası example.com iken ayrı yönetilen alt.example.com bölgesinde alt.example.com adıdır.
Paneller bu alanı farklı biçimlerde yorumlayabilir. Bazı arayüzler yalnız alt ad bölümünü bekleyip bölge adını otomatik ekler; bazıları ise tam alan adını kabul eder. Örneğin bölge example.com olduğunda www yazarsanız panel www.example.com tam adını oluşturabilir.
Alan adı panel tarafından otomatik ekleniyorsa ad alanına yeniden www.example.com yazmak, bazı arayüzlerde www.example.com.example.com gibi hatalı bir ad üretebilir. Kaydetme ekranındaki tam kayıt adı veya önizleme, bu hatayı önceden fark etmenizi sağlar.
Bölgenin tepe noktasını göstermek için bazı paneller @ işaretini kullanır, bazıları ad alanının boş bırakılmasını ister, bazıları ise bölge adını açıkça gösterir. Bu kullanım DNS protokolünün zorunlu giriş biçimi değil, DNS sağlayıcısının arayüz tercihidir.
Kayıt Türlerine Göre Geçerli Değerler
Değer alanındaki bilgi, seçilen kayıt türüne uymalıdır. A kaydında geçerli bir IPv4 adresi, AAAA kaydında IPv6 adresi, CNAME kaydında ise hedef DNS adı bulunur.
Bir A veya AAAA kaydına web adresi, protokol öneki ya da dosya yolu yazılmaz. Örneğin bir IP adresi alanına http veya https ile başlayan URL girmek geçerli bir adres kaydı oluşturmaz. CNAME hedefi de bir web sayfası URL'si değil, başka bir DNS adıdır.
Kopyalanan değerin başında veya sonunda boşluk kalması ya da noktalama işaretlerinin bozulması kaydı geçersiz kılabilir. Bir alan adının sonundaki noktanın nasıl işlendiği arayüze bağlıdır; bu nedenle panelin kaydettiği tam hedefi de gözden geçirmek gerekir.
TTL Değeri DNS Kaydının Önbellekte Kalabileceği Süreyi Belirler
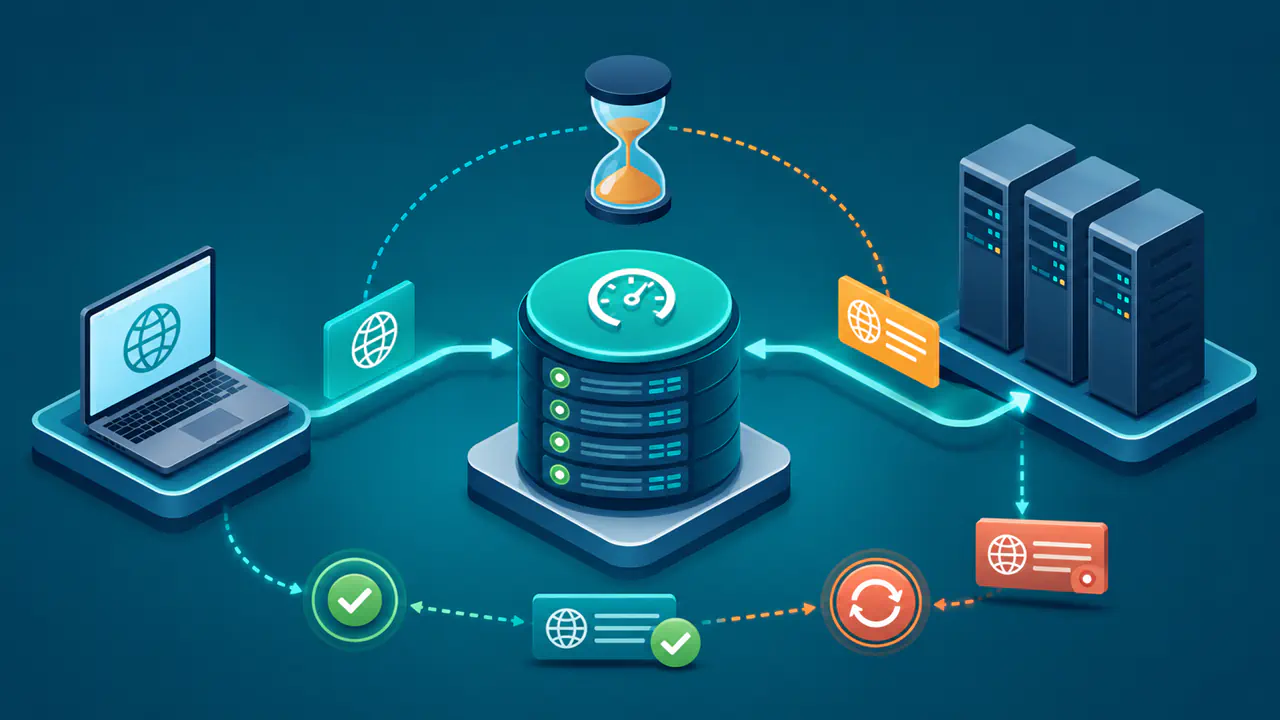
TTL, bir DNS kaydının ne kadar süre önbellekte tutulabileceğini saniye cinsinden belirtir. Recursive resolver (özyinelemeli DNS çözümleyicisi), geçerli kayıt değerini normal koşullarda TTL sona erene kadar yetkili sunucuya yeniden sormadan kullanabilir.
Panel otomatik veya varsayılan TTL sunuyorsa özel bir geçiş planı bulunmadığı sürece bu değer kullanılabilir. Daha düşük TTL, önbelleklerin daha erken yenilenmesine izin verirken yetkili sunuculara yönelen sorgu sayısını artırabilir. Daha yüksek TTL ise önceki bir kayıt değerinin önbelleklerde daha uzun süre kalmasına yol açabilir.
TTL, kaydın doğru veya yanlış olmasını belirlemez. Yalnız ilgili kayıt değerinin normal koşullarda ne kadar süre önbellekten kullanılabileceğini sınırlar. TTL değerini düşürmek daha önce önbelleğe alınmış kayıtların kalan süresini geriye dönük olarak kısaltmaz.
DNS Kaydını Panelden Ekleme ve Kaydetme
DNS sağlayıcılarının menüleri farklı olsa da kayıt ekleme işlemi temel olarak benzer bir sıra izler. Değişiklikten önce mevcut kayıtların ekran görüntüsünü alın; panelde dışa aktarma seçeneği varsa yapılandırma yedeği de oluşturun. Böylece yanlış bir silme ya da üzerine yazma durumunda önceki yapıyı görebilirsiniz.
- Yetkili DNS hesabında oturum açın. Etkin ad sunucularını yöneten DNS sağlayıcısının hesabını kullanın.
- Doğru bölgeyi seçin. Düzenlemek istediğiniz alan adının tam yazımını kontrol edin.
- Mevcut kayıtları inceleyin. Aynı ad ve türde başka bir kayıt, CNAME çakışması veya artık kullanılmayan eski bir değer bulunup bulunmadığını belirleyin.
- Yeni kayıt ekleme bölümünü açın. Bu bölümün menü adı DNS sağlayıcısına göre değişebilir.
- Kayıt türünü seçin. İlgili hizmetin istediği türü kullanın.
- Kayıt adını ve değerini girin. Panelin göreli ad mı, tam alan adı mı beklediğini doğrulayın.
- TTL değerini belirleyin. Özel bir gereksinim yoksa DNS sağlayıcısının varsayılan TTL değerini kullanın.
- Oluşacak kaydı gözden geçirin. Tam adın, türün ve kayıt değerinin beklenen biçimde olduğunu kontrol edin.
- Kaydı kaydedin. Panelin hata veya çakışma uyarılarını görmezden gelmeyin.
- Yetkili DNS yanıtını doğrulayın. Yeni kayıt panelde görünse bile DNS sorgusuyla sonucu kontrol edin.
Var olan bir kaydı değiştirirken eski kaydı hemen silmek kesintiye yol açabilir. Aynı ad altında birden fazla değerin geçerli olup olmadığı kayıt türüne ve amaçlanan yapılandırmaya bağlıdır; geçiş planını bu koşullara göre hazırlayın.
Çakışan ve Yinelenen DNS Kayıtları
Aynı DNS adı ve türü altında birden fazla kayıt bulunması her zaman hata değildir. Örneğin bir ad birden fazla A veya AAAA değeri döndürebilir. Aynı ad, DNS sınıfı ve türe ait kayıtlar bir kaynak kayıt kümesi oluşturur. Birden fazla A veya AAAA kaydı eklerken aynı kümedeki kayıtlar için aynı TTL değerini kullanın.
Buna karşılık aynı değeri gereksiz yere tekrar eklemek yeni bir hedef oluşturmaz ve kayıt yönetimini zorlaştırır. Panel aynı kaydı ikinci kez kabul etse bile yinelenen satırın gerçekten gerekli olup olmadığını kontrol edin.
CNAME kayıtlarında özel bir çakışma kuralı vardır. CNAME kaydının bulunduğu ad, A, AAAA, MX veya TXT kaydını aynı anda taşıyamaz. DNSSEC doğrulamasında kullanılan RRSIG ve NSEC gibi kayıtlar bu kuralın dışındadır. Panel A ve CNAME gibi geçersiz bir birleşimi kabul etse bile bu yapılandırmayı kullanmayın.
DNS bölgesinin tepe noktası, SOA ve NS gibi gerekli kayıtları taşıdığı için standart bir CNAME kaydı içeremez. Bazı DNS sağlayıcıları bu konum için standart CNAME'den farklı özel takma ad özellikleri sunar. Böyle bir özellik kullanacaksanız DNS sağlayıcısının açıkladığı davranışı ve desteklediği kayıt türlerini kontrol edin.
Bir kaydı silmeden önce aynı adın başka hizmetler için kullanılıp kullanılmadığını kontrol edin. Özellikle birden fazla TXT veya adres kaydından yalnız birini değiştirmek gerekirken bütün kayıt kümesini silmek başka bir hizmetin doğrulamasını bozabilir.
Kayıttan Sonra Yetkili DNS Yanıtını Doğrulama
Yönetim panelinde yeni satırın görünmesi, kaydın etkin DNS hizmetinde doğru yanıt verdiğini tek başına kanıtlamaz. Kaydın tam adını, türünü, değerini ve yanıtı veren sunucuyu birlikte kontrol edin.
Sorguları doğrudan alan adının yetkili ad sunucularına yöneltin. Sunucuların tümü yapılandırmaya uygun yanıtı döndürüyorsa değişiklik yetkili DNS hizmetinde etkinleşmiştir. Bazı sunucular beklenen yanıtı vermiyorsa yanlış bölge düzenlenmiş, kayıt kaydedilmemiş veya kayıt henüz bütün yetkili sunuculara dağıtılmamış olabilir.
Beklenen yanıt her zaman panele girdiğiniz değerle birebir aynı olmayabilir. Örneğin DNS sağlayıcısının web trafiğini aracı sunuculardan geçiren proxy özelliği açıksa sorguda asıl sunucunuzun yerine proxy hizmetinin IP adresleri görünebilir. CNAME flattening özelliğinde ise DNS sağlayıcısı hedef adı kendisi çözer ve CNAME yerine A veya AAAA yanıtı sunabilir. Böyle özellikler kullanılıyorsa sorgu sonucunu DNS sağlayıcısının belgelediği davranışa göre değerlendirin.
Yetkili sunucular beklenen yanıtı döndürdüğü halde recursive resolver eski değeri gösteriyorsa önceki kaydın önbellekteki kalan TTL süresi henüz dolmamış olabilir. Yeni eklenen kayıtlarda ise daha önce alınmış bir NXDOMAIN (alan adı yok) veya NODATA (istenen türde kayıt yok) yanıtı önbellekte kalmış olabilir. Bu olumsuz yanıtın önbellek süresi, yeni eklediğiniz kaydın TTL değerinden değil, önceki olumsuz yanıttaki SOA bilgisinden belirlenir. Yetkili sunucunun güncel yanıtını recursive resolver önbelleğinden gelen yanıtla karıştırmayın.
A veya AAAA kaydı eklerken yayımlayacağınız hizmetin sunucu adresini, o sunucunun yapılandırmasından veya barındırma hizmetinin verdiği bilgilerden doğrulayın. Kullandığınız cihazın internete çıkış adresi, hizmeti sunan sunucunun adresi olmak zorunda değildir. Doğru adresi seçmek, yetkili DNS yanıtını kontrol etme gereğini ortadan kaldırmaz.
DNS Kaydı Neden Görünmüyor?
Yeni kayıt beklenen sonucu vermiyorsa aynı kaydı tekrar tekrar eklemek yerine yetkili DNS sağlayıcısını, bölgeyi, kayıt adını, kayıt türünü ve kayıt değerini ayrı ayrı kontrol edin. Yinelenen kayıt eklemek, asıl sorun yanlış DNS sağlayıcısı veya yanlış kayıt adı olduğunda çözüm üretmez.
- Yetkili DNS sağlayıcısı: Kayıt, alan adının etkin ad sunucularını yönetmeyen eski veya farklı bir panelde oluşturulmuş olabilir.
- DNS bölgesi: Benzer adlı başka bir alan adı, alt bölge ya da test bölgesi seçilmiş olabilir.
- Kayıt adı: Bölge adı panel tarafından otomatik eklendiği için alan adı iki kez yazılmış olabilir.
- Kayıt türü: IPv4, IPv6 veya alan adı biçimindeki hedef için yanlış tür seçilmiş olabilir.
- Kayıt değeri: IP adresi beklenen alana URL, alan adı beklenen alana protokol öneki veya geçersiz bir değer girilmiş olabilir.
- CNAME çakışması: Aynı ad üzerinde CNAME ile A, AAAA, MX veya TXT gibi onunla birlikte bulunamayan bir kayıt yer alıyor olabilir.
- TTL ve önbellek: Önceki kayıt değeri veya daha önce alınmış “ad ya da kayıt yok” yanıtı bazı recursive resolver önbelleklerinde kullanım süresi dolana kadar görülebilir.
- Yetkili sunucular arasındaki fark: Aynı bölgeye hizmet veren yetkili sunucuların tamamı aynı kayıt kümesini döndürmüyor olabilir.