NS Kaydı Nedir ve Neyi Belirtir?
NS kaydı, bir DNS bölgesi için hangi ad sunucularının yetkili olduğunu belirten kaynak kaydıdır. Recursive resolver (özyinelemeli DNS çözümleyicisi) hizmetleri, alan adıyla ilgili yetkili yanıtı hangi sunuculardan isteyeceklerini bu yapı üzerinden belirler.
NS kaydının değeri bir IPv4 veya IPv6 adresi değildir. Kayıt, yetkili ad sunucusunun alan adını belirtir; bu sunucu adı daha sonra A veya AAAA kayıtları aracılığıyla bir IP adresine çözümlenir.
NS kayıtları, bölgenin kendi yetkili sunucu kümesi ile üst bölgedeki yetki devri (delegasyon) arasındaki ilişkiyi kurar. Bu nedenle ad sunucusu değişikliği, yalnız bir web sunucusu adresini veya tek bir DNS kaydını değiştirmekten daha geniş sonuçlara sahiptir.
NS Kaydı DNS Hiyerarşisinde Nasıl Çalışır?
DNS ad alanı, yönetim sorumluluğu farklı bölgelere ayrılabilen hiyerarşik bir yapıdır. Her DNS bölgesi kendi kapsamındaki kayıtları içerir; NS kayıtları da bu kayıtlar için yetkili yanıt veren sunucuları gösterir.
Bölgenin Kendi NS Kayıtları
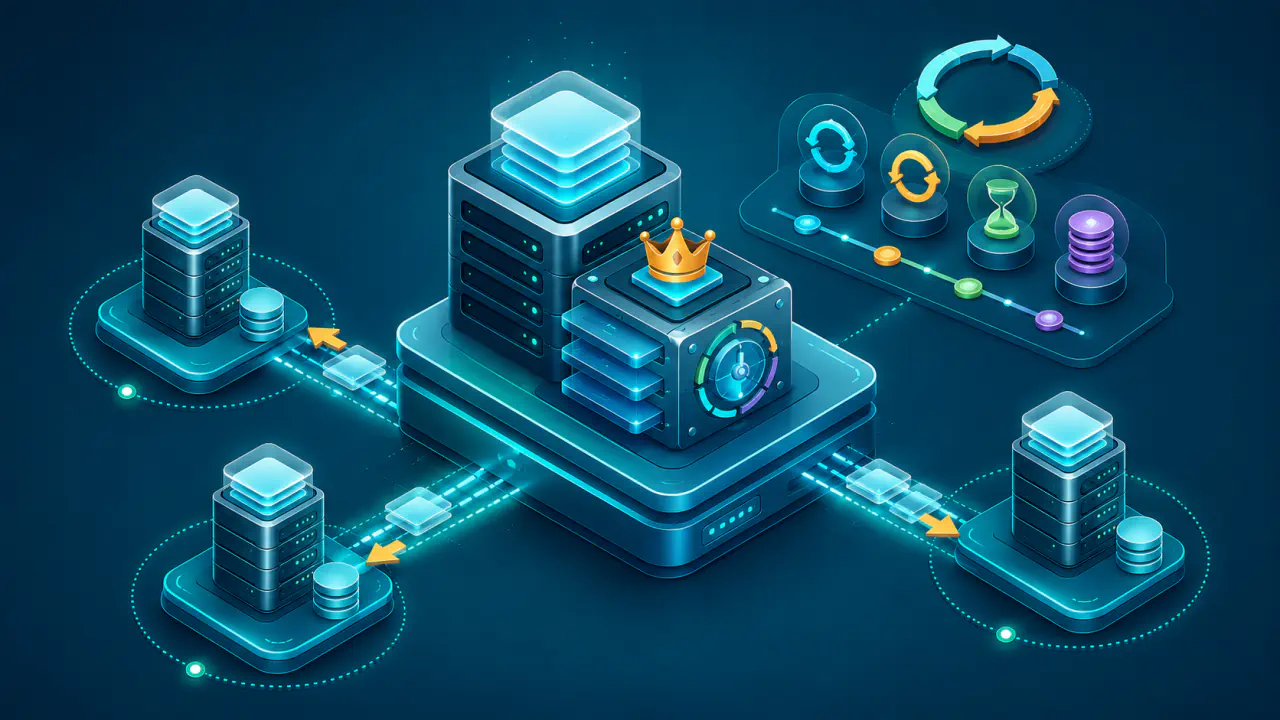
Bir bölgenin tepe noktasındaki NS kayıtları, o bölgenin yetkili ad sunucularını gösterir. Aynı bölgede genellikle birden fazla NS kaydı bulunur ve bu kayıtların her biri ayrı bir ad sunucusu adı taşır.
Aynı ada ve DNS sınıfına ait NS kayıtları bir kaynak kayıt kümesi oluşturur. MX kaydından farklı olarak NS kaydında sayısal bir öncelik alanı bulunmaz; kayıtların listelenme sırası protokol düzeyinde öncelik anlamına gelmez.
Yetkili DNS sunucusu, web veya e-posta sunucusuyla aynı sistem olmak zorunda değildir. Bir alan adının DNS kayıtları bir hizmette, web içeriği başka bir sunucuda ve e-posta hizmeti farklı bir altyapıda bulunabilir.
NS kaydında belirtilen sunucu adı, CNAME kaydıyla başka bir ada bağlanan takma ad olamaz; doğrudan A veya AAAA kaydına sahip olmalıdır. Ayrıca NS kaydı bulunan adın kendisi de CNAME kaydı taşıyamaz. DNS verilerinin doğrulanmasını sağlayan DNSSEC için kullanılan RRSIG ve NSEC gibi kayıtlar, CNAME ile aynı adda bulunabilen istisnalardır.
Üst Bölgedeki Delegasyon
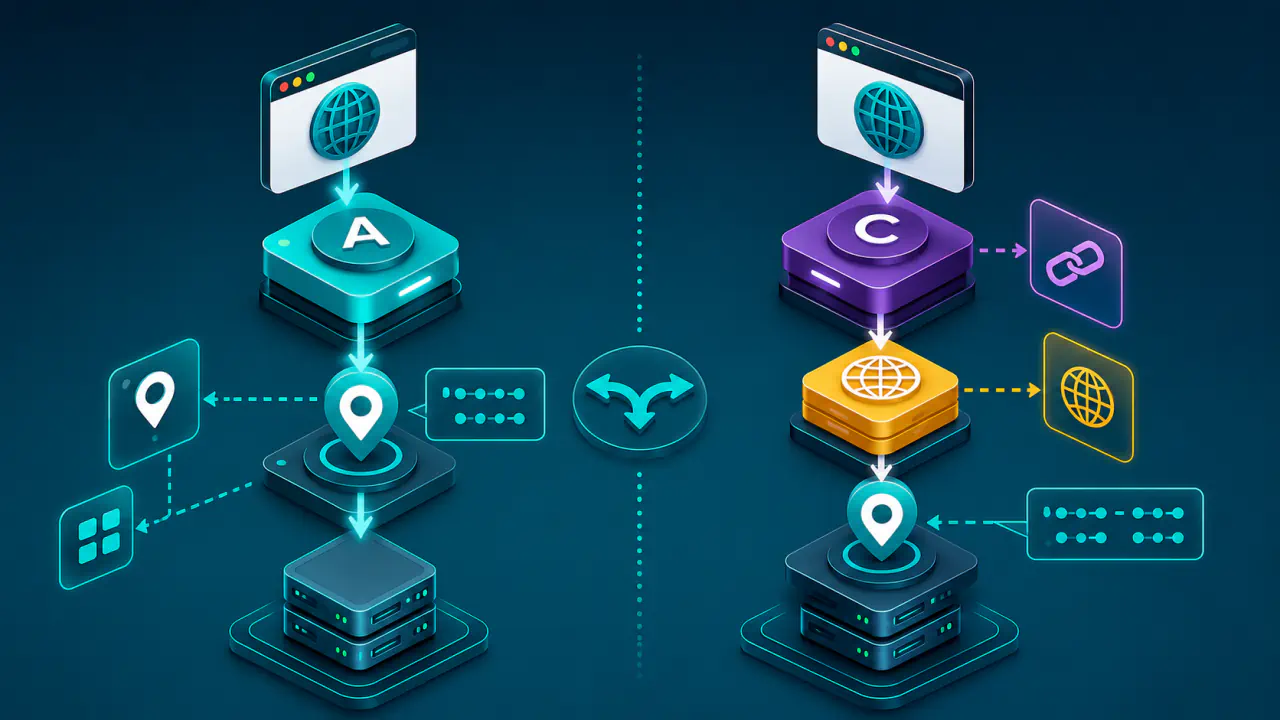
Bir alt bölgenin yönetimi başka ad sunucularına bırakıldığında üst bölge, delegasyon noktasında NS kayıtları yayımlar. Yetkili sunucuları doğrudan sorgulayan recursive resolver, gerekli delegasyon bilgisi önbelleğinde yoksa üst bölgeden bu bilgiyi alır; ardından alt bölgenin yetkili sunucularına sorgu gönderebilir.
Örneğin bir alan adının bağlı olduğu üst düzey alanın DNS bölgesindeki NS kayıtları, recursive resolver hizmetini alan adının yetkili sunucularına yönlendirir. Yetkili sunucular da alan adının kendi bölgesinde bulunan A, AAAA, MX, TXT, CNAME ve diğer kayıtları sunar.
Üst bölgedeki delegasyon kümesi ile alt bölgenin kendi NS kümesinin uyumlu olması gerekir. Üst ve alt bölgenin farklı sunucu kümeleri yayımlaması, recursive resolver hizmetlerinin hangi sunuculara ulaştığına ve önbellekte hangi bilgilerin bulunduğuna bağlı olarak tutarsız sonuçlara yol açabilir.
Delegasyonda Glue Kaydı Ne Zaman Gerekir?
Bazı delegasyonlarda recursive resolver hizmetinin yetkili ad sunucusuna ulaşabilmesi için sunucunun IP adresine başlangıç aşamasında ihtiyaç duyulur. Ad sunucusunun adı, delegasyonu yapılan bölgenin içinde bulunuyorsa dairesel bir bağımlılık oluşabilir.
Örneğin yetkili sunucunun adresini öğrenmek için önce ilgili bölgeye sorgu göndermek, bölgeye sorgu göndermek için de aynı yetkili sunucunun adresini bilmek gerekebilir. Üst bölge bu döngüyü aşmak için ad sunucusunun A veya AAAA kaydını yardımcı bilgi olarak sağlar; bu bilgi glue kaydı olarak adlandırılır.
Glue kaydı NS kaydının yerine geçmez ve kendi başına yetki vermez. Yalnız recursive resolver hizmetinin NS kaydında belirtilen sunucuya ilk sorguyu gönderebilmesi için gereken başlangıç adresini sağlar. Ad sunucusunun adı başka bir bölgede yer alıyor ve normal yolla çözümlenebiliyorsa glue kaydına ihtiyaç duyulmayabilir.
NS Kaydı Değiştiğinde Ne Olur?
NS kaydı değişikliği, DNS bölgesi için hangi sunucuların yetkili yanıt vereceğini değiştirir. Bu işlem yalnız yayımlanan NS adlarını güncellemekten oluşmaz; yeni sunucuların bölge verisini doğru biçimde yayımlaması ve üst bölgedeki delegasyonun yeni yapıyı göstermesi gerekir.
- Yeni yetkili sunucularda bölgenin A, AAAA, MX, TXT, CNAME, SOA, NS ve gerekli diğer kayıtları hazırlanır; her sunucunun doğru yetkili yanıt verdiği doğrulanır.
- DNSSEC kullanılıyorsa eski ve yeni DNS sağlayıcılarıyla anahtar ve imza geçişi planlanır. DNSKEY kayıtları bölgenin açık anahtarlarını, üst bölgedeki DS kaydı ise doğrulamada kullanılacak anahtarla bağlantıyı taşır. Bu kayıtlar geçiş boyunca uyumlu tutulur; uyumsuzluk DNSSEC doğrulama hatasına ve alan adının çözülememesine yol açabilir.
- Gerekli glue kayıtları, yeni ad sunucularına geçildiği anda kullanılabilir olacak biçimde üst bölgede hazırlanır veya güncellenir.
- Yeni sunucular hazır olduğunda üst bölgedeki delegasyon güncellenir; bölgenin kendi NS kayıtları ve gerekiyorsa DS kaydı planlanan geçişle uyumlu tutulur.
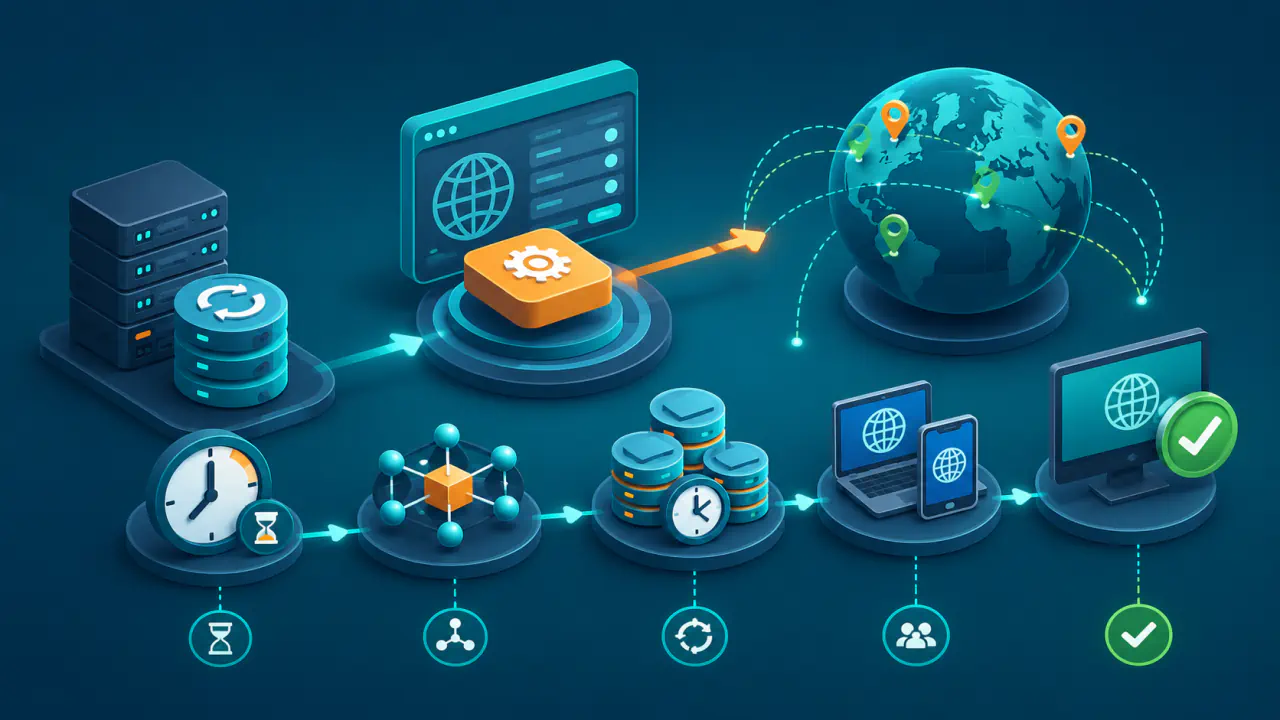
- Önbelleklerdeki eski NS ve adres bilgileri yeni sorgularla yenilendikçe sorgular yeni sunuculara ulaşır. Eski ve yeni sunucular, geçiş tamamlanana kadar aynı hizmet kayıtlarını sunmaya devam eder.
TTL, bir DNS kaydının yeniden sorgulanmadan önbellekten kullanılabileceği süreyi saniye cinsinden belirtir. Eski NS ve adres kayıtlarının önbellekte kalan süreleri farklı olabileceği için DNS değişiklikleri bütün recursive resolver hizmetlerinde aynı anda görünmez. TTL değerini şimdi düşürmek daha önce alınmış kayıtların kalan süresini kısaltmaz. Geçiş sırasında eski ve yeni yetkili sunucuların ikisi de sorgu alabilir.
Ad sunucusu değişikliği, eski DNS sağlayıcısındaki kayıtları otomatik olarak yeni DNS sağlayıcısına kopyalamaz. Yeni sunucularda eksik ya da farklı kayıtlar bulunursa kullanılan recursive resolver hizmetine göre web sitesi, e-posta ve diğer alan adı hizmetleri farklı hedeflere yönlenebilir veya erişilemez hale gelebilir.
Ad Sunucusu Değişikliği ile DNS Kaydı Değişikliği Arasındaki Farklar
A, AAAA, CNAME, MX veya TXT gibi bir hizmet kaydı değiştirildiğinde ilgili veri güncellenir; bu işlem kendi başına bölgenin NS kayıtlarını değiştirmez. Ad sunucusu değişikliği ise DNS verisini yayımlayan yetkili sunucu kümesini değiştirir.
- NS değişikliği: Bölgenin yetkili sunucularını, üst bölgedeki delegasyonu ve DNS verisini yayımlayan sunucuları etkiler.
- A veya AAAA değişikliği: Belirli bir adın IPv4 ya da IPv6 adresini değiştirir; yetkili DNS sunucuları aynı kalır.
- CNAME değişikliği: Bir adın başka bir ada takma ad olarak bağlanmasını değiştirir; bölgenin yetkili sunucularını etkilemez.
- MX değişikliği: E-posta teslimi için kullanılacak sunucu adlarını ve bunların önceliklerini değiştirir.
- TXT değişikliği: Metin tabanlı doğrulama veya politika verisini değiştirir; delegasyonu etkilemez.
- SOA değişikliği: Bölgenin yönetim bilgilerini veya bölge verisinin sürüm numarası gibi alanlarını günceller; kendi başına yetkili sunucu kümesini değiştirmez.
NS Sorgusu Sonucu Nasıl Yorumlanır?
Bir NS sorgusunda görülen sonuçlar, alan adı için yayımlanan ad sunucusu adlarını gösterir. Birden fazla ad görülüyorsa bunlar aynı DNS bölgesinin yetkili sunucu kümesinde yer alır; listedeki ilk kayıt otomatik olarak birincil veya daha öncelikli sunucu sayılmaz.
NS kayıtlarının görünmesi, sunucuların erişilebilir olduğunu veya hepsinin aynı bölge verisini sunduğunu tek başına kanıtlamaz. Doğrulama sırasında üst bölgedeki delegasyonun, bölgenin kendi NS kayıtlarının, sunucu adlarının A ve AAAA kayıtlarının ve yetkili yanıtların tutarlılığını ayrı ayrı kontrol etmek gerekir.
NS Kaydı Sorgulama aracı, alan adı için yayımlanan ad sunucularını gösterir. Araç sonucu, delegasyonun ve sunuculardaki bölge verisinin bütünüyle doğru olduğunu tek başına doğrulamaz.