Yetkili DNS Sunucuları Neden Farklı Yanıt Verir?
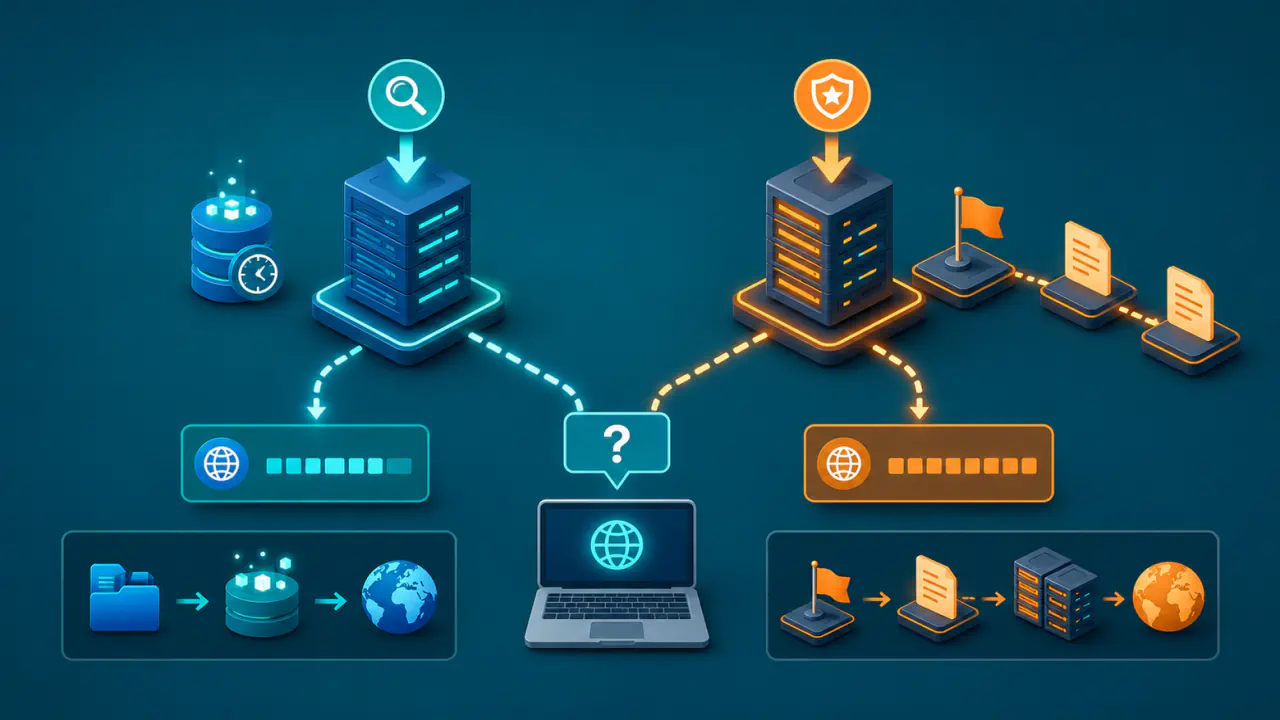
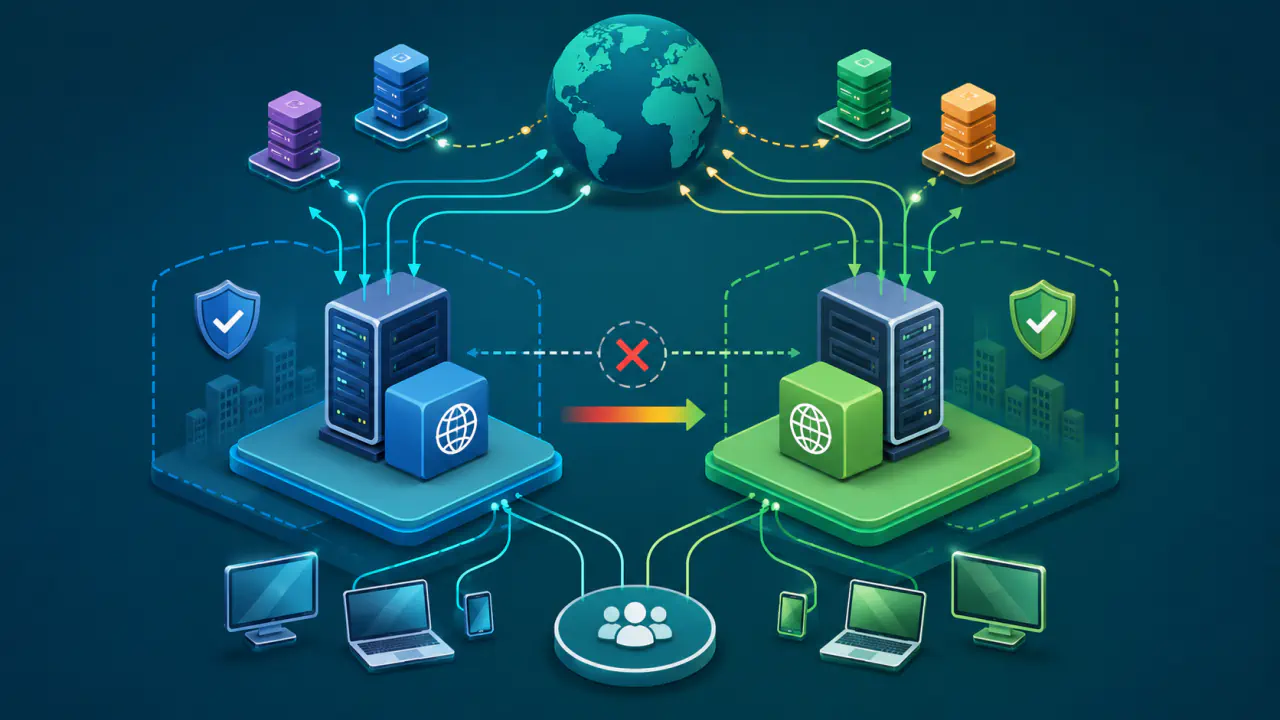
Alan adlarına ait kayıtları sunan yetkili DNS sunucuları, eşitleme gecikmesi veya farklı yapılandırmalar nedeniyle aynı sorguya farklı yanıt verebilir. Bu fark bazen eski bölge verisinden, bazen de coğrafi yönlendirme gibi kasıtlı bir politikadan kaynaklanır. Bu nedenle her yanıt farkını doğrudan hata saymamak gerekir.
DNS bölgesi, alan adı sisteminde bir yetkili sunucunun yönettiği kayıtların kapsamını belirtir. Yanıt farkı; IPv4 adresini tutan A, IPv6 adresini tutan AAAA, posta sunucusunu belirten MX, metin verisi taşıyan TXT veya yetkili ad sunucusunu belirten NS kayıtlarında görülebilir.
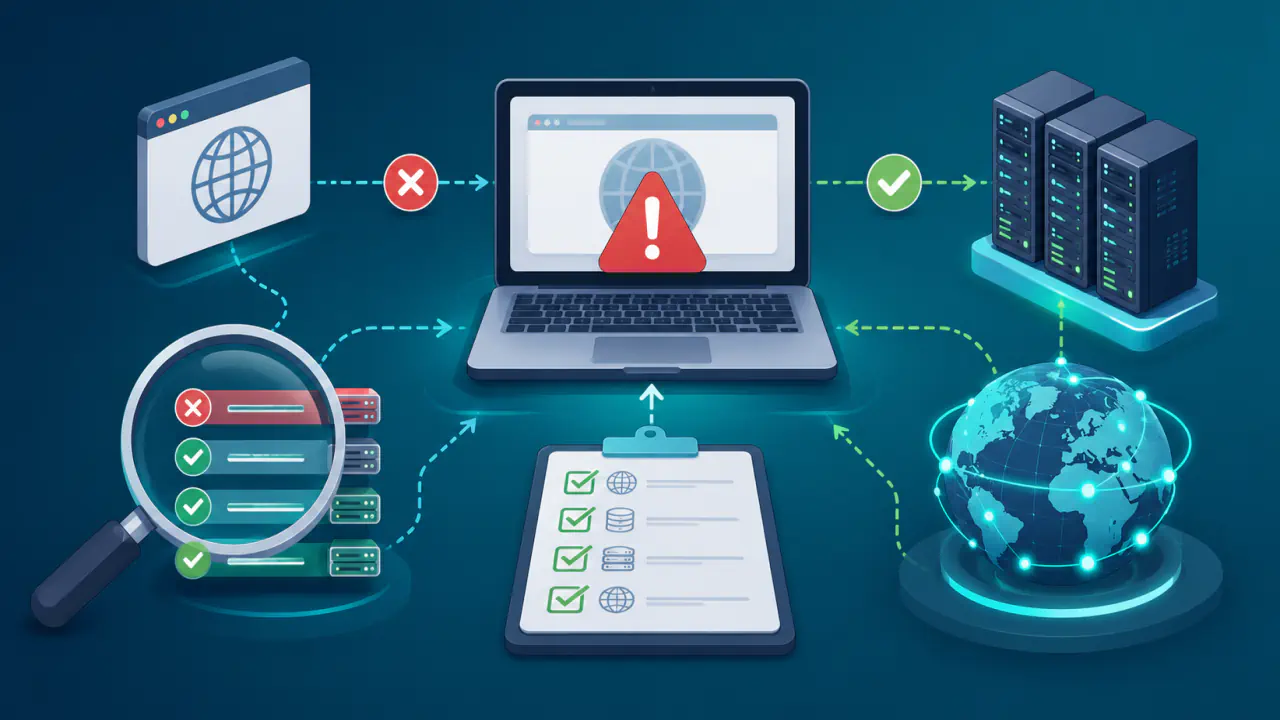
En yararlı ilk kontrol, kullanıcı adına DNS yanıtını bulan recursive resolver (özyinelemeli DNS çözümleyicisi) önbelleğini aradan çıkarıp her yetkili DNS sunucusunu doğrudan sorgulamaktır. Ardından bölgenin yönetim ve yenileme bilgilerini taşıyan SOA kaydındaki seri numaralarını ve sorun görülen kayıtları her sunucu için ayrı ayrı karşılaştırın.
Farklılığın kaynağı başarısız bölge aktarımı, ikincil sunucuların yanlış birincil kaynağa bağlanması, DNS sağlayıcısının yetkili sunucu düğümleri arasındaki eşitleme gecikmesi, aynı seri numarasıyla yüklenmiş farklı bölge verileri veya DNS kayıtlarının kaynağını ve bütünlüğünü imzalarla doğrulayan DNSSEC verilerinin uyuşmaması olabilir.
Yetkili Sunucuları Doğrudan Karşılaştırma
Recursive resolver önbelleği eski bir yanıtı tutabildiği için, genel bir DNS sorgusunda görülen fark doğrudan yetkili sunucuların farklı olduğunu kanıtlamaz. Üst bölgenin yetkiyi devrettiği sunucuları gösteren delegasyon kayıtlarını doğrulayın. Burada yer alan her yetkili sunucunun IP adresine, recursive sorgulama istemeden aynı ad ve kayıt türü için sorgu gönderin.
- Alan adı için kullanılan yetkili NS adlarını belirleyin.
- Her yetkili sunucunun IP adresine aynı sorguyu gönderin; kayıt sırasını değil, dönen değerleri karşılaştırın.
- Sunucunun yetkili yanıt verdiğini bildiren AA bayrağını kontrol edin. Bu bayrak tek başına sunucunun kimliğini veya verinin güncelliğini kanıtlamaz.
- Aynı sunuculardan, DNS bölgesinin en üst adı olan bölge kökü için SOA kayıtlarını alın ve seri numaralarını not edin.
- DNSSEC etkinse açık anahtarları taşıyan DNSKEY, kayıt kümelerinin imzalarını taşıyan RRSIG ve üst bölgede anahtara güven bağını kuran DS kayıtlarını inceleyin.
Doğrudan sorgularda da fark varsa bunu yalnız recursive resolver önbelleğiyle açıklayamazsınız. Önce farkın yapılandırılmış bir yönlendirme politikasına uyup uymadığını denetleyin. Kasıtlı bir politika varsa başarı koşulu bütün yanıtların aynı olması değil, her sunucunun o politikaya uygun yanıt vermesidir.
SOA Seri Numarasının Gösterdiği Bölge Sürümü
SOA kaydındaki seri numarası, ikincil DNS sunucularının bölge kopyasının değişip değişmediğini belirlerken kullandığı temel işarettir. Bölge verisi her değiştirildiğinde seri numarasının da ilerletilmesi gerekir; aksi halde ikincil sunucu yeni veriyi alması gerektiğini fark etmeyebilir.
Yetkili Sunucuların SOA Seri Numaraları Farklıysa
Aynı birincil kaynaktan bölge aktarımı yapan sunucularda farklı seri numaraları, farklı bölge sürümlerine işaret eder. Ancak bağımsız yönetilen DNS hizmetlerinde seri numaralarının aynı yöntemle üretildiğini varsaymayın; asıl kayıtları ve DNS sağlayıcılarının sürüm yönetimini de inceleyin.
Seri numaraları 32 bitlik sıra numarası mantığıyla değerlendirilir. Bu nedenle özellikle sarma noktasına yakın değerlerde yalnızca “sayısal olarak en büyük değer en yenidir” yaklaşımına güvenmek doğru değildir; ayrıca seri numarasını doğrudan geriye çekmek de ikincil sunucuların güncellemeyi görmemesine yol açabilir.
SOA Seri Numarası Aynı, DNS Kayıtları Farklıysa
Aynı SOA seri numarasına rağmen kayıt verileri farklıysa seri numarası doğru yönetilmemiş olabilir. Örneğin bir yetkili kopyada kayıt değiştirilmiş fakat seri numarası yükseltilmemişse, ikincil DNS sunucuları değişikliği normal yenileme süreciyle fark etmeyebilir.
Bu durumda SOA değeri tek başına yeterli değildir. Sorunlu adın A, AAAA, MX, TXT veya ilgili diğer kayıt kümesini her yetkili sunucudan ayrı ayrı alıp gerçek veriyi karşılaştırın.
Yetkili Yanıt Farklarının Belirtileri ve Olası Kaynakları
Tek bir belirti kesin nedeni göstermez. Aşağıdaki olasılıkları, aynı kayıtları aynı politikayla sunması gereken sunucular için değerlendirin.
SOA kaydındaki expire süresi, ikincil sunucunun bölge kopyasını başarılı bir güncelleme veya güncellik kontrolü olmadan en fazla ne kadar süre yetkili sayabileceğini belirler. Bu süre, tek bir DNS kaydının önbellekte ne kadar tutulacağını belirleyen süreyle aynı değildir.
| Gözlem | Olası açıklama | Öncelikli kontrol |
|---|---|---|
| SOA seri numaraları farklı | İkincil sunucu eski kopyada kalmış veya eşitleme işlemi tamamlanmamış olabilir. | Hangi sunucunun hangi bölge sürümünü sunduğunu ve bölge aktarımının son durumunu kontrol edin. |
| SOA seri numarası aynı, kayıtlar farklı | Seri artırılmadan değişiklik yapılmış, farklı kaynak dosyaları yüklenmiş veya DNS sağlayıcısının yetkili sunucu düğümlerine farklı veriler ulaşmış olabilir. | Aynı kayıt kümelerini ve yetkili sunucuların veri kaynağını karşılaştırın. |
| Bir sunucu yetkili yanıt veriyor, diğeri hata veriyor | Bölge ilgili sunucuda yüklenmemiş, SOA kaydındaki expire süresi dolmuş veya sunucunun hizmet yapılandırması bozulmuş olabilir. | Sunucunun bölgeyi gerçekten yetkili olarak yüklediğini doğrulayın. |
| Normal kayıtlar aynı, DNSSEC kayıtları farklı | Planlı imza veya anahtar yenilemesi ya da birden fazla imzalayıcı kullanılması söz konusu olabilir; beklenmeyen farklar dağıtım veya imzalama hatasından kaynaklanabilir. | DNSKEY, RRSIG ve üst bölgedeki DS durumunu tanımlı imzalama modeliyle karşılaştırın. |
| Yetkili sunucular tanımlı politikaya uygun biçimde farklı yanıt veriyor | Coğrafi yönlendirme veya yanıt politikası gibi kasıtlı bir davranış olabilir. | Bu farklılığın DNS sağlayıcısının veya kurumun yapılandırmasında tanımlı olup olmadığını doğrulayın. |
Bölge Kopyalarını Farklılaştıran Dağıtım Sorunları
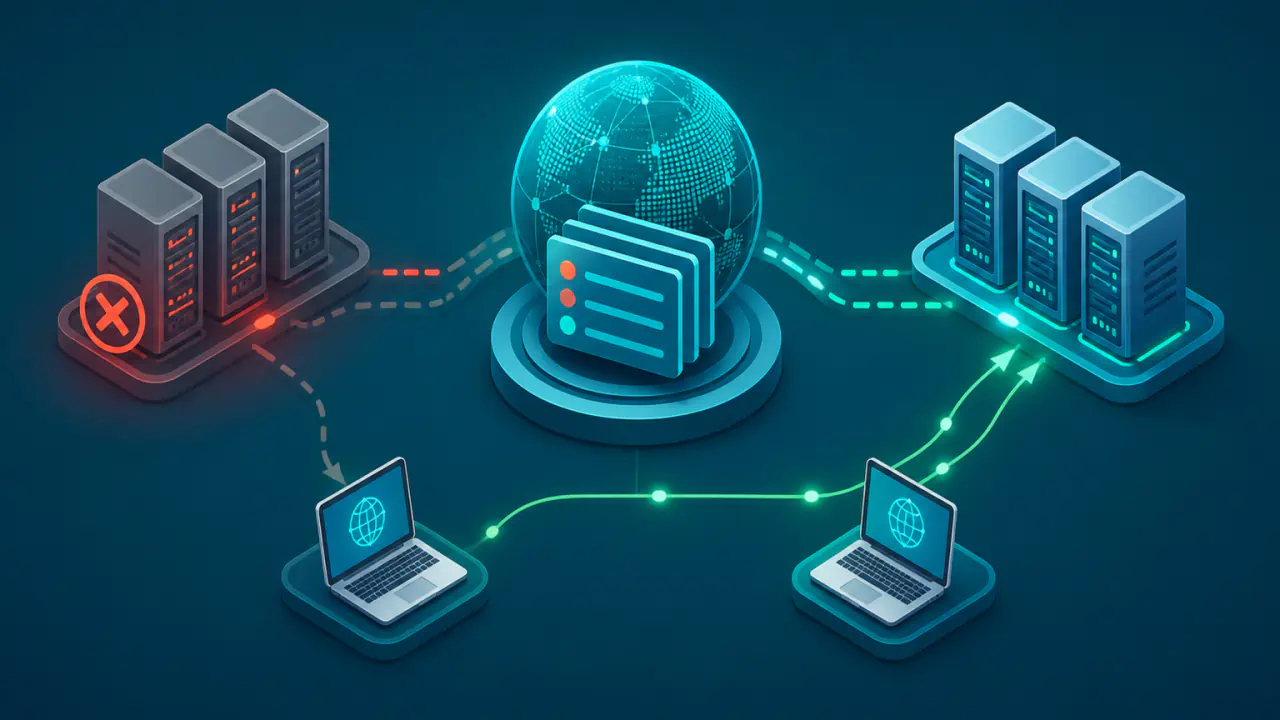
Klasik birincil-ikincil yapıda değişiklikler birincil sunucuda yapılır, ikincil sunucular ise bölgenin güncel kopyasını edinir. Bölge aktarımı başarısız olursa ikincil sunucu, bölge kopyasının expire süresi dolmadığı müddetçe eski veriyi sunabilir. Bu süre aşılırsa o bölge için yetkili yanıt vermeyi bırakmalıdır.
Gizli birincil sunucu, bölge verisinin yönetildiği ancak dışarıya yayımlanan NS kümesinde bulunmayan kaynaktır. Bu yapıda sorgulara yanıt veren ikincil sunucular veriyi bu kaynaktan alır. Bir ikincil DNS sunucusu yanlış kaynağa bağlanmışsa veya gizli birincil sunucu değişikliği yalnız bazı sunuculara uygulanmışsa, dışarıdaki NS kümesi farklı bölge kopyaları sunabilir.
Yönetilen DNS hizmetlerinde, kontrol panelindeki bir değişiklik tüm yetkili sunucu düğümlerine aynı anda ulaşmayabilir. Kısa süreli eşitleme gecikmesi olabilir; fakat fark kalıcıysa “yayılım bekleniyor” açıklamasıyla yetinmeyin ve doğrudan yetkili yanıtları SOA seri numaralarıyla birlikte karşılaştırın.
Dağıtım sorunu düzeltildikten sonra etkilenen kayıtları her yetkili sunucudan yeniden sorgulayın. Sonuçları kısa aralıklarla izleyerek farkın geçici eşitleme gecikmesi mi yoksa sürekli aynı sunucuda kalan bir sorun mu olduğunu ayırın.
DNSSEC Verilerini Yetkili Sunucular Arasında Karşılaştırma
DNSSEC etkin bir bölgede her yetkili sunucudan gelen kayıtların doğrulanabilmesi gerekir. İmza yenilemesi veya planlı anahtar değişimi sırasında RRSIG verileri farklı olabilir; bu tek başına hata değildir. Beklenmeyen veya doğrulamayı bozan bir ayrışma ise eşitleme ya da imzalama sorununa işaret edebilir.
Birden fazla DNS sağlayıcısının bağımsız imza ürettiği multi-signer modelinde de imzaların birebir aynı olması gerekmez. Ancak her sağlayıcıdan alınan yanıtın yalnız o sağlayıcının anahtar kümesiyle doğrulanabilmesi yeterli değildir: Bir sağlayıcıdan alınan anahtar kümesi önbellekteyken diğerinden gelen yanıt da doğrulanabilmelidir. Bunun için her sağlayıcının DNSKEY kümesi, kullanılan modele uygun biçimde diğer sağlayıcıların veri imzalama anahtarlarını da içermeli; üst bölgedeki DS kayıtları gerekli güven bağını sağlamalıdır.
Bu nedenle yalnız A veya AAAA kaydına bakarak sorunu kapatmayın. Kayıt kümesiyle birlikte DNSKEY, RRSIG ve üst bölgedeki DS verilerini de karşılaştırın; farkın tanımlı multi-signer modelinden mi yoksa anahtar dağıtımı, imzalama veya eşitleme hatasından mı kaynaklandığını belirleyin.