DNS Bölge Aktarımı Nedir? AXFR ve IXFR Nasıl Çalışır?
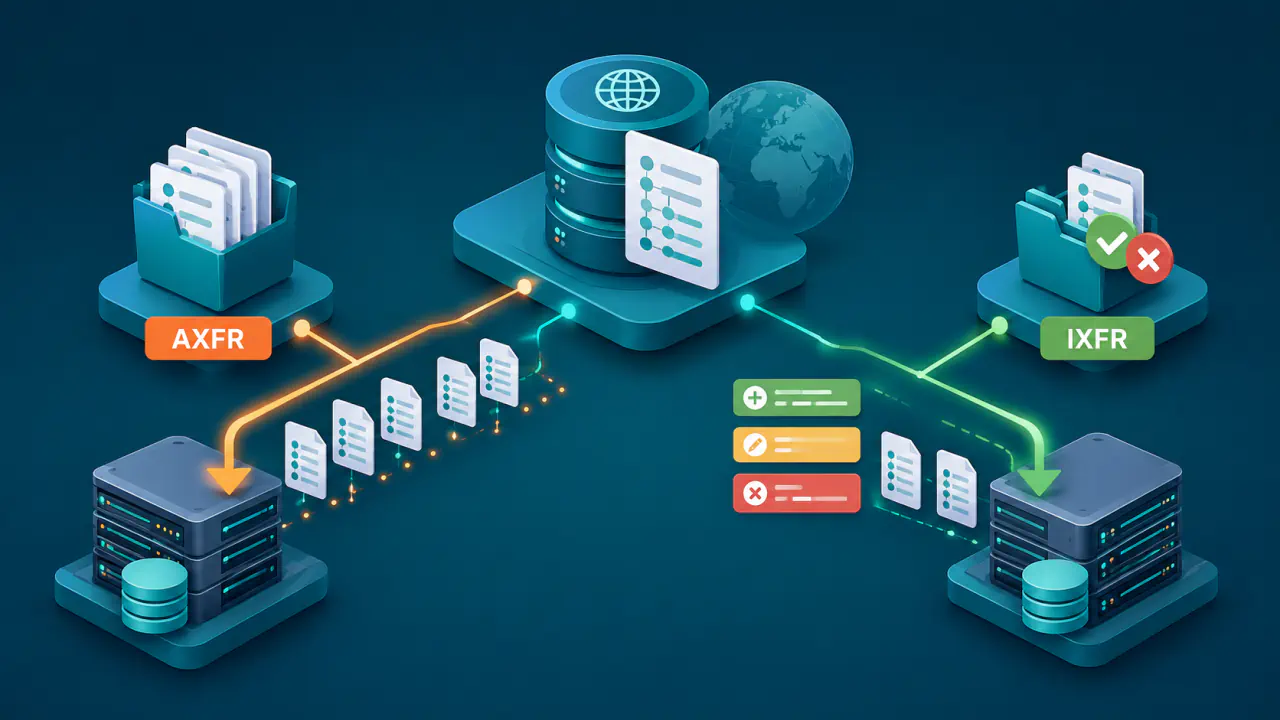
Alan adlarına ait bilgileri sunan DNS sisteminde bir bölge, belirli bir ad alanına ait yetkili kayıtların birlikte yönetildiği veri kümesidir. Aynı bölge için birden fazla yetkili DNS sunucusu yanıt veriyorsa bu sunucuların aynı sürümdeki veriyi kullanması gerekir; bölge aktarımı bu eşitlemenin DNS protokolü içindeki temel mekanizmalarından biridir.
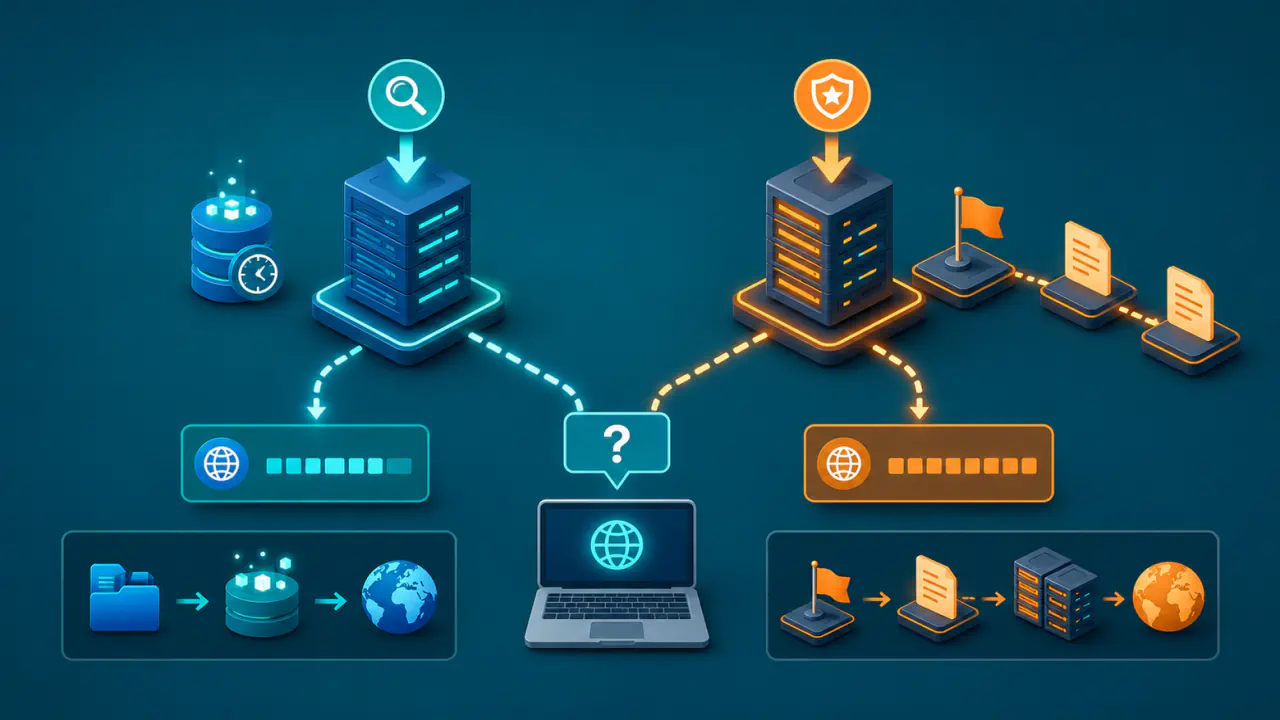
AXFR tam bölge aktarımı yapar; IXFR ise mümkün olduğunda yalnız değişen kayıtları taşır. İkincil sunucu, bölgenin sürümünü ve eşitleme sürelerini bildiren SOA kaydındaki seri numarasına bakarak kaynak kopyanın daha güncel olup olmadığını anlar; DNS NOTIFY ise bir değişiklik olduğunda ikincil sunucuların bir sonraki periyodik kontrolü beklemeden güncelliği denetlemesini sağlar.
Bu işlem, recursive resolver (özyinelemeli DNS çözümleyicisi) önbelleklerindeki eski yanıtların süresinin dolup yeniden sorgulanmasıyla aynı değildir. Bölge aktarımı yetkili sunucular arasındaki veriyi eşitler; önbellek davranışı ise kayıtların ne kadar süre tutulabileceğini belirten TTL değerine ve kullanılan önbellek politikasına bağlıdır.
Bölge Aktarımı Nasıl Tetiklenir?
İkincil yetkili sunucunun güncelleme ihtiyacını anlaması iki ana sinyale dayanır: SOA kaydındaki sürüm bilgisi ve değişikliği daha erken haber veren NOTIFY bildirimi. NOTIFY tek başına yeni veriyi taşımaz; aktarım gerekip gerekmediğini kontrol ettiren bir tetikleyicidir.
SOA Seri Numarasının Rolü
SOA kaydındaki SERIAL alanı, bölgenin 32 bitlik sürüm numarasıdır. İkincil sunucu kendi kopyasındaki seri numarasını kaynak sunucudaki değerle karşılaştırır; kaynak daha yeni bir sürümü gösteriyorsa güncelleme süreci başlatılabilir. Seri numaraları taşma ihtimali nedeniyle normal tam sayı karşılaştırması yerine DNS için tanımlanan seri numarası aritmetiğine göre değerlendirilir.
Bölge içeriği değiştiği halde seri numarası yeni sürümü göstermiyorsa ikincil sunucu elindeki kopyayı güncel sanabilir. Bu aktarım yöntemini kullanan bir bölgede, her değişiklik seri numarasına da yansımalıdır. DNS yazılımı bu değeri otomatik güncelleyebilir; bölge dosyasını elle yöneten kişi ise seri numarasını da uygun biçimde artırmalıdır.
DNS NOTIFY Bildiriminin Rolü
DNS NOTIFY, kaynak sunucunun ilgili ikincil sunuculara bölgenin değiştiğini bildirmesini sağlar. Bildirimi alan ikincil sunucu, NOTIFY mesajının içeriğini doğrudan yeni bölge verisi olarak kabul etmez; bildirimi gönderen tanımlı kaynak sunucudan SOA bilgisi alarak güncelliği denetler ve gerekiyorsa aktarım başlatır.
NOTIFY aktarımın kendisi değildir ve periyodik yenileme mekanizmasını tamamen ortadan kaldırmaz. Bildirim ulaşmazsa veya işlenmezse SOA kaydında düzenli güncellik kontrolü aralığını belirleyen REFRESH süresine göre yapılan sorgu daha sonra değişikliği yakalayabilir.
AXFR ile Tam Bölge Aktarımı
AXFR, bir DNS bölgesinin tamamını istemciye aktarır. Aktarım, sıralı ve güvenilir veri iletimi sağlayan TCP üzerinden çalışır ve yanıt tek bir DNS mesajına sığmak zorunda değildir; büyük bölgeler birden fazla yanıt mesajına bölünebilir.
Başarılı bir AXFR veri dizisi bölgenin SOA kaydıyla başlar ve aynı SOA kaydıyla sona erer. Aradaki kayıtların belirli bir sırada gelmesi zorunlu değildir. İstemci, aktarımın tamamını başarıyla almadan yeni kopyayla DNS yanıtı vermemelidir. İşlem yarıda kalır veya doğrulama başarısız olursa varsa önceki bölge kopyasını, geçerlilik süresi dolmadığı sürece kullanmaya devam eder. İlk aktarım hiç tamamlanmadıysa sunucunun kullanabileceği eski bir kopya da yoktur.
AXFR özellikle ilk kopyanın alınması, artımlı geçmişin bulunmadığı durumlar veya tam eşitlemenin gerekli olduğu senaryolarda kullanılabilir. Dezavantajı, küçük bir değişiklik için bile bütün bölgeyi taşımasıdır; büyük bölgelerde bu durum daha fazla ağ trafiği ve işlem yükü anlamına gelir.
IXFR ile Artımlı Bölge Aktarımı
IXFR, ikincil sunucunun elindeki sürümden güncel sürüme geçmek için gereken değişiklikleri taşımayı amaçlar. İstemci isteğinde kendi SOA seri numarasını bildirir; sunucu uygun değişiklik geçmişini tutuyorsa silinen ve eklenen kayıt dizilerini kullanarak aradaki farkı gönderir. Bir kaydın değiştirilmesi, eski kaydın silinip yenisinin eklenmesiyle gösterilir. İstemci bütün farkları başarıyla uygulamadan yeni sürümü kullanmaz.
IXFR sunucusunun geçmişin tamamını süresiz saklaması gerekmez. Gerekli eski sürüm bilgisi artık yoksa veya sunucu tam aktarımı tercih ederse yanıt bütün bölge içeriğini taşıyabilir. Bu nedenle IXFR isteği yapılması, ağ üzerinden mutlaka yalnız birkaç kaydın geçeceği anlamına gelmez.
IXFR sorgusu, bağımsız veri birimleri taşıyan UDP ile veya TCP üzerinden gönderilebilir; bazı DNS yazılımları doğrudan TCP kullanır. UDP sorgusuna verilecek tam yanıt izin verilen mesaj boyutuna sığıyorsa sunucu yanıtı UDP ile gönderebilir. Sığmıyorsa yalnız güncel SOA kaydını döndürür; bu seri numarası istemcinin kopyasından yeniyse istemci aktarım için TCP üzerinden yeni bir IXFR sorgusu yapar. Sunucudaki sürüm istemcinin sürümüyle aynıysa veya ondan eskiyse de yalnız SOA kaydı dönebilir. Bu yüzden tek SOA kaydı görülmesi, tek başına aktarım hatası veya yeni sürüm bulunduğu anlamına gelmez.
AXFR ve IXFR Arasındaki Farklar
İki yöntem aynı hedefe, yani yetkili sunucuların aynı bölge sürümüne ulaşmasına hizmet eder; fark, taşınan veri miktarı ve sunucunun değişiklik geçmişini kullanıp kullanmamasıdır.
| Özellik | AXFR | IXFR |
|---|---|---|
| Aktarım kapsamı | Bölgenin tamamı | Mümkünse yalnız değişiklikler |
| İstemcinin sürüm bilgisi | Tam aktarım isteğinin temel koşulu değildir | İstemci kendi SOA seri numarasını bildirir |
| Sunucudaki ek gereksinim | Güncel bölge kopyasının sunulması yeterlidir | Artımlı yanıt için eski sürümlere ait fark geçmişi gerekir |
| Veri miktarı | Bölge büyüklüğü kadar olabilir | Küçük değişikliklerde genellikle daha düşüktür |
| Geri dönüş davranışı | Kendisi tam aktarım yöntemidir | Gerekirse tam bölge yanıtına dönebilir |
| Taşıma | TCP | Yanıt boyutuna göre UDP veya TCP |
Erişim Kontrolü ve Veri Sızıntısı Riski
Yetkili sunucu, bölge aktarımı taleplerini yalnız izin verilen istemcilerden kabul etmelidir. Yönetici, IP adresi veya ağ aralığına dayalı erişim listeleri, DNS işlem kimlik doğrulaması ya da bu yöntemlerin birlikte kullanımıyla her istemcinin hangi bölgeyi aktarabileceğini sınırlar.
Tarafların paylaştığı gizli anahtarı kullanan TSIG, DNS mesajlarının bu anahtarı bilen bir taraftan geldiğini ve değiştirilmediğini doğrular; aktarım içeriğini şifrelemez. Aktarım sırasında gizlilik gerekiyorsa veriyi TLS ile şifreleyen XoT (XFR over TLS) kullanılabilir. XoT, yetkisiz bir istemciye aktarım izni verilmesi veya normal DNS yanıtları üzerinden kayıtların tek tek keşfedilmesi gibi farklı riskleri kendiliğinden ortadan kaldırmaz. Gizlilik gerektiren bir yapılandırmada hem tam hem artımlı aktarımlar şifreli kalmalı; TLS bağlantısı kurulamadığında şifresiz aktarıma geçilmemelidir.
Yanlış yapılandırılmış açık AXFR, bir saldırganın bölgedeki kayıtları tek tek tahmin etmek yerine toplu bir kopya elde etmesine yol açabilir. Bölge içeriği doğrudan gizli veri sayılmasa bile sunucu adları, hizmet adları ve altyapı düzenine ilişkin ipuçlarının topluca görünmesi keşif maliyetini düşürebilir. Erişim politikası bu nedenle yalnız aktarımın çalışıp çalışmadığını değil, kimin hangi bölgeyi aktarabildiğini de belirlemelidir.
Bölge Tutarsızlığına Yol Açan Yaygın Nedenler
Aktarım mekanizması doğru tanımlansa bile yapılandırma hataları ikincil sunucuların eski veri sunmasına veya hiç güncellenememesine neden olabilir. Sorun giderirken yalnız kayıt içeriğine değil, sürüm ve aktarım zincirine birlikte bakmak gerekir.
- Seri numarasının güncellenmemesi: Bölge değişir ancak yeni sürüm SOA üzerinde görünmezse ikincil sunucu aktarım gereksinimini fark etmeyebilir.
- NOTIFY erişiminin bozulması: Bildirim ulaşmadığında güncelleme gecikebilir; ikincil sunucu daha sonra REFRESH kontrolüyle değişikliği yakalayabilir.
- Aktarım bağlantısının engellenmesi: UDP üzerinden sıradan DNS sorgularına yanıt alınması, TCP aktarımının da çalıştığını göstermez. İkincil sunucunun kaynak sunucuya, yapılandırılan aktarım protokolü ve portu üzerinden erişebilmesi gerekir.
- Erişim denetiminin eşleşmemesi: İkincil sunucunun adresi, TSIG anahtarı veya seçilen kimlik doğrulama yöntemi erişim politikasıyla uyuşmuyorsa AXFR ya da IXFR reddedilebilir. TSIG kullanıldığında sunucuların saatlerinin uyumsuz olması da doğrulamayı bozabilir.
- Tamamlanmayan aktarım: Bağlantı veya doğrulama hatası nedeniyle yeni kopya tamamlanamazsa ikincil sunucu yalnız önceki geçerli sürümü koruyabilir. Son başarılı güncellik kontrolünden veya aktarımından sonra SOA kaydındaki EXPIRE süresi dolarsa bu kopyayı yetkili veri olarak sunmayı bırakır. Kaynak sunucuya yalnız ağ bağlantısı kurulması, bölge kopyasının güncel olduğunu doğrulamaz.
Aynı Altyapıya Bağlı DNS Sunucularında Kesinti Riski
Aktarım tamamlanmış olsa bile bütün yetkili sunucular aynı ağ veya altyapıya bağlıysa ortak bir arıza hepsini etkileyebilir. Alan adı yöneticisi sunucu sayısının yanında ağların ve coğrafi konumların birbirinden bağımsız olmasını da değerlendirmelidir.