DNS Katalog Bölgesi Nedir ve Nasıl Kullanılır?
Çok sayıda yetkili DNS sunucusu aynı bölge kümesini sunuyorsa yalnızca bölge verisini aktarmak yetmez. Hangi sunucunun hangi bölgeler için yetkili hizmet vereceğini belirleyen yapılandırmayı da tutarlı biçimde dağıtmanız gerekir. DNS katalog bölgesi (catalog zone), üye bölge listesini kendi DNS kayıtlarında tutar. Listedeki ekleme, kaldırma ve desteklenen özellik değişiklikleri DNS bölge aktarımıyla katalog tüketicilerine, yani katalog verisini kendi DNS yapılandırmasına uygulayan sistemlere taşınır.
Bir katalog bölgesi, içeriği özel kurallarla yorumlanan normal bir DNS bölgesidir. Member zones (üye bölgeler), burada bölge adını gösteren PTR kayıtlarıyla listelenir. Sürüm bilgisi, yerel ayar gruplarını belirten group özelliği ve kataloglar arası sahiplik devrini bildiren coo özelliği ek kayıtlarla taşınır. Katalog tüketicisi, değişiklikleri aldıktan sonra desteklediği kurallara göre member zone'ları otomatik olarak ekleyebilir, kaldırabilir veya yeniden yapılandırabilir.
Katalog bölgesi, member zone'un bütün DNS kayıtlarını kendi içinde taşıyan bir kapsayıcı değildir. Asıl işlevi, yetkili DNS sunucusu grubunun hangi bölgelere hizmet vereceğini ve desteklenen ek özelliklerin nasıl uygulanacağını bildiren merkezi bir yapılandırma kaynağı oluşturmaktır.
DNS Katalog Bölgesi Member Zone Listesini Nasıl Dağıtır?
- Katalog bölgesi standart DNS bölgesi kurallarına uyar ve DNS bölge aktarımıyla tüketicilere taşınır; kayıtları yetkili DNS sunucusu yönetimi amacıyla özel biçimde yorumlanır.
- Member zones, katalog içindeki benzersiz member node'ların (üye düğümlerinin) PTR kayıtlarıyla tanımlanır.
- RFC 9432 şemasında katalog sürümü, katalog kökünün altındaki version adlı, metin verisi taşıyan TXT kaydında "2" olarak belirtilir.
- Katalog tüketicisi, DNS bölge aktarımı tamamlandıktan sonra yeni member zone'ları çalışan yapılandırmasına ekleyebilir, kaldırılan member zone'ları ise yapılandırmadan çıkarabilir.
- group ve coo özellikleri sırasıyla member zone'ları farklı yerel yapılandırma gruplarıyla eşleştirmek ve kataloglar arasında kontrollü sahiplik devrini belirtmek için kullanılabilir.
DNS Katalog Bölgesi Nasıl Kurulur?
Kurulumun temel modeli bir katalog üreticisi ile bir veya daha fazla katalog tüketicisinden oluşur. Üretici katalog içeriğinin kaynağıdır; tüketici ise içerikteki geçerli değişikliklerden yalnız desteklediklerini kendi yetkili DNS yapılandırmasına uygular. İlk katalog aktarımından önce tüketiciyi, katalog bölgesini alıp katalog olarak işleyecek biçimde yapılandırın.
Katalog Üreticisini ve Tüketicilerini Belirleme
Katalog üreticisi member zone listesini ve katalog özelliklerini yönetir. Bir sunucu veya yönetim bileşeni tüketici olarak yapılandırıldığında katalogdaki geçerli değişikliklerden yalnız desteklediklerini yetkili DNS hizmetine otomatik olarak uygular. Her tüketiciyi yalnızca kabul etmesini istediğiniz katalog bölgelerine bağlayın.
Katalog Bölgesinin Temel Kayıtlarını Oluşturma
Katalog bölgesi için yönetiminizdeki bir alan adını veya bu amaçla kullanılabilen invalid. gibi ayrılmış bir adı seçin. Diğer DNS bölgelerinde olduğu gibi, bölgenin yönetim ve yenileme bilgilerini taşıyan SOA kaydı ile yetkili sunucuları belirten NS kayıtlarını ekleyin. Katalog genel sorgular için kullanılmadığından RFC 9432, NS kaydının hedefinde invalid. adının kullanılmasını önerir. RFC 9432 ayrıca version özelliğini zorunlu tutar; TXT kaydındaki şema değeri "2" olur. Tüketici, desteklemediği veya geçersiz bir sürüm gördüğünde kataloğu işlemez.
Member Zone'ları PTR Kayıtlarıyla Tanımlama
Member zone listesi, katalog bölgesinin doğrudan altındaki zones adı altında oluşturulan benzersiz düğümlere yerleştirilir. Her member node'daki tek PTR kaydı, member zone'un adını gösterir. Benzersiz düğüm etiketi member zone'un adı değildir ve kendi başına anlam taşımaz; aynı member zone'un birden fazla benzersiz etiketle tekrar listelenmesi kataloğu geçersiz hale getirir.
Bu yapıda member zone'un adı düğüm adında değil, PTR verisinde tutulur; aynı member node'un altına ek özellikler de eklenebilir. Member node'un etiketini sonradan değiştirmek sıradan bir yeniden adlandırma değildir. Tüketici eski member zone'u kaldırır, aynı bölgeyi yeni bir member zone olarak ekler ve bölge verisi ile DNSSEC anahtarları gibi ilişkili verileri sıfırlar. DNSSEC, DNS kayıtlarının kaynağını ve bütünlüğünü dijital imzalarla doğrulayan güvenlik mekanizmasıdır.
Tüketicileri Katalog Bölgesine Bağlama
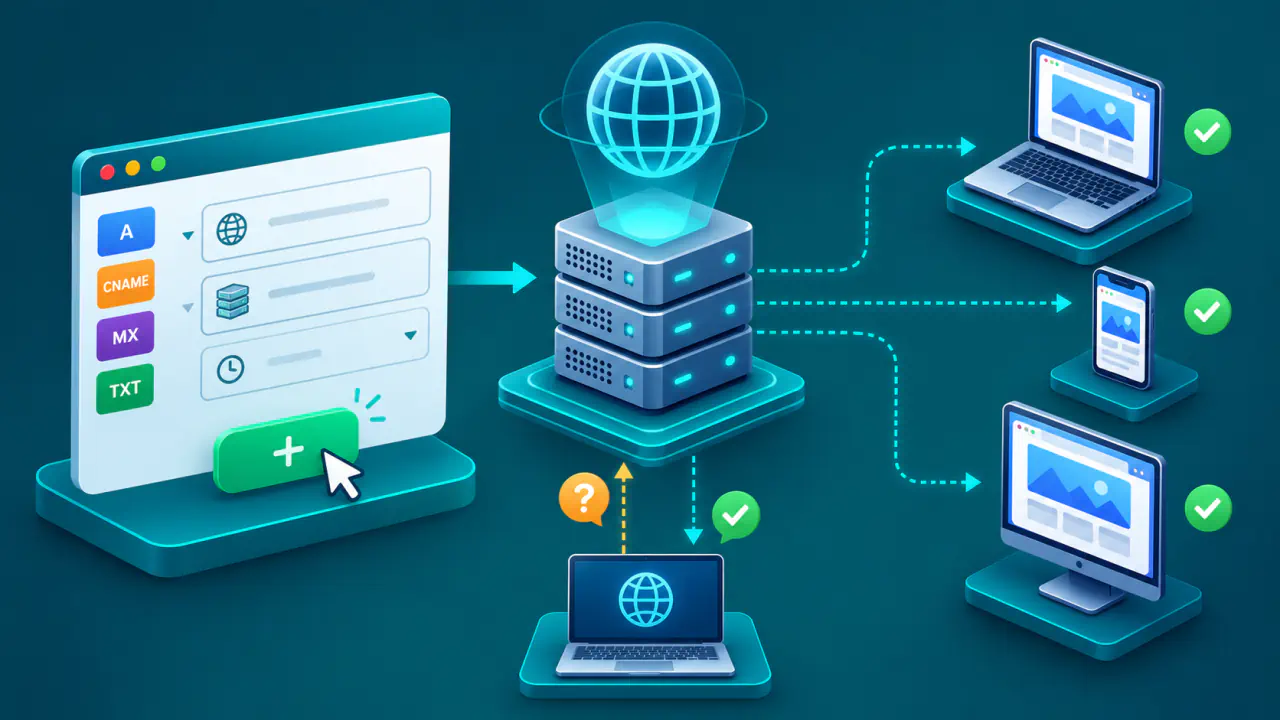
Katalog bölgesini standart DNS bölge aktarımıyla tüketicilere taşıyabilirsiniz. Katalog desteği olan tüketici, aktarım tamamlandığında katalogdaki geçerli değişikliklerden yalnız desteklediklerini kendi çalışan yapılandırmasına otomatik olarak uygular. Böylece kataloğa yeni bir member zone eklediğinizde her ikincil sunucuda ayrı ayrı bölge tanımı oluşturmanız gerekmez.
Katalog, member zone listesinin yanında desteklenen özelliklerle bazı yerel yapılandırma bilgilerini de dağıtabilir. Buna karşılık member zone verisinin aktarımı ve güncellenmesi ile yetkili DNS hizmetinin yüksek erişilebilirlik tasarımı ayrı yapılandırma konularıdır.
DNS Katalog Bölgesindeki Standart Özellikler
RFC 9432, katalog yapısının temel parçalarını ve bazı standart özellikleri tanımlar. Aşağıdaki tablo, bu alanların katalog otomasyonundaki rolünü birbirinden ayırır.
| Öğe | Kayıt türü veya yapı | İşlev |
|---|---|---|
| version | TXT | Katalog şema sürümünü bildirir; RFC 9432 için değer "2"dir. |
| zones | Member nodes ve PTR kayıtları | Katalog tarafından yönetilen member zone'ların listesini oluşturur. |
| group | TXT | Tüketicinin belirli member zone'larına farklı yerel yapılandırma uygulayabilmesi için group değeri taşır. |
| coo | PTR | Bir member zone'un mevcut katalogdan başka bir kataloğa kontrollü sahiplik devrini işaretler. |
| *.ext | Özelliğe uygun kayıt türü | DNS yazılımına veya DNS hizmetini yöneten ekibe özgü özellikler için ayrılmış alan sağlar. |
group Özelliği Member Zone'ları Farklı Ayarlarla Eşleştirir
group özelliği isteğe bağlıdır ve bir member zone'a bir veya daha fazla TXT değeri bağlayabilir. Bu değerlerin standartta belirlenmiş ortak bir anlamı yoktur; üretici ile tüketicinin önceden kararlaştırdığı yerel yapılandırmayı temsil eder. Tüketici anlamadığı group değerlerini yok sayar. Birden fazla değerin tümünü, bir kısmını veya hiçbirini işleyebilir. Bu nedenle group kullanımı farklı yazılımlarda tek başına aynı davranışı garanti etmez.
coo Özelliği Kataloglar Arası Geçişi İşaretler
coo özelliği, bir member zone'un eski katalogdan yeni kataloğa kontrollü taşınmasını işaretlemek için kullanılır. Eski katalog, yeni kataloğun adını coo altındaki PTR kaydıyla bildirir; tüketici ise yeni katalogda member zone'un gerçekten görünmesini bekler ve taşımadan önce eski katalogdaki işaretin geçerliliğini koruduğunu doğrular. İlişkili bölge verisinin ve anahtarların korunması için member node'un benzersiz etiketi yeni katalogda da aynı kalmalıdır; etiket değişirse bu veriler sıfırlanır.
Tüketicilerin tamamı coo özelliğini desteklemiyorsa member zone'u önce eski katalogdan kaldırın, ardından yeni kataloğa ekleyin. Tüketiciler bu değişiklikleri farklı zamanlarda görebileceği için aynı member zone'un iki katalogdan gelmesiyle çakışma oluşabilir. Her tüketicinin kaldırma işlemini aldığını ve işlediğini doğrulamadan yeni eklemeyi tamamlamayın.
Katalog Tüketicisi Desteklediği Değişiklikleri Otomatik Uygular
Katalogdaki geçerli bir değişikliği alan tüketici yalnızca desteklediği özellikleri uygular. Kataloğa yeni bir member zone eklendiğinde yeni bir yetkili bölge yapılandırması oluşturabilir. Katalog tarafından eklenen bir member zone aynı katalogdan kaldırıldığında tüketici yapılandırmayı ve bölge verisi ile DNSSEC anahtarları gibi ilişkili verileri kaldırır.
Bir bölge başka bir katalogdan geliyorsa veya katalog dışında yapılandırılmışsa tüketici aynı adı taşıyan yeni member zone'u kabul etmez. Yeni member zone kaydını yok sayar ve hatayı DNS sunucusunu yöneten ekibe bildirir. Sahiplik devri coo kuralıyla veya eski katalogdan kaldırma tamamlandıktan sonra yeni kataloğa ekleme sırasıyla yapılır.
Bozuk Kataloglar ve Member Zone Adı Çakışmaları
Katalog otomasyonu hatalı bir merkezi yapılandırmayı çok sayıda sunucuya yayabilir. Geçersiz şema sürümü, aynı member zone'un birden fazla kez tanımlanması veya tanınan bir özelliğin doğru kayıt türünde fakat geçersiz değerlerle tanımlanması kataloğu geçersiz hale getirir. Buna karşılık tüketici, nasıl işleneceği tanımlanmayan veya desteklemediği kayıtları yok sayar.
- Tüketici bozuk bir katalog bölgesini katalog olarak işlemez ve hatanın nedenini DNS sunucusunu yöneten ekibe açıkça bildirmelidir.
- Daha önce geçerli olan katalog sonradan bozulursa tüketici mevcut member zone'ları yalnızca bu nedenle kaldırmaz veya yeniden yapılandırmaz.
- Katalog bölgesi, SOA kaydındaki EXPIRE (sona erme) süresi içinde yenilenmezse tüketici kataloğu işlemeyi durdurur. Bölge yeniden güncel hale geldiğinde işleme devam eder.
- Tüketici mevcut bir bölge adıyla çakışan yeni member zone kaydını kabul etmez ve bunu otomatik sahiplik devri saymaz.
DNS Katalog Bölgesinin Güvenliği Nasıl Sağlanır?
Katalog üreticisi, tüketicilerin hangi bölgeler için yetkili hizmet vereceğini merkezi olarak değiştirebilir. Yanlışlıkla boş yayımlanan bir katalog veya yetkisiz değişiklik, çok sayıda member zone'u kataloğu kullanan yetkili DNS sunucularından kaldırabilir. Katalog yayımlama sürecine değişiklik doğrulaması, geri alma planı ve izin verilen member zone adlarını sınırlayan kurallar ekleyin.
Katalog Aktarımını ve Erişimi Koruma
Katalog aktarımını, paylaşılan gizli anahtarla kaynak ve bütünlük doğrulaması yapan TSIG ile koruyun veya sunucu kimliğinin doğrulandığı şifreli bölge aktarımı kullanın. TSIG içeriği şifrelemez. Aktarımın gizliliği için bağlantıyı şifreleyen TLS ya da şifrelemeyi taşıma protokolüne dahil eden QUIC üzerinden bölge aktarımı kullanabilirsiniz. Katalog içeriği, tüketicilerin hizmet verdiği bölgeleri ve bu bölgelerin bazı özelliklerini açığa çıkarabileceği için sorgu erişimini de yalnızca gerekli sistemlerle sınırlandırın.
Member zone'ların aktarımında da kimlik doğrulaması kullanın. Member zones için kullanılan TSIG anahtarlarının gizli değerlerini katalog kayıtlarına koymayın; gerekiyorsa yalnızca hangi anahtarın kullanılacağını belirten anahtar kimliğini paylaşın.
Tüketicinin kabul edebileceği member zone adlarını ayrıca sınırlandırın. Böylece katalog üreticisi yanlışlıkla veya yetkisiz biçimde istenmeyen bir bölge eklese bile tüketici bu member zone'u kabul etmez. Bu kontrolü statik kurallarla veya ayrı bir yetkilendirme kaynağıyla uygulayabilirsiniz.
DNS Katalog Bölgeleri Hangi Ortamlarda Kullanılır?
Katalog yaklaşımı, çok sayıda member zone'un yapılandırmasını birden fazla yetkili DNS sunucusunda yönettiğiniz ve sık sık bölge ekleyip kaldırdığınız ortamlarda yararlıdır. Her tüketicide ayrı yapılandırma değiştirmek yerine member zone listesini tek bir kaynaktan dağıtabilirsiniz.
Az sayıda bölgenin nadiren değiştiği basit yapılarda katalog tüketicisi, yetkilendirme kuralları ve değişiklik denetimi ek yönetim yükü oluşturabilir. Katalog bölgesi, merkezi kaynağın güvenli ve tutarlı biçimde yönetilebildiği yapılarda daha uygundur.