IPsec VPN Kurulumu Nasıl Planlanır?
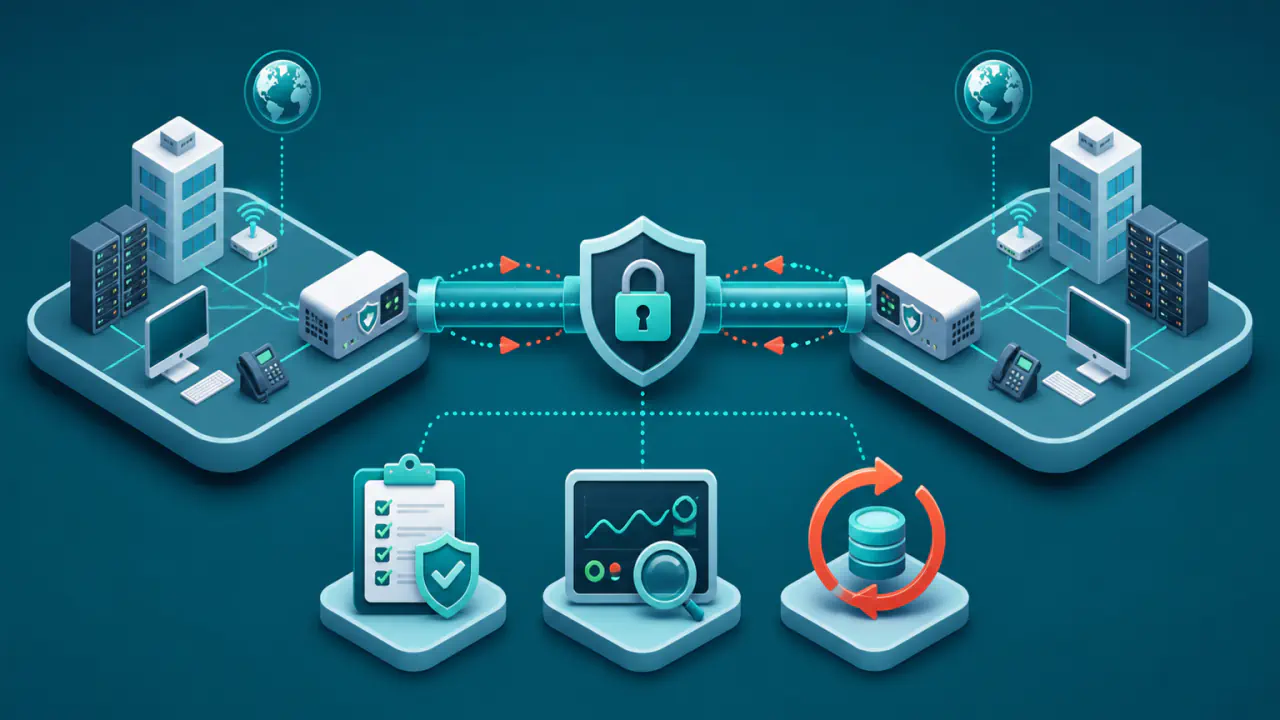
IPsec VPN kurulumu, doğrudan cihaz ayarlarına geçmek yerine korunacak trafiği, uç noktaları ve erişim politikasını tanımlayarak planlanır. Önce iki ağı VPN ağ geçitleri üzerinden bağlayan site-to-site topolojisi ile kullanıcıları veya cihazları kurumsal ağa bağlayan uzak erişim topolojisinden hangisinin gerektiği belirlenir. İki model birlikte kullanılacaksa trafik ve erişim kapsamları ayrı tanımlanır.
Plan belgesi, IKE (Internet Key Exchange) sürümünü, kimlik doğrulama yöntemini, adres ve yönlendirme yapısını, NAT ile güvenlik duvarı davranışını, günlükleri, testleri ve geri alma adımlarını içermelidir. IPsec, IP katmanındaki trafiği korur; uç cihaz güvenliği, yetkilendirme ve tünelden çıktıktan sonraki ağ bölümleri ayrıca kontrol edilmelidir.
Topolojiyi ve Korunacak Trafiği Belirleme
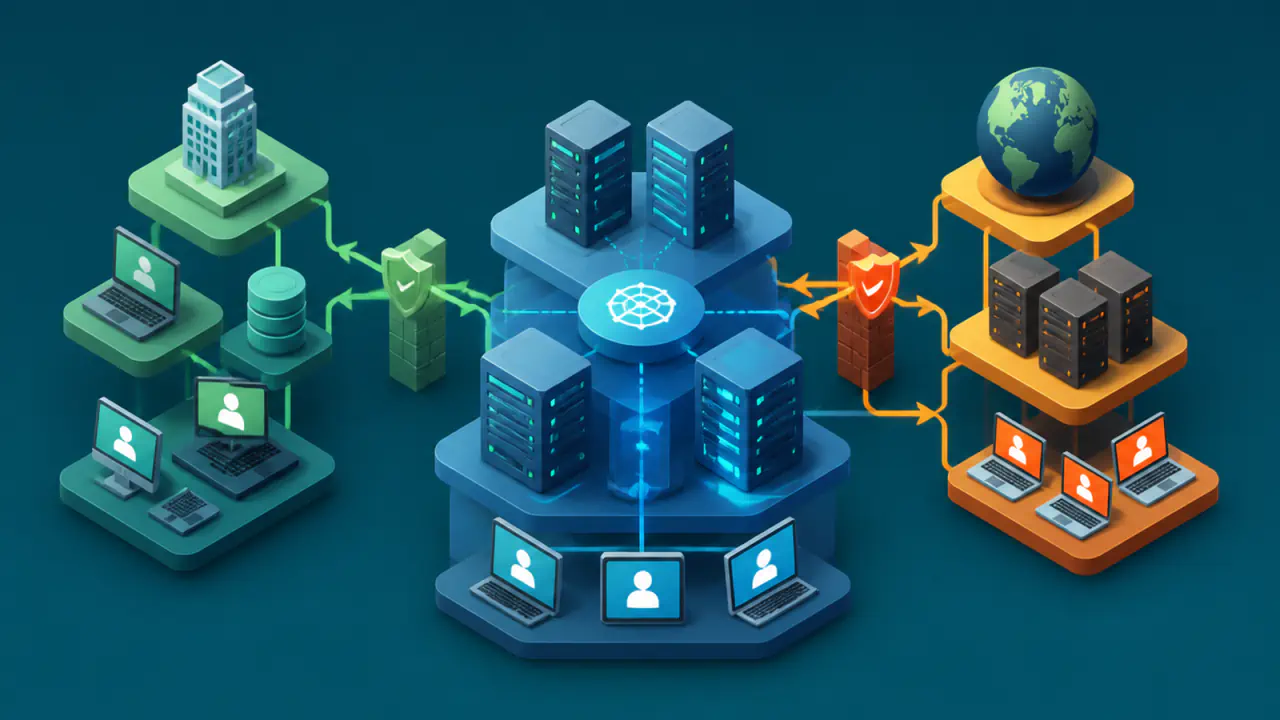
IPsec politikası, hangi trafiğin tünele gireceğini ve hangi trafiğin tünel dışındaki normal ağ yolunu kullanacağını açıkça tanımlamalıdır. Topoloji seçimi uç nokta sayısını, adres dağıtımını, kimlik doğrulamayı ve bir kesintiden etkilenecek alanı değiştirir. Trafik seçicileri, IPsec ile korunacak akışları kaynak ve hedef adres aralıkları, protokol ve portlar üzerinden tanımlar. VPN uçları ile korunan ağlar bir topoloji diyagramında gösterilmeli; hangi kaynağın hangi servise erişebileceği ayrıca yazılmalıdır.
İki temel model arasındaki planlama farkları şöyledir:
| Planlama Alanı | Site-to-Site | Uzak Erişim |
|---|---|---|
| VPN uçları | İki güvenlik ağ geçidi | İstemci cihazı ile güvenlik ağ geçidi |
| Korunan alan | Tanımlı yerel ve uzak alt ağlar | Kullanıcıya veya cihaza atanmış sanal IP adresi ile izinli kurumsal ağlar |
| Kimlik | Ağ geçidi kimliği ve çoğunlukla sertifika veya PSK (Pre-Shared Key) | Sunucu kimliği ile kullanıcı, cihaz veya her ikisinin doğrulanması |
| Yönlendirme | Her iki tarafta dönüş yolu gerekir | İstemciye ağ yolu, DNS sunucusu ayarı ve gerekirse tam tünel politikası dağıtılır |
| Kesinti etkisi | Bir hata iki ağ arasındaki çok sayıda akışı etkileyebilir | İstemci türü, kullanıcı profili ve erişilen kaynaklara göre farklılaşabilir |
Site-to-Site Trafik Kapsamı
Site-to-site IPsec, şube ile merkez veya iki özel ağ arasında kalıcı bağlantı kurmak için kullanılır. CIDR gösterimi, alt ağı ağ adresi ve prefix uzunluğuyla belirtir; prefix, adresin ağı belirleyen başlangıç bitleridir. Plan, her iki taraftaki alt ağları bu biçimde, trafiğin yönünü ve yalnız tünel üzerinden erişilecek servisleri içermelidir. “Tüm yerel ağ” gibi geniş ifadeler gereksiz erişime ve yönlendirme çakışmasına yol açabilir.
İki ağ geçidi, her iki tarafın da izin verdiği trafik seçicilerinde ve güvenlik parametrelerinde anlaşmalıdır. IKEv2, önerilen seçicilerin karşı uç tarafından daha dar bir kapsama indirilmesine izin verir; yapılandırmadaki listelerin birebir aynı olması her zaman gerekmez. İlke tabanlı IPsec'te korunacak trafik güvenlik politikasıyla eşleşir; rota tabanlı modelde ise ilgili trafik bir tünel arayüzüne yönlendirilir ve IPsec seçicileriyle de uyumlu olmalıdır. Ürün desteği, kullanılacak model ve dinamik yönlendirme ihtiyacı birlikte belirlenmelidir.
Uzak Erişim Trafik Kapsamı
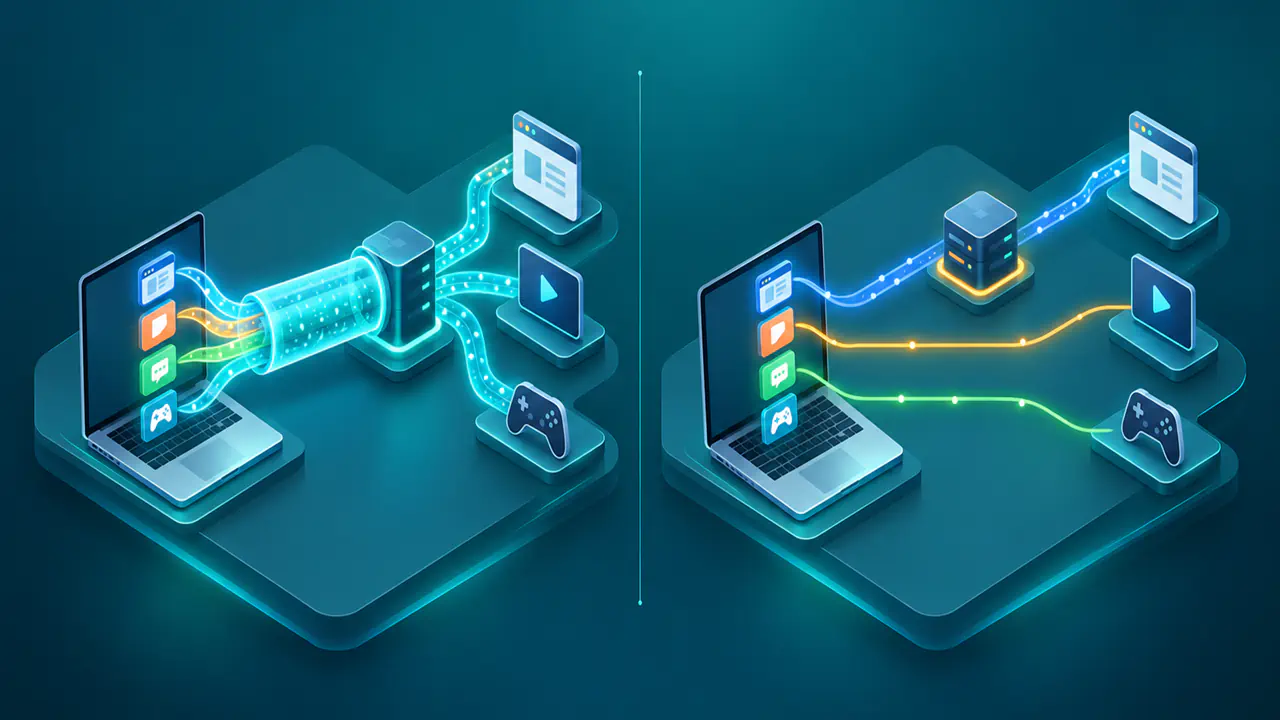
Uzak erişim IPsec VPN planı, kullanıcı cihazına verilecek sanal IP adresi havuzunu, izinli kurumsal ağları ve DNS davranışını tanımlar. Tam tünelde istemcinin internet trafiği de kurumsal ağ geçidinden geçer; bölünmüş tünelde yalnız belirlenen hedefler VPN'e gönderilir. Bant genişliği ve istemcinin aynı anda güvenilmeyen bir ağa ve kurumsal ağa bağlı olmasının oluşturduğu risk, tünel seçimini birlikte belirler.
Kullanıcı grupları aynı yetkiye sahip değilse tek bir geniş trafik politikası kullanılmamalıdır. Yönetim ağı, geliştirme ortamı ve genel kurumsal servisler için ayrı erişim grupları veya ayrı trafik seçicileri planlanabilir.
Uç Noktaların ve Adres Planının Belirlenmesi
Uç nokta envanteri, her cihazın işletim sistemini, IPsec rolünü, yönetim sorumlusunu, genel IP adresinin sabit ya da dinamik olduğunu, NAT arkasında bulunup bulunmadığını ve desteklediği IKE özelliklerini içermelidir. Windows ve Linux IPsec VPN istemcileri aynı standartları kullanabilse de sertifika ve kimlik bilgisi depoları, trafik seçicileri ve yeniden bağlanma davranışları ürünlere göre değişir. Bu nedenle tek bir yapılandırmanın bütün istemcilerde aynı biçimde çalışacağı varsayılmamalıdır.
Ağ Geçidi Kimliği ve Erişilebilirliği
Ağ geçidinin internette görünen IP adresi ile IKE kimliği aynı kavram değildir. IKE kimliği, karşı uç politikasında beklenen kimlikle uyuşmalıdır. Sertifikalı doğrulamada sertifikanın güven zinciri, geçerliliği ve bu kimlikle bağı ayrıca kontrol edilir; PSK kullanımı ise tek başına sertifika gerektirmez. Dinamik genel IP adresi kullanan bir uç için bağlantıyı hangi tarafın başlatacağı ve adres değişikliğinin nasıl yönetileceği belirlenmelidir. Uç, erişilebilir ve adresi bilinen karşı tarafa bağlantıyı kendisi başlatabilir; karşı tarafın değişken adreslerden gelen yetkili IKE kimliğini kabul etmesi gerekir. Ters yönden bağlantı başlatılacaksa güncel adresin nasıl bulunacağı, örneğin DNS kaydının nasıl yenileneceği ve ağ geçidinin bu kaydı ne zaman yeniden sorgulayacağı planlanır.
Alt Ağ Çakışması ve Dönüş Yolu
Yerel ağ, uzak ağ ve uzak erişim adres havuzu birbirleriyle çakışmamalıdır. Özellikle ev ağlarında sık kullanılan özel IPv4 aralıkları, uzak erişim istemcisinin bulunduğu yerel ağ ile kurum ağı arasında hangi yolun kullanılacağı konusunda belirsizlik oluşturabilir. Çakışma varsa adres planını değiştirmek, ayrı bir havuz kullanmak veya kontrollü adres çevirisi tasarlamak gerekir.
Tünelin kurulması tek başına bağlantının çalıştığını göstermez. Uzak ağda dönüş yolu, güvenlik duvarı izni veya gerektiğinde NAT muafiyeti eksikse paketler düşürülebilir, yalnız tek yönde ilerleyebilir ya da tünel dışına çıkabilir. Her korunan alt ağ için gidiş ve dönüş yolu birlikte doğrulanmalıdır.
IKE, Kimlik Doğrulama ve Kriptografi Seçimi
IKE, uçların birbirini doğrulamasını, güvenlik ilişkilerini kurmasını ve oturum anahtarlarını yenilemesini yönetir. SA (Security Association), trafiği korumak için üzerinde anlaşılan anahtar ve algoritma gibi parametreleri içerir; IKE SA kontrol görüşmelerini, Child SA ise ESP gibi IPsec protokolleriyle veri trafiğini korur. Yeni kurulumlarda IKEv2 kullanılmalıdır; IKEv1, IETF tarafından kullanım dışı bırakılmıştır. Veri trafiği genellikle şifreleme ve bütünlük koruması sunan ESP (Encapsulating Security Payload) ile korunur; iki uçta ortak şifreleme, bütünlük koruması ve anahtar değişimi seçenekleri bulunmalıdır.
Her ortamda geçerli tek bir algoritma listesi yoktur. Güncel IETF ve NIST rehberleri, kurum gereksinimleri, ürün desteği ve performans sınırları şifreleme politikasını birlikte belirler. Eski bir üründeki varsayılan algoritmanın bugün de kabul edilebilir olduğu varsayılmamalıdır.
Sertifika ve PSK Seçimi
Sertifikalar, çok sayıda ağ geçidi veya kullanıcı cihazı bulunan ortamlarda merkezi kimlik yönetimi, geçerlilik süresi ve iptal denetimi sunar. Bunun karşılığında bir CA (Certificate Authority) ile sertifika dağıtımı, yenileme, saat eşitleme ve iptal kontrolü süreçleri gerekir. Plan, hangi sertifikanın sunucuya, cihaza veya kullanıcıya ait olduğunu ve özel anahtarın nerede korunacağını belirtmelidir.
Az sayıda ve sıkı yönetilen site-to-site bağlantısında PSK kullanılabilir; ancak her karşı uç için benzersiz, güçlü ve gerektiğinde değiştirilebilen bir PSK seçilmelidir. Aynı PSK'nin birçok şube veya kullanıcı arasında paylaşılması, bir uçtaki ihlalin daha geniş bağlantıları etkilemesine neden olur. Kullanılan PSK değerleri plan belgesine veya günlük kayıtlarına yazılmamalıdır.
Uzak Erişim Kimlik Doğrulaması
Uzak erişimde kullanıcı kimliği, cihaz kimliği veya her ikisi birlikte doğrulanabilir. EAP (Extensible Authentication Protocol) tabanlı yöntemlerin desteği işletim sistemine ve VPN ağ geçidine göre değişir; istemcinin sunucu sertifikasını doğrulaması ve yanlış ağ geçidine bağlanmaması özellikle kontrol edilmelidir. Çok faktörlü kimlik doğrulama kullanılacaksa bunun IKE istemcisi, kimlik sağlayıcı ve kurtarma süreciyle uyumu önceden test edilmelidir.
NAT, Güvenlik Duvarı, Yönlendirme ve MTU
IPsec bağlantısında sorun yalnız kriptografi ayarlarından kaynaklanmaz; NAT, güvenlik duvarı ve yönlendirme de veri geçişini durdurabilir. Güvenlik duvarı yalnız tünelin kurulmasına değil, şifresi çözülen trafiğin doğru arayüze ve izinli hedeflere iletilmesine de izin vermelidir.
- IKE ve NAT-T (NAT Traversal): IKE görüşmesi genellikle UDP 500 numaralı portta başlar. NAT algılandığında IKE ve UDP içine kapsüllenmiş ESP trafiği UDP 4500 numaralı porttan geçer. Doğrudan ESP taşınacaksa IP protokol numarası 50'ye de ağ yolunda izin verilmelidir; bu bir TCP veya UDP portu değildir.
- NAT politikası: Tasarımda özel bir adres çevirisi gerekmiyorsa korunan yerel ve uzak alt ağlar, genel internet çıkışında kullanılan kaynak NAT kuralından muaf tutulmalıdır. İnternet servis sağlayıcısının bir genel IPv4 adresini birden fazla aboneye paylaştırdığı CGNAT arkasındaki bir site-to-site uç, dışarıdan bağlantı başlatılması gerektiğinde erişilebilir olmayabilir. NAT-T, dışarıdan erişilebilirlik engelini kendiliğinden kaldırmaz.
- Filtreleme: Tünel açıldıktan sonra tüm uzak ağı güvenilir saymak yerine kaynak, hedef, protokol ve yönetim rolüne göre en az yetki ilkesiyle filtreleme yapılmalıdır.
- Yönlendirme: Tünele yönlendirilen akışlar, görüşmede kabul edilen trafik seçicilerinin kapsamında olmalıdır. Rota tabanlı kurulumlarda seçiciler, tünele yönlendiren rotalardan daha geniş adres aralıklarını kapsayabilir; iki listenin birebir aynı olması gerekmez. Asimetrik yönlendirme, birden fazla varsayılan ağ geçidi ve yanlış önceliğe sahip ağ yolları ayrıca test edilmelidir.
- MTU (Maximum Transmission Unit), bir bağlantıda parçalanmadan taşınabilecek en büyük IP paketi boyutunu belirtir. IPsec tünelinde dış IP başlığı, ESP alanları ve gerektiğinde UDP kapsüllemesi eklendiği için asıl paket için kalan alan azalır. Küçük paketler çalışırken dosya aktarımı veya web oturumu takılıyorsa ağ yolunun desteklediği en büyük paket boyutunu belirleyen PMTUD (Path MTU Discovery) ile gerekli ICMP iletileri incelenmelidir. Gerekirse TCP paketlerindeki veri boyutunu sınırlayan MSS (Maximum Segment Size) ayarı test edilerek kullanılabilir; bu ayar UDP trafiğinin MTU sorununu çözmez.
IKE ve IPsec paketlerinin TCP üzerinden kapsüllenmesi, UDP yolunun engellendiği ağlar için standartlaştırılmış bir yedek taşıma yöntemidir; ancak istemciyle ağ geçidinin bu yöntemi desteklemesi ve önceden yapılandırılması gerekir. Doğrudan ESP veya UDP kapsülleme mümkünse TCP kapsüllemeden önce tercih edilmelidir.
IPsec Pilot Testleri, Günlükleri ve Geri Alma Planı
Üretime geçmeden önce test kapsamı, kademeli geçiş ve geri alma koşulları sorumlu ekip tarafından onaylanmalıdır. Laboratuvar veya sınırlı pilot ortamında aynı kimlik modeli, trafik seçicileri ve NAT koşulları denenmelidir. Test yalnız “tünel kuruldu” sonucuyla bitmemeli; izin verilen ve özellikle reddedilmesi gereken akışları da kapsamalıdır.
- Mevcut ağ yollarını, güvenlik duvarı kurallarını ve uygulama erişimini başlangıç durumu olarak kaydedin.
- IKE görüşmesinde seçilen sürümü, karşı uç kimliğini ve algoritmaları doğrulayın. IKE SA ile veri taşıyan Child SA'nın ayrı ayrı kurulup yenilendiğini kontrol edin.
- Her alt ağ ve uygulama için gidiş ve dönüş trafiğini, DNS davranışını, büyük paketleri, uzun oturumları ve bağlantı kesintisi senaryolarını test edin.
- Yanlış veya süresi dolmuş sertifika, geçersiz kimlik bilgisi, hatalı trafik seçicisi ve yetkisiz kaynak gibi olumsuz testlerin beklenen biçimde engellendiğini kontrol edin.
- Önce sınırlı kullanıcı veya tek şube ile pilot uygulayın; hata oranı, yeniden bağlantı, işlemci yükü ve günlük hacmini izleyin.
- Geri alma koşullarını, önceki yapılandırmanın ve korunan anahtar yedeklerinin saklandığı yeri, sorumlu kişiyi ve değişikliğin hangi sürede geri alınacağını yazılı hale getirin.
Günlüklerde karşı uç kimliği, bağlantı zamanı, seçilen güvenlik parametreleri, güvenlik ilişkisi olayları, hata nedeni ve aktarım sayaçları bulunabilir; özel anahtar, PSK veya kullanıcı parolası kaydedilmemelidir. Saat eşitlemesi, farklı cihazlardaki olayların aynı zaman çizgisinde incelenebilmesi için gereklidir.
Uzak erişim pilotunda görünen genel IPv4 ve IPv6 adresleri, DNS sorgularının izlediği yol ve tarayıcıların gerçek zamanlı iletişim özelliği WebRTC'nin kullandığı ağ çıkışları planlanan politikayla karşılaştırılmalıdır. Tam tünelde kapsanması gereken bir trafik türünün VPN dışına çıkması sorun olabilir; bölünmüş tünelde izin verilen doğrudan çıkış ise tek başına sızıntı sayılmaz. Yalnız genel IP adresinin değişmesi, site-to-site yönlendirmeyi veya iç erişim kurallarını doğrulamaz.