WireGuard, OpenVPN ve IKEv2/IPsec Arasındaki Farklar
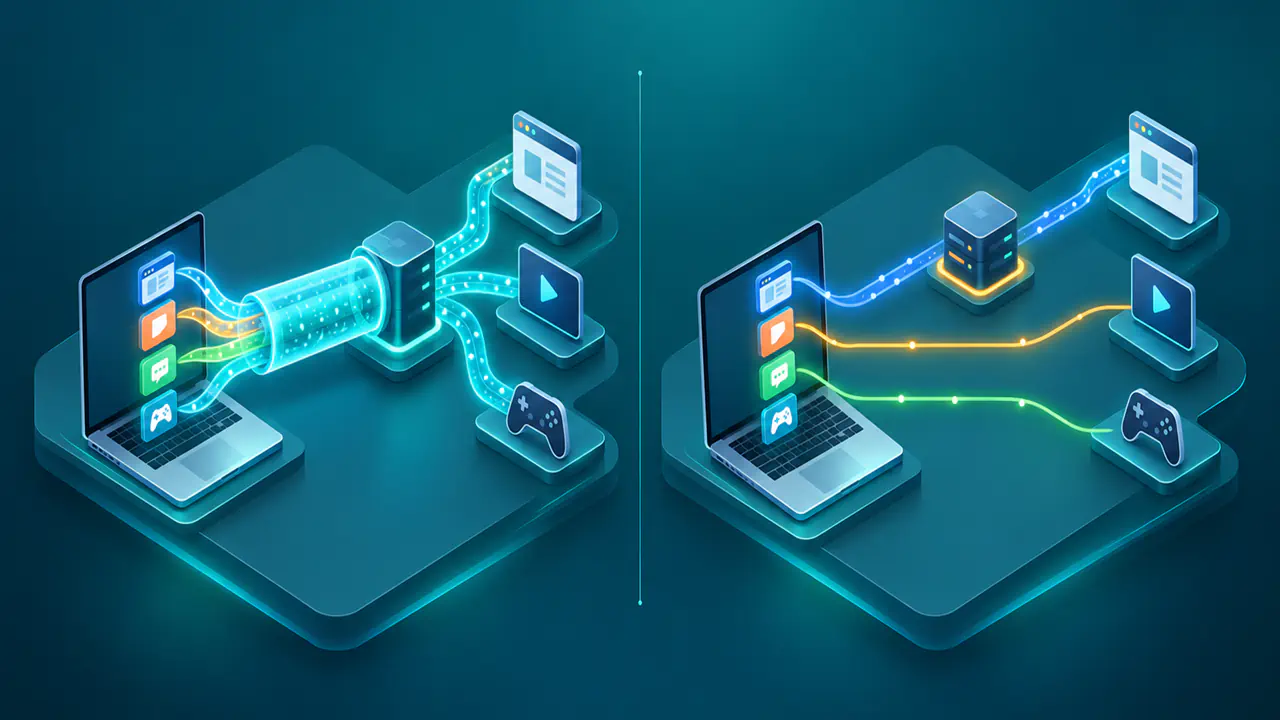
WireGuard, OpenVPN ve IKEv2/IPsec, cihazlar veya ağlar arasında şifreli özel bağlantı kurmak için kullanılan VPN çözümleridir. Üçü de IP trafiğini şifreli bir tünelden taşımayı hedefler; ancak bunu farklı mimarilerle yapar. Bu farklar yalnız aktarım hızını değil, kimlik doğrulama yöntemini, ağ değişiminde oturumun davranışını ve yönetim yükünü de etkiler.
Özellikle mobil cihazlarda Wi-Fi ile hücresel ağ arasında geçiş, kurumsal kimlik altyapısıyla çalışma veya kısıtlı ağlarda bağlantı kurma ihtiyacı, teorik hız farkından daha belirleyici olabilir.
WireGuard, OpenVPN ve IKEv2/IPsec Mimarileri
Üç seçenek arasındaki en temel ayrım, tünelin işletim sistemi ağ yığınına nasıl bağlandığı ve şifreli paketleri karşı tarafa hangi taşıma modeliyle gönderdiğidir. Bu mimari fark, yapılandırma seçeneklerinin sayısını ve sorun giderme yöntemini de doğrudan etkiler.
WireGuard: Yalın Protokol ve UDP Tüneli
WireGuard sanal bir ağ arayüzü oluşturur ve IP paketlerini şifreleyerek UDP ile taşır. UDP, verileri bağımsız paketler halinde gönderen bir taşıma protokolüdür. Her eş bir açık anahtarla tanımlanır; tünelde kullanılmasına izin verilen IP adresi aralıkları bu anahtarla ilişkilendirilir.
Gönderilen paketin hedef IP adresi, paketin hangi eşe iletileceğini belirler. Gelen paketin şifresi çözüldüğünde ise kaynak IP adresinin o eş için izin verilen aralıkta olup olmadığı denetlenir. Böylece aynı adres listesi, gönderimde eş seçmek ve alımda kaynak adresini kontrol etmek için kullanılır.
OpenVPN: Esnek Taşıma ve Yapılandırma Modeli
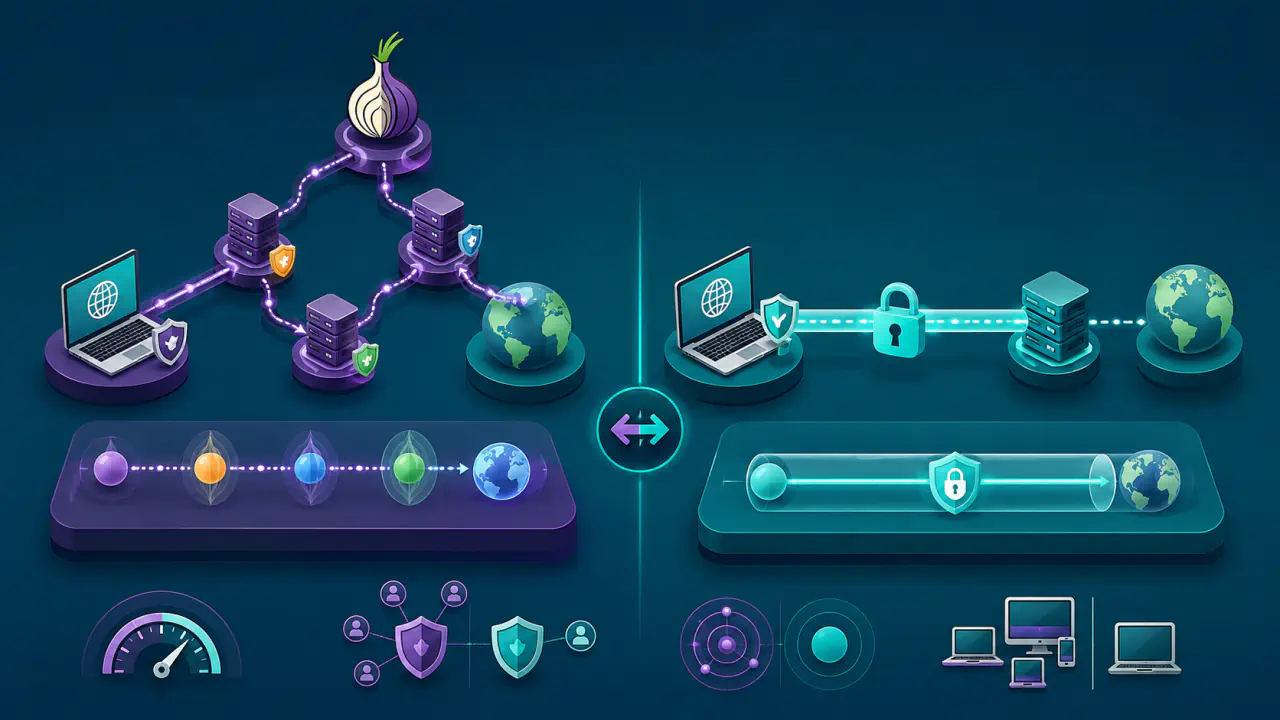
OpenVPN, IP paketlerini taşıyan TUN veya Ethernet çerçevelerini taşıyan TAP sanal arayüzleriyle çalışabilir. Dış taşıma için UDP ya da verileri sıralı ve güvenilir biçimde ileten TCP kullanılabilir. İletişimi şifreleyen ve tarafların kimliğini doğrulamayı sağlayan TLS, kontrol kanalında kimlik doğrulama ve anahtar oluşturma işlerini yürütür; veri kanalı ise tünel paketlerini taşır. Bu ayrım, farklı ağ koşullarına ve erişim politikalarına uyum sağlayacak çok sayıda seçenek sunar.
OpenVPN, UDP ile verimli veri taşımasına odaklanır; TCP ise UDP trafiğinin engellendiği bazı ağlarda bağlantı için alternatif sunar. Tünel içindeki uygulama da TCP kullanıyorsa iç ve dış TCP bağlantılarının yeniden iletim mekanizmaları üst üste binebildiğinden, TCP her ağda daha güvenilir veya daha hızlı kabul edilmemelidir.
IKEv2/IPsec: Anahtar Değişimi ve Veri Korumasının Ayrılması
IKEv2/IPsec ifadesi aslında iki işlevi birlikte anlatır. IKEv2 tarafların kimliğini doğrular ve kullanılacak anahtarları, algoritmaları ve diğer koruma ayarlarını içeren güvenlik ilişkilerini kurup yeniler. IPsec ise bu ayarlara göre IP trafiğini ağ katmanında korur.
Bu yapı güvenlik ağ geçitleri, uzaktan erişim istemcileri ve kurumsal ağ politikalarıyla bütünleşmeye uygundur. Hangi trafiğin korunacağını belirleyen IPsec politikaları ve trafik seçicileri, iki uçta birbiriyle uyumlu olmalıdır. Tarafların sunduğu şifreleme ve kimlik doğrulama seçenekleri de uyuşmalıdır; aksi halde bağlantı kurulamayabilir.
WireGuard, OpenVPN ve IKEv2/IPsec'te NAT ve Güvenlik Duvarı Davranışı
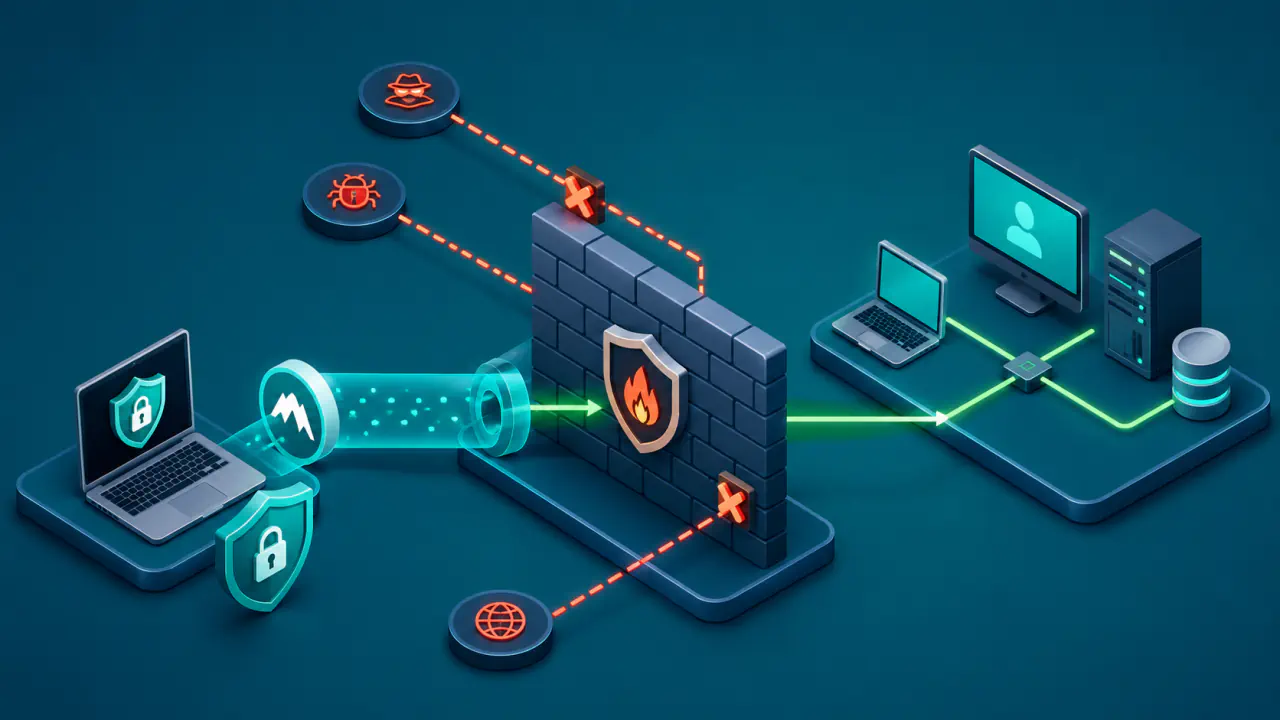
Taşıma seçimi, özellikle otel, işyeri veya mobil operatör ağları gibi sıkı güvenlik duvarı kuralları bulunan ortamlarda pratik fark yaratır. Bir VPN’in protokol olarak güvenli olması, ağın gerekli dış trafiğe izin vereceği anlamına gelmez.
WireGuard yalnız UDP kullandığı için UDP’nin tamamen engellendiği bir ağda kendi başına TCP’ye geçemez. IP adreslerini ve gerektiğinde portları çeviren NAT cihazı veya durum bilgili güvenlik duvarı arkasındaki bir eşin uzun süre sessiz kaldıktan sonra da dışarıdan paket alması gerekiyorsa, düzenli keepalive (bağlantıyı canlı tutma) paketleri NAT eşlemesini koruyabilir. Yönetici bu özelliği yalnız ağ koşulları gerektiriyorsa etkinleştirmelidir.
OpenVPN’in UDP ve TCP taşımasını desteklemesi, farklı çıkış politikalarına uyum sağlamak için daha fazla seçenek verir; bazı TCP yapılandırmalarında bağlantı isteğini ileten bir HTTP proxy üzerinden de bağlantı kurulabilir. IKEv2/IPsec ise NAT geçişi için IKEv2 mesajlarını ve veri paketlerini koruyan ESP trafiğini UDP içinde taşıyabilir. Bağlantının kurulabilmesi için güvenlik duvarının, NAT cihazının ve iki uçtaki yazılımın gerekli trafiği desteklemesi gerekir.
VPN Protokollerinde Kimlik Doğrulama ve Erişim Ayarları
WireGuard’ın temel kimlik modeli doğrudan açık anahtara dayanır. Bir eşin açık anahtarının yapılandırmaya eklenmesi, o eşin kriptografik kimliğini tanımlar. Kullanıcı adı, parola, sertifika yetkilisi veya kurumsal dizin entegrasyonu WireGuard protokolünün kendi işi değildir; gerekiyorsa bunlar tünelin dışında bir yönetim sistemiyle sağlanır. Kullanıcı sayısı arttıkça anahtarların dağıtılması, yenilenmesi ve erişimi kaldırılan hesaplarla ilişkili anahtarların silinmesi ayrıca yönetilmelidir.
OpenVPN’in TLS modunda sunucu, istemci sertifikasını kullanıcı adı ve parola doğrulamasıyla birlikte isteyebilir. Bazı yapılandırmalarda istemci sertifikası yerine kullanıcı adı ve parola doğrulaması kullanılır; bu, istemcinin sunucu sertifikasını doğrulamasını gereksiz kılmaz. Harici doğrulama eklentileri ve belirteç mekanizmaları, çok faktörlü kimlik doğrulamayı ve merkezi kullanıcı yönetimini destekleyebilir.
IKEv2, açık anahtar imzaları ve paylaşılan anahtarların yanında farklı kimlik doğrulama yöntemlerinin kullanılmasını sağlayan EAP altyapısını da destekler. Bu seçenekler, kullanıcı kimliğinin ayrı bir kimlik altyapısıyla doğrulandığı uzaktan erişim tasarımlarında esneklik sağlar. Kullanılabilecek yöntemi istemci ile ağ geçidinin desteği ve kuruluşun güvenlik politikası belirler.
Seçilen protokolden bağımsız olarak erişim izinleri ve yazılım güncellemeleri de yönetilmelidir. Alan adlarına ait IP adreslerinin ve diğer kayıtların sorgulandığı DNS hizmeti için hangi sunucunun kullanılacağı, IPv4 ve IPv6 trafiğinin hangi rotaları izleyeceği ayrıca belirlenmelidir. Tünelin kurulması, bütün uygulama trafiğinin ve DNS sorgularının tünelden geçtiğini tek başına göstermez.
VPN Bağlantısının Ağ Değişiminde Sürmesi
Mobil kullanımda önemli farklardan biri, dış IP adresi değiştiğinde mevcut tünel durumunun nasıl ele alındığıdır. Örneğin telefon Wi-Fi’dan hücresel ağa geçtiğinde aynı sunucuya artık farklı bir kaynak IP adresi ve port üzerinden ulaşabilir.
WireGuard, doğrulanmış paketlerin geldiği en son dış uç noktayı eş için güncelleyebilir. Bu yerleşik dolaşım davranışı, eşin kriptografik kimliğini IP adresinden ayırdığı için ağ değişimlerinde kullanıcıdan yeniden giriş yapması istenmeden tünel trafiğinin yeni uç noktaya taşınmasını sağlayabilir.
IKEv2’nin temel modeli güvenlik ilişkilerini başlangıçta kullanılan IP adresleriyle kurar. İstemci ve ağ geçidi, ağ değişiminde tünelin sürmesini sağlayan MOBIKE uzantısını desteklediğinde bu uzantı, mevcut IKEv2 ve tünel modu IPsec güvenlik ilişkilerini koruyarak bu adresleri güncelleyebilir; böylece istemci bir ağ arayüzünden diğerine geçerken tüm güvenlik ilişkilerini baştan kurmak zorunda kalmayabilir.
OpenVPN, yapılandırmaya bağlı olarak uzak uç noktanın yeni adresini kabul edebilir, bağlantıyı yeniden kurabilir ve sanal tünel arayüzünü yeniden başlatma sırasında açık tutabilir. Ancak kesintinin ne kadar görünür olacağı istemci uygulamasına, UDP/TCP seçimine ve yapılandırmaya bağlıdır; bu nedenle bu davranış WireGuard’ın yerleşik uç nokta dolaşımı veya MOBIKE ile aynı mekanizma değildir.
VPN Protokollerinde Performans, Platform Desteği ve İşletim Yükü
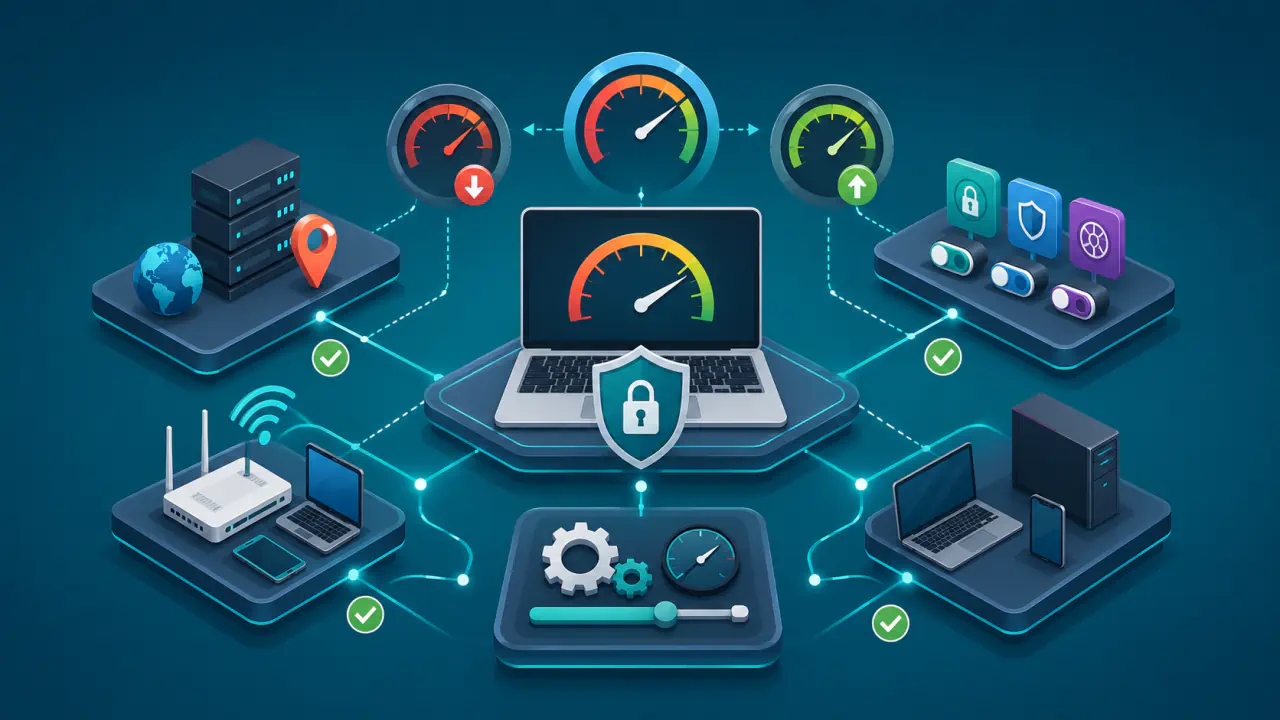
VPN performansında protokol tasarımı önemli olsa da tek değişken değildir. İşlemci gücü, kriptografik uygulama, işletim sistemi çekirdeği, bir bağlantıda tek parça halinde taşınabilecek IP paketinin boyutunu belirleyen MTU, paket kaybı, sunucu yükü ve fiziksel ağ yolu ölçülen hızı ve gecikmeyi değiştirebilir. Bu nedenle farklı cihazlarda yapılan tek bir hız testi genel bir protokol sıralaması oluşturmaz.
| Özellik | WireGuard | OpenVPN | IKEv2/IPsec |
|---|---|---|---|
| Performans eğilimi | Yalın veri işleme yolu ve önceden belirlenmiş kriptografik yapı düşük ek yük sağlayabilir. | Verilerin kullanıcı alanında işlenmesi ek yük oluşturabilir; DCO (Data Channel Offload) desteği veri kanalını çekirdekte işleyerek bu farkı azaltabilir. | Ağ katmanı ve işletim sistemi güvenlik yığınıyla sıkı bütünleşen uygulamalar yüksek verim sağlayabilir; sonuç platforma bağlıdır. |
| Platform desteği | Başlıca masaüstü, mobil ve Unix benzeri platformlarda kullanılabilir. | Geniş istemci ekosistemi ve farklı işletim sistemi uygulamaları vardır. | Birçok işletim sistemi ve ağ güvenlik ürünü IPsec/IKE desteği sunar; kullanılabilen özellikler uygulamaya göre değişir. |
| Kısıtlı ağlar | UDP kullanır; UDP’nin ciddi biçimde kısıtlandığı ağlarda ek bir taşıma katmanı olmadan seçenekleri sınırlıdır. | UDP yanında TCP kullanabilmesi, bazı kısıtlı ağlarda ek bağlantı seçeneği verir. | Ağın IKEv2/IPsec için gereken trafiğe ve NAT geçişine izin vermesi gerekir; kurumsal güvenlik duvarı politikaları belirleyicidir. |
| Yönetim yükü | Az sayıda temel ayar vardır; yönetici, kullanıcı ve anahtar yaşam döngüsünü ayrı bir sistemde yürütür. | Profil, sertifika, kimlik doğrulama ve taşıma seçenekleri esneklik sağlar; bunun karşılığında daha fazla yapılandırma ve bakım gerekir. | Standartlara dayalı ve kapsamlıdır; güvenlik ilişkileri, politikalar ve birlikte çalışabilirlik için ayrıntılı planlama gerekebilir. |
Karşılaştırma, kullanılacak istemci ve sunucuda aynı ağ koşulları altında yapılmalıdır. Veri aktarım hızıyla birlikte gecikme, işlemci yükü ve Wi-Fi ile hücresel ağ arasındaki geçişte oluşan kesinti de ölçülmelidir.