RFC 1918 Özel IPv4 Adres Aralıkları Nelerdir?
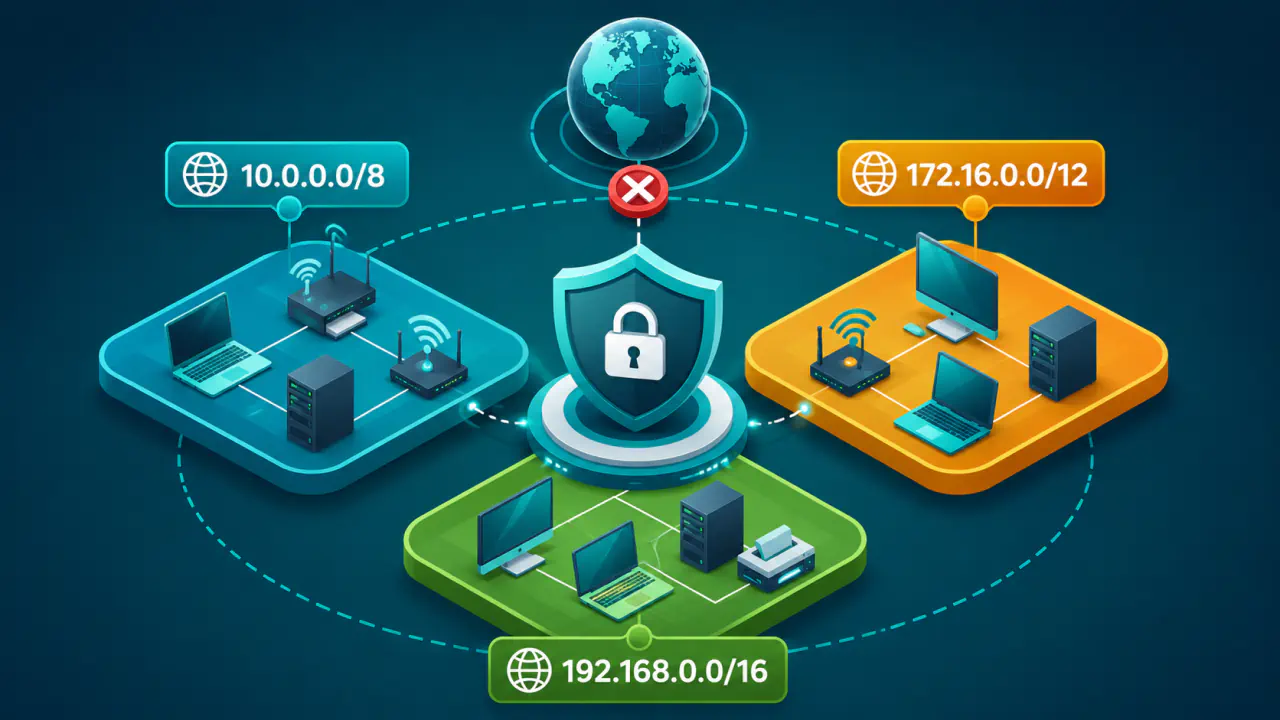
RFC 1918, kurumların ve ev ağlarının kendi içlerinde kullanmaları için üç IPv4 adres bloğu ayırır. Bu bloklardaki adresler genel internette benzersiz değildir ve internetin genel yönlendirme sisteminde kullanılmaz.
Bir modem arayüzünde, bilgisayarın ağ ayarlarında veya yerel sunucu yapılandırmasında görülen 10.x.x.x, belirli 172.x.x.x ya da 192.168.x.x adresleri bu kapsamda olabilir. Ancak 172 ile başlayan her adres veya 192 ile başlayan her adres özel değildir; sınırları tam olarak kontrol etmek gerekir.
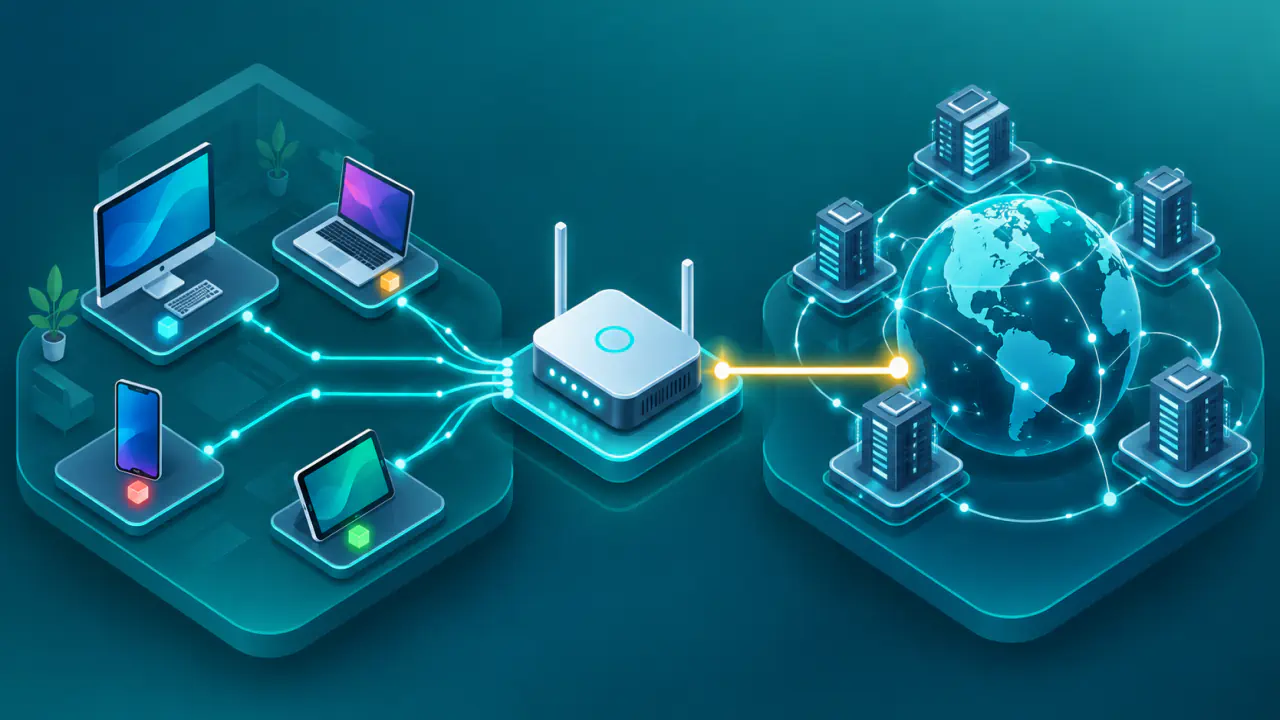
Yerel ağdaki cihazlar, birbirleriyle iletişim kurarken farklı RFC 1918 adresleri kullanabilir. İnternete çıkışta ise çoğu ağ, bu yerel adreslerle bir genel adres arasında geçiş yapmak için NAT kullanan bir ağ geçidinden yararlanır.
RFC 1918'in Tanımladığı Üç Adres Bloğu
- 10.0.0.0/8 bloğu, 10.0.0.0 ile 10.255.255.255 arasındaki adresleri kapsar.
- 172.16.0.0/12 bloğu, yalnız 172.16.0.0 ile 172.31.255.255 arasını kapsar.
- 192.168.0.0/16 bloğu, 192.168.0.0 ile 192.168.255.255 arasındaki adresleri kapsar.
- Bu adresler özel ağlarda tekrar kullanılabilir; farklı ağlarda aynı adresin bulunması normaldir.
- Bu bloklar genel internette küresel olarak yönlendirilmez ve genel IP adresi yerine geçmez.
Üç blok farklı büyüklüklerde adres alanı sunar. CIDR gösteriminde prefix uzunluğu kısaldıkça blok büyür; bu nedenle /8 bloğu, /12 ve /16 bloklarından daha fazla adres içerir.
| CIDR bloğu | Tam adres aralığı | Alt ağ maskesi | Toplam adres sayısı |
|---|---|---|---|
| 10.0.0.0/8 | 10.0.0.0 - 10.255.255.255 | 255.0.0.0 | 16.777.216 |
| 172.16.0.0/12 | 172.16.0.0 - 172.31.255.255 | 255.240.0.0 | 1.048.576 |
| 192.168.0.0/16 | 192.168.0.0 - 192.168.255.255 | 255.255.0.0 | 65.536 |
CIDR Gösterimi Aralıkları Nasıl Belirler?
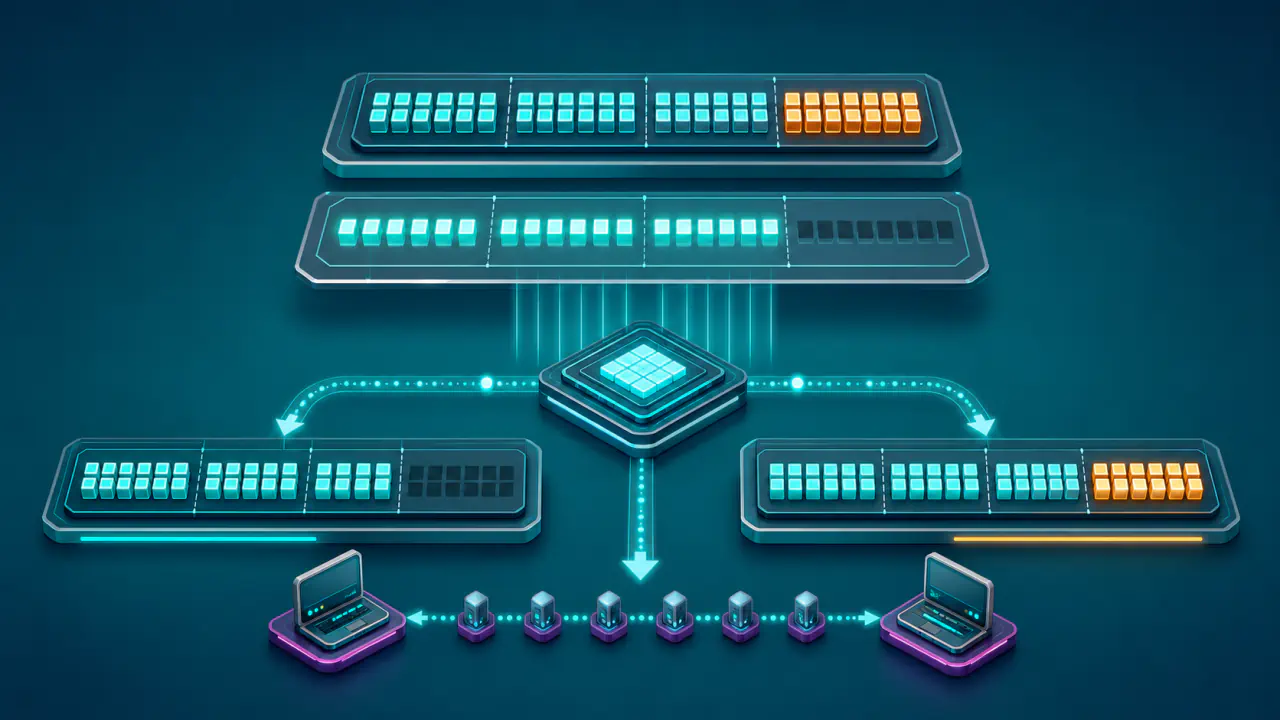
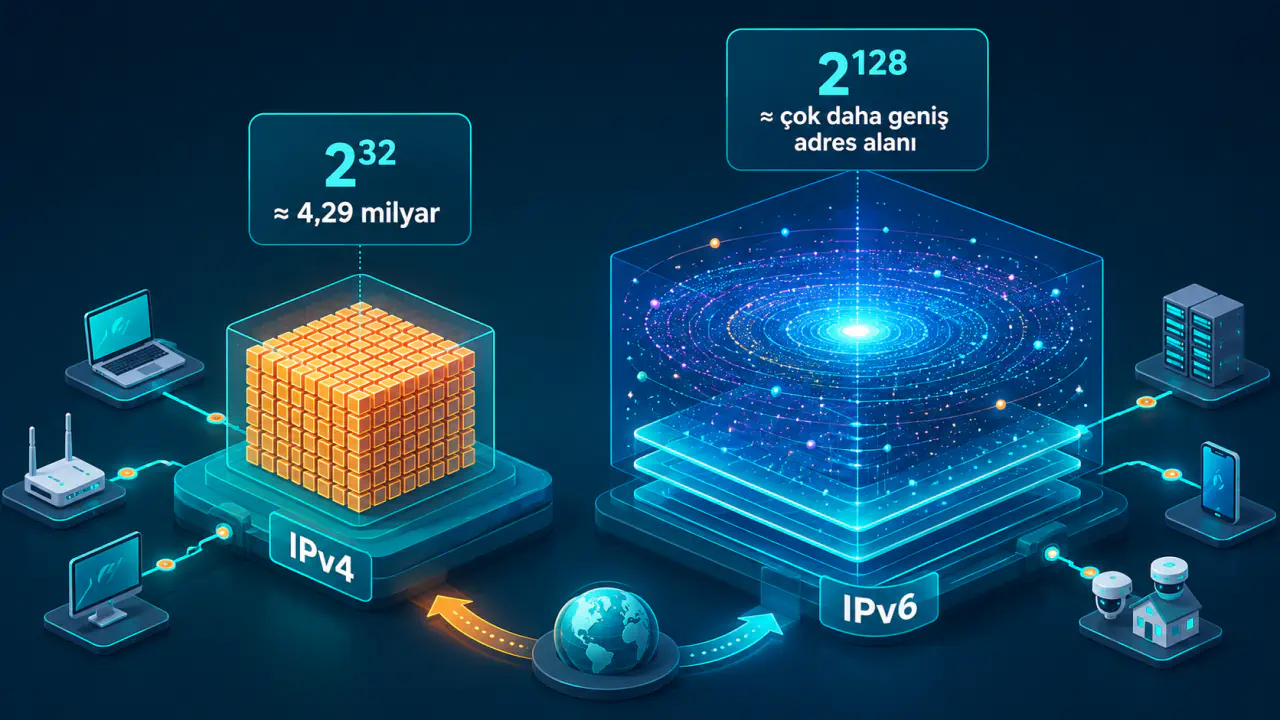
CIDR gösterimindeki eğik çizgiden sonraki sayı, adresin başından itibaren kaç bitin ağ prefix'ini oluşturduğunu belirtir. IPv4 adresi toplam 32 bittir; kalan bitler blok içindeki adresleri oluşturur.
10.0.0.0/8 gösteriminde ilk 8 bit sabittir, bu nedenle ilk sayı 10 olarak kalırken diğer üç bölüm değişebilir. 192.168.0.0/16 gösteriminde ilk 16 bit sabittir; ilk iki bölüm 192.168 olarak kalır.
172.16.0.0/12 bloğu daha dikkatli okunmalıdır. İlk 12 bit sabit olduğu için ikinci bölüm yalnız 16 ile 31 arasında olabilir. Örneğin 172.20.5.10 RFC 1918 kapsamındayken 172.15.5.10 ve 172.32.5.10 bu blokta değildir.
Özel Adresler Neden Genel İnternette Yönlendirilmez?
RFC 1918 adresleri yalnız kullanıldıkları özel ağ veya birbiriyle koordineli özel ağlar içinde anlam taşır. Aynı adres başka bir evde, şirkette veya laboratuvarda da kullanılabileceği için internet genelinde tek bir hedefi göstermez.
Ağ yöneticileri özel ağlara ait rotaları genel internete duyurmamalı; özel kaynak veya hedef adres taşıyan paketleri internet bağlantısının sınırında filtrelemelidir. Bir internet yönlendiricisi 192.168.1.50 adresini görse bile bu adresin dünyadaki hangi özel ağa ait olduğunu belirleyemez.
Yerel ağ içinde ise yönlendirme mümkündür. Bir bilgisayar, yazıcı veya sunucu aynı özel ağda ya da kurumun iç yönlendirme yapısı içinde bu adreslerle haberleşebilir.
NAT ile RFC 1918 Arasındaki İlişki
NAT, özel adres kullanan cihazların genel internete erişmesinde sık kullanılan bir geçiş mekanizmasıdır. Ağ geçidi, iç ağdaki kaynak adresini internette kullanılabilen bir genel adresle eşleştirir ve geri dönen trafiği ilgili yerel cihaza iletir.
Ancak RFC 1918 adresi kullanmak NAT yapıldığını kanıtlamaz. Yalnızca kurum içi çalışan ve internete çıkmayan bir ağ da bu adresleri kullanabilir. Benzer biçimde NAT bir adres çevirisi mekanizmasıdır; tek başına güvenlik duvarı politikası, erişim denetimi veya ağ segmentasyonu yerine geçmez.
İnternetten bir iç cihaza erişim gerektiğinde çözüm yalnız adresin özel ya da genel olmasına bağlı değildir. Ağ geçidindeki NAT kuralları, güvenlik duvarı ayarları, kullanılan tünel veya uygulama geçidi erişimin mümkün olup olmadığını birlikte belirler.
Aynı Adreslerin Farklı Özel Ağlarda Kullanılması
RFC 1918 blokları merkezi bir kayıt kurumundan alınmadan kullanılabilir. Bu nedenle birbirinden bağımsız iki ağda aynı 192.168.1.10 adresinin bulunması bir çakışma oluşturmaz; adresler yalnız kendi yerel kapsamlarında değerlendirilir.
Sorun, bu ağlar daha sonra VPN, kurumsal birleşme veya doğrudan yönlendirme ile birbirine bağlandığında ortaya çıkabilir. İki tarafta da aynı alt ağ kullanılıyorsa yönlendiriciler hedefin hangi tarafta olduğunu ayırt edemeyebilir. Böyle bir durumda alt ağlardan birini yeniden numaralandırmak veya kontrollü adres çevirisi uygulamak gerekebilir.
Özel IPv4 Adresi, Ayrılmış Adres ve Statik Genel IP Adresi Arasındaki Farklar
Özel IPv4 adresi, RFC 1918'de tanımlanan üç bloktan birinde bulunan adrestir. Ayrılmış veya özel amaçlı adres daha geniş bir kavramdır; farklı teknik işlevler için ayrılan her adres RFC 1918 kapsamında değildir.
Örneğin 169.254.0.0/16 bloğu, aynı fiziksel veya mantıksal bağlantıdaki cihazlar arasında IPv4 link-local iletişim için ayrılmıştır; otomatik yapılandırma bu blok içindeki belirli adresleri kullanır ve blok RFC 1918 kapsamında değildir. IPv6 tarafındaki ULA (Unique Local Address) yapısı da yerel kullanım amacı taşısa bile IPv4 için hazırlanmış RFC 1918'in kapsamına girmez.
Statik genel IP adresi ise internet servis sağlayıcısı tarafından genel erişim için tahsis edilen ve çoğu durumda değişmeden kalan bir adrestir. Buradaki statik sözcüğü adresin değişme davranışını, genel sözcüğü ise internet çapındaki adres kapsamını anlatır. Bu nedenle statik genel IP adresi, teknik açıdan RFC 1918 özel adresi değildir.