Proxy Sunucusu Kurulumu Nasıl Planlanır?
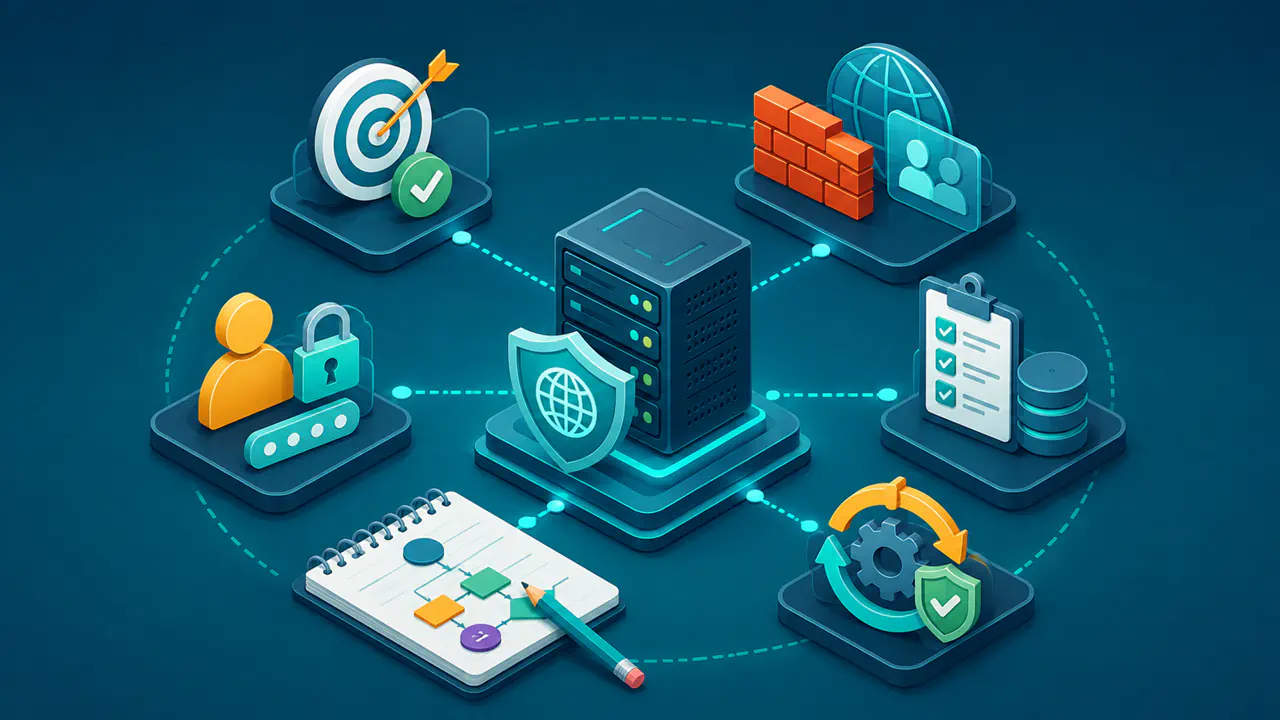
Proxy sunucusu kurulumu, bir yazılım paketini yüklemeden önce sunucunun hangi istemciler adına, hangi hedeflere ve hangi protokollerle bağlantı kuracağını tanımlamakla başlar. Forward proxy, istemci ile dış hedef arasında aracı olur; HTTP proxy istekleri HTTP kurallarına göre işlerken SOCKS5 bağlantı taleplerini hedef adres ve porta iletir.
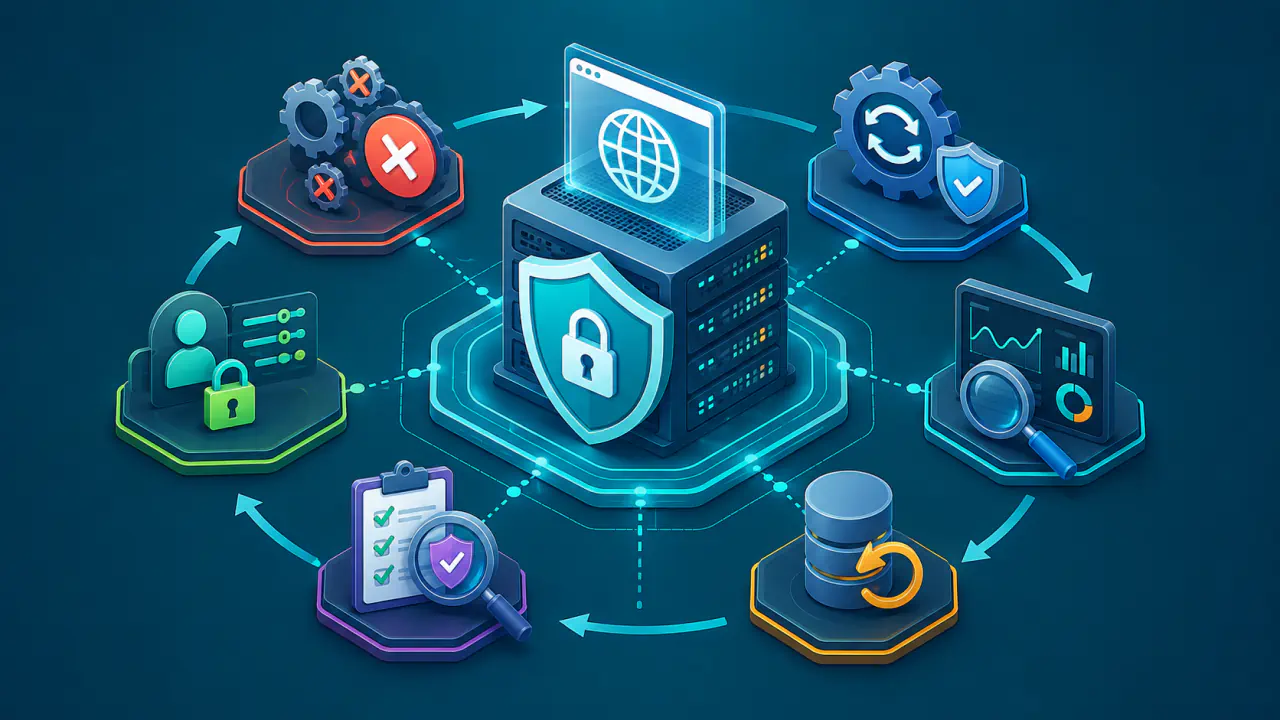
Proxy planı, dinleme arayüzünü, izin verilen kaynakları, kimlik doğrulamayı, hedef kısıtlarını, günlükleri ve güncelleme sürecini birlikte ele alır. Bu kararlar netleşmeden hizmet devreye alınırsa sunucu fark edilmeden açık bir proxy'ye dönüşebilir veya yetkili kullanıcıların trafiği gereğinden fazla kaydedilebilir.
Üreticiye özel komutlara geçmeden önce kısa bir gereksinim ve politika belgesi hazırlayın. Bu belge, Linux'ta veya başka bir işletim sisteminde kuracağınız proxy'nin aynı güvenlik hedeflerine göre yapılandırılmasını ve daha sonra denetlenmesini kolaylaştırır.
Proxy Kurulumundan Önce Verilecek Kararlar
- Proxy rolünü, desteklenecek protokolleri, kullanım amacını ve yetkili istemcileri tanımlayın.
- Dinleme adresini, güvenlik duvarını ve erişim listelerini yalnız açıkça izin verdiğiniz bağlantıları kabul edecek şekilde tasarlayın.
- Kullanıcı veya cihaz kimliğini doğrulayacak yöntemi ve kimlik bilgilerinin şifreli olarak taşınacağı bağlantıyı belirleyin.
- Günlüklerde hangi olayların tutulacağını, hangi hassas verilerin kayda alınmayacağını ve kayıtların ne zaman silineceğini kararlaştırın.
- Güncelleme, yedekleme, kapasite, test ve geri dönüş süreçlerini hizmeti devreye almadan önce yazılı hale getirin.
Forward Proxy Kapsamını Belirleme
İlk karar, proxy'nin hangi trafiği aktaracağı ve hangi bağlantıları kabul etmeyeceğidir. Kullanıcıların web erişimini belirli kurallarla sınırlandırmak, belirli uygulamalara çıkış sağlamak veya sunucu iş yüklerinin dış bağlantılarını merkezileştirmek farklı gereksinimler doğurur. Kapsam belirsiz kalırsa erişim kuralları gereğinden fazla genişler, günlükler gereksiz yere büyür ve bir arızanın hangi trafiği etkileyeceği anlaşılamaz.
HTTP Proxy ile SOCKS5 Arasındaki Farklar
HTTP proxy, HTTP isteklerini ve yanıtlarını uygulama katmanında işler. HTTPS bağlantılarında istemci çoğunlukla CONNECT isteğiyle hedef sunucuya bir tünel açar; proxy bu tüneldeki şifreli içeriği kendiliğinden okuyamaz. Şifreli trafiği incelemek için bağlantıyı sonlandırıp yeniden şifreleyen ayrı bir yapı gerekir. Bu yapı güvenlik ve gizlilik açısından ayrıca planlanmalı, istemci cihazların bu yapının kullandığı kök sertifikaya güvenmesi sağlanmalıdır.
SOCKS5, HTTP içeriğini yorumlamadan istemcinin hedef adres ve porta bağlanma isteğini iletir. Proxy sunucusu, istemcinin sunduğu ve kendisinin desteklediği seçenekler arasından bir kimlik doğrulama yöntemi seçer. Kurulumdan önce bu yöntemin hem proxy yazılımında hem de istemcilerde desteklendiğini doğrulayın. Aynı sunucuda birden fazla proxy rolü çalışacaksa ayrı dinleme noktaları, erişim kuralları ve günlük politikaları kullanmak denetimi kolaylaştırır.
Ağ Yerleşimi ve Kapasite Gereksinimleri
Sunucunun ağdaki yeri, proxy'ye hangi ağlardan erişilebileceğini belirler. Yalnız kurum içinden kullanılacak bir proxy mümkünse özel ağ arayüzünde dinlemelidir. Uzaktan erişim gerekiyorsa doğrudan herkese açık bir port açmak yerine yalnız güvenilen kaynaklardan erişime izin verin; güvenlik duvarı ve güçlü kimlik doğrulamayı birlikte kullanın. Yönetim arayüzü ile istemci trafiği için ayrı erişim kuralları tanımlayın.
Kapasite hesabında eş zamanlı bağlantı sayısını, beklenen bant genişliğini, bağlantı süresini, DNS çözümleme yükünü, kimlik doğrulama gecikmesini ve günlük yazma hızını birlikte değerlendirin. Dosya tanımlayıcısı, bellek, işlemci ve disk gereksinimlerini yalnız ortalama kullanıma göre değil, yoğun saatlere ve başarısız bağlantıların oluşturduğu ek yüke göre de hesaplayın. Proxy kesintisi kritik iş süreçlerini durdurmuyorsa yüksek erişilebilirlik için karmaşık bir yapı kurmak gerekmeyebilir. Yine de tek sunucunun devre dışı kalmasının hangi kullanıcıları ve hizmetleri etkileyeceğini önceden belirleyin.
Kimlik Doğrulama ve Erişim Listeleri
Kimlik doğrulama, istemcinin kim olduğunu; erişim listesi ise bu kimliğin hangi bağlantıları kurabileceğini belirler. Bu iki katman birbirinin yerine geçmez. Parolayla korunsa bile tüm hedeflere izin veren bir proxy, gereğinden geniş yetki verebilir. Aynı risk, paylaşılan ağlardan erişilen ve yalnız kaynak IP adresine güvenen bir proxy için de geçerlidir.
Erişimi Varsayılan Olarak Reddetme
Proxy yalnız açıkça izin verilen bağlantıları kabul etmelidir. Erişim kuralları kaynak ağ veya cihaz, doğrulanmış kullanıcı ya da grup, hedef alan adı veya IP adresi aralığı, hedef port, protokol ve gerekirse zaman aralığına göre tanımlanabilir. Alan adına göre kural yazarken DNS yanıtlarının değişebileceğini ve yalnız metin eşleşmesinin yeterli olmayabileceğini hesaba katın.
Yönetim, izleme ve istemci erişimi için ayrı kurallar kullanmak hata etkisini sınırlar. Proxy'nin bağlantı kurabileceği hedef portları yalnız ihtiyaç duyduklarınızla sınırlandırın; istemcinin talep ettiği her porta koşulsuz bağlantı açılması tarama, spam veya başka kötüye kullanım girişimlerine aracı olabilir. Proxy, reddedilen isteklerde kullanıcıya anlaşılır bir hata vermeli ancak iç yapılandırma ayrıntılarını göstermemelidir.
Kullanıcı ve Cihaz Kimliklerinin Yönetimi
Bireysel kullanıcı hesapları veya yönetilen cihaz kimlikleri kullanıldığında erişimi belirli bir kullanıcı ya da cihaz için kaldırabilir, grup yetkilerini yönetebilir ve olay kayıtlarını doğru kimlikle ilişkilendirebilirsiniz. Hizmet hesaplarını kullanıcı hesaplarından ayırın, yalnız gerekli hedeflere erişim verin ve düzenli olarak gözden geçirin.
Proxy'de kimlik doğrulama kullanılması, istemci ile proxy arasındaki bağlantıyı kendiliğinden şifrelemez. Parola veya belirteç kullanıyorsanız kimlik bilgilerini korumasız bir ağ üzerinden göndermeyin, kimlik doğrulama sistemine erişimi sınırlandırın ve aynı kaynaktan gelen başarısız denemelerin sayısını ve hızını kısıtlayın. Kimlik doğrulama sistemi devre dışı kaldığında proxy'nin erişimi açık bırakmak yerine bağlantıları reddetmesi gerekir.
Açık Proxy Riskini Önleme
Açık proxy, yetkisi olmayan internet kullanıcılarının sunucu üzerinden bağlantı kurabilmesidir. Böyle bir sunucu kötü amaçlı trafik, otomatik tarama, spam gönderimi ve hedef hizmetlere yönelik saldırılar için kullanılabilir. Sunucunun IP adresi kara listelere girebilir, bant genişliği başkaları tarafından tüketilebilir ve sistem güvenliği zayıflayabilir.
- Proxy hizmetini yalnız gerekli ağ arayüzlerinde ve adreslerde dinleyecek şekilde sınırlandırın.
- Sunucu güvenlik duvarında yalnız onaylı kaynak ağlara veya kontrollü erişim katmanına izin verin.
- Uygulama içindeki erişim listelerini güvenlik duvarından bağımsız ikinci denetim katmanı olarak uygulayın.
- Kimlik doğrulamasız erişimi yalnız sizin yönettiğiniz kapalı bir ağda değerlendirin; paylaşılan veya herkese açık ağlarda kullanmayın.
- Hedef portları ve hedef ağları iş gereksinimine göre daraltın; özel, yerel ve yönetim ağlarına gereksiz çıkışı engelleyin.
- Devreye almadan önce kurum ağı dışındaki yetkisiz bir istemciden proxy'ye bağlanmayı deneyin ve bağlantının reddedildiğini doğrulayın.
Dinleme portunu alışılmadık bir numaraya taşımak, tek başına güvenlik kontrolü değildir. Otomatik taramalar farklı portları bulabilir; asıl koruma kaynak ağ kısıtlamaları, kimlik doğrulama, erişim listeleri, güncel yazılım ve izlenebilir olay kayıtlarıdır. Bulut güvenlik grubu, yerel güvenlik duvarı ve proxy yapılandırması aynı erişim politikasını uygulamalıdır. Bir katmandaki hatanın diğer korumaları da devre dışı bırakmadığını ayrıca test edin.
Günlük Kayıtları ve Gizlilik Politikası
Günlükler, kötüye kullanımın ve bağlantı hatalarının araştırılması için gereklidir; ancak gereğinden fazla kayıt kullanıcı davranışının ayrıntılı bir izine dönüşebilir. “Mümkün olan her şeyi tutma” yaklaşımından kaçının. Kayıt kapsamını, belirli işletim ve güvenlik sorularını yanıtlayacak en az veriyle sınırlayın.
Günlüklerde Tutulacak Bağlantı Bilgileri
Temel bir olay kaydında zaman, doğrulanmış kullanıcı veya cihaz kimliği, kaynak IP adresi, hedef sunucu adı veya IP adresi, hedef port, isteğe izin verilip verilmediği, eşleşen kural, aktarılan veri miktarı ve hata türü gibi alanlar bulunabilir. HTTP proxy’de tam URL’ler, sorgu parametreleri ve istek başlıkları hassas bilgi içerebilir. Bu alanların tamamını kaydetmek yerine yalnız sorun araştırması için gereken ve hassas değerleri ayıklanmış bilgileri, belirlenmiş saklama süresi ve sınırlı erişimle tutun.
Kimlik bilgilerini, oturum belirteçlerini, çerezleri ve içerik gövdelerini günlüklere kaydetmeyin. Hata ayıklama düzeyi geçici olarak artırılacaksa başlangıç ve bitiş zamanını, sorumlu kişiyi ve kayıtların daha sonra nasıl temizleneceğini önceden belirleyin. Günlükleri görüntüleme yetkisini proxy yönetim yetkisinden ayrı tutabilirsiniz.
Günlük Saklama Süresi ve Erişim Yetkileri
Günlük saklama süresi olay araştırması ihtiyacına, depolama kapasitesine, kurum politikasına ve geçerli gizlilik yükümlülüklerine göre belirlenir. Kayıtları süre sonunda otomatik olarak silin; günlük dosyalarını belirli aralıklarla yenileyen log rotation ayarını da bu saklama süresiyle uyumlu kurun. Yedeklerdeki kayıtların da ne zaman silineceğini günlük politikasında açıkça belirtin.
Sunucuların saatini eşitlemek, günlükleri merkezi bir yerde toplamak, günlük erişimlerini kaydetmek ve yetkisiz değişiklikleri izlemek kayıt bütünlüğünü korumaya yardımcı olur. Her bağlantıyı süresiz saklamak işletim için gerekli değildir. Günlükleri inceleme yetkisini yalnız gerekli ekip ve hesaplarla sınırlayın, hassas kayıtların dışa aktarılmasını da ayrıca denetleyin.
Güncelleme ve Değişiklik Yönetimi
Güncel tutulması gereken tek bileşen proxy yazılımı değildir. İşletim sistemi, şifreleme kitaplıkları, kimlik doğrulama bileşenleri, DNS bileşenleri ve günlük aktarım araçları da bakım kapsamına girer. Güvenlik duyurularını nasıl izleyeceğinizi, acil güncellemeleri nasıl uygulayacağınızı ve düzenli bakım zamanlarını ayrı ayrı tanımlayın.
- Yapılandırmayı sürüm geçmişi tutulan ve erişimi sınırlı bir yerde saklayın; parolaları veya özel anahtarları yapılandırma dosyasına gömmeyin.
- Değişiklikten önce yapılandırma yedeğini, mevcut paket sürümünün kaydını ve geri dönüş adımlarını hazır tutun.
- Yeni sürümü önce test ortamında, ardından sınırlı kullanıcı grubunda deneyin.
- Erişim listesi değişikliklerinde hangi iznin, hangi talep ve onayla, ne kadar süre için eklendiğini kaydedin.
- Sertifikaların ve hizmet hesaplarının geçerlilik sürelerini, parola ve anahtarların yenileme tarihlerini güncelleme takvimiyle birlikte izleyin.
Geri dönüş planı yalnız eski paketi yeniden kurmayı değil, yapılandırma ve günlük biçimlerinin eski sürümle uyumunu da kapsamalıdır. Değişiklikten sonra yetkili bağlantıları, yetkisiz bağlantıların reddedilmesini ve kayıtların doğru üretilmesini yeniden test edin. Güncelleme başarısız olursa erişimi kontrolsüz biçimde açan geçici bir çözüm uygulamayın.
Devreye Alma ve Kabul Testleri
Kendi proxy sunucunuzu kurmak, ekranda “kurulum tamamlandı” mesajını görmekle bitmez. Kabul testlerinde tanımladığınız politikaların gerçekten çalıştığını ve arıza sırasında proxy'nin beklediğiniz gibi davrandığını doğrulayın. Test sonuçlarını sonraki güncellemelerle karşılaştırmak için saklayın.
- Yetkili bir kullanıcıyla izin verilen hedef ve protokollere bağlantıyı doğrulayın.
- Aynı kullanıcıyla yasaklı hedef, port veya protokol denemelerinin reddedildiğini kontrol edin.
- Kimlik doğrulama zorunlu tutulan bağlantılarda, kimlik bilgisi sunmayan, yanlış bilgi kullanan ve yetkisi kaldırılmış istemcilerin erişemediğini doğrulayın.
- Kurumsal ağ dışındaki yetkisiz bir kaynaktan proxy bağlantısının kurulamadığını test edin.
- DNS, kimlik doğrulama sistemi veya günlük sistemi kesildiğinde proxy'nin erişim kurallarını atlamadığını ve önceden belirlediğiniz kesinti davranışını uyguladığını doğrulayın.
- Yoğun bağlantı altında gecikme, kaynak kullanımı, kuyruklar ve günlük disk tüketimini ölçün.
- Yapılandırma değişikliğini geri alma ve hizmeti kontrollü biçimde yeniden başlatma adımlarını uygulayın.
İstemci ayarlarını nasıl dağıtacağınız da planın parçasıdır. Elle girilen ayarlar küçük bir pilot için yeterli olabilir; çok sayıda cihazda merkezi dağıtım, sürüm takibi ve ayarları kaldırma yöntemi gerekir. Kullanıcı proxy'yi atlayarak doğrudan internete çıkabiliyorsa güvenlik ekibi bu yolun erişim politikasına etkisini ayrıca değerlendirmelidir.
Proxy Sunucusu İçin Düzenli Kontroller
Kurulum belgesine düzenli kontrollerden sorumlu ekipleri, kontrol aralıklarını, onaylı kullanıcı gruplarını, izin verilen hedefleri ve portları, günlük saklama süresini, bakım takvimini ve acil kapatma yöntemini yazın.
Devreye aldıktan sonra erişim listelerini, kullanılmayan hesapları, kapasite göstergelerini, açık proxy testlerini ve güvenlik güncellemelerini düzenli olarak gözden geçirin. Gereksinimler değiştiğinde geniş ve geçici bir izin vermek yerine planı ve test setini birlikte güncelleyin. Bu düzen, proxy'nin zaman içinde kontrolsüz bir genel geçide dönüşme riskini azaltır.